
Binance haker hücumunda nə baş verdi? Hücum necə baş verdi, vəsaitlərin bərpası və istifadəçi təhlükəsizliyi

 Google-da bizi seçin


Binance haker hücumunda nə baş verdi? Hücum necə baş verdi, vəsaitlərin bərpası və istifadəçi təhlükəsizliyi
Binance-in son ilkin araşdırma nəticələrinə görə, haker hücumu 29.10.2026 tarixində birjanın isti cüzdan infrastrukturunu hədəf alıb və təxminən 6,34 mlrd $ dəyərində rəqəmsal aktivə təsir edib. Şirkətin 03.11 tarixli paylaşımında zərərli proqram təminatı, saxta işə qəbul prosesi və daxili sistemlərin ələ keçirilməsini əhatə edən, aylarla davam etmiş kampaniya təsvir olunur. Binance maliyyə təsirini öz üzərinə götürəcəyini, təsirə məruz qalan token aktivlərinin təxminən 98%-ni bərpa etdiyini və bərpa işlərini davam etdirdiyini bildirir. Bununla belə, aktivlərin bərpası oğurlanmış aktivlərin hamısının geri qaytarıldığı demək deyil.
Bizim fikrimizcə, əsas dərs şəxsi açarları məxfi saxlamaqdan daha geniş məna daşıyır. Hücumçu imza tələb etmək səlahiyyətini əldə etməklə və ya daxili sistem bağlandıqdan sonra da qüvvədə qalan icazələr yaratmaqla ciddi zərər vura bilər. Buna görə də insidenti anlamaq üçün üç ayrı suala cavab vermək lazımdır: hücumçu necə giriş əldə edib, bu giriş əməliyyat aparmaq səlahiyyətinə necə çevrilib və bərpanı hansı sübutlar göstərir?
Binance haker hücumu ilə bağlı yeni nə məlumdur?
İlk təhlükəsizlik bildirişindən sonra hadisə barədə məlumatlar xeyli genişlənib. İlkin xəbərlərdə potensial olaraq ələ keçirilmiş mühəndis noutbukuna diqqət yetirilirdi. Binance-in 03.11 tarixli açıqlamasında isə proqram təminatı təchizat zəncirinə müdaxilə, sosial mühəndislik və daxili cüzdan infrastrukturuna giriş daxil olmaqla daha geniş hadisələr ardıcıllığı təsvir olunur.
Reuters xəbər verir ki, şirkətin ilkin araşdırması hazırda iyun ayında tərtibatçı alətinə müdaxilə, sentyabrda zərərli proqram ehtiva edən saxta işə qəbul tapşırığı və 29.10 tarixindəki oğurluqdan əvvəl daxili süni intellekt aləti vasitəsilə əldə edilmiş sonrakı girişi bir-biri ilə əlaqələndirir.
Bu, oxucuların əvvəlki məqalələri necə şərh etməli olduğunu dəyişir. “Haker hücumuna ələ keçirilmiş noutbuk səbəb olub” ifadəsi son açıqlamanın tam olmayan xülasəsidir. Cihazın ələ keçirilməsi ilkin giriş nöqtəsi ola bilər, lakin hücumçunun böyük məbləğli köçürmələrə icazə verə bilən sistemlərə necə çatdığını əlavə təhlükəsizlik pozuntuları izah etməlidir.
Açıqlama Binance-in ilkin araşdırma hesabatıdır. Onu müstəqil şəkildə tamamlanmış məhkəmə-texniki araşdırma ilə eyniləşdirmək olmaz. Yeni təfərrüatlar ictimaiyyətə açıq məlumatları zənginləşdirir, lakin insidentə səbəb olan bütün amillərin aradan qaldırıldığını təsdiqləmir.
Yenilikləri müqayisə edən oxucular üçün bu məqalə hazırlanarkən nəzərdən keçirilmiş ilkin araşdırma nəticələrinin Binance News-da təsdiqlənmiş xülasəsi şirkətin ən son açıqlamasını təqdim edir.
Hücum necə inkişaf etdi?
Bildirilən hadisələr ardıcıllığı göstərir ki, insanla inandırıcı ünsiyyət və ya tanış proqram aləti təhlükəsizliyin yetərli sübutu deyil.
Binance 03.11 tarixli brifinqində hücumçuların bir neçə ay ərzində giriş imkanları yaratdığını bildirib. CoinDesk-in həmin brifinq barədə məlumatında aşağıdakı ardıcıllıq verilir.
| Dövr | Binance-in açıqladığı məlumat | Qaldırılan təhlükəsizlik sualı |
|---|---|---|
| 06.2026 | Mühəndis süni intellektlə kod yazmaq üçün alət axtararkən dəyişdirilmiş Homebrew quraşdırma faylı ilə qarşılaşıb | Proqram təminatının mənbələri necə yoxlanılırdı? |
| 09.2026 | Saxta işə qəbul prosesi başqa bir mühəndisin zərərli kodlaşdırma tapşırığını endirməsinə səbəb olub | Xarici müsahibə tapşırığı iş mühitinə daxil ola bilərdimi? |
| 20.10 | Cüzdan mühəndislərinin sistemlərinə çatmaq üçün ələ keçirilmiş kompüter və daxili süni intellekt alətindən istifadə olunub | Daxili alətlər və etimadnamələr hansı səlahiyyətləri verirdi? |
| 29.10 | Oğurlanmış etimadnamələr konteynerin yerləşdirilməsinə və zərərli skriptin icrasına imkan verib | Yerləşdirmə imkanı ilə cüzdan üzərində səlahiyyət əldə edilməsi arasında nə maneə olmalı idi? |
Sonuncu sütun açıqlanan hadisələr ardıcıllığına dair bizim təhlilimizdir, açıqlanmamış nəzarət tədbiri ilə bağlı əlavə iddia deyil.
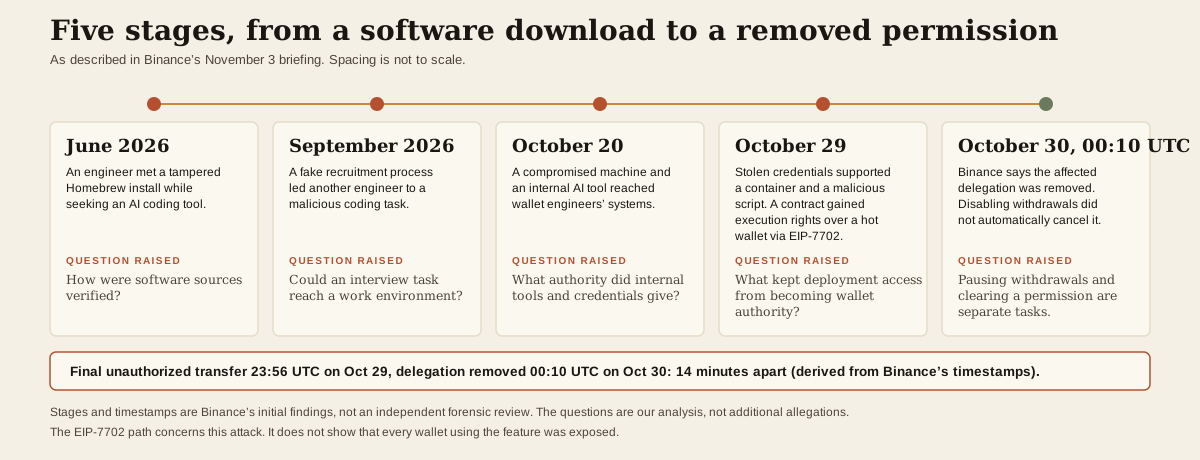
Faydalı insident araşdırması hər keçid mərhələsini nəzərdən keçirir. Bir cihazda zərərli proqram aşkarlamaqla əlaqəli etimadnamələrin, sessiyaların və ya əlçatan sistemlərin hələ də risk altında olub-olmadığını müəyyənləşdirmək eyni şey deyil. Eyni qaydada, cihazın dəyişdirilməsi ilkin müdaxilənin bütün nəticələrinin aradan qaldırıldığını avtomatik olaraq sübut etmir.
Adi istifadəçilər üçün praktik dərs budur: video müsahibə, peşəkar profil və inandırıcı tapşırıq icra olunan kodun həqiqiliyini təsdiqləmir. Tanımadığınız proqram təminatını maliyyə hesablarını idarə etmək üçün istifadə etdiyiniz cihazlardan uzaq saxlayın.
Təsdiqlənmiş şəxsi açar sızması olmadan vəsaitlər necə köçürülə bilərdi?
Etibarlı blockchain imzası aktiv sahibinin əməliyyatı nəzərdə tutduğunu sübut etmir.
Binance-in 30.10 tarixli yeniləməsində cüzdanların şəxsi açarlarının sızmasına dair sübut tapılmadığı bildirilirdi. Bununla belə, blockchain tədqiqatçıları etibarlı imzalar daşıyan köçürmələri müşahidə ediblər. Bu açıqlamalar bir-biri ilə mütləq ziddiyyət təşkil etmir.
Nəzərə alınmalı ən azı iki fərqli təhlükəsizlik pozuntusu var. Hücumçu gizli açar materialını əldə edib əməliyyatları müstəqil şəkildə imzalaya bilər. Alternativ olaraq, əsas sirr qorunduğu halda imza yaratmağa səlahiyyəti olan sistemdən sui-istifadə edə bilər.
İkinci ehtimal, istifadə etdiyi sirri ələ keçirmədən ödəniş təsdiqi xidmətinə giriş əldə etməyə bənzəyir. Sirri qorumaq vacibdir, lakin həmin xidmətə göndərilən sorğular da təsdiqlənməli və əməliyyat səviyyəsində nəzarət tədbirlərindən keçməlidir.
TRM Labs müxtəlif blockchain-lər üzrə aktivliyi isti cüzdanların imza infrastrukturunun ələ keçirilməsinə işarə edən hal kimi qiymətləndirib. Bu, onun müşahidələrinə əsaslanan tədqiqat qiymətləndirməsidir, birjanın tam məhkəmə-texniki araşdırma nəticələrini əvəz etmir.
Bu fərq vacibdir, çünki “açarın sızmasına dair sübut yoxdur” ifadəsi “xərcləmə səlahiyyəti ələ keçirilməyib” demək deyil. Bu, araşdırmanın yalnız bir tərəfini təsvir edir.
-- qiyməti
Ethereum (ETH) icazələri hansı rol oynadı?
İnsident yalnız Binance sistemlərinə girişlə deyil, həm də blockchain-də qeydə alınmış səlahiyyətlə bağlı idi.
Binance-in son açıqlamasında hücumçunun EIP-7702-dən istifadə edərək zərərli müqaviləyə isti cüzdan üzərində icra hüquqları verdiyi bildirilir. EIP-7702 spesifikasiyası imzalanmış icazələrin hesaba həvalə edilmiş kodu icra etməyə imkan verdiyi mexanizmi təsvir edir.
Əsas məqam bu icazənin qüvvədə qalmasıdır. Daxili xidmət sorğuları qəbul etməyi dayandıra bilər, amma əvvəldən yaradılmış blockchain icazəsi qüvvəsini saxlaya bilər.
Binance bildirib ki, çıxarışları dayandırmaq həmin icazələri avtomatik ləğv etməyib. Şirkətin xülasəsində son icazəsiz köçürmənin 29.10 tarixində 23:56 UTC-da, təsirə məruz qalmış delegasiyanın isə 30.10 tarixində 00:10 UTC-da ləğv edildiyi qeyd olunur.
Bu vaxt qeydləri ayrı-ayrı məhdudlaşdırma tədbirlərini göstərir. İstifadəçilərin çıxarış xidmətini dayandırmaq, imza sahibinə girişi məhdudlaşdırmaq və blockchain icazəsini ləğv etmək eyni əməliyyatlar deyil.
Bu, eyni funksiyadan istifadə edən bütün cüzdanların ələ keçirildiyinə dair sübut deyil. İnsident bu hücumda iştirak edən icazələr və girişlə bağlıdır. İstifadəçilər konkret istismar yolunu blockchain-dəki hər hesabın eyni riskə məruz qalmasının sübutu kimi şərh etməməlidirlər.
Çıxarışlar dayandırıldıqdan sonra köçürmələr niyə davam edə bilərdi?
Çıxarışları dayandırmaq əməliyyat nəzarəti tədbiridir. Onun effektivliyi faktiki olaraq hansı yolları bloklamasından asılıdır.
Aşağıdakı çərçivə adi müştəri sorğularının dayandırılmasının artıq başqa səlahiyyət formasına malik hücumçunu niyə dayandırmaya biləcəyini izah etməyə kömək edir.
| Nəzarət təbəqəsi | Nəyi məhdudlaşdıra bilər | Hələ nəyin yoxlanması lazımdır |
|---|---|---|
| Müştəri çıxarış interfeysi | Standart istifadəçi prosesi vasitəsilə yeni sorğular | Digər əməliyyat yollarının açıq qalıb-qalmaması |
| Daxili imzalama girişi | İmzalama infrastrukturuna çatan sorğular | Əvvəldən imzalanmış əməliyyatlar və ya icazələr |
| Blockchain icazələri | Şəbəkənin artıq tanıdığı icra hüquqları | Müvafiq icazənin həqiqətən ləğv edilib-edilməməsi |
| Qəbul edən aktivə nəzarət | Müəyyən edilmiş ünvanlardakı bəzi aktivlərin hərəkəti | Aktivlərin əvvəlcədən köçürülüb-köçürülməməsi və ya formasını dəyişib-dəyişməməsi |
Bu, izahlı modeldir, Binance-in bütün daxili komponentlərinin yenidən qurulmuş təsviri deyil.
Onun faydası məhdudlaşdırma tədbirlərini ölçülə bilən etməkdir. “Çıxarışları dayandırdıq” ifadəsi icazəsiz imzalama yolları və mövcud icazələr barədə sübutlarla birlikdə qiymətləndirilməlidir.
İstifadəçilər üçün bu, birjanın infrastrukturunda baş verən insidenti şəxsi hesaba girişin ələ keçirilməsindən də fərqləndirir. Şifrənizi dəyişmək hesabınızı qorumaq üçün faydalıdır, lakin birjanın nəzarətində olan cüzdanın sahib olduğu icazəni ləğv etmir. İnstitusional bərpa tədbirləri ilə fərdi hesab təhlükəsizliyi fərqli riskləri əhatə edir.
Nə qədər vəsait oğurlanıb, dondurulub və bərpa edilib?
Bir neçə rəqəm insidentin müxtəlif tərəflərini təsvir edir. Onları vahid bərpa məbləği kimi birləşdirmək olmaz.
Aşağıdakı cədvəl 03.11 tarixində nəzərdən keçirilmiş mənbələrdəki əsas rəqəmlərin mənasını göstərir.
| Rəqəm | Bildirildiyi məna | Nəyi sübut etmir |
|---|---|---|
| Təxminən 6,34 mlrd $ | Binance-in təsirə məruz qalmış rəqəmsal aktivlər üçün son açıqladığı dəyər | Yekun, müstəqil auditdən keçmiş zərər hesablamasını |
| Təxminən 2,85 mlrd $ | Binance-in dondurulduğunu və ya qarşısının alındığını bildirdiyi aktivlər | Eyni məbləğin Binance-ə geri qaytarıldığını |
| Təxminən 98% | Binance-in bərpa etdiyini bildirdiyi təsirə məruz qalmış token aktivləri | Oğurlanmış vəsaitlərin 98%-nin hücumçudan geri alındığını |
| Tələb olunan vəsaitlərin 100%-dən çoxu ayrılıb | Binance-in zərəri qarşılamaq üçün açıqladığı maliyyə ayırması | Tələb olunan bütün tokenlərin artıq əldə edildiyini və ya bütün xidmətlərin bərpa olunduğunu |
Əvvəlki açıqlamalarda təsir üçün təxminən 6,3 mlrd $, dondurulmuş aktivlər üçün isə təxminən 3 mlrd $ göstərilirdi. Müşahidə vaxtı, aktiv qiymətləri və hesablamaların uzlaşdırılması bu cür rəqəmlərə təsir edə bilər. Nəzərdən keçirilən mənbələr dərc edilmiş bütün təxminlər arasında tam uyğunlaşdırma təqdim etmir.
Eyni şəkildə, əvvəlki bərpa yeniləmələrində 90% və ya 95% nisbətində təminat göstərilirdi. Daha sonrakı ilkin araşdırma hesabatında 98% rəqəmi istifadə olunur və əvvəlki tarixə istinad edilir. Oxucular nəşrlərin təsdiqləmədiyi rəvan gündəlik irəliləyiş mənzərəsi yaratmaq əvəzinə, həm açıqlama tarixini, həm də istinad edilən tarixi nəzərə almalıdırlar.
Vəsaitlərin bərpası ilə oğurlanmış vəsaitlərin geri alınması niyə fərqlidir?
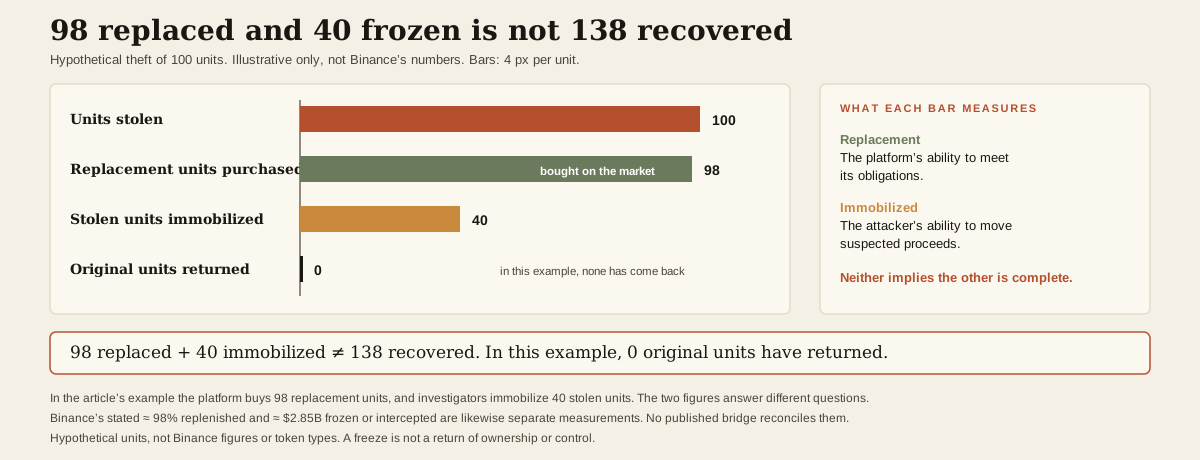
Vəsaitlərin bərpası müştəri qalıqlarını dəstəkləyən aktivləri əvəzləyici resurslardan istifadə etməklə yenidən təmin edir. Geri alma isə izləmə, müdaxilə, əməkdaşlıq və ya digər səlahiyyətli proses vasitəsilə oğurlanmış əmlakın qaytarılmasıdır.
Bu proseslər eyni vaxtda davam edə bilər.
100 vahidin oğurlandığı fərziyyəvi bir vəziyyəti nəzərdən keçirək. Platforma 98 əvəzləyici vahid alarsa, ilkin vahidlərin heç biri geri qayıtmasa belə, 98 vahidi bərpa etmiş sayılır. Araşdırmaçılar oğurlanmış 40 vahidi də hərəkətsizləşdirsələr, bu, bərpa edilmiş vahidlərin ümumilikdə 138 olması demək deyil.
Bu iki ölçü fərqli suallara cavab verir. Əvəzləyici aktivlər platformanın öhdəliklərini yerinə yetirmək imkanına aiddir. Hərəkətsizləşdirilmiş aktivlər isə hücumçunun şübhəli gəlirləri köçürmək imkanına aiddir.
Binance-in əvvəlki yeniləmələrində təsirə məruz qalmış aktivlərin bazar və birjadankənar kanallar vasitəsilə əldə edildiyi təsvir olunur. Bu, bərpa üçün sadəcə başlıqda göstərilən dollar məbləğini ayırmaqdan fərqli olaraq tələb olunan miqdarda düzgün aktivlərin əldə edilməsinin lazım olması ilə uyğundur.
Müştərilər üçün praktik sübutlara hesab qalıqlarının təminatı və xidmətlərə çıxış daxildir. Araşdırmaçılar üçün isə sübutlar oğurlanmış aktivlərin kimdə saxlanması və onlarla bağlı görülən tədbirləri əhatə edir. Bu istiqamətlərin heç biri digərinin tamamlandığını göstərmək üçün istifadə edilməməlidir.
“Dondurulub” ifadəsi praktikada nə deməkdir?
Dondurma aktivlərin sonrakı hərəkətinin qarşısını ala bilər, lakin mülkiyyəti və ya əməliyyat nəzarətini ilkin sahibinə qaytarmır.
Məsələn, Circle-ın dərc etdiyi bloklama siyahısına daxil etmə təlimatlarında müəyyən hallarda ünvanın dəstəklənən steyblkoinləri göndərməsinə və ya qəbul etməsinə qoyulan məhdudiyyətlər təsvir olunur. Bu, tamamlanmış köçürmənin geri qaytarılmasından fərqlidir.
Arbitrum-un reaksiyası başqa bir konkret fərqi göstərir. Onun Təhlükəsizlik Şurasının 30.10 tarixli təcili tədbir bildirişində istismarla əlaqəli aktivlərin saxlama ünvanına köçürüldüyü və sonrakı hərəkət üçün ArbitrumDAO idarəetmə səsverməsinin tələb olunduğu bildirilir.
Bu, əhəmiyyətli məhdudlaşdırma tədbiridir. Lakin özlüyündə aktivlərin Binance-ə geri qaytarıldığını sübut etmir.
Buna görə də faydalı bərpa hesabatında dondurulmuş ünvan barədə bildirişdən daha çox məlumat olmalıdır. Hesabatda aktiv, məbləğ, müşahidə vaxtı, hazırkı nəzarət, buraxılma şərtləri və mümkün sonrakı qaytarmanın sübutu göstərilməlidir.
Eyni məntiq dondurulmuş tokenlərə aid dollar məbləğlərinə də şamil olunur. Qiymət dəyişikliyi tokenlərin sayını dəyişmədən onların bildirilən dəyərinə təsir edə bilər. Dəqiq yeniləmədə hansı ölçünün dəyişdiyi göstərilməlidir.
Vəsaitlərin izini izləmək niyə yanlış yekunlara gətirib çıxara bilər?
Oğurlanmış aktivlər dəfələrlə köçürülə bilər, lakin hər köçürmə yeni oğurluq demək deyil.
Bitquery-nin 03.11 tarixli araşdırmasında izlədiyi əməliyyat izləri üzrə köçürmələr, svoplar və sonrakı qalıqlar təsvir olunur. Onun müşahidə müddəti və blockchain əhatəsi TRM-in əvvəlki hesabatından fərqlənir. Bu isə tədqiqat rəqəmlərinin niyə dəqiq müəyyənləşdirilmiş əhatə dairəsi tələb etdiyini göstərir.
Oxucular əvvəlcə rəqəmin ilkin çıxışları, əməliyyat aktivliyini, hazırkı qalıqları, yoxsa məhdudlaşdırılmış aktivləri ölçüb-ölçmədiyini müəyyən etməlidirlər.
Kredit fəaliyyəti əlavə çətinlik yaradır. LlamaRisk-in 30.10 tarixli hesabatında hücumçu ilə əlaqəli, təxminən 60 mln $ dəyərində steyblkoin girovu qoyulmuş və həmin vaxt təxminən 44,6 mln $ dəyərində aktiv borc götürülmüş mövqe qeydə alınıb.
Borclanmış məbləği avtomatik olaraq Binance-dən oğurlanmış ilkin məbləğə əlavə etmək olmaz. Bu mövqedə həm aktivlər, həm də borc var.
Sadə misал авч үзье: 100 vahidi olan şəxs 60-ını girov qoyub 40 vahid borc ala bilər. Onun ümumi aktivləri 140 vahid kimi görünə bilər, lakin 40 vahid borcu qalır. Bu aktivlərin dəfələrlə köçürülməsi ilkin oğurlanmış məbləği artırmadan daha böyük əməliyyat həcmi yarada bilər.
Buna görə də etibarlı araşdırma görünən hər əməliyyatı toplamaq əvəzinə aktivləri, öhdəlikləri və köçürmələri uzlaşdırır.
Binance istifadəçilərinin hesab qalıqları itirilibmi?
Binance zərəri istifadəçilərin üzərinə qoymaq əvəzinə maliyyə təsirini öz üzərinə götürəcəyini bildirir. Bu öhdəlik sonrakı sübutlarla birlikdə qiymətləndirilməlidir.
Hesab qalığı, həmin qalığı təmin edən aktivlər və çıxarış imkanının olması üç fərqli məsələdir. Platforma aktivləri əvəzləyib əməliyyat xidmətlərini bərpa edərkən müştəri reyestrindəki qalıqları dəyişməz saxlaya bilər.
Beləliklə, qalığın dəyişməməsi platformanın heç bir aktivinin oğurlanmadığını sübut etmir. Əksinə, platforma səviyyəsində oğurluq hər bir istifadəçinin şəxsi giriş məlumatlarının ələ keçirildiyini göstərmir.
Birja təminat aktivlərini mərkəzləşdirilmiş qaydada bərpa edərsə, bu proses müştərinin hesabında ayrıca kompensasiya köçürməsi kimi görünməyə bilər. İstifadəçilər rəsmi təlimatlara əməl etməli, dəyişməyən qalığın kənar müraciət etməyi tələb etdiyini düşünməməlidirlər.
Tanımadığınız sifariş, çıxarış və ya cihaz görsəniz, bunu hesaba aid konkret təhlükəsizlik siqnalı kimi qəbul edin və rəsmi dəstək xidməti ilə əlaqə saxlayın. Araşdırma aparılmadan bunu avtomatik olaraq infrastruktur insidenti ilə əlaqələndirməyin.
Binance-də çıxarışlar tam bərpa olunubmu?
Nəzərdən keçirilən ən son əməliyyat elanı bütün çıxarış yollarının tam açılmasını deyil, mərhələli bərpanı təsvir edir.
Recovery Update #6 əlavə aktivlər və şəbəkələr üzrə çıxarışların 03.11 04:00 UTC tarixindən etibarən mümkün olacağını bildirir. İstifadəçilərə seçilmiş çıxarış interfeysində və ya rəsmi şəbəkə statusu səhifəsində əlçatanlığı yoxlamaq tövsiyə olunur.
Nəzərdə tutduğunuz çıxarış yolunu birbaşa yoxlayın. Sorğunu artıq göndərmisinizsə, göndərən tərəfdəki statusu, blockchain nəticəsini və qəbul edən platformada hesaba mədaxili bir-birindən fərqləndirin.
Bu bölmə qəsdən insidentin əməliyyatlara təsiri ilə məhdudlaşdırılıb. Uğurlu çıxarış həmin əməliyyat üçün faydalı sübutdur, lakin texniki araşdırmanın tamamlandığını göstərmir.
Eyni qaydada, məhdudlaşdırılmış çıxarış yolunu hazırkı bildirişə əsasən araşdırmaq lazımdır. Bu, özlüyündə yeni oğurluq baş verdiyini göstərmir.
Yenilənmiş Ehtiyatların Sübutu nəyi göstərir?
Binance-in 02.11 tarixli yeniləməsində 31.10 tarixli snapshot üçün sıfır bilik sübutunun tamamlandığı və əhatə olunan aktivləri olan istifadəçilərin yoxlama apara biləcəyi bildirilir.
Nəticəni şərh etməzdən əvvəl snapshot vaxtını və əhatə dairəsini oxuyun. Müəyyən vaxtda konkret qalıqlara dair sübut bütün aktiv və öhdəliklərin davamlı təsdiqindən fərqlidir.
PCAOB-un investorlar üçün məsləhət bildirişində də Ehtiyatların Sübutu üzrə tapşırıqların maliyyə hesabatlarının auditinə bərabər olmadığı barədə xəbərdarlıq edilir. Bu tapşırıqların əhatə dairəsi öhdəliklər, aktivlərin əlçatanlığı və daxili nəzarət tədbirləri ilə bağlı mühüm sualları cavabsız qoya bilər.
Bu insidentdə ehtiyatların yoxlanması və texniki araşdırma bir-birini tamamlayan sübutlar təqdim edir. Biri müəyyən maliyyə snapshotına aiddir. Digəri isə icazəsiz səlahiyyətin necə yarandığını və müvafiq yolların necə məhdudlaşdırıldığını izah etməlidir.
Heç biri digərinin əvəzi kimi təqdim edilməməlidir.
İstifadəçilər indi nəyi yoxlamalıdır?
Özünüzə aid məlumatlarla başlayın. Rəsmi xidmətə birbaşa daxil olun və hesab aktivliyini, çıxarış qeydlərini və təhlükəsizlik bildirişlərini yoxlayın.
Tanımadığınız bir şey görsəniz, əməliyyat və ya fəaliyyət istinad nömrəsini qeyd edin və rəsmi interfeys vasitəsilə dəstək xidməti ilə əlaqə saxlayın. E-poçt hesabınızı da qoruyun, çünki o, hesabın bərpası və təhlükəsizlik təsdiqləri üçün istifadə oluna bilər.
Köçürmə etməyi planlaşdırırsınızsa, sorğunu göndərməzdən əvvəl qəbul edən tərəfin təlimatlarını yoxlayın. Aktivin adını, şəbəkəni, ünvanı, tələb olunan identifikatorları və çatdırılacaq məbləği tutuşdurun. Başqa bir yol müvəqqəti məhdudlaşdırılıb deyə tanımadığınız yoldan tələsik istifadə etməyin.
Özünüsaxlama zamanı cihaz təhlükəsizliyi və imzaların nəzərdən keçirilməsi xüsusilə vacibdir. Aparat cihazı tələb edilən hər təsdiqi avtomatik olaraq uyğun etmir. Siz yenə də əməliyyatın təyinatını və verdiyiniz səlahiyyəti anlamalısınız.
Platformada saxlanma zamanı hesab nəzarət tədbirlərini və ictimai sübutları ayrı-ayrılıqda nəzərdən keçirin. Güclü fərdi autentifikasiya ilə güclü institusional cüzdan nəzarəti fərqli məqsədlərə xidmət edir; məsuliyyətli istifadəçilər hər ikisini anlamalıdırlar.
Saxta kompensasiya və bərpa yardımlarından ehtiyatlı olun
İctimai insidentdən sonrakı dövr təqlidçilər üçün fürsət yaradır.
Binance-in təhlükəsizlik xəbərdarlığında çıxarışları sürətləndirmək, prioritet emal satmaq, kompensasiya almağa kömək etmək və ya aktivləri guya qorunan cüzdanlara köçürmək təklifləri təsvir olunur. İstifadəçilər girişi açmaq üçün onlara özbaşına müraciət edən şəxslərə pul ödəməməlidirlər.
Rəsmi əməliyyat prosesində göstərilən haqqı bərpa üçün tələb olunan şəxsi ödənişdən fərqləndirin. Həmçinin başqa cüzdana qoşulmaq və ya birjadakı hesabın vəziyyətini yoxlamaq üçün vəsait xərcləməyə icazə vermək tələblərinə şübhə ilə yanaşın.
WEEX ilə bağlı ünsiyyət kanallarını yoxlamaq üçün WEEX Əlaqə Təsdiqləyicisi vasitəsilə dəstəklənən əlaqə növlərini yoxlayın. Bu vasitə WEEX ilə bağlı kanalları təsdiqləyir; başqa platformanın nümayəndələrinin həqiqiliyini yoxlamır.
Mesaj inandırıcı görünsə də, o, yenə də sadəcə mesajdır. Vəsait və ya etimadnamələrlə bağlı tələblərə əməl etməzdən əvvəl müstəqil şəkildə rəsmi sayta daxil olun.
WEEX istifadəçiləri bu təhlükəsizlik dərslərindən necə yararlana bilər?
WEEX istifadəçiləri mövcud qorunma vasitələrini Təhlükəsizlik parametrləri bölməsində nəzərdən keçirə bilərlər. Buraya giriş açarları, autentifikasiya seçimləri, fişinq əleyhinə kodlar və cihaz idarəetməsi daxildir.
Parametrləri hesabınız üçün faktiki olaraq mövcud olan seçimlərə əsasən seçin. Autentifikasiya tələb etməyən səhifəni və ya ümumi təsviri şəxsi təhlükəsizlik konfiqurasiyanız barədə hesabat kimi qəbul etməyin.
Platforma haqqında daha geniş məlumat üçün WEEX Etibar Mərkəzi ehtiyat, qoruma fondu, təhlükəsizlik və yoxlama resurslarını bir araya gətirir. Hər bəndin əhatə dairəsini və şərtlərini nəzərdən keçirin, başlıqda göstərilən rəqəmi zəmanət kimi qəbul etməyin.
Bu insident heç bir saxlanma modelini hər vəziyyətdə təhlükəsiz elan etmək üçün əsas deyil. Platformada saxlanma institusional sistemlərə böyük məsuliyyət qoyur. Özünüsaxlama isə açarlara, cihazlara, ehtiyat nüsxələrə və əməliyyat qərarlarına görə böyük məsuliyyəti sahibin üzərinə qoyur.
Düzgün seçim bu məsuliyyətləri və onları qiymətləndirmək üçün mövcud sübutları anlamaqla başlayır.
WEEX redaksiya mövqeyi
Binance-in son araşdırma nəticələri göstərir ki, insidenti tək bir cihaz, başlıqda göstərilən zərər və ya bərpa faizi əsasında anlamaq mümkün deyil.
Ən vacib təhlükəsizlik sualı hücumçunun giriş imkanının aktivləri köçürmək səlahiyyətinə necə çevrildiyi və məhdudlaşdırma tədbirləri zamanı bu səlahiyyətin hansı hissələrinin qüvvədə qaldığıdır. Ən vacib maliyyə fərqi isə müştəri qalığını təmin edən aktivlərin əvəzlənməsi ilə oğurlanmış əmlakın geri alınması arasındadır.
Binance-in açıqladığı bərpa və aktivlərin geri alınması işləri mühüm yeniliklərdir. Hər bir iddia əhatə dairəsi və tarixi ilə əlaqələndirilməklə, bu işlər müstəqil araşdırma, konkret bərpa sübutları və əməliyyatların bərpası ilə birlikdə qiymətləndirilməlidir.
İstifadəçilər üçün praktik yanaşma yoxlamadır: hesabınızı nəzərdən keçirin, rəsmi kanallara daxil olun, köçürmə təlimatlarını anlayın və tanımadığınız şəxslərin təklif etdiyi qısa yolları rədd edin.
Tez-tez verilən suallar
1. Binance haker hücumu nə vaxt baş verib?
İcazəsiz çıxışlar 29.10.2026 tarixində baş verib. Binance-in ilkin araşdırma nəticələrində bundan əvvəlki aylarda hazırlıq xarakterli müdaxilələr təsvir olunur.
2. Binance haker hücumu necə baş verib?
Binance zərərli yükləmələr, saxta işə qəbul prosesi, ələ keçirilmiş cihazlar və cüzdan imzalama infrastrukturuna çatan daxili giriş imkanlarını əhatə edən çoxmərhələli kampaniyanı təsvir edir. Müstəqil araşdırma hələ də vacibdir.
3. Binance oğurlanmış bütün vəsaitləri geri qaytarıbmı?
Son açıqlamaya görə, təsirə məruz qalmış token aktivlərinin təxminən 98%-i bərpa edilib. Bu, oğurlanmış ilkin aktivlərin geri qaytarılmasından fərqlidir. Dondurulmuş və ya qarşısı alınmış vəsaitlər də ayrıca nəzərdən keçirilməlidir.
4. İnsident bütün istifadəçilərin şifrələrinin oğurlandığı deməkdir?
Xeyr. Platformanın cüzdan infrastrukturunun ələ keçirilməsi bütün müştərilərin giriş məlumatlarının açıqlanmasını sübut etmir. Hesabınıza aid hər hansı şübhəli fəaliyyəti ayrıca araşdırın.
5. İstifadəçilər kompensasiya almaq üçün haqq ödəməlidirlər?
Özbaşına göndərilən kompensasiya, prioritet emal və ya çıxarışın blokdan çıxarılması tələblərinə görə pul ödəməyin. Rəsmi platformada təqdim olunan təlimatlara əməl edin və lazım gələrsə, birbaşa dəstək xidməti ilə əlaqə saxlayın.
Bu məzmun yalnız ümumi məlumat məqsədilə təqdim olunur və maliyyə, investisiya, hüquqi və ya vergi məsləhəti hesab edilməməlidir. Burada qeyd olunan hər hansı tədbir, mükafat, onlayn kampaniya və ya əlaqəli məlumat hər hansı kriptoaktivin alınması, satılması, treydinqi və ya digər əməliyyatların aparılması üçün tövsiyə, təşviq və ya dəvət kimi qiymətləndirilməməlidir. Kriptoaktivlər yüksək dəyişkənliyə malikdir və maliyyə itkisinə səbəb ola bilər. WEEX-in xidmətləri, məhsulları və əlaqəli tədbirlərinin əlçatanlığı regiondan asılı olaraq dəyişə bilər. İştirakınızın yerli qanunvericilik və tənzimləyici tələblərə uyğun olmasını təmin etmək sizin məsuliyyətinizdir.
Bunları da bəyənə bilərsiniz

Hakerlərin vəsaitlərini kim donduracaq? Qanun yox, Circle, Tether və Arbitrum

Aave istifadəçisi Across Protocol veb saytının ələ keçirilməsi nəticəsində 305,000 dollar itirdi
BitGo Mint yeni USDC istehsal və geri alma funksiyasını əlavə etdi

Aethir-in ilk həftə məhv edilən miqdarı 18.48% buraxılışı kompensasiya etdi, ATH məhv etmə paneli istifadəyə verildi
Elysium kriptovalyutası nədir? Hyperliquid layer 2, gas haqları və token qarışıqlığı izah olunur
Elysium-un nə olduğunu, gas üçün niyə HYPE istifadə etdiyini, KNTQ geri alışlarının necə planlaşdırıldığını və bridge TVL-ni faktiki DeFi aktivliyindən necə fərqləndirməyi öyrənin.

Chainalysis: ABŞ-ın ixrac məhdudiyyətlərini aşaraq, Çin AI böyük modellərinin "distillə dalğası" arxasında olan zəncir üstü kölgə bazarı

GMX İdarə Heyəti Ləğv Olunur, Daxili Töhfə Verənlər Arbitrum İdarəetmə Vəzifələrini Üstlənir

$46 milyard tokenləşdirilmiş ABŞ səhmlərinin arxasındakı "monopolist": 91% aktivlər eyni şirkətə həvalə edilib?

Ethereum-un 2028-ci il imtahanı: Kvant müqaviməti xəritəsi buraxılış tıxanıklığı ilə üzləşir

Elysium əsas şəbəkəsi işə düşdü, blok vaxtı 100 millisekund, təxminən 300 millisekundda ödəniş

AI-nin «etibar qara qutusu», Anthropic ZK sübutları ilə onu aradan qaldırmaq istəyir

GMX DAO səsvermə POL çox imzalı hesabına 7 milyon dollar aktiv köçürülməsini təklif edir
Tianqiao Capital-nın təsisçisi CLARITY qanununun maneə törədildiyini bildirib, Binance dondurulmuş aktivləri geri qaytarmaq üçün müraciət edib

OlympusDAO OHM körpü köçürməsini CCIP-yə tamamlayır, Robinhood Chain əlavə edir

Variational: Sifariş kitabı olmayan bir birja, Hyperliquid-in arxasında necə ikinci bir oyunçu oldu?

Stripe, 160-dan çox bazarda ABŞ sabit valyuta ödənişləri təklif edir

BitMart istifadəçiləri təsisçini 800,000 ATEG üçün müraciətləri bloklamaqda ittiham edirlər
Cross River və Offchain Labs əməkdaşlığı, tokenləşdirilmiş kredit platforması

Kripto layihəsini kim idarə edir? SEC-in yeni rəhbərliyinin arxasında

Dörd davamlı DEX təhlükəsizliyinin müqayisəsi: İstifadəçiləri həqiqətən özlərini xilas edə biləcək kimdir?

Ethereum Blobları: 18 Gün Sonra Qalanlar

Premia Labs-dan 464 min dollar oğurlandı, aktivlər Bitcoin-ə çevrildi

Pulun İzlənməsi: 2,4 milyard dollar investisiya, Kalshi üçün böyük dövr və AI-yə yüksək diqqət - oktyabr 2026

Morpho krediti 58 milyard dolları keçdi: artım tətbiqlərin yönləndirməsindən, yoxsa mükafat subsidiyalarından asılıdır?

Bitcoin kolleksionerləri OpenSea-ə müraciət edir. Ordinals və Runes ticarətinin mümkünlüyünü istəyirlər

Circle, ERC-20 tokenlərinin CCTP çarpaz zənirə inteqrasiyası üçün bələdçi təqdim edir
Kripto: Itaú Unibanco, Braziliyanın tənzimləyicisinə müraciət edən ilk bankdır

Hyperliquid qurucusunun bir zarafatı, indi Wall Street-in gerçək hərəkətinə çevrildi

CertiK, Web3 startaplarını təhlükəsizlik alətləri ilə dəstəkləmək üçün Arbitrum ilə tərəfdaşlıq edir

Robinhood zəncir ekosistemini genişləndirir, lakin rəsmi prioritetlər və bazar gözləntiləri arasında uyğunsuzluq varmı?
Hakerlərin vəsaitlərini kim donduracaq? Qanun yox, Circle, Tether və Arbitrum
Aave istifadəçisi Across Protocol veb saytının ələ keçirilməsi nəticəsində 305,000 dollar itirdi
BitGo Mint yeni USDC istehsal və geri alma funksiyasını əlavə etdi
Aethir-in ilk həftə məhv edilən miqdarı 18.48% buraxılışı kompensasiya etdi, ATH məhv etmə paneli istifadəyə verildi
Elysium kriptovalyutası nədir? Hyperliquid layer 2, gas haqları və token qarışıqlığı izah olunur
Elysium-un nə olduğunu, gas üçün niyə HYPE istifadə etdiyini, KNTQ geri alışlarının necə planlaşdırıldığını və bridge TVL-ni faktiki DeFi aktivliyindən necə fərqləndirməyi öyrənin.
Chainalysis: ABŞ-ın ixrac məhdudiyyətlərini aşaraq, Çin AI böyük modellərinin "distillə dalğası" arxasında olan zəncir üstü kölgə bazarı
Ən son məqalələr


WEEX-dəki ən son koin listinqləri


