
اختلاف THORChain و Bitget: چه کسی واقعاً میتواند رمزارزهای سرقتشده را مسدود کند؟

 امتیازدهی ما در گوگل


THORChain درخواست Bitget برای مسدود کردن کیفپولهای مرتبط با هک $387.5M این صرافی را رد کرد و گفت طراحی بدون نیاز به مجوز آن راهی برای مسدود کردن یک آدرسِ مشخص ندارد. اختلاف THORChain و Bitget قانونی را آشکار میکند که بیشتر کاربران هرگز به آن فکر نمیکنند: رمزارزهای سرقتشده را فقط کسی میتواند مسدود کند که دارایی یا حساب نگهدارنده آن را در کنترل دارد؛ مانند یک ناشر استیبلکوین یا صرافی متمرکز. این توضیح، رویدادهای بین 24/09 و 29/09/2026 را مرور میکند، اینکه کدام بخش از وجوه سرقتشده واقعاً قابل مسدودسازی بود، چرا امتناع THORChain به نقطه اختلاف اصلی تبدیل شد و این ماجرا برای هر کسی که پولش را در صرافی نگه میدارد چه معنایی دارد.
در هک Bitget چه اتفاقی افتاد؟
Bitget در 18:31 UTC روز 24/09/2026 انتقالهای غیرمجاز از بخشهایی از زیرساخت کیفپول گرم و نیمهگرم خود را شناسایی کرد و همه برداشتها را به حالت تعلیق درآورد. برآورد اولیه خسارت $351.6M بود؛ Bitget در 25/09 پس از ردیابی بیشتر روی زنجیره، این رقم را به حدود $387.5M افزایش داد و این اتفاق تا اینجا به بزرگترین هک گزارششده صرافی در سال 2026 تبدیل شده است.
طبق بهروزرسانیهای Bitget، مهاجم یک سامانه پشتیبان در زیرساخت کیفپول این صرافی را به خطر انداخت و با جعل دادههای تراکنش، از بررسیهای داخلی مجوزدهی عبور کرد. صرافی میگوید کلیدهای خصوصی به خطر نیفتادند، کیفپولهای سرد دستنخورده باقی ماندند و محصول مستقل خودحضانتی آن، Bitget Wallet، تحتتأثیر قرار نگرفت. داراییهای سرقتشده شامل XRP، ETH، USDT، USDC، ZEC، BNB، AVAX و TRX در شبکههای اتریوم، چند شبکه EVM، XRP Ledger، Zcash و Tron بودند. Bitget میگوید روش بهکاررفته با الگوهای شناختهشده هک کره شمالی مطابقت دارد، هرچند انتساب رسمی هنوز تأیید نشده است.
Bitget میگوید صندوق حفاظت از کاربرانش که هنگام تعلیق برداشتها بیش از $464M موجودی داشت، خسارت را پوشش میدهد و موجودی کاربران دستنخورده است. برداشتها بهتدریج از سر گرفته میشوند: BTC از 08:00 UTC در 28/09، ETH در 29/09، USDT در 30/09 و توکنهای باقیمانده، ارزهای فیات و خدمات P2P از 02/10.
چرا Bitget از THORChain خواست هکر را مسدود کند؟
THORChain یک شبکه سواپ بینزنجیرهای است. ETH یا XRP را به آن میفرستید و در زنجیرهای دیگر BTC بومی دریافت میکنید؛ بدون حساب کاربری و بدون متولی واسط. برای مهاجمی که داراییهای علامتگذاریشده در اختیار دارد، این سریعترین راه برای تبدیل توکنهایی است که صرافیها و ناشران میتوانند ردیابی کنند به بیتکوینی که هیچکس نمیتواند مسدودش کند.
در این ماجرا هم همین اتفاق افتاد. در 28/09، کیفپولی مرتبط با مهاجم Bitget حدود 2,390 ETH، به ارزش تقریبی $6.3M، را از طریق THORChain با 75.2 BTC سواپ کرد. شرکت امنیتی GoPlus شمارش کرد که در جریان این رویداد، حدود 101.5 BTC و 27.63M XRP از طریق THORChain جابهجا شدهاند. مدیرعامل Bitget، گریسی چن، در 26/09 علناً از THORChain خواست به آدرسهای منتشرشده مهاجم خدمات ندهد و برای هرگونه وجه مسدودشده یا بازیابیشده، پاداشی معادل %5 پیشنهاد داد.
THORChain این درخواست را نپذیرفت. موضع این شبکه آن است که طراحیاش بدون نیاز به مجوز است، کنترلهای اضطراری آن میتوانند کل شبکه یا یک زنجیره را متوقف کنند اما نمیتوانند یک آدرس یا سواپ مشخص را هدف بگیرند و توقف شبکه برای محافظت از پروتکل است، نه مسدود کردن وجوهی خاص.
چه کسی واقعاً میتواند رمزارزهای سرقتشده را مسدود کند؟
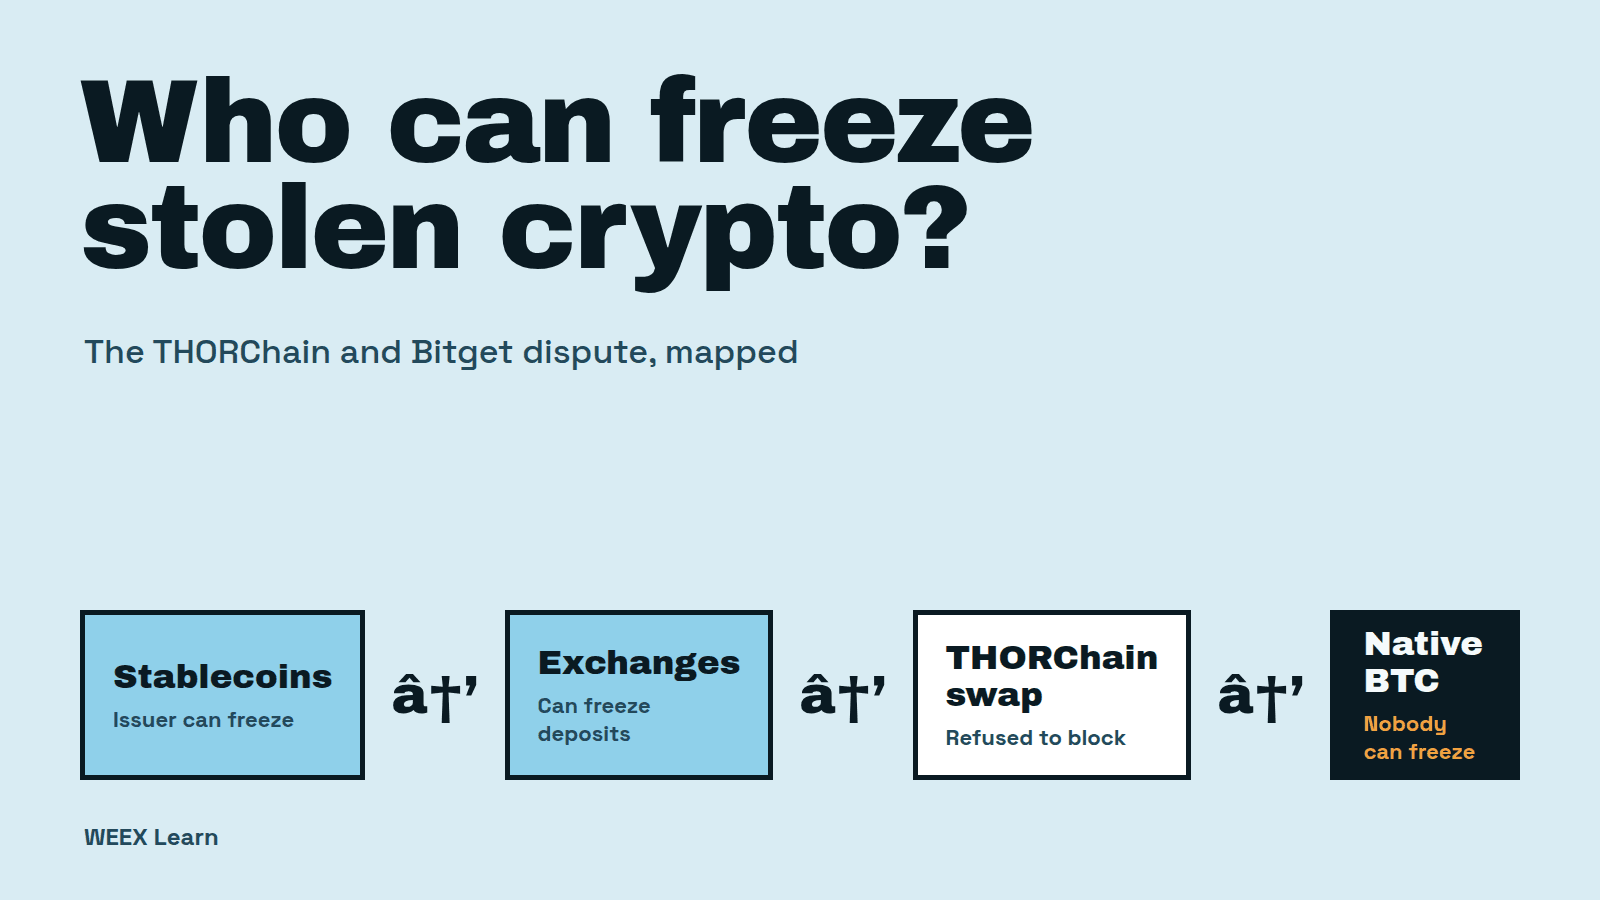
وقتی مشخص کنیم قدرت مسدودسازی واقعاً کجا قرار دارد، اختلاف روشنتر میشود. در عمل، پنج نقطه وجود دارد که قدرت در آنها بهشدت نابرابر است.
- ناشران استیبلکوین. تتر و Circle میتوانند آدرسهای دارای USDT یا USDC را در سطح قرارداد در فهرست سیاه قرار دهند و این کار را بهطور معمول انجام میدهند. در این مورد، حدود $318,000 استیبلکوین مرتبط با هک در همان اوایل مسدود شد. این بخش کوچکی از کل مبلغ است، چون مهاجمان معمولاً استیبلکوینها را ظرف چند ساعت سواپ میکنند.
- صرافیها و متولیان متمرکز. هر صرافی میتواند واریزیهای دریافتی از آدرسهای علامتگذاریشده را مسدود کند. به همین دلیل وجوه سرقتشده بهندرت مستقیماً به صرافی میروند و صرافیهایی مانند Bybit و OKX پیشنهاد دادند جریانهای مرتبط با Bitget را ردیابی و مسدود کنند.
- زنجیرهها و پروتکلهای دارای کلید توقف. برخی شبکهها میتوانند همهچیز را متوقف کنند؛ همانطور که THORChain قادر به انجام آن است. این ابزار بسیار خشن است: توقف مهاجم، همه کاربران قانونی را هم متوقف میکند.
- ناشران توکن دارای کلیدهای مدیریتی. در قرارداد برخی توکنها قابلیت مسدودسازی یا توقف وجود دارد. بسیاری از توکنها چنین قابلیتی ندارند و داراییهای اصلی سرقتشده در این ماجرا (ETH، BNB، AVAX، TRX و XRP) داراییهای بومی هستند و ناشری ندارند که بتوان با او تماس گرفت.
- هیچکس؛ در مورد BTC یا ETH بومی در کیفپول خودحضانتی. وقتی وجوه سرقتشده به بیتکوین بومی در آدرسی تبدیل شوند که مهاجم کنترل میکند، دیگر هیچ کلیدی برای متوقف کردنشان وجود ندارد. بازیابی در این مرحله به ردیابی کوینها تا واریز احتمالی آنها به یک صرافی در آینده بستگی دارد.
برداشت دقیقتر از نقش THORChain این است که این شبکه در نقطه انتقال میان داراییهای قابل مسدودسازی و غیرقابل مسدودسازی قرار دارد. وجوهی که وارد میشوند هنوز قابل ردیابیاند؛ وجوهی که خارج میشوند BTC بومی هستند. به همین دلیل Bitget تا این اندازه پیگیری کرد و امتناع THORChain اهمیت بیشتری از $6M تا $10M دارد که تاکنون جابهجا شده است.
قیمت --
استدلال THORChain چیست و چرا منتقدان آن را نمیپذیرند؟
دفاع THORChain بر پایبندی به یک اصل استوار است: اگر پروتکل به درخواست یک صرافی، یک هکر را مسدود کند، به فهرستی برای سانسور تبدیل میشود که هر دولت یا شرکتی میتواند بر آن فشار وارد کند. حامیان میگویند منصفانه نیست از THORChain چیزی بخواهیم که هیچکس از بیتکوین یا اتریوم نمیخواهد.
منتقدان، از جمله GoPlus و خود چن، اشاره میکنند که THORChain بیتکوین نیست. اعتبارسنجهای آن میتوانند شبکه را متوقف کنند و چنین کاری را انجام دادهاند. آنها در سال 2021 هنگام سوءاستفادههای امنیتی این کار را کردند و THORChain پس از سوءاستفاده از خزانه $10.7M خود در 15/05/2026 معاملات را متوقف کرد و فقط پس از بیش از یک ماه ارتقا، آنها را از سر گرفت. انتقاد این است که شبکه برای زیانهای خودش متوقف میشود، اما برای زیان دیگران نه.
این ماجرا سابقه هم دارد. پس از هک Bybit در 02/2025، مدیرعامل Bybit گزارش داد که حدود $900M از اترهای سرقتشده، یعنی تقریباً %72، از THORChain عبور کردهاند. رأی اعتبارسنجها برای توقف معاملات ETH در آن زمان ظرف چند دقیقه لغو شد و یکی از توسعهدهندگان اصلی در اعتراض از پروژه کنارهگیری کرد. پرونده Bitget دومین بار در دو سال است که همین بحث در پی یک هک ۹ رقمی مطرح میشود.
نکته مهمتر برای خوانندگان ساختاری است: هر تصمیمی که THORChain بگیرد، جایی مسیر سواپ بدون نیاز به مجوز وجود خواهد داشت. در هکهای صرافی، بازیابی وجوه بیشازپیش به سرعت در ساعات اولیه بستگی دارد؛ زمانی که وجوه هنوز به شکل استیبلکوین یا توکنهای قابل ردیابی توسط صرافیها هستند.
هک Bitget برای کاربران صرافیها چه معنایی دارد؟
برای مشتریان Bitget، تصویر عملی تا 29/09/2026 روی کاغذ اطمینانبخش است: اعلام شده که موجودیها دستنخوردهاند، صندوق حفاظت از کاربران از میزان خسارت بزرگتر است و برداشتها طبق برنامهای منتشرشده از سر گرفته میشوند. در روز اول بازگشایی هر دارایی، انتظار صف و تأخیرهای احتمالی را داشته باشید.
برای بقیه، سه عادت ارزش دارد که از این اتفاق بیاموزند:
- بررسی کنید هنگام بروز مشکل چه پشتوانهای از یک پلتفرم حمایت میکند. صندوق حفاظت از کاربران و گزارش اثبات ذخایر، دو مورد افشایی هستند که هنگام هک اهمیت دارند. برای نمونه، WEEX اعلام میکند که صندوق حفاظت از کاربران به ارزش 1,000 BTC دارد و اثبات ذخایر %100 را منتشر میکند؛ این ارقام را با هر پلتفرمی که استفاده میکنید مقایسه کنید.
- موجودی معاملاتی را از پسانداز جدا نگه دارید. لازم نیست وجوهی که فعالانه معامله نمیکنید در هیچ صرافیای بمانند. انتقال آنها به کیفپولی که کنترلش در اختیار شماست، ریسک هک پلتفرم را حذف میکند، هرچند ریسک خودحضانتی را به شما اضافه میکند. اگر هنوز کیفپولی راهاندازی نکردهاید، ببینید چطور میتوانید یک کیفپول رمزارزی تهیه و با امنیت آن را شارژ کنید.
- پیامهای «بازیابی» را در حالت پیشفرض کلاهبرداری فرض کنید. بعد از هر هک بزرگ، حسابهای پشتیبانی جعلی پیشنهاد میدهند در ازای دریافت هزینه یا عبارت بازیابی، وجوه را «آزاد» یا «بازیابی» کنند. بهروزرسانیهای رسمی فقط از طریق کانالهای خود پلتفرم منتشر میشوند.
THORChain و Bitget: جمعبندی
اختلاف THORChain و Bitget کمتر درباره امتناع یک پروتکل خاص و بیشتر درباره محل واقعی قدرت مسدودسازی در دنیای رمزارز است. ناشران استیبلکوین و صرافیها میتوانند داراییها را مسدود کنند؛ شبکههای سواپ بدون نیاز به مجوز و کوینهای بومی نمیتوانند. به نظر میرسد کاربران Bitget با صندوقی که از میزان خسارت بیشتر است محافظت میشوند، اما این انتخاب یک پلتفرم است، نه تضمینی که این صنعت ارائه دهد. دانستن اینکه کدام داراییهای شما را چه کسی میتواند مسدود کند و کدامها را نمیتواند، مفیدترین نکتهای است که میتوان از اتفاقات این هفته آموخت.
سؤالات متداول
1. آیا THORChain به هکر Bitget کمک کرد؟
THORChain از طرف مهاجم اقدام نکرد، اما شبکه آن سواپهایی را از کیفپولهای مرتبط با مهاجم به بیتکوین پردازش کرد. این شبکه درخواست Bitget برای مسدود کردن آن آدرسها را رد کرد و گفت امکان مسدودسازی گزینشی تراکنشها را ندارد.
2. آیا وجوه کاربران Bitget پس از هک امن هستند؟
Bitget میگوید موجودی حسابها تحتتأثیر قرار نگرفته و صندوق حفاظت از کاربرانش که بیشتر از $464M موجودی داشت، خسارت $387.5M را پوشش میدهد. برداشتها تا 02/10/2026 بهتدریج از سر گرفته میشوند.
3. آیا تتر میتواند USDT سرقتشده را مسدود کند؟
بله. تتر و Circle میتوانند آدرسهای دارای استیبلکوینهایشان را در فهرست سیاه قرار دهند؛ به همین دلیل بخشی از استیبلکوینهای سرقتشده اغلب ظرف چند ساعت مسدود میشود. پس از سواپ شدن به BTC یا ETH بومی، این امکان از بین میرود.
4. برداشتهای Bitget چه زمانی بهطور کامل از سر گرفته میشوند؟
برنامه Bitget میگوید برداشت BTC از 28/09، برداشت ETH در 29/09 و برداشت USDT در 30/09 در 08:00 UTC از سر گرفته میشوند و توکنهای دیگر، ارزهای فیات و خدمات P2P از 02/10 بازمیگردند.
هشدار ریسک
داراییهای رمزارزی بسیار پرنوساناند و ممکن است به زیان جزئی یا کامل منجر شوند. نگهداری وجوه در هر صرافی متمرکزی با ریسک طرف مقابل و ریسک امنیتی همراه است؛ از جمله هک، تعلیق برداشتها و تأخیر در بازپرداخت. خودحضانتی ریسک پلتفرم را حذف میکند، اما مسئولیت کامل کلیدها و انتقالها را بر عهده شما میگذارد. رمزارزهای سرقتشدهای که به داراییهای بومی تبدیل شدهاند بهندرت قابل بازیابی هستند. جزئیات این مقاله بازتابدهنده اظهارات عمومی تا 29/09/2026 است و ممکن است با ادامه تحقیقات تغییر کند. این مقاله صرفاً برای آموزش است و توصیه مالی محسوب نمیشود.
این محتوا صرفاً برای اطلاعرسانی عمومی ارائه شده است و بهمنزله مشاوره مالی، سرمایهگذاری، حقوقی یا مالیاتی تلقی نمیشود. هرگونه رویداد، جایزه، کمپین آنلاین یا اطلاعات مرتبط که در اینجا ذکر شده است، نباید بهعنوان توصیه، ترغیب یا دعوت به خرید، فروش، معامله یا هرگونه دادوستد دیگر داراییهای رمزارزی تلقی شود. داراییهای رمزارزی از نوسان بالایی برخوردار هستند و ممکن است منجر به زیان شوند. دسترسی به خدمات، محصولات و رویدادهای مرتبط با WEEX ممکن است بسته به منطقه جغرافیایی متفاوت باشد. اطمینان از اینکه استفاده شما از این خدمات با قوانین و مقررات محلی مطابقت دارد، بر عهده خود شماست.
ممکن است شما نیز علاقهمند باشید
کیف پول ارز دیجیتال ناشناس: هرکدام چه چیزی را پنهان میکند و کجا ناکام میماند
کیف پول رمزارزی ناشناس: ۵ سطح حریم خصوصی و آنچه هرکدام پنهان میکنند
کوینبیس رپد زیکش (cbZEC) چیست؟ چگونه زیکش را بدون حریم خصوصی بومی ZEC به Base میآورد
Bitget برداشتها را مرحلهای از سر میگیرد: زمانبندی به وقت ویتنام و مواردی که باید بررسی کنید
ازسرگیری مرحلهای برداشتها در Bitget: زمانبندی (UTC+8) و موارد بررسی برای کاربران تایوان
ارز دیجیتال Aleo (ALEO) چیست و چرا قیمت آن تا %88 جهش کرد؟
Zcash چیست و چرا ZEC دوباره خبرساز شده است؟ بررسی جهش و فناوری حریم خصوصی
معامله آتی ZEC: درسهای اهرم از شورتاسکوئیز ۱٬۴۰۰ دلاری Zcash
فیوچرز Zcash: فشار خرید اجباری ۳۴.۵ میلیون دلاری چقدر برای خرسها هزینه داشت؟
ZCAT چیست و آیا ارزش خرید دارد؟ راهنمای Anonymous Cat (ZCAT) در سال ۲۰۲۶
قیمت رمزارز ZEC به بالاترین سطح یک دهه نزدیک شد: ترکیب راهاندازی ETF و شورتاسکوئیز
پیشبینی قیمت ZEC: برای حفظ قیمت Zcash بالای ۱٬۱۰۰ دلار چه چیزی باید رخ دهد؟
چرا قیمت ZEC امروز افزایش یافته است؟ جهش ۵ درصدی زیکش همزمان با رشد حجم معاملات
شبکه کانتون چیست؟ پیشگامی در حوزه کریپتوی سازمانی با کانتون کوین (CC) و نوآوری در بلاکچین با حفظ حریم خصوصی
مقدمهای بر شبکه کانتون: عصری جدید برای داراییهای دیجیتال در سطح سازمانی
پیشبینی قیمت زیکش (ZEC) در سال ۲۰۲۵: آیا ZEC میتواند به ۱۰۰۰ دلار برسد؟
چگونه مبتدیان معاملهگری روزانه رمزارز را شروع کنند: اول کارمزدها را حساب کنید
گره بلاکچین چیست؟ انواع، تعداد در 2026 و هزینههای واقعی
بلاکچین چیست و چگونه کار میکند؟ ردیابی یک پرداخت واقعی
چطور پیش از لیستشدن، رمزارزهای جدید بخریم: 5 مسیر و دامهای هرکدام
استیکینگ چیست؟ ۴ باور نادرست که پیش از استیککردن رمزارز باید روشن شوند
چشمانداز سهام TSMC پیش از درآمدهای سهماهه سوم: آیا تقاضای هوش مصنوعی میتواند سهام را بالاتر ببرد؟
بازار سهام تایوان در آستانه ۵۰٬۰۰۰: آیا TAIEX پس از تعطیلات از این نقطه عطف عبور میکند؟
نحوه خرید USDT در تایلند: روشهای پرداخت، کارمزدها و بررسیهای انتقال
ارز دیجیتال RLC چیست؟ iExec چگونه رایانش محرمانه را ممکن میکند
تعاملپذیری بلاکچین چیست؟ پلهای میانزنجیرهای و پیامرسانی چگونه کار میکنند
چگونه با کارت پیشپرداخت رمزارز بخریم: راهنمای گامبهگام
WEEX Fast Connect چیست؟ OAuth چگونه پلتفرمهای معاملاتی شخص ثالث را متصل میکند
کمیسیونهای بروکر WEEX چگونه کار میکنند؟ توضیح کمیسیون مستقیم در برابر غیرمستقیم
بهترین استراتژیهای معامله ارز دیجیتال برای مبتدیان: پیش از معامله چه نکاتی را باید بدانید
کیف پول ارز دیجیتال ناشناس: هرکدام چه چیزی را پنهان میکند و کجا ناکام میماند
کیف پول رمزارزی ناشناس: ۵ سطح حریم خصوصی و آنچه هرکدام پنهان میکنند
کوینبیس رپد زیکش (cbZEC) چیست؟ چگونه زیکش را بدون حریم خصوصی بومی ZEC به Base میآورد
Bitget برداشتها را مرحلهای از سر میگیرد: زمانبندی به وقت ویتنام و مواردی که باید بررسی کنید
ازسرگیری مرحلهای برداشتها در Bitget: زمانبندی (UTC+8) و موارد بررسی برای کاربران تایوان
ارز دیجیتال Aleo (ALEO) چیست و چرا قیمت آن تا %88 جهش کرد؟


