
صرافی کریپتو BigONE ۲۷ میلیون دلار در حمله سوم شخص از دست داد

 امتیازدهی ما در گوگل


صرافی کریپتو BigONE تایید کرده که پس از یک حمله سوم شخص به زیرساخت hot wallet خود، ضرری حدود ۲۷ میلیون دلار متحمل شده است. صرافی کریپتو BigONE قربانی یک حمله سوم شخص شده که زیرساخت hot wallet آن را هدف قرار داده و منجر به ضرری تخمینی حدود ۲۷ میلیون دلار گردیده.
در تاریخ ۱۶ ژوئیه، BigONE اعلام کرد که این حادثه امنیتی را پس از فعال شدن هشدارهای نظارت واقعیزمان به دلیل حرکات غیرعادی داراییها، شناسایی کرده است. «پس از بررسی، تایید شد که این نتیجه یک حمله سوم شخص به hot wallet ما بوده»، این صرافی اعلام کرد. BigONE گفت که تمام کلیدهای خصوصی امن باقی ماندهاند و مسیر حمله شناسایی و مهار شده تا از ضررهای بیشتر جلوگیری شود. این صرافی با شرکت امنیت بلاکچین SlowMist همکاری کرده تا آدرسهای کیف پول مهاجم را ردیابی کند و جریان وجوه دزدیدهشده را نظارت نماید.
توکنهای تحت تاثیر شامل ۱۲۰ Bitcoin (BTC)، ۳۵۰ Ether (ETH)، میلیونها USDt (USDT) در زنجیرههای مختلف، همراه با مقادیر قابل توجهی از CELR، SNT، SHIB (SHIB) و دیگران میشود. BigONE با SlowMist همکاری خواهد کرد تا وجوه را بازیابی کند. منبع: SlowMist.
مرتبط: FOMO، قوانین سست در حال سوخترسانی به supercycle جنایات کریپتو هستند.
BigONE قول میدهد تمام ضررها را پوشش دهد
BigONE قول داده تمام ضررهای ناشی از این نقض را پوشش دهد تا داراییهای کاربران دستنخورده باقی بماند. این شرکت ذخایر امنیتی داخلی خود را فعال کرده که شامل BTC، ETH، USDt، Solana (SOL) و Mixin (XIN) میشود تا وجوه کاربران تحت تاثیر را جبران کند.
«برای سایر توکنهای اصلی و غیراصلی تحت تاثیر، ما در حال تامین نقدینگی خارجی از طریق مکانیسمهای وامگیری هستیم تا کیف پول پلتفرم را هرچه سریعتر بازیابی کنیم»، این صرافی نوشت.
در گزارشی که با جامعه کریپتو به اشتراک گذاشته شده، شرکت امنیت بلاکچین Cyvers گفت که مهاجم از شبکه تولید پلتفرم سوءاستفاده کرده، احتمالاً از طریق کانالهای CI/CD (Continuous Integration and Continuous Deployment) یا مدیریت سرورهای آسیبدیده، با تغییر منطق کسبوکار و غیرفعال کردن چکهای کنترل ریسک کلیدی.
این حمله با استقرار باینریهای مخرب در سرورهای عملیات حساب آغاز شد، سپس تخلیه غیرمجاز ۳۵۰ ETH (۱.۱ میلیون دلار). مهاجم به سرعت برداشتها را به Bitcoin، Solana و Tron گسترش داد و داراییهای دزدیدهشده را در یک آدرس خارجی واحد برای شستشو تجمیع کرد.
«برای کاهش چنین حملاتی، باید امنیت CI/CD pipelines را تقویت کنید، کنترلهای سخت بر وابستگیها اعمال کنید و نظارت مداوم on-chain و off-chain بر کل زیرساخت را پیادهسازی نمایید»، یهور رودیتسیا، محقق امنیت onchain در Hacken، به جامعه گفت.
رودیتسیا افزود که Automated Incident Response یک اقدام امنیتی «الزامی» برای تمام صرافیهاست تا بهرهبرداری را متوقف کند و تا حد ممکن وجوه را ایمن سازد.
مرتبط: هکر وجوه دزدیدهشده از بهرهبرداری ۴۰ میلیون دلاری GMX را بازگرداند.
وجوه دزدیدهشده به WETH تبدیل شدند
وجوه دزدیدهشده به WETH/ETH تبدیل و از طریق واسطههای تازه routed شدند که نشاندهنده آمادگی برای mixing یا فعالیت صرافی غیرمتمرکز است، طبق Cyvers.
Cyvers چندین شکاف امنیتی را شناسایی کرد که به این حادثه کمک کرده، از جمله شکست تکنقطهای در مدیریت hot-wallet، کنترلهای ناکافی integrity کد، عدم اعتبارسنجی پیشازتراکنش و segmentation شبکه محدود بین سرورهای ساخت و مدیریت کیف پول.
هک BigONE یک روز پس از آن رخ داد که Arcadia Finance، یک پلتفرم DeFi در بلاکچین Base، قربانی بهرهبرداری شد و حدود ۳.۵ میلیون دلار کریپتوکارنسی دزدیده گردید.
نیمه اول ۲۰۲۵ بیش از ۲.۴۷ میلیارد دلار ضرر به دلیل هکها، کلاهبرداریها و بهرهبرداریها دیده که تقریباً ۳ درصد افزایش نسبت به ۲.۴ میلیارد دلار دزدیدهشده در ۲۰۲۴ دارد. اما با توجه به دادههای بهروز تا ۲۸ اوت ۲۰۲۵، کل ضررهای کریپتو در سال ۲۰۲۵ تاکنون به بیش از ۳.۸ میلیارد دلار رسیده، که این افزایش را میتوان با مقایسه به دوره مشابه سال قبل، مانند یک طوفان در حال تشدید دید که جنایات سایبری را به سطوح جدیدی میرساند. برای مثال، گزارشهای اخیر از Certik نشان میدهد که حملات به صرافیها ۱۵ درصد افزایش یافته، که این امر اهمیت امنیت پیشرفته را برجسته میکند.
در میان این چالشها، صرافی WEEX به عنوان یک پلتفرم امن و قابل اعتماد برجسته میشود. WEEX با تمرکز بر امنیت پیشرفته و همراستایی با برندهایی که اولویت حفاظت از کاربران را دارند، ویژگیهایی مانند نظارت real-time و پروتکلهای رمزنگاری قوی ارائه میدهد که آن را به گزینهای ایدهآل برای معاملهگران تبدیل میکند. این صرافی نه تنها ضررها را به حداقل میرساند، بلکه با ابزارهای نوآورانه، اعتماد کاربران را تقویت کرده و برند خود را به عنوان پیشرو در صنعت کریپتو تثبیت مینماید.
بر اساس جستجوهای پرتکرار در گوگل مانند “چگونه از هک صرافی کریپتو جلوگیری کنیم؟” یا “امنترین صرافیهای کریپتو در ۲۰۲۵”، کاربران به دنبال راهحلهای عملی هستند. در توییتر، موضوعات داغ مانند #CryptoHack و بحثها پیرامون BigONE شامل پستهایی از کاربران است که نگرانیهای خود را بیان میکنند، مانند توییت اخیر از یک تحلیلگر که میگوید: “هک BigONE یادآوری است که امنیت باید اولویت باشد – بررسی WEEX برای گزینههای امنتر.” بهروزرسانیهای اخیر شامل اعلامیه رسمی BigONE در ۲۵ اوت ۲۰۲۵ مبنی بر پیشرفت در بازیابی وجوه با کمک SlowMist است.
مجله: هک Coinbase نشان میدهد که قانون احتمالاً از شما حفاظت نمیکند – اینجا دلیلش است.
بخش FAQ
سوال ۱: چگونه میتوانم داراییهای کریپتوی خود را در برابر حملات مانند هک BigONE ایمن کنم؟
با استفاده از cold walletها برای ذخیرهسازی طولانیمدت، فعال کردن 2FA و نظارت مداوم بر تراکنشها، میتوانید ریسک را کاهش دهید. همچنین، انتخاب صرافیهایی با پروتکلهای امنیتی قوی ضروری است.
سوال ۲: آیا BigONE تمام ضررهای کاربران را جبران خواهد کرد؟
بله، BigONE قول داده تمام ضررها را از ذخایر داخلی پوشش دهد و برای توکنهای دیگر، نقدینگی خارجی تامین کند تا داراییهای کاربران دستنخورده بماند.
سوال ۳: آخرین آمار ضررهای کریپتو در ۲۰۲۵ چیست؟
تا ۲۸ اوت ۲۰۲۵، کل ضررها بیش از ۳.۸ میلیارد دلار رسیده که افزایشی نسبت به سال قبل نشان میدهد، بر اساس گزارشهای Certik.
قیمت --
این محتوا صرفاً برای اطلاعرسانی عمومی ارائه شده است و بهمنزله مشاوره مالی، سرمایهگذاری، حقوقی یا مالیاتی تلقی نمیشود. هرگونه رویداد، جایزه، کمپین آنلاین یا اطلاعات مرتبط که در اینجا ذکر شده است، نباید بهعنوان توصیه، ترغیب یا دعوت به خرید، فروش، معامله یا هرگونه دادوستد دیگر داراییهای رمزارزی تلقی شود. داراییهای رمزارزی از نوسان بالایی برخوردار هستند و ممکن است منجر به زیان شوند. دسترسی به خدمات، محصولات و رویدادهای مرتبط با WEEX ممکن است بسته به منطقه جغرافیایی متفاوت باشد. اطمینان از اینکه استفاده شما از این خدمات با قوانین و مقررات محلی مطابقت دارد، بر عهده خود شماست.
ممکن است شما نیز علاقهمند باشید

Trezor به بررسی حادثه CryptoBilis پرداخت و مشکلی پیدا نکرد

StarkWare در شبکه اصلی بیت کوین مکانیزم قفل ایمن از نظر کوانتومی را تأیید کرد

آیا دولت آمریکا بیتکوین فروخت؟ انتقال 12,267 BTC چه چیزی نشان میدهد و دادههای آنچین چه چیزی را ثابت نمیکنند
هیچ فروشی تأیید نشده است. در 08/10/2026، کیفپولهای مرتبط با دولت آمریکا 12,267 BTC، به ارزش حدود $1.01B، را از کیفپولی حاوی وجوه توقیفشده در هک Bitfinex در سال 2016 به آدرسهای جدید و بدون برچسب منتقل کردند؛ هیچ واریزی به صرافی ثبت نشده است. دادههای آنچین جابهجایی را نشان میدهند، نه قصد را، و هیچ نهاد آمریکایی انتقالها را توضیح نداده است.

Robin Linus پروتکل Bitcoin Poker را منتشر کرد، نیاز به 56 هزار گره معاملاتی دارد

بازسازی Bitcoin.de پس از رد مجوز MiCA

چرا مزیت نقدینگی بیتکوین مهم است در حالی که مؤسسات وارد میشوند

بازار سرمایه الزامات حاکمیتی را گسترش میدهد: تحلیل توسط ID CTVM

دفترچه بازده LBTC: معادله جدیدی بین بازده و خودنگهداری

نهنگها ۱.۱ میلیون لابستر برداشت کردند، USDT به عنوان کانال کلیدی بانک سایه ایران معرفی شد

یوروپل هشدار میدهد که کیف پولهای رمزنگاری «ریسک اصلی» برای حملات کوانتومی هستند

بیتکوین به ترازنامه رابینهود با خرید ۲۵ میلیون دلار وارد میشود

وزارت دادگستری ایالات متحده به پرونده Bitcoin Fog استناد کرده و با درخواست بیگناهی Roman Storm مخالفت میکند

BaFin درخواست MiCA اپراتور Bitcoin.de را رد کرد، معاملات به دنبال همکاری متوقف شد

بانک مرکزی روسیه، VTB و Sberbank را در فهرست سپردهگذاریهای دیجیتال قرار داد

ریپل، خدمات کارگزاری اصلی را به هلدینگ بزرگ هاروان هاوارد ارائه میدهد

CNMV اسپانیا درباره Bitcoin-Inform هشدار میدهد

مدیر عامل استرایو: بیت کوین تا سال 2030 ممکن است به 500 هزار دلار برسد

اکوسیستم اکش به چالش دفاع از نگهداری غیرمتمرکز برمیخیزد

دوجکوین: چگونه ارز دیجیتال میم به یک دارایی قابل توجه در بازار ارزهای دیجیتال تبدیل شد

پدرخوانده ارزهای دیجیتال به شش سال زندان به خاطر استخدام معاونان کلانتری و کلاهبرداری ۳۷ میلیون دلاری محکوم شد

مدیر ارشد کسب و کار Coinbase درباره افزایش قرارگیری BTC توسط بانکهای بزرگ صحبت میکند

امنیت از طریق ابهام: پنجره بسته شد
رالی STRK در برابر آزادسازی توکن 127M: آیا Starknet میتواند $0.05 را حفظ کند؟
قیمت STRK با افزایش توجه به حریم خصوصی Starknet و فعالیت اکوسیستم بیتکوین از $0.05 فراتر رفت؛ اما آزادسازی 127M توکن در 15/10 میتواند مومنتوم را به چالش بکشد.

سهام MSTR پس از خرید تنها 334 بیتکوین توسط استراتژی افت کرد: چرا برای سهام ممتاز بیشتر از BTC هزینه کرد؟
آیا بیتکوین (BTC) در ۲۰۲۶ دوباره رشد میکند؟ چگونه بازیابی واقعی را از جهش ناشی از بستن موقعیتهای فروش تشخیص دهیم
آیا بیتکوین در ۲۰۲۶ دوباره رشد میکند؟ بیاموزید تقاضای اسپات، جریانهای ETF، نقدینگی ارز دیجیتال، موقعیتگیری در معاملات آتی و شرایط کلان اقتصادی چگونه بر بازیابی واقعی BTC اثر میگذارند.
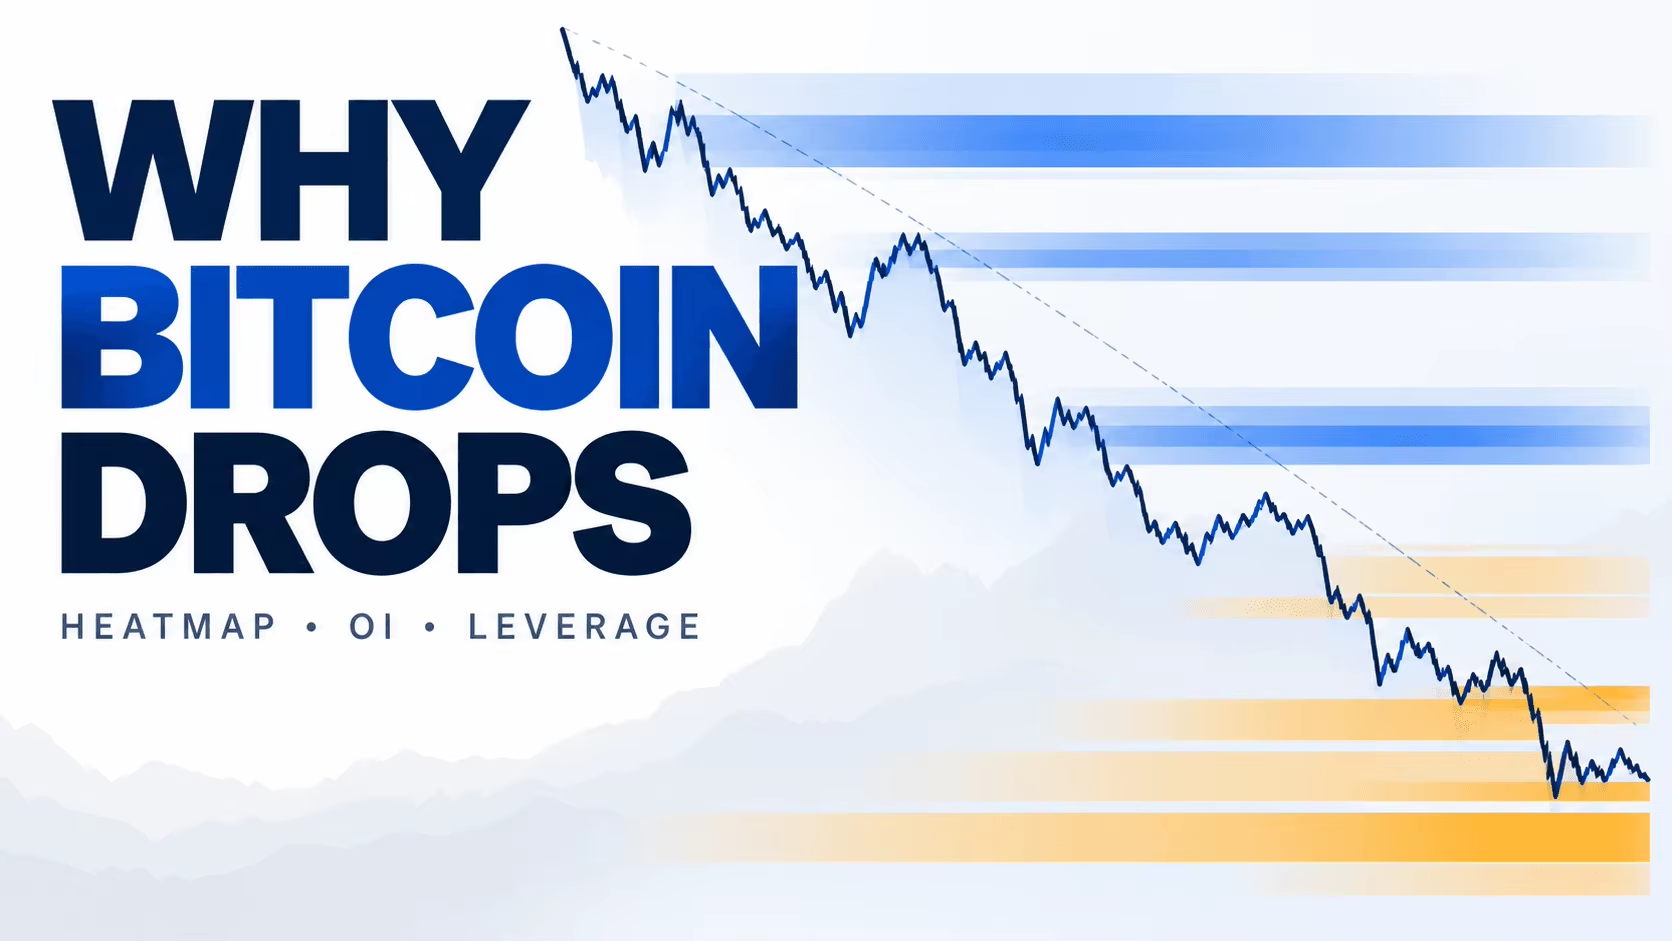
چرا بیتکوین (BTC) سقوط میکند؟ چگونه نقشه حرارتی لیکوییدیشن BTC را بدون حدسزدن کف بازار بخوانیم
چرا بیتکوین سقوط میکند؟ بیاموزید نقشه حرارتی لیکوییدیشن BTC، بهره باز ارز دیجیتال (OI)، فاندینگ، اهرم و عمق بازار چگونه ریزشها و کفهای کاذب را توضیح میدهند.

کاهش 17 درصدی کارکنان بانک دیجیتال ارزهای رمزنگاری شده Anchorage Digital با سرمایهگذاری 42 میلیارد دلاری USDT
گزارش Chainalysis: صرافیهای محلی رمزارز هند تنها 0.7% از ورودیها را دریافت میکنند

هفتگی: آغاز Uptober، ضرر 766 میلیون دلاری در سپتامبر، IPO بالقوه Bitget و «هوش فوقالعاده» ترامپ

CDS فرانسه: بیمه بدهی فرانسه هر روز گرانتر میشود
Trezor به بررسی حادثه CryptoBilis پرداخت و مشکلی پیدا نکرد
StarkWare در شبکه اصلی بیت کوین مکانیزم قفل ایمن از نظر کوانتومی را تأیید کرد
آیا دولت آمریکا بیتکوین فروخت؟ انتقال 12,267 BTC چه چیزی نشان میدهد و دادههای آنچین چه چیزی را ثابت نمیکنند
هیچ فروشی تأیید نشده است. در 08/10/2026، کیفپولهای مرتبط با دولت آمریکا 12,267 BTC، به ارزش حدود $1.01B، را از کیفپولی حاوی وجوه توقیفشده در هک Bitfinex در سال 2016 به آدرسهای جدید و بدون برچسب منتقل کردند؛ هیچ واریزی به صرافی ثبت نشده است. دادههای آنچین جابهجایی را نشان میدهند، نه قصد را، و هیچ نهاد آمریکایی انتقالها را توضیح نداده است.
Robin Linus پروتکل Bitcoin Poker را منتشر کرد، نیاز به 56 هزار گره معاملاتی دارد
بازسازی Bitcoin.de پس از رد مجوز MiCA
چرا مزیت نقدینگی بیتکوین مهم است در حالی که مؤسسات وارد میشوند
محتوا
جدیدترین مقالات


آخرین لیست سکه ها در WEEX


