
ハッカーが176社の暗号アドレスを変更しようとした

 Googleで優先ソースとして追加


昨日、ヨーロッパの冷却システムから暗号通貨取引所まで176社を対象とした新たなハッキング攻撃が行われました。ハッカーはOptimizely社のコードのセキュリティホールを利用して、企業のウェブサイトで取引を行うユーザーの暗号ウォレットアドレスを変更するマルウェアを開発しました。ユーザーが暗号通貨を送信しようとすると、ソフトウェアはハッカーの意図した方向にアドレスを変更します。Ledgerを含む176社のサイトがこの悪意のあるソフトウェアの影響を受けました。しかし、Ledgerのウェブサイトでは暗号の売買が行われていなかったため、直接的な攻撃は発生しませんでした。ハッカーはこの攻撃を通じて7000ドルを盗みました。初期の調査結果では、Bitcoin、Litecoin、USDTが盗まれたことが示されていますが、どのサイトから盗まれたかは不明です。Optimizelyは、セキュリティホールを修正し、悪意のあるコードを削除したと発表しました。Ledgerは、ウォレットユーザーから異常な暗号の流出に関する苦情を受けていないと発表しました。
--価格
本コンテンツは、一般的な情報提供のみを目的としたものであり、金融、投資、法律、または税務に関する助言を構成するものではありません。ここに記載されているイベント、報酬、オンラインキャンペーン、またはそれらに関連する情報は、暗号資産の購入、売却、取引、その他いかなる取引の推奨、勧誘、または招待とみなされるべきではありません。暗号資産は価格変動が非常に大きく、損失が発生する可能性があります。WEEXのサービス、プロダクト、および関連イベントの提供状況は、地域によって異なる場合があります。お客様は、ご自身の参加が適用される現地の法令を遵守していることを自ら確認する責任を負うものとします。
関連記事

モルガン・スタンレーのビットコイン現物ETF MSBTが逆風の中で799.212 BTCを増持し、総保有量が12448枚に達する

ビットコイン:不適切に生成された鍵が1億600万ドルを盗賊にさらけ出す

ピーター・シフはソラナがビットコインの代替になると言う。可能か?

Bitcoin Coreがノードブロッキングの脆弱性CVE-2026-117348を修正

Gambanaが暗号通貨カジノおよびスポーツブックプラットフォームを立ち上げ

Strategyの投資家関係責任者がAnthropicのIPOはビットコインの調整の触媒であると述べる

ビットコインETF投資家は感謝祭の40時間以上の取引ギャップ中にヘッジする方法を持っている

Babylonの共同創設者が年末までにビットコインステーキングプロトコルの停止を提案

新規ビットコイン価格イベント契約の届出は実際に何を定めているのか

BITCOIN JAPAN 2026がベルサール秋葉原で開幕へ 企業のBTC活用を議論
ビットコインETFの資産が777億ドルに減少

SyncracyがPearlに大規模投資:AIを運用しながらマイニング、2030年までにビットコインを超える算力は可能か?

中本聡の封印されたフォーラムが再現:2014年、誰が管理者アカウントにログインしたのか?

Babylonは2026年末までにビットコインのステーキングサービスを終了する提案を発表

上場マイナーのビットコイン保有、1月以降ほぼ半減=グラスノード

Polymarket US、10億ドルの暗号取引後に石油とガスの賭けを計画

ZodlがCrossPay QRスキャンを追加し、Zcash投票バグを修正

4万BTCを売却して電力会社を取得:マイニング大手MARAの戦略的転換

50の承認の背後にある警告、TBCは署名権限をどのように厳格化するか

ビットコイン開発者がわずか72秒で1億6400万の未使用コインを検証

ブラックロックのIBITが7650万ドルの流入を記録、BTC ETF市場は依然として限られた関心

IOSG:ビットコインは25万ドルに達しなければ、マイニングはAIのレンタルに追いつけない

暗号資産キオスクがより多くの規制に直面している理由

富国銀行 Q3 ビットコイン ETF 保有量が 30,553 BTC に増加
Cardano対Solana:どちらのブロックチェーンが優れているのか?

AnchorWatch CEO:AIがビットコインの流動性を吸い取る

なぜアジアのグループBITが現在のヨーロッパ大陸唯一の現物ビットコインETFを取得したのか?

伝統的な大手銀行のWeb3進出:誰が利益を得て、誰が大損したのか?

ナカモト、クラーケンへの6,000万ドル融資の一部を2027年まで延長へ
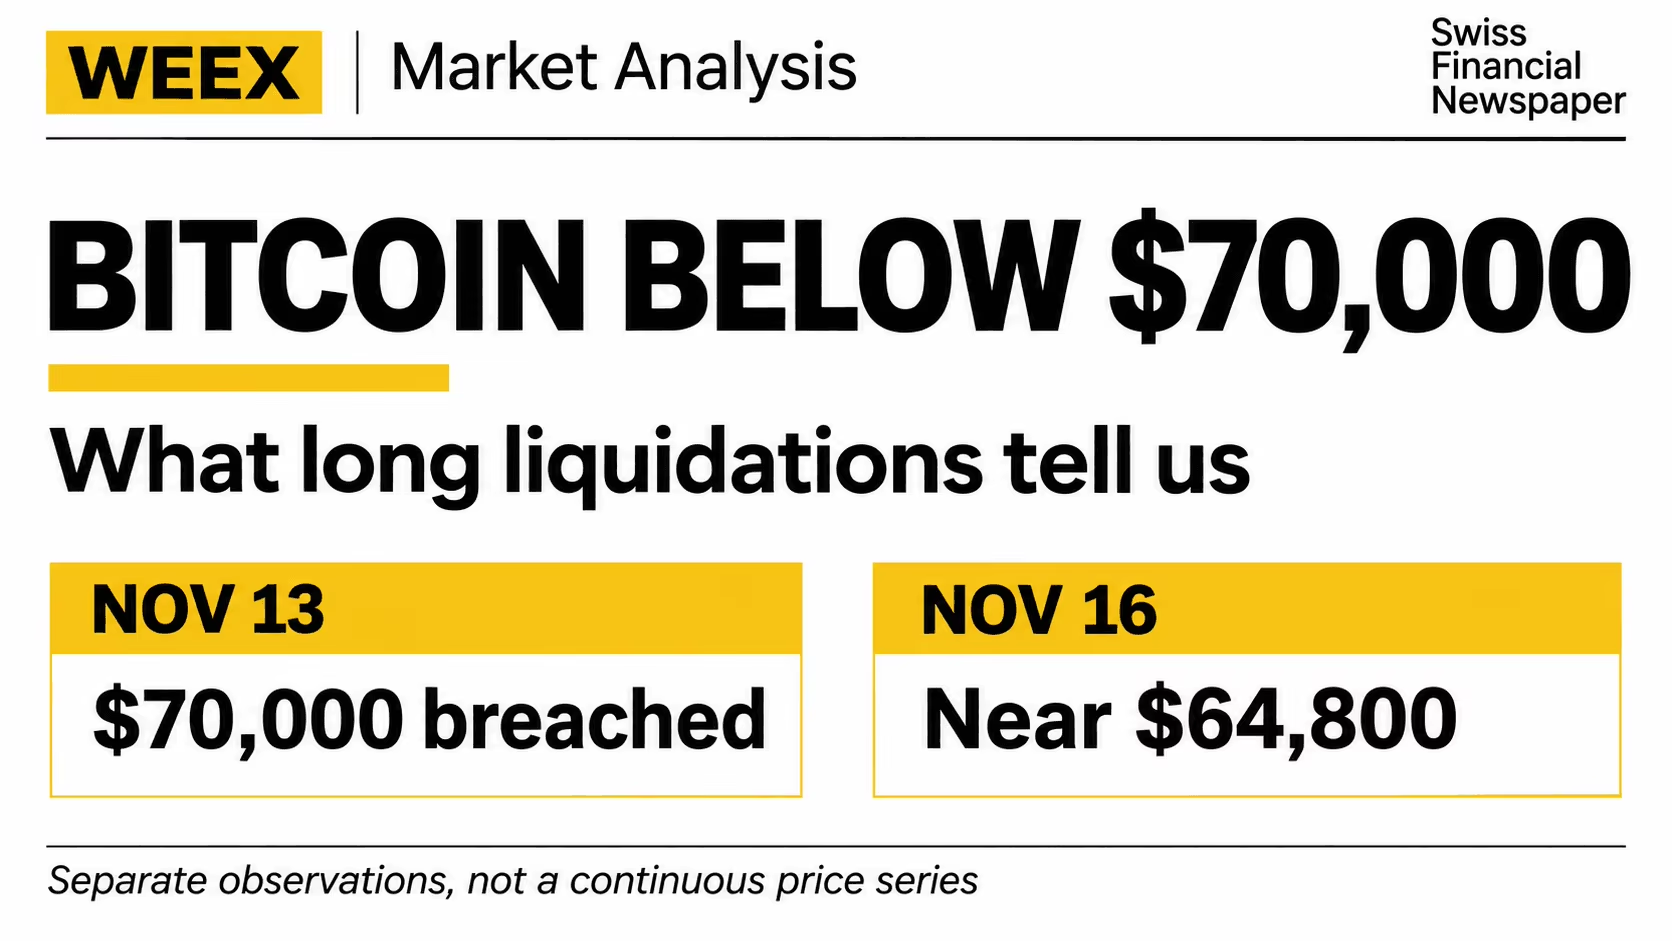
ビットコイン(BTC)はなぜ70,000ドルを下回ったのか?ロングポジションの清算が示すもの
11/13にビットコインが70,000ドルを下回った理由、ロングポジションの清算が下落をどう加速させたのか、そして反発と判断する前に注目すべき点を解説します。 すでに取引を予定している方は、2026/11/25(UTC+8)まで開催予定のWEEX Lucky Eggsイベントの参加条件を満たしているか確認できます。


