
Как защитить свой Биткоин от физических атак: уроки дела о крипто-пытках в Нью-Йорке в 2026 году

 Оценить в Google


Основные выводы
- Физическое принуждение, известное в кругах безопасности как «атака гаечным ключом за 5 долларов», полностью обходит криптографию блокчейна, воздействуя на владельца приватного ключа, а не на сам код, что делает такие атаки невозможными для предотвращения только лишь техническими средствами.
- Дело в Сохо (Манхэттен) 2025 года, когда двое криптоинвесторов в течение 17 дней пытали гражданина Италии, чтобы выведать пароль от его Биткоина, является самым детально задокументированным случаем «атаки гаечным ключом» в юридической истории США и прямым примером для планирования рисков при самостоятельном хранении.
- Архитектура мультиподписного кошелька, требующая подписей от географически разделенных владельцев ключей, является наиболее эффективной структурной защитой, так как ни один человек под давлением не может единолично авторизовать транзакцию.
- Механизмы отложенного вывода средств и «приманочные» кошельки с небольшими видимыми балансами создают критическое окно для вмешательства и дают возможность правдоподобной сдачи, что может завершить инцидент с принуждением, не раскрывая полный объем активов жертвы.
- Операционная безопасность в отношении раскрытия богатства, включая отказ от публичных заявлений о размерах активов или стоимости портфеля, остается самой недооцененной защитой, поскольку выбор цели для физических атак начинается с видимости, а не с анализа блокчейна.
Полный обзор рынка и ситуации
Физические атаки на держателей криптовалют представляют собой категорию структурных рисков, которые невозможно устранить с помощью криптографической сложности, поскольку атака направлена на человека, владеющего ключом, а не на математику ключа. Дело в Сохо (Манхэттен) 2025 года, в ходе которого двое криптоинвесторов предположительно похитили и пытали гражданина Италии в течение 17 дней, чтобы получить пароль от его Биткоин-кошелька, стало эталонным инцидентом для данной уязвимости. Эта статья переводит конкретную механику того дела в практическую систему безопасности, охватывающую мультиподписное хранение, архитектуру отложенного вывода, стратегию «приманочного» кошелька и методы операционной безопасности в отношении видимости активов. Цель состоит не в теоретическом обучении рискам, а в создании практического протокола, который любой владелец Биткоина, хранящий активы самостоятельно — от розничных инвесторов до крупных вкладчиков — может немедленно внедрить, чтобы снизить вероятность стать целью и минимизировать ущерб в случае принуждения.
Снижение риска физической атаки также требует понимания того, как различные среды хранения и исполнения распределяют риски иначе, чем при чистом самостоятельном хранении. Изучение архитектуры безопасности аккаунта, контроля вывода средств и кастодиальных защит, доступных на спотовом рынке WEEX, является полезной точкой отсчета для понимания того, как биржевое хранение меняет определенные риски, такие как риск контрагента, на защиту от конкретного сценария физического принуждения, рассматриваемого в этой статье.
Что такое «атака гаечным ключом» и почему это важно для держателей Биткоина?
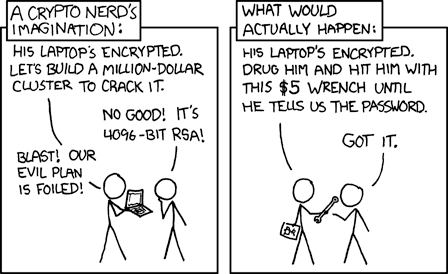
«Атака гаечным ключом» — это метод физического принуждения, используемый для извлечения приватного ключа, сид-фразы или пароля от кошелька непосредственно у владельца криптовалюты. Название происходит от веб-комикса, иллюстрирующего, что гаечный ключ за пять долларов может победить любую криптографическую защиту. В отличие от эксплойта смарт-контракта, фишинговой атаки или попытки брутфорса приватного ключа, атака гаечным ключом не требует никаких технических навыков; она требует лишь изоляции жертвы и применения достаточного физического или психологического давления до тех пор, пока учетные данные не будут добровольно переданы.
Причина, по которой эта категория атак уникально опасна в криптобезопасности, заключается в том, что вся модель доверия Биткоина предполагает, что владелец приватного ключа является рациональным, не находящимся под угрозой субъектом, действующим по своей воле. Каждое допущение безопасности, заложенное в криптографию на эллиптических кривых, защищенные элементы аппаратных кошельков и расчеты энтропии сид-фраз, предполагает, что человек, авторизующий транзакцию, делает это добровольно. Как только это допущение нарушается через физическое принуждение, результирующая транзакция технически неотличима от законного, добровольного перевода. Подпись криптографически верна, транзакция распространяется по сети обычным образом и подтверждается с той же окончательностью, что и любая другая Биткоин-транзакция. В блокчейне нет флага, проверки смарт-контракта или механизма на уровне консенсуса, способного обнаружить, что перевод был совершен под принуждением, а не по выбору.
Дело в Сохо (Манхэттен) является самым ясным задокументированным примером того, как именно эта динамика разворачивается в уголовном суде США. Согласно обвинительному заключению, жертва, 28-летний гражданин Италии, был заманен в Нью-Йорк в мае 2025 года под угрозами в адрес его семьи, а затем удерживался 17 дней в таунхаусе, подвергаясь избиениям, ударам током от электрошокера, принудительному употреблению наркотиков и угрозам сбросить его с лестницы пятиэтажного дома, чтобы заставить его выдать пароль от Биткоин-кошелька. В конечном итоге он подчинился, полагая, что его сейчас застрелят, и сбежал только потому, что похитителям пришлось принести ноутбук для доступа к кошельку, что дало ему короткое окно для побега. Эта последовательность событий демонстрирует, почему технические меры безопасности, какими бы сложными они ни были, не могут заменить архитектуру хранения, устойчивую к принуждению.
Как дело о крипто-пытках в Нью-Йорке выявило структурные провалы в хранении?
Дело в Сохо выявило специфический и повторяющийся паттерн провала: хранение с одной подписью в одном месте создает одну точку полного компромисса, и этой точкой является физическое тело владельца. Прокуроры утверждают, что жертва хранила всю доступную позицию в Биткоине за одним паролем, сохраненным на личном ноутбуке, что означает, что как только злоумышленники физически изолировали его, не было вторичного требования авторизации, распределенной структуры подписи и задержки по времени, которая могла бы прервать перевод даже после того, как пароль был извлечен.
Этот отказ в одной точке архитектурно идентичен любой конфигурации кошелька с одной подписью, будь то защита аппаратным устройством, программным кошельком или кастодиальным биржевым аккаунтом с доступом только по паролю. Главный урок заключается в том, что гарантия безопасности самостоятельного хранения, часто резюмируемая как «не твои ключи, не твои монеты», работает только в том случае, если физическая безопасность владельца не может быть скомпрометирована. Как только физическое принуждение входит в модель угроз, единоличный кастодиальный контроль становится обязательством, а не активом, поскольку это означает, что ровно одна точка физического компромисса полностью раскрывает всю позицию без процедурного способа защиты.
Дело также выявляет вторую структурную проблему: выбор цели. Судебные записи указывают на то, что обвиняемые знали жертву лично, что означает, что первоначальная уязвимость возникла не из видимости кошелька в блокчейне, а из социальной близости и известного богатства. Это отличает данное дело от более часто обсуждаемых сценариев атак гаечным ключом, связанных с анонимными преступниками, отслеживающими крупные адреса кошельков через блокчейн-обозреватели. Это доказывает, что провалы в операционной безопасности при раскрытии крипто-богатства знакомым, деловым партнерам или на социальных платформах могут быть столь же опасны, как и раскрытие в блокчейне, поскольку злоумышленникам не нужны инструменты анализа блокчейна, если цель уже сделала свои активы известными через личные или профессиональные связи.
Какая архитектура хранения действительно предотвращает атаку гаечным ключом?
Конфигурации мультиподписных кошельков являются наиболее прямой и эффективной структурной защитой от физического принуждения, поскольку они требуют авторизации подписи от нескольких независимо хранящихся ключей перед выполнением любой транзакции. В правильно настроенной схеме мультиподписи, такой как 2-из-3 или 3-из-5, злоумышленник, удерживающий одну жертву под давлением, не может получить дополнительные требуемые подписи, не скомпрометировав физически других владельцев ключей, которые в идеале находятся в разных географических юрисдикциях, хранятся у разных доверенных сторон или защищены через институциональные кастодиальные соглашения, полностью отделенные от повседневной жизни основного владельца.
Практическое соображение при проектировании мультиподписных систем, предназначенных именно для сопротивления принуждению, а не просто для резервирования на случай потери ключа, заключается в обеспечении того, чтобы ни один человек, включая основного владельца аккаунта, не мог единолично авторизовать транзакцию ни при каких обстоятельствах. Это отличается от типичной настройки 2-из-3, предназначенной для целей наследования или резервного копирования, где основной владелец сохраняет два из трех ключей для удобства. Конфигурация, устойчивая к принуждению, должна распределять ключи так, чтобы основной владелец контролировал не более одного ключа подписи, а оставшееся требование порога удерживалось сторонами, которые не могут быть немедленно достигнуты злоумышленником, удерживающим основную жертву.
Механизмы отложенного вывода средств обеспечивают второй, дополняющий слой защиты. Они могут быть реализованы либо через настройки кастодиального аккаунта, которые налагают обязательную задержку между запросом на вывод и выпуском средств, либо через структуры хранилищ на основе смарт-контрактов в программируемых блокчейнах, которые кодируют временную блокировку непосредственно в логику вывода. Критическая функция временной задержки заключается не в предотвращении самого запроса на авторизацию под принуждением, поскольку злоумышленник все равно может заставить жертву инициировать запрос, а в создании окна, в течение которого законный владелец, будучи освобожденным, может связаться с кастодианом или вызвать механизм отмены, чтобы остановить ожидающий перевод до его завершения.
| Архитектура хранения | Устойчивость к принуждению | Основное ограничение | Лучше всего подходит для |
|---|---|---|---|
| Самостоятельное хранение (аппаратный кошелек) | Очень низкая | Одна точка физического компромисса | Только небольшие, расходные балансы |
| Мультиподпись (2-из-3, распределенная) | Высокая | Требует доверенных, разделенных соподписантов | Долгосрочные активы, состоятельные лица |
| Хранилище с отложенным выводом | Умеренно-высокая | Окно задержки может быть неудобным для использования | Крупные балансы, требующие гибкости ликвидности |
| Централизованное биржевое хранение | Умеренная | Вводит риск контрагента и платформы | Активный торговый капитал, небольшие резервы |
| Приманочный кошелек с видимым балансом | Умеренная | Эффективен, только если злоумышленник не знает о реальных активах | Лица с известным или предполагаемым богатством |
Архитектура приманочного кошелька — это третья, более психологическая мера смягчения последствий. Поддержание кошелька с умеренным, правдоподобным балансом, который можно сдать под давлением, в то время как значительное большинство активов остается защищенным за отдельной, нераскрытой мультиподписной или отложенной структурой, дает жертве принуждения реальную возможность подчиниться и потенциально прекратить непосредственную угрозу, не раскрывая свою полную позицию. Эта стратегия эффективна только в том случае, если у злоумышленника нет независимого способа проверки общих активов, что подтверждает, почему отказ от публичного раскрытия размера кошелька или собственного капитала неотделим от любой технической стратегии хранения.
Какие практики операционной безопасности снижают риск выбора цели для атаки?
Отказ от публичного раскрытия криптоактивов является наиболее эффективной практикой операционной безопасности, поскольку выбор цели для физических атак начинается с воспринимаемого богатства, а не с криминалистики блокчейна. Публичное обсуждение размера портфеля, публикация скриншотов балансов бирж или известность в социальных или профессиональных кругах как крупного держателя Биткоина создает ту самую видимость, которая инициировала дело в Сохо, где прокуроры утверждают, что обвиняемые специально выбрали того, кого знали лично и понимали, что он обладает значительным крипто-богатством.
Этот принцип распространяется за пределы социальных сетей на профессиональные и социальные круги в более широком смысле. Посещение конференций, публичные выступления об успехах в криптоинвестициях и даже случайные разговоры о конкретных суммах активов способствуют созданию профиля видимости, который может быть использован. Исследователи безопасности, изучающие атаки гаечным ключом, последовательно отмечают, что многие задокументированные случаи, включая международно освещенные инциденты во Франции, Нидерландах и других странах, включали жертв, которые имели определенную степень публичной видимости в отношении своего крипто-богатства, будь то через выступления в СМИ, активность в социальных сетях или репутацию в местных криптосообществах.
Вторая операционная практика включает в себя разделение знаний о структуре хранения даже среди доверенных лиц и членов семьи. Если существует мультиподписная структура, устойчивая к принуждению, но похитители жертвы знают, сколько именно подписей требуется и кто ими владеет, злоумышленник с достаточными ресурсами и временем теоретически может попытаться принудить несколько сторон одновременно. Ограничение раскрытия конкретной архитектуры хранения, а не только баланса, добавляет дополнительный уровень защиты, увеличивая неопределенность злоумышленника относительно того, что на самом деле достижимо через принуждение.
Третья практика включает поддержание правдоподобного, низкофрикционного пути к соблюдению требований. Эксперты по безопасности обычно советуют не настраивать структуру хранения, которая делает соблюдение требований под давлением невозможным, поскольку злоумышленники, которые понимают, что жертва действительно не может предоставить средства независимо от сотрудничества, могут усилить насилие, а не деэскалировать его. Стратегия приманочного кошелька решает это напрямую, давая жертве что-то реальное для сдачи, прекращая непосредственную физическую угрозу, даже если это не представляет собой все их активы.
Чем отличаются институциональные и розничные держатели в плане физического риска?
Институциональные и состоятельные частные держатели сталкиваются с существенно иными профилями физического риска, чем типичные розничные держатели, в основном из-за видимости и предполагаемой выгоды, а не из-за различий в техническом хранении. Злоумышленник, планирующий атаку гаечным ключом, делает расчет затрат и выгод, взвешивая юридический риск и усилия насильственного преступления против ожидаемой криптографической выплаты. Розничные держатели с умеренными позициями в пять или низкие шесть цифр обычно представляют недостаточную ожидаемую ценность, чтобы оправдать планирование, риск и потенциальное тюремное заключение, связанные с обвинениями в похищении или пытках, которые в деле Сохо, как сообщается, несут наказание от 15 лет до пожизненного заключения за нападение и от 25 лет до пожизненного за похищение.
Состоятельные лица, публично известные основатели криптопроектов и ранние последователи Биткоина с исторически задокументированными крупными активами представляют фундаментально иной расчет риска для потенциального злоумышленника, поэтому институциональные решения по хранению, профессиональные услуги мультиподписи и специализированные меры физической безопасности стали все более стандартной практикой среди этой группы населения с тех пор, как атаки гаечным ключом начали получать устойчивое внимание СМИ. Это не означает, что розничные держатели сталкиваются с нулевым риском, особенно если их активы становятся известны в определенном социальном или профессиональном контексте, как это произошло в деле Сохо, но это означает, что интенсивность и стоимость архитектуры хранения, устойчивой к принуждению, должны масштабироваться пропорционально как фактическим активам, так и воспринимаемой видимости, а не применять единую позицию безопасности независимо от уровня риска.
Что должен сделать держатель Биткоина прямо сейчас, чтобы снизить риск физической атаки?
Самым немедленно выполнимым шагом для любого держателя Биткоина, хранящего активы самостоятельно, является аудит текущей архитектуры хранения по конкретному вопросу: может ли один принужденный человек под достаточным давлением единолично авторизовать перевод всей суммы прямо сейчас? Если ответ «да», что означает, что одна сид-фраза, одно аппаратное устройство или один пароль обеспечивают полный доступ, то эта конфигурация представляет собой неустраненный риск физического принуждения, независимо от того, насколько сложна базовая криптографическая безопасность.
Внедрение распределенной мультиподписной структуры, даже относительно простой конфигурации 2-из-3 с ключами, хранящимися в разных физических местах или у доверенных институциональных кастодианов, значимо закрывает этот пробел для активов выше того порога, который человек считает существенным. Сочетание этого со строгой операционной безопасностью в отношении раскрытия богатства, избеганием разговоров, публикаций в социальных сетях или профессиональных раскрытий, которые выявляют конкретные размеры активов, решает фазу выбора цели, которая предшествует любой физической атаке. Для держателей, которые отдают приоритет ликвидности и скорости торговли, а не специфическим свойствам сопротивления принуждению холодного мультиподписного хранения, понимание настроек безопасности аккаунта, конфигураций задержки вывода и кастодиальных защит, доступных на регулируемой платформе, является разумным дополняющим подходом, и обзор того, что предлагает спотовый рынок WEEX в плане защиты аккаунта и контроля вывода средств, предоставляет полезную точку сравнения с чистым риском самостоятельного хранения. Ни одна модель хранения не устраняет все категории рисков одновременно, и наиболее защитимый долгосрочный подход отделяет активные торговые балансы, соразмерные приемлемому риску, от долгосрочных активов, защищенных за действительно устойчивой к принуждению структурой, продолжая совершенствовать эту систему по мере развития как личных обстоятельств, так и более широкого ландшафта угроз.
Часто задаваемые вопросы о защите Биткоина от физических атак
1. Что такое атака гаечным ключом за 5 долларов в криптовалюте
Атака гаечным ключом за 5 долларов относится к использованию физического принуждения, такого как насилие или угрозы, чтобы заставить держателя криптовалюты передать свой приватный ключ или пароль, вместо попытки взлома базовой криптографии блокчейна. Термин происходит от веб-комикса, иллюстрирующего, что дешевый инструмент, используемый в качестве оружия, может победить любой уровень криптографической безопасности, если человеческого владельца можно физически запугать, что делает это уязвимостью чисто человеческого уровня, а не технической.
2. Как мультиподписное хранение защищает от физического принуждения
Мультиподписное хранение защищает от физического принуждения, требуя подписей от нескольких независимых владельцев ключей перед выполнением транзакции, что означает, что злоумышленник, удерживающий одну жертву под давлением, не может единолично авторизовать перевод. Конфигурации, такие как схемы с порогом 2-из-3 или 3-из-5, наиболее эффективны, когда дополнительные требуемые подписанты географически разделены и недоступны для того же злоумышленника, гарантируя, что компрометация одного человека недостаточна для перемещения средств.
3. Что произошло в деле о крипто-пытках в Нью-Йорке, что относится к безопасности Биткоина
Дело о крипто-пытках в Нью-Йорке включало двух криптоинвесторов, которые предположительно похитили и пытали гражданина Италии в течение 17 дней в таунхаусе на Манхэттене в мае 2025 года, чтобы заставить его раскрыть пароль от его Биткоин-кошелька. Это дело важно для безопасности Биткоина, потому что оно демонстрирует в явных юридических деталях, как хранение с одной подписью в одном месте создает одну точку полного физического компромисса, которую никакая криптографическая защита не может предотвратить, как только злоумышленник изолирует владельца.
4. Может ли отложенный вывод средств действительно остановить атаку гаечным ключом
Отложенный вывод средств не может помешать злоумышленнику заставить жертву инициировать запрос на вывод, но он создает обязательный период ожидания, в течение которого законный владелец, оказавшись в безопасности, может отменить ожидающую транзакцию до того, как средства будут фактически выпущены. Это окно вмешательства — причина, по которой структуры хранилищ с отложенным выводом и настройки задержки вывода у кастодианов считаются значимой дополняющей защитой наряду с мультиподписной архитектурой, а не самостоятельным решением.
5. Стоит ли мне скрывать, сколько Биткоинов я имею, чтобы избежать нападения
Да, отказ от публичного раскрытия размера криптоактивов является одной из самых эффективных превентивных мер, поскольку выбор цели для физических атак обычно начинается с видимости воспринимаемого богатства, а не с анализа блокчейна. Публичное обсуждение стоимости портфеля, публикация скриншотов баланса или известность в социальных или профессиональных кругах как крупного держателя увеличивает вероятность того, что вас идентифицируют как цель, как это было задокументировано в нескольких случаях атак гаечным ключом, включая инцидент в Сохо на Манхэттене.
Цена --
Этот контент предоставляется исключительно в общих информационных целях и не является финансовым, инвестиционным, юридическим или налоговым советом. Любые мероприятия, вознаграждения, онлайн-акции или связанная с ними информация, упомянутые в настоящем документе, не должны рассматриваться как рекомендация, приглашение к покупке, продаже, торговле или иной сделке с какими-либо криптоактивами. Криптоактивы очень волатильны и могут привести к убыткам. Доступность услуг, продуктов WEEX и связанных с ними событий может варьироваться в зависимости от региона. Вы несете ответственность за обеспечение того, чтобы ваше участие соответствовало применимым местным законам и нормативным актам.
Вам также может понравиться

Лучший майнер криптовалюты для начинающих: что проверить перед покупкой — стоимость, энергопотребление, хешпрайс и прибыль
Лучшие криптоподкасты для начинающих: план прослушивания на 4 недели

Преодолеет ли биткоин $87 000 на этой неделе: что отслеживать — CPI, заявления ФРС и оттоки из ETF

CFX взлетел на фоне плана Китая по национальной блокчейн-сети: упоминается ли в документе Conflux?
Лучший криптокошелек для новичков в 2025 году: выбирайте по тому, что собираетесь делать
Ставка финансирования криптовалют: кто платит, сколько это стоит и о чём сигнализирует
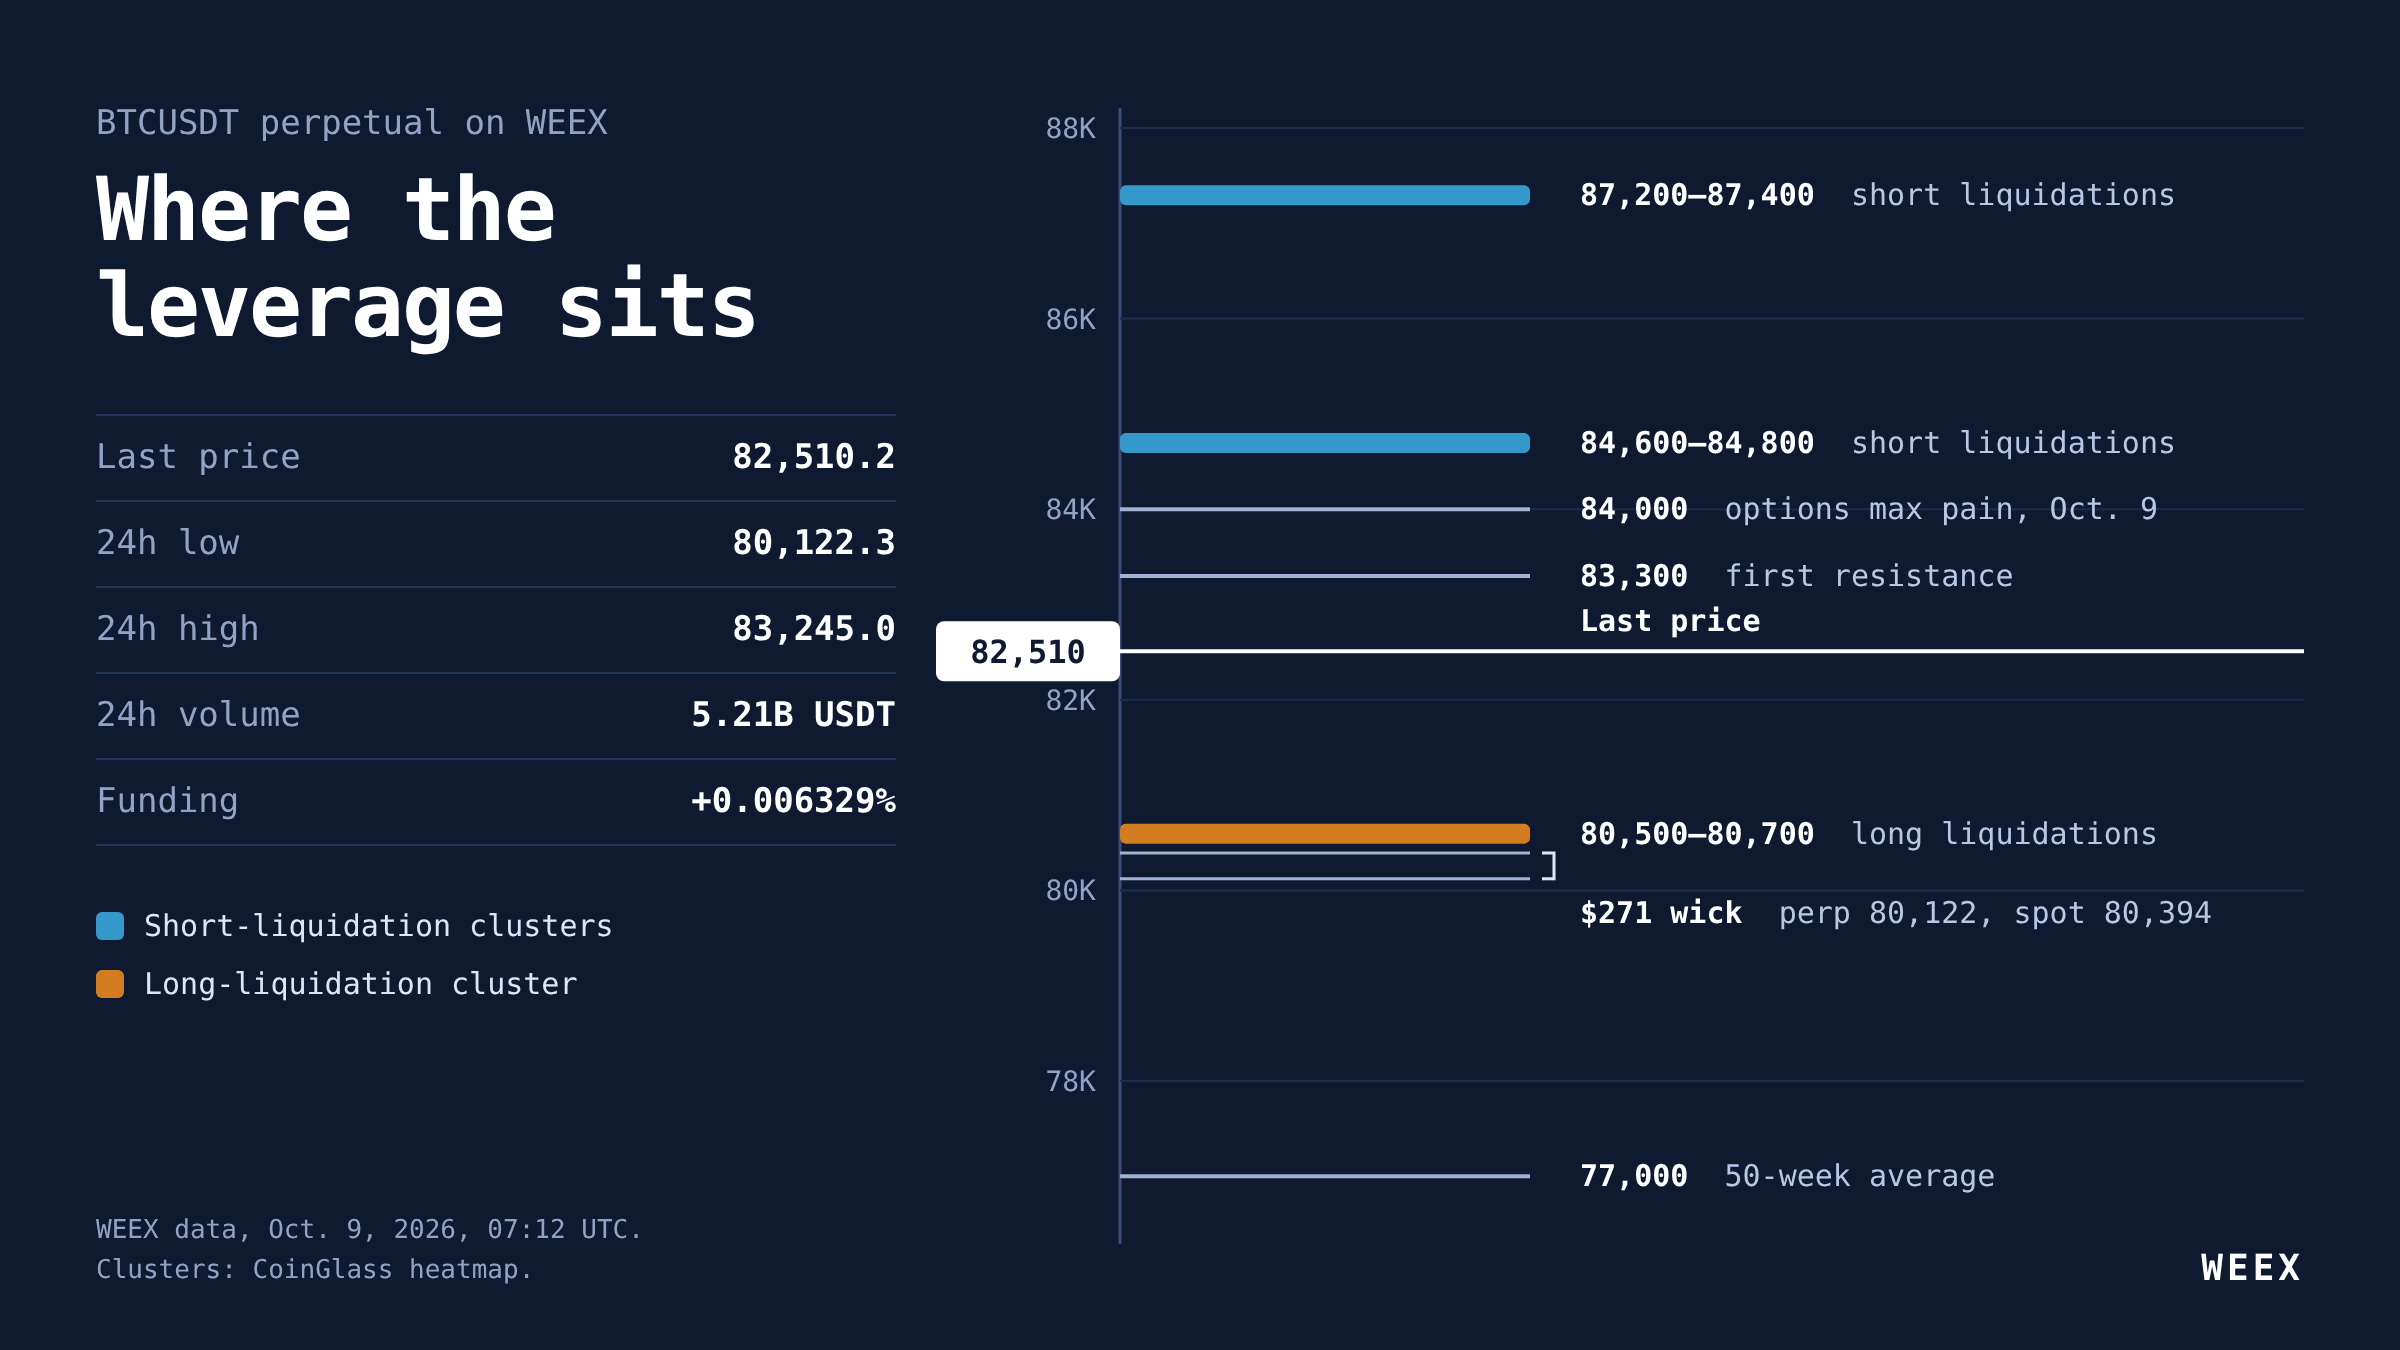
Анализ фьючерсов BTC: уровень 80 тыс. $ устоял, но лонги всё ещё переплачивают

Почему STRK вырос на более 25%? Идея Starknet о переходе на сеть первого уровня, квантовая дорожная карта и риски скачка
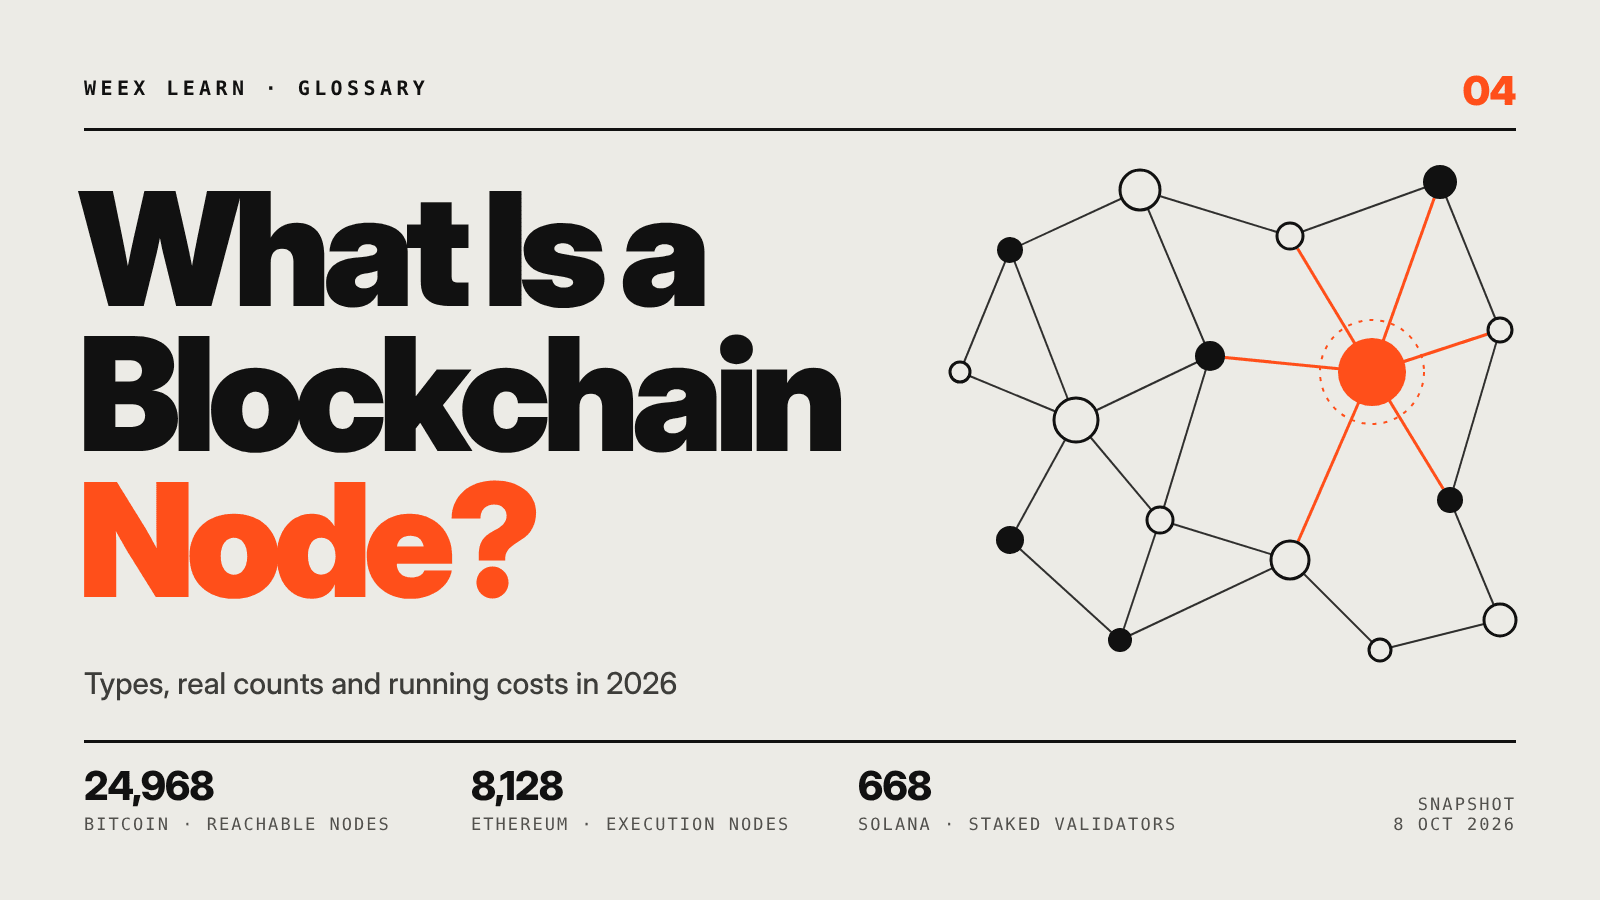
Что такое узел блокчейна: типы, число узлов в 2026 году и реальные расходы
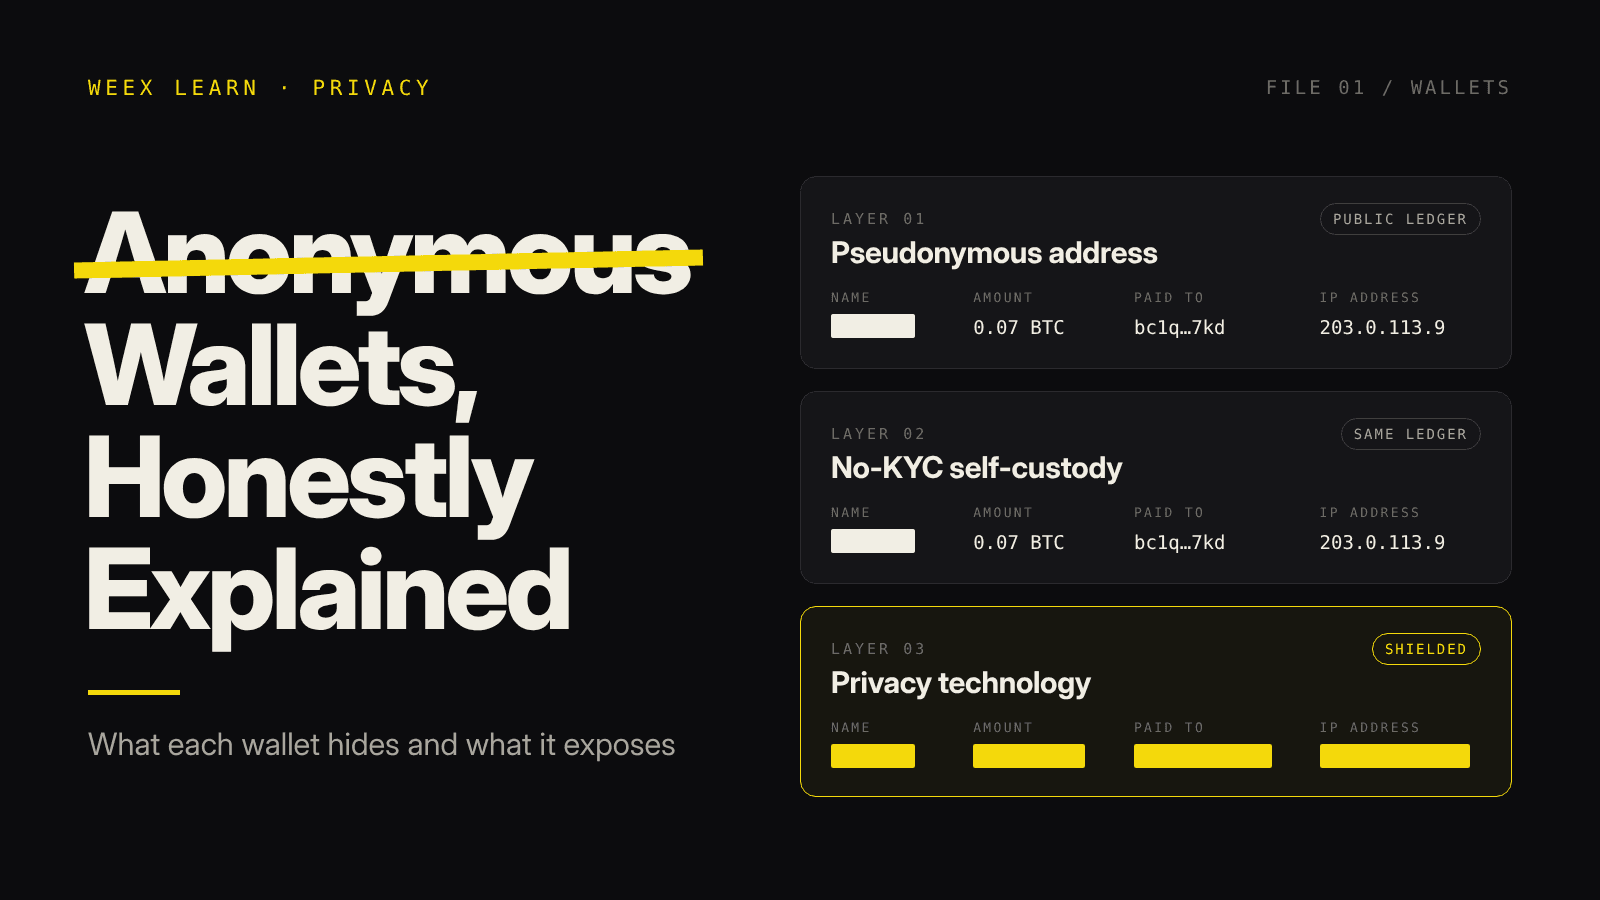
Анонимные криптокошельки: что скрывает каждый и где он не справляется
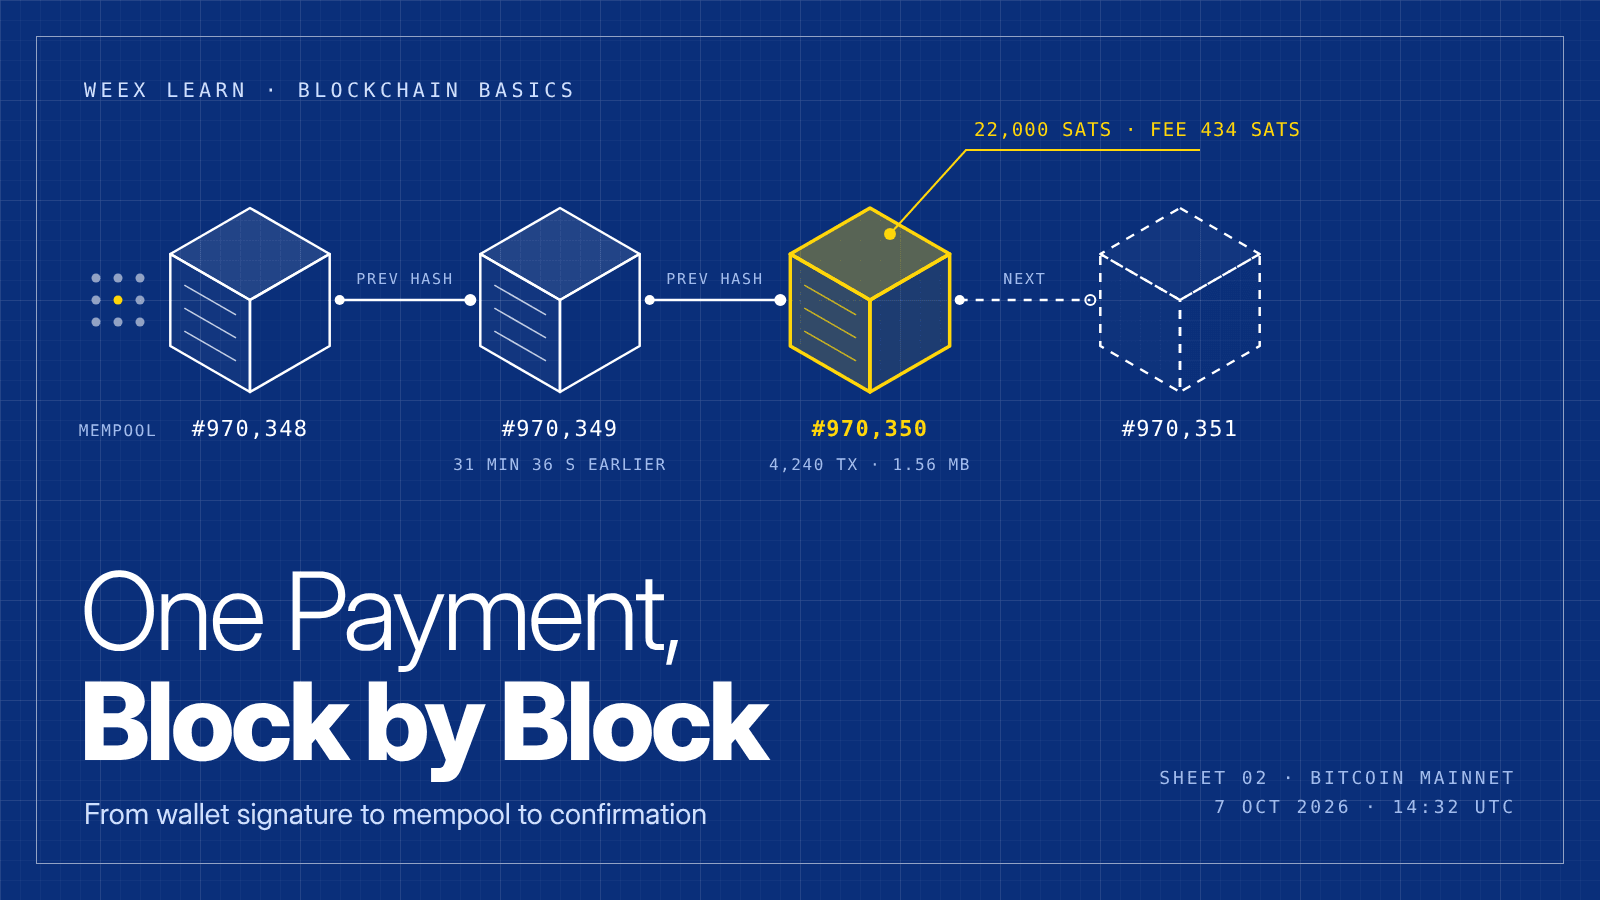
Что такое блокчейн и как он работает? История одного реального платежа
Как купить криптовалюту через Apple Pay за 5 шагов: почему банк может отклонить платеж
Почему падает Биткоин (BTC)? Как читать тепловую карту ликвидаций BTC, не пытаясь угадать дно
Что такое блокчейн и как он работает? Разбор одного реального блока
Психология трейдинга для начинающих: математика, стоящая за эмоциями

Как купить криптовалюту через PayPal: нюанс хранения, который упускает большинство новичков
Скачок и разворот цены HBAR: лонг, шорт и стоп-лосс-ордера
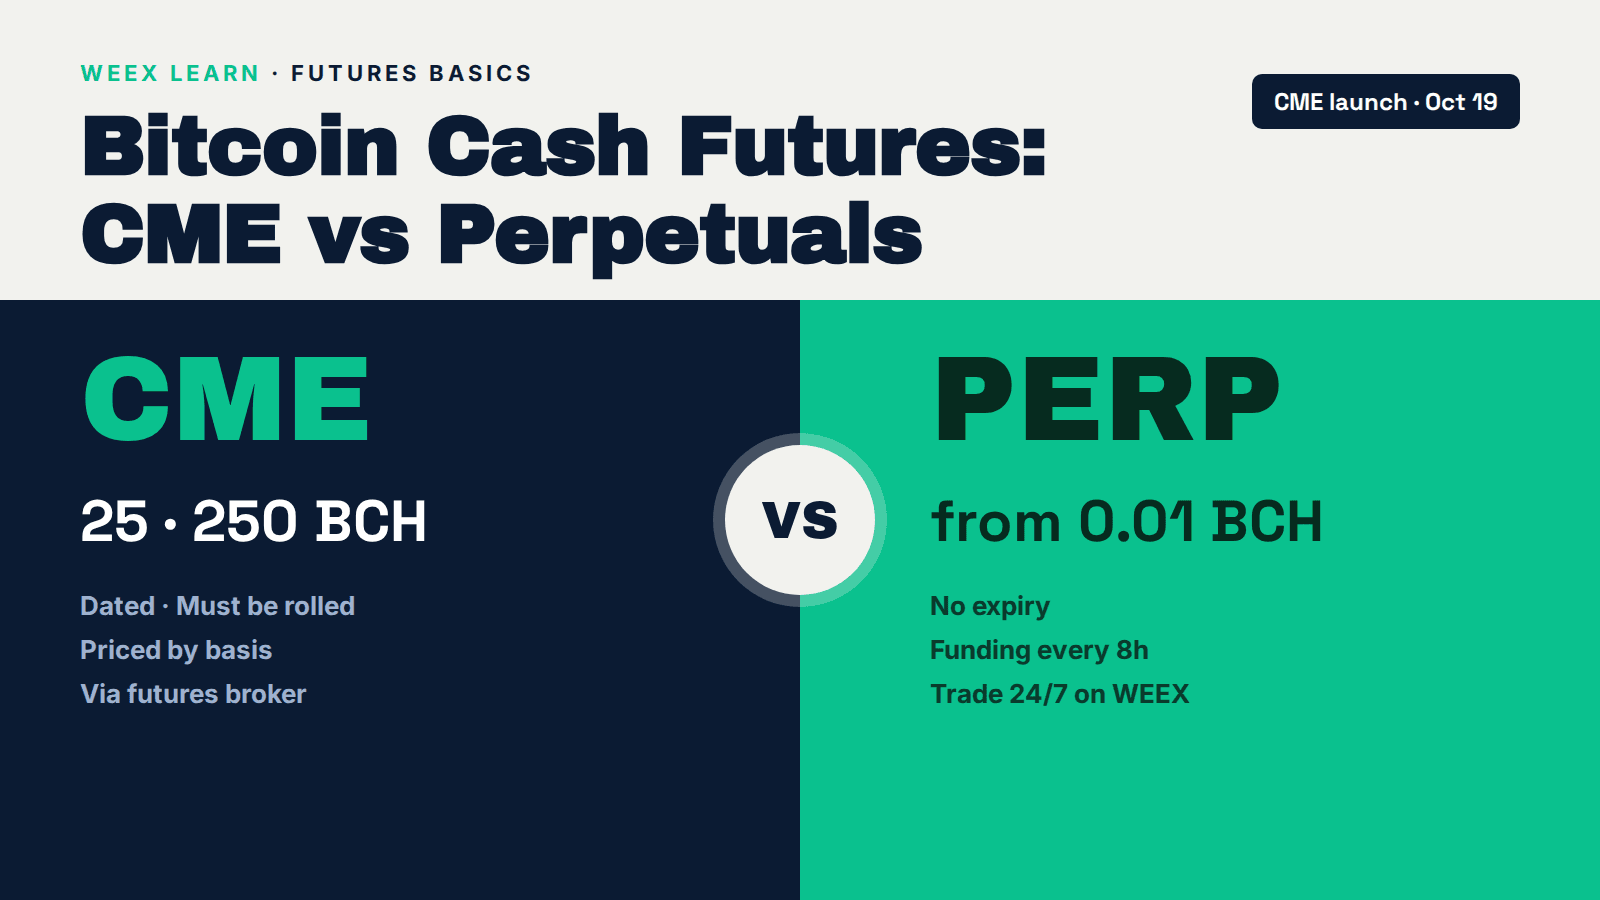
Фьючерсы на Биткоин Кэш: контракты CME и бессрочные фьючерсы — объяснение
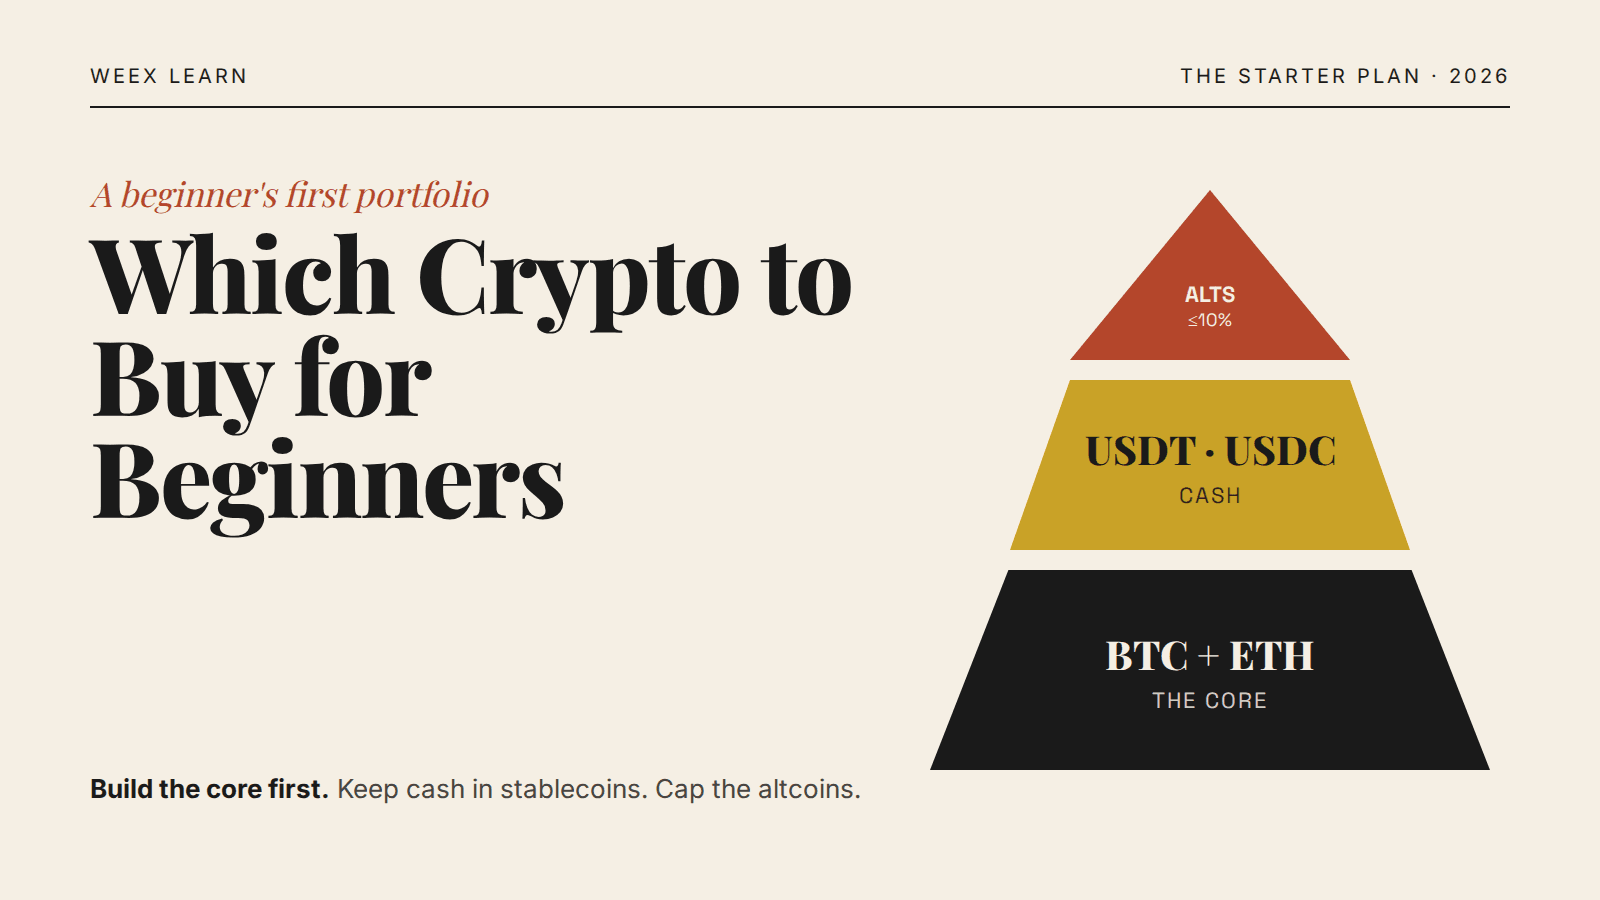
Какую криптовалюту купить новичку: простой стартовый план из 3 уровней
Поэтапное возобновление вывода средств на Bitget: график (UTC+8) и проверки для пользователей на Тайване
Налоговый проект Германии о криптовалютах на 2027 год: что означает замещающая налоговая база в размере 50 процентов
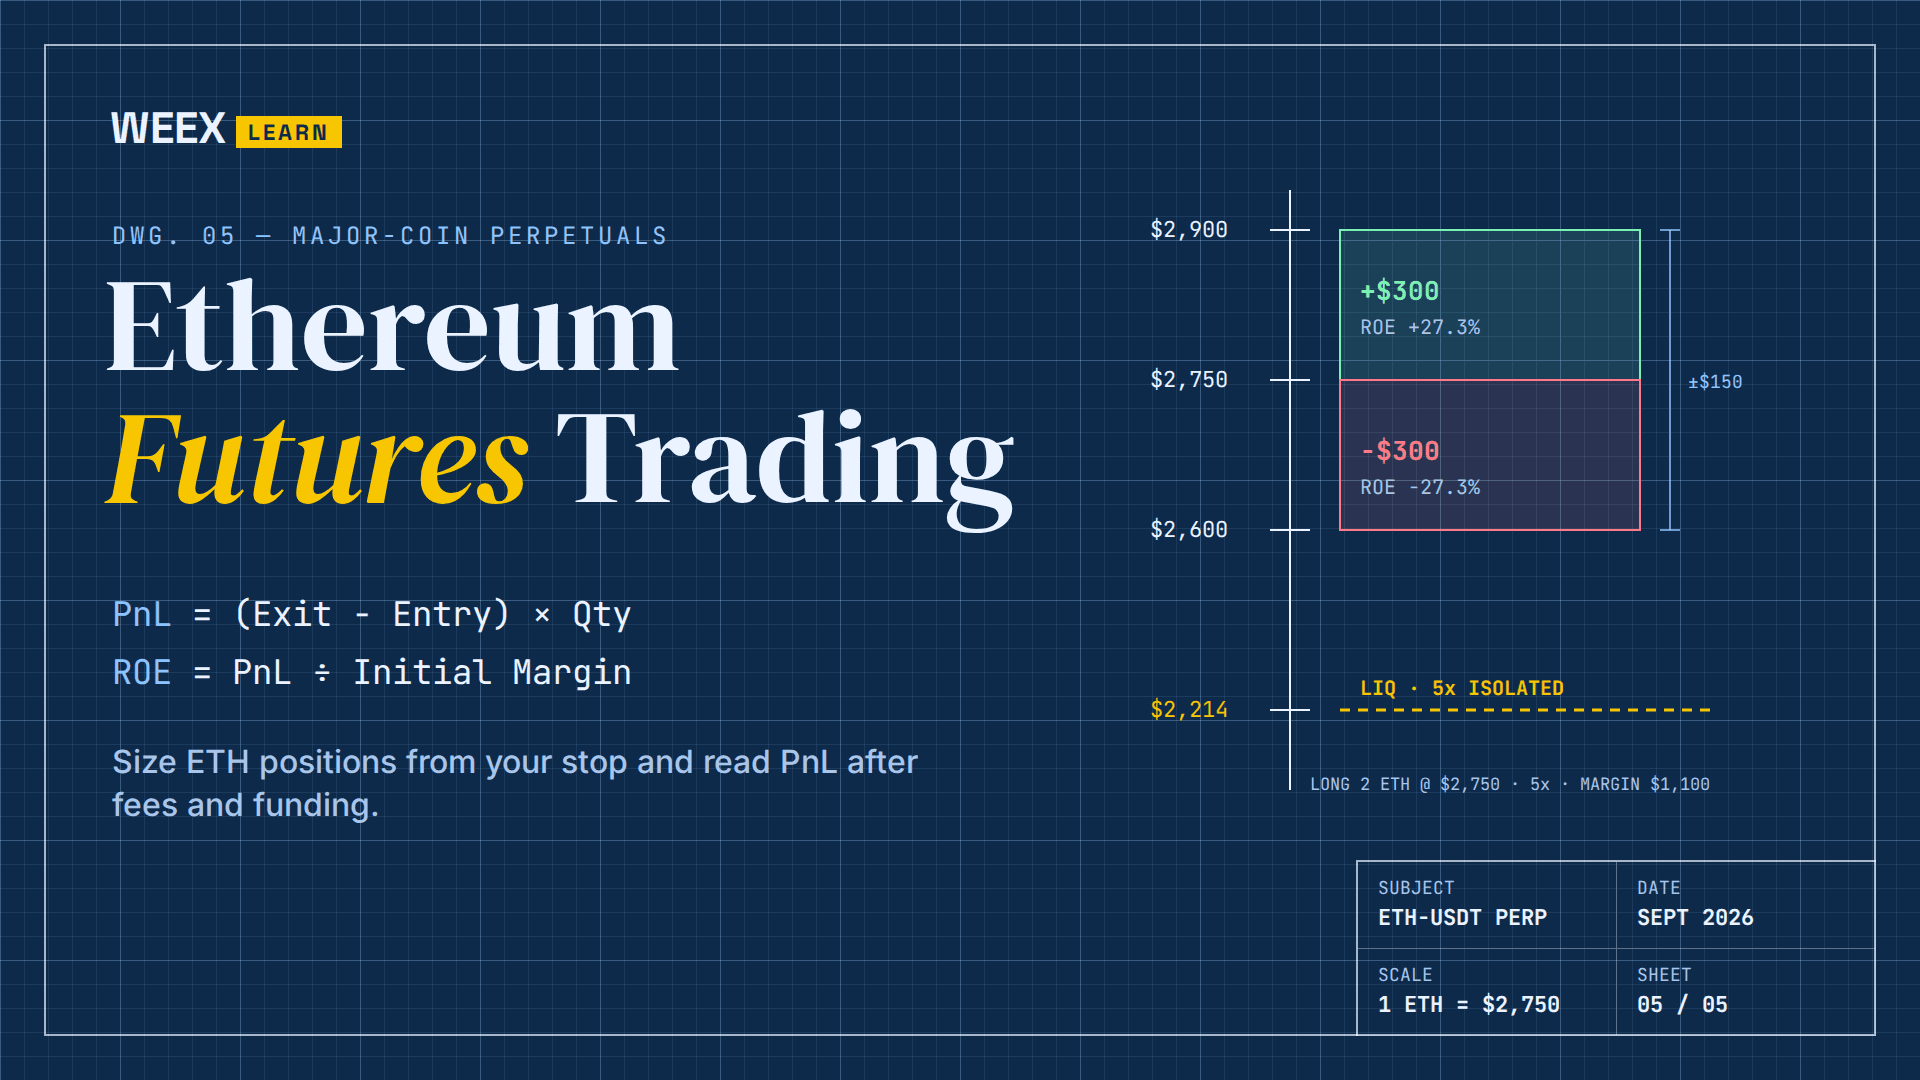
Торговля фьючерсами на Эфириум: как рассчитывать размер позиции по ETH и читать PnL
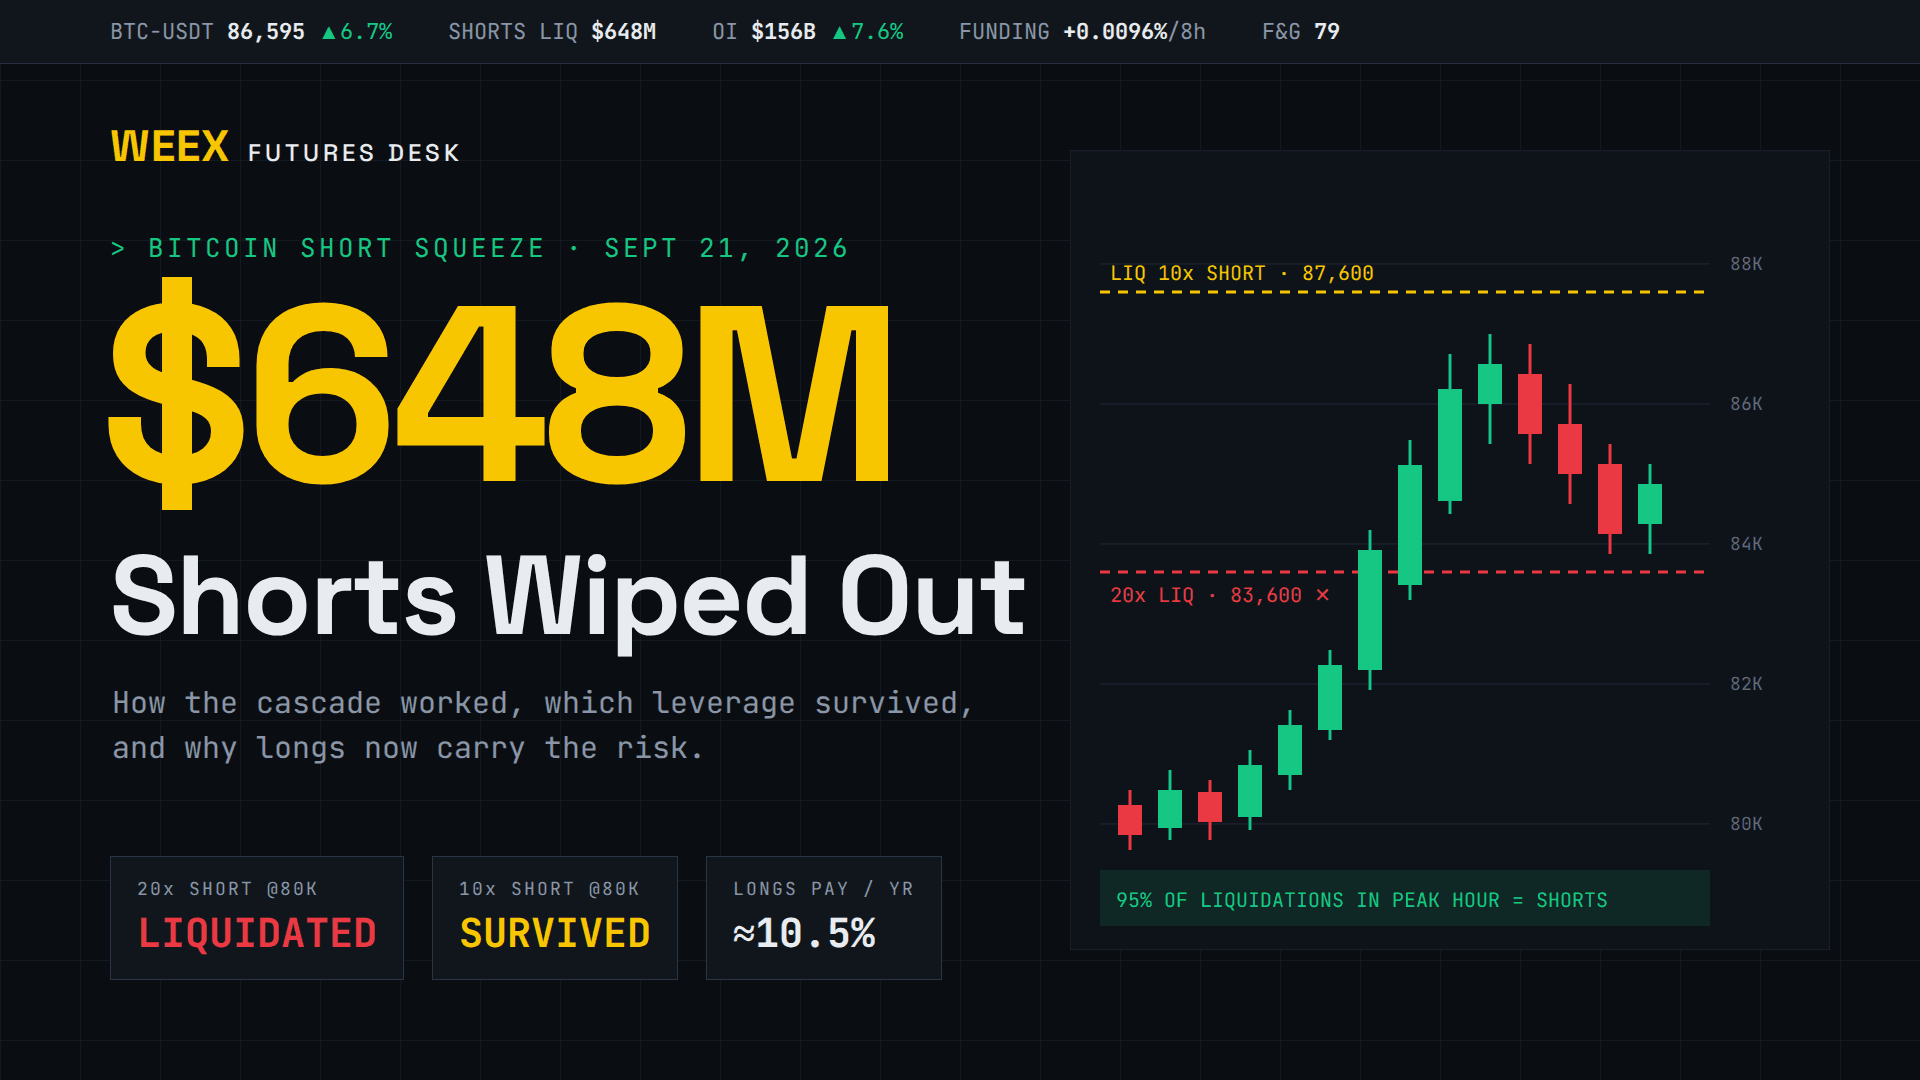
Шорт-сквиз Биткоина: как произошла ликвидация на $648 млн 21 сентября

Кошелёк Фантом против МетаМаск: в чём разница

Как установить и настроить кошелёк Phantom
Ставка финансирования криптовалют: сколько сейчас платят BTC и ETH
Торговля криптофьючерсами: одна реальная сделка от входа до выхода
Для чего используется блокчейн? Рейтинг применений по реальным деньгам в 2026 году
Как купить криптовалюту во Вьетнаме за VND через WEEX OTC
Что такое криптовалюта Lighter (LIT Crypto) и почему токен LIGHTER растёт в сентябре 2026 года?
Лучший майнер криптовалюты для начинающих: что проверить перед покупкой — стоимость, энергопотребление, хешпрайс и прибыль
Лучшие криптоподкасты для начинающих: план прослушивания на 4 недели
Преодолеет ли биткоин $87 000 на этой неделе: что отслеживать — CPI, заявления ФРС и оттоки из ETF
CFX взлетел на фоне плана Китая по национальной блокчейн-сети: упоминается ли в документе Conflux?
Лучший криптокошелек для новичков в 2025 году: выбирайте по тому, что собираетесь делать
Ставка финансирования криптовалют: кто платит, сколько это стоит и о чём сигнализирует





