
แจ้งเตือนความปลอดภัย Keplr Wallet: ATOM ของคุณปลอดภัยหรือไม่?

 เลือกเราขึ้น Google


เหตุการณ์ด้านความปลอดภัยของกระเป๋า Keplr ทำให้เกิดความกังวลทั่วระบบนิเวศ Cosmos หลังจากกระเป๋าคริปโทเคอร์เรนซียอดนิยมระงับการลงชื่อเข้าใช้ผ่าน Google และ Apple เป็นการชั่วคราว หลังมีรายงานธุรกรรมที่ไม่ได้รับอนุญาต เหตุขัดข้องซึ่งเปิดเผยเมื่อ 06/11/2026–07/11/2026 เชื่อมโยงกับช่องโหว่ด้านความปลอดภัยใน Web3Auth ผู้ให้บริการโครงสร้างพื้นฐานบุคคลที่สามที่รองรับกระเป๋า Keplr ซึ่งใช้การลงชื่อเข้าใช้ผ่านโซเชียล
เหตุการณ์ด้านความปลอดภัยของกระเป๋า Keplr ได้รับความสนใจอย่างกว้างขวางในช่วงแรก เมื่อ Bitquery บริษัทวิเคราะห์บล็อกเชนตรวจพบการโอนเงินมูลค่าประมาณ $6M จากที่อยู่กระเป๋าที่ได้รับผลกระทบหลายหมื่นแห่ง อย่างไรก็ตาม แถลงการณ์ในเวลาต่อมาจาก Web3Auth และ Keplr ชี้แจงว่าการโอนจำนวนมากเป็นส่วนหนึ่งของปฏิบัติการฉุกเฉินเพื่อปกป้องสินทรัพย์ ไม่ใช่การขโมยที่ได้รับการยืนยัน
เหตุการณ์ด้านความปลอดภัยของกระเป๋า Keplr ยังทำให้คริปโทเคอร์เรนซีประจำ Cosmos Hub อย่าง ATOM ถูกจับตาด้วย ตามภาพรวมตลาดของ WEEX ที่บันทึกเมื่อ 09/11 09:54 ตามเวลาปักกิ่ง ATOM ซื้อขายอยู่ที่ประมาณ 1.324 USDT ลดลง 3.71% ในช่วง มากกว่า 24 ชั่วโมง สัญญาฟิวเจอร์ส Perpetual ของ ATOM ซื้อขายใกล้ระดับ 1.322 USDT ลดลง 2.94%
เหตุการณ์นี้ทำให้เกิดคำถามสำคัญ 3 ข้อ ได้แก่ กระเป๋าใดบ้างที่มีความเสี่ยงจริง เงินหลายล้านดอลลาร์ที่โอนไปยังที่อยู่สำหรับกู้คืนถูกจัดการอย่างไร และปัญหาด้านความปลอดภัยส่งผลกระทบต่อ Cosmos Hub เองหรือไม่
เกิดอะไรขึ้นกับ Keplr Wallet เมื่อ 06/11–08/11?
Keplr เป็นกระเป๋าคริปโทเคอร์เรนซีที่มีผู้ใช้อย่างแพร่หลาย เพื่อจัดการสินทรัพย์ สถานะการสเตก และแอปพลิเคชันบล็อกเชนต่าง ๆ ในระบบนิเวศ Cosmos
กระเป๋านี้รองรับบัญชีที่ใช้วลีสำหรับกู้คืนแบบทั่วไป การเชื่อมต่อกับฮาร์ดแวร์วอลเล็ต และบัญชีที่สร้างผ่านการลงชื่อเข้าใช้ด้วย Google หรือ Apple
เมื่อ 06/11 Web3Auth เปิดเผยปัญหาด้านความปลอดภัยที่ส่งผลต่อบริการกระเป๋าเงินแบบฝังตัว บริษัทระงับบริการที่ได้รับผลกระทบชั่วคราวระหว่างตรวจสอบช่องโหว่
เมื่อ 07/11 Keplr รายงานธุรกรรมที่ไม่ได้รับอนุญาตซึ่งเกี่ยวข้องกับบัญชีบางส่วนที่สร้างผ่านการเข้าสู่ระบบด้วย Google หรือ Apple จากนั้นจึงระงับวิธีลงชื่อเข้าใช้เหล่านั้น และเริ่มทำงานร่วมกับ Web3Auth เพื่อตรวจสอบบัญชีที่ได้รับผลกระทบ
ข้อมูลที่เปิดเผยเพิ่มเติมระบุว่าช่องโหว่มีต้นตอจากโครงสร้างพื้นฐานของ Web3Auth และทำให้คีย์ส่วนตัวที่เกี่ยวข้องกับกระเป๋าเงินแบบฝังตัวบางประเภทถูกเปิดเผย
ลำดับเหตุการณ์ด้านความปลอดภัยของ Keplr
| วันที่ | เหตุการณ์ | สถานะ |
|---|---|---|
| 06/11 | Web3Auth เปิดเผยเหตุการณ์ด้านความปลอดภัยและระงับบริการกระเป๋าเงินแบบฝังตัว | ยืนยันแล้ว |
| 07/11 | Keplr รายงานธุรกรรมที่ไม่ได้รับอนุญาตซึ่งส่งผลต่อกระเป๋าเงินบางส่วนที่ใช้การลงชื่อเข้าใช้ผ่านโซเชียล | ยืนยันแล้ว |
| 07/11 | Keplr ระงับการลงชื่อเข้าใช้ผ่าน Google และ Apple | ยืนยันแล้ว |
| 07/11 | Web3Auth เริ่มโอนสินทรัพย์ออกจากกระเป๋าที่มีความเสี่ยงเพื่อป้องกันความเสียหาย | ผู้ให้บริการยืนยันแล้ว |
| 08/11 | Web3Auth และ Keplr เผยแพร่ที่อยู่สำหรับกู้คืนที่ผ่านการตรวจสอบแล้ว | ยืนยันแล้ว |
| 08/11 | Bitquery แก้ไขการตีความเบื้องต้นเกี่ยวกับการโอนมูลค่าประมาณ $6M | ยืนยันแล้ว |
| 09/11 | ความเสียหายขั้นสุดท้ายจากผู้โจมตี การชดเชยให้ผู้ใช้ที่ได้รับผลกระทบ และกำหนดการคืนสินทรัพย์ทั้งหมด | ยังไม่มีการยืนยันต่อสาธารณะ |
แหล่งที่มา: ประกาศด้านความปลอดภัยของ Keplr และ Web3Auth, 06/11/2026–08/11/2026; ผลการตรวจสอบฉบับแก้ไขของ Bitquery, 08/11
ลำดับเหตุการณ์แสดงให้เห็นว่าเหตุการณ์นี้เกี่ยวข้องทั้งกับกิจกรรมที่ไม่ได้รับอนุญาตและการตอบสนองฉุกเฉินเพื่อกู้คืนสินทรัพย์
การระบุว่าธุรกรรมทุกครั้งจากบัญชีที่ได้รับผลกระทบเป็นการขโมยโดยไม่ตรวจสอบปลายทางและสถานการณ์ให้ชัดเจน ย่อมทำให้เข้าใจผิดได้
ซอฟต์แวร์กระเป๋าเงินของ Keplr ถูกแฮ็กหรือไม่?
Josh Lee ผู้ร่วมก่อตั้ง Keplr ระบุว่าช่องโหว่มีต้นตอจาก Web3Auth ไม่ใช่โค้ดกระเป๋าเงินของ Keplr เอง
Web3Auth ให้บริการโครงสร้างพื้นฐานกระเป๋าเงินแบบฝังตัว ซึ่งช่วยให้แอปพลิเคชันเปิดให้ผู้ใช้ลงชื่อเข้าใช้ผ่านโซเชียลได้ โดยไม่ต้องจัดการวลีกู้คืนแบบดั้งเดิมในขั้นตอนตั้งค่าเริ่มต้น
จุดอ่อนที่มีรายงานส่งผลต่อวิธีปกป้องคีย์ของกระเป๋าเงินบางส่วนภายในโครงสร้างพื้นฐานดังกล่าว
ความแตกต่างนี้สำคัญ เพราะข้อบกพร่องในผู้ให้บริการยืนยันตัวตนบุคคลที่สามไม่เหมือนกับช่องโหว่ในโค้ดลงนามธุรกรรมทั่วไปของ Keplr หรือในบล็อกเชน Cosmos Hub
อย่างไรก็ตาม ความแตกต่างนี้ไม่ได้ทำให้เหตุการณ์ร้ายแรงน้อยลงสำหรับผู้ใช้ที่คีย์ส่วนตัวอาจถูกเปิดเผย
เมื่อผู้โจมตีสามารถเข้าถึงหรือสร้างคีย์ส่วนตัวขึ้นใหม่ได้ ก็อาจอนุมัติธุรกรรมได้โดยไม่ต้องผ่านหน้าลงชื่อเข้าใช้ตามปกติของกระเป๋าเงิน
บัญชี Keplr ใดบ้างที่ได้รับผลกระทบ?
ความเสี่ยงขึ้นอยู่กับวิธีสร้างบัญชี Keplr เป็นหลัก
การประเมินเบื้องต้นของ Keplr ระบุว่าบัญชีที่สร้างโดยใช้การลงชื่อเข้าใช้ผ่านโซเชียลของ Google หรือ Apple อาจได้รับผลกระทบ
ไม่มีการระบุว่าบัญชีที่สร้างด้วยวลีกู้คืนแบบทั่วไปหรือเชื่อมต่อผ่านฮาร์ดแวร์วอลเล็ตได้รับผลกระทบจากช่องโหว่ Web3Auth โดยเฉพาะนี้
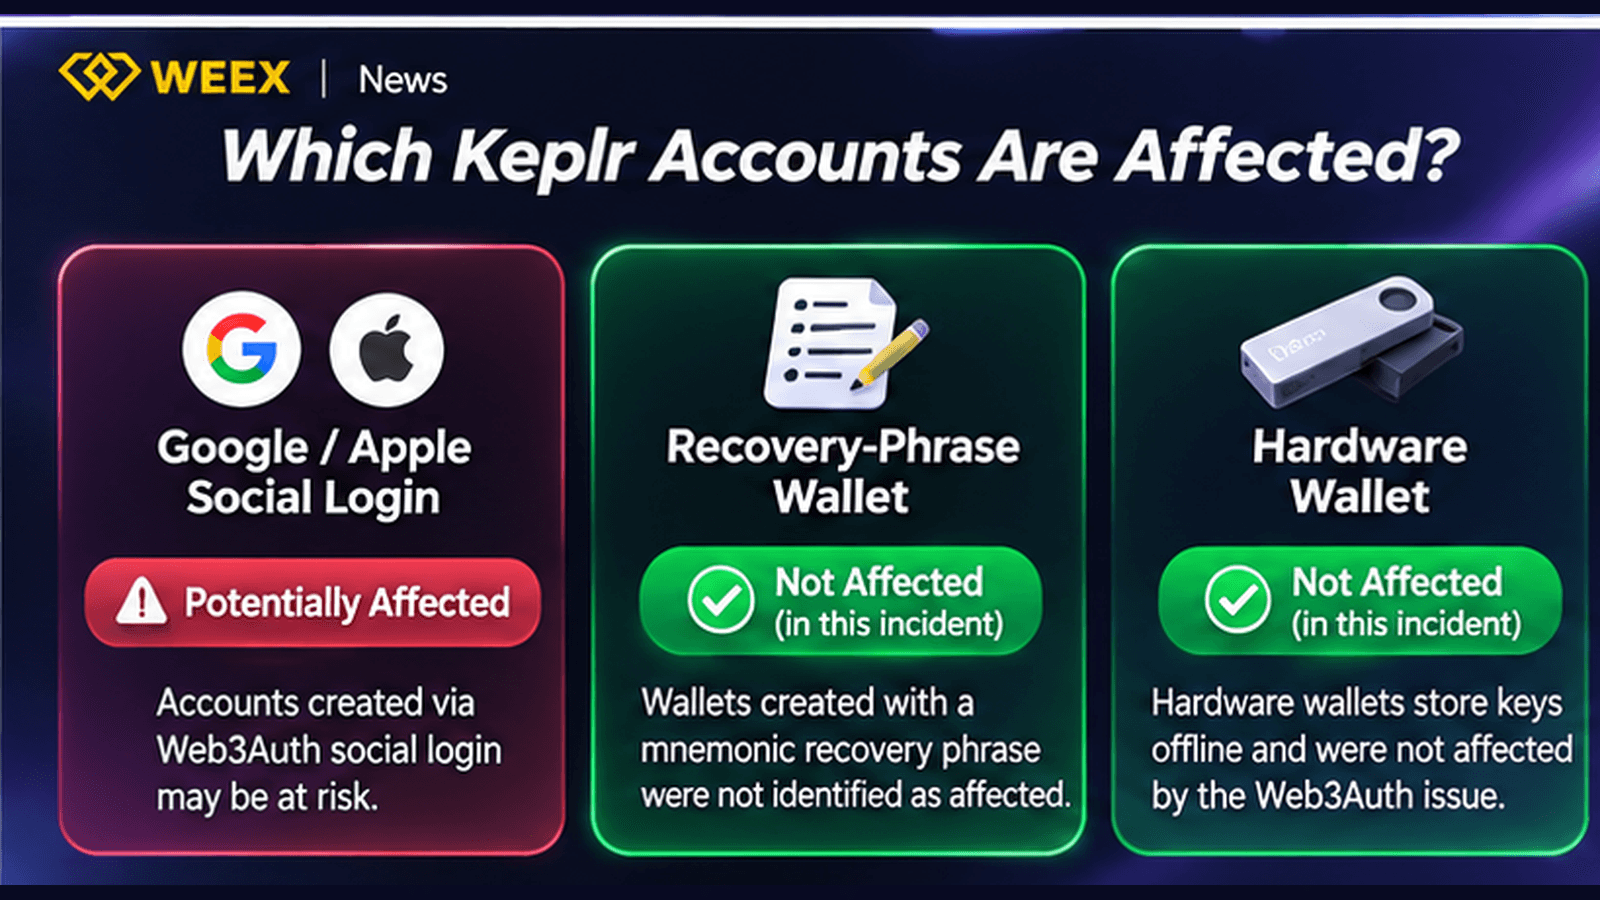
บัญชีที่ลงชื่อเข้าใช้ด้วย Google และ Apple
ผู้ใช้ที่สร้างกระเป๋า Keplr ผ่านการลงชื่อเข้าใช้ด้วย Google หรือ Apple ควรถือว่าบัญชีเหล่านั้นอาจถูกเจาะระบบ จนกว่าผู้ให้บริการจะยืนยันเป็นอย่างอื่น
คำแนะนำที่เผยแพร่ต่อสาธารณะของ Keplr เตือนผู้ใช้ไม่ให้ฝากเงินใหม่เข้าบัญชีที่อาจได้รับผลกระทบ
กระเป๋ายังแนะนำให้ผู้ใช้ที่ยังมีสินทรัพย์สภาพคล่องย้ายสินทรัพย์ไปยังบัญชีใหม่ที่ปลอดภัยกว่า โดยใช้วลีกู้คืนหรือฮาร์ดแวร์วอลเล็ต และปฏิบัติตามคำแนะนำด้านความปลอดภัยที่ผ่านการตรวจสอบแล้ว
ที่สำคัญ ผู้ใช้ไม่ควรคิดว่าการกู้คืนการเข้าถึงกระเป๋าใบเก่าด้วยข้อมูลเข้าสู่ระบบชุดเดิมที่ถูกบุกรุก จะทำให้กระเป๋ากลับมาปลอดภัยอีกครั้ง
กระเป๋าที่ใช้วลีกู้คืน
Keplr ระบุว่าบัญชีที่สร้างขึ้นโดยใช้วลีกู้คืนแบบช่วยจำตามปกติไม่ได้รับผลกระทบจากช่องโหว่ Web3Auth ที่ตรวจพบ
กระเป๋าเหล่านี้ไม่พึ่งพาโครงสร้างพื้นฐานการลงชื่อเข้าใช้ผ่านโซเชียลแบบเดียวกันในการสร้างคีย์ส่วนตัวขึ้นใหม่
อย่างไรก็ตาม กระเป๋าเหล่านี้ยังมีความเสี่ยงด้านความปลอดภัยของคริปโทเคอร์เรนซีทั่วไป เช่น ฟิชชิง มัลแวร์ การอนุมัติธุรกรรมฉ้อโกง และการขโมยวลีกู้คืน
ผู้ใช้ควรปฏิบัติตามแนวทางมาตรฐานด้านความปลอดภัยของกระเป๋าเงินต่อไป แทนที่จะคิดว่ากระเป๋าใด ๆ ปลอดภัยจากภัยคุกคามได้ทุกรูปแบบ
สำหรับผู้อ่านที่กำลังเปรียบเทียบวิธีจัดเก็บสินทรัพย์ บทความ กระเป๋า Cold Wallet คริปโทที่ดีที่สุดในปี 2026 ของ WEEX Learn อธิบายว่าฮาร์ดแวร์วอลเล็ตแยกคีย์ส่วนตัวออกจากอุปกรณ์ที่เชื่อมต่ออินเทอร์เน็ตได้อย่างไร
บัญชีฮาร์ดแวร์วอลเล็ต
ฮาร์ดแวร์วอลเล็ตจัดเก็บคีย์สำหรับลงนามไว้ในอุปกรณ์เฉพาะ แทนการพึ่งพาระบบลงชื่อเข้าใช้ผ่านโซเชียลของ Web3Auth ที่มีช่องโหว่
การประเมินเบื้องต้นของ Keplr ระบุว่าบัญชีฮาร์ดแวร์วอลเล็ตไม่ได้รับผลกระทบจากเหตุการณ์นี้
ข้อสรุปดังกล่าวกล่าวถึงช่องโหว่ที่มีรายงานโดยเฉพาะ ไม่ใช่ภัยคุกคามทุกประเภทที่อาจเกี่ยวข้องกับอุปกรณ์ฮาร์ดแวร์
ผู้ใช้ยังควรตรวจสอบรายละเอียดธุรกรรมบนอุปกรณ์ และหลีกเลี่ยงเว็บไซต์กู้คืนปลอมหรือคำขอให้เปิดเผยวลีกู้คืนสำรอง
เงินใน Keplr มูลค่า $6M ถูกขโมยจริงหรือไม่?
ตัวเลขประมาณ $6M ต้องตีความอย่างระมัดระวัง
เมื่อ 07/11 บริษัทวิเคราะห์บล็อกเชน Bitquery รายงานว่าที่อยู่กระเป๋ามากกว่า 44,000 แห่งได้โอนคริปโทเคอร์เรนซีมูลค่าประมาณ $6.01M ระหว่างเกิดเหตุการณ์
รายงานการตรวจสอบฉบับแรกระบุว่าผู้โจมตีเป็นผู้ดำเนินการโอนเหล่านั้น
อย่างไรก็ตาม Web3Auth อธิบายในภายหลังว่าได้เริ่มโอนสินทรัพย์จากกระเป๋าที่มีความเสี่ยงไปยังที่อยู่สำหรับกู้คืน เพื่อปกป้องสินทรัพย์ที่ผู้โจมตียังเข้าไม่ถึง
เมื่อ 08/11 Web3Auth และ Keplr เผยแพร่ที่อยู่สำหรับกู้คืนที่ผ่านการตรวจสอบแล้ว ทำให้ Bitquery แก้ไขรายงานฉบับแรก
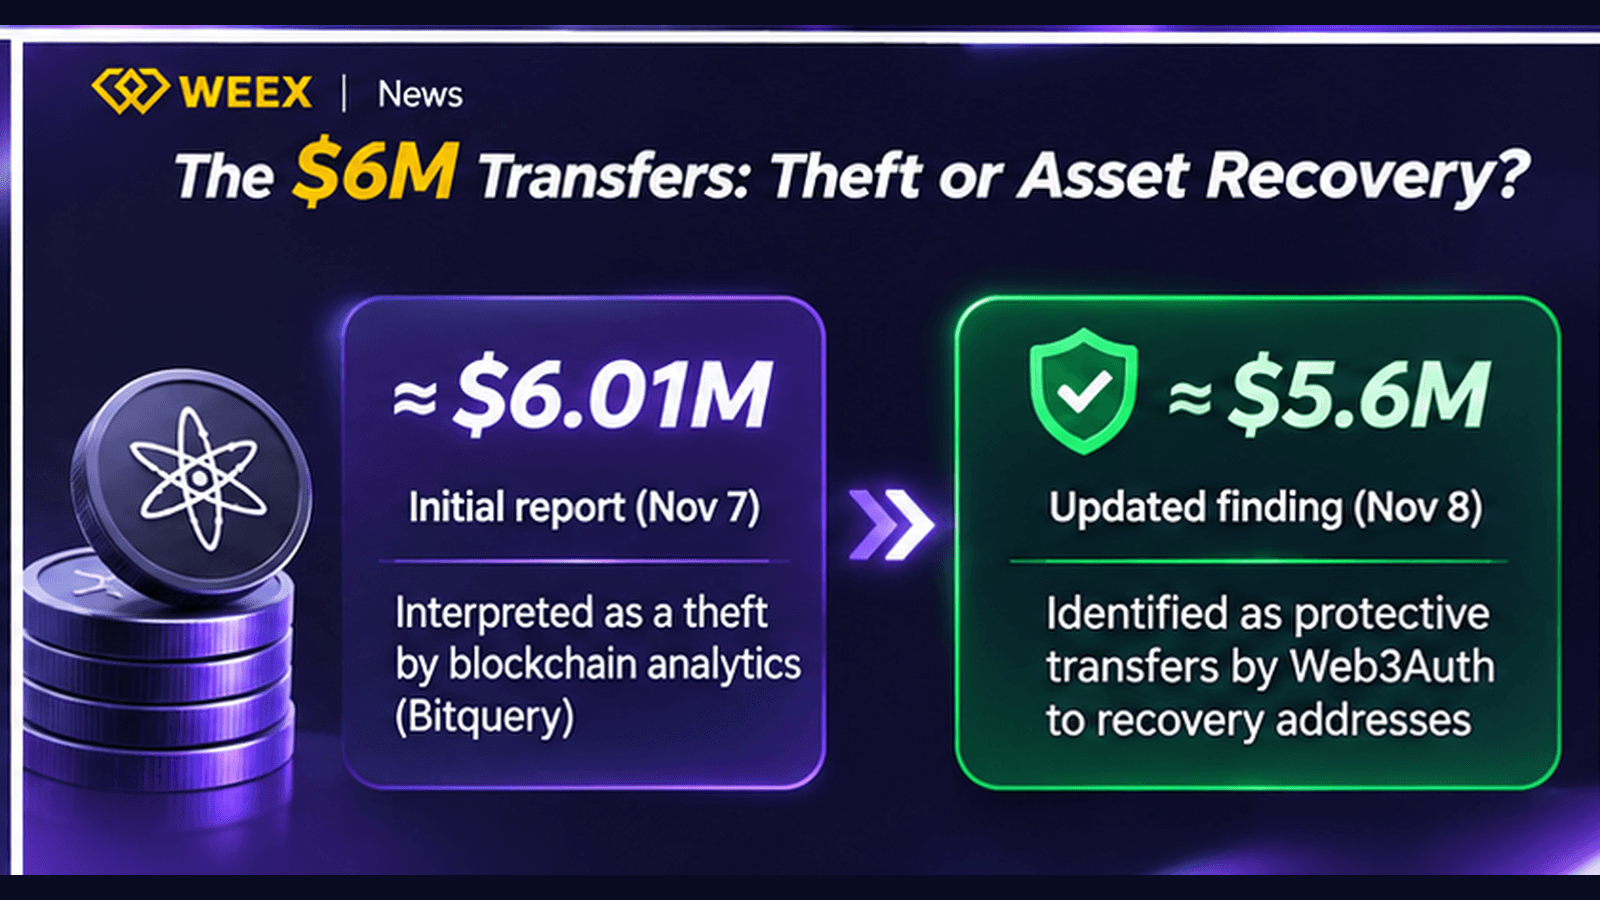
ผลการตรวจสอบบล็อกเชนฉบับปรับปรุงระบุอะไรบ้าง?
| ตัวชี้วัด | ข้อมูลที่รายงาน | ข้อควรพิจารณาสำคัญ |
|---|---|---|
| ประมาณ $6.01M | สินทรัพย์ที่ติดตามไปยังที่อยู่สำหรับกู้คืน ณ เวลาที่ตรวจสอบเมื่อ 07/11 | ยังไม่ได้รับการยืนยันว่าเป็นเงินที่ถูกขโมย |
| ที่อยู่ อย่างน้อย 44,041 แห่ง | ที่อยู่กระเป๋าที่เกี่ยวข้องในเครือข่ายระบบนิเวศ Cosmos ทั้งเจ็ดแห่ง | ไม่จำเป็นต้องหมายถึงบุคคลที่ไม่ซ้ำกัน 44,041 คน |
| ที่อยู่ Injective 7,603 แห่ง | ที่อยู่เพิ่มเติมที่เกี่ยวข้องกับธุรกรรมที่ติดตาม | ไม่ใช่จำนวนผู้ใช้ที่ไม่ซ้ำกันเช่นกัน |
| ATOM ประมาณ 1.96M | ATOM ที่ถูกสเตกและเคลื่อนย้ายผ่านธุรกรรมที่เกี่ยวข้องกับการกู้คืน | ไม่ได้ยืนยันว่ามีการเจาะระบบโปรโตคอล ATOM |
| ที่อยู่สำหรับกู้คืนที่เผยแพร่ 12 แห่ง | ปลายทางที่ Web3Auth ระบุไว้ในเครือข่ายที่รองรับ | แยกจากปลายทางของผู้โจมตีที่อาจยังไม่ถูกระบุ |
| ประมาณ $5.6M | มูลค่าที่รายงานในที่อยู่สำหรับกู้คืนเมื่อ 08/11 | ใช้เวลาบันทึกและการประเมินมูลค่าต่างจาก $6.01M |
แหล่งที่มา: ผลการตรวจสอบ Keplr ฉบับแก้ไขของ Bitquery, 08/11/2026; ข้อมูลการกู้คืนจาก Web3Auth และ Keplr; The Block, 08/11/2026 ไม่ควรนำตัวเลขมาบวกกัน
ตัวเลขเหล่านี้อธิบายกิจกรรมบนบล็อกเชนที่ตรวจพบ และสินทรัพย์ที่ระบุว่าเกี่ยวข้องกับปฏิบัติการกู้คืน
ตัวเลขเหล่านี้ไม่ได้ยืนยันจำนวนเงินสุดท้ายที่ผู้โจมตีทำให้สูญหายอย่างถาวร
เหตุใดจึงเข้าใจผิดว่าการโอนเพื่อป้องกันเป็นการขโมย?
ทั้งธุรกรรมที่ผู้ไม่หวังดีใช้ดูดเงินจากกระเป๋า และการโอนฉุกเฉินเพื่อปกป้องสินทรัพย์ ต่างก็สามารถย้ายสินทรัพย์ออกจากที่อยู่กระเป๋าเดิมของผู้ใช้ได้
หากดูเพียงตัวสำรวจบล็อกเชน ธุรกรรมทั้งสองประเภทนี้อาจดูคล้ายกัน
Web3Auth ระบุว่าได้ใช้สิทธิ์เข้าถึงกระเป๋าที่มีความเสี่ยงเพื่อย้ายสินทรัพย์ไปยังที่อยู่สำหรับกู้คืนที่ปลอดภัยกว่า โดยพยายามปกป้องเงินที่ผู้โจมตีรายแรกยังไม่ได้ขโมยไป
ผู้ใช้ที่ได้รับผลกระทบบางส่วนจึงเห็นยอดคงเหลือลดลงหรือหายไป แม้ผู้ให้บริการจะรายงานว่าสินทรัพย์ได้รับการรักษาความปลอดภัยแล้วก็ตาม
นี่คือเหตุผลที่การระบุเจ้าของที่อยู่ปลายทางและการยืนยันอย่างเป็นทางการมีความสำคัญต่อการตีความการโอนออกจำนวนมากบนเชน
อย่างไรก็ตาม การแก้ไขข้อมูลไม่ได้หมายความว่าไม่มีการขโมยเกิดขึ้นจริง
Web3Auth ยอมรับว่ามีผู้โจมตีรายแรก และข้อมูลที่เปิดเผยในขณะนั้นยังไม่ได้ระบุจำนวนเงินที่ผู้โจมตีอาจได้ไปอย่างครบถ้วน
เงินที่กู้คืนได้กลับไปอยู่ในกระเป๋าของผู้ใช้แล้วหรือยัง?
ไม่จำเป็นเสมอไป
การโอนสินทรัพย์ไปยังที่อยู่สำหรับกู้คืนเพื่อป้องกันความเสียหาย ไม่เหมือนกับการคืนสินทรัพย์ให้ผู้ใช้แต่ละราย
Web3Auth ระบุว่ากำลังทำงานร่วมกับ Keplr เพื่อจัดทำกระบวนการกู้คืนที่เหมาะสม
ผู้ให้บริการยังไม่ได้กำหนดกำหนดการสาธารณะที่ครอบคลุมสำหรับการคืนสินทรัพย์ที่ได้รับผลกระทบทั้งหมด หรือการจัดการความเสียหายที่ยังค้างอยู่ทั้งหมด
ดังนั้น ผู้ใช้ควรแยกแยะสามขั้นตอน ได้แก่ สินทรัพย์ออกจากกระเป๋าที่มีความเสี่ยง สินทรัพย์ไปถึงที่อยู่ป้องกันที่ผ่านการตรวจสอบแล้ว และสินทรัพย์ถูกส่งคืนให้เจ้าของที่แท้จริง
เฉพาะขั้นตอนสุดท้ายเท่านั้นที่ถือว่าการกู้คืนให้ผู้ใช้แต่ละรายเสร็จสมบูรณ์
ราคา --
เหตุใดจึงมีโทเคน ATOM ที่สเตกอยู่เกี่ยวข้อง?
Cosmos Hub เป็นบล็อกเชนแบบ Proof-of-Stake และ ATOM เป็นโทเคนประจำเครือข่ายสำหรับการสเตก การกำกับดูแล และค่าธรรมเนียมธุรกรรม
ผู้ใช้สามารถมอบหมาย ATOM ให้แก่ผู้ตรวจสอบความถูกต้องเพื่อมีส่วนร่วมในการรักษาความปลอดภัยของเครือข่ายและรับรางวัลจากการสเตก
ตามกฎปกติของ Cosmos Hub ผู้ใช้ที่เริ่มถอนการสเตกตามขั้นตอนมาตรฐานมักต้องรอ 21 วัน ก่อนที่สินทรัพย์ที่มอบหมายไว้จะโอนได้อย่างอิสระ
กลไกนี้ช่วยสนับสนุนความปลอดภัยของเครือข่ายและจำกัดการถอนสเตกที่มอบหมายไว้ในทันที
อย่างไรก็ตาม เหตุการณ์ Keplr มีความซับซ้อนกว่าการขอถอนการสเตกตามปกติ
ATOM ที่สเตกเคลื่อนย้ายระหว่างการกู้คืนได้อย่างไร?
Bitquery ตรวจพบ ATOM ที่สเตกอยู่ประมาณ 1.96M ซึ่งเคลื่อนย้ายผ่านกิจกรรมที่ติดตาม
รายงานการตรวจสอบอธิบายถึงกลไกที่เปลี่ยนสถานะการสเตกให้เป็นรูปแบบที่โอนได้ แทนที่จะรอให้พ้นช่วงถอนการมอบหมายตามปกติ
เรื่องนี้สำคัญ เพราะผู้ใช้อาจเข้าใจว่าสกุลเงินดิจิทัลที่สเตกอยู่ไม่สามารถเคลื่อนย้ายได้เมื่อกระเป๋าถูกบุกรุก
ในความเป็นจริง การป้องกันและข้อจำกัดในการโอนสินทรัพย์ที่สเตกขึ้นอยู่กับโปรโตคอล อนุพันธ์ และสิทธิ์การทำธุรกรรมที่เกี่ยวข้องโดยเฉพาะ
สถานะการสเตกอาจถูกโอนต่อผ่านกลไกบางอย่างได้ แม้การถอนการมอบหมายตามมาตรฐานจะยังต้องรอระยะเวลาหนึ่ง
หมายความว่ากลไกฉันทามติของ Cosmos Hub ถูกเจาะระบบหรือไม่?
หลักฐานที่มีอยู่ไม่ได้ยืนยันว่ากลไกฉันทามติของ Cosmos Hub ถูกเจาะระบบ
ช่องโหว่ที่เปิดเผยเกี่ยวข้องกับการเปิดเผยคีย์ส่วนตัวในโครงสร้างพื้นฐานของ Web3Auth
ธุรกรรมที่เกี่ยวข้องเกิดขึ้นบนเครือข่ายต่าง ๆ ซึ่งผู้ใช้เข้าถึงผ่านบัญชีกระเป๋าที่ได้รับผลกระทบ
คีย์สำหรับลงนามที่ถูกบุกรุกสามารถอนุมัติธุรกรรมบนบล็อกเชนที่ยังทำงานปกติได้ โดยผู้โจมตีไม่จำเป็นต้องฝ่าฝืนกฎฉันทามติของบล็อกเชน
หากต้องการข้อมูลเพิ่มเติม Cosmos (ATOM) Crypto Wiki ของ WEEX อธิบายรูปแบบการสเตก การกำกับดูแล และการทำงานร่วมกันระหว่างเครือข่ายของ Cosmos
ดังนั้น เหตุการณ์นี้จึงทำให้เกิดคำถามเกี่ยวกับการยืนยันตัวตนของกระเป๋า การจัดการคีย์ และความปลอดภัยของแอปพลิเคชันทางการเงินที่เชื่อมต่อถึงกัน มากกว่าจะเป็นหลักฐานว่าโปรโตคอลฉันทามติพื้นฐานของ Cosmos Hub ล้มเหลว
Web3Auth แตกต่างจาก Cosmos Hub อย่างไร?
เหตุการณ์ Keplr แสดงให้เห็นถึงความสำคัญของการแยกชั้นโครงสร้างพื้นฐานต่าง ๆ ภายในระบบนิเวศบล็อกเชนออกจากกัน
Cosmos Hub เป็นบล็อกเชนที่ตรวจสอบธุรกรรมและดูแลบัญชีรายการธุรกรรม
Keplr เป็นแอปพลิเคชันกระเป๋าเงินที่ช่วยให้ผู้ใช้เข้าถึงบัญชีและโต้ตอบกับเครือข่ายที่รองรับได้
Web3Auth เป็นบริการบุคคลที่สามซึ่งรองรับการยืนยันตัวตนของกระเป๋าและรูปแบบการจัดการคีย์บางประเภท
ระบบเหล่านี้ทำหน้าที่แตกต่างกัน แม้ผู้ใช้จะใช้งานผ่านอินเทอร์เฟซเดียวกันก็ตาม
| องค์ประกอบ | บทบาทหลัก | ความเกี่ยวข้องกับเหตุการณ์ |
|---|---|---|
| Cosmos Hub | ฉันทามติบล็อกเชน การสเตก และธุรกรรม | ธุรกรรมที่เกี่ยวข้องกับ ATOM ถูกบันทึกบนเครือข่าย |
| ATOM | โทเค็นประจำเครือข่าย Cosmos Hub | บัญชีที่ได้รับผลกระทบบางบัญชีถือหรือสเตก ATOM |
| Keplr | อินเทอร์เฟซกระเป๋าเงินและการจัดการบัญชี | ผู้ใช้บางรายที่เข้าสู่ระบบผ่านโซเชียลได้รับผลกระทบ |
| Web3Auth | ระบบยืนยันตัวตนและโครงสร้างพื้นฐานคีย์สำหรับกระเป๋าเงินแบบฝัง | มีรายงานว่าเป็นต้นตอของช่องโหว่คีย์ส่วนตัว |
| กระเป๋าเงินฮาร์ดแวร์ | อุปกรณ์เฉพาะสำหรับลงนามธุรกรรม | ไม่พบว่าได้รับผลกระทบจากช่องโหว่นี้ |
| WEEX | สภาพแวดล้อมการซื้อขายบนเว็บเทรดที่แยกต่างหาก | มีผลิตภัณฑ์ในตลาด ATOM โดยขึ้นอยู่กับความพร้อมในการซื้อขาย |
ปัญหานี้เกิดขึ้นที่เลเยอร์โครงสร้างพื้นฐานของกระเป๋าเงิน
อย่างไรก็ตาม ผลกระทบอาจขยายไปยังบล็อกเชนหลายเครือข่าย เพราะบัญชีที่ถูกเจาะอาจถือสินทรัพย์บนเครือข่ายต่าง ๆ
เหตุใดโครงสร้างพื้นฐานกระเป๋าเงินจากบุคคลที่สามจึงสำคัญ?
กระเป๋าเงินที่เข้าสู่ระบบผ่านโซเชียลมีเป้าหมายเพื่อให้ใช้งานคริปโทเคอร์เรนซีได้ง่ายขึ้น
แทนที่จะสร้างและปกป้องวลีสำหรับกู้คืนด้วยตนเอง ผู้ใช้อาจสร้างบัญชีผ่านวิธียืนยันตัวตนที่มีอยู่แล้ว
จากนั้นแอปพลิเคชันกระเป๋าเงินจะอาศัยโครงสร้างพื้นฐานที่รองรับเพื่อจัดการกระบวนการเข้ารหัส
วิธีนี้ช่วยให้เข้าถึงได้ง่ายขึ้น แต่อาจสร้างการพึ่งพาที่ผู้ใช้อาจไม่เข้าใจอย่างถ่องแท้
ช่องโหว่ในผู้ให้บริการโครงสร้างพื้นฐานที่ใช้ร่วมกันอาจส่งผลต่อแอปพลิเคชันหรือระบบนิเวศบล็อกเชนหลายแห่งพร้อมกัน
เหตุการณ์ของ Keplr แสดงให้เห็นว่าเหตุใดนักพัฒนาจึงต้องประเมินความปลอดภัยของโครงสร้างพื้นฐานจากบุคคลที่สามควบคู่ไปกับโค้ดของแอปพลิเคชันตนเอง
บัญชี Web3Auth หรือ MetaMask ทุกบัญชีได้รับผลกระทบหรือไม่?
หลักฐานที่มีอยู่ไม่สนับสนุนข้อสรุปเช่นนั้น
Web3Auth ระบุว่า จากการสอบสวนเบื้องต้นไม่พบหลักฐานว่าผู้ใช้ MetaMask ได้รับผลกระทบ
ข้อมูลที่ Keplr ยืนยันเกี่ยวข้องกับบัญชีบางส่วนที่สร้างผ่านการเข้าสู่ระบบโซเชียลด้วย Google หรือ Apple
ควรประเมินบริการอื่น ๆ โดยอ้างอิงประกาศด้านความปลอดภัยอย่างเป็นทางการของแต่ละบริการ แทนที่จะเหมารวมว่าทุกบริการได้รับผลกระทบ
ผู้ใช้ Keplr ควรทำอย่างไรเพื่อปกป้องสินทรัพย์?
สิ่งสำคัญที่สุดคือการตรวจสอบว่าบัญชีใช้โครงสร้างพื้นฐานสำหรับเข้าสู่ระบบโซเชียลที่ได้รับผลกระทบหรือไม่
Keplr และ Web3Auth แนะนำให้ผู้ใช้ที่อาจได้รับผลกระทบติดตามประกาศที่ยืนยันแล้ว และหลีกเลี่ยงลิงก์กู้คืนที่ไม่น่าเชื่อถือ
ขั้นตอนที่ 1: ตรวจสอบว่าสร้างกระเป๋าเงินด้วยวิธีใด
ตรวจสอบว่ากระเป๋าเงินสร้างผ่านการเข้าสู่ระบบด้วย Google หรือ Apple วลีสำหรับกู้คืน หรือกระเป๋าเงินฮาร์ดแวร์
การประเมินเบื้องต้นของผู้ให้บริการระบุว่ากลุ่มที่เข้าสู่ระบบผ่านโซเชียลเป็นกลุ่มที่มีความเสี่ยงเกี่ยวข้อง
ขั้นตอนที่ 2: หลีกเลี่ยงการฝากเงินเข้าบัญชีที่อาจได้รับผลกระทบ
ผู้ใช้กระเป๋าเงินเข้าสู่ระบบโซเชียลที่มีช่องโหว่ไม่ควรส่งเงินเพิ่มไปยังบัญชีเหล่านั้น
การเพิ่มสินทรัพย์ไปยังกระเป๋าเงินที่คีย์สำหรับลงนามอาจถูกเจาะแล้ว อาจทำให้เงินฝากใหม่ตกอยู่ในความเสี่ยงเดียวกัน
ขั้นตอนที่ 3: ปฏิบัติตามคำแนะนำอย่างเป็นทางการสำหรับสินทรัพย์ที่เหลือ
Keplr แนะนำให้ผู้ใช้ที่ได้รับผลกระทบย้ายสินทรัพย์สภาพคล่องที่เหลือไปยังบัญชีที่ปลอดภัยซึ่งใช้วลีสำหรับกู้คืนหรือกระเป๋าเงินฮาร์ดแวร์ โดยทำตามคำแนะนำอย่างเป็นทางการ
ต้องสร้างกระเป๋าเงินทดแทนด้วยข้อมูลรับรองใหม่ที่ไม่ถูกเจาะ
การนำเข้าคีย์ส่วนตัวที่อาจถูกเปิดเผยไปยังกระเป๋าเงินแอปพลิเคชันอื่นเพียงอย่างเดียว ไม่ได้ทำให้สินทรัพย์ปลอดภัย
ผู้ใช้ควรหลีกเลี่ยงการพยายามกู้คืนด้วยวิธีที่ไม่ได้รับการรองรับ ซึ่งเกี่ยวข้องกับบัญชีที่ถูกเจาะแล้วด้วย
ขั้นตอนที่ 4: ตรวจสอบประกาศการกู้คืน
ตรวจสอบ อัปเดตด้านความปลอดภัยอย่างเป็นทางการของ Keplr และ ประกาศอย่างเป็นทางการของ Web3Auth เพื่อรับข้อมูลที่ยืนยันแล้ว
Web3Auth เผยแพร่ข้อมูลที่อยู่สำหรับกู้คืนเพื่อช่วยให้ผู้ใช้แยกแยะการโอนเพื่อป้องกันสินทรัพย์ออกจากกิจกรรมที่น่าสงสัย
อย่างไรก็ตาม ผู้ใช้ไม่ควรส่งเงินไปยังที่อยู่ที่อ้างว่าเป็นที่อยู่สำหรับกู้คืน เพียงเพราะพบที่อยู่นั้นในข้อความหรือโพสต์บนโซเชียลมีเดีย
ควรปฏิบัติตามคำแนะนำในการกู้คืนหลังจากตรวจสอบแหล่งที่มาและขั้นตอนที่จำเป็นด้วยตนเองแล้วเท่านั้น
ขั้นตอนที่ 5: ระวังฟิชชิงและการแอบอ้างตัว
เหตุการณ์ด้านความปลอดภัยมักเปิดโอกาสให้ผู้โจมตีแอบอ้างเป็นเจ้าหน้าที่ฝ่ายสนับสนุนหรือเสนอบริการกู้คืนสินทรัพย์ที่ฉ้อโกง
ทีมสนับสนุนที่น่าเชื่อถือไม่ควรขอให้ผู้ใช้เปิดเผยคีย์ส่วนตัวหรือวลีสำหรับกู้คืนผ่านข้อความที่ไม่ได้ร้องขอ
ผู้ใช้ควรหลีกเลี่ยงลิงก์ที่ไม่คุ้นเคย การเชื่อมต่อกระเป๋าเงินที่ไม่คาดคิด และคำขอให้ลงนามในธุรกรรมที่ไม่เข้าใจ
สำหรับข้อมูลเพิ่มเติมเกี่ยวกับภัยคุกคามต่อกระเป๋าเงินที่พบบ่อย บทความ กระเป๋าเงินคริปโทแบบ Cold Wallet ที่ดีที่สุดในปี 2026 ของ WEEX Learn อธิบายเรื่องฟิชชิง การเปิดเผยวลี Seed และความเสี่ยงจากการลงนามธุรกรรม
เหตุใดราคา ATOM จึงปรับตัวลงในช่วง 3.7%?
ข้อมูลตลาดของ WEEX ณ 09/11 แสดงว่า ATOM ซื้อขายในตลาดสปอตใกล้ระดับ 1.324 USDT โดยปรับตัวลง 3.71% ในช่วง 24 ชั่วโมง
เหตุการณ์ด้านความปลอดภัยของ Keplr ได้รับความสนใจในช่วงเวลาเดียวกัน แต่ไม่สามารถระบุได้ว่าการเคลื่อนไหวของราคาเกิดจากช่องโหว่ของกระเป๋าเงินเพียงอย่างเดียว
ข้อกังวลด้านความปลอดภัยของกระเป๋าเงินอาจส่งผลต่อความเชื่อมั่นใน ATOM หรือไม่?
Keplr เชื่อมโยงอย่างใกล้ชิดกับระบบนิเวศ Cosmos และมีผู้ใช้งานจำนวนมากเพื่อโต้ตอบกับ Cosmos Hub และเครือข่ายที่เกี่ยวข้อง
ดังนั้น ข้อกังวลด้านความปลอดภัยที่เกี่ยวข้องกับกระเป๋าเงินซึ่งมีผู้ใช้จำนวนมาก อาจส่งผลต่อความเชื่อมั่นของผู้ใช้และนักลงทุนบางส่วน
ความไม่แน่นอนเกี่ยวกับยอดสินทรัพย์ที่ได้รับผลกระทบ แนวทางการกู้คืน และความปลอดภัยของบัญชีที่เข้าสู่ระบบผ่านโซเชียล อาจเป็นปัจจัยที่ทำให้ความเชื่อมั่นลดลง
อย่างไรก็ตาม ผลกระทบทางเศรษฐกิจโดยตรงต่อ Cosmos Hub ขึ้นอยู่กับปัจจัยอื่นนอกเหนือจากข่าวเกี่ยวกับกระเป๋าเงิน รวมถึงเหตุการณ์นี้ทำให้กิจกรรมบนเครือข่ายหรือพฤติกรรมผู้ใช้เปลี่ยนแปลงอย่างต่อเนื่องหรือไม่
ตัว ATOM เองกำลังประสบปัญหาด้านโปรโตคอลหรือไม่?
ยังไม่มีการยืนยันว่าเหตุการณ์นี้เป็นความล้มเหลวของฉันทามติ ATOM
ช่องโหว่ที่มีการเปิดเผยเกิดขึ้นในโครงสร้างพื้นฐานกระเป๋าเงินของ Web3Auth
Cosmos Hub อาจยังคงตรวจสอบธุรกรรมได้ ขณะที่ผู้ใช้กระเป๋าเงินที่ได้รับผลกระทบเผชิญความเสี่ยงด้านความปลอดภัยของบัญชี
ความแตกต่างนี้สำคัญ เพราะปัญหาการยืนยันตัวตนของกระเป๋าเงินไม่ได้เปลี่ยนแปลงกำหนดการออก ATOM กฎการสเตก หรือฉันทามติของบล็อกเชนโดยอัตโนมัติ
ก่อนสรุปภาพรวม นักลงทุนควรติดตามข้อมูลเครือข่ายจริงและการเปิดเผยข้อมูลทางเทคนิคอย่างเป็นทางการ
มีปัจจัยอื่นใดที่ส่งผลต่อราคา ATOM?
ATOM ยังได้รับผลจากสภาพคล่องในตลาดคริปโทเคอร์เรนซี ความเชื่อมั่นต่อสินทรัพย์เสี่ยงในภาพรวม กิจกรรมการสเตก และการคาดการณ์เกี่ยวกับการพัฒนาระบบนิเวศ Cosmos
สถานะการวางตำแหน่งในตลาดอนุพันธ์อาจส่งผลต่อความผันผวนระยะสั้น โดยเฉพาะเมื่อตลาดตอบสนองต่อข่าวด้านความปลอดภัย
ความแตกต่างระหว่างการเปลี่ยนแปลงราคาในตลาดสปอต -3.71% กับการเปลี่ยนแปลงของฟิวเจอร์ส Perpetual -2.94% ในข้อมูลที่ให้มา สะท้อนถึงตราสารตลาดที่แตกต่างกัน
หากต้องการข้อมูลตลาดเฉพาะของโทเค็น ผู้ใช้สามารถดู หน้าข้อมูลราคาและโครงการ Cosmos (ATOM) บน WEEX
การเคลื่อนไหวของราคาในอดีตไม่ได้ยืนยันผลการดำเนินงานในอนาคต
ผู้ถือ ATOM ควรติดตามอะไรต่อไป?
พัฒนาการในระยะถัดไปจะช่วยกำหนดความสำคัญในวงกว้างของเหตุการณ์ Keplr
สรุปยอดความเสียหายขั้นสุดท้าย: การแยกแยะอย่างมีหลักฐานยืนยันระหว่างธุรกรรมที่ผู้โจมตีควบคุมกับการดำเนินการกู้คืนเพื่อปกป้องสินทรัพย์ที่ได้รับอนุญาต
ขั้นตอนการกู้คืน: คำแนะนำอย่างเป็นทางการที่อธิบายวิธีให้ผู้ใช้ที่ได้รับผลกระทบตรวจสอบความเป็นเจ้าของและรับสินทรัพย์คืน
การกลับมาใช้งานการเข้าสู่ระบบโซเชียล: การยืนยันว่า Keplr จะกลับมาเปิดให้ลงชื่อเข้าใช้ด้วย Google และ Apple ได้อย่างปลอดภัยเมื่อใด และภายใต้เงื่อนไขด้านความปลอดภัยใด
ผลการตรวจสอบทางเทคนิค: คำอธิบายที่ชัดเจนขึ้นเกี่ยวกับช่องโหว่ของ Web3Auth และการเปลี่ยนแปลงที่นำมาใช้
การกู้คืนสินทรัพย์ที่สเตก: ความคืบหน้าในการจัดการ ATOM ที่มอบหมายสเตกและสินทรัพย์อื่นที่มีข้อจำกัดในการโอน
ความเชื่อมั่นของผู้ใช้: ข้อกังวลด้านความปลอดภัยของกระเป๋าเงินส่งผลให้กิจกรรมหรือการจัดการสินทรัพย์เปลี่ยนแปลงอย่างวัดผลได้หรือไม่
สภาวะตลาด ATOM: ความผันผวนของราคา สภาพคล่องในการซื้อขาย และพฤติกรรมการสเตกบนเครือข่ายจะมีเสถียรภาพหลังเหตุการณ์หรือไม่
การประเมินการกู้คืนอย่างครบถ้วนต้องพิจารณามากกว่ามูลค่ารวมที่แสดงบน Blockchain Explorer
จำเป็นต้องมีการยืนยันความเป็นเจ้าของ การบันทึกบัญชีอย่างโปร่งใส และกระบวนการคืนสินทรัพย์ที่มีเอกสารกำกับ
วิธีซื้อและเทรด ATOM บน WEEX
WEEX มีหน้าตลาดสำหรับการเทรด ATOM ในตลาดสปอตและฟิวเจอร์ส Perpetual
ผู้ใช้ควรแยกแยะการซื้อขายบนเว็บเทรดตามปกติออกจากโครงสร้างพื้นฐานสำหรับเข้าสู่ระบบโซเชียลของ Keplr ที่ได้รับผลกระทบ
การซื้อ ATOM บนเว็บเทรดไม่จำเป็นต้องสร้างกระเป๋าเงิน Keplr ที่เข้าสู่ระบบผ่านโซเชียล แต่การโอนสินทรัพย์ไปเก็บเองในภายหลังย่อมมีข้อควรพิจารณาด้านความปลอดภัยของกระเป๋าเงินเพิ่มเติม
ขั้นตอนที่ 1: เข้าสู่บัญชี WEEX
ลงชื่อเข้าใช้บัญชี WEEX และดำเนินการยืนยันตัวตนตามข้อกำหนดที่เกี่ยวข้องให้ครบถ้วน
ตรวจสอบว่าผลิตภัณฑ์ซื้อขาย ATOM ที่เกี่ยวข้องเปิดให้บริการสำหรับบัญชีและเขตอำนาจศาลของคุณหรือไม่
ขั้นตอนที่ 2: เตรียมยอดคงเหลือ USDT
ตรวจสอบว่าคุณมี USDT เพียงพอในบัญชีซื้อขายที่เหมาะสม
หากโอน ATOM หรือ USDT ระหว่างแพลตฟอร์ม ให้ตรวจสอบที่อยู่ปลายทางและเครือข่ายที่รองรับ
สำหรับการฝากที่เกี่ยวข้องกับ Cosmos ให้ตรวจสอบว่าแพลตฟอร์มปลายทางต้องการ Memo หรือข้อมูลระบุตัวตนอื่น ๆ หรือไม่
ขั้นตอนที่ 3: เลือก ATOM สปอตหรือฟิวเจอร์ส
หากต้องการซื้อโทเค็นอ้างอิง ให้ไปที่ หน้าซื้อขาย ATOM/USDT สปอตบน WEEX
การเทรดสปอตเปิดให้ผู้ใช้ที่มีคุณสมบัติเหมาะสมแลกเปลี่ยน USDT เป็น ATOM ด้วยประเภทคำสั่งซื้อที่มีให้บริการ
ผู้ที่สนใจรับความเสี่ยงจากอนุพันธ์สามารถดู ตลาดฟิวเจอร์ส Perpetual ATOM/USDT
ฟิวเจอร์ส Perpetual ให้โอกาสรับความเสี่ยงจากการเคลื่อนไหวของราคาในรูปแบบสัญญา โดยไม่จำเป็นต้องถือ ATOM โดยตรง
อินเทอร์เฟซฟิวเจอร์สอาจมีข้อจำกัดในการซื้อขายหรือเซอร์กิตเบรกเกอร์ ผู้ใช้ต้องตรวจสอบสถานะตลาดปัจจุบันก่อนพยายามเปิดหรือปิดสถานะ
ขั้นตอนที่ 4: ตรวจสอบเงื่อนไขและความเสี่ยงในการซื้อขาย
เลือกประเภทคำสั่งซื้อที่มีให้บริการ แล้วตรวจสอบจำนวนธุรกรรม ราคาที่แสดง ค่าธรรมเนียมการซื้อขาย และสภาพคล่องที่มี
ผู้เทรดฟิวเจอร์สควรพิจารณาเลเวอเรจ ข้อกำหนดมาร์จิน อัตราค่าธรรมเนียม Funding และความเสี่ยงในการถูกล้างพอร์ตด้วย
คำสั่ง Market อาจมี Slippage ในช่วงที่สภาพคล่องลดลง
ขั้นตอนที่ 5: ยืนยันและติดตามสถานะของคุณ
ตรวจสอบรายละเอียดคำสั่งซื้อทั้งหมดก่อนส่งคำสั่ง
หลังดำเนินการแล้ว ให้ติดตามยอดคงเหลือสปอตหรือสถานะอนุพันธ์ที่เปิดอยู่
หากต้องการถอน ATOM ไปยังกระเป๋าเงินแบบดูแลสินทรัพย์ด้วยตนเอง ให้ตรวจสอบว่ากระเป๋าเงินปลายทางและวิธีจัดการคีย์มีความปลอดภัย
ผู้ใช้ที่อาจได้รับผลกระทบจากเหตุการณ์ Keplr ควรปฏิบัติตามคำแนะนำการกู้คืนอย่างเป็นทางการ แทนที่จะโทเค็นที่เพิ่งซื้อเข้าไปในบัญชีซึ่งอาจยังถูกเจาะอยู่
สรุป
เหตุการณ์ด้านความปลอดภัยของกระเป๋าเงิน Keplr เมื่อ 11/2026 เผยให้เห็นช่องโหว่สำคัญในโครงสร้างพื้นฐานที่รองรับกระเป๋าเงินบางส่วนซึ่งเข้าสู่ระบบผ่านโซเชียลด้วย Google และ Apple
Keplr และ Web3Auth ตอบสนองด้วยการระงับบริการที่ได้รับผลกระทบและเริ่มโอนสินทรัพย์เพื่อป้องกันความเสียหาย
แม้ในตอนแรกเงินไหลออกจากบล็อกเชนประมาณ $6M จะดูเหมือนการโจรกรรมครั้งใหญ่ แต่ข้อมูลที่เปิดเผยภายหลังชี้แจงว่าการโอนจำนวนมากเป็นส่วนหนึ่งของปฏิบัติการกู้คืนโดย White Hat จำนวนเงินสุดท้ายที่ผู้โจมตีขโมยไปจริงและแนวทางการกู้คืนสำหรับแต่ละบุคคลทั้งหมดยังไม่ได้ข้อสรุป
สำหรับผู้ถือ ATOM ประเด็นสำคัญที่สุดคือ ช่องโหว่การยืนยันตัวตนของกระเป๋าเงินจากบุคคลที่สามไม่ได้หมายความโดยอัตโนมัติว่าบล็อกเชนพื้นฐานของ Cosmos Hub ถูกเจาะ
อย่างไรก็ตาม เหตุการณ์นี้ยังเน้นย้ำถึงความเสี่ยงที่สำคัญเกี่ยวกับการจัดการคีย์ส่วนตัว โครงสร้างพื้นฐานจากบุคคลที่สาม และการกู้คืนสินทรัพย์ที่เกี่ยวข้องกับการสเตก
นักลงทุนควรติดตามผลการตรวจสอบทางเทคนิคอย่างเป็นทางการ ความคืบหน้าในการกู้คืน และการเปลี่ยนแปลงที่เกิดขึ้นจริงของกิจกรรมในระบบนิเวศ Cosmos แทนการตีความข่าวด้านความปลอดภัยหรือความเคลื่อนไหวของราคา ATOM ในระยะสั้นโดยแยกพิจารณา
คำถามที่พบบ่อย
1. Keplr Wallet ยังปลอดภัยหรือไม่หลังเกิดเหตุการณ์ด้านความปลอดภัยของ Web3Auth?
การประเมินเบื้องต้นของ Keplr ระบุว่ากระเป๋าเงินบางส่วนที่เข้าสู่ระบบผ่านโซเชียลด้วย Google และ Apple อาจได้รับผลกระทบ แต่ไม่พบว่าบัญชีที่ใช้วลีกู้คืนหรือกระเป๋าเงินฮาร์ดแวร์ได้รับผลกระทบจากช่องโหว่เฉพาะนี้ ผู้ใช้ควรตรวจสอบคำแนะนำด้านความปลอดภัยล่าสุดอย่างเป็นทางการก่อนใช้งานบัญชีที่อาจถูกโจมตี
2. สินทรัพย์มูลค่า $6M ใน Keplr ถูกขโมยหรือไม่?
ยังไม่มีการยืนยันว่าเงินทั้งหมดมูลค่าประมาณ $6M ที่พบว่ามีการโอนนั้นถูกขโมย Web3Auth และ Keplr ระบุว่าที่อยู่ปลายทางหลายแห่งเป็นส่วนหนึ่งของกระบวนการกู้คืนเพื่อปกป้องสินทรัพย์ ยังไม่มีการระบุจำนวนสุดท้ายที่ถูกขโมยจริงในข้อมูลที่เปิดเผย
3. ผู้ใช้สามารถกู้คืนสินทรัพย์ที่ Web3Auth โอนย้ายไปได้หรือไม่?
Web3Auth และ Keplr รายงานว่ากำลังเก็บรักษาสินทรัพย์ที่กู้คืนได้อย่างปลอดภัย ระหว่างพัฒนากระบวนการให้ผู้ใช้กู้คืนสินทรัพย์ อย่างไรก็ตาม ยังไม่มีการสรุปกำหนดการคืนสินทรัพย์ทั้งหมดและขั้นตอนการตรวจสอบสิทธิ์ของแต่ละบุคคลต่อสาธารณะ
4. เหตุการณ์ที่เกี่ยวข้องกับ Keplr ส่งผลกระทบต่อ Cosmos Hub หรือการสเตก ATOM หรือไม่?
ช่องโหว่ที่มีรายงานมีต้นตอมาจากโครงสร้างพื้นฐานกระเป๋าเงินของ Web3Auth ไม่ใช่ความล้มเหลวของกลไกฉันทามติ Cosmos Hub ที่ได้รับการยืนยัน บัญชีที่ได้รับผลกระทบบางบัญชีมี ATOM ที่นำไปสเตกอยู่ ซึ่งทำให้การกู้คืนซับซ้อนขึ้น แต่ไม่ได้ยืนยันว่าบล็อกเชนถูกเจาะระบบ
5. ผู้ใช้สามารถเทรด ATOM ในตลาดสปอตและฟิวเจอร์สบน WEEX ได้หรือไม่?
ผู้ใช้ที่มีสิทธิ์สามารถเข้าถึงหน้าตลาด ATOM สำหรับผลิตภัณฑ์เทรดสปอตและฟิวเจอร์สแบบไม่มีกำหนดอายุบน WEEX ได้ โดยขึ้นอยู่กับความพร้อมให้บริการจริง การเทรดสปอตทำให้ผู้ใช้เป็นเจ้าของ ATOM ส่วนฟิวเจอร์สแบบไม่มีกำหนดอายุให้โอกาสรับผลตอบแทนจากการเคลื่อนไหวของราคาในรูปแบบอนุพันธ์ พร้อมความเสี่ยงเพิ่มเติมจากมาร์จินและการถูกบังคับชำระบัญชี
เนื้อหานี้จัดทำขึ้นเพื่อวัตถุประสงค์ด้านการให้ข้อมูลทั่วไปเท่านั้น และไม่ถือเป็นคำแนะนำด้านการเงิน การลงทุน กฎหมาย หรือภาษี อีเวนต์ รีวอร์ด โปรโมชันออนไลน์ หรือข้อมูลที่เกี่ยวข้องใดๆ ที่กล่าวถึงในที่นี้ ไม่ควรถือเป็นคำแนะนำ การชักชวน หรือคำเชิญชวนให้ซื้อ ขาย เทรด หรือดำเนินการอื่นใดเกี่ยวกับสินทรัพย์คริปโต สินทรัพย์คริปโตมีความผันผวนสูงและอาจส่งผลให้เกิดการขาดทุน ความพร้อมให้บริการของบริการ ผลิตภัณฑ์ และอีเวนต์ที่เกี่ยวข้องของ WEEX อาจแตกต่างกันไปตามภูมิภาค คุณมีหน้าที่ตรวจสอบให้แน่ใจว่าการเข้าร่วมของคุณเป็นไปตามกฎหมายและข้อบังคับท้องถิ่นที่ใช้บังคับ
คุณอาจสนใจ
Solana ยุติ Mainnet Beta: Solana 1.0 มีความหมายอย่างไรต่อราคา SOL?
BitGo เผยถือครอง APT เชิงกลยุทธ์: หมายความอย่างไรต่อการยอมรับ Aptos ในหมู่สถาบัน?
ETF สเตกกิง INJ เริ่มซื้อขาย: การสเตกกิง 90% จะกระตุ้นอุปสงค์ได้หรือไม่?
SNDK ร่วงหนัก 22%: กระแสบูมด้านสตอเรจ AI กำลังแผ่วลงหรือไม่?
รายได้ของ Circle แตะ $865M แต่ CRCL จะรักษาการเติบโตไว้ได้หรือไม่?
โพลิกอนเสนอฮาร์ดฟอร์กเพื่อกู้คืน POL 70.49M
NEAR พุ่งขึ้น 4.8% หลังข้อเสนอออกโทเคน HSP-029 ผ่านการลงมติ
BNB ร่วง 2%: Binance ยืนยันเงินสำรองสำหรับสินทรัพย์ 10 รายการ
TRX พุ่ง 2% ขณะที่อุปทาน Stablecoin เฉลี่ยบน TRON อยู่ที่ $92.25B
ผลประกอบการ Q3 ของ SKHY: กำไรของ SK Hynix พุ่ง 632% จากราคา
BTC พยายามยืนเหนือ $80K ก่อนเฟด: เหตุใดเลเวอเรจจึงยังไม่ถูกล้างออกจากตลาด
ยอดคงเหลือที่ใช้ได้ใน WEEX Convert: วิธีตรวจสอบและใช้ปุ่ม Max
อัตรา Funding Rate คริปโต: ใครจ่าย มีค่าใช้จ่ายเท่าไร และบ่งบอกอะไร
ผลประกอบการ PEP: PepsiCo ทำผลงานไตรมาส 3 เกินคาด แต่หั่นคาดการณ์จากธุรกิจอเมริกาเหนือ
ราคา PUMP พุ่ง: การซื้อคืนของ Pump.fun จะเอาชนะการปลดล็อกโทเค็นรายเดือนได้หรือไม่?
แอปคริปโตที่ดีที่สุดสำหรับมือใหม่: แอปเว็บเทรด แอปกระเป๋าเงิน หรือใช้ทั้งสองแบบ? วิธีตัดสินใจก่อนดาวน์โหลด
เทรดฟิวเจอร์ส Ethereum: วิธีคำนวณขนาดสถานะ ETH และอ่านค่า PnL
เชื่อมต่อบอทเทรดกับ WEEX API: เช็กลิสต์ความเสี่ยง 12 ข้อ
วิธีทดสอบกลยุทธ์การเทรดบน WEEX Demo ก่อนเริ่มเทรดจริง
WEEX Demo Trading: บัญชีฝึกหัด 50,000 USDT กฎและข้อจำกัด
อธิบายโทเค็น LONGARC: มีมจากหุ้นบนเครือข่าย Arc, คอนแทรกต์ และความเสี่ยง
Funding Rate ของ Bitcoin ก่อน Fed: Long ต้องจ่ายเท่าไรเพื่อถือ BTC
กลยุทธ์เทรด HYPE Futures: กฎการกำหนดขนาดโพซิชันรอบการปลดล็อก
Nike ถูกถอดจาก S&P 100: จุดต่ำสุดในรอบ 12 ปีหมายความว่าอย่างไรต่อหุ้น
WEEX Mini App คืออะไร? ช่องทางเทรดแบบเบาภายใน Telegram
เอ็กซ์เชนจ์คริปโตใดมีสินทรัพย์หลากหลายที่สุดสำหรับเทรดเดอร์ชาวปากีสถาน?
CyberLeek (CYBERLEEK) ปลอดภัยไหม? อธิบายความเสี่ยงราคาทรุดและความเสี่ยงสำคัญของโทเค็น
ราคาหุ้น NVIDIA หลังตลาดปิด: อะไรทำให้ NVDA เคลื่อนไหวหลังรายงานผลประกอบการ?
ทำไม USDT ยังคงครองการซื้อคริปโตในปากีสถานวันนี้
หุ้น Micron (MU): ราคา แนวโน้ม และวิธีซื้อ
Solana ยุติ Mainnet Beta: Solana 1.0 มีความหมายอย่างไรต่อราคา SOL?
BitGo เผยถือครอง APT เชิงกลยุทธ์: หมายความอย่างไรต่อการยอมรับ Aptos ในหมู่สถาบัน?
ETF สเตกกิง INJ เริ่มซื้อขาย: การสเตกกิง 90% จะกระตุ้นอุปสงค์ได้หรือไม่?
SNDK ร่วงหนัก 22%: กระแสบูมด้านสตอเรจ AI กำลังแผ่วลงหรือไม่?
รายได้ของ Circle แตะ $865M แต่ CRCL จะรักษาการเติบโตไว้ได้หรือไม่?
โพลิกอนเสนอฮาร์ดฟอร์กเพื่อกู้คืน POL 70.49M


