
กระเป๋าคริปโตของคุณปลอดภัยหรือไม่? วิธีตรวจสอบการแจ้งเตือนความปลอดภัยและสังเกตฟิชชิง

 เลือกเราขึ้น Google


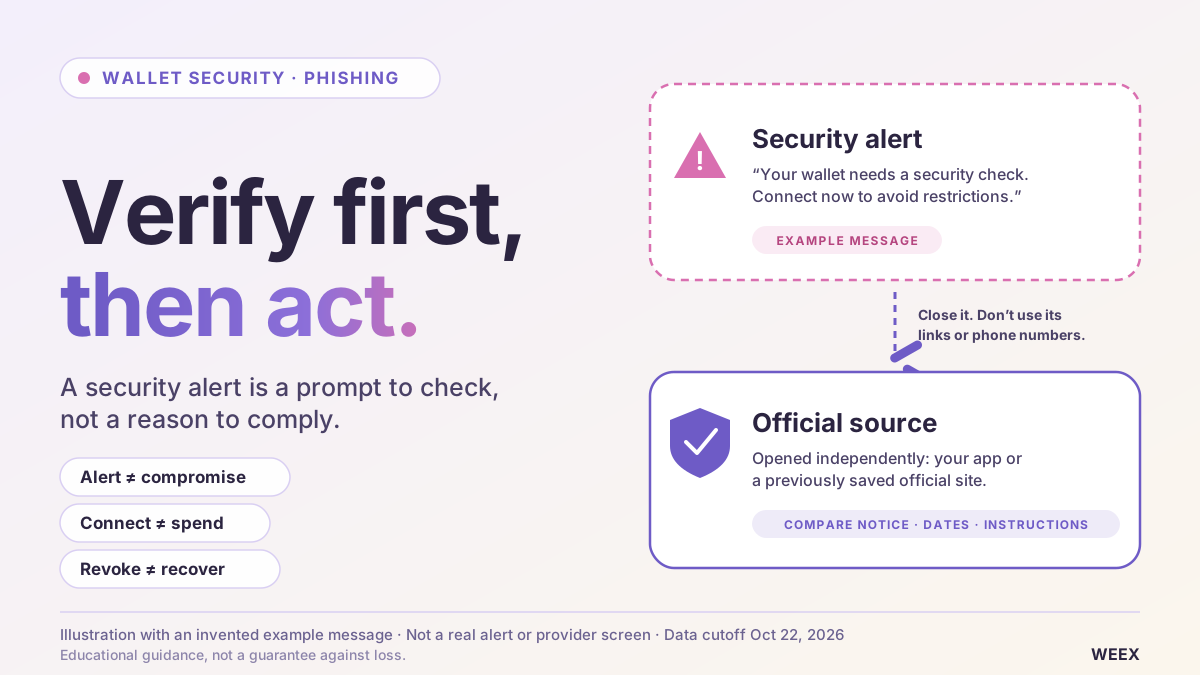
ควรตรวจสอบการแจ้งเตือนความปลอดภัยเกี่ยวกับกระเป๋าคริปโตผ่านช่องทางทางการที่คุณเปิดขึ้นเองก่อนทำตามคำแนะนำ การได้รับข้อความเพียงอย่างเดียวไม่ได้หมายความว่าเงินของคุณถูกบุกรุก การตอบสนองที่เหมาะสมขึ้นอยู่กับสิ่งที่เกิดขึ้นต่อจากนั้น เช่น เปิดหน้าเว็บ เชื่อมต่อกระเป๋า ลงนามอนุญาต เปิดเผยวลีสำหรับกู้คืน หรือสูญเสียการควบคุมบัญชีเว็บเทรด ซึ่งแต่ละกรณีมีความเสี่ยงแตกต่างกัน ระบุให้ได้ก่อนว่าคุณทำอะไรไปจริง ๆ แล้วจึงเลือกวิธีกู้คืน
เราประเมินว่าข้อความด้านความปลอดภัยที่อันตรายที่สุดคือข้อความที่ทำให้การกระทำซึ่งก่อให้เกิดอันตรายดูเหมือนเป็นการป้องกัน คำขอให้ “ยืนยันความถูกต้อง” ของวลีสำหรับกู้คืน อนุญาตให้ตรวจสอบกระเป๋า หรือโอนเงินไปยังที่อยู่ที่อ้างว่าปลอดภัย ล้วนฉวยประโยชน์จากความต้องการรีบดำเนินการของผู้ใช้ คู่มือด้านความปลอดภัยที่มีประโยชน์ควรช่วยให้ผู้อ่านแยกแยะสถานการณ์เหล่านี้และตอบสนองได้อย่างตรงจุด ไม่ใช่ถือว่าข้อความน่าสงสัยทุกข้อความเป็นหลักฐานว่ากระเป๋าถูกบุกรุกทั้งหมดแล้ว
หากมีผู้กล่าวอ้างว่าเป็นตัวแทนของ WEEX ให้ใช้ ระบบตรวจสอบอย่างเป็นทางการของ WEEX เพื่อตรวจสอบข้อมูลติดต่อหรือช่องทางที่ได้รับมา ส่วน ศูนย์ความน่าเชื่อถือ WEEX เป็นจุดเริ่มต้นอีกแห่งสำหรับตรวจสอบข้อมูลด้านความปลอดภัยของแพลตฟอร์ม เปิดหน้าเหล่านี้ด้วยตนเอง อย่าใช้ลิงก์ตรวจสอบที่ส่งมาจากบุคคลซึ่งคุณกำลังตรวจสอบตัวตน (ตรวจสอบข้อมูลติดต่อและหลีกเลี่ยงกลโกง)
ข่าวความปลอดภัยกระเป๋าคริปโตล่าสุดหมายถึงอะไรกันแน่?
พาดหัวข่าวด้านความปลอดภัยที่เกี่ยวกับกระเป๋าอาจกล่าวถึงความเสียหายหลายประเภท
เหตุการณ์นั้นอาจเกี่ยวข้องกับข้อความฟิชชิง ข้อมูลติดต่อของลูกค้ารั่วไหล การอนุญาตธุรกรรมที่เป็นอันตราย อุปกรณ์ถูกบุกรุก หรือข้อมูลรับรองสำหรับลงนามถูกขโมย ความเสียหายแต่ละประเภทต้องใช้วิธีรับมือที่แตกต่างกัน
แถลงการณ์ทางการล่าสุดแสดงให้เห็นความแตกต่างนี้ คำชี้แจงของ Ledger เมื่อ 10/2026 กล่าวถึงอุปกรณ์ฮาร์ดแวร์ที่ถูกดัดแปลงระหว่างการโจมตีผ่านช่องทางจัดจำหน่าย และระบุว่าชิป ระบบปฏิบัติการ และเซิร์ฟเวอร์ของบริษัทไม่ได้ถูกบุกรุก นี่เป็นข้อมูลเฉพาะกรณีจากผู้ผลิต ไม่ใช่หลักฐานว่าผู้ใช้กระเป๋าทุกรายเผชิญความเสี่ยงแบบเดียวกัน (Ledger)
การอัปเดตด้านความปลอดภัยแยกต่างหากของ SafePal กล่าวถึงการเข้าถึงข้อมูลคำสั่งซื้อของลูกค้าบางรายโดยไม่ได้รับอนุญาต บริษัทแยกข้อมูลดังกล่าวออกจากวลี seed phrase และคีย์ส่วนตัว พร้อมเตือนว่ารายละเอียดการซื้อที่ครบถ้วนอาจช่วยให้เกิดการโจมตีแบบฟิชชิงที่น่าเชื่อถือได้
บทเรียนเชิงปฏิบัติคือให้ระบุส่วนประกอบที่ได้รับผลกระทบ
ที่อยู่จัดส่งที่รั่วไหลอาจเพิ่มความเสี่ยงจากการแอบอ้างตัวตน แต่ไม่ได้ทำให้ผู้โจมตีมีอำนาจลงนาม วลีสำหรับกู้คืนที่ถูกเปิดเผยอาจทำให้ผู้โจมตีควบคุมกระเป๋าได้ แม้ซอฟต์แวร์ของกระเป๋าจะไม่มีช่องโหว่ก็ตาม
ก่อนตอบสนองต่อข่าวความปลอดภัยกระเป๋าคริปโต ให้ตรวจสอบผู้ให้บริการ ผลิตภัณฑ์ที่ได้รับผลกระทบ วันที่เกี่ยวข้อง ช่องทางที่ข้อมูลรั่วไหล และการดำเนินการที่แนะนำอย่างเป็นทางการ พาดหัวข่าวเพียงอย่างเดียวไม่สามารถบอกได้ว่าคุณจำเป็นต้องเปลี่ยนกระเป๋าใบใดใบหนึ่งหรือไม่
จะรู้ได้อย่างไรว่าการแจ้งเตือนความปลอดภัยของกระเป๋าเป็นของจริง?
ตรวจสอบคำกล่าวอ้างผ่านช่องทางที่ไม่ต้องพึ่งพาการแจ้งเตือนนั้น
ปิดข้อความ แล้วเปิดแอปของผู้ให้บริการหรือเว็บไซต์ทางการที่คุณเคยใช้และตรวจสอบแล้ว มองหาประกาศที่ตรงกัน และเปรียบเทียบผลิตภัณฑ์ที่ได้รับผลกระทบ วันที่ และคำแนะนำ
หากต้องการคำชี้แจงเพิ่มเติม ให้เริ่มติดต่อฝ่ายสนับสนุนผ่านช่องทางที่คุณเปิดขึ้นเอง อย่าใช้หมายเลขโทรศัพท์หรือบัญชีโซเชียลเพียงเพราะมีอยู่ในคำเตือน
ชื่อผู้ส่งที่ดูเหมือนของจริงเป็นหลักฐานที่อ่อนมาก เช่นเดียวกับโลโก้ที่คัดลอกมา รูปแบบข้อความที่คุ้นเคย และข้อความที่มีรายละเอียดการซื้อของคุณ
คำแนะนำเรื่องฟิชชิงของ Ledger อธิบายว่าผู้แอบอ้างตัวตนใช้ทั้งสายโทรศัพท์ที่ไม่ได้ร้องขอ แอปปลอม จดหมายจริง และแม้แต่การยืนยันตั๋วฝ่ายสนับสนุน เพื่อทำให้เรื่องราวดูน่าเชื่อถือ ดังนั้นข้อความที่มาถึงผ่านขั้นตอนการทำงานที่ดูคุ้นเคยก็ยังต้องตรวจสอบผ่านช่องทางอิสระ
การกระทำที่ร้องขอมักเปิดเผยเบาะแสได้มากกว่ารูปแบบการนำเสนอ
| การกระทำที่ร้องขอ | สิ่งที่ควรตรวจสอบก่อนดำเนินการ |
|---|---|
| อ่านประกาศเหตุการณ์ | มีประกาศเดียวกันบนแหล่งข้อมูลทางการที่คุณเข้าถึงด้วยตนเองหรือไม่ |
| อัปเดตแอปพลิเคชัน | การอัปเดตมาจากช่องทางเผยแพร่ที่ผู้ให้บริการใช้อยู่เป็นประจำหรือไม่ |
| เชื่อมต่อกระเป๋าเพื่อ “สแกนความปลอดภัย” | เหตุใดจึงต้องเชื่อมต่อ และมีการขอสิทธิ์ใดเพิ่มเติมหลังจากนั้น |
| ลงนามข้อความเพื่อ “ปกป้องเงิน” | ลายเซ็นอนุญาตให้ใช้จ่าย มอบสิทธิ์ หรือดำเนินการสำคัญอื่นหรือไม่ |
| กรอกคำกู้คืน | นี่เป็นขั้นตอนการกู้คืนที่คุณเริ่มด้วยตนเองตามคำแนะนำทางการของผู้ให้บริการหรือไม่ |
| โอนไปยัง “บัญชีปลอดภัย” | ใครเป็นผู้ควบคุมปลายทาง และเหตุใดจึงขอให้โอนเงิน |
การตรวจสอบควรช่วยคลายข้อสงสัยก่อนการอนุญาต ไม่ใช่กลับลำดับกัน การนับถอยหลังหรือข้อความข่มขู่ไม่ใช่เหตุผลให้เปลี่ยนลำดับนี้
ควรทำอย่างไรหลังจากโต้ตอบกับกระเป๋าอย่างน่าสงสัย?
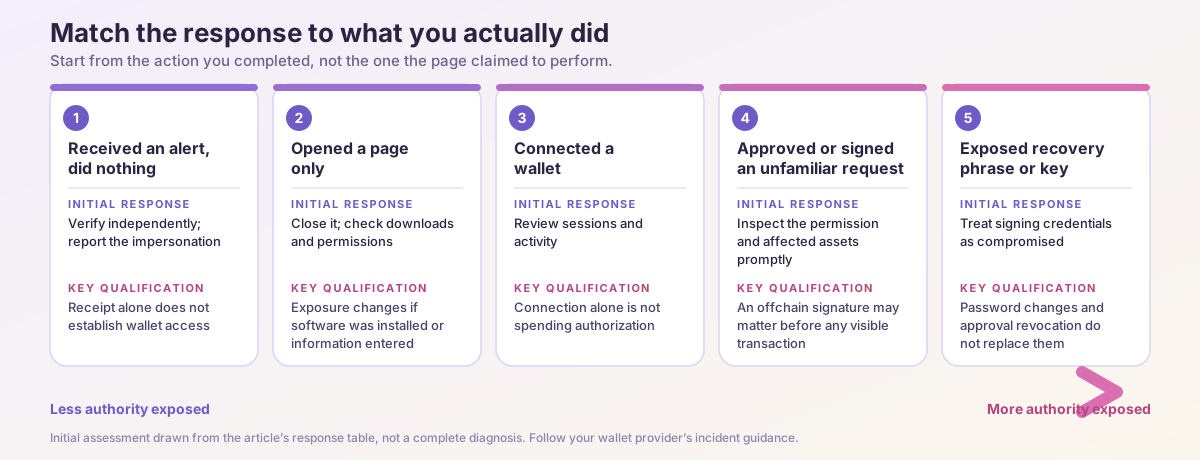
เริ่มจากการกระทำที่คุณทำเสร็จแล้ว ไม่ใช่สิ่งที่เว็บไซต์อ้างว่ากำลังดำเนินการ
หน้าเว็บอาจเรียกการดำเนินการว่า “การยืนยัน” ทั้งที่ขอให้กระเป๋าอนุญาตการโอน รายละเอียดคำขอจากกระเป๋า ประวัติธุรกรรม และกิจกรรมในเบราว์เซอร์เป็นหลักฐานที่ดีกว่าป้ายชื่อบนปุ่ม
ใช้ตารางต่อไปนี้เพื่อเลือกแนวทางรับมือเบื้องต้น
| สิ่งที่เกิดขึ้น | การตอบสนองเบื้องต้น | ข้อควรพิจารณาสำคัญ |
|---|---|---|
| คุณได้รับการแจ้งเตือนแต่ไม่ได้ทำอะไร | ตรวจสอบผ่านช่องทางอิสระและรายงานการแอบอ้างตัวตน | การได้รับข้อความเพียงอย่างเดียวไม่ได้ยืนยันว่ามีผู้เข้าถึงกระเป๋า |
| คุณเปิดหน้าเว็บเท่านั้น | ปิดหน้าเว็บ แล้วตรวจสอบไฟล์ดาวน์โหลดและสิทธิ์การเข้าถึง | ความเสี่ยงเปลี่ยนไปหากมีการติดตั้งซอฟต์แวร์หรือกรอกข้อมูล |
| คุณเชื่อมต่อกระเป๋า | ตรวจสอบเซสชันและกิจกรรม | การเชื่อมต่อเพียงอย่างเดียวแตกต่างจากการอนุญาตให้ใช้จ่าย |
| คุณอนุมัติสัญญาหรือลงนามในคำขอที่ไม่คุ้นเคย | ตรวจสอบสิทธิ์และสินทรัพย์ที่ได้รับผลกระทบโดยเร็ว | ลายเซ็นนอกเชนอาจมีผลก่อนที่จะปรากฏธุรกรรมให้เห็น |
| คุณเปิดเผยวลีสำหรับกู้คืนหรือคีย์ส่วนตัว | ถือว่าข้อมูลรับรองสำหรับลงนามที่เกี่ยวข้องถูกบุกรุกแล้ว | การเปลี่ยนรหัสผ่านและเพิกถอนการอนุมัติใช้แทนข้อมูลรับรองเหล่านั้นไม่ได้ |
| คุณกรอกข้อมูลรับรองของเว็บเทรด | รักษาความปลอดภัยบัญชีเว็บเทรดและอีเมลที่เกี่ยวข้อง | นี่เป็นปัญหาการเข้าถึงบัญชี ซึ่งแยกจากการกู้คืนสินทรัพย์ที่ดูแลด้วยตนเอง |
| เงินกำลังเคลื่อนย้ายโดยไม่ได้รับอนุมัติจากคุณ | ขอคำแนะนำรับมือเหตุการณ์จากผู้ให้บริการที่เกี่ยวข้องทันที | การเติมเงินเพื่อจ่ายค่าธรรมเนียมอาจไม่ปลอดภัยหากมีโปรแกรมกวาดเงินทำงานอยู่ |
นี่เป็นการประเมินเบื้องต้น ไม่ใช่การวินิจฉัยครบถ้วน หากไม่แน่ใจว่าคุณลงนามบางอย่างไปหรือไม่ ให้ตรวจสอบกิจกรรมในกระเป๋าและรายละเอียดคำขอที่บันทึกไว้ แทนการสรุปว่าไม่มีอะไรเกิดขึ้นเพียงเพราะยอดเงินไม่เปลี่ยน
ราคา --
ถ้าคุณเพียงคลิกลิงก์ฟิชชิงจะเกิดอะไรขึ้น?
การเปิดหน้าที่น่าสงสัยไม่ได้หมายความโดยอัตโนมัติว่าผู้โจมตีได้รับวลีสำหรับกู้คืนหรือสิทธิ์ในการโอนสินทรัพย์ของคุณ
อย่างไรก็ตาม คำว่า “ฉันแค่คลิก” ควรตรวจสอบให้รอบคอบ หน้าเว็บดาวน์โหลดไฟล์หรือไม่ คุณติดตั้งส่วนขยาย อนุญาตการแจ้งเตือน กรอกข้อมูลรับรอง หรืออนุมัติคำขอจากกระเป๋าหรือไม่
หากไม่มีกรณีใดเกิดขึ้น ให้ปิดหน้าเว็บ อย่ากลับเข้าไปผ่านลิงก์เดิม และตรวจสอบเหตุการณ์ผ่านช่องทางของผู้ให้บริการ
หากมีไฟล์ดาวน์โหลด อย่าเปิดใช้งาน หากติดตั้งหรือเรียกใช้ซอฟต์แวร์ ให้ถือว่าความปลอดภัยของอุปกรณ์เป็นอีกประเด็นหนึ่งที่ต้องจัดการก่อนใช้อุปกรณ์นั้นทำขั้นตอนกู้คืนที่ละเอียดอ่อน
คำแนะนำของ Malwarebytes เกี่ยวกับเครื่องมือตรวจสอบ AML คริปโตปลอมชี้ให้เห็นว่าการตรวจสอบการปฏิบัติตามข้อกำหนดที่แอบอ้างสามารถลุกลามไปสู่การเชื่อมต่อกระเป๋า การลงนาม การโอน หรือการขอวลีสำหรับกู้คืนได้ การลุกลามดังกล่าวสำคัญกว่าจุดประสงค์ที่หน้าเว็บกล่าวอ้าง
อย่ากรอกข้อมูลสำคัญลงในเว็บไซต์อื่นที่ไม่คุ้นเคยเพื่อหาคำตอบว่าเว็บไซต์แรกเป็นอันตรายหรือไม่ เพราะอาจทำให้การโต้ตอบที่มีความเสี่ยงจำกัดกลายเป็นการเปิดเผยข้อมูลที่ร้ายแรงกว่า
การเชื่อมต่อกระเป๋าเท่ากับการให้สิทธิ์เข้าถึงเงินหรือไม่?
โดยทั่วไป การเชื่อมต่อกระเป๋าขั้นพื้นฐานอนุญาตให้เว็บไซต์ระบุบัญชีและขอโต้ตอบเพิ่มเติมได้ ไม่ควรมองว่าเท่ากับการให้สิทธิ์ใช้จ่าย
อันตรายมักเกิดจากคำขอถัดไป เช่น ธุรกรรม การอนุมัติโทเคน permit การมอบสิทธิ์ หรือลายเซ็นประเภทอื่น
ตรวจสอบคำขอเหล่านั้นแยกกัน การที่คุณตั้งใจเพียง “เข้าสู่ระบบ” ไม่ได้ยืนยันว่ากระเป๋าอนุญาตอะไรไปจริง ๆ
การยกเลิกการเชื่อมต่อแอปพลิเคชันที่ไม่คุ้นเคยมีประโยชน์ในการนำการเชื่อมต่อออก แต่ไม่ได้ยกเลิกสิทธิ์บนเชนที่มีอยู่แล้วเสมอไป MetaMask แยกความแตกต่างระหว่างการยกเลิกการเชื่อมต่อแอปพลิเคชันแบบกระจายศูนย์กับการเพิกถอนการอนุมัติโทเคนอย่างชัดเจน (ศูนย์ช่วยเหลือ MetaMask)
ความแตกต่างนี้ช่วยป้องกันความผิดพลาดที่ตรงข้ามกันสองอย่าง
อย่างแรกคือการคิดว่าการเชื่อมต่อธรรมดาทำให้เสียกระเป๋าทั้งหมดไปอย่างแน่นอน อย่างที่สองคือการคิดว่าการยกเลิกการเชื่อมต่อแก้ไขทุกการกระทำที่ทำไปแล้วในระหว่างเซสชัน
การตอบสนองของคุณควรขึ้นอยู่กับสิทธิ์ที่มอบให้ ไม่ใช่คำอธิบายเซสชันของเว็บไซต์
ถ้าคุณอนุมัติโทเคนหรือลงนามในข้อความที่ไม่คุ้นเคยจะทำอย่างไร?
ตรวจสอบขอบเขตของคำขอโดยเร็วที่สุด
สำหรับการอนุมัติโทเคน ให้ระบุเครือข่าย โทเคน ผู้รับสิทธิ์ใช้จ่าย และวงเงินที่อนุญาต สำหรับการลงนามข้อความ ให้ระบุวิธีลงนามและสิทธิ์ที่ระบุอยู่ในข้อความนั้น
ลายเซ็นบางประเภทใช้ยืนยันการเข้าสู่ระบบ ส่วนบางประเภทอนุญาตให้ดำเนินการทางการเงินได้ ไม่ควรคิดโดยอัตโนมัติว่าคำขอที่ไม่เรียกเก็บค่าธรรมเนียมเครือข่ายทันทีนั้นปลอดภัย
เอกสาร Permit2 ของ Uniswap อธิบายสิทธิ์ที่อาศัยลายเซ็นและข้อตกลงการใช้จ่ายที่มีการกำหนดพารามิเตอร์ไว้ จึงเห็นได้ว่าการตรวจดูเฉพาะหน้าประวัติธุรกรรมของกระเป๋าอาจไม่พบการอนุญาตที่ยังไม่ได้ส่งขึ้นเชน
ตรวจสอบการอนุมัติผ่านช่องทางที่เชื่อถือได้
ใช้ขั้นตอนตรวจสอบการอนุมัติที่ผู้ให้บริการกระเป๋าระบุไว้ หรือใช้เครื่องมือที่ตรวจสอบความถูกต้องผ่านช่องทางอิสระแล้ว
ตรวจสอบเครือข่ายให้ถูกต้อง การเพิกถอนสิทธิ์บนเครือข่ายหนึ่งไม่ได้จัดการความเสี่ยงบนเครือข่ายอื่นโดยอัตโนมัติ
MetaMask มีคำแนะนำเฉพาะสำหรับตรวจสอบและเพิกถอนวงเงินอนุญาตของสัญญา ให้ทำตามวิธีที่เกี่ยวข้อง แทนการคัดลอกธุรกรรมที่คนแปลกหน้าส่งมาให้ (ศูนย์ช่วยเหลือ MetaMask)
แยกวงเงินอนุญาตที่มีอยู่แล้วออกจากลายเซ็นที่ยังไม่ได้ใช้
หน้าจัดการการอนุมัติไม่จำเป็นต้องแสดงรายการการอนุญาตที่ลงนามไว้ทั้งหมดอย่างครบถ้วน
วิธีแก้ที่เหมาะสมอาจขึ้นอยู่กับโปรโตคอล ประเภทสิทธิ์ วันหมดอายุ และลายเซ็นถูกนำไปใช้แล้วหรือไม่ อย่าคิดว่าปุ่ม “เพิกถอนทั้งหมด” แบบทั่วไปจะจัดการกลไกที่เป็นไปได้ทุกประเภท
หากไม่สามารถตีความคำขอได้อย่างน่าเชื่อถือ ให้ติดต่อฝ่ายสนับสนุนของผู้ให้บริการผ่านช่องทางที่ตรวจสอบแล้ว และปกป้องสินทรัพย์ที่ไม่ได้รับผลกระทบด้วยขั้นตอนที่เชื่อถือได้ อย่าให้สิทธิ์เพิ่มเติมเพียงเพื่อขอคำอธิบาย
ตรวจสอบการแก้ไขให้แน่ใจ
หลังจากเพิกถอนหรือส่งธุรกรรมแก้ไขอื่น ให้ตรวจสอบผลลัพธ์ที่ยืนยันแล้ว
ธุรกรรมที่ส่งไปอาจล้มเหลวหรือยังค้างอยู่ ข้อความจากหน้าจอที่ทำให้สบายใจมีน้ำหนักน้อยกว่าสถานะสิทธิ์ที่อัปเดตจริง
การเพิกถอนอาจป้องกันการใช้จ่ายที่ได้รับอนุญาตในอนาคตภายใต้สิทธิ์ที่จัดการแล้ว แต่ไม่สามารถย้อนกลับการโอนที่เกิดขึ้นไปแล้ว
ถ้าคุณแชร์วลีสำหรับกู้คืนหรือคีย์ส่วนตัวจะทำอย่างไร?
ให้ถือว่าข้อมูลรับรองที่ได้รับผลกระทบถูกบุกรุกแล้ว
วลีสำหรับกู้คืนแตกต่างจากรหัสผ่านแอปพลิเคชันโดยพื้นฐาน การเปลี่ยนรหัสผ่านกระเป๋าอาจช่วยปกป้องแอปในเครื่อง แต่ไม่ได้ขัดขวางผู้โจมตีที่มีวลีดังกล่าวอยู่แล้ว
คำแนะนำรับมือเหตุการณ์ของ Phantom ระบุว่าผู้ใช้ที่แชร์วลีสำหรับกู้คืนควรสร้างกระเป๋าใหม่และหยุดใช้กระเป๋าที่ถูกบุกรุก MetaMask ก็แนะนำในทำนองเดียวกันให้เลิกใช้บัญชีที่เชื่อมโยงกับวลีสำหรับกู้คืนที่ถูกบุกรุก หลังจากย้ายสินทรัพย์ที่ยังกู้คืนได้แล้ว (help.phantom.com)
กระเป๋าทดแทนต้องใช้ข้อมูลรับรองชุดใหม่ที่สร้างขึ้นใหม่และได้รับการปกป้องอย่างเป็นอิสระ การสร้างบัญชีใหม่ภายใต้วลีสำหรับกู้คืนชุดเดิมที่ถูกเปิดเผยไม่ได้แยกความเสี่ยงออกจากกัน
หากเปิดเผยเฉพาะคีย์ส่วนตัวของบัญชีหนึ่ง ขอบเขตความเสี่ยงโดยตรงจะแตกต่างจากการเปิดเผยวลีที่ใช้สร้างหลายบัญชี อย่างไรก็ตาม ให้ตรวจสอบด้วยว่าสาเหตุเบื้องหลัง เช่น มัลแวร์ อาจทำให้ความลับอื่นรั่วไหลด้วยหรือไม่
ใช้อุปกรณ์ที่เชื่อถือได้และขั้นตอนตั้งค่าอย่างเป็นทางการของผู้ให้บริการ หากสงสัยว่าอุปกรณ์มีปัญหา อย่าสร้างข้อมูลรับรองชุดใหม่บนอุปกรณ์นั้นแล้วคิดว่าปัญหาได้รับการแก้ไขแล้ว
ตรวจสอบสินทรัพย์ที่ได้รับผลกระทบบนเครือข่ายที่เกี่ยวข้อง รวมทั้งโทเคน ของสะสม และสถานะที่อาจต้องใช้ขั้นตอนถอนเงินเฉพาะ อย่ารีบโอนไปยังที่อยู่ที่ “ฝ่ายสนับสนุน” แจ้งมา
เหตุใดจึงควรระวังการเติมค่าธรรมเนียมเครือข่ายให้กระเป๋าที่ถูกบุกรุก?
ผู้โจมตีที่มีสิทธิ์ลงนามอาจเฝ้าดูเงินที่เข้ามาและย้ายออกไปทันที
วิธีนี้มักเรียกว่าโปรแกรมกวาดเงิน (sweeper) การเติมสินทรัพย์สำหรับจ่ายค่าธรรมเนียมเครือข่ายซ้ำ ๆ จึงอาจเพิ่มความเสียหายโดยไม่ช่วยให้ธุรกรรมกู้คืนสำเร็จ
MetaMask เตือนโดยเฉพาะว่าไม่ควรเติมเงินเพื่อจ่ายค่าธรรมเนียมหากอาจมีโปรแกรมกวาดเงินทำงานอยู่ Revoke.cash ก็อธิบายเช่นกันว่าการเพิกถอนการอนุมัติไม่สามารถซ่อมแซมกระเป๋าที่ข้อมูลรับรองสำหรับลงนามถูกบุกรุกได้ (ศูนย์ช่วยเหลือ MetaMask)
การตอบสนองที่ถูกต้องขึ้นอยู่กับเครือข่ายและสินทรัพย์ที่เกี่ยวข้อง อาจจำเป็นต้องขอคำแนะนำการกู้คืนเฉพาะจากผู้ให้บริการ และไม่มีการรับประกันว่าจะกู้คืนได้
อย่าทดลองใช้สคริปต์ธุรกรรมซับซ้อนที่คนแปลกหน้าส่งมาโดยไม่ได้ร้องขอ ผู้ที่อ้างว่าสามารถเอาชนะโปรแกรมกวาดเงินได้อาจกำลังพยายามขโมยเงินเป็นครั้งที่สอง
ประเด็นสำคัญคือการควบคุม: ปัญหาด้านสิทธิ์อาจแก้ได้ด้วยการเปลี่ยนสิทธิ์ แต่ข้อมูลรับรองสำหรับลงนามที่ถูกขโมยทำให้ผู้โจมตีดำเนินการเสมือนเป็นเจ้าของบัญชีได้
กระเป๋าฮาร์ดแวร์ทำให้ฟิชชิงเป็นไปไม่ได้หรือไม่?
กระเป๋าฮาร์ดแวร์ช่วยปกป้องคีย์สำหรับลงนามจากการเปิดเผยผ่านคอมพิวเตอร์ได้หลายรูปแบบ แต่กระบวนการโดยรวมยังขึ้นอยู่กับความสมบูรณ์ของอุปกรณ์ การจัดการข้อมูลลับสำหรับกู้คืน และการกระทำที่ผู้ใช้อนุญาต
ผู้ใช้อาจถูกหลอกให้กรอกข้อมูลสำหรับกู้คืนลงในหน้าเว็บปลอม หรืออาจอนุมัติธุรกรรมที่ไม่ต้องการ
คำแนะนำของ Trezor เน้นให้ใช้ซอฟต์แวร์ทางการและเก็บข้อมูลสำรองกระเป๋าไว้เป็นความลับ การกู้คืนที่ถูกต้องต้องทำตามคำแนะนำของอุปกรณ์รุ่นนั้น ๆ และเป็นขั้นตอนที่ผู้ใช้เริ่มด้วยตนเอง การ “ตรวจสอบความปลอดภัย” ที่ไม่ได้ร้องขอไม่ใช่ขั้นตอนเดียวกัน
ข้อกังวลด้านห่วงโซ่อุปทานในช่วงหลังเพิ่มประเด็นให้พิจารณาอีกข้อ นั่นคืออุปกรณ์มาถึงมือผู้ใช้อย่างไร หากการซื้อของคุณอาจได้รับผลกระทบ ให้ทำตามขอบเขตเหตุการณ์และคำแนะนำล่าสุดของผู้ผลิต
อย่าคิดว่าอุปกรณ์ทั้งหมดถูกบุกรุกเพียงเพราะมีชื่อแบรนด์ปรากฏในพาดหัวข่าว และในทางกลับกัน อย่าคิดว่าอุปกรณ์ปลอดภัยเพียงเพราะบรรจุภัณฑ์ดูเป็นมืออาชีพ
ควรประเมินกระเป๋าฮาร์ดแวร์ในฐานะส่วนหนึ่งของกระบวนการลงนามและกู้คืนที่ครบถ้วน
ถ้าคุณกรอกรหัสผ่านหรือรหัสยืนยัน WEEX จะทำอย่างไร?
กรณีบัญชีเว็บเทรดถูกบุกรุกต้องใช้แนวทางรักษาความปลอดภัยบัญชีโดยเฉพาะ
เปิด WEEX ด้วยตนเองผ่านแอปพลิเคชันหรือเว็บไซต์ทางการ ติดต่อฝ่ายสนับสนุนผ่าน ศูนย์ช่วยเหลือ WEEX และใช้การควบคุมความปลอดภัยที่มีให้ในบัญชีของคุณ
ตรวจสอบการเข้าถึงบัญชี กิจกรรมที่ไม่คุ้นเคย คีย์ API และการตั้งค่าถอนเงิน รักษาความปลอดภัยของบัญชีอีเมลที่เชื่อมโยงด้วย เพราะการเข้าถึงอีเมลอาจทำให้ขั้นตอนกู้คืนบัญชีถูกโจมตีได้
หากยังมีกิจกรรมที่ไม่ได้รับอนุญาต ให้สอบถามฝ่ายสนับสนุนทางการเกี่ยวกับขั้นตอนจำกัดบัญชีที่มีให้ อย่าคิดว่าการเปลี่ยนรหัสผ่านเพียงอย่างเดียวจะยุติทุกเซสชัน เพิกถอนคีย์ API ทั้งหมด หรือย้อนกลับการถอนเงินที่ส่งไปแล้ว
ประกาศเตือนฟิชชิงที่ WEEX เผยแพร่ระบุว่าตัวแทนจะไม่ขอรหัสผ่านบัญชีหรือรหัสยืนยัน และแนะนำให้ผู้ใช้ตรวจสอบผ่านช่องทางทางการเมื่อไม่แน่ใจว่าผู้ติดต่อเป็นใคร (ศูนย์ช่วยเหลือ WEEX)
อย่าส่งรหัสยืนยันให้ผู้ที่เสนอจะช่วยรักษาความปลอดภัยบัญชีให้คุณ
เพื่อป้องกันปัญหา ให้ตรวจสอบ คู่มือการตั้งค่าความปลอดภัยบัญชี ของแพลตฟอร์ม มองการตั้งค่าความปลอดภัยเป็นเครื่องมือที่ควรทำความเข้าใจและกำหนดค่า ไม่ใช่การรับประกันว่าจะป้องกันการสูญเสียได้ทุกรูปแบบ
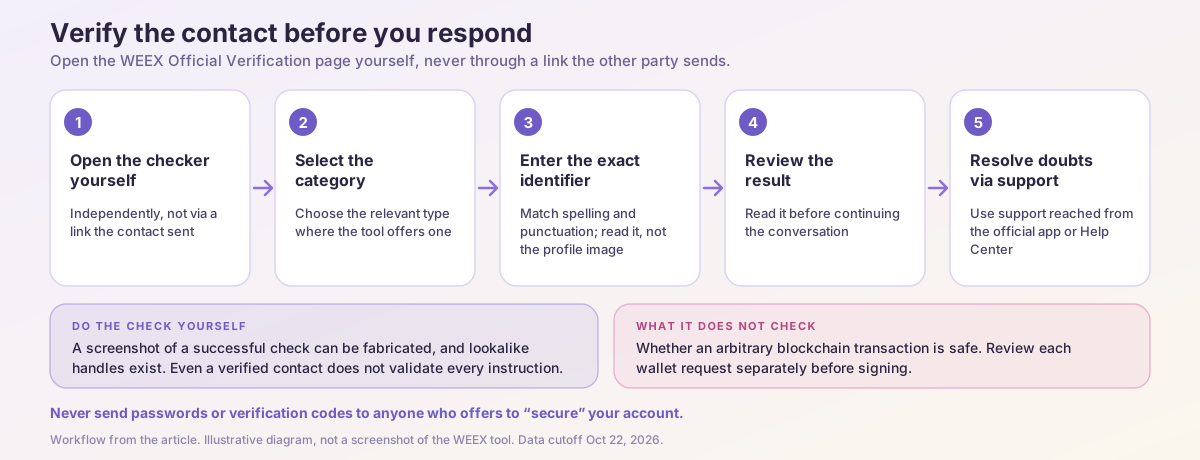
วิธีใช้ระบบตรวจสอบอย่างเป็นทางการของ WEEX
เครื่องมือตรวจสอบนี้มีประโยชน์เมื่อเว็บไซต์ ที่อยู่อีเมล หมายเลขโทรศัพท์ หรือบัญชีโซเชียลอ้างว่ามีความเกี่ยวข้องอย่างเป็นทางการกับ WEEX
เครื่องมือนี้ไม่ได้ตัดสินว่าธุรกรรมบล็อกเชนใด ๆ ปลอดภัยหรือไม่ และไม่ควรใช้แทนการตรวจสอบคำขอจากกระเป๋า
ขั้นตอนที่นำไปใช้ได้จริงมีดังนี้:
- เปิด ระบบตรวจสอบอย่างเป็นทางการของ WEEX ด้วยตนเอง
- เลือกหมวดหมู่ที่เกี่ยวข้อง หากมีตัวเลือกดังกล่าวบนหน้าจอ
- กรอกข้อมูลระบุตัวตนให้ตรงทุกประการ รวมถึงการสะกดและเครื่องหมายวรรคตอน
- ตรวจสอบผลลัพธ์ก่อนดำเนินการต่อ
- สอบถามฝ่ายสนับสนุนผ่านแพลตฟอร์มทางการ หากผลลัพธ์ยังไม่ชัดเจน
เครื่องมือนี้รองรับการตรวจสอบข้อมูลติดต่อและช่องทางหลายประเภท คำแนะนำที่เผยแพร่ยังเตือนให้ระวังการติดต่อที่ไม่ได้ร้องขอจากผู้ที่อ้างว่าเป็นผู้ดูแลช่องทางและขอข้อมูลสำคัญหรือให้โอนเงิน (ตรวจสอบข้อมูลติดต่อและหลีกเลี่ยงกลโกง)
แม้ข้อมูลติดต่อที่ตรวจสอบพบแล้วก็ไม่ได้ยืนยันว่าคำแนะนำทุกข้อในการสนทนานั้นถูกต้อง บัญชีอาจถูกแอบอ้างด้วยชื่อที่คล้ายกัน และภาพหน้าจอของผลตรวจสอบที่ผ่านแล้วก็ปลอมแปลงได้
ดำเนินการตรวจสอบด้วยตนเอง อ่านข้อมูลระบุตัวตนให้ตรงทุกตัวอักษร แทนการอาศัยรูปโปรไฟล์
ศูนย์ความน่าเชื่อถือ WEEX เป็นอีกช่องทางสำหรับตรวจสอบหลักฐานเกี่ยวกับแพลตฟอร์ม ซึ่งรวมถึงข้อมูลด้านความปลอดภัยและแหล่งข้อมูลเพื่อความโปร่งใส อย่างไรก็ตาม การเปิดเผยข้อมูลเงินสำรองไม่ได้ยืนยันว่าข้อความส่วนตัวเป็นของจริง หรือปกป้องวลีสำหรับกู้คืนที่กรอกลงในหน้าเว็บฟิชชิง
ควรเก็บหลักฐานอะไรไว้หลังถูกหลอกลวงเกี่ยวกับกระเป๋า?
เก็บข้อมูลให้เพียงพอสำหรับเรียบเรียงสิ่งที่เกิดขึ้น โดยไม่ใส่ข้อมูลลับไว้ในรายงาน
หลักฐานที่มีประโยชน์ ได้แก่ ข้อความน่าสงสัย ข้อมูลระบุตัวตนของผู้ส่ง ที่อยู่หน้าเว็บ เวลา เครือข่าย ที่อยู่กระเป๋าสาธารณะ แฮชธุรกรรม และการกระทำที่คุณอนุมัติ
| หลักฐาน | ประโยชน์ |
|---|---|
| ข้อความต้นฉบับและข้อมูลระบุตัวตนของผู้ส่ง | แสดงให้เห็นการแอบอ้างตัวตนและการกระทำที่ร้องขอ |
| ที่อยู่หน้าเว็บน่าสงสัย | ระบุปลายทางที่ใช้ |
| วันที่ เวลา และเขตเวลา | ช่วยยืนยันลำดับเหตุการณ์ |
| เครือข่ายและแฮชธุรกรรม | ช่วยให้ผู้ตรวจสอบตรวจดูธุรกรรมสาธารณะได้ |
| รายละเอียดคำขอจากกระเป๋า | ช่วยแยกแยะการโอน การอนุมัติ หรือลายเซ็น |
| จำนวนและสินทรัพย์ที่ได้รับผลกระทบ | ช่วยตรวจสอบและกระทบยอดบัญชีกับธุรกรรม |
ภาพหน้าจอที่แสดงยอดเงินลดลงมีประโยชน์น้อยกว่าแฮชธุรกรรมที่แสดงการเคลื่อนย้ายเงิน
ห้ามใส่วลีสำหรับกู้คืน คีย์ส่วนตัว รหัสผ่าน หรือรหัสยืนยันตัวตนในรายงานสาธารณะ ฝ่ายสนับสนุนไม่จำเป็นต้องใช้ข้อมูลลับเหล่านี้เพื่อตรวจสอบธุรกรรมบนบล็อกเชนสาธารณะ
ใช้ช่องทางรายงานอย่างเป็นทางการ และหากเหมาะสม ให้ติดต่อหน่วยงานที่เกี่ยวข้องในเขตอำนาจของคุณ หากดูเหมือนว่าเงินไปถึงเว็บเทรด ให้ส่งหลักฐานธุรกรรมผ่านขั้นตอนทางการของเว็บเทรดนั้น แต่อย่าคิดว่าเว็บเทรดจะอายัดหรือคืนเงินได้แน่นอน
เก็บรักษาหลักฐานโดยไม่ชะลอการปกป้องสินทรัพย์ที่ยังมีความเสี่ยงเร่งด่วน
สามารถกู้คืนคริปโตที่ถูกขโมยได้หรือไม่?
บางครั้งการตรวจสอบหรือการแทรกแซงอาจช่วยได้ แต่ไม่ควรรับประกันผลลัพธ์ใด ๆ
การกู้คืนขึ้นอยู่กับสิ่งที่เกิดขึ้น เครือข่ายและบริการที่เกี่ยวข้อง เงินยังเข้าถึงได้หรือไม่ และองค์กรที่เกี่ยวข้องมีความสามารถและอำนาจในการดำเนินการหรือไม่
โดยทั่วไป การโอนที่เสร็จสมบูรณ์แล้วไม่สามารถย้อนกลับได้ด้วยการเปลี่ยนรหัสผ่านหรือติดต่อผู้พัฒนากระเป๋า การเพิกถอนการอนุมัติเปลี่ยนสิทธิ์ในอนาคตภายใต้การอนุญาตนั้น แต่ไม่ได้เรียกคืนสินทรัพย์ที่โอนไปแล้ว
ระวังเป็นพิเศษกับผู้ที่รับประกันว่าจะกู้คืนเงินได้ โดยเรียกเก็บ “ภาษี” “ค่าปลดล็อก” หรือให้ฝากเงินเข้ากระเป๋าล่วงหน้า
บริการกู้คืนที่ขอวลีของคุณอาจเข้าควบคุมสินทรัพย์ที่ยังเหลืออยู่ ตัวแทนฝ่ายสนับสนุนปลอมอาจขอให้คุณติดตั้งซอฟต์แวร์ควบคุมระยะไกลหรืออนุมัติธุรกรรมใหม่
แนวทางที่มีเหตุผลรองรับมากที่สุดคือเก็บหลักฐาน ปกป้องการเข้าถึงที่เหลือ รายงานผ่านช่องทางที่ตรวจสอบแล้ว และหลีกเลี่ยงการจ่ายเงินเพิ่มเติมตามคำสัญญา
จะลดความเสี่ยงจากฟิชชิงกระเป๋าในอนาคตได้อย่างไร?
สร้างกิจวัตรที่เน้นการตรวจสอบและจำกัดสิทธิ์
ใช้บุ๊กมาร์กที่บันทึกไว้หรือช่องทางเข้าแอปทางการสำหรับการดำเนินการที่ละเอียดอ่อน อัปเดตซอฟต์แวร์ผ่านกระบวนการเผยแพร่ที่ผู้ให้บริการรับรอง
ก่อนลงนาม ให้ระบุสินทรัพย์ เครือข่าย ปลายทาง สิทธิ์ และจำนวนที่เกี่ยวข้อง หากกระเป๋าแสดงรายละเอียดไม่เพียงพอให้คุณเข้าใจคำขอ ให้คลายข้อสงสัยก่อนดำเนินการ
หากทำได้ ให้แยกการทดลองใช้งานทั่วไปออกจากสินทรัพย์ที่ถือครองระยะยาว วิธีนี้อาจจำกัดความเสี่ยง แต่ไม่ช่วยหากกระเป๋าทั้งสองใช้ข้อมูลรับรองที่รั่วไหลหรือสภาพแวดล้อมการลงนามเดียวกันที่ถูกบุกรุก
ตรวจสอบสิทธิ์ที่ไม่ได้ใช้เป็นระยะ และทำความเข้าใจวิธีกู้คืนก่อนเกิดเหตุ เก็บข้อมูลสำรองในลักษณะที่ไม่เปิดเผยข้อมูลผ่านกิจกรรมออนไลน์ทั่วไป
ที่สำคัญที่สุด ให้การตรวจสอบคำเตือนผ่านช่องทางอิสระเป็นส่วนหนึ่งของการตอบสนองเอง คำว่า “การแจ้งเตือนความปลอดภัย” ควรกระตุ้นให้ตรวจสอบ ไม่ใช่ให้ทำตามโดยอัตโนมัติ
มุมมองของเรา: เลือกวิธีรับมือให้ตรงกับสิทธิ์ที่ถูกเปิดเผย
คำแนะนำด้านความปลอดภัยกระเป๋าที่ดีที่สุดเริ่มจากคำถามที่ชัดเจนว่า ผู้โจมตีได้อะไรไป?
ที่อยู่สาธารณะ การเชื่อมต่อแอปพลิเคชัน วงเงินอนุญาตโทเคน permit ที่ลงนามแล้ว วลีสำหรับกู้คืน และบัญชีเข้าสู่ระบบเว็บเทรด ให้ระดับการเข้าถึงที่แตกต่างกัน การมองสิ่งเหล่านี้ว่าเหมือนกันนำไปสู่การตัดสินใจที่ไม่เหมาะสม
จุดยืนของเราคือ ผู้อ่านควรตรวจสอบการแจ้งเตือนผ่านช่องทางอิสระ ระบุสิทธิ์ที่ถูกเปิดเผย และเลือกวิธีรับมือที่จัดการกับสิทธิ์นั้นโดยตรง การยกเลิกการเชื่อมต่อเว็บไซต์แก้ปัญหาข้อมูลรับรองที่ถูกขโมยไม่ได้ การเปลี่ยนกระเป๋าก็ไม่จำเป็นเพียงเพราะมีคำเตือนที่ไม่ได้ร้องขอส่งมา
การดำเนินการที่เหมาะสมขึ้นอยู่กับหลักฐาน คำแนะนำด้านความปลอดภัยจะมีประโยชน์เมื่อช่วยให้ผู้ใช้ค้นหาหลักฐานและลงมือจัดการได้
คำถามที่พบบ่อย
1. มีคนขโมยคริปโตได้หรือไม่ถ้ารู้แค่ที่อยู่กระเป๋าของฉัน?
โดยปกติแล้ว ที่อยู่สาธารณะเพียงอย่างเดียวไม่ได้ให้อำนาจลงนาม แต่อาจเปิดเผยกิจกรรมสาธารณะและช่วยให้ใครบางคนกำหนดเป้าหมายการแอบอ้างตัวตนได้ ดังนั้นอย่าถือว่าการที่ผู้ติดต่อรู้ว่าคุณถือสินทรัพย์อะไรเป็นหลักฐานว่าเขาเป็นคนจริง
2. การยกเลิกการเชื่อมต่อกระเป๋าเพียงพอหรือไม่หลังเข้าชมเว็บไซต์หลอกลวง?
ขึ้นอยู่กับสิ่งที่เกิดขึ้น การยกเลิกการเชื่อมต่อจะนำการเชื่อมต่อกับแอปพลิเคชันออก แต่ไม่ได้ยกเลิกการอนุมัติหรือการอนุญาตที่ลงนามไว้แล้วเสมอไป ให้ตรวจสอบการกระทำที่เกิดขึ้นระหว่างเซสชัน
3. การเปลี่ยนรหัสผ่านกระเป๋าแก้ปัญหาวลีสำหรับกู้คืนที่รั่วไหลได้หรือไม่?
ไม่ได้ การเปลี่ยนรหัสผ่านในเครื่องไม่ได้ทำให้วลีสำหรับกู้คืนที่ผู้อื่นมีอยู่แล้วใช้ไม่ได้ ให้ใช้ข้อมูลรับรองที่สร้างขึ้นใหม่และทำตามคำแนะนำรับมือการถูกบุกรุกของผู้ให้บริการกระเป๋า
4. ควรโอนเงินทันทีหลังได้รับการแจ้งเตือนความปลอดภัยหรือไม่?
การได้รับข้อความเพียงอย่างเดียวไม่ได้ยืนยันว่าถูกบุกรุก ตรวจสอบการแจ้งเตือนผ่านช่องทางอิสระ หากข้อมูลรับรองสำหรับลงนามถูกเปิดเผยหรือมีการโอนโดยไม่ได้รับอนุญาต ให้ดำเนินการผ่านขั้นตอนกู้คืนที่เหมาะสม แทนการใช้ปลายทางที่ระบุในข้อความ
5. จะตรวจสอบคนที่อ้างว่าเป็นฝ่ายสนับสนุน WEEX ได้อย่างไร?
เปิด ระบบตรวจสอบอย่างเป็นทางการของ WEEX ด้วยตนเอง แล้วตรวจสอบข้อมูลระบุตัวตนให้ตรงทุกประการ หากยังมีข้อสงสัย ให้เริ่มติดต่อผ่านแอปพลิเคชันหรือศูนย์ช่วยเหลือทางการ
แหล่งข้อมูล
| แหล่งข้อมูล | เอกสารหรือหน้าเว็บ | วันที่เผยแพร่หรือตรวจสอบ |
|---|---|---|
| Ledger | คำชี้แจงของ Ledger ต่อการโจมตีฝังอุปกรณ์ฮาร์ดแวร์ | คำชี้แจงเมื่อ 10/2026; เข้าถึงเมื่อ 22/10/2026 |
| Ledger | สถานะแคมเปญฟิชชิง | เข้าถึงเมื่อ 22/10/2026; ไม่สามารถระบุเวลาปรับปรุงล่าสุดที่แน่นอนได้ |
| SafePal | การเข้าถึงข้อมูลคำสั่งซื้อของลูกค้าบางส่วนโดยไม่ได้รับอนุญาต | เข้าถึงเมื่อ 22/10/2026 |
| ศูนย์ช่วยเหลือ MetaMask | คำแนะนำเกี่ยวกับบัญชีที่ถูกบุกรุก การยกเลิกการเชื่อมต่อ และการอนุมัติโทเคน | เข้าถึงเมื่อ 22/10/2026 |
| ศูนย์ช่วยเหลือ Phantom | ฉันถูกหลอกลวงหรือเงินในกระเป๋าถูกดูดออกไป ฉันควรทำอย่างไร? | เข้าถึงเมื่อ 22/10/2026 |
| Uniswap Developers | ภาพรวม Permit2 | เข้าถึงเมื่อ 22/10/2026 |
| Revoke.cash | คำถามที่พบบ่อย | เข้าถึงเมื่อ 22/10/2026 |
| Trezor | คำแนะนำเกี่ยวกับฟิชชิงและข้อมูลสำรองกระเป๋า | เข้าถึงเมื่อ 22/10/2026 |
| Malwarebytes | คำเตือนเกี่ยวกับเครื่องมือตรวจสอบ AML คริปโตปลอม | 08/2026; เข้าถึงเมื่อ 22/10/2026 |
| WEEX | ระบบตรวจสอบอย่างเป็นทางการ ศูนย์ความน่าเชื่อถือ ศูนย์ช่วยเหลือ และประกาศเตือนฟิชชิง | เข้าถึงเมื่อ 22/10/2026; ประกาศเตือนฟิชชิงลงวันที่ 21/05/2025 |
เนื้อหานี้จัดทำขึ้นเพื่อวัตถุประสงค์ด้านการให้ข้อมูลทั่วไปเท่านั้น และไม่ถือเป็นคำแนะนำด้านการเงิน การลงทุน กฎหมาย หรือภาษี อีเวนต์ รีวอร์ด โปรโมชันออนไลน์ หรือข้อมูลที่เกี่ยวข้องใดๆ ที่กล่าวถึงในที่นี้ ไม่ควรถือเป็นคำแนะนำ การชักชวน หรือคำเชิญชวนให้ซื้อ ขาย เทรด หรือดำเนินการอื่นใดเกี่ยวกับสินทรัพย์คริปโต สินทรัพย์คริปโตมีความผันผวนสูงและอาจส่งผลให้เกิดการขาดทุน ความพร้อมให้บริการของบริการ ผลิตภัณฑ์ และอีเวนต์ที่เกี่ยวข้องของ WEEX อาจแตกต่างกันไปตามภูมิภาค คุณมีหน้าที่ตรวจสอบให้แน่ใจว่าการเข้าร่วมของคุณเป็นไปตามกฎหมายและข้อบังคับท้องถิ่นที่ใช้บังคับ
คุณอาจสนใจ

กระเป๋าเงินคริปโตที่ดีที่สุดปี 2026: ตัวเลือกเด่นสำหรับผู้ใช้ทุกประเภท

SafePal ปลอดภัยหรือไม่? เจาะลึกฟีเจอร์ความปลอดภัย

วิธีตั้งค่าและใช้งานกระเป๋าเงิน SafePal

SafePal Wallet คืออะไร? คู่มือฉบับสมบูรณ์สำหรับผู้เริ่มต้น
แปลงคริปโต vs โอน vs บริดจ์: คุณต้องใช้วิธีไหน?
กองทุนเงินปันผลสหรัฐฯ (USDF) น่าเชื่อถือหรือไม่? เว็บไซต์ตรวจสอบและ Reddit เผยอะไรบ้าง

Exchange Convert vs DEX Swap: ต่างกันอย่างไร? ลองแปลงคริปโตบน WEEX!
Crypto Convert เทียบกับการเทรด Spot: ควรเลือกใช้แบบไหนบน WEEX?

Crypto Convert คืออะไรและทำงานอย่างไร? ลองใช้ Crypto Convert บน WEEX ได้เลย!
XTruth Oil (XTO) เป็นหุ้นหรือคริปโท? วิธีทำงานจริงของรางวัลจากน้ำมัน
กองทุนปันผลน้ำมันแห่งชาติ (NODF) มีน้ำมันหนุนหลังหรือไม่? ตรวจสอบข้อกล่าวอ้างเรื่องปริมาณสำรองและเงินปันผล

กองทุนเงินปันผลแห่งสหรัฐอเมริกา (USDF) คืออะไร? ข้อกล่าวอ้างเรื่องการเปิดตัวเดือนตุลาคมและการตรวจสอบตัวตนของโทเคน
วิธีตรวจสอบประวัติการแปลงบน WEEX Convert: บันทึกการแปลงและธุรกรรม Spot
เหตุใด Pump.fun จึงจับมือกับ Kimchi? ข้อตกลงนี้หมายความอย่างไรต่อเทรดเดอร์

ที่อยู่กระเป๋าคริปโทของเทรดเดอร์คิมชีคืออะไร? บันทึกสาธารณะและคู่มือการตรวจสอบยืนยัน
สามารถแปลงคริปโทเคอร์เรนซีใดได้บ้างบน WEEX? วิธีตรวจสอบสินทรัพย์ที่รองรับ

เทรดเดอร์คริปโต Kimchi มีมูลค่าทรัพย์สินสุทธิเท่าไร? ตรวจสอบคำกล่าวอ้าง $40M
วิธีเทรดทองคำใน Forex: XAU/USD คืออะไร, pip และ lot ทำงานอย่างไร และความเสี่ยงที่ควรรู้

เงินสำรองคริปโตของคุณควรพักไว้ใน WEEX Auto Earn หรือไม่? มาดูตัวเลขกัน
ยอดคงเหลือที่ใช้ได้ใน WEEX Convert: วิธีตรวจสอบและใช้ปุ่ม Max
วิธีแปลง ETH เป็น USDT บน WEEX: คู่มือทีละขั้นตอน
วิธีแปลง USDT เป็น BTC บน WEEX: คู่มือทีละขั้นตอน
วิธีแปลง BTC เป็น ETH บน WEEX: คู่มือทีละขั้นตอน
เหรียญ FTR หลังหมดกระแสโรดสเตอร์: ทำไมฟลายอิง เทสลา โรดสเตอร์จึงร่วงลง และควรตรวจอะไรบ้างก่อนเทรด
ผลประกอบการไตรมาส 3 ของ SpaceX: การเติบโต 161% กระแสควบรวมกับ Tesla และหุ้น SPCX
วิธีแปลง BTC เป็น USDT: คู่มือ WEEX ทีละขั้นตอน

Staking แบบยืดหยุ่นหรือแบบกำหนดระยะเวลาบน WEEX? โอกาสแบบไหนเป็นตัวตัดสิน
อธิบาย xStocks คริปโต: หุ้นที่แปลงเป็นโทเคนคืออะไร ทำงานอย่างไร และผู้ถือควรตรวจสอบอะไรบ้าง
อัตรา Funding Rate ของ BTC และ Open Interest: แต่ละตัววัดอะไร และอ่านร่วมกันอย่างไร
คริปโต Pearl (PRL) คืออะไร และการขุดทำงานอย่างไร?
กระเป๋าเงินคริปโตที่ดีที่สุดปี 2026: ตัวเลือกเด่นสำหรับผู้ใช้ทุกประเภท
SafePal ปลอดภัยหรือไม่? เจาะลึกฟีเจอร์ความปลอดภัย
วิธีตั้งค่าและใช้งานกระเป๋าเงิน SafePal
SafePal Wallet คืออะไร? คู่มือฉบับสมบูรณ์สำหรับผู้เริ่มต้น
แปลงคริปโต vs โอน vs บริดจ์: คุณต้องใช้วิธีไหน?
กองทุนเงินปันผลสหรัฐฯ (USDF) น่าเชื่อถือหรือไม่? เว็บไซต์ตรวจสอบและ Reddit เผยอะไรบ้าง
เนื้อหา
เหรียญยอดนิยม
บทความล่าสุด





