
Чи може Solana стати квантово-безпечним, не втрачаючи свою швидкість?

 Оцінити в Google


Розробники Solana готуються до квантових комп'ютерів, тестуючи нові підписи, перепроектуючи спосіб, яким валідатори підтверджують угоду, та розробляючи спосіб переміщення існуючих рахунків. Збереження швидкого розрахунку є частиною цієї роботи, але дослідницький дизайн, який зберігає швидкість консенсусу, все ще має витримати вимоги гаманців, додатків та живої мережі.
Резюме
- Solana активувала Alpenglow в жовтні, тоді як запропонована адаптація Quantumglow залишається окремим дослідженням, а не впровадженим оновленням безпеки після квантового переходу.
- Поточні підписи транзакцій Ed25519 займають 64 байти, у порівнянні з 666 байтами для Falcon-512 у опублікованому порівнянні Jump Crypto.
- Документація Solana вказує на ліміт транзакцій у 1232 байти та ліміт у 4096 байт для формату v1, що робить припущення про формат важливими.
- Quantumglow замінить компактні агрегатні сертифікати на локально записані докази та механізм затвердження, розроблений для збереження швидкої остаточності.
- Прототип міграції рахунків Anza використовує доказ існуючого насіннєвого матеріалу, вирішуючи іншу проблему, ніж заміна підписів, які використовують валідатори.
Solana витратила роки на те, щоб зробити транзакції швидшими, дешевшими та легшими для обробки в масштабах. Підготовка до квантових обчислень тепер вимагає від її розробників перегляду деяких криптографічних рішень, які зробили ці вибори продуктивності можливими.
Проблема не обмежується вибором заміни для підпису, прикріпленого до платежу. Валідатори використовують криптографію для спілкування, автентифікації блоків та узгодження реєстру, тоді як гаманці та додатки використовують її для встановлення, хто може переміщати активи.
Розробники запропонували різні рішення для цих завдань, включаючи підписи Falcon, доказ міграції рахунків та адаптацію Alpenglow після квантового переходу під назвою Quantumglow. Їхній прогрес надає Solana шлях підготовки, не встановлюючи, що мережа вже завершила цей перехід.
Розрізнення стало легшим для пропуску з моменту запуску Alpenglow в жовтні. Solana впровадила швидшу систему консенсусу, тоді як дослідження, призначене для захисту цієї системи від достатньо потужного квантового супротивника, залишається окремим завданням.
ТІЛЬКИ ЩО: Bitwise прогнозує, що Solana досягне 1,100 доларів до 2031 року
Прогноз активів менеджера ставить $SOL на рівні 385 доларів у базовому сценарії та 80 доларів у ведмежому сценарії, при цьому сценарій зростання залежить від того, чи стане Solana провідною глобальною мережею для торгівлі в ланцюгу. pic.twitter.com/CsxibFBw5d
--- crypto.news (@cryptodotnews) 17 листопада 2026 року
Запуск Alpenglow не завершив перехід до безпеки
Документація оновлення Alpenglow Solana фіксує активацію в епосі 1064 21 жовтня. Фонд описує ціль приблизно 150 мілісекунд для остаточності, у порівнянні з приблизно 12,8 секунди за попередньою системою TowerBFT.
Остаточність вимірює, коли угода стає незворотною відповідно до припущень протоколу. Це не слід розуміти як обіцянку, що кожна дія гаманця, депозит на біржі або робочий процес додатку завершиться протягом 150 мілісекунд.
Жовтневий план міграції стосувався сумісного програмного забезпечення валідаторів та операційних підготовок для зміни консенсусу. Він не оголосив про заміну всієї криптографії, що забезпечує користувацькі рахунки.
Оновлення має визначений обсяг. Alpenglow змінює спосіб, яким валідатори погоджуються, залишаючи виконання транзакцій, програми та механіку зборів на місці.
Його впровадження знову розділено між Votor, компонентом голосування, який вже працює, та Rotor, запланованим компонентом розподілу даних. Описувати кожну частину дорожньої карти дослідження як активовану означало б поєднати роботи на різних етапах.
Підготовка до квантових обчислень вводить ще одне розрізнення, оскільки швидша система голосування все ще може покладатися на підписи, вразливі до майбутньої квантової атаки. Швидкість і математичні припущення, що стоять за авторизацією, є різними властивостями.
Успішна міграція повинна зберігати як угоду між чесними валідаторами, так і практичну можливість звичайних користувачів авторизувати транзакції. Захист одного, залишаючи інший відкритим, залишить активи вразливими через залишений маршрут.
Для обміну різниця виходить за межі того, чи отримує депозит швидке підтвердження. Його програмне забезпечення для зберігання повинно генерувати прийняті підписи, його угоди про відновлення повинні залишатися придатними, а його системи моніторингу повинні розпізнавати нову поведінку транзакцій.
Для програми оновлення консенсусу може бути в значній мірі невидимим, тоді як зміна підтримуваних підписів вимагає інтеграційних робіт. Програми, які безпосередньо перевіряють підписи, можуть потребувати власних змін, навіть після того, як мережа прийме новий формат транзакцій.
Отже, впроваджена система Alpenglow забезпечує базовий рівень продуктивності для майбутнього тестування. Вона не надає доказів того, що міграція облікових записів Quantumglow, Falcon та кожна залежність програми вже були протестовані разом в умовах виробництва.
Загроза полягає в підробленій авторизації, а не в швидшому вгадуванні пароля
Відповідний квантовий ризик стосується математики відкритого ключа, що використовується для перевірки підписів. Досить потужна машина могла б використовувати алгоритм Шора проти систем еліптичних кривих, дозволяючи зловмиснику отримати секрети підпису з публічної інформації.
Зловмисник міг би тоді видавати себе за законного підписувача. Транзакція могла б містити математично дійсний спадковий підпис, навіть якщо законний власник облікового запису ніколи не затверджував його.
Національний інститут стандартів і технологій опублікував стандарти підпису після квантових обчислень, які мають на меті протистояти відомим атакам як з боку звичайних, так і з боку квантових комп'ютерів. Системи все ще повинні реалізувати ці алгоритми через програмне забезпечення, операційні процедури та правила для обробки активів, авторизованих за старими схемами.
Дастін Муді, який очолює роботу NIST з стандартизації після квантових обчислень, чітко висловив випадок підготовки:
"Ми закликаємо системних адміністраторів почати інтегрувати їх у свої системи негайно, оскільки повна інтеграція займе час."
NIST завершив ML-DSA у 2024 році разом з іншими початковими стандартами після квантових обчислень. Встановлення ключів і цифрові підписи виконують різні цілі, тому прийняття стандарту шифрування або обміну ключами не замінить схему авторизації транзакцій блокчейну.
Початкове оголошення стандартів агентства закликало адміністраторів почати інтегрувати інструменти, оскільки повна інтеграція займає час. Повідомлення агентства зосереджувалося на тому, щоб розпочати перехід достатньо рано, щоб врахувати роботу, необхідну для існуючих комп'ютерних систем.
Та ж відмінність з'являється в попередженнях європейських наглядових органів, виданих цього року. Влада підкреслила час, необхідний для міграції фінансових систем, не кажучи про те, що практичні атаки на сучасну криптографію блокчейну вже доступні.
Атака на підписи відрізняється від збору зашифрованих комунікацій зараз і їх розшифровки пізніше. Транзакції блокчейну зазвичай вже є публічними; центральне питання полягає в тому, чи може хтось видавати себе за власника або валідатора в майбутньому.
Публічне розкриття має значення, оскільки звичайна система підпису припускає, що публікація ключа перевірки не розкриває секрет, необхідний для підпису. Квантова атака підриває це припущення для вразливих алгоритмів.
Переміщення монет у нову програму без вирішення основної авторизації мережі може залишити ще один вразливий маршрут відкритим. Заява про безпеку повинна слідувати всім шляхом, через який транзакція стає прийнятою.
Немає надійної дати в цитованих підготовках Solana для машини, яка може здійснити таку атаку. Їхня робота стосується часу, необхідного для заміни впроваджених систем і підтримки доступу для користувачів, чиї активи залежать від існуючих ключів.
Розмір підпису змінює економіку транзакції
Документація формату транзакцій Solana містить 64-байтовий підпис Ed25519 для кожного підписувача. Транзакція містить інструкції, посилання на рахунки та іншу інформацію, залишаючи обмежену кількість місця для всього, що потрібно для її виконання.
Опубліковане Jump Crypto порівняння шляхів міграції містить 666-байтовий підпис Falcon-512 та 2,420-байтовий підпис ML-DSA-44. Це різні інженерні рішення ще до того, як їхні відкриті ключі та вимоги до інтеграції потраплять у розрахунок.
Замінюючи 64-байтовий підпис на 666 байтів, додається 602 байти для одного підписувача. Для транзакції, що вимагає трьох окремих підписів, сирий різниця становитиме 1,806 байтів до будь-яких інших змін формату.
Розмір сам по собі не може передбачити комісії за транзакції або уповільнення мережі. Більший підпис може швидко перевірятися, тоді як компактний підпис може вимагати більше обчислень або викликати труднощі в реалізації.
При великій кількості транзакцій сирий різниця стає легшою для спостереження. Один мільйон авторизацій, що несуть додаткові 602 байти, додадуть 602 мільйони байтів, приблизно 602 десяткових мегабайти, не враховуючи будь-які інші зміни.
Розрахунок навмисно обмежений даними підпису. Фактичний мережевий трафік залежить від того, скільки разів інформація передається, чи повторно використовуються ключі або докази, і як протокол упаковує повідомлення.
Це допомагає пояснити, чому дизайн може виграти від менших підписів, навіть коли конкурентний підпис швидко перевіряється. Пропускна здатність все ще повинна бути куплена та забезпечена, причому оператори на межі своєї пропускної здатності стикаються з іншими обмеженнями, ніж лабораторна машина на швидкій локальній мережі.
Публікація бенчмарку лише часу перевірки пропустить цю вартість. Публікація бенчмарку лише байтів пропустить обчислювальну вартість, роблячи обидва необхідними для оцінки обіцяної продуктивності.
Відкритий ключ створює ще одну витрату. Порівняння Jump вказує на 897 байтів для відкритого ключа Falcon-512, проти 32 байтів для Ed25519, піднімаючи питання про те, де ці ключі зберігаються і коли їх потрібно передавати.
Формат рахунку, який зберігає зобов'язання до більшого ключа, може зменшити повторювані витрати на адресу, хоча перевірка все ще потребує безпечного способу отримати та перевірити відповідний ключ. Дизайн повинен вказати, де ця інформація зберігається і як її автентичність встановлюється, коли вона потрібна.
Обмеження транзакцій роблять вибір конкретним. Документація Solana надає 1,232 байти для існуючого обмеження розміру пакета, в той час як вказує на обмеження 4,096 байтів для формату v1.
Підпис ML-DSA-44 сам по собі перевищує 1,232 байти, але вписується в 4,096 байтів, до того, як додати решту транзакції. Це спостереження робить застосовний формат суттєвим для будь-якої заяви про те, що підпис може або не може вписатися.
Більша дозволена транзакція не робить пропускну здатність безкоштовною. Валідаційні вузли повинні отримувати додаткові дані, користувачі повинні їх передавати, а мережа повинна обробляти навантаження, що виникає під час завантажених періодів.
Справедливе порівняння потребує однакового вмісту транзакцій з обох сторін. Тестування звичайного одно підписного переказу проти складної угоди з кількома підписами поєднуватиме криптографічну вартість з різницями в основній операції.
Гаманець може стикатися з витратами, які пропускають бенчмарки валідації. Схема підпису може швидко перевірятися на сервері, але бути більш вимогливою для безпечного генерування на телефоні, розширенні браузера або апаратному пристрої підпису.
Ціна --
Falcon пропонує менший підпис з прикріпленою роботою з реалізації
Anza та Firedancer представили ранні реалізації Falcon у квітні. Початкове тестування Falcon надало командам клієнтів працюючого кандидата для оцінки перед будь-яким рішенням про міграцію живої системи рахунків.
Заява Фонду про готовність до квантових технологій зазначила, що команди досягли подібних висновків через незалежну роботу. Їхня заявлена очікування полягала в тому, що міграцію можна буде здійснити без значного впливу на продуктивність, коли активація стане доречною.
Фонд заявив у квітні, що "продуктивність мережі не очікується, щоб зазнати значного впливу". Його заява відображає очікування розробників щодо міграції та залишає повну роботу для оцінки через реалізацію та тестування. Реалізація в репозиторії встановлює прогрес, тоді як розгорнута система повинна впоратися з користувачами, несприятковим трафіком і різноманіттям пристроїв, які підписують транзакції.
Привабливість Falcon частково пов'язана з його відносною компактністю серед кандидатів, що розглядаються. Менший підпис залишає більше місця для інструкцій транзакцій і зменшує кількість нових даних, що додаються до кожної авторизації.
Обговорення Jump розділяє верифікацію від підписання. Верифікація може використовувати тільки цілочисельну арифметику, тоді як безпечне створення підписів вимагає ретельної реалізації та уваги до ризиків бічних каналів.
Підписання поза ланцюгом зберігає цю роботу поза бюджетом виконання блокчейну, але хтось все ще виконує її. Постачальники гаманців, інституційні системи підписання та апаратні пристрої стають відповідальними за реалізацію та аудит цього етапу.
Для користувача практичний тест полягає в тому, чи залишається затвердження надійним на їхньому фактичному пристрої. Повторні збої, неприпустимі затримки підписання або несумісності відновлення вплинуть на зручність використання, навіть якщо валідатори швидко перевіряють отриманий підпис.
Для кастодіана новий алгоритм може вимагати змін у політиках затвердження, процедурах генерації ключів та тестуванні відновлення. Системи, побудовані навколо певної звичайної схеми підпису, можуть не підтримувати заміну через просту зміну конфігурації.
Змішана підтримка створює додатковий перехідний період. Гаманець може розуміти новий підпис, тоді як біржа, додаток або підключений пристрій підписання ще не приймають його.
Планування міграції, отже, повинно визначити можливості, необхідні перед обмеженням старого підпису. Занадто раннє видалення старого методу може залишити законних користувачів без доступу; залишення його доступним після того, як він стане підроблюваним, зберегло б шлях атаки.
Існування кількох кандидатських схем дає дослідникам варіанти, оскільки змінюються докази продуктивності та безпеки. Це робить важливим явне специфікування, оскільки етикетка "пост-квантовий" не ідентифікує один універсально взаємозамінний формат транзакцій.
Quantumglow змінює докази, які обмінюють валідатори
Підписи гаманців є лише частиною проблеми. Alpenglow використовує компактні агрегатні підписи для представлення згоди від кількох валідаторів, що допомагає ефективно комунікувати рішення.
Огляд дослідження Quantumglow Anza описує інший підхід, оскільки підходящий пост-квантовий агрегат не був доступний під його вимогами. Валідатори записували б сертифікати локально після збору достатньої кількості доказів, з механізмом затвердження, що підтримує комунікацію між ними.
Огляд пропозиції Quantumglow в жовтні відокремив цю роботу від активації Alpenglow. Просування адаптації та пояснення його дослідження не встановлює затверджену дату розгортання.
Квентін Кніп, Кобі Слівінський та Роджер Ваттенгофер опублікували огляд у липні, після того, як оновлена стаття Alpenglow представила свій пост-квантовий розділ. Їх запропонований дизайн підпису, Ax, адаптований для комунікації валідаторів, яка має інші вимоги, ніж авторизація звичайного користувача платежу.
Конструкція використовує підписи на основі хешу та попередній обмін одноразовим публічним ключем. Пропозиція, отже, переносить частину роботи вперед повідомлення, яке потрібно обробити швидко, роблячи підготовку та кешовану інформацію частиною історії продуктивності.
Цей підхід вимагає більше, ніж просто збільшення поля підпису існуючої транзакції. Протокол може змінити свій шаблон комунікації, щоб врахувати різну криптографію, з новими зобов'язаннями щодо реалізації для операторів, які беруть участь у ньому.
Для рецензента питання полягає в тому, чи продовжують працювати ці підготовки, коли оператор перезапускає, зв'язок затримується або змінюються валідатори. Швидка обробка в стабільному середовищі є корисним доказом, тоді як надійне управління змінними умовами визначає, як ця конструкція поводиться як сервіс.
Основне інженерне питання полягає в тому, скільки доказів кожен валідатор повинен отримати, щоб довіряти рішенню. Надсилання компактного агрегату один раз і отримання багатьох незалежних повідомлень може підтвердити пов'язані факти, накладаючи при цьому різні комунікаційні шаблони.
Дизайн, який усуває великий сертифікат з нормального шляху, може зберегти швидкість, не зменшуючи кожне повідомлення. Він може змінити, коли збираються докази, хто їх зберігає і що потрібно комунікувати під час надзвичайної події.
Отже, запропонована швидкість залежить від умов, за яких валідатори спілкуються. Звичайний шлях за здорової участі може залишатися швидким, тоді як резервна поведінка під час несправного або затриманого зв'язку займає більше часу.
Ця різниця знайома в дослідженнях консенсусу, оскільки швидкість під час нормальної роботи та здатність продовжувати рухатися під час порушення є окремими вимогами. Використовуваний дизайн повинен описувати обидва аспекти, включаючи умови, які змушують валідаторів переходити з нормального шляху в повільніший процес відновлення.
Таким чином, мережевий бенчмарк повинен показувати розподіл часів фіналізації. Привабливе середнє може приховувати довгий хвіст повільніших підтверджень під час умов, які найбільше важливі для трейдерів та платіжних служб.
Вимірювання пропускної здатності потребують більше, ніж просто розмір окремого повідомлення. Коротке повідомлення, надіслане багатьом партнерам, може створити значний загальний трафік, тоді як кешування або повторне використання можуть зменшити подальші витрати.
Автори розрізняють швидкі та повільні події сертифікатів, зберігаючи нормальний швидкий шлях, надаючи при цьому докази, необхідні для надійності. Їхній звіт описує швидкий випадок у термінах голосів, що представляють 80% частки, роблячи умову участі частиною заявленого результату.
Відсоток частки відрізняється від відсотка машин. П'ятдесят малих валідаторів і один великий валідатор можуть вносити різну вагу голосування, тому кількість учасників тесту сама по собі не описує угоду, що вимірюється.
Розкриття розподілу частки, отже, зробило б тести на помилки більш інформативними. Затримка великого учасника може вплинути на швидкий шлях інакше, ніж затримка кількох операторів, чия комбінована вага значно менша.
Незалежні реалізації допомогли б встановити, чи може дизайн бути відтворений поза налаштуваннями авторів. Вони б виявили припущення щодо мережі, апаратного забезпечення та поведінки операторів, які важко оцінити лише з симуляції.
Формальний аргумент безпеки та бенчмарк реалізації відповідають на різні питання. Перший перевіряє, чи задовольняє протокол заявлені властивості за своїми припущеннями; другий вимірює, що відбувається, коли програмне забезпечення виконує роботу на вказаних машинах.
Жоден з них не замінює інший. Швидка реалізація без адекватного обґрунтування безпеки не виконала б мету міграції, тоді як надійний дизайн з непрактичними вимогами до ресурсів було б важко експлуатувати валідаторам конкурентоспроможно.
Існуючі звіти потребують маршруту, який атакуючий не може скопіювати
Зміна підпису, прийнятого для новостворених облікових записів, залишає існуючі активи для управління. Користувач, який все ще контролює старий гаманець, потребує способу встановлення власності, яка залишиться переконливою після того, як стара схема підпису стане вразливою.
Оцінка квантової безпеки Anza описує прототип, який доводить знання про насіннєвий матеріал, що лежить в основі облікового запису Ed25519, і прив'язує його до нового публічного ключа пост-квантової безпеки. Це доказ міграції виконує іншу функцію, ніж авторизація звичайного платежу.
Підхід використовує розрізнення між відновленням похідного секрету підпису та відновленням оригінального насіння. Згідно з запропонованою конструкцією, зловмисник, який зламав звичайний підпис, не матиме автоматично знань про насіння, необхідних для міграції.
Політика, що оточує це доказ, залишається важливою. Якщо вразливий спадковий підпис продовжує дозволяти необмежені витрати, зловмисник може все ще використовувати цей шлях, а не намагатися довести міграцію.
Прототип тому не слід розглядати як активовану гарантію відновлення для кожного облікового запису. Його впровадження вимагатиме сумісних правил, реалізації та рішення щодо спадкової авторизації.
Anza повідомляє про приблизно 400-кілобайтний доказ для свого початкового прототипу. Приблизно 400,000 байтів — це близько 98 разів бюджету транзакції в 4,096 байтів, що ілюструє, чому обробка доказів міграції є окремим інженерним завданням.
Початковий розмір доказу залишає проблему реалізації для вирішення. Стиснення доказів, поетапна подача або зміни в процесі перевірки можуть змінити спосіб, яким робота досягає мережі.
Міграція є іншим навантаженням, ніж щоденні платежі. Дорога операція, виконана один раз для захисту існуючого облікового запису, може бути прийнятною, тоді як ті ж витрати на кожен переказ були б непрактичними.
Користувачі, які найменше готові діяти, є важливою частиною рішення. Сплячі облікові записи, застарілі гаманці та системи схвалення установ можуть залишатися залежними від старої авторизації ще довго після того, як новий варіант стане доступним.
Обговорення CTO Ledger Шарля Гійєме про терміни міграції Bitcoin підкреслює цю проблему координації в крипто. Вибір криптографії може бути швидшим, ніж оновлення зберігання, гаманців та активів, які вони контролюють.
Для Solana збереження знайомих адрес може зменшити деякі порушення, але додатки все ще повинні визнати нові правила авторизації. Збереження адреси не означає, що програмне забезпечення, відповідальне за підписання, може залишитися незмінним.
Сховища гаманців не можуть захистити кожен шлях до реєстру
Сховища на рівні додатків пропонують користувачам спосіб додати перевірки після квантової ери перед повним переходом протоколу. Програма може вимагати додатковий доказ або підпис перед тим, як випустити активи під своїм контролем.
Активи, фактично поміщені всередину сховища, можуть виграти від додаткової перевірки. Захист залежить від того, що контролює програма, як вона реалізована і які мережеві припущення продовжують діяти під нею.
Сховище не переписує незалежно консенсус валідаторів. Воно не може змінити кожен інший додаток, який приймає підпис еліптичної кривої як доказ авторизації.
Платник зборів створює практичний приклад. Транзакція все ще повинна сплачувати мережеві збори через модель облікового запису, прийняту протоколом, залишаючи цей обліковий запис актуальним, навіть коли основний баланс активів знаходиться за додатковими перевірками.
Джерело заяви про безпеку, отже, має таке ж значення, як і заголовний опис. Захищений додаток, захищений шлях підписання транзакцій та захищена система консенсусу описують різні досягнення.
Біржа, яка розглядає сховище, повинна буде перевірити свій робочий процес виведення та операційні обмеження. Користувач, який розглядає ту ж програму, повинен мати підтримку гаманця та процес відновлення, який дійсно працює з додатковою авторизацією.
Складніша авторизація може ввести звичайні програмні ризики поряд з квантовою проблемою, яку вона має вирішити. Помилки в контрактах, втрачені секрети та помилки в схваленні залишаються можливими навіть після додавання більш сильної підпису.
Установка протоколу для перевірки нового підпису допоможе розробникам додатків уникнути відновлення тієї ж криптографічної операції незалежно. Це не вирішить, коли конкретна програма повинна вимагати цей підпис, який ключ вона довіряє або як власник відновлює доступ.
Програма торгівлі, що приймає інструкції з зовнішнього сервісу, все ще повинна правильно аутентифікувати цей сервіс. Заміна алгоритму в одній операції перевірки не може виправити політику авторизації, яка довіряє неправильної стороні.
Інтерфейси гаманців повинні точно описувати схвалення, щоб користувачі могли зрозуміти дію. Сильніша математика не запобігає тому, щоб хтось підписав зловмисну інструкцію, яку інтерфейс представляє як безпечну.
Тестування повинно включати ці рутинні збої, оскільки міграція, якою люди не можуть безпечно керувати, може призвести до втрат без участі будь-якого квантового комп'ютера. Поведінка відновлення повинна бути включена в перевірку безпеки перед активацією, а тестування повинно охоплювати те, що відбувається, коли звичайний процес підписання власника зазнає невдачі.
Те ж саме стосується мостів і програм, які використовують вбудовані перевірки підписів. Оновлення на рівні протоколу не замінює автоматично криптографічні припущення, написані в кожному існуючому додатку.
Достовірний інвентар мережі виявить, де використовуються вразливі схеми, і яка команда може змінити кожну залежність. Це дозволить вимірювати прогрес без опису розгортання одного компонента як завершення всього проекту.
Інвентар може допомогти пріоритизувати роботу. Активи з високими значеннями, відкритою авторизацією та складними процедурами відновлення можуть вимагати ранішої інтеграції, ніж експериментальні додатки з низькою вартістю, залежно від їх фактичної моделі загрози.
Твердження про швидкість потребують повного обсягу роботи та запису розгортання
Підготовка Solana забезпечує кілька шляхів для збереження продуктивності, але докази повинні відповідати твердженню. Швидка перевірка одного підпису не встановлює незмінний обсяг транзакцій, а симуляція консенсусу не встановлює міграцію гаманців у масштабах.
Корисний еталон розкриє версію клієнта, апаратне забезпечення, умови мережі, схему підпису та формат транзакцій. Він виявить суміш переказів, торгів та інших операцій, що обробляються.
Багатопідписні навантаження заслуговують на власні результати, оскільки додаткові дані можуть масштабуватися з кількістю авторизацій. Система, протестована лише з переказами з одним підписом, може зменшити вплив на інституційні або додаткові робочі процеси.
Операторам потрібно бачити використання ЦП, пам'яті, пропускної здатності та зберігання поряд з фіналізацією. Незмінний час підтвердження, досягнутий через набагато дорожчу інфраструктуру, все ще змінить економіку роботи валідатора.
Більші вимоги до ресурсів можуть вплинути на те, хто залишається здатним брати участь. Якщо лише оператори з швидшими з'єднаннями або дорожчим апаратним забезпеченням можуть підтримувати конкурентоспроможну продуктивність, очевидний успіх у швидкості може мати вартість участі.
Звичайні користувачі стикаються з іншим набором вимірювань: час підписання, розмір транзакції, плата, частота збоїв та сумісність відновлення. Публікація цих даних поряд з результатами валідатора покаже, чи збереглася продуктивність по всьому сервісу.
Остаточне порівняння потребує чіткої бази. Фіналізація Alpenglow, ємність виконання транзакцій, час блокування та кредитування обміну є окремими показниками, які не повинні об'єднуватися в одне твердження про швидкість.
Дослідження може встановити правдоподібний шлях перед тим, як буде вирішено кожен вибір реалізації. Розгортання вимагає додаткових рішень, які точно повідомляють операторам і користувачам, які зміни, коли вони активуються і як існуючі рахунки продовжують функціонувати.
На момент перегляду звітності для цієї функції, публічний запис розділяє розгорнуту Alpenglow від запропонованих адаптацій після квантових технологій. Робота, необхідна для закриття цього розриву, включає зміни клієнтів, правила рахунків, підтримку додатків та процес активації, який мережа може перевірити.
- Пропозиції активації: Опубліковані специфікації, що визначають, які зміни після квантового переходу пропонуються, затверджуються, реалізуються в клієнтах та активуються в живій мережі.
- Умови бенчмарку: Відтворювані результати, що охоплюють фіналізацію, пропускну здатність, підписання, верифікацію та збої транзакцій за однакових умов апаратного забезпечення та навантаження.
- Міграція облікових записів: Вартість верифікації, метод подання та правила відновлення для прив'язки існуючих облікових записів до нової квантової авторизації.
- Сумісність гаманців: Підтримка на телефонах, апаратних пристроях, біржах та системах підписання для установ до того, як будь-які обмеження на старі підписи наберуть чинності.
- Витрати на валідаторів: Чи потребує збереження швидкої фіналізації додаткових витрат на інфраструктуру, що змінює економіку незалежної участі в мережі.
Часті запитання
Чи є Solana вже квантово-безпечним?
Публічні підготовки, розглянуті тут, не встановлюють завершений перехід на рівні мережі. Alpenglow працює, тоді як Quantumglow, заміни підписів та міграція облікових записів є окремими завданнями. Заява про один компонент повинна уточнювати його статус реалізації та активації.
Чи потрібен квантовому атакуючому відновлювальний код гаманця?
Загроза підпису стосується отримання секретів підписання з інформації про публічний ключ за допомогою достатньо потужного квантового комп'ютера. Це не вимагає вгадування фрази користувача в звичайному сенсі. Дослідники Solana вивчають докази міграції, які покладаються на знання базового насіння, яке атакуючий не відновить автоматично через цю атаку.
Чому розмір підпису важливий для Solana?
Підписи споживають простір транзакцій і повинні передаватися через мережу. Заміна підпису розміром 64 байти на більший може збільшити вимоги до пропускної здатності та зменшити залишок місця для інструкцій. Відповідний формат транзакції, кількість підписантів та витрати на верифікацію всі впливають на результат.
Чи завжди більший підпис означає повільнішу верифікацію?
Розмір і час верифікації — це різні вимірювання. Схема з більшими підписами може ефективно верифікувати, створюючи витрати на пропускну здатність або зберігання в іншому місці. Бенчмарки повинні вимірювати повне навантаження, а не виводити швидкість мережі лише з довжини підпису.
Що має змінити Quantumglow?
Quantumglow вирішує, як валідатори аутентифікують та встановлюють угоду в адаптації Alpenglow після квантового переходу. Його запропоновані зміни в комунікації уникають залежності від ідентичної заміни для сьогоднішніх компактних агрегатних сертифікатів. Дослідження само по собі не мігрує гаманці користувачів або встановлює дату активації основної мережі.
Чому міграція може використовувати дорожчий доказ, ніж платіж?
Міграція облікового запису може бути випадковою операцією, тоді як платежі можуть відбуватися повторно. Тому більший одноразовий доказ може мати іншу економічну роль, ніж великий підпис, прикріплений до кожної транзакції. Витрати на подання, верифікацію та затори все ще потребують працездатних правил реалізації.
Чи може квантовий сейф захистити всю мережу?
Сейф може додати вимоги до авторизації для активів, розміщених під контролем його програми. Він не може самостійно замінити консенсус, мережу або кожну вразливу перевірку підпису в інших застосуваннях. Облікові записи, що сплачують збори, та процедури відновлення залишаються частиною оцінки безпеки.
Які докази покажуть, що Solana зберегла свою швидкість?
Порівняльні бенчмарки повинні використовувати розкриті апаратні засоби, версії клієнтів, формати транзакцій та навантаження, з результатами для користувачів, а також валідаторів. Потім потрібен підтверджений запис про розгортання, щоб пов'язати ці тести з живою системою. Це освітній аналіз, а не інвестиційна порада.
Застереження: Ця стаття має інформаційний та освітній характер і не є фінансовою або інвестиційною порадою. Цифри відображають регуляторні подання та звіти, доступні на момент написання, і змінюються з кожним розкриттям. Нічого з цього не є рекомендацією купувати, продавати або утримувати будь-які цінні папери чи активи. Завжди проводьте власне дослідження. Інформація є точною станом на 20 листопада 2026 року. Юридичні та податкові питання слід обговорювати з кваліфікованими професіоналами.
Цей контент надано лише для загальних інформаційних цілей і не є фінансовою, інвестиційною, юридичною чи податковою консультацією. Події, нагороди, онлайн-акцій або пов’язану інформацію, згадана тут, не слід розглядати як рекомендацію, прохання чи запрошення до купівлі, продажу, торгівлі чи інших операцій з криптоактивами. Криптоактиви є дуже волатильними та можуть призвести до збитків. Доступність послуг, продуктів WEEX та пов’язаних із ними подій може відрізнятися залежно від регіону. Ви несете відповідальність за забезпечення відповідності вашої участі чинному місцевому законодавству та нормативним актам.
Вам також може сподобатися

Засновник Cardano Хоскінсон стверджує, що мережа працює, незважаючи на падіння ціни ADA

Morgan Stanley підвищив свою позицію в біткоїн-ETF MSBT на 799,212 BTC, загальний обсяг активів зріс до 12448 BTC

Пітер Шифф стверджує, що Solana може замінити Bitcoin. Чи так це?

Виникнення проблеми з аномальним випуском токенів Cyber на Solana

Дорожня карта Solana на 2027 рік: подвоєння обчислювальної потужності, зниження витрат на транзакції на 80%

Краще купити: Біткоїн проти Ефіру

Пітер Шифф вказує на високу кореляцію між основними криптовалютами

Solana наближається до найгіршого року в історії

Follow the Money: раунд Variational на $110 млн, активність Tether і угоди M&A

Carl Moon розкрив, що біткоїн впав до 55615 доларів

SBF вперше говорить про шкоду від продажу Anthropic: ймовірність знищення людства AI становить 25%, молоді люди повинні глибоко вивчити AI

Акції Anthropic з'явилися на кількох блокчейнах в рамках найбільшого IPO в історії, обсяг торгів перевищив 1,5 мільярда єн

Заглядаючи в соціальні торгові книги: хто насправді отримує прибуток серед шуму трафіку?

Хакери перевели близько 488 тисяч ETH на суму приблизно 860 мільйонів доларів
Securitize виплатила перший дивіденд на токенізовані акції Apple у USDC

唐华斑竹 : PancakeSwap перейменовано на Pancake, кількість користувачів перевищила 208 мільйонів
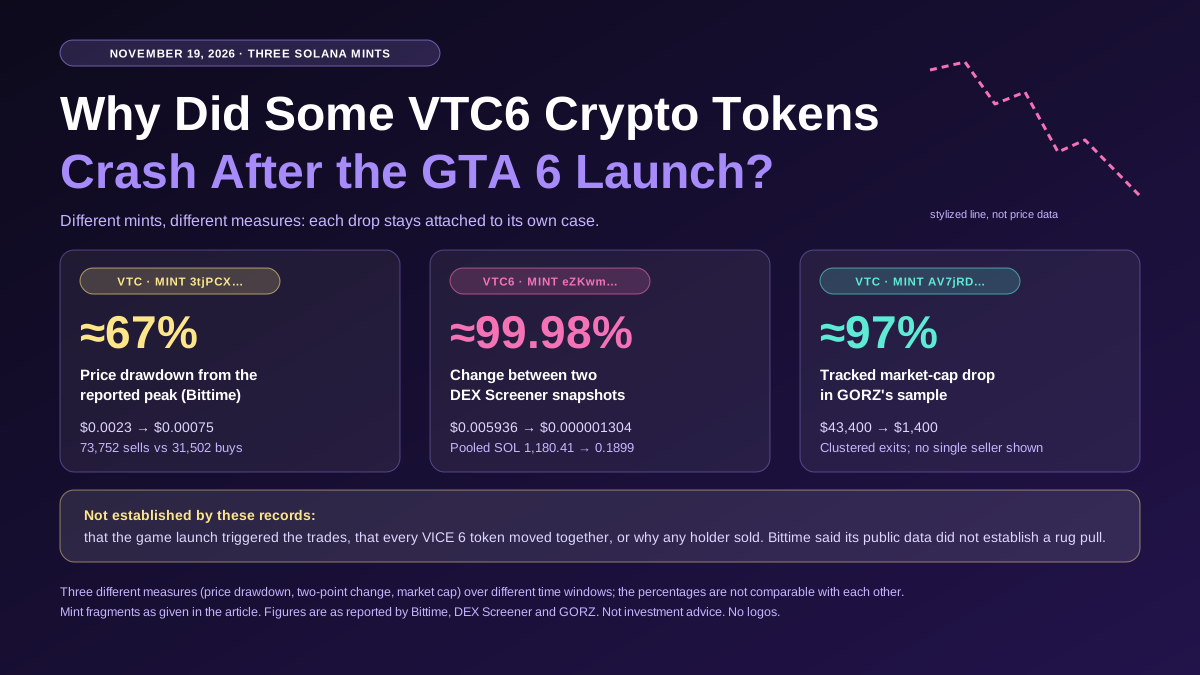
Чому деякі криптотокени VTC6 обвалилися після запуску GTA 6?
Дізнайтеся, чому деякі криптотокени VTC6 подешевшали під час запуску GTA 6. Порівняння трьох токенів Solana, активності продажів, резервів пулів і доказів можливого рагпулу.
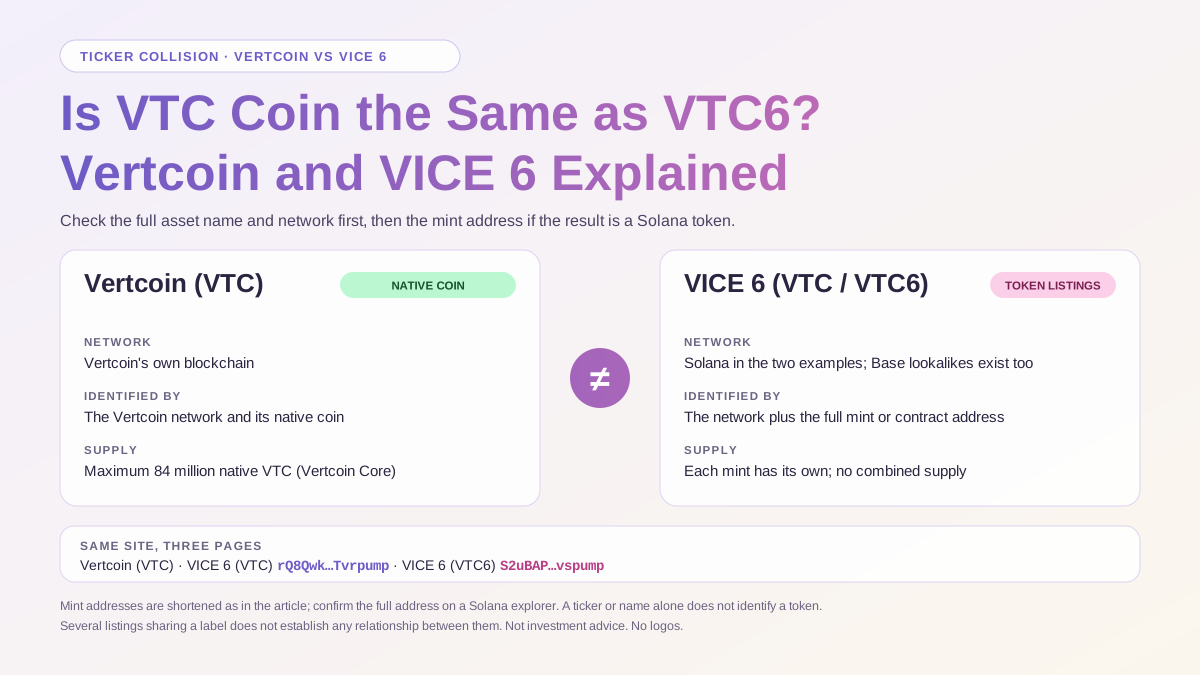
Чи є монета VTC тією самою, що й VTC6? Верткоїн і VICE 6: пояснення
Чи є монета VTC тією самою, що й VTC6? Порівняйте Верткоїн і VICE 6 за мережею, тикером та адресою токена й дізнайтеся, що перевірити перед переказом коштів.
Що таке криптовалюта VTC6? Посібник для початківців із VICE 6 (VTC6)
Що таке криптовалюта VTC6? Дізнайтеся, чому кілька токенів використовують назву VICE 6 і як перевірити мережу, адресу mint та торговий пул, перш ніж порівнювати лістинги.
Фонд Solana отримав контрольний пакет акцій CoinGecko! 18 мільйонів користувачів зможуть торгувати безпосередньо на блокчейні

VanEck припинив співпрацю з Gemini, зупинив зберігання ETF на біткоїн, ефір та SOL

ChatGPT Wallet об'єднується з Visa: Чи потрібні стабільні монети для економіки агентів?

Pump.fun нібито запропонував інфлюенсеру 100 тисяч доларів на місяць, щоб залишити Fomo та просувати більше токенів

Solana представила дорожню карту на 2027 рік, обчислювальна потужність мережі подвоїться
Криптовалюта VTC6: чи є вона офіційною монетою GTA 6? Що насправді запропонувала Take-Two
Чи є криптовалюта VTC6 офіційною монетою GTA 6? Порівнюємо пропозицію Take-Two щодо Sharkbux, інформацію Rockstar про реліз і два токени Solana з однаковими назвами.

Чи варто купувати Ethereum зараз?

Toss з Південної Кореї впроваджує криптовалютний гаманець у додатку для 30 мільйонів користувачів, доступний без рахунку на біржі

Токенізовані акції Solana досягають 1,22 мільярда доларів у міру розширення пропозицій акцій

YC інвестиційна логіка зазнає кардинальних змін: від програмного забезпечення до апаратного, від моделей до фізичного світу

Blockaid позначив 8800 токенів на основі GTA на Solana як шкідливі
Засновник Cardano Хоскінсон стверджує, що мережа працює, незважаючи на падіння ціни ADA
Morgan Stanley підвищив свою позицію в біткоїн-ETF MSBT на 799,212 BTC, загальний обсяг активів зріс до 12448 BTC
Пітер Шифф стверджує, що Solana може замінити Bitcoin. Чи так це?
Виникнення проблеми з аномальним випуском токенів Cyber на Solana
Дорожня карта Solana на 2027 рік: подвоєння обчислювальної потужності, зниження витрат на транзакції на 80%
Краще купити: Біткоїн проти Ефіру
Найновіші статті


Нещодавні лістинги монет на WEEX


