
ستجعل الذكاء الاصطناعي الأشهر الـ 12 المقبلة "مسلخًا" لأمن العملات المشفرة: مسؤول في Anchorage

 فضّلنا على Google


تحذر قادة الأمن في مؤتمر Breakpoint الخاص بـ Solana في لندن من أن شركات العملات المشفرة تواجه موجة من الهجمات المدعومة بالذكاء الاصطناعي على مدار العام المقبل، بالإضافة إلى تهديد مستمر من كوريا الشمالية.
قال ديغو مونيكا، المؤسس المشارك لبنك العملات المشفرة Anchorage Digital: "الأشهر الـ 12 المقبلة ستكون قاسية للغاية. ستكون مسلخًا".
على مدار الأشهر الثلاثة إلى الستة الماضية، انتقلت أنظمة الذكاء الاصطناعي من العثور على الثغرات إلى بناء استغلالات كاملة وتنفيذ كل خطوة من خطوات الهجوم بمفردها، كما قال مونيكا في ندوة ترأسها غوردون كوريرا، المضيف المشارك لبودكاست The Rest Is Classified. الآن، تتيح أدوات الاختراق العدوانية لأي شخص ليس لديه معرفة بالأمن ببساطة أن يطلب من نموذج "يرجى اختراق هذا الموقع"، كما أضاف.
"جزء من ناتجهم المحلي الإجمالي"
تظل كوريا الشمالية أكبر تهديد لشركات العملات المشفرة، كما قال كواتس في عرض تقديمي منفصل. تم سرقة أكثر من 13 مليار دولار من العملات المشفرة على مدار العقد الماضي، أكثر من 7.5 مليار دولار منها هذا العام وحده، مع تصريف حوالي 6 مليارات دولار في خرق واحد: اختراق Binance في الشهر الماضي، الذي ألقت عليه FBI اللوم على كوريا الشمالية. "هذه هي الطريقة التي يمولون بها برامجهم في كوريا الشمالية"، كما قال.
وصف كواتس هجوم Binance بأنه سلسلة من التكتيكات المألوفة. قام مطور بتنزيل برنامج مسموم من نتيجة بحث مدعومة، ثم قام مهندس بإجراء مقابلة عمل على جهاز عمله وقام بتنزيل برنامج كجزء من ذلك. منح ذلك المهاجمين موطئ قدم للتحرك عبر الشبكة والوصول إلى خدمات التوقيع، التي استخدموها لتفويض المعاملات الخبيثة بدلاً من سرقة المفاتيح بأنفسهم، كما قال.
تعتبر المقابلات الوهمية "تكتيكًا مميزًا لكوريا الشمالية"، كما قال، إلى جانب الأدوات المسمومة ومكالمات الفيديو العميقة. سرق القراصنة الكوريون الشماليون 400 مليون دولار باستخدام مكالمات عميقة فقط. عندما لا يستطيع عملاء كوريا الشمالية الحصول على وظائف مباشرة، يستخدمون أشخاصًا في الولايات المتحدة لتولي وظائف نيابة عنهم، ثم يتصلون بلوحات المفاتيح والفأرات عن بُعد حتى يتمكن المهاجمون من الوصول إلى شبكة الشركة، كما قال مونيكا.
فرضت وزارة الخزانة الأمريكية مؤخرًا عقوبات على 11 شخصًا بسبب مثل هذه المخططات الخاصة بالعمالة في تكنولوجيا المعلومات الكورية الشمالية. أضاف مونيكا أن Anchorage الآن تقوم بتوظيف موظفين جدد شخصيًا في مكتبها في الولايات المتحدة، ويعمل كل موظف على جهاز Chromebook مقفل، حيث يقوم بتسجيل الدخول إلى الآلات البعيدة للتطوير، مما قال إنه يزيل 90% إلى 95% من سطح الهجوم المؤسسي الخاص بها.
"حماية المفاتيح"
أشار كواتس إلى الفرق إلى STRIDE، وهو إطار أمان مجاني أطلقته مؤسسة Solana في الربيع. يحدد 18 تحكمًا أساسيًا مصممة خصيصًا للعملات المشفرة، وقد مرت البروتوكولات التي تغطي أكثر من 74% من إجمالي قيمة DeFi المقفلة على Solana، بما في ذلك 10 من أفضل 11، كما قال. تستخدم المؤسسة أيضًا الذكاء الاصطناعي لعكس هندسة البرامج التي تم إطلاقها حديثًا والعثور على العيوب قبل أن يفعل المهاجمون، مما قال إنه منع أكثر من 5 ملايين دولار من الخسائر المحتملة في الشهر الماضي.
حذر كلا المسؤولين من الأخطاء الأساسية. ربط صناديق البريد الإلكتروني لوكلاء الذكاء الاصطناعي يدعو إلى هجمات حقن الطلبات، كما قال مونيكا، بينما حث كواتس الفرق على "حماية المفاتيح"، باستخدام مفاتيح أمان الأجهزة لتسجيل الدخول والمحافظ متعددة التوقيع المكونة بشكل صحيح، مع خطط لتدوير المفاتيح وفقدانها. "هذا هو المكان الذي نرى فيه المهاجمين يتجهون إليه"، قال كواتس. "إنهم يحصلون على نقاط الدخول من خلال الأساسيات. إنهم يتحولون للحصول على المفاتيح، وهذا هو المكان الذي يطلقون فيه غضبهم."
سعر --
يُقدَّم هذا المحتوى لأغراض معلوماتية عامة فقط، ولا يُشكل مشورة مالية أو استثمارية أو قانونية أو ضريبية. ولا ينبغي اعتبار أي فعاليات أو مكافآت أو عروض ترويجية عبر الإنترنت أو أي معلومات ذات صلة واردة فيه توصيةً أو طلبًا أو دعوةً لشراء الأصول المشفرة أو بيعها أو تداولها أو إجراء أي معاملات أخرى عليها. تتميز الأصول المشفرة بتقلبات سعرية مرتفعة وقد تؤدي إلى خسائر. وقد يختلف مدى توفر خدمات WEEX ومنتجاتها والفعاليات المرتبطة بها حسب المنطقة. وتقع على عاتقك مسؤولية التأكد من أن مشاركتك تتوافق مع القوانين واللوائح المحلية المعمول بها.
قد يعجبك أيضاً

بيتر شيف يقول إن سولانا يمكن أن تحل محل التعرض لبيتكوين. هل يمكن؟

ظهور مشكلة زيادة غير طبيعية في إصدار رموز Cyber على Solana

تابع المال: جولة Variational بقيمة 110 مليون دولار، نشاط Tether وصفقات الاندماج والاستحواذ

ارتفاع مبيعات NFT إلى 33 مليون دولار مع زيادة تداول الإيثيريوم بنسبة 33%

دفاتر التداول الاجتماعي المتعمقة: من الذي يحقق الأرباح حقًا وسط ضجيج الحركة؟

هاكرز ينقلون حوالي 488,000 إيثريوم، بقيمة حوالي 860 مليون دولار

唐华斑竹 : تم تغيير اسم PancakeSwap إلى Pancake، وعدد المستخدمين يتجاوز 208 مليون

هل يمكن أن تصبح سولانا آمنة ضد الكم دون فقدان ميزة سرعتها؟
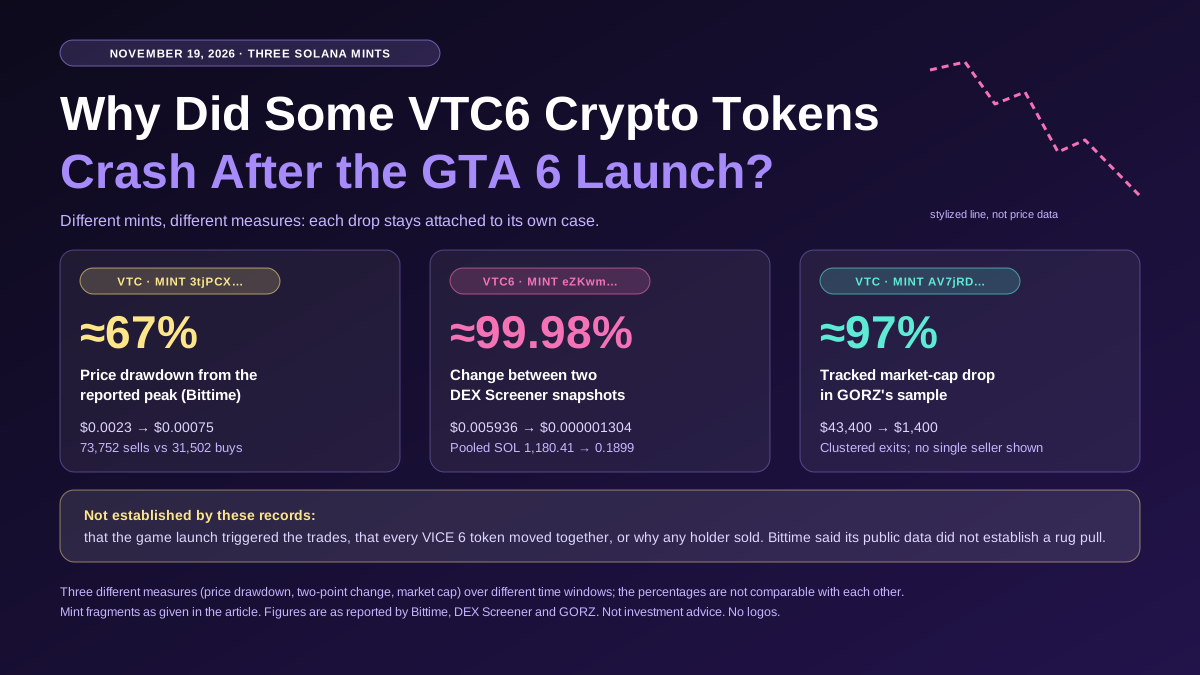
لماذا انهارت بعض توكنات VTC6 للعملات الرقمية بعد إطلاق GTA 6؟
اكتشف سبب انخفاض بعض توكنات VTC6 للعملات الرقمية قرب إطلاق GTA 6. قارن بين ثلاثة إصدارات على سولانا، ونشاط البيع، واحتياطيات المجمع، والأدلة على سحب البساط.
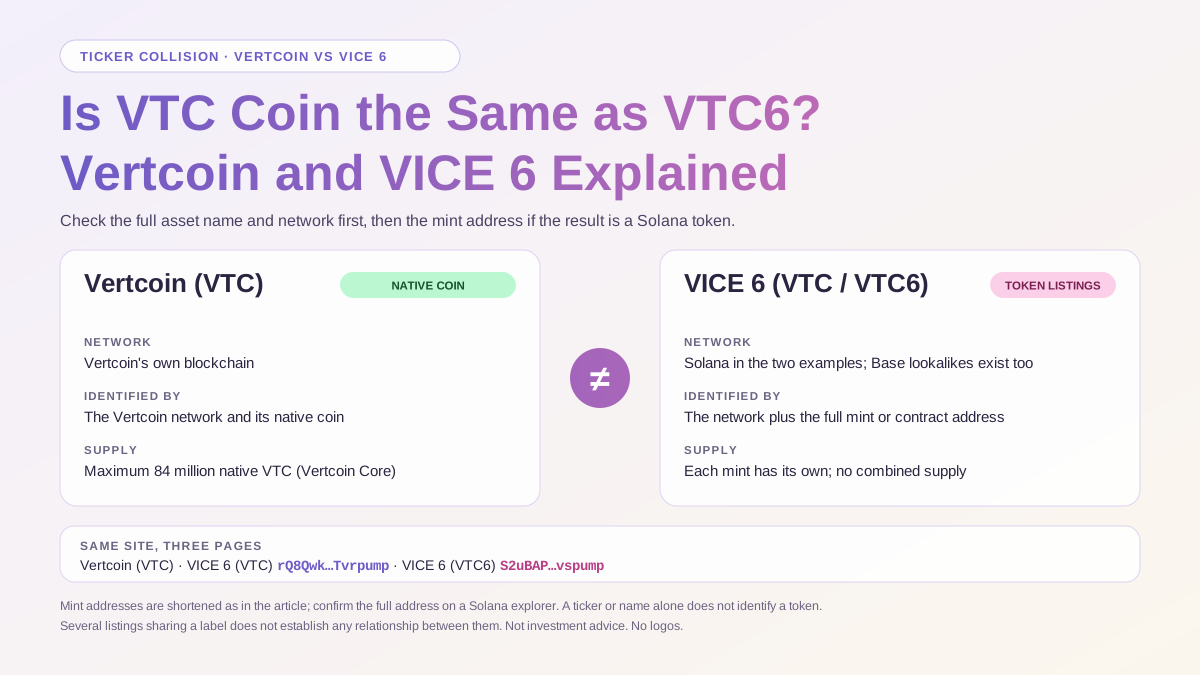
هل عملة VTC هي نفسها VTC6؟ شرح فيرتكوين وفايس 6
هل عملة VTC هي نفسها VTC6؟ قارن بين فيرتكوين وVICE 6 من حيث الشبكة والرمز وعنوان التوكن، وتعرّف على التفاصيل التي ينبغي التحقق منها قبل تحويل الأموال.
ما هي عملة VTC6 الرقمية؟ دليل للمبتدئين إلى VICE 6 (VTC6)
ما هي عملة VTC6 الرقمية؟ تعرّف على سبب استخدام عدة توكنات لاسم VICE 6، وكيفية التحقق من الشبكة وعنوان الإصدار ومجمع التداول قبل مقارنة الإدراجات.

محفظة ChatGPT تتعاون مع Visa: هل لا يزال هناك حاجة للعملات المستقرة في الاقتصاد الوكالي؟
عملة VTC6 الرقمية: هل هي عملة GTA 6 الرسمية؟ وما الذي اقترحته Take-Two فعليًا؟
هل عملة VTC6 الرقمية هي العملة الرسمية لـGTA 6؟ قارن بين مقترح Sharkbux من Take-Two، ومعلومات إصدار Rockstar، وعمليتي إصدار توكنين على Solana يحملان الاسم نفسه.

تطبيق Toss الكوري يقدم محفظة للعملات المشفرة لـ 30 مليون مستخدم بدون الحاجة لحساب في بورصة

تصل قيمة الأسهم المرقمة على سولانا إلى 1.22 مليار دولار مع توسع عروض الأسهم

تغيير جذري في منطق استثمار YC: من البرمجيات إلى الأجهزة، ومن النماذج إلى العالم المادي

Blockaid تصنف أكثر من 8800 رمز موضوع GTA على Solana كخبيث

خطط بوليماركت الأمريكية للمراهنات على النفط والغاز بعد تداولات بقيمة مليار دولار في العملات المشفرة

جونسون يدعو بريطانيا لقيادة تطوير التوكنات، وينتقد البيتكوين كاحتيال بونزي
تطوير DeFi يضيف 9,482 SOL مع نمو الخزينة للأسبوع العاشر على التوالي

ZachXBT يتحدى تجميد 3 ملايين دولار في Gate بسبب خطأ مزعوم في التتبع

ريفولوت تخطط لإطلاق أربعة صناديق بلوكتشين لمواجهة نقص السيولة في الأسواق الخاصة

سيعقد مؤتمر Solana Breakpoint 2027 في سان فرانسيسكو من 8 إلى 10 سبتمبر
FTX "القدامى" يحصلون على ترخيص العقود الآجلة الأمريكية، والتداول على مدار الساعة قادم

Akash تطلق خطة عقود مستقبلية للحوسبة Akash Compute Forwards لتجربة في 2027

ARK Invest تشتري أسهم Block وCircle وCoinbase بقيمة 40 مليون دولار وتبيع أسهم Nvidia بقيمة 85 مليون دولار
الرئيس التنفيذي لشركة Real Vision راوول بال: ستعيد تقنية البلوكشين تشكيل النظام المالي، وظهور اتجاه التوكنات

استحواذ CoinGecko: شخصان بدأوا بـ 200 دولار، وقد تم تقييمها بـ 500 مليون

الهيكل التالي لـ Hyperliquid سيظهر من بين هذه الشركات الست

حكم بقيمة 25 مليون دولار يكشف عن نقطة ضعف خطيرة في دفع وول ستريت نحو التوكنيز
بيتر شيف يقول إن سولانا يمكن أن تحل محل التعرض لبيتكوين. هل يمكن؟
ظهور مشكلة زيادة غير طبيعية في إصدار رموز Cyber على Solana
تابع المال: جولة Variational بقيمة 110 مليون دولار، نشاط Tether وصفقات الاندماج والاستحواذ
ارتفاع مبيعات NFT إلى 33 مليون دولار مع زيادة تداول الإيثيريوم بنسبة 33%
دفاتر التداول الاجتماعي المتعمقة: من الذي يحقق الأرباح حقًا وسط ضجيج الحركة؟
هاكرز ينقلون حوالي 488,000 إيثريوم، بقيمة حوالي 860 مليون دولار
أحدث المقالات


أحدث إضافات العملات على WEEX


