
SafePal Təhlükəsizdirmi? Təhlükəsizlik Xüsusiyyətlərinə Baxış

 Google-da bizi seçin


SafePal aparat cihazları, mobil tətbiq, brauzer dəstəyi və zəncirüstü alətlər təklif edən daha tanınmış özünüsaxlama pul kisəsi brendlərindən biridir. Bu geniş ekosistem təhlükəsizlik məsələsini daha vacib edir, xüsusən də SafePal 2026-cı ilin avqustunda sifariş izləmə sistemindəki icazələndirmə qüsuru səbəbindən təxminən 39,798 müştərinin sifariş məlumatlarının ifşa olunduğunu açıqladıqdan sonra. Şirkət seed ifadələrinin, şəxsi açarların, pul kisəsi parollarının və ödəniş məlumatlarının təsirlənmədiyini bildirib. Bəs SafePal təhlükəsizdirmi? Qısa cavab budur ki, onun pul kisəsi təhlükəsizlik modeli həmin hadisədən ayrı qalır, lakin istifadəçilər yenə də məhsulun necə işlədiyini və real risklərin adətən haradan qaynaqlandığını anlamalıdırlar.
Qısa Cavab
- SafePal özünüsaxlama pul kisəsi kimi qurulub; bu o deməkdir ki, istifadəçilər qoruma məsuliyyətini şirkətə vermək əvəzinə öz bərpa ifadələrinə və şəxsi açarlarına nəzarət edirlər.
- Onun aparat pul kisəsinin təhlükəsizlik modeli oflayn imzalama və proqram təminatının yoxlanmasına əsaslanır; hər ikisi uzaqdan hücumlara və saxta yeniləmələrə məruz qalmanı azaltmaq üçün nəzərdə tutulub.
- 2026-cı ilin avqustunda baş verən müştəri məlumatı hadisəsinin seed ifadələrini, şəxsi açarları, pul kisəsi parollarını və ya ödəniş məlumatlarını sızdırmadığı bildirilib, lakin bu, fişinq və təqlidetmə riskini artırıb.
- Əksər istifadəçilər üçün ən böyük praktik təhlükələr saxta tətbiqlər, zərərli keçidlər, seed ifadəsinin zəif saxlanması və təhlükəli tranzaksiyaların təsdiqlənməsidir.
SafePal Nədir və Təhlükəsizlik Modeli Niyə Vacibdir
SafePal aparat pul kisəsi brendindən daha geniş kripto çıxış platformasına çevrilib. Onun 2026-cı il rəsmi materiallarına görə, platforma 16 dildə 200-dən çox ölkə və regionda 30 milyon istifadəçiyə xidmət göstərir və indi aparat pul kisələri, mobil və brauzer pul kisələri, zəncirlərarası svoplar, ticarət, gəlir alətləri, CEX mini proqramları və bankçılıqla əlaqəli funksiyaları əhatə edir. Bu vacibdir, çünki pul kisəsinin təhlükəsizliyi yalnız cihazla bağlı deyil. O, həmçinin istifadəçilərin DeFi, svoplar, steykinq alətləri, dApps və hesabın bərpası ilə necə qarşılıqlı əlaqə qurmasından asılıdır.
Özünüsaxlamada əsas kompromis sadədir: nəzarəti əldə edirsiniz, lakin məsuliyyəti də öz üzərinizə götürürsünüz. Qeyri-kastodial pul kisəsi birjalardan və ya üçüncü tərəflərdən asılılığı azalda bilər, amma istifadəçiləri hər bir səhvdən qoruya bilməz. Buna görə SafePal-ın ədalətli qiymətləndirilməsi pul kisəsi arxitekturasını fişinq, saxta proqram təminatı və riskli tranzaksiya təsdiqləri kimi əməliyyat risklərindən ayırmalıdır.
SafePal-ın Oflayn İmzalama Sistemi Aktivlərinizi Necə Qoruyur
Oflayn imzalama aparat pul kisələrinin əsas təhlükəsizlik ideyalarından biridir. Sadə dillə desək, tranzaksiya qoşulu mühitdə hazırlanır, lakin kritik imzalama addımı internetə qoşulmuş telefon və ya kompüterdə deyil, aparat cihazında həyata keçirilir. Bu, host cihazdakı zərərli proqramın şəxsi açara birbaşa çatma ehtimalını azaldır.
SafePal istifadəçiləri üçün bu model vacibdir, çünki şəxsi açarın aparat mühitində qalması, imzalanmış tranzaksiyanın isə daha sonra blokçeynə yayımlanması nəzərdə tutulur. Əsas üstünlük təcridetmədir. Qoşulu tətbiq və ya brauzer mühiti daha az etibarlı olsa belə, imzalama mərhələsi ayrı qalır. Bu, pul kisəsini toxunulmaz etmir, lakin açarların tamamilə ümumi təyinatlı, internetə qoşulmuş cihazda saxlanması ilə müqayisədə hücum səthini daraldır.
Bu, xüsusilə DeFi ilə qarşılıqlı əlaqə quran, tokenləri zəncirlər arasında svop edən və ya yeni ekosistemləri araşdıran fəal kripto istifadəçiləri üçün aktualdır. SafePal-ın 2026-cı il yeniləmələri — X1 və S1 Pro-da XRP tokenləri kimi əlavə dəstək, həmçinin müəyyən şəbəkələrdə TON WalletConnect və token əsaslı qaz ödənişləri kimi tətbiq funksiyaları — məhsulun çoxzəncirli istifadəyə daha dərindən genişləndiyini göstərir. Pul kisəsi nə qədər çox yerə qoşulursa, güclü imzalama təcridetməsi bir o qədər dəyərli olur.
-- qiyməti
SafePal Şəxsi Açarlarınıza Heç Vaxt Çıxış Əldə Edirmi
SafePal-ın təşviq etdiyi qeyri-kastodial modelə əsasən, şirkətin mərkəzləşdirilmiş birjanın müştəri aktivlərini saxladığı kimi istifadəçilərin şəxsi açarlarını saxlaması nəzərdə tutulmur. Praktikada bu o deməkdir ki, bərpa ifadəsi və şəxsi açarlar istifadəçi tərəfindən yaradılır və idarə olunur, vəsaitlərə çıxış isə həmin məlumatın qorunmasından asılıdır.
Bu fərq 2026-cı ilin avqustunda baş verən pozuntunun niyə diqqətlə qiymətləndirilməli olduğunu da izah edir. Reuters xəbər verib ki, sifariş izləmə sistemindəki icazələndirmə qüsuru 2 mart 2025-ci ildən 11 aprel 2026-cı ilədək müəyyən müştəri sifarişi təfərrüatlarını ifşa edib. SafePal seed ifadələrinin, şəxsi açarların, pul kisəsi parollarının və ödəniş məlumatlarının təsirlənmədiyini bildirib. Bu, hadisənin ciddiliyini aradan qaldırmır, lakin şirkətin sifariş emalı probleminin pul kisəsi açarlarının saxlanmasının təsdiqlənmiş şəkildə pozulmasından fərqli olduğunu göstərir.
Yeni başlayanlar üçün praktik nəticə aydındır: SafePal-dan nəzərdə tutulduğu kimi istifadə edirsinizsə, şirkət kripto açarlarınızın qoruyucusu olmamalıdır. Amma bu həm də o deməkdir ki, bərpa ifadənizi itirsəniz, adətən çıxışı bərpa edə biləcək mərkəzi tərəf yoxdur.
SafePal Tətbiqindən İstifadə Edərkən Ümumi Risklər
Tətbiqin özü faydalı ola bilər, xüsusən SafePal Polymarket dəstəyi və daha geniş WalletConnect uyğunluğu kimi funksiyalar əlavə etməyə davam etdiyi üçün. Lakin rahatlıq daha çox təmas nöqtəsi yaradır və daha çox təmas nöqtəsi səhv etmək üçün daha çox yol deməkdir.
İlk böyük risk fişinqdir. 2026-cı ilin avqust hadisəsindən sonra SafePal pozuntu ilə bağlı 30-dan çox saxta veb-saytı və fişinq keçidini müəyyən edib bağlatdırdığını bildirib. Bu, hücum edənlərin ifşa olunmuş sifariş təfərrüatlarından və ya brend tanınmasından pul kisəsi provayderini təqlid etmək üçün nə qədər sürətlə istifadə edə bildiyini göstərir. Saxta dəstək mesajı və ya saxta proqram təminatı bildirişi birbaşa texniki hücumdan daha təhlükəli ola bilər, çünki istifadəçini həssas məlumatı könüllü şəkildə verməyə sövq edir.
İkinci risk zərərli tranzaksiya təsdiqidir. Web3-də çoxlu itkilər istifadəçilərin tam anlamadıqları müqavilə qarşılıqlı əlaqəsini təsdiqləməsi səbəbindən baş verir. Bunun üçün pul kisəsinin özünün sıradan çıxması tələb olunmur. İstifadəçi yanlış icazə sorğusunu imzalayarsa, blokçeyn onu yenə də emal edəcək.
Üçüncü risk cihaz gigiyenasının zəifliyidir. Təhlükəyə məruz qalmış telefonda işləyən pul kisəsi tətbiqi saxta üstqatlara, mübadilə buferinin dəyişdirilməsinə və ya zərərli keçidlərə daha çox məruz qalır. Aparat imzalama açarları qorumağa kömək etsə də, istifadəçilər yenə də vəsaiti yanlış ünvana göndərməyə və ya zərərli əməliyyata icazə verməyə aldadıla bilərlər.
Orijinal SafePal Avadanlığından İstifadə Etdiyinizi Necə Yoxlamaq Olar
Orijinallığın yoxlanması aparat pul kisəsi təhlükəsizliyinin əsas hissəsidir. SafePal-ın rəsmi yeniləmə materiallarında deyilir ki, onun aparat pul kisələrində zərər görmüş və ya saxta proqram təminatının SafePal cihazına düzgün şəkildə yenilənməsinin qarşısını almaq üçün nəzərdə tutulan proqram təminatı yoxlama mexanizmi mövcuddur. Şirkət həmçinin hər proqram təminatı versiyasının SHA-256 heşləmə alqoritmi ilə yaradılmış unikal ID-yə malik olduğunu izah edir.
Praktik baxımdan istifadəçilər proqram təminatını yalnız SafePal-ın rəsmi saytından yükləməli, yeniləmə təfərrüatlarını diqqətlə müqayisə etməli və pul kisəsi proqramı və ya cihaz yeniləmələrini yerləşdirdiyini iddia edən üçüncü tərəf saytlardan uzaq durmalıdırlar. Bu vacibdir, çünki hücum edənlər çox vaxt aparat dizaynının özündən deyil, quraşdırma və yeniləmə prosesindən hədəf kimi istifadə edirlər. İstifadəçi saxta proqram quraşdırarsa, hətta güclü pul kisəsi də zəiflədilə bilər.
Həmçinin qablaşdırmanı yoxlamaq, rəsmi quraşdırma prosesinə əməl etmək və təcili yeniləməyə çağıran gözlənilməz mesajlara şübhə ilə yanaşmaq müdrik addımdır. Aparat pul kisəsi təhlükəsizliyində orijinallıq yoxlamaları ikinci dərəcəli iş deyil. Onlar müdafiə modelinin bir hissəsidir.
Pul Kisənizin Təhlükəyə Məruz Qaldığından Şübhələnirsinizsə Nə Etməli
Nəyinsə qaydasında olmadığını düşünürsünüzsə, sürət vacibdir. Şübhəli keçidlər və ya dApps ilə qarşılıqlı əlaqəni dərhal dayandırın. Yardım etdiyini iddia edən veb-saytlara, söhbət pəncərələrinə və ya açılan bildirişlərə bərpa ifadənizi daxil etməyin. Qanuni pul kisəsi provayderinin hesabınızı yoxlamaq üçün seed ifadənizə ehtiyacı olmamalıdır.
Sonra təmiz cihazdan son təsdiqləri və tranzaksiya fəaliyyətini nəzərdən keçirin. Hələ də pul kisəsinə nəzarət edirsinizsə və bərpa ifadəsinin ifşa olunduğuna inanırsınızsa, adətən daha təhlükəsiz seçim köhnə pul kisəsindən istifadəni davam etdirməyə çalışmaq əvəzinə aktivləri yeni bərpa ifadəsi ilə yaradılmış yeni pul kisəsinə köçürməkdir. Narahatlıq köhnə sifariş məlumatları ilə bağlı fişinqdirsə, e-poçt, SMS və ya telefon vasitəsilə edilən təqlidetmə cəhdlərinə qarşı ayıq olun.
Eyni dərəcədə vacib olan emosional təcililik hissini real pul kisəsi təhlükəsizliyindən ayırmaqdır. Sızmış çatdırılma ünvanı və ya telefon nömrəsi ciddidir, lakin bu, şəxsi açarın sızması ilə eyni deyil. İstifadəçilər bu fərqi anladıqda daha düzgün qərarlar verirlər.
2026-cı il Məlumat Hadisəsindən Sonra SafePal-a Necə Baxmalı
Ən balanslı baxış budur ki, açıqlanmış faktlar onun əsas pul kisəsi açarı arxitekturasının birbaşa pozulduğunu göstərməsə də, sifariş məlumatlarının sızması SafePal brendinə inama zərbə vurub. Bu fərq vacibdir. Pul kisəsi şəxsi açarları təcrid olunmuş saxlaya bilər, lakin yenə də müştəri məlumatları, dəstək prosesləri və ya ətraf xidmətlərlə bağlı əməliyyat təhlükəsizliyi problemləri ilə üzləşə bilər.
Beləliklə, kimsə SafePal-ın təhlükəsiz olub-olmadığını soruşanda daha düzgün cavab şərtlidir. Onun özünüsaxlama dizaynı, oflayn imzalama yanaşması və proqram təminatının yoxlanması çərçivəsi əhəmiyyətli üstünlüklərdir. Lakin təhlükəsiz istifadə yenə də istifadəçi davranışından, diqqətli yoxlamadan və kripto itkilərinin əksəriyyətinin pul kisəsi şirkətinin açarları birbaşa oğurlamasından deyil, sosial mühəndislikdən, saxta interfeyslərdən və yanlış təsdiqlərdən qaynaqlandığını anlamaqdan asılıdır.
Nəticə
SafePal istifadəçinin idarə etdiyi açarlara, oflayn imzalamaya və proqram təminatının yoxlanmasına əsaslanan bütöv özünüsaxlama təhlükəsizlik modelini qoruyub saxlayır kimi görünür. Lakin heç bir pul kisəsi risksiz deyil və 2026-cı il müştəri məlumatı pozuntusu əməliyyat zəifliklərinin fişinq və təqlidetmə vasitəsilə yenə də real təhlükə yarada biləcəyini göstərdi. Əksər istifadəçilər üçün SafePal, avadanlığı diqqətlə yoxladıqları, bərpa ifadəsini qoruduqları və hər mesaja, keçidə və imzalama sorğusuna ehtiyatla yanaşdıqları halda məntiqli seçim ola bilər.
Tez-tez Verilən Suallar
1. SafePal kastodial, yoxsa qeyri-kastodial pul kisəsidir?
SafePal qeyri-kastodial pul kisəsi kimi təqdim olunur; yəni istifadəçilərin qoruma məsuliyyətini şirkətə buraxmaq əvəzinə öz bərpa ifadələrinə və şəxsi açarlarına nəzarət etməsi nəzərdə tutulur.
2. 2026-cı il SafePal pozuntusu şəxsi açarları və ya seed ifadələrini ifşa etdimi?
SafePal-ın açıqlamalarına və Reuters-in xəbərinə əsasən, açıqlanan hadisə seed ifadələri, şəxsi açarlar, pul kisəsi parolları və ya ödəniş məlumatları ilə deyil, müştəri sifarişi məlumatları ilə bağlı idi.
3. Əksər SafePal istifadəçiləri üçün ən böyük risk nədir?
Əksər istifadəçilər üçün ən böyük risklər pul kisəsinin əsas dizaynının birbaşa sıradan çıxmasından çox fişinq, saxta tətbiqlər və ya proqram təminatı mənbələri, təhlükəli dApp təsdiqləri və bərpa ifadəsinin zəif saxlanmasıdır.
4. SafePal avadanlığımın orijinal olduğunu necə yoxlaya bilərəm?
Rəsmi quraşdırma və proqram təminatı mənbələrindən istifadə edin, üçüncü tərəf yükləmə səhifələrindən uzaq durun və rəsmi versiya təfərrüatlarını və orijinallıq məlumatlarını yoxlamaq da daxil olmaqla SafePal-ın proqram təminatını yoxlama təlimatlarına əməl edin.
5. Sifariş məlumatı hadisəsinə görə SafePal-dan istifadəni dayandırmalıyam?
Bu, risk dözümlülüyünüzdən asılıdır, lakin bildirilən faktlar pul kisəsi açarlarının təsdiqlənmiş şəkildə pozulmasından çox müştəri məlumatlarının ifşasına işarə edir. Daha təcili addım fişinqə qarşı məlumatlılığı gücləndirmək və hər bir kommunikasiya vasitəsini diqqətlə yoxlamaqdır.
Bu məzmun yalnız ümumi məlumat məqsədilə təqdim olunur və maliyyə, investisiya, hüquqi və ya vergi məsləhəti hesab edilməməlidir. Burada qeyd olunan hər hansı tədbir, mükafat, onlayn kampaniya və ya əlaqəli məlumat hər hansı kriptoaktivin alınması, satılması, treydinqi və ya digər əməliyyatların aparılması üçün tövsiyə, təşviq və ya dəvət kimi qiymətləndirilməməlidir. Kriptoaktivlər yüksək dəyişkənliyə malikdir və maliyyə itkisinə səbəb ola bilər. WEEX-in xidmətləri, məhsulları və əlaqəli tədbirlərinin əlçatanlığı regiondan asılı olaraq dəyişə bilər. İştirakınızın yerli qanunvericilik və tənzimləyici tələblərə uyğun olmasını təmin etmək sizin məsuliyyətinizdir.
Bunları da bəyənə bilərsiniz
Kripto pulqabınız təhlükəsizdirmi? Təhlükəsizlik xəbərdarlıqlarını necə yoxlamaq və fişinqi necə tanımaq olar
Kripto pulqabısını necə əldə etməli: seçin, quraşdırın və təhlükəsiz şəkildə maliyyələşdirin

Ən yaxşı kriptovalyuta pulqabı 2026: hər istifadəçi tipi üçün ən yaxşı seçimlər

SafePal Pulqabısını Necə Quraşdırmaq və İstifadə Etmək Olar?

SafePal Pulqabısı Nədir? Yeni Başlayanlar üçün Tam Bələdçi
Roadster ajiotajından sonra FTR Coin: Flying Tesla Roadster niyə gerilədi və ticarətdən əvvəl nələri yoxlamaq lazımdır
SpaceX Q3 üzrə maliyyə nəticələri: 161% artım, Tesla ilə birləşmə müzakirələri və SPCX səhmi
BTC-ni USDT-yə necə çevirmək olar: WEEX-də addım-addım bələdçi

WEEX-də çevik, yoxsa müddətli steykinq? Qərarı müəyyən edən ehtimallar
xStocks kriptovalyutası izahı: Tokenləşdirilmiş səhmlər nədir, necə işləyir və sahiblər nələri yoxlamalıdır
BTC maliyyələşdirmə dərəcəsi və açıq maraq: Hər biri nəyi ölçür və onları birlikdə necə oxumaq olar
Pearl (PRL) kriptovalyutası nədir və onun mayninqi necə işləyir?
Aergo (AERGO) kriptovalyutasına nə oldu? Token miqrasiyası və sahiblərin etməli olduqları
HeyElsa (ELSA) kriptovalyutası nədir və necə işləyir?
WEEX-də ETH-i steykinqə qoymaq, yoxsa USDT saxlamaq? Qərarı müəyyən edən qiymət dəyişikliyi

Kriptovalyuta birjası nə dərəcədə şəffafdır? Ehtiyatların sübutu və müdafiə fondlarının yoxlanması
WEEX Trust Center-dən necə istifadə etməli: ehtiyatları, Müdafiə Fondunu və rəsmi əlaqə vasitələrini yoxlayın
WEEX Trust Center-dən necə istifadə etməli: ehtiyatları, Müdafiə Fondunu və rəsmi əlaqə vasitələrini yoxlayın
Kriptovalyuta birjası nə qədər şəffafdır? Ehtiyatların sübutu və qoruma fondlarının yoxlanması

Kriptoda leverecli ticarət nədir? Sadə nümunələrlə yeni başlayanlar üçün bələdçi
Kriptovalyuta marja ticarəti nədir? Necə işləyir, fyuçers ticarətindən nə ilə fərqlənir və nələr səhv gedə bilər
Kriptovalyuta ilə çiyinli ticarət: Perpetual fyuçerslər, marja və likvidasiya necə işləyir
Ən yaxşı kriptovalyuta leverec ticarəti platforması: Birja seçməzdən əvvəl müqayisə ediləcək məqamlar
Bu həftə Nvidia səhmi: NVDA niyə düşüb sonra bərpa olundu və AI maliyyələşdirməsi ilə bağlı narahatlıqlar çip səhmləri üçün nə deməkdir

Təklif azaldıqda WXT steykinqi: yandırmalar gəlirliliyinizə nə əlavə edir
Tokenləşdirilmiş səhmlər real səhmlərlə təmin olunurmu? Sahiblər nəyə sahibdir?
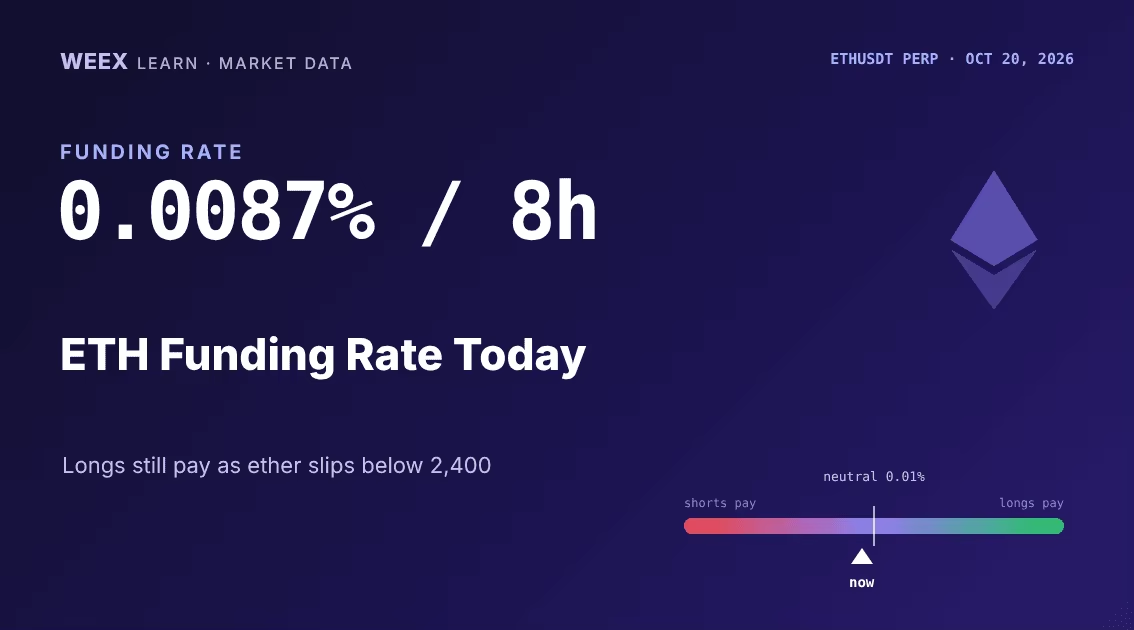
Bu gün ETH üzrə fundinq dərəcəsi: 0,0087% / 8 saat — Ether long mövqeləri yenidən levereci artırır
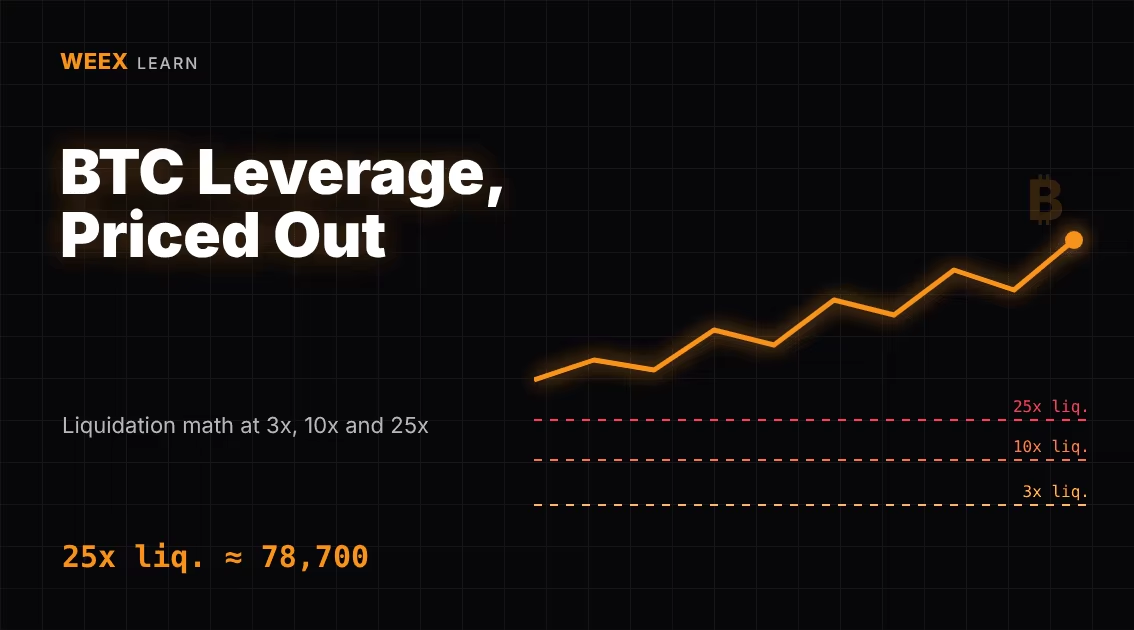
Bitcoin marja ticarəti: 3x, 10x və 25x-də BTC likvidasiyasının hesablanması
Kriptovalyuta üzrə kredit çiyni ilə ticarət platforması: Depozit etməzdən əvvəl 6 yoxlama
Marja ticarəti nədir? 3x və 10x leverage ilə 1000 $ nümunəsi
Kripto pulqabınız təhlükəsizdirmi? Təhlükəsizlik xəbərdarlıqlarını necə yoxlamaq və fişinqi necə tanımaq olar
Kripto pulqabısını necə əldə etməli: seçin, quraşdırın və təhlükəsiz şəkildə maliyyələşdirin
Ən yaxşı kriptovalyuta pulqabı 2026: hər istifadəçi tipi üçün ən yaxşı seçimlər
SafePal Pulqabısını Necə Quraşdırmaq və İstifadə Etmək Olar?
SafePal Pulqabısı Nədir? Yeni Başlayanlar üçün Tam Bələdçi
Roadster ajiotajından sonra FTR Coin: Flying Tesla Roadster niyə gerilədi və ticarətdən əvvəl nələri yoxlamaq lazımdır
Mündəricat
Populyar koinlər
Ən son məqalələr





