
Sicherheitsanfälligkeit der Ledger-Wallet; Benutzer sollten die Ethereum-App auf Version 1.22.2 aktualisieren

 Auf Google bewerten


Eine Sicherheitsanfälligkeit in der Ethereum-App der Ledger-Hardware-Wallets wurde identifiziert, die es unter bestimmten Bedingungen einem bösartigen dApp ermöglichen könnte, eine Transaktion zu signieren, die von dem, was auf dem Bildschirm des Geräts angezeigt wird, abweicht. Ledger hat Version 1.22.2 der Ethereum-App veröffentlicht, und die Benutzer sollten diese so schnell wie möglich installieren.
Laut Mihn Blockchain bezog sich diese Sicherheitsanfälligkeit auf die Art und Weise, wie gleichzeitige Signaturanfragen verwaltet werden. Im Angriffsszenario wurden die Details der ursprünglichen Transaktion weiterhin auf dem Bildschirm des Geräts angezeigt, aber eine zweite Anfrage konnte diese im Speicher ersetzen, was schließlich dazu führte, dass unterschiedliche Daten zur Signatur an das Gerät gesendet wurden.
Wie funktionierte die Sicherheitsanfälligkeit?
Laut dem Sicherheitsunternehmen TestMachine war für die Ausnutzung dieses Fehlers ein dApp mit WebHID-Zugriff erforderlich; eine Funktion, die eine direkte Kommunikation bestimmter Webanwendungen mit Hardwaregeräten ermöglicht.
In diesem Szenario konnte der Angreifer, während der Benutzer eine Transaktion überprüfte, eine zweite Signaturanfrage senden. Diese Anfrage ersetzte die Daten der vorherigen Transaktion im Speicher, ohne einen neuen Überprüfungsprozess zu starten. Infolgedessen sah der Benutzer weiterhin die Informationen der ursprünglichen Transaktion auf dem Bildschirm, signierte jedoch mit der Auswahl der Bestätigungsoption die ersetzten Daten.
TestMachine gab außerdem bekannt, dass dieses Szenario auf dem Ledger Flex reproduziert wurde.
Welche Änderungen hat Ledger zur Behebung des Problems vorgenommen?
Die im offiziellen Ledger-Code registrierten Änderungen zeigen, dass das Unternehmen zwei Sicherheitskontrollen hinzugefügt hat, um den Angriff zu verhindern. Erstens erlaubt die App nicht mehr, dass eine neue Signaturanfrage den Überprüfungsprozess einer Transaktion stört, während dieser aktiv ist. Zweitens wird beim Empfang des Bestätigungsbefehls der aktuelle Status des Signaturprozesses überprüft, und wenn dieser nicht mit dem erwarteten Status übereinstimmt, wird die Anfrage abgelehnt.
Diese Korrekturen wurden in Version 1.22.2 der Ethereum-App implementiert, deren Veröffentlichungsdatum der 12. August ist. TestMachine behauptet jedoch, dass diese Version noch nicht vollständig den Benutzern zur Verfügung steht.
Laut TestMachine könnte dieser Fehler aufgrund der Verwendung von gemeinsamem Code auch die Modelle Nano X, Nano S Plus, Stax und Apex betreffen. Die offizielle Datei der Version 1.22.2 nennt diese Modelle zusammen mit dem Ledger Flex als Zielgeräte der Ethereum-App.
Ledger hat bisher nicht bekannt gegeben, welche die erste anfällige Version dieser App war. Daher ist unklar, wie viele der vorherigen Versionen diesen Fehler hatten.
Unterschiedliche Berichte von Ledger und TestMachine über die Entdeckung der Sicherheitsanfälligkeit
Charles Guillemet, CTO von Ledger, gab am 23. August bekannt, dass das interne Sicherheitsteam Ledger Donjon diesen Fehler identifiziert hatte, bevor das Unternehmen TestMachine mit dem Bug-Bounty-Programm Kontakt aufnahm.
Guillemet sagte, dass dieses Team etwa zwei Wochen vor seiner Aussage das Problem in einigen Prozessen der "Transparenten Signatur" gefunden und behoben hatte. Im Gegensatz dazu erklärte TestMachine, dass das Azimuth-System diese Sicherheitsanfälligkeit identifiziert und seine Ergebnisse mit Ledger geteilt und deren Richtigkeit bestätigt hatte.
Trotz dieser unterschiedlichen Berichte über den Zeitpunkt und die Art der Entdeckung der Sicherheitsanfälligkeit haben beide Parteien das Vorhandensein des Problems und dessen Behebung im Code der App bestätigt.
Es ist erwähnenswert, dass bis zu diesem Zeitpunkt kein bestätigter Fall eines Missbrauchs dieser Sicherheitsanfälligkeit in der realen Welt, kein Diebstahl von Benutzergeldern oder das Extrahieren von privaten Schlüsseln gemeldet wurde. Da der Fehler jedoch direkt mit dem Prozess der Bestätigung und Signatur von Transaktionen zusammenhängt, ist das Update der App von besonderer Bedeutung.
Ledger-Benutzer sollten die Version der Ethereum-App ihres Geräts überprüfen und, falls sie eine ältere Version verwenden, auf 1.22.2 aktualisieren. Ledger hat den Benutzern auch geraten, neben der Ethereum-App auch das Betriebssystem des Geräts, andere Apps und zugehörige Client-Software stets auf die neueste Version zu aktualisieren.
Darüber hinaus unterscheidet sich diese Sicherheitsanfälligkeit von einem anderen Sicherheitsproblem, das zuvor in der nativen Zilliqa-App von Ledger gemeldet wurde, und steht in keinem Zusammenhang mit dem Angriff auf das Connect Kit im Jahr 2023.
---Preis
Dieser Inhalt wird nur zu allgemeinen Informationszwecken bereitgestellt und stellt keine finanzielle, Anlage-, Rechts- oder Steuerberatung dar. Alle erwähnten Ereignisse, Prämien, Online-Aktionen oder zugehörige Informationen sollten nicht als Empfehlung, Aufforderung oder Einladung zum Kauf, Verkauf, Handel oder anderweitigem Umgang mit Krypto-Assets betrachtet werden. Krypto-Assets sind sehr volatil und können zu Verlusten führen. Die Verfügbarkeit von WEEX Services, Produkten und zugehörigen Aktionen kann je nach Region unterschiedlich sein. Sie sind dafür verantwortlich sicherzustellen, dass Ihre Teilnahme mit geltenden lokalen Gesetzen und Vorschriften übereinstimmt.
Das könnte Ihnen auch gefallen

Fed-Vorschlag für Stablecoins würde Zirkulation zu einem Kapitalaufwand für überwachte Emittenten machen

Schweizer Bank schützt Bitget-Institutionen, während Einzelhandelsgelder eingefroren werden

BlackRock erklärt, warum KI-Agenten Bitcoin gegenüber Fiat-Währung bevorzugen, und ein Brasilianer zeigt, dass die Antwort 134 Jahre alt ist
Senatsdemokraten fordern öffentliche Anhörung zu Prognosemärkten

USA erwägt internationale Expansion und Verbreitung von Dollar-basierten Stablecoins zur Ankurbelung der Nachfrage nach Staatsanleihen

Lightning Labs enthüllt Fehler, der stornierte Rechnungen als bezahlt erscheinen lässt

Zahlungen im Zeitalter der KI: Geschäftstrends und Compliance-Punkte

ViaBTC geht Partnerschaft mit Mempool ein, um den Zugang zu BTC-Transaktionsbeschleunigungsdiensten zu erweitern

Krypto in Frankreich: Binance, Steuern, digitaler Euro, was sich bis 2027 ändert

Institutionen halten trotz eines Rückgangs von 50 % an ihren Krypto-Positionen fest

Der Tod von Hsin-Ju, der Kelch der Kryptowährung

Hester Peirce: Das Finanzsystem steht vor zwei Wegen
Hedera IDTrust tritt dem IBM Cloud-Katalog für KI-Agenten bei

Raiffeisens Krypto-Deal könnte 18 Millionen Kunden erreichen. Wie viele können tatsächlich handeln?
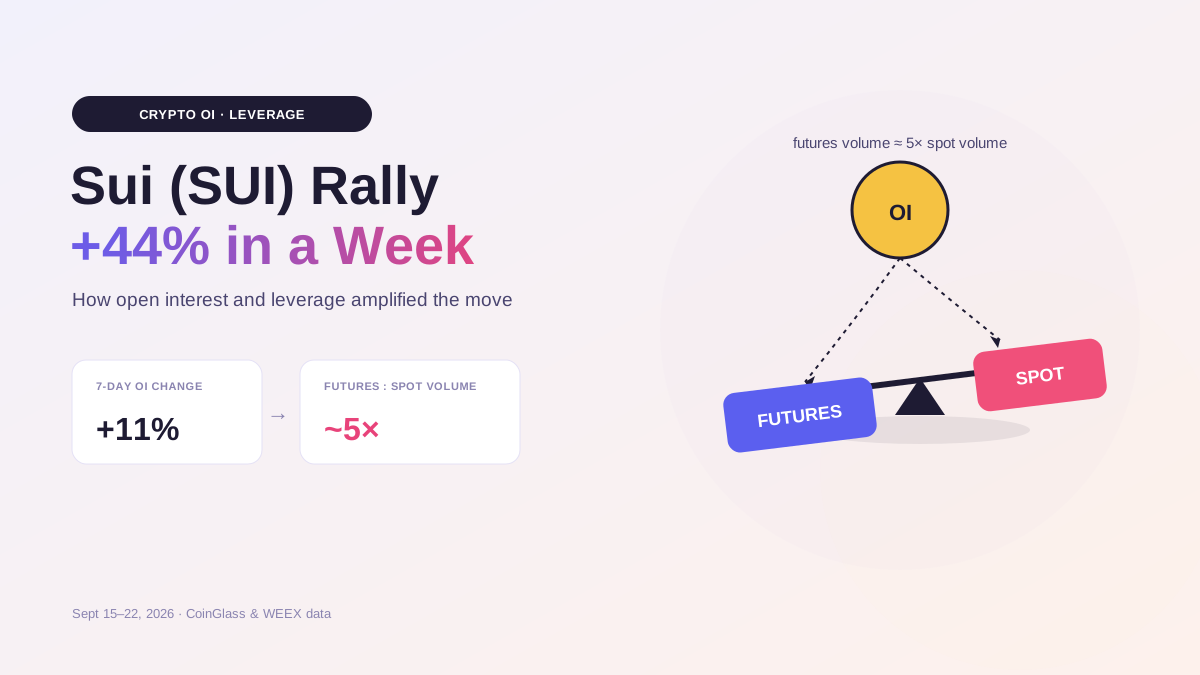
Warum stieg der Kryptokurs von Sui (SUI) um 44%? Krypto-OI und Hebel erklären die Rally
Erfahren Sie, warum Sui (SUI) um 44% gestiegen ist, wie Krypto-OI und Hebel die Rally verstärkten, was der Rücksetzer bedeutet und wie Sie SUI auf WEEX handeln.
Aptos veröffentlicht Mainnet-Node v1.49.1 für Validatoren

Fast 20 M $ XRP aus 6.678 Wallets in sechs Angriffswellen abgezogen

Binance erneut wegen des Iran-bezogenen Handels unter Beobachtung

Zoomex baut seine Strategie für Real-World Assets weiter aus
FinTra Holding startet das Konsortium des Universal Payment Network (UPN)

Uber-Aktie: 40-Millionen-Dollar-Urteil wegen widerrechtlicher Tötung stellt Geschäftsmodell infrage

Bitget Trader Shiguang im Gespräch: Auf der Suche nach der Diskrepanz zwischen Preis und Wert
Was ist Travix? On-Chain Omnibroker kombiniert KI-Handel und Blockchain-Überprüfung
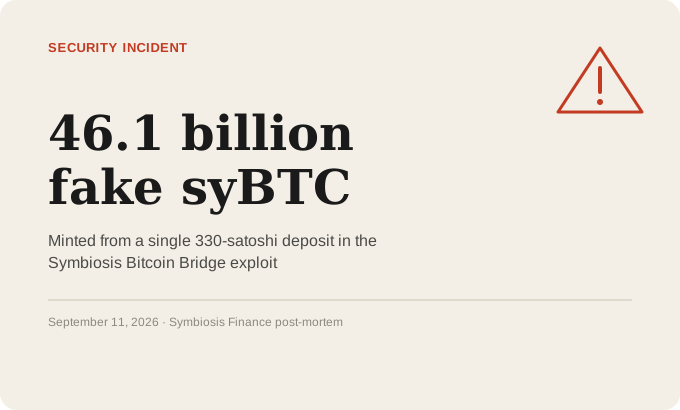
Wie schuf ein Hacker beim Symbiosis-Exploit 46 Milliarden gefälschte Bitcoin? Bitcoin-Hack erklärt – jetzt mit WEEX
Wie zwei Fehler in der Symbiosis-Bridge einem Hacker ermöglichten, 46,1 Milliarden ungedeckte syBTC zu prägen, Bitcoin-Pools zu leeren und kritische Bridge-Risiken offenzulegen.

Vorschlag zur Enteignung digitaler Vermögenswerte in besonderen Fällen

Drei Monate ohne Rendite im AI-Bereich, DRAM-Preise steigen

XRPL behebt kritischen Fehler vor dem Hauptnetz, aber Client-Apps bleiben gefährdet
Bernstein-Studie: Warum kann Gold trotz anhaltender Zinserhöhungen der Fed 5700 USD erreichen?
Russland umgeht Sanktionen in Höhe von 7 Milliarden Dollar über westliche Banken
Finanzierung von Verda AI Cloud: von 117 auf 155 Millionen, Gesamtkapital über 200 Millionen
Fed-Vorschlag für Stablecoins würde Zirkulation zu einem Kapitalaufwand für überwachte Emittenten machen
Schweizer Bank schützt Bitget-Institutionen, während Einzelhandelsgelder eingefroren werden
BlackRock erklärt, warum KI-Agenten Bitcoin gegenüber Fiat-Währung bevorzugen, und ein Brasilianer zeigt, dass die Antwort 134 Jahre alt ist
Senatsdemokraten fordern öffentliche Anhörung zu Prognosemärkten
USA erwägt internationale Expansion und Verbreitung von Dollar-basierten Stablecoins zur Ankurbelung der Nachfrage nach Staatsanleihen
Lightning Labs enthüllt Fehler, der stornierte Rechnungen als bezahlt erscheinen lässt
Inhalte
Neueste Artikel


Neueste Coin-Listings auf WEEX


