
¿Es segura tu billetera de criptomonedas? Cómo verificar alertas de seguridad y detectar el phishing

 Prefiérenos en Google


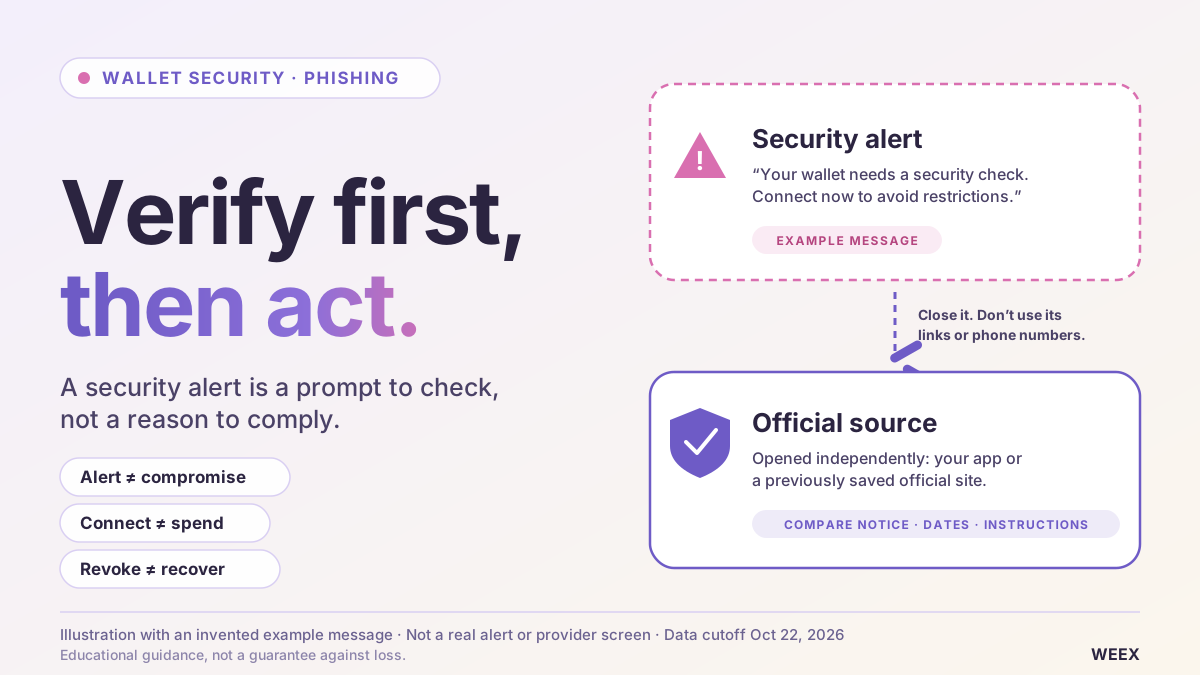
Una alerta de seguridad de una billetera de criptomonedas debe verificarse a través de un canal oficial abierto de forma independiente antes de seguir sus instrucciones. Recibir un mensaje no significa, por sí solo, que tus fondos estén comprometidos. La respuesta adecuada depende de lo que hiciste después: abrir una página, conectar una billetera, firmar un permiso, revelar una frase de recuperación o perder el control de una cuenta de exchange representan riesgos diferentes. Identifica qué acción realizaste realmente antes de elegir un procedimiento de recuperación.
Nuestra evaluación es que el mensaje de seguridad más peligroso es el que hace que una acción dañina parezca una medida de protección. Las solicitudes para “validar” una frase de recuperación, autorizar una revisión de billetera o transferir fondos a una dirección supuestamente protegida se aprovechan del deseo de actuar rápido. Una guía de seguridad útil debe ayudar a los lectores a distinguir esas situaciones y responder con precisión, en lugar de tratar cada mensaje sospechoso como prueba de que la billetera está totalmente comprometida.
Si alguien afirma representar a WEEX, usa Verificación oficial de WEEX para comprobar el contacto o canal proporcionado. El Centro de confianza de WEEX ofrece un punto de partida independiente para consultar información sobre la seguridad de la plataforma. Abre estas páginas por tu cuenta; no confíes en un enlace de verificación proporcionado por la persona cuya identidad estás comprobando. (Verifica contactos y evita estafas)
¿Qué significan realmente las noticias recientes sobre la seguridad de las billeteras de criptomonedas?
Un titular sobre la seguridad de una billetera puede describir varios tipos de fallas.
El incidente podría involucrar un mensaje de phishing, la filtración de información de contacto de clientes, permisos de transacción maliciosos, un dispositivo comprometido o credenciales de firma robadas. Cada una de estas fallas requiere una respuesta distinta.
Las declaraciones oficiales recientes ilustran esta diferencia. La respuesta de Ledger del 10/2026 describió un dispositivo de hardware alterado en un ataque a través del canal de distribución y afirmó que su chip, sistema operativo y servidores no habían sido comprometidos. Ese es un relato específico del fabricante, no una prueba de que todos los usuarios de billeteras hayan estado expuestos de la misma manera. (Ledger)
Por separado, la actualización de seguridad de SafePal describió el acceso no autorizado a cierta información de pedidos de clientes. Distinguió esa información de las frases semilla y las claves privadas, pero advirtió que los registros detallados de compra podrían facilitar intentos de phishing convincentes.
La lección práctica es identificar qué componente estuvo afectado.
La filtración de una dirección de envío puede aumentar el riesgo de suplantación sin darle a un atacante la capacidad de firmar. Una frase de recuperación expuesta puede permitir que un atacante tome el control, aunque el software de la billetera no tenga vulnerabilidades.
Antes de reaccionar a las noticias sobre seguridad de billeteras de criptomonedas, determina el proveedor, el producto afectado, las fechas relevantes, el mecanismo de exposición y la acción recomendada oficialmente. Un titular por sí solo no permite saber si necesitas reemplazar tu billetera en particular.
¿Cómo puedes saber si una alerta de seguridad de una billetera es auténtica?
Verifica la información por una vía que no dependa de la alerta.
Cierra el mensaje y abre la aplicación del proveedor o un sitio web oficial que ya conozcas. Busca un aviso coincidente y compara los productos afectados, las fechas y las instrucciones.
Si necesitas más aclaraciones, inicia el contacto con el servicio de asistencia a través de ese canal abierto de forma independiente. No uses un número de teléfono ni una cuenta de redes sociales solo porque aparezcan en la advertencia.
Que el nombre del remitente parezca auténtico es una prueba poco sólida. Lo mismo ocurre con los logotipos copiados, el formato familiar y un mensaje que incluya los detalles de tu compra.
La guía de Ledger sobre phishing describe cómo los suplantadores usan llamadas no solicitadas, aplicaciones falsas, cartas físicas e incluso confirmaciones de tickets de soporte para que una historia parezca creíble. Por lo tanto, un mensaje que llega mediante un proceso de apariencia familiar también debe verificarse de manera independiente.
La acción solicitada suele revelar más que la presentación.
| Acción solicitada | Qué comprobar antes de continuar |
|---|---|
| Leer un aviso sobre un incidente | Si el mismo aviso aparece en una fuente oficial a la que accediste de forma independiente |
| Actualizar una aplicación | Si la actualización proviene del canal de distribución establecido del proveedor |
| Conectar una billetera para un “análisis de seguridad” | Por qué se necesita la conexión y qué permisos posteriores se solicitan |
| Firmar un mensaje para “proteger los fondos” | Si la firma autoriza gastos, delegación u otra acción con consecuencias importantes |
| Ingresar palabras de recuperación | Si se trata de un procedimiento de recuperación que iniciaste intencionalmente siguiendo las instrucciones oficiales del proveedor |
| Transferir a una “cuenta segura” | Quién controla el destino y por qué se solicita la transferencia |
La verificación debe resolver las dudas antes de autorizar cualquier acción. Una cuenta regresiva o un mensaje amenazante no son motivos para invertir ese orden.
¿Qué debes hacer después de una interacción sospechosa con una billetera?
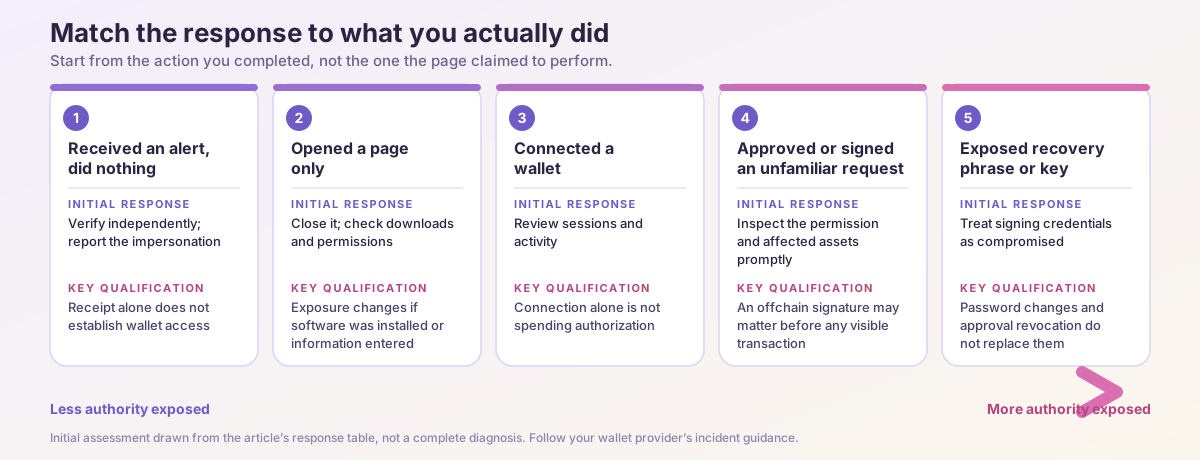
Empieza por la acción que completaste, no por la que el sitio web decía que realizaría.
Una página puede llamar “verificación” a una operación mientras solicita a la billetera que autorice una transferencia. La solicitud de la billetera, el registro de transacciones y la actividad del navegador ofrecen mejores pruebas que la etiqueta del botón.
Usa la siguiente tabla para elegir una respuesta inicial.
| Qué ocurrió | Respuesta inicial | Aclaración importante |
|---|---|---|
| Recibiste una alerta, pero no hiciste nada | Verifica la información de forma independiente y denuncia la suplantación | Recibir el mensaje por sí solo no demuestra que alguien accedió a la billetera |
| Solo abriste una página | Ciérrala; revisa las descargas y los permisos | La exposición cambia si instalaste software o ingresaste información |
| Conectaste una billetera | Revisa las sesiones y la actividad | Conectarse no es lo mismo que autorizar gastos |
| Aprobaste un contrato o firmaste una solicitud desconocida | Revisa cuanto antes el permiso y los activos afectados | Una firma fuera de la cadena puede tener consecuencias antes de que aparezca una transacción visible |
| Revelaste una frase de recuperación o una clave privada | Considera comprometidas las credenciales de firma afectadas | Cambiar contraseñas y revocar aprobaciones no reemplaza esas credenciales |
| Ingresaste las credenciales de un exchange | Protege la cuenta del exchange y el correo electrónico asociado | Se trata de un problema de acceso a la cuenta, distinto de la recuperación de la autocustodia |
| Se están moviendo fondos sin tu aprobación | Busca de inmediato instrucciones específicas del proveedor para responder al incidente | Agregar fondos para pagar comisiones puede ser peligroso si hay un drenador en funcionamiento |
Esta es una evaluación inicial, no un diagnóstico completo. Si no tienes claro si firmaste algo, revisa la actividad de la billetera y los detalles de las solicitudes guardadas, en vez de suponer que no pasó nada porque el saldo no cambió.
Precio de --
¿Qué pasa si solo hiciste clic en un enlace de phishing?
Abrir una página sospechosa no significa automáticamente que el atacante haya obtenido tu frase de recuperación o permiso para transferir activos.
Sin embargo, hay que comprobar con cuidado qué significa “solo hice clic”. ¿La página descargó un archivo? ¿Instalaste una extensión, permitiste el acceso a notificaciones, ingresaste credenciales o aprobaste una solicitud de la billetera?
Si nada de eso ocurrió, cierra la página, evita volver a ella desde el mismo enlace y verifica el incidente a través del proveedor.
Si se descargó un archivo, no lo ejecutes. Si instalaste o ejecutaste software, considera la seguridad del dispositivo como un problema aparte antes de usarlo para tareas delicadas de recuperación.
La guía de Malwarebytes sobre verificadores AML fraudulentos de criptomonedas explica cómo una supuesta comprobación de cumplimiento puede escalar hasta conexiones de billeteras, firmas, transferencias o solicitudes de frases de recuperación. La escalada importa más que el propósito declarado de la página.
Evita ingresar información confidencial en otro sitio desconocido para determinar si el primero era malicioso. Eso puede convertir una interacción limitada en una exposición más grave.
¿Conectar una billetera equivale a dar acceso a los fondos?
Por lo general, una conexión básica de billetera permite que un sitio web identifique una cuenta y solicite interacciones posteriores. No debe considerarse equivalente a conceder autoridad para gastar.
El peligro suele surgir con la siguiente solicitud: una transacción, una aprobación de tokens, un permiso, una delegación u otra firma.
Revisa cada solicitud por separado. Que tu intención haya sido solo “iniciar sesión” no demuestra qué autorizó realmente la billetera.
Desconectar una aplicación desconocida sirve para eliminar su conexión, pero no necesariamente elimina los permisos existentes en la cadena. MetaMask distingue explícitamente entre desconectar una aplicación descentralizada y revocar las aprobaciones de tokens. (Centro de ayuda de MetaMask)
Esa diferencia evita dos errores opuestos.
El primero es suponer que una conexión simple necesariamente puso toda la billetera en manos de otra persona. El segundo es creer que desconectarla corrige todas las acciones realizadas durante la sesión.
Tu respuesta debe depender de la autoridad concedida, no de la descripción de la sesión que hace el sitio web.
¿Qué pasa si aprobaste un token o firmaste un mensaje desconocido?
Revisa el alcance de la solicitud cuanto antes.
Para una aprobación de tokens, identifica la red, el token, el beneficiario y el límite de gasto. Para la firma de un mensaje, identifica el método de firma y los permisos incluidos.
Algunas firmas autentican un inicio de sesión. Otras pueden autorizar acciones financieras. No debes asumir que una solicitud es inofensiva solo porque no cobra de inmediato una comisión de red.
La documentación de Permit2 de Uniswap describe permisos basados en firmas y acuerdos de gasto con parámetros definidos. Esto demuestra por qué revisar solo el historial de transacciones de la billetera puede no mostrar una autorización que aún no se haya enviado a la cadena.
Revisa las aprobaciones a través de una vía confiable
Usa el proceso documentado de revisión de aprobaciones de tu proveedor de billetera o una herramienta verificada de forma independiente.
Comprueba que estés en la red correcta. Revocar un permiso en una red no necesariamente resuelve una exposición en otra.
MetaMask ofrece instrucciones específicas para revisar y revocar límites de gasto de contratos. Sigue el método correspondiente en lugar de copiar una transacción desconocida que te envió una persona extraña. (Centro de ayuda de MetaMask)
Distingue los límites de gasto existentes de las firmas pendientes
Una pantalla de administración de aprobaciones no necesariamente muestra todas las autorizaciones firmadas.
La solución adecuada puede depender del protocolo, el tipo de permiso, su vencimiento y si ya se usó una firma. No supongas que un botón genérico para “revocar todo” cubre todos los mecanismos posibles.
Si no puedes interpretar la solicitud con seguridad, contacta al soporte verificado y protege los activos no afectados mediante un proceso confiable. Evita conceder más permisos solo para obtener una explicación.
Verifica la corrección
Después de revocar un permiso o realizar otra transacción correctiva, revisa el resultado confirmado.
Una transacción enviada puede fallar o quedarse pendiente. Un mensaje tranquilizador en la interfaz es menos concluyente que el estado actualizado del permiso.
La revocación puede impedir futuros gastos autorizados bajo el permiso correspondiente. No revierte una transferencia que ya ocurrió.
¿Qué pasa si compartiste tu frase de recuperación o clave privada?
Considera comprometidas las credenciales afectadas.
Una frase de recuperación es fundamentalmente distinta de la contraseña de una aplicación. Cambiar la contraseña de una billetera puede proteger la aplicación local, pero no le quita a un atacante la posibilidad de usar una frase que ya tiene.
Las instrucciones de Phantom sobre incidentes dicen a los usuarios que compartieron su frase de recuperación que creen una billetera nueva y dejen de depender de la comprometida. MetaMask también recomienda dejar de usar las cuentas asociadas a una frase de recuperación comprometida una vez que se hayan trasladado los fondos recuperables. (help.phantom.com)
La billetera de reemplazo debe usar credenciales nuevas, generadas y protegidas de forma independiente. Crear otra cuenta bajo la misma frase de recuperación expuesta no garantiza esa separación.
Si solo quedó expuesta una clave privada individual, el alcance directo es distinto al de exponer la frase que deriva varias cuentas. Aun así, investiga si la causa subyacente —como un malware— pudo haber expuesto otros secretos.
Usa un dispositivo confiable y el proceso de configuración oficial del proveedor. Si sospechas del propio dispositivo, no generes credenciales de reemplazo en él suponiendo que así se soluciona el problema.
Haz un inventario de los activos afectados en las redes pertinentes, incluidos tokens, coleccionables y posiciones que puedan requerir procedimientos de retiro específicos. Evita apresurarte a transferir fondos a una dirección proporcionada por alguien que dice ser del “soporte”.
¿Por qué debes tener cuidado al agregar fondos para pagar comisiones de red a una billetera comprometida?
Un atacante con acceso de firma puede vigilar los fondos entrantes y moverlos de inmediato.
A esto se le suele llamar un drenador. Por eso, agregar repetidamente el activo necesario para pagar comisiones de red puede aumentar las pérdidas sin permitir que se complete una transacción de recuperación.
MetaMask advierte específicamente que no se agreguen fondos para pagar comisiones si puede haber un drenador. Revoke.cash también explica que revocar una aprobación no repara una billetera cuyas credenciales de firma se hayan comprometido. (Centro de ayuda de MetaMask)
La respuesta adecuada depende de la red y los activos involucrados. Es posible que necesites instrucciones de recuperación específicas del proveedor, y no hay garantía de recuperar los fondos.
No experimentes con scripts de transacciones complicados que te envíen contactos no solicitados. Alguien que afirma poder vencer a un drenador podría estar intentando robarte por segunda vez.
La diferencia clave es quién tiene el control: los problemas de permisos pueden solucionarse modificando los permisos, mientras que las credenciales de firma robadas permiten que el atacante actúe como titular de la cuenta.
¿Una billetera de hardware hace imposible el phishing?
Una billetera de hardware puede proteger las claves de firma frente a muchas formas de exposición informática, pero el proceso completo sigue dependiendo de la integridad del dispositivo, el manejo de los secretos de recuperación y las acciones que autoriza el usuario.
Un usuario puede ser engañado para ingresar información de recuperación en una página falsa. También puede aprobar una transacción no deseada.
Las instrucciones de Trezor enfatizan el uso de software oficial y mantener privadas las copias de seguridad de la billetera. Una recuperación legítima debe seguir las instrucciones del dispositivo específico y un proceso iniciado intencionalmente por el usuario. Una “revisión de seguridad” no solicitada no equivale a ese proceso.
Las preocupaciones recientes sobre la cadena de suministro agregan otro aspecto: cómo llegó el dispositivo al usuario. Si tu compra podría estar afectada, sigue las instrucciones y la información actual del fabricante sobre el alcance del incidente.
No supongas que todos los dispositivos están comprometidos porque una marca aparezca en un titular. Del mismo modo, tampoco supongas que un dispositivo es seguro solo porque su empaque parece profesional.
Una billetera de hardware debe evaluarse como parte de un proceso completo de firma y recuperación.
¿Qué pasa si ingresaste tu contraseña de WEEX o un código de verificación?
El compromiso de una cuenta de exchange requiere una respuesta de seguridad para la cuenta.
Abre WEEX por tu cuenta desde la aplicación o el sitio web oficial. Contacta al soporte a través del Centro de ayuda de WEEX y usa los controles de seguridad disponibles para tu cuenta.
Revisa el acceso a la cuenta, la actividad desconocida, las claves de API y la configuración de retiros. Protege también la cuenta de correo electrónico asociada, ya que el acceso al correo puede perjudicar la recuperación de la cuenta.
Si hay actividad no autorizada en curso, consulta al soporte oficial sobre el proceso disponible para restringir la cuenta. No supongas que cambiar una contraseña cierra todas las sesiones, invalida todas las claves de API o revierte un retiro enviado.
La alerta de phishing publicada por WEEX afirma que sus representantes no pedirán contraseñas de cuenta ni códigos de verificación, y dirige a los usuarios a canales de verificación oficiales si tienen dudas sobre un contacto. (Centro de ayuda de WEEX)
No envíes códigos de verificación a alguien que se ofrezca a proteger tu cuenta.
Para prevenir problemas, consulta la guía de configuración de seguridad de la cuenta de la plataforma. Considera los ajustes de seguridad como controles que debes comprender y configurar, no como una garantía contra cualquier tipo de pérdida.
¿Cómo se usa la verificación oficial de WEEX?
El verificador es útil cuando un sitio web, una dirección de correo electrónico, un número de teléfono o una cuenta de redes sociales afirma tener una conexión oficial con WEEX.
No determina si una transacción cualquiera en la cadena de bloques es segura y no debe sustituir la revisión de una solicitud de la billetera.
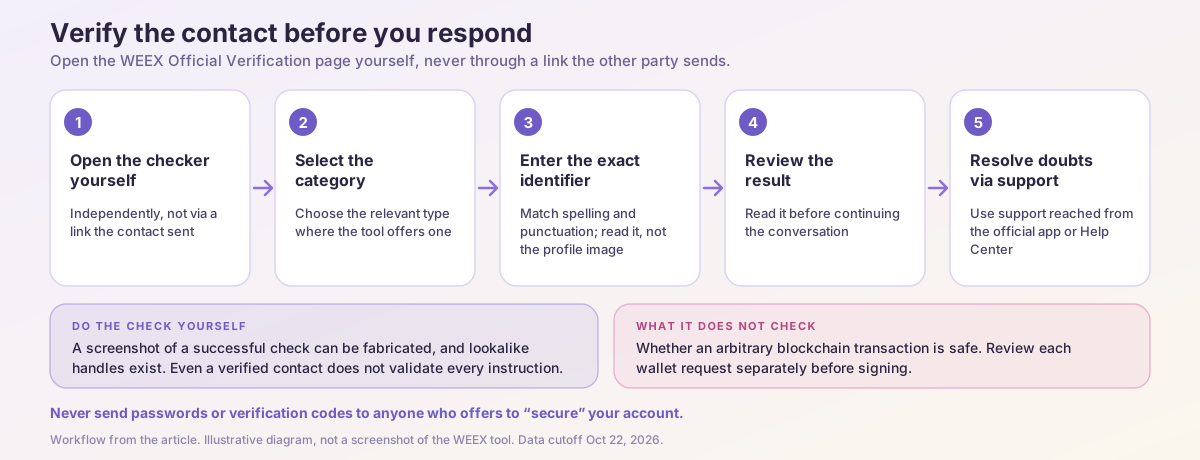
Un proceso práctico es:
- Abre Verificación oficial de WEEX por tu cuenta.
- Selecciona la categoría correspondiente cuando la interfaz ofrezca una.
- Ingresa el identificador exacto, incluida la ortografía y la puntuación.
- Revisa el resultado antes de continuar.
- Consulta cualquier resultado dudoso con el soporte al que accedas desde la plataforma oficial.
La herramienta permite verificar varios tipos de contactos y canales. Sus instrucciones publicadas también advierten sobre contactos no solicitados de supuestos administradores de canales que piden información confidencial o transferencias. (Verifica contactos y evita estafas)
Incluso un identificador de contacto reconocido no valida todas las instrucciones de una conversación. Las cuentas pueden suplantarse mediante nombres de usuario similares, y es posible falsificar una captura de pantalla de una verificación exitosa.
Haz la verificación tú mismo. Lee el identificador exacto en lugar de confiar en la imagen del perfil.
El Centro de confianza de WEEX ofrece una vía relacionada para examinar información de la plataforma, incluidos datos de seguridad y recursos de transparencia. Sin embargo, una divulgación de reservas no autentica un mensaje directo ni protege una frase de recuperación ingresada en una página de phishing.
¿Qué pruebas debes guardar después de una estafa relacionada con una billetera?
Guarda suficiente información para reconstruir lo ocurrido, pero no incluyas secretos en el reporte.
Entre los registros útiles están el mensaje sospechoso, el identificador del remitente, la dirección de la página, la hora, la red, la dirección pública de la billetera, los hashes de las transacciones y la acción que aprobaste.
| Prueba | Por qué es útil |
|---|---|
| Mensaje original e identificador del remitente | Muestra la suplantación y la acción solicitada |
| Dirección de la página sospechosa | Identifica el destino utilizado |
| Fecha, hora y zona horaria | Establece la secuencia de los hechos |
| Red y hash de la transacción | Permite a los investigadores revisar la transacción pública |
| Detalles de la solicitud de la billetera | Ayuda a distinguir una transferencia, una aprobación o una firma |
| Monto y activo afectados | Ayuda a conciliar la cuenta y las transacciones |
Una captura de pantalla de un saldo reducido es menos útil que un hash de transacción que muestre el movimiento.
Nunca incluyas frases de recuperación, claves privadas, contraseñas ni códigos de autenticación en un reporte público. El soporte no necesita esos secretos para revisar una transacción pública en la cadena de bloques.
Usa canales oficiales de denuncia y, cuando corresponda, contacta a las autoridades pertinentes de tu jurisdicción. Si parece que los fondos llegaron a un exchange, proporciona las pruebas de la transacción a través del proceso oficial de ese exchange; no supongas que puede congelar o devolver los fondos.
Conserva las pruebas sin retrasar la protección urgente de los activos que aún estén expuestos.
¿Se pueden recuperar las criptomonedas robadas?
A veces una investigación o intervención puede ayudar, pero no se debe prometer ningún resultado.
La recuperación depende de lo ocurrido, las redes y los servicios involucrados, si los fondos siguen siendo accesibles y si una organización pertinente tiene la capacidad y la autoridad para actuar.
Por lo general, una transferencia completada no se puede deshacer cambiando una contraseña ni contactando al desarrollador de una billetera. Revocar una aprobación modifica la autoridad futura bajo ese permiso; no recupera los activos que ya se transfirieron.
Ten especial cuidado con quienes prometen garantizar la recuperación a cambio de un “impuesto”, una “comisión de desbloqueo” o un depósito en la billetera por adelantado.
Un servicio de recuperación que te pide la frase puede tomar el control de lo que quede. Un agente de soporte falso también podría pedirte que instales un software de acceso remoto o autorices una nueva transacción.
La respuesta más sensata es conservar los registros, proteger el acceso restante, denunciar el incidente a través de canales verificados y evitar más pagos basados en promesas.
¿Cómo puedes reducir el riesgo futuro de phishing en billeteras?
Establece una rutina de verificación y autoridad limitada.
Para realizar acciones confidenciales, usa marcadores guardados o puntos de acceso de aplicaciones oficiales. Mantén el software actualizado a través del canal de distribución reconocido del proveedor.
Antes de firmar, identifica el activo, la red, el destino, el permiso y el monto involucrados. Si la billetera no muestra suficientes detalles para que entiendas la solicitud, resuelve las dudas antes de continuar.
Cuando sea práctico, separa las pruebas rutinarias de las tenencias a largo plazo. Esto puede limitar la exposición, pero no ayuda si ambas billeteras comparten credenciales filtradas o el mismo entorno de firma comprometido.
Revisa periódicamente los permisos que no utilizas y entiende cómo funciona la recuperación antes de que ocurra un incidente. Guarda las copias de seguridad de forma que no queden expuestas durante las actividades normales en línea.
Sobre todo, incorpora la verificación independiente de las alertas a tu respuesta. La frase “alerta de seguridad” debe motivar una comprobación, no una acción automática.
Nuestra opinión: adapta la respuesta a la autoridad que quedó expuesta
Los mejores consejos de seguridad para billeteras empiezan con una pregunta precisa: ¿qué obtuvo el atacante?
Una dirección pública, la conexión a una aplicación, un límite de gasto de tokens, un permiso firmado, una frase de recuperación y el acceso a una cuenta de exchange ofrecen distintos niveles de acceso. Tratarlos como si fueran equivalentes conduce a malas decisiones.
Nuestra postura es que los lectores deben verificar las alertas de forma independiente, identificar la autoridad expuesta y elegir una respuesta que se ocupe de esa autoridad. Desconectar un sitio no puede reparar credenciales robadas. No es necesario reemplazar una billetera solo porque hayas recibido una advertencia no solicitada.
La acción correcta depende de las pruebas. Los consejos de seguridad son útiles cuando ayudan a los usuarios a encontrar esas pruebas y actuar en consecuencia.
Preguntas frecuentes
1. ¿Alguien puede robar criptomonedas solo con conocer la dirección de mi billetera?
Por lo general, una dirección pública por sí sola no da autoridad para firmar. Puede revelar actividad pública y ayudar a alguien a preparar un intento de suplantación, así que no consideres que conocer tus tenencias demuestra que un contacto es legítimo.
2. ¿Basta con desconectar una billetera después de visitar un sitio fraudulento?
Depende de lo ocurrido. Desconectar elimina la conexión con la aplicación, pero no necesariamente cancela las aprobaciones existentes ni las autorizaciones firmadas. Revisa las acciones realizadas durante la sesión.
3. ¿Cambiar la contraseña de mi billetera puede solucionar una frase de recuperación filtrada?
No. Cambiar la contraseña local no invalida una frase de recuperación que ya tenga otra persona. Usa credenciales generadas recientemente y sigue las instrucciones del proveedor de la billetera para casos de compromiso.
4. ¿Debo transferir los fondos de inmediato después de recibir una alerta de seguridad?
Recibir la alerta por sí solo no demuestra que haya habido un compromiso. Verifícala de forma independiente. Si las credenciales de firma quedaron expuestas o se están realizando transferencias no autorizadas, sigue un proceso de recuperación apropiado en lugar de usar el destino indicado en el mensaje.
5. ¿Cómo puedo verificar a alguien que dice ser del soporte de WEEX?
Abre por tu cuenta Verificación oficial de WEEX y comprueba el identificador exacto. Si tienes preguntas sin resolver, inicia el contacto desde la aplicación oficial o el Centro de ayuda.
Fuentes
| Fuente | Documento o página | Fecha de publicación o revisión |
|---|---|---|
| Ledger | Respuesta de Ledger al ataque con implantes de hardware | Declaración del 10/2026; consultada el 22/10/2026 |
| Ledger | Estado de las campañas de phishing | Consultado el 22/10/2026; no se estableció la hora exacta de la revisión más reciente |
| SafePal | Acceso no autorizado a una parte de la información de pedidos de clientes | Consultado el 22/10/2026 |
| Centro de ayuda de MetaMask | Instrucciones sobre cuentas comprometidas, desconexión y aprobaciones de tokens | Consultado el 22/10/2026 |
| Centro de ayuda de Phantom | Me estafaron o vaciaron mi billetera. ¿Qué puedo hacer? | Consultado el 22/10/2026 |
| Desarrolladores de Uniswap | Descripción general de Permit2 | Consultado el 22/10/2026 |
| Revoke.cash | Preguntas frecuentes | Consultado el 22/10/2026 |
| Trezor | Instrucciones sobre phishing y copias de seguridad de billeteras | Consultado el 22/10/2026 |
| Malwarebytes | Advertencia sobre verificadores AML falsos de criptomonedas | 08/2026; consultado el 22/10/2026 |
| WEEX | Verificación oficial, Centro de confianza, Centro de ayuda y alerta de phishing | Consultado el 22/10/2026; alerta de phishing fechada 21/05/2025 |
Este contenido se ofrece únicamente con fines informativos generales y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, tradear o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
También te puede interesar
Cómo conseguir una wallet de criptomonedas: elegirla, configurarla y agregar fondos de forma segura

Mejor billetera de criptomonedas 2026: mejores opciones para cada tipo de usuario

¿Es seguro SafePal? Un vistazo a sus funciones de seguridad

¿Cómo configurar y usar la billetera SafePal?

¿Qué es la billetera SafePal? Guía completa para principiantes
FTR Coin tras el furor por el Roadster: por qué cayó Flying Tesla Roadster y qué revisar antes de operar
Resultados del 3T de SpaceX: crecimiento de 161%, conversaciones sobre una fusión con Tesla y acciones SPCX
Cómo convertir BTC a USDT: guía paso a paso de WEEX

¿Staking flexible o a plazo fijo en WEEX? Las probabilidades que deciden
xStocks y cripto, explicado: qué son las acciones tokenizadas, cómo funcionan y qué deben revisar sus titulares
Tasa de financiamiento e interés abierto de BTC: qué mide cada uno y cómo interpretarlos en conjunto
¿Qué es la criptomoneda Pearl (PRL) y cómo funciona su minería?
¿Qué pasó con la criptomoneda Aergo (AERGO)? Migración del token y qué deben hacer sus holders
¿Qué es la criptomoneda HeyElsa (ELSA) y cómo funciona?
¿Hacer staking de ETH o mantener USDT en WEEX? El movimiento del precio que lo decide

¿Qué tan transparente es un exchange de criptomonedas? Verificación de la prueba de reservas y los fondos de protección
Cómo usar el Centro de Confianza de WEEX: consulta las reservas, el fondo de protección y los contactos oficiales
Cómo usar el Centro de confianza de WEEX: consulta las reservas, el Fondo de Protección y los contactos oficiales
¿Qué tan transparente es un exchange de criptomonedas? Verificación de prueba de reservas y fondos de protección

¿Qué es el trading con apalancamiento en criptomonedas? Guía para principiantes con ejemplos sencillos
¿Qué es el trading con margen de criptomonedas? Cómo funciona, en qué se diferencia de los futuros y qué puede salir mal
Trading con apalancamiento en criptomonedas: cómo funcionan los futuros perpetuos, el margen y la liquidación
Mejor plataforma de trading de criptomonedas con apalancamiento: qué comparar antes de elegir un exchange
Acciones de Nvidia esta semana: por qué NVDA cayó y luego repuntó, y qué implican las preocupaciones por el financiamiento de la IA para las acciones de chips

Staking de WXT cuando se reduce la oferta: qué aportan las quemas a tu rendimiento
¿Están respaldadas las acciones tokenizadas por acciones reales? Qué poseen sus titulares
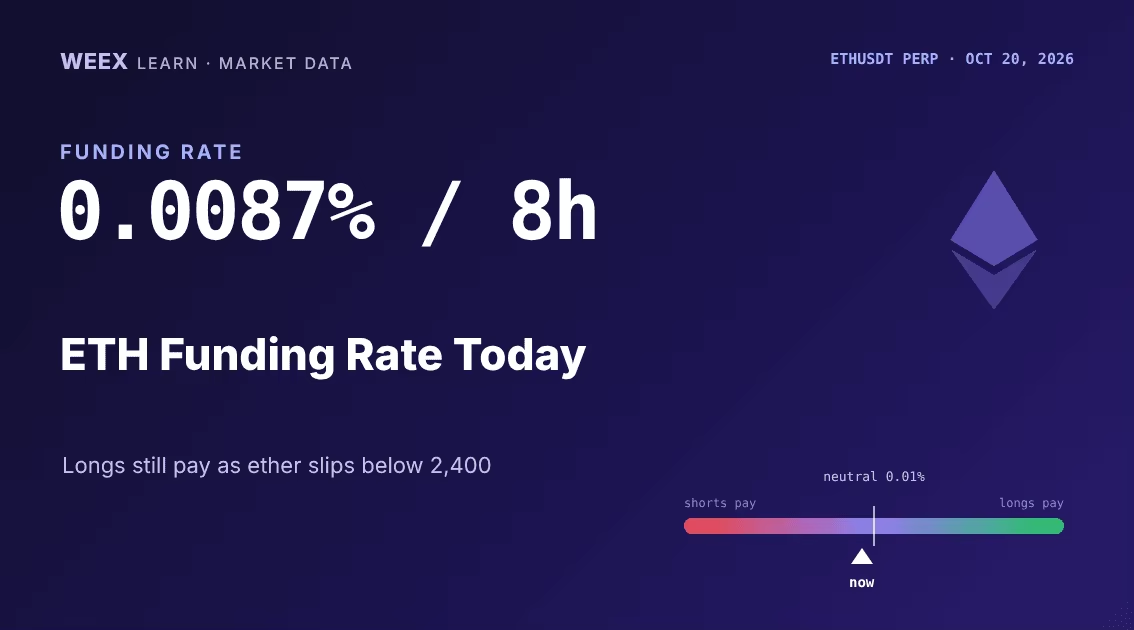
Tasa de financiación de ETH hoy: 0,0087% cada 8 h mientras las posiciones largas en ether vuelven a apalancarse
Trading con margen de Bitcoin: cálculo de liquidación de BTC con apalancamiento de 3x, 10x y 25x
Plataforma de trading de criptomonedas con apalancamiento: 6 verificaciones antes de depositar
¿Qué es el trading con margen? Ejemplo con $1.000 y apalancamiento de 3x y 10x
Cómo conseguir una wallet de criptomonedas: elegirla, configurarla y agregar fondos de forma segura
Mejor billetera de criptomonedas 2026: mejores opciones para cada tipo de usuario
¿Es seguro SafePal? Un vistazo a sus funciones de seguridad
¿Cómo configurar y usar la billetera SafePal?
¿Qué es la billetera SafePal? Guía completa para principiantes
FTR Coin tras el furor por el Roadster: por qué cayó Flying Tesla Roadster y qué revisar antes de operar
Contenido
Monedas populares
Últimos artículos





