
Un error de cálculo permitió hackear Truebit por 8535 ETH

 Prefiérenos en Google


Título original: "Protocolo Truebit Protocolo $26,44M Análisis de la vulnerabilidad del contrato del hackeo"
Fuente original: ExVul Security
El 08/01/2026, el protocolo Truebit fue hackeado, lo que provocó una pérdida de 8,535.36 ETH (aproximadamente $26,44M). El anuncio oficial del protocolo Truebit se publicó a primera hora del día siguiente. El equipo de seguridad de ExVul realizó un análisis detallado de la vulnerabilidad que permitió este ataque y obtuvo los siguientes resultados:
Proceso del ataque
Dirección del atacante:
0x6c8ec8f14be7c01672d31cfa5f2cefeab2562b50
Hash de la transacción del ataque:
0xcd4755645595094a8ab984d0db7e3b4aabde72a5c87c4f176a030629c47fb014
El atacante completó el ataque repitiendo 4 veces las llamadas de las transacciones getPurchasePrice→0xa0296215→0xc471b10b. El análisis se centra en el primer ciclo como ejemplo.
1. Primero, el atacante llamó a la función getPurchasePrice(240442509453545333947284131), que devolvió 0.
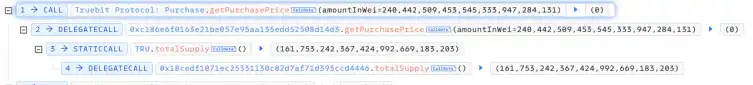
2. El atacante llamó a la función 0xa0296215(c6e3ae8e2cbab1298abaa3) con un msg.value de 0 y acuñó correctamente 240442509453545333947284131 tokens TRU.
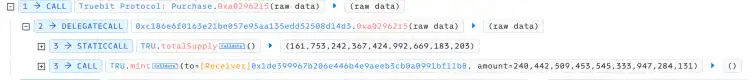
3. El atacante llamó a la función 0xc471b10b(c6e3ae8e2cbab1298abaa3). Luego quemó 240442509453545333947284131 tokens TRU y recibió 5105.06 ETH.
Análisis de la lógica del ataque
Al comprender el proceso del ataque descrito anteriormente, queda claro que hay problemas en la lógica de las funciones getPurchasePrice y 0xa0296215. A continuación, se presenta un análisis detallado (como el contrato no es de código abierto, el código siguiente es código descompilado).
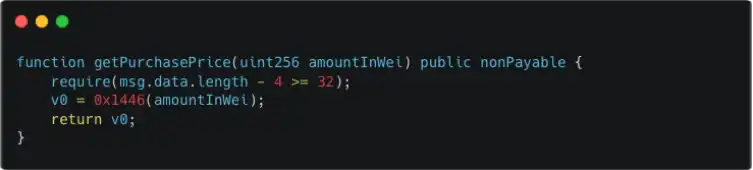
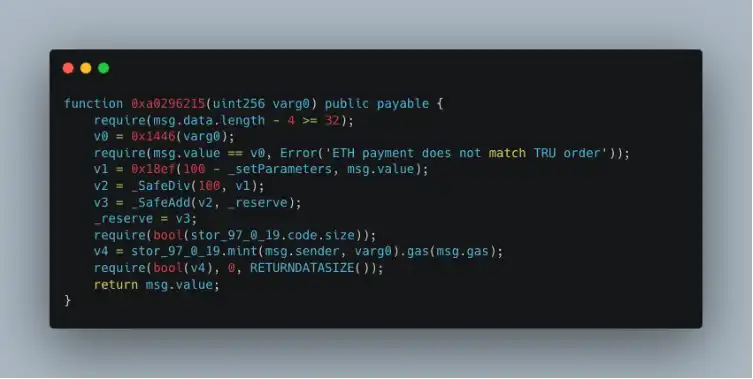
Al comparar las similitudes entre las dos funciones, podemos descubrir que la función 0x1446 se utiliza para determinar cuánto ETH se necesita para comprar una cantidad específica de TRU. Claramente, hay una falla en la lógica de la función 0x1446, que provoca un cálculo incorrecto de ETH. A continuación, se presenta un análisis detallado de la lógica de la función 0x1446.
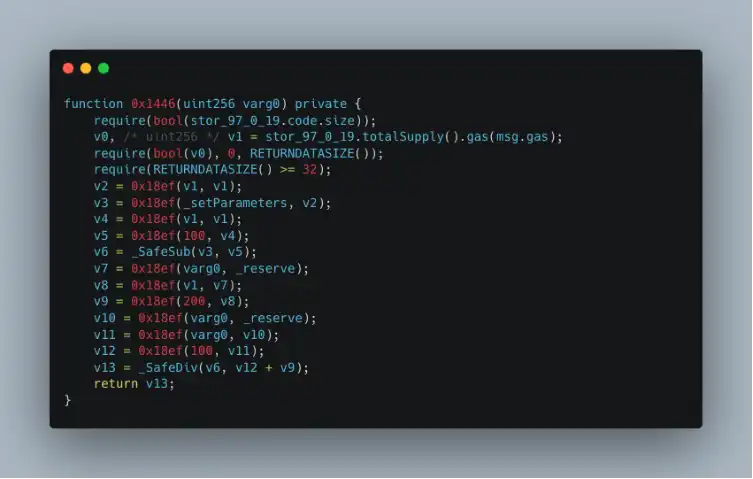
Al observar la lógica de la función 0x1446, como el resultado final del cálculo v13 == 0, queda claro que la lógica de cálculo mencionada antes tiene una falla. Es importante tener en cuenta que la función 0x18ef equivale a _SafeMul, por lo que el problema está en usar la suma nativa v12 + v9 (la versión del contrato es ^0.6.10, por lo que no se comprueba el desbordamiento).
v12 y v9 representan:
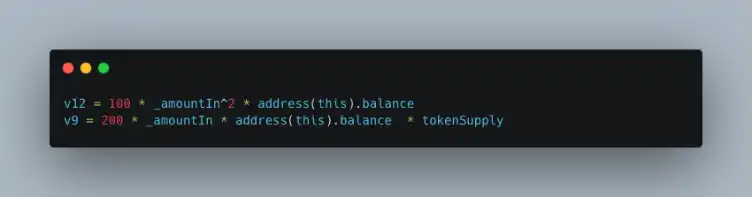
Según el análisis anterior, el atacante introduce un _amountIn enorme para provocar que v12 + v9 se desborde y se convierta en un valor muy pequeño, lo que finalmente da como resultado (v12 + v9) / v6 == 0.
Resumen
La causa fundamental de este ataque al protocolo Truebit fue un grave error de desbordamiento de enteros en la lógica de cálculo del precio de compra de sus tokens. Como el contrato usa la versión ^0.6.10 de Solidity y no realiza comprobaciones de seguridad en operaciones aritméticas cruciales, terminó provocando una pérdida considerable de 8,535.36 ETH. La nueva versión de Solidity ya ha mitigado por sí misma las vulnerabilidades de desbordamiento. Este ataque debe considerarse un caso en que un hacker aprovechó la IA para escanear automáticamente algunos protocolos DeFi antiguos que siguen activos y descubrir vulnerabilidades (incluidos los recientes ataques a Balancer y yETH). Creemos que, en un futuro cercano, serán más comunes los ataques impulsados por IA contra protocolos DeFi antiguos. Por lo tanto, recomendamos que los proyectos realicen nuevas auditorías de seguridad de su código de contratos. Si encuentran vulnerabilidades, deberían actualizar el contrato o transferir los activos con prontitud, mantener la supervisión on-chain, detectar anomalías de inmediato y minimizar las pérdidas.
Este artículo es contenido de colaboradores y no representa las opiniones de BlockBeats.
Precio de --
Este contenido se ofrece únicamente con fines informativos generales y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, tradear o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
También te puede interesar

Starknet recibe más del 93.5% de apoyo para transformarse en una red Layer 1 independiente y resistente a la cuántica

Robinhood Chain supera a Ethereum en ingresos: 51 contra 41 millones en el tercer trimestre

La blockchain se prepara para la era de la computación cuántica: Ethereum, Stellar y Tron adoptan diferentes estrategias de supervivencia

ETF de Ethereum atrae 14,9 millones de dólares, pero la situación sigue siendo incierta

Incidente de seguridad ferroviaria vinculado a un robo de criptomonedas de $371,000 en 19 cadenas

Ethereum Institutional busca responsable para la región de Asia-Pacífico

Ethereum propone un borrador de consenso desacoplado para mejorar la capacidad de finalización

SSV Labs presenta la propuesta DIP-59, reduciendo drásticamente el presupuesto a 1.5 millones de USDC y 2.7 millones de tokens SSV

Corea del Sur advierte sobre estafa de la cadena GIWA dirigida a usuarios de criptomonedas

Aerodrome y Velodrome se fusionan para lanzar el intercambio Aero
Sam Price señala que el aumento del precio de Ethereum está relacionado con la salida de fondos de ETF
Sam Price señala que XRP lidera las principales criptomonedas

Kaspa finaliza 3 estándares para tokens nativos y aplicaciones de pacto

Vantage Bank y Rio Bank completan el pago de préstamos tokenizados

Dolomite accede a 100 millones de dólares en colateral respaldado por Bitcoin y activa la función de préstamo basada en BTCcx

Tres empresas planean operar un mercado de valores tokenizados bajo la exención innovadora de la SEC

Kalshi y BitGo alcanzan un nuevo acuerdo que permite préstamos garantizados con activos criptográficos para márgenes de futuros

El volumen de staking de Ethereum alcanza 43.8 millones de ETH, las tarifas de transacción de Robinhood Chain superan los 50 millones de dólares en el primer trimestre

Safe Labs lanza la versión de producción de Safenet, finalizando la fase Beta

Los aumentos de criptomonedas indican un crecimiento más lento de USDC y un crecimiento más rápido de USDT, según un estudio

唐华斑竹 revela informe de reservas de Gate, con reservas totales de 8,688 millones de dólares

Ledger Wallet lanza función de préstamo cripto, soporta cbBTC y wBTC como colateral para préstamos en USDC y USDT

Morpho P2P lanza función de pedidos que admite cualquier activo de préstamo

El coprocesador de cifrado homomórfico Fhenix CoFHE lanza su red principal

Aviones privados y presión de inversores: el CEO de Polymarket se ve obligado a madurar

Goldman Sachs es el mayor tenedor de ETF en Solana

Blockchain.com y Binance US se unen a la carrera del mercado de predicciones mientras el comercio de criptomonedas se desacelera

El fundador de ZeroDev analiza EIP-8288 para mejorar la capacidad de escalado de Ethereum

DekaBank lanza comercio de Bitcoin para clientes de Sparkassen

JPYC firma un memorando con SBJ Bank y LINE NEXT para la prueba de carga de vinculación de cuentas
Starknet recibe más del 93.5% de apoyo para transformarse en una red Layer 1 independiente y resistente a la cuántica
Robinhood Chain supera a Ethereum en ingresos: 51 contra 41 millones en el tercer trimestre
La blockchain se prepara para la era de la computación cuántica: Ethereum, Stellar y Tron adoptan diferentes estrategias de supervivencia
ETF de Ethereum atrae 14,9 millones de dólares, pero la situación sigue siendo incierta
Incidente de seguridad ferroviaria vinculado a un robo de criptomonedas de $371,000 en 19 cadenas
Ethereum Institutional busca responsable para la región de Asia-Pacífico
Contenido
Últimos artículos



Últimos listados de monedas en WEEX


