
Bitget sufrió un hackeo por $351M: qué significa esto para dónde guardas tus criptomonedas

 Prefiérenos en Google


Bitget, uno de los exchanges de criptomonedas centralizados más grandes del mundo, confirmó un hackeo de $351,6M el jueves, 24/09, lo que lo convirtió en la mayor brecha de seguridad individual registrada por la industria hasta ahora en 2026.
El incidente es un caso de estudio útil, no porque no tenga precedentes, sino porque la respuesta pública de Bitget revela mucho sobre qué decisiones de arquitectura de seguridad realmente importaron cuando un atacante logró entrar y cuáles no tuvieron ninguna importancia.
Qué sucedió realmente
Los sistemas de seguridad de Bitget detectaron transferencias no autorizadas desde una parte de su infraestructura de wallets calientes a las 18:31 UTC del 24/09. La CEO, Gracy Chen, confirmó que el atacante vulneró un sistema backend dentro de la infraestructura de las wallets, falsificó el historial de transacciones y activó autorizaciones de retiro no autorizadas, todo sin llegar a obtener las claves privadas reales de Bitget. Este es un detalle específico e importante: no se trató de un robo de credenciales ni de una frase semilla filtrada. Fue una vulneración de la infraestructura que permitió al atacante manipular los sistemas alrededor de la wallet, en lugar de vulnerar directamente sus protecciones criptográficas.
Investigadores on-chain detectaron primero la actividad: una wallet recién creada que empezaba con «0xe410» movió $19,67M en USDT0 y los intercambió por 7,111 ETH en seis minutos, pagando aproximadamente 5% por encima del precio de mercado para ejecutar la operación rápidamente. Esto es una señal clara de que el atacante priorizaba sacar los fondos antes que obtener un buen precio. Luego, otras wallets comprometidas enviaron ETH, AVAX, BNB, USDC, USDT y XAUT, un token respaldado por oro, a la misma dirección.
Por qué las wallets frías de Bitget quedaron completamente intactas
El hecho más importante de todo este incidente es lo que no fue afectado: las wallets frías de Bitget, el almacenamiento offline que conserva la mayoría de los activos de los usuarios, permanecieron completamente seguras durante el ataque. Solo se vieron comprometidas las wallets calientes, los sistemas que permanecen conectados para procesar retiros en tiempo real y la actividad de trading.
Esa distinción es precisamente la razón por la que esta pérdida de $351,6M no se convirtió en un evento catastrófico que amenazara los fondos de los usuarios. El almacenamiento en frío se mantiene deliberadamente desconectado de internet para que una vulneración de la infraestructura o del backend —exactamente el tipo de ataque que Bitget acaba de sufrir— no tenga forma de alcanzarlo. Un atacante que falsifique datos de transacciones o manipule el backend de una wallet solo puede acceder a lo que esté conectado a ese backend. Los activos guardados en almacenamiento en frío offline y aislado de la red simplemente no pueden alcanzarse mediante este vector de ataque, por sofisticada que haya sido la intrusión en la capa de wallets calientes.
Por qué el fondo de protección fue tan importante como las wallets frías
La otra decisión estructural importante de Bitget que está dando resultados en tiempo real es su Fondo de Protección al Usuario. Chen confirmó que actualmente el fondo tiene más de $464M y declaró que la pérdida total de $351,6M está cubierta por el fondo. Esto significa que los usuarios afectados recibirán una compensación completa, sin que Bitget tenga que cubrir la pérdida mediante una recaudación de capital de emergencia o, peor aún, hacer que los usuarios la asuman directamente. El fondo se creó originalmente en 2023 con $300M y ha crecido desde entonces. Vale la pena destacar este detalle por sí solo: un fondo de protección no es un anuncio de una sola vez, sino un compromiso continuo que debe crecer al ritmo de los activos que realmente administra un exchange para seguir siendo significativo años después.
La diferencia entre un exchange que ya cuenta con este tipo de fondo antes de un incidente y otro que intenta averiguar cómo cubrir las pérdidas después de que ocurran es la diferencia entre un evento controlado y manejable y una verdadera crisis de solvencia. La pérdida de $1.400 M de Bybit en 02/2025, todavía el mayor robo de criptomonedas registrado, ofrece un contraste más marcado: ese exchange sobrevivió, pero la magnitud de esa brecha, más de tres veces lo que acaba de sufrir Bitget, muestra qué ocurre cuando un ataque alcanza reservas más profundas del exchange, en lugar de limitarse únicamente a la capa de wallets calientes.
Precio de --
Por qué importa la atribución a Corea del Norte, aunque nunca se confirme
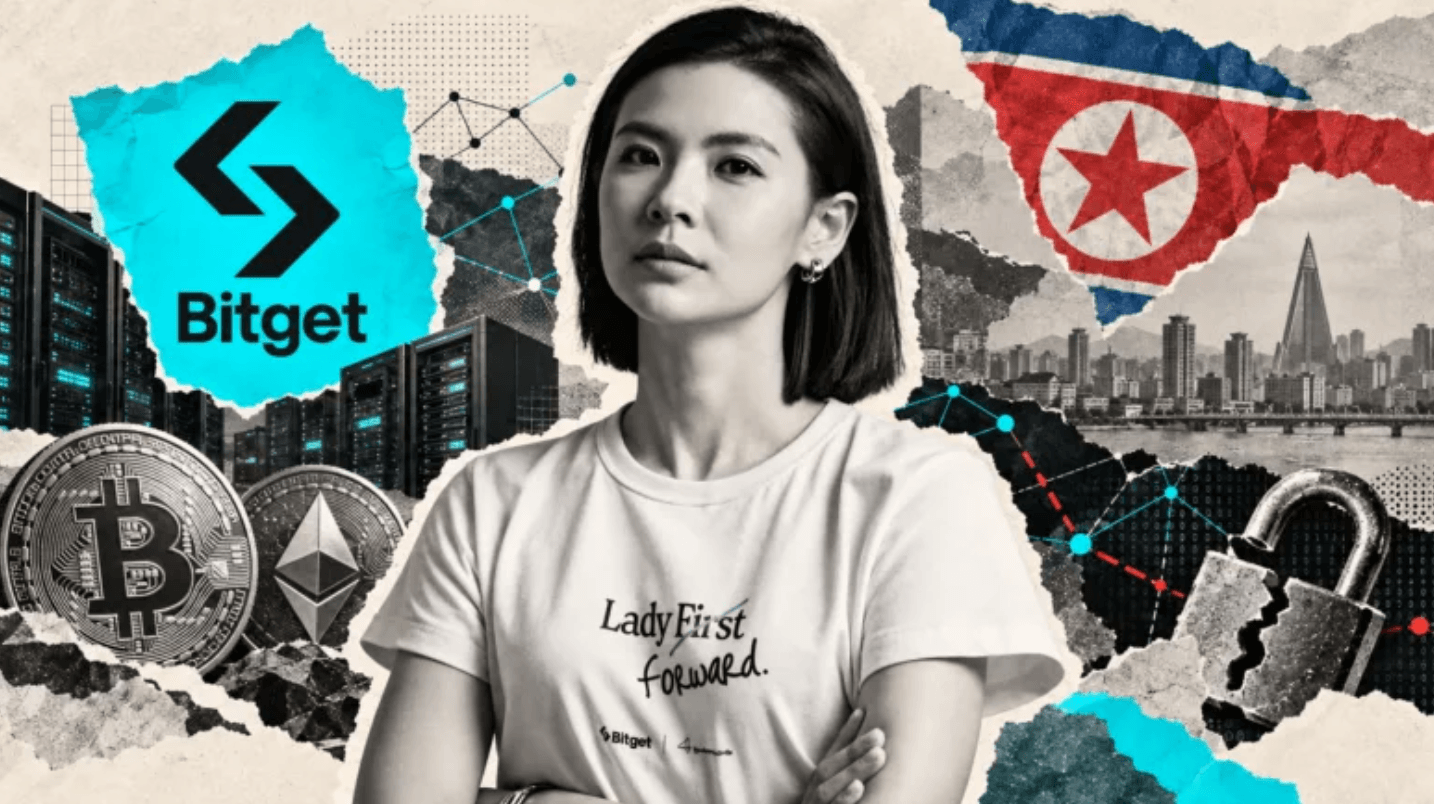
La sospecha de la CEO de Bitget, Gracy Chen, de que hackers vinculados al Estado norcoreano estuvieron detrás del ataque, basada en indicios de direcciones IP, no se ha confirmado oficialmente. Aun así, vale la pena tomarla en serio como señal, independientemente de que esa atribución específica llegue a confirmarse. Los grupos vinculados a Estados no operan como hackers oportunistas que buscan cualquier vulnerabilidad que resulte fácil de explotar. Llevan a cabo operaciones sostenidas y bien financiadas dirigidas específicamente contra la infraestructura cripto, y los actores vinculados a Corea del Norte, en particular, han sido asociados repetidamente con algunas de las mayores brechas de exchanges en la historia de la industria.
Esa diferencia importa al evaluar la seguridad de cualquier exchange. Una vulnerabilidad que un grupo respaldado por un Estado puede encontrar con el tiempo no representa el mismo modelo de amenaza que un ataque oportunista que una lista de verificación de seguridad estándar puede detener de forma confiable. Los exchanges en los que realmente vale la pena confiar fondos importantes no son solo los que superan una auditoría de rutina: también son los que se diseñan dando por hecho que tarde o temprano intentará atacarlos un adversario paciente y con muchos recursos, y se estructuran para que una vulneración exitosa de la infraestructura no pueda alcanzar la mayoría de los activos de los usuarios.
Por qué este conjunto de incidentes debería cambiar cómo evalúas cualquier exchange
El hackeo de Bitget no es un dato aislado: es el incidente más grande de este año dentro de un patrón que ya incluye el exploit de Liquid Network, de $320M, y el hackeo de KeloDAO, de $292M, junto con un número récord de incidentes de seguridad en toda la industria. En conjunto, estos sucesos sugieren que la seguridad de los exchanges de criptomonedas se ha desplazado hacia los riesgos de la infraestructura backend —la categoría exacta que han señalado los propios investigadores de CertiK— y se ha alejado de los errores en smart contracts que una auditoría de código puede detectar de antemano.
Ese cambio debería modificar lo que un usuario verifica antes de depositar fondos. Un sello de auditoría de smart contract dice poco sobre si la infraestructura interna de wallets de un exchange —la capa exacta que vulneró el atacante de Bitget— es realmente resistente. Lo más importante es comprobar si las prácticas de almacenamiento en frío y el tamaño del fondo de protección de un exchange se divulgan y pueden verificarse de forma independiente, en lugar de limitarse a afirmarlo.
Qué significa esto para elegir dónde guardas tus criptomonedas
En realidad, nada de esto se trata específicamente de Bitget. Se trata de lo que revela este incidente como una prueba real, con dinero en juego, de la arquitectura de seguridad de los exchanges en general. Dos cosas determinaron cómo se desarrolló la situación, y son las mismas dos cosas que conviene verificar en cualquier exchange antes de depositar fondos importantes: qué proporción del total de activos de los usuarios está realmente en almacenamiento en frío frente a las wallets calientes, y si existe un fondo de protección, si es lo suficientemente grande en relación con la escala real del exchange como para ser útil en un incidente real y si se puede comprobar públicamente, en lugar de ser solo una afirmación.
La conclusión práctica del incidente de Bitget no es que los exchanges centralizados sean intrínsecamente inseguros. Es que las decisiones arquitectónicas específicas que toma un exchange antes de que algo salga mal son las que determinan si una brecha de $351M queda como un incidente controlado y totalmente cubierto o se convierte en una verdadera crisis. Quienes tengan ahora mismo activos cripto importantes en un exchange tienen un motivo concreto y actual para verificar estos aspectos en su propia plataforma, en lugar de dar por sentado que ya están cubiertos.
Opera con una red de seguridad verificable en WEEX
Para quienes estén reevaluando dónde guardan sus activos cripto después de un evento como este, WEEX respalda el trading con un fondo de protección de 1,000 BTC divulgado públicamente: una cifra concreta y verificable, no una promesa imposible de comprobar. A diferencia de una afirmación escondida en una publicación de blog o de un anuncio de marketing hecho una sola vez, este fondo se divulga directamente en weex.com/protectfund, lo que permite a los usuarios consultar una página específica y verificar por sí mismos la cifra actual, en lugar de depender únicamente de la confianza.
Este tipo de divulgación independiente y verificable existe precisamente para ofrecer a los usuarios un respaldo concreto antes de que ocurra un incidente, no para crear uno como respuesta.
Conclusión
El hackeo de $351,6M a Bitget se convirtió en la mayor brecha de un exchange de criptomonedas de 2026 porque atacó la infraestructura en lugar de las claves criptográficas, un método que los investigadores de seguridad ya habían señalado como la principal amenaza de este año. El resultado —pérdidas controladas, wallets frías sin afectaciones y cobertura total mediante un fondo de protección ya existente— estuvo determinado casi por completo por las decisiones que Bitget tomó antes del ataque. Las prácticas de almacenamiento en frío y el tamaño del fondo de protección no son afirmaciones de marketing: son lo que realmente determina cómo se desarrolla un incidente de seguridad para las personas cuyos fondos están en la plataforma.
Preguntas frecuentes
1. ¿Cuánto perdió Bitget en el hackeo?
Bitget confirmó pérdidas de aproximadamente $351,6M, lo que lo convierte en el mayor hackeo individual de un exchange de criptomonedas registrado hasta ahora en 2026.
2. ¿Se vieron afectadas las wallets frías de Bitget?
No. La CEO, Gracy Chen, confirmó que la brecha se limitó por completo a una parte de la infraestructura de wallets calientes de Bitget y que los fondos de las wallets frías permanecieron completamente seguros durante todo el incidente.
3. ¿Cómo robó realmente los fondos el atacante?
El atacante vulneró un sistema backend dentro de la infraestructura de wallets de Bitget y falsificó el historial de transacciones para activar retiros no autorizados, sin llegar a obtener directamente las claves privadas de Bitget.
4. ¿Se reembolsará a los usuarios afectados?
Sí. Bitget declaró que la pérdida total está cubierta por su Fondo de Protección al Usuario, que actualmente tiene más de $464M, y confirmó que cubrirá por completo los fondos de los usuarios afectados.
5. ¿Se puede seguir haciendo trading y depositando en Bitget?
Según el aviso oficial de Bitget sobre el incidente, los depósitos y el trading siguieron operativos después de la brecha, mientras que los retiros se suspendieron temporalmente hasta que finalizara una revisión de seguridad.
Este contenido se ofrece únicamente con fines informativos generales y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, tradear o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
También te puede interesar

El fundador de Binance, CZ, advierte a los usuarios de criptomonedas sobre fallos críticos de seguridad en PHP
Por qué la mayoría de los memecoins mueren en un día: la solución del lanzamiento de IA de MemeToro

OpenStocks lanza productos de exposición económica tokenizada en BNB Chain

Solana supera a Robinhood Chain con 1,5 millones de titulares de acciones tokenizadas

Grupo vinculado a Corea del Norte, SquidSquad, sospechoso de robo de $2.84 millones en BNB Chain
BNB Standard sonará la campana de apertura de Nasdaq el 26 de octubre bajo un nuevo CEO

BitTorrent quema 21.62 billones de tokens BTT por un valor de $7.6M y presenta un libro blanco sobre IA

Solana, la red blockchain más rentable, ve caer el precio de SOL un 15%

BNB Chain divide el poder de los activos en 4 roles mientras los administradores mantienen la clave

BNB Chain lanza un foro comunitario para NewL1, previsto para lanzarse a finales de 2026

La capitalización de USD1 disminuye más de 400 millones de dólares en dos semanas, alcanzando aproximadamente 4.02 mil millones de dólares

CZ mantiene una actitud reservada hacia la propuesta del teléfono BNB

Cysic sufre un ataque en su puente entre cadenas, los hackers acuñan 10 millones de CYS

VerityAI recibe inversión de AURUMX Capital para expandir su infraestructura de información confiable multichain

UNCX revela pérdidas de aproximadamente 807,600 dólares por ataque cross-chain a Smart Token Vesting V2

DWF: La capitalización de mercado de acciones tokenizadas alcanza los 3,8 mil millones de dólares, con un crecimiento del 483% en el año

Evento de Solana en China cancelado, CZ cuestiona a los organizadores

Informe del tercer trimestre de Zcash: Zakura implementado, la oferta del pool de privacidad vuelve al 29%

CZ celebra la apertura de la oficina de Solana en China y menciona BNB Chain

Las previsiones del mercado de los analistas se vuelven optimistas, similar a finales de 2022 = CryptoQuant
Progreso del incidente de seguridad de UNCX Lockers, se han tomado medidas restrictivas que involucran 10 tokens

Ondo Finance TVL supera los 4 mil millones de dólares

La mayoría de las transacciones de acciones tokenizadas en Solana y BNB se realizan fuera del horario del mercado estadounidense

La Era de la Industria: Informe sobre el Estado de la Inversión en la Industria de Activos Virtuales del Tercer Trimestre de 2026 – Tiger Research

El mercado de acciones tokenizadas supera los 3.3 mil millones de dólares

Acciones tokenizadas: Récord de 3,9 mil millones de dólares, BNB Chain supera a Ethereum y Solana

La circulación de USDD supera los 1.81 mil millones, TVL supera los 2.51 mil millones de dólares

Estados Unidos ha perdido 16 mil millones de dólares en bitcoin sin vender nada
Semanal: más de $1 billón en manos de Elon Musk, USDC en Samsung, investigación de $1 mil millones en un sindicato chino y la amenaza de la criptografía por parte de la IA
Análisis posterior a la Copa del Mundo del panorama y tendencias de la industria del mercado de predicciones
El fundador de Binance, CZ, advierte a los usuarios de criptomonedas sobre fallos críticos de seguridad en PHP
Por qué la mayoría de los memecoins mueren en un día: la solución del lanzamiento de IA de MemeToro
OpenStocks lanza productos de exposición económica tokenizada en BNB Chain
Solana supera a Robinhood Chain con 1,5 millones de titulares de acciones tokenizadas
Grupo vinculado a Corea del Norte, SquidSquad, sospechoso de robo de $2.84 millones en BNB Chain
BNB Standard sonará la campana de apertura de Nasdaq el 26 de octubre bajo un nuevo CEO
Contenido
Últimos artículos



Últimos listados de monedas en WEEX


