
بیتکوین: کلیدهای بهطور نادرست تولید شده ۱۰۶ میلیون دلار را در معرض دزدان قرار دادند

 امتیازدهی ما در گوگل


کلیدهای خصوصی زیر پادری. محققان دانشگاه لیژ در بلژیک، مقداری دلار را در آدرسهای بیتکوین که بهطور عمدی آسیبپذیر بودند، واریز کردند و سپس مشاهده کردند که رباتهای رقیب در عرض چند ثانیه به آنها هجوم میآورند. برآورد آنها نشان میدهد که ۱۰۶ میلیون دلار از این کلیدهای بیکیفیت از زمان ایجاد شبکه در معرض خطر قرار گرفته است.
تمام این آدرسها یک نقص مشترک دارند: یک کلید خصوصی با تصادفی بسیار کم تولید شده است که یک ماشین معمولی میتواند آن را پیدا کند. منحنی بیضوی secp256k1 که امنیت بیتکوین را تأمین میکند، هرگز دچار نقص نشده است.
نکات کلیدی
- دانشگاه لیژ با واریز مقادیر کم به آدرسهای با کلید قابل حدس، رباتهای دزد را فریب داد.
- تراکنشهای خالیسازی در عرض چند ثانیه انجام شد، گاهی حتی قبل از اولین تأیید شبکه.
- مجموع تاریخی وجوه در معرض خطر به دلیل این نقصهای تولید به ۱۰۶ میلیون دلار میرسد.
- Brainflayer در سال ۲۰۱۵، نقص اندروید در سال ۲۰۱۳، Milk Sad و Randstorm همگی به تصادفی ناکافی اشاره دارند، نه به secp256k1.
بیتکوین: چند دلار طعمه، رباتها در کمین
بنابراین محققان یک هانیپات راهاندازی کردند، این طعمهها که متخصصان امنیتی برای مشاهده مهاجمان رها میکنند. آنها آدرسهای بیتکوین را از کلیدهای عمدتاً ضعیف تولید کردند و سپس مقادیر ناچیزی به آنها واریز کردند تا ببینند پول چقدر زمان در آنجا باقی میماند. پاسخ به ثانیهها محاسبه میشود. تراکنشهای خالیسازی قبل از اولین تأیید انجام شد و چندین ربات برای یک موجودی مشابه با هزینههای بالاتر رقابت کردند.
این برنامهها بر روی جداول کلید از پیش محاسبه شده کار میکنند و بهطور مداوم زنجیره را زیر نظر دارند. به محض اینکه یک موجودی در آدرسی که در پایگاه داده آنها وجود دارد ظاهر میشود، تراکنش خالیسازی بهطور خودکار انجام میشود.
این پدیده چیز جدیدی نیست. رایان کستلوچی این موضوع را در سال ۲۰۱۵ در DEF CON 23 با Brainflayer نشان داد، ابزاری که قادر به آزمایش صدها هزار عبارت عبور در ثانیه در برابر تمام آدرسهایی بود که قبلاً وجوه دریافت کرده بودند. محقق امنیتی آن زمان تعداد کیفپولهای حفظ شده که قبلاً تخلیه شده بودند را نزدیک به ۱۸,۰۰۰ تخمین زده بود.
بیتکوین و کلیدهای ضعیف: از brainwallet تا نقص Milk Sad
اما brainwallet بر اساس یک ایده جذاب استوار است: تبدیل یک عبارت حفظ شده به کلید خصوصی از طریق یک هش ساده SHA-256. این فرآیند بهقدری قابل تکرار است که کلید به محض اینکه عبارت در یک دیکشنری وجود داشته باشد، دیگر خصوصی نمیماند.
اشکالات نرمافزاری بقیه کار را انجام دادند. در اوت ۲۰۱۳، bitcoin.org هشدارهایی درباره نقص در تولیدکننده SecureRandom اندروید منتشر کرد که کلیدهای تولید شده توسط چندین کیفپول موبایل را قابل پیشبینی میکرد. مهاجمان از استفاده مجدد nonce ECDSA بهرهبرداری کردند (که باید برای هر امضا منحصر به فرد باشد، در غیر این صورت کلید خصوصی را در دو معادله فاش میکند). ده سال بعد، آسیبپذیری به نام Milk Sad (CVE-2023-39910) بر Libbitcoin Explorer تأثیر گذاشت، که فرمان تولید دانه آن بر اساس یک Mersenne Twister 32 بیتی بود که با ساعت سیستم راهاندازی میشد. فضای جستجو به حدود ۴ میلیارد امکان کاهش یافت و بیش از ۹۰۰,۰۰۰ دلار در ژوئیه ۲۰۲۳ ناپدید شد، طبق تیمی که این نقص را در milksad.info مستند کرده است.
Unciphered در نوامبر ۲۰۲۳ یک ضعف مشابه را در کتابخانه BitcoinJS تحت نام Randstorm توصیف کرد. کیفپولهای ایجاد شده از طریق یک مرورگر بین سالهای ۲۰۱۱ و ۲۰۱۵ تحت تأثیر قرار میگیرند، بهطوری که تا ۱.۴ میلیون BTC بهطور بالقوه ناشی از عدم وجود انتروپی کافی هستند. اتریوم نیز همان نوع برداشت را تجربه کرده است: ارزیابیکنندگان امنیت مستقل در سال ۲۰۱۹ صدها کلید خصوصی قابل حدس را شناسایی کردند و یک آدرس منحصر به فرد را که نزدیک به ۴۵,۰۰۰ ETH را یکی یکی تخلیه کرده بود، دنبال کردند. محققان آن را دزد زنجیره بلوکی نامیدند.
یک کلید بهدرستی تولید شده بر روی ۲۵۶ بیت از این سرنوشت فرار میکند: فضای جستجو شامل ۲^۲۵۶^ ترکیب است، که بسیار فراتر از آن است که کل قدرت محاسباتی زمین بتواند آن را جستجو کند. ۱۰۶ میلیون دلار شناسایی شده در لیژ مربوط به کلیدهایی است که در چند میلیارد امکان قرار میگرفتند، که برای یک GPU جدید یک ذره است. تصادفی بودن یک کیفپول قبل از واریز وجوه باید تأیید شود، نه بعد از آن.
قیمت --
این محتوا صرفاً برای اطلاعرسانی عمومی ارائه شده است و بهمنزله مشاوره مالی، سرمایهگذاری، حقوقی یا مالیاتی تلقی نمیشود. هرگونه رویداد، جایزه، کمپین آنلاین یا اطلاعات مرتبط که در اینجا ذکر شده است، نباید بهعنوان توصیه، ترغیب یا دعوت به خرید، فروش، معامله یا هرگونه دادوستد دیگر داراییهای رمزارزی تلقی شود. داراییهای رمزارزی از نوسان بالایی برخوردار هستند و ممکن است منجر به زیان شوند. دسترسی به خدمات، محصولات و رویدادهای مرتبط با WEEX ممکن است بسته به منطقه جغرافیایی متفاوت باشد. اطمینان از اینکه استفاده شما از این خدمات با قوانین و مقررات محلی مطابقت دارد، بر عهده خود شماست.
ممکن است شما نیز علاقهمند باشید

رفع آسیبپذیری گره مسدودکننده Bitcoin Core CVE-2026-117348

مدیر روابط سرمایهگذاران Strategy: IPO Anthropic کاتالیزوری برای اصلاح قیمت بیتکوین است

سرمایهگذاران ETF بیتکوین راهی برای پوشش ریسک در فاصله بیش از 40 ساعته معاملات روز شکرگزاری دارند

3 شرطی که قیمت بیت کوین ممکن است برای بهبود پایدار نیاز داشته باشد: QCP Capital

قراردادهای رویداد قیمت بیت کوین جدید چه مواردی را تعیین میکنند؟

BITCOIN JAPAN 2026 در برگزاری در برساال آکیهابارا: بحث در مورد استفاده از BTC توسط شرکتها

دارایی ETFهای بیت کوین به ۷۷.۷ میلیارد دلار کاهش یافت

بازگشت فروم پنهان شده ساتوشی: در سال 2014، چه کسی به حساب کاربری مدیر وارد شد؟

بیتکوین شبکه Testnet5 را راهاندازی کرده و به ماینرها آزمایش واقعی چهار اصلاح پیشنهادی را ارائه میدهد

پیشنهاد Babylon برای پایان دادن به خدمات استیکینگ بیت کوین تا پایان سال 2026

دارایی بیتکوین ماینرهای عمومی از ژانویه تقریباً نصف شده است = گلسنود

Zodl قابلیت اسکن QR CrossPay را اضافه کرده و اشکال رأیگیری Zcash را اصلاح میکند

فروش 40 هزار بیت کوین برای خرید نیروگاه: تغییر استراتژی بزرگ غول معدن MARA

50 هشدار پشت مجوزها، TBC چگونه مجوزهای امضا را محدود میکند

توسعهدهنده بیتکوین 164 میلیون سکه خرجنشده را در تنها 72 ثانیه تأیید میکند

BlackRock IBIT ورود 76.5 میلیون دلار را ثبت کرد، بازار ETF بیتکوین همچنان با علاقه محدود مواجه است

IOSG: بیتکوین باید به ۲۵۰ هزار دلار برسد تا استخراج به اندازه AI اجارهای شود

بهروزرسانی برداشت Mercado Bitcoin: ازسرگیری Pix و تعلیق ارزهای دیجیتال
Mercado Bitcoin تاریخ 17 نوامبر را برای واریز و برداشت Pix به رئال برزیل تعیین کرد. قوانین برداشت و پیشزمینه تعلیق ارزهای دیجیتال را بخوانید.

سختی استخراج بیتکوین 9.13% کاهش یافت و به استخراجکنندگان فعال کمی تنفس داد

مدیر عامل AnchorWatch: هوش مصنوعی نقدینگی بیت کوین را میبلعد

تنها ETF بیت کوین نقدی در قاره اروپا، چرا توسط گروه آسیایی BIT به دست آمد؟

ناکاموتو، بخشی از وام ۶۰ میلیون دلاری به کراکن را تا سال ۲۰۲۷ تمدید میکند
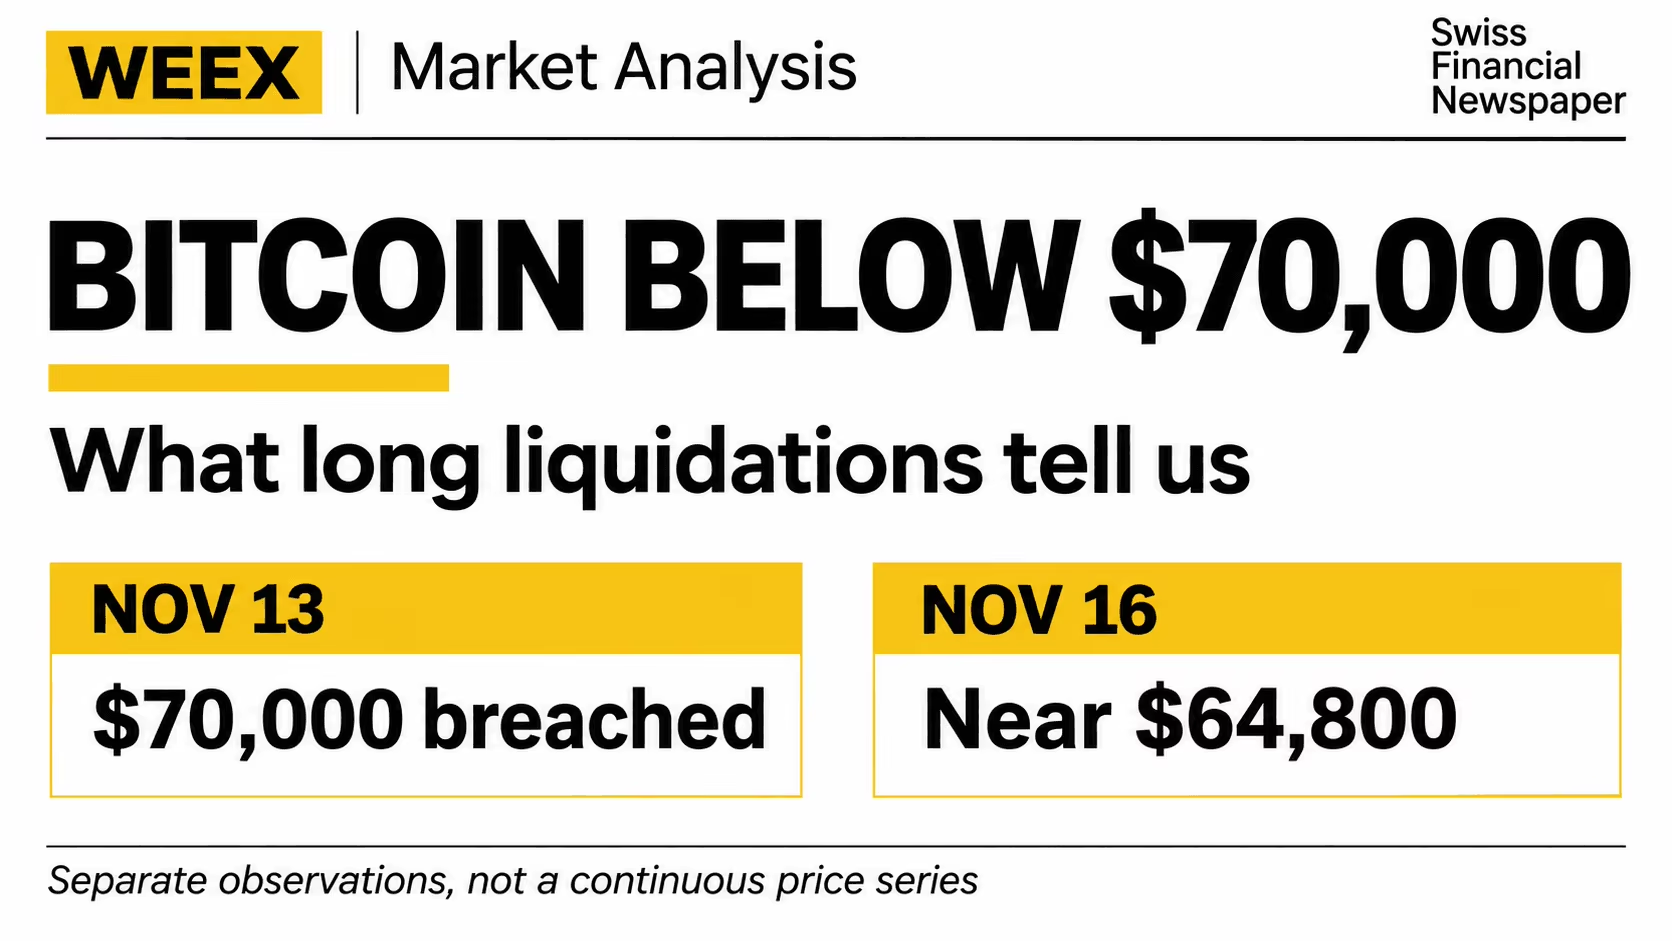
چرا بیتکوین (BTC) به زیر $70,000 سقوط کرد؟ لیکویید شدن پوزیشنهای لانگ چه چیزی را نشان میدهد
ببینید چرا بیتکوین در 13 نوامبر به زیر $70,000 سقوط کرد، لیکویید شدن پوزیشنهای لانگ چگونه افت قیمت را تشدید کرد و پیش از صحبت از بازگشت قیمت باید چه چیزهایی را زیر نظر گرفت. اگر از قبل قصد معامله دارید، میتوانید بررسی کنید که آیا فعالیت شما واجد شرایط شرکت در رویداد WEEX Lucky Eggs است یا خیر؛ این رویداد تا 25 نوامبر 2026 (UTC+8) ادامه دارد.

بلک راک میلیاردها دلار را در ETF های ارزهای دیجیتال از دست می دهد
Bitcoin Core نقصی را فاش کرد که به هزاران گره اعتماد میکرد

اعتبار دیجیتال: مقایسه شش سهام ترجیحی بیت کوین

بیتکوین: بانک مرکزی اروپا وضعیت روحی افراد را در ردیت با کمک هوش مصنوعی بررسی میکند

بیتکوین: به دلیل ترس از آدمربایی، نهنگها ۵ میلیارد دلار به بلکراک سپردند
شرکتهای HashKey و BoYa Interactive به شاخص جهانی میکرو سهام MSCI اضافه خواهند شد

هنرمند مرورگر بلاکچین بیت کوین بصری Drawing Bitcoin را معرفی کرد
رفع آسیبپذیری گره مسدودکننده Bitcoin Core CVE-2026-117348
مدیر روابط سرمایهگذاران Strategy: IPO Anthropic کاتالیزوری برای اصلاح قیمت بیتکوین است
سرمایهگذاران ETF بیتکوین راهی برای پوشش ریسک در فاصله بیش از 40 ساعته معاملات روز شکرگزاری دارند
3 شرطی که قیمت بیت کوین ممکن است برای بهبود پایدار نیاز داشته باشد: QCP Capital
قراردادهای رویداد قیمت بیت کوین جدید چه مواردی را تعیین میکنند؟
BITCOIN JAPAN 2026 در برگزاری در برساال آکیهابارا: بحث در مورد استفاده از BTC توسط شرکتها
جدیدترین مقالات


آخرین لیست سکه ها در WEEX


