
نگاهی به چهار استراتژی امنیتی از منظر سرقت کیف پول

 امتیازدهی ما در گوگل


روشهای واقعی نگهداری که زمان را تحمل میکنند، معمولاً ساده، شهودی و قابل فهم هستند و کمترین مراحل و نیاز به اعتماد را دارند.
نویسنده: لیو جیاولیان
کیف پول اجتماعی Keplr دچار مشکل شده و هزاران حساب داراییهای خود را از دست دادهاند. مسئولان دلیل این مشکل را به نقص زیرساخت Web3Auth نسبت دادهاند. اکثر کاربران دزدیده شده کار اشتباهی نکردهاند، بلکه به خاطر راحتی، با استفاده از حساب Google یا Apple این کیف پول را ساختهاند.
جزئیات دقیق حادثه هنوز به طور کامل افشا نشده است. شرکتها نیز در حال انتقال مسئولیت به یکدیگر هستند. لیو جیاولیان با پیگیری این سرنخ، کمی تحقیق کرده و چند استراتژی امنیتی که در کیف پولهای مختلف استفاده میشود را بررسی کرده است تا ببیند چه مشکلاتی وجود دارد.
ابتدا استراتژی سنتی خودنگهداری ارزهای دیجیتال را به عنوان مرجع در نظر میگیریم، یعنی کاربر باید عبارت بازیابی را یادداشت کرده و آن را به طور ایمن نگهداری کند.
این استراتژی بسیار ساده است، کلید در دستان شماست و هیچکس نمیداند. مرز امنیت آن فقط خود شما هستید: کاغذ را گم نکنید، عکس نگیرید و به هیچکس نگوید. نقطه ضعف این است که حافظه انسان قابل اعتماد نیست و آتشسوزی، جابجایی یا شستن لباسها میتواند آن کاغذ را ناپدید کند. اما مزیت آن این است که ریسک در این کاغذ قرار دارد و شما به راحتی میتوانید آن را ببینید و کاملاً واضح است. وقتی کاملاً واضح است، میدانید که باید 120% به آن توجه کنید و به شدت مراقب باشید.
با این مرجع، بیایید نگاهی به چند کیف پول اپلیکیشن محبوب در صنعت بیندازیم که استراتژیهای نگهداری کلید خصوصی را به کار میبرند. توجه داشته باشید که ما در اینجا گزینههای متمرکز که کنترل کامل را به طور مستقیم نگهداری میکنند، حذف میکنیم و در مورد گزینههایی بحث میکنیم که عبارتهای بازیابی کلید خصوصی را نگهداری میکنند اما کنترل کامل داراییها را نگهداری نمیکنند.
ابتدا به روش کیف پول Uniswap نگاه میکنیم: استراتژی آن نسبتاً ساده است، یعنی عبارت بازیابی را رمزگذاری کرده و به iCloud یا Google Drive خود پشتیبانگیری میکند.
روی سرورهای اپل یک رشته متن رمزگذاری شده وجود دارد و رمز آن در ذهن شماست. هنگام بازیابی، باید به حساب ابری خود وارد شوید و سپس رمز مخصوصی که برای رمزگذاری عبارت بازیابی استفاده کردهاید را وارد کنید، که با Apple ID شما متفاوت است. ارائهدهنده خدمات ابری فقط متن رمزگذاری شده را دریافت میکند و به طور نظری نمیتواند آن را رمزگشایی کند. ریسک به سمت حساب شما منتقل میشود: اگر Apple ID دزدیده شود، کد تأیید هک شود یا وبسایت فیشینگ رمز عبور شما را بگیرد، هر یک از این موارد میتواند منجر به دسترسی به پشتیبانگیری شود. اما حداقل، ریسک هنوز در جایی است که شما با آن آشنا هستید، حساب ابری و رمز عبور، هر دو چیزهایی هستند که شما هر روز از آنها استفاده میکنید.
تنها ریسک ابری یک مورد است: اگر خدمات ذخیرهسازی اپل یا گوگل توسط هکرها هک شود. البته، این نیز دلیل انتخاب اپل و گوگل به جای سایر ارائهدهندگان خدمات ابری است، زیرا به طور نسبی به امنیت این دو غول اعتماد بیشتری وجود دارد.
سپس به روش کلاسیک کیف پول وب3، MetaMask (معروف به کیف پول روباه کوچک) نگاه میکنیم. روش آن بسیار پیچیدهتر است: عبارت بازیابی رمزگذاری شده در سرورهای خود MetaMask ذخیره میشود و کلید رمزگشایی به چند قسمت تقسیم شده و به سرورهای مختلف داده میشود؛ برای بازیابی، به دو چیز نیاز دارید: یکی اعتبار ورود Google، Apple یا Telegram و دیگری رمز عبور خودتان. تنها با جمعآوری این دو میتوانید کلید را دوباره بسازید.
MetaMask به طور خاص توضیح میدهد که حتی اگر تمام سرورها به دست هکرها بیفتند، آنچه که مهاجم به دست میآورد فقط تکههای کلید است و باید رمز عبور شما را نیز رمزگشایی کند. این درست است، اما بستگی به پیششرطها دارد. در حالت عادی، بازیابی آنلاین، اعتبار ورود اولین دروازه است، محدودیت سرعت سرور دومین دروازه و رمز عبور فقط سومین دروازه است. رمز عبور ضعیف به سرعت شکسته نمیشود. اما به محض اینکه یک گره تکهگذاری از دست برود و مهاجم تکهها را به دست آورد، میتواند به صورت آفلاین در دستگاه خود به جستجوی بیپایان بپردازد و محدودیت سرعت از بین میرود و در این زمان، قدرت رمز عبور تنها خط دفاعی میشود.
در نهایت نگاهی به روشی که Keplr در این حادثه استفاده کرده است، میاندازیم. کلید به سه تکه تقسیم میشود: یک تکه در دستگاه کاربر، یک تکه در سرور ابری و یک تکه به عنوان پشتیبان بازیابی، که پس از ورود به سیستم، سرور در بازسازی شرکت میکند. از نظر طراحی، هر دو تکه از سه تکه میتوانند برای بازسازی کلید خصوصی استفاده شوند، اما به محض اینکه دو تکه واقعاً تحت کنترل یک ارائهدهنده خدمات باشند، آستانه سه تکه به یک نقطه شکست تبدیل میشود. این حادثه، لیو جیاولیان به طور شهودی احساس میکند که احتمالاً در اینجا مشکل وجود دارد، اما واقعیت را باید منتظر افشای جزئیات فنی بیشتر از سوی شرکتها بدانیم.
با مقایسه این چهار روش، یک الگوی غیر شهودی ظاهر میشود.
از اولی تا چهارمی، به نظر میرسد قفلها و اجزا بیشتر و سیستم پیچیدهتر میشود و ادعا میشود یا وعده داده میشود که استراتژیهای رمزگذاری پیچیده میتوانند امنیت را افزایش دهند. اما ریسکهایی که کاربر میتواند به وضوح ببیند، به طرز عجیبی کمتر میشود. کلیدی که روی کاغذ نوشته شده، شما میدانید کجاست؛ متن رمزگذاری شده در iCloud، شما هنوز میدانید که در اپل است؛ در روش MetaMask، متن رمزگذاری شده در سرور، تکهها در گرهها و رمز عبور در ذهن شماست و شما باید ابتدا چهار نقش را درک کنید تا بتوانید توضیح دهید؛ در مرحله Keplr، وقتی مشکلی پیش میآید، کاربر حتی نمیداند باید از چه کسی پاسخخواهی کند.
از سوی دیگر، در حالی که پیچیدگی سیستم درک کاربر را افزایش میدهد، سطح حملهای که سیستم به هکرها نشان میدهد، در حال افزایش است. هکرها چگونه نمیتوانند خوشحال باشند؟ کاغذ و قلم فقط یک ریسک دارند، دزدیده شدن یا سوختن؛ پشتیبانگیری iCloud یک حساب ابری اضافه میکند؛ روش MetaMask یک ارائهدهنده خدمات ورود، گرههای تکهگذاری و قدرت رمز عبور را اضافه میکند؛ روش Keplr یک زیرساخت کامل را اضافه میکند. با اضافه شدن هر لایه، اعتماد به سطوح و مراحل بیشتری تقسیم میشود و نه اینکه اعتماد را از بین ببرد.
این گسترش وابستگی به اعتماد ممکن است کشنده باشد. یک حساب ساده: یک نفر کلید را مدیریت میکند، اگر اشتباه کند، سیستم اشتباه میکند؛ اگر دو نفر درگیر شوند، هر یک از آنها اگر اشتباه کند، سیستم اشتباه میکند. به وضوح، احتمال اشتباه هر یک از دو نفر بیشتر از احتمال اشتباه یک نفر است. مراحل متصل، قابلیت اطمینان فقط به سمت پایین میرود، نه به سمت بالا.
پس چرا باید اینگونه طراحی شود؟ زیرا در روش اول، احتمال اشتباه یک نفر واقعاً بسیار بالاست. نوشتن یک کلمه اشتباه، گم کردن کاغذ، دور انداختن آن به عنوان کاغذ باطله توسط اعضای خانواده، اینها همه روزانه اتفاق میافتند. ورود اجتماعی نرخ خطای کاربران را به شدت کاهش میدهد، هزینهاش این است که ریسک آن بخش ارائهدهنده خدمات را وارد میکند. ممکن است از نظر ظاهری به صرفه باشد، اما مشکل این است که این دو احتمال، کاربر هیچکدام را نمیبیند و نمیتواند تأیید کند.
نکته طنزآمیز در اینجا است. یک طرح نیاز به ده صفحه مستند دارد تا توضیح دهد چرا ایمن است، در حالی که کاربر عادی توانایی قضاوت خود را از دست داده است. او فقط میتواند انتخاب کند که اعتماد کند و اعتماد به معنای امنیت نیست، بلکه قمار است.
لیو جیاولیان نمیتواند به یاد نیاورد که ساتوشی در وایتپیپر بیتکوین نوشته است: «زمانی که احتمال بازگشت وجود دارد، نیاز به اعتماد گسترش مییابد.» اگرچه ساتوشی در مورد سناریوی پرداخت آنلاین صحبت میکند، اما مقایسه آن با بازیابی کلید خصوصی، این خود یک فرآیند معکوس است و به طور حتم نیاز به اعتماد را گسترش میدهد.
و این گسترش خود به معنای افزایش سطح حمله هکرهاست. هر مرحلهای که نیاز به اعتماد دارد، نقطهای است که هکرها ممکن است به آن دسترسی پیدا کنند.
روشهای واقعی نگهداری که زمان را تحمل میکنند، معمولاً ساده، شهودی و قابل فهم هستند و کمترین مراحل و نیاز به اعتماد را دارند. سادگی به معنای ابتدایی بودن نیست، بلکه به این معناست که پیچیدگی در پیادهسازی باقی بماند و قابلیت قضاوت به کاربر واگذار شود.
اگر یک کیف پول نتواند به وضوح بگوید که کلید در دست چه کسی است، پس آنچه که به اصطلاح خودنگهداری و امنیت آن است، فقط یک شعار تبلیغاتی است. اگر میخواهید واقعاً چیزی را داشته باشید، پیشنیاز این است که بتوانید به آن اشاره کنید و بگویید: این مال من است، من 100% مطمئن هستم که آنجا است.
قیمت --
این محتوا صرفاً برای اطلاعرسانی عمومی ارائه شده است و بهمنزله مشاوره مالی، سرمایهگذاری، حقوقی یا مالیاتی تلقی نمیشود. هرگونه رویداد، جایزه، کمپین آنلاین یا اطلاعات مرتبط که در اینجا ذکر شده است، نباید بهعنوان توصیه، ترغیب یا دعوت به خرید، فروش، معامله یا هرگونه دادوستد دیگر داراییهای رمزارزی تلقی شود. داراییهای رمزارزی از نوسان بالایی برخوردار هستند و ممکن است منجر به زیان شوند. دسترسی به خدمات، محصولات و رویدادهای مرتبط با WEEX ممکن است بسته به منطقه جغرافیایی متفاوت باشد. اطمینان از اینکه استفاده شما از این خدمات با قوانین و مقررات محلی مطابقت دارد، بر عهده خود شماست.
ممکن است شما نیز علاقهمند باشید

حساب «قابل برنامهریزی»: از EIP-7702، ERC-4337 تا AA بومی و ملاحظات و انتخابها
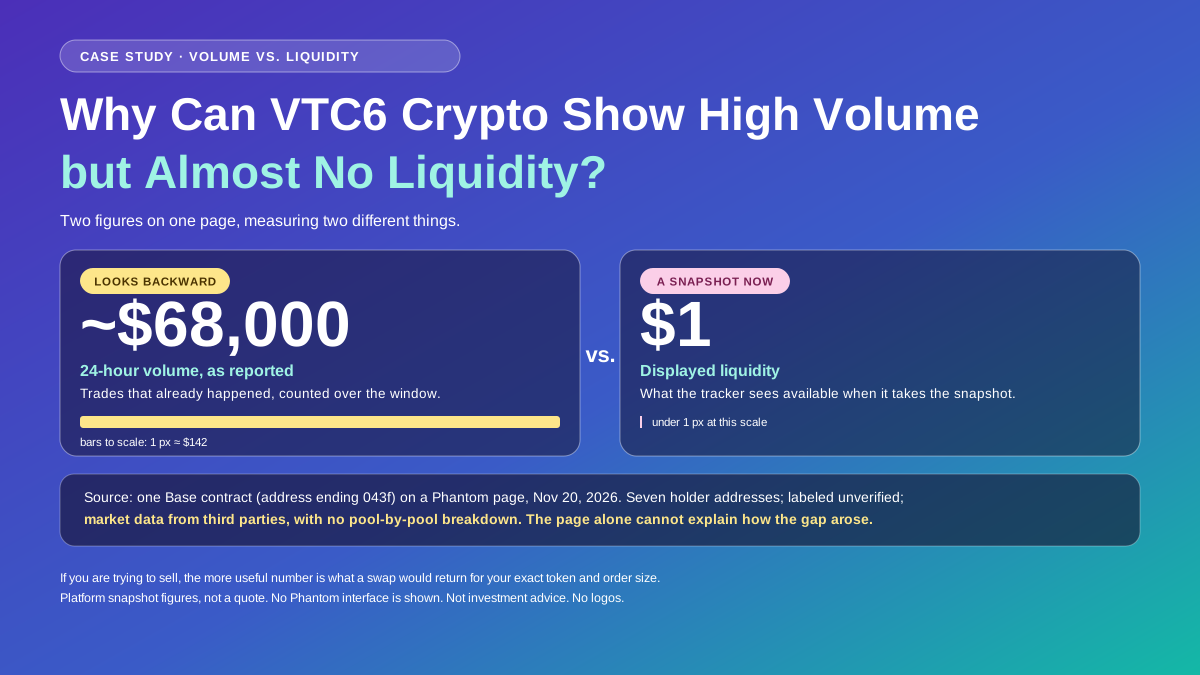
چرا ارز دیجیتال VTC6 حجم معاملات بالایی اما تقریباً هیچ نقدینگیای ندارد؟
چرا ارز دیجیتال VTC6 حجم معاملاتی برابر با $68K و نقدینگی فقط $1 دارد؟ با بررسی ذخایر استخر، تأثیر قیمت و قیمتهای پیشنهادی فروش، درباره امکان خروج از معامله بیشتر بدانید.
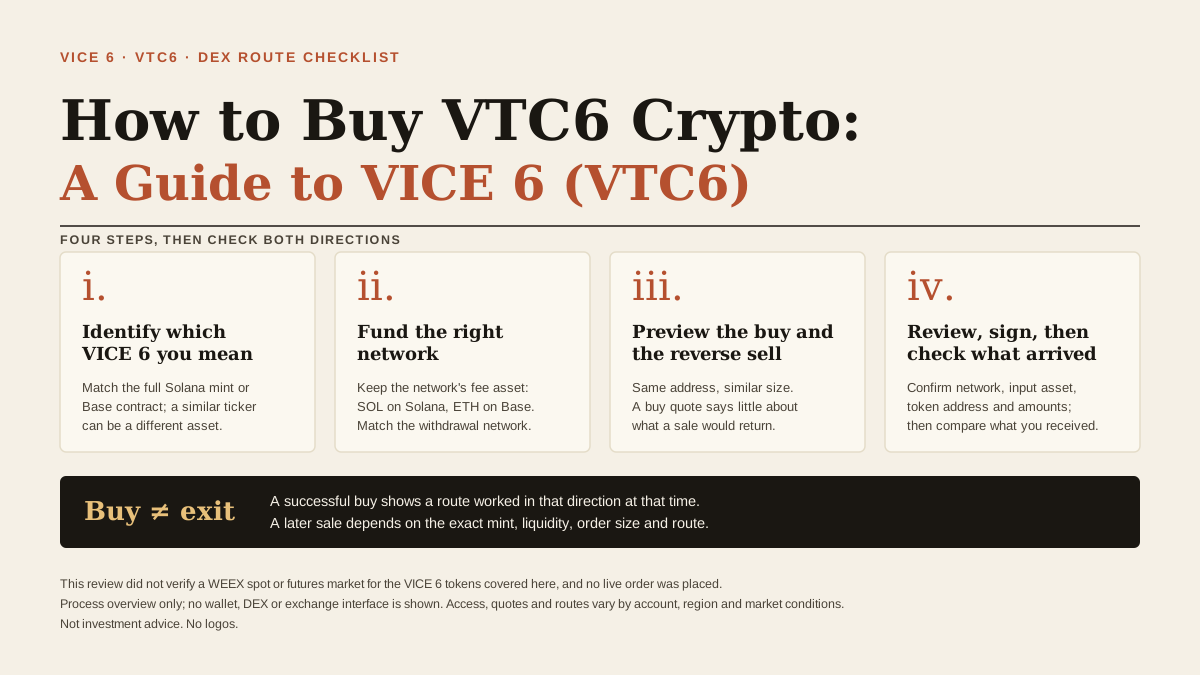
چگونه ارز دیجیتال VTC6 را بخریم: راهنمای وایس ۶ (VTC6)
یاد بگیرید چگونه ارز دیجیتال VTC6 را از طریق یک مسیر پشتیبانیشده در DEX بخرید، آدرس دقیق توکن VICE 6 را تأیید کنید و پیش از سواپ، قیمتهای خرید و فروش را بررسی کنید.

کیف پول ChatGPT با ویزا همکاری میکند: آیا اقتصاد ایجنت به استیبل کوین نیاز دارد؟

حفره سیستم بازیابی ایمیل LUKSO منجر به سرقت حدود 300 حساب و 1.4 میلیون LYX شد

CoinGecko خریداری شد: دو نفر با 200 دلار شروع کردند و زمانی به ارزش 500 میلیون دلار رسیدند

حکم ۲۵ میلیون دلاری MEV یک نقطه کور خطرناک در تلاش وال استریت برای توکنسازی را نمایان میکند
یونی سواپ 300,000 دلار هزینههای معلق را مسدود میکند و سوزاندن خودکار توکنها را متوقف میکند

گزارش Castle Labs: درآمد پروتکلهای رمزنگاری ۱۳.۷ میلیارد دلار در سال

بهروزرسانی پیشنهادی XRP میتواند تجارت را بدون افزایش تقاضا برای توکن بهبود بخشد

انتشار استیبل کوین ین ژاپن به مدت یک سال: اولین کاربر بدون هزینه گاز، فروشنده تخم بلدرچین؛ محدودیت حداکثر ۱ میلیون ین در هر تراکنش

راه حل جدید در زنجیره متقابل اتریوم: EEZ چگونه جزایر نقدینگی L2 را شکسته است؟

فروش NFT به 33.63 میلیون دلار کاهش یافت در حالی که حجم بیت کوین افزایش یافت
مؤسسات مانند a16z با قانون مالیات بر داراییهای دیجیتال ایالت ایلینوی مخالفت کردند

سولانا، پیشرو سابق DEX، آماده ورود به بازار سهام آمریکا

کارگاه عملی درک DEX «Hyperliquid»|اتحادیه دیجیتال اقتصادی ژاپن

Bullish Stacey Cunningham را به عنوان رئیس منصوب کرد

سکوت به معنای موافقت است: چرا شرکتهای آمریکایی با توکنسازی سهام خود توسط OKXICE مخالفند؟
چندین کاربر کیف پول خودمدیریتی iOS حدود ۵۶۱ هزار دلار ضرر کردند

a16z Frontier: AI میتواند هر برنامهای را بازتولید کند، فرصت واقعی Web3 کجاست؟

تنظیم مکانیزم کارمزد استخر StablePair در Uniswap

چه کسی واقعاً یک پروژه رمزنگاری را کنترل میکند؟ نگاهی به راهنمایی جدید SEC

ICE با Hyperliquid همکاری میکند، دیوار دفاعی بورسهای سنتی در حال تغییر است

آیا پروژههای رمزنگاری هنوز به صدور توکن نیاز دارند؟

OKXICE با 50 اعتراض از سوی ناشران مواجه است در حالی که Nvidia و Nike به مخالفت پیوستهاند

هکرهای بایننس در تبدیل داراییها مرتکب اشتباهات مکرر شدند: فروش توکن PROM به ارزش تقریبی ۵۰۰ هزار دلار تنها ۷۱ دلار اتریوم به همراه داشت

چرا AERO با وجود پرداخت هزینهها به دارندگان، همچنان تحت تأثیر افزایش عرضه قرار دارد؟
[مصاحبه] نماینده JPYC: "محدودیت انتقال ۱ میلیون ین بیش از حد است... پیشبینی کاهش در بهار سال آینده"

Uniswap Labs، a16z و بنیاد آموزش DeFi از ایالت ایلینوی خواستند که مالیات DeFi را حذف کند
رابینهود از TJAR برای تبدیل خودکار هزینههای رمزارز استفاده میکند
حساب «قابل برنامهریزی»: از EIP-7702، ERC-4337 تا AA بومی و ملاحظات و انتخابها
چرا ارز دیجیتال VTC6 حجم معاملات بالایی اما تقریباً هیچ نقدینگیای ندارد؟
چرا ارز دیجیتال VTC6 حجم معاملاتی برابر با $68K و نقدینگی فقط $1 دارد؟ با بررسی ذخایر استخر، تأثیر قیمت و قیمتهای پیشنهادی فروش، درباره امکان خروج از معامله بیشتر بدانید.
چگونه ارز دیجیتال VTC6 را بخریم: راهنمای وایس ۶ (VTC6)
یاد بگیرید چگونه ارز دیجیتال VTC6 را از طریق یک مسیر پشتیبانیشده در DEX بخرید، آدرس دقیق توکن VICE 6 را تأیید کنید و پیش از سواپ، قیمتهای خرید و فروش را بررسی کنید.
کیف پول ChatGPT با ویزا همکاری میکند: آیا اقتصاد ایجنت به استیبل کوین نیاز دارد؟
حفره سیستم بازیابی ایمیل LUKSO منجر به سرقت حدود 300 حساب و 1.4 میلیون LYX شد
CoinGecko خریداری شد: دو نفر با 200 دلار شروع کردند و زمانی به ارزش 500 میلیون دلار رسیدند
جدیدترین مقالات


آخرین لیست سکه ها در WEEX


