
Un bug de calcul ayant permis le piratage de Truebit pour 8535 ETH

 Notez-nous sur Google


Titre original : « Analyse de la vulnérabilité du contrat liée au piratage du protocole Truebit 26,44 M $ »
Source originale : ExVul Security
Le 08/01/2026, le protocole Truebit a été piraté, entraînant une perte de 8,535.36 ETH (environ 26,44 M $). L’annonce officielle du protocole Truebit a été publiée tôt le lendemain. L’équipe de sécurité d’ExVul a réalisé une analyse détaillée de la vulnérabilité exploitée lors de cette attaque. Voici ses conclusions :
Déroulement de l’attaque
Adresse de l’attaquant :
0x6c8ec8f14be7c01672d31cfa5f2cefeab2562b50
Hash de la transaction d’attaque :
0xcd4755645595094a8ab984d0db7e3b4aabde72a5c87c4f176a030629c47fb014
L’attaquant a mené l’attaque en effectuant 4 boucles d’appels aux transactions getPurchasePrice→0xa0296215→0xc471b10b. L’analyse prend la première boucle comme exemple.
1. L’attaquant a d’abord appelé la fonction getPurchasePrice(240442509453545333947284131), qui a renvoyé 0.
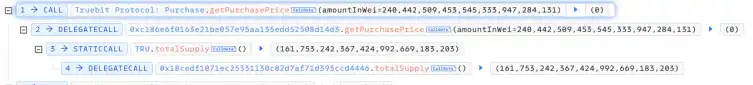
2. L’attaquant a appelé la fonction 0xa0296215(c6e3ae8e2cbab1298abaa3) avec un msg.value de 0 et a réussi à créer 240442509453545333947284131 tokens TRU.
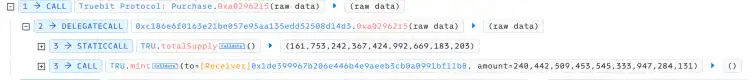
3. L’attaquant a appelé la fonction 0xc471b10b(c6e3ae8e2cbab1298abaa3). Il a ensuite brûlé 240442509453545333947284131 tokens TRU et reçu 5105.06 ETH.
Analyse de la logique de l’attaque
L’examen du déroulement de l’attaque ci-dessus montre que la logique des fonctions getPurchasePrice et 0xa0296215 présente des problèmes. Voici une analyse approfondie (le contrat n’étant pas open source, le code ci-dessous est décompilé).
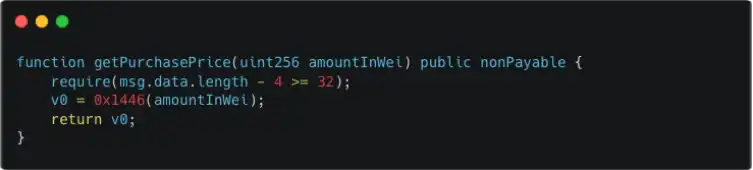
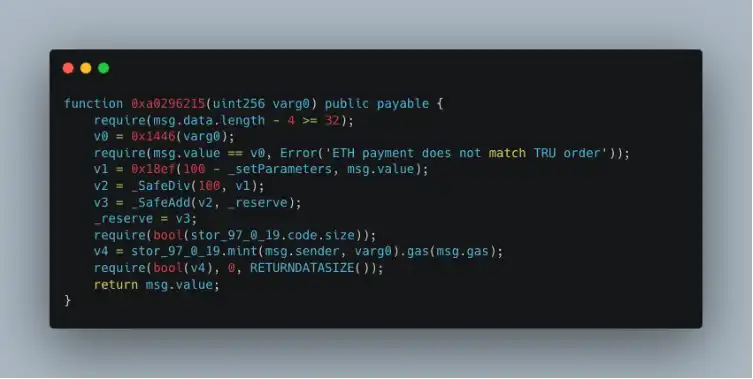
En comparant les similitudes entre les deux fonctions, on constate que la fonction 0x1446 sert à déterminer la quantité d’ETH nécessaire pour acheter une quantité donnée de TRU. La logique de la fonction 0x1446 comporte manifestement une faille, qui entraîne un calcul erroné de la quantité d’ETH. Voici une analyse détaillée de sa logique.
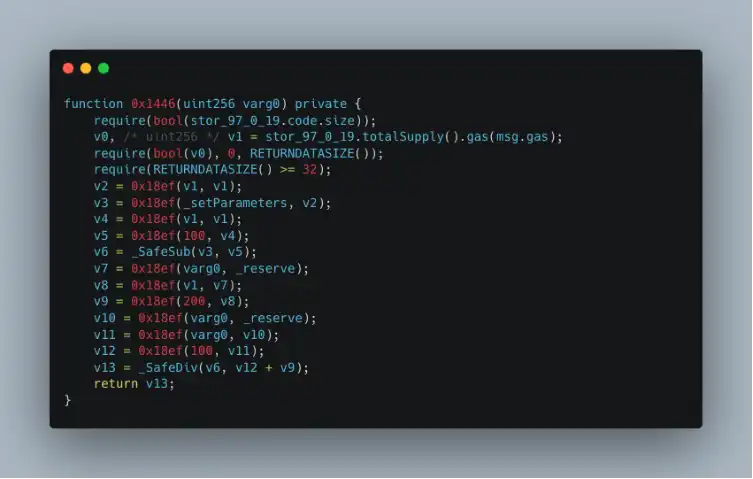
En observant la logique de la fonction 0x1446, on remarque que le résultat final du calcul v13 == 0, ce qui confirme que la logique de calcul décrite précédemment est défaillante. Il est important de noter que la fonction 0x18ef équivaut à _SafeMul : le problème vient donc de l’utilisation de l’addition native v12 + v9 (la version du contrat est ^0.6.10 et ne vérifie donc pas les débordements).
v12 et v9 représentent :
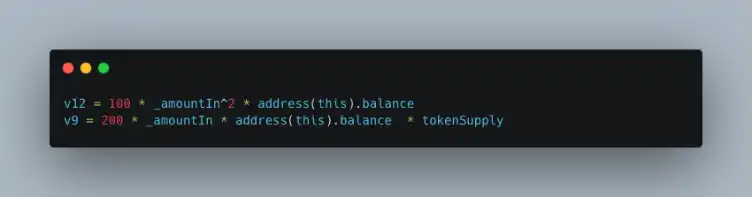
L’analyse ci-dessus montre que l’attaquant a saisi une valeur _amountIn très élevée afin de provoquer un débordement de v12 + v9 et d’obtenir une valeur très faible, de sorte que (v12 + v9) / v6 == 0.
Conclusion
La cause fondamentale de cette attaque contre le protocole Truebit est un grave bug de débordement d’entier dans la logique de calcul du prix d’achat des tokens. Le contrat utilisant la version ^0.6.10 de Solidity et n’effectuant pas de contrôles de sécurité sur les opérations arithmétiques essentielles, il a finalement subi une perte importante de 8,535.36 ETH. Les nouvelles versions de Solidity atténuent déjà les vulnérabilités liées aux débordements. Cette attaque doit être considérée comme un cas où un pirate exploite l’IA pour analyser automatiquement d’anciens protocoles DeFi toujours en activité et y découvrir des vulnérabilités (notamment lors des récents piratages de Balancer et de yETH). Nous pensons que ces attaques pilotées par l’IA contre d’anciens protocoles DeFi seront plus fréquentes dans un avenir proche. Nous recommandons donc aux projets de faire réaliser de nouveaux audits de sécurité de leur code de contrat. En cas de vulnérabilités, ils devraient rapidement mettre à niveau le contrat ou transférer leurs actifs, maintenir une surveillance on-chain, détecter rapidement toute anomalie et limiter les pertes.
Cet article est une contribution externe et ne représente pas le point de vue de BlockBeats.
Prix de --
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier, d'investissement, juridique ou fiscal. Les événements, récompenses, promotions en ligne ou informations mentionnées ici ne doivent pas être considérés comme une recommandation, une sollicitation ou une invitation à acheter, vendre, trader ou effectuer toute autre opération sur des actifs crypto. Les actifs crypto sont très volatils et peuvent entraîner des pertes. La disponibilité des services, produits et événements liés à WEEX peut varier selon les régions. Veuillez vous assurer que votre participation respecte les lois et réglementations locales applicables.
Vous pourriez aussi aimer

470 milliards $ effacés, Wall Street plonge face à l'inflation

Grayscale estime que l'activité cryptographique aux États-Unis représente 15 à 20 % avant les élections de mi-mandat

Frontrun propose d'acheter Blast avec une offre d'ouverture de 50 000 $

Polymarket lance un marché de prévisions de hausse et de baisse des cryptomonnaies de cinq minutes

Ondo lance des portefeuilles intelligents sur Solana, avec transparence des positions et rééquilibrage automatique

Polygon Labs apporte Open Money Stack à Solana pour les paiements
L'attaque du contrat zkLink Nova, une récompense de 20 % pour les hackers éthiques

La Fondation Cardano rejoint un groupe suisse pour soutenir les actions tokenisées

Le support de 2 300 $ d'Ethereum risque de céder avec le retrait des investisseurs américains ?

Des clients Ethereum corrigent une faille qui pourrait rediriger les récompenses ETH
Risques d'investissement en IA : 80 % des fonds alloués aux 6 principales cryptomonnaies

Moody's attribue une note A2 à la stablecoin de Ripple, RLUSD, d'une valeur de 2,6 milliards de dollars

Entretien avec David, fondateur de SmartX : À l'ère du trading AI, comment les gens ordinaires devraient-ils établir des règles de survie en trading ?

Mise à jour de la proposition EIP-8450 d'Ethereum, introduisant un mécanisme d'enregistrement de clé publique résistant aux ordinateurs quantiques

La Fed maintient ses taux ; les résultats d’AMZN et MSTR au centre de l’attention | WEEX TradFi Daily (29/10/2026)
Les trois principaux indices ont clôturé en hausse le 28/10. La Réserve fédérale a maintenu son taux directeur entre 3,75 % et 4 %. Bitcoin a brièvement dépassé 81 000 $ avant de refluer. Les actions du stockage, des communications optiques et du Neocloud ont progressé dans leur ensemble, SK Hynix gagnant plus de 10 %. Google a reculé d’environ 9 % à 10 % après la clôture, tandis que Microsoft progressait d’environ 4 %. Les investisseurs suivront les résultats publiés après la clôture par Amazon, Intel et d’autres entreprises le 29/10.

Exclusivité WEEX : la Fed maintient ses taux ; les résultats d’AMZN et de MSTR au centre de l’attention | Le point quotidien TradFi de WEEX (29/10/2026)

CF Benchmarks lance un oracle onchain pour les indices de prix des cryptomonnaies institutionnels

Itaú Unibanco au Brésil déclare des services de trading et de garde pour 15 cryptomonnaies, y compris XRP

Ripple se dirige vers sa meilleure année jamais enregistrée tandis que XRP fait face à sa pire depuis 2022
Diva Staking annonce une fermeture progressive, les fonds devraient s'épuiser en 2024

Les chercheurs d'Ethereum explorent les assertions de transaction pour réduire les risques de signature

Un détenteur de USDT perd 50 000 $ dans une attaque de contamination d'adresse Ethereum

Teku et Besu publient des correctifs de sécurité après la compromission du certificat eMudhra

La discussion sur DeFi au sein de la communauté Dogecoin s'intensifie

Attestation blockchain : Signer n’est pas prouver

Google présente un système de sécurité pour la garde des cryptomonnaies avant son lancement en 2027

Google lance le service de sécurité Google Multi-Party Compute pour faire face aux menaces de l'IA

Itaú Unibanco informe la Banque centrale du Brésil de ses activités de cryptomonnaie et de garde
Le pari de 3 milliards de dollars d'Ethereum sur l'espace de bloc dépend de qui produit le prochain bloc

Securitize soutient le réseau Stellar, élargissant la gestion des actifs tokenisés
470 milliards $ effacés, Wall Street plonge face à l'inflation
Grayscale estime que l'activité cryptographique aux États-Unis représente 15 à 20 % avant les élections de mi-mandat
Frontrun propose d'acheter Blast avec une offre d'ouverture de 50 000 $
Polymarket lance un marché de prévisions de hausse et de baisse des cryptomonnaies de cinq minutes
Ondo lance des portefeuilles intelligents sur Solana, avec transparence des positions et rééquilibrage automatique
Polygon Labs apporte Open Money Stack à Solana pour les paiements


