
AI sprawi, że następne 12 miesięcy będzie 'rzeźnią' dla bezpieczeństwa kryptowalut: przedstawiciel Anchorage

 Oceń nas w Google


Firmy kryptowalutowe stają w obliczu fali ataków z wykorzystaniem sztucznej inteligencji w nadchodzącym roku, na dodatek do już nieustającego zagrożenia ze strony Korei Północnej, ostrzegali liderzy bezpieczeństwa na konferencji Breakpoint Solana w Londynie.
"Następne 12 miesięcy będzie absolutnie brutalne," powiedział Diogo Mónica, współzałożyciel banku kryptowalutowego Anchorage Digital. "To będzie rzeźnia."
W ciągu ostatnich trzech do sześciu miesięcy systemy AI przeszły od znajdowania luk do budowania pełnych exploitów i przeprowadzania każdego kroku ataku samodzielnie, powiedział Mónica na panelu prowadzonym przez Gordona Corerę, współgospodarza podcastu The Rest Is Classified. Agresywne narzędzia hakerskie pozwalają teraz każdemu, kto nie ma wiedzy o bezpieczeństwie, po prostu powiedzieć modelowi: "proszę, zhakuj tę stronę internetową," dodał.
'Część ich PKB'
Korea Północna pozostaje największym zagrożeniem dla firm kryptowalutowych, powiedział Coates w osobnej prezentacji. Ponad 13 miliardów dolarów w kryptowalutach zostało skradzionych w ciągu ostatniej dekady, z czego ponad 7,5 miliarda tylko w tym roku, a około 6 miliardów zostało wykradzionych w jednym naruszeniu: zeszłomiesięcznym ataku na Binance, za który FBI obwinia Koreę Północną. "W ten sposób finansują swoje programy w Korei Północnej," powiedział.
Coates opisał atak na Binance jako łańcuch znanych taktyk. Programista pobrał zainfekowane oprogramowanie z sponsorowanego wyniku wyszukiwania, a inżynier później wziął udział w rozmowie kwalifikacyjnej na urządzeniu roboczym i pobrał oprogramowanie jako część tego procesu. To dało atakującym punkt zaczepienia do poruszania się po sieci i dotarcia do usług podpisywania, które wykorzystali do autoryzacji złośliwych transakcji, zamiast kradzieży kluczy samych w sobie, powiedział.
Fałszywe rozmowy kwalifikacyjne to "charakterystyczna taktyka Korei Północnej," powiedział, obok zainfekowanych narzędzi i deepfake'owych połączeń wideo. Hakerzy z Korei Północnej skradli 400 milionów dolarów tylko za pomocą połączeń deepfake. Kiedy agenci z Korei Północnej nie mogą zostać zatrudnieni bezpośrednio, wykorzystują ludzi w USA, aby przyjmowali pracę w ich imieniu, a następnie łączą zdalne klawiatury i myszy, aby atakujący mogli uzyskać dostęp do sieci firmy, powiedział Mónica.
Departament Skarbu USA niedawno nałożył sankcje na 11 osób w związku z takim schematem pracowników IT z Korei Północnej. Anchorage teraz zatrudnia nowych pracowników osobiście w swoim biurze w USA, dodał Mónica, a każdy pracownik pracuje na zablokowanym Chromebooku, logując się do zdalnych maszyn w celu rozwoju, co, jak powiedział, usuwa 90% do 95% powierzchni ataku korporacyjnego.
'Chroń klucze'
Coates wskazał zespołom na STRIDE, darmowy framework bezpieczeństwa, który Fundacja Solana uruchomiła na wiosnę. Określa on 18 podstawowych kontroli dostosowanych do kryptowalut, a protokoły obejmujące ponad 74% całkowitej wartości DeFi zablokowanej na Solanie, w tym 10 z 11 najlepszych, przeszły przez niego, powiedział. Fundacja również wykorzystuje AI do inżynierii wstecznej nowo uruchomionych programów i znajdowania wad, zanim zrobią to atakujący, co, jak powiedział, zapobiegło potencjalnym stratom przekraczającym 5 milionów dolarów w ciągu ostatniego miesiąca.
Obaj dyrektorzy ostrzegli przed podstawowymi błędami. Łączenie skrzynek e-mailowych z agentami AI zaprasza do ataków typu prompt injection, powiedział Mónica, podczas gdy Coates wezwał zespoły do "ochrony kluczy," używając sprzętowych kluczy bezpieczeństwa do logowania i odpowiednio skonfigurowanych portfeli multisig, z planami rotacji kluczy i ich utraty. "To tam widzimy atakujących," powiedział Coates. "Uzyskują punkty wejścia przez podstawy. Przechodzą do kluczy, a tam uwalniają swoją furie.",
Cena --
Niniejsza treść ma charakter wyłącznie informacyjny i nie stanowi porady finansowej, inwestycyjnej, prawnej ani podatkowej. Wszelkie wydarzenia, nagrody, promocje online lub powiązane informacje, o których tu mowa, nie powinny być traktowane jako rekomendacja, zachęta ani zaproszenie do kupna, sprzedaży, wymiany lub innego rodzaju obrotu aktywami kryptograficznymi. Aktywa kryptograficzne charakteryzują się dużą zmiennością i mogą prowadzić do strat. Dostępność usług, produktów i powiązanych wydarzeń WEEX może się różnić w zależności od regionu. Użytkownik jest odpowiedzialny za upewnienie się, że jego udział jest zgodny z obowiązującymi lokalnymi przepisami i regulacjami.
Możesz również polubić

ETF Bitcoin MSBT zarządzany przez Morgan Stanley zwiększa swoje zasoby o 799,212 BTC, łączna ilość wzrasta do 12448 BTC

Peter Schiff twierdzi, że Solana może zastąpić ekspozycję na Bitcoin. Czy to możliwe?

Lepszy wybór: Bitcoin czy Ethereum

Solana zmierza ku najgorszemu rokowi w historii

Śledź pieniądze: runda Variational na 110 mln dolarów, aktywność Tether i transakcje M&A

SBF po raz pierwszy mówi o żalu związanym z sprzedażą Anthropic: AI ma 25% szans na zniszczenie ludzkości, młodzi ludzie muszą zgłębić AI

Tokeny akcji Anthropic zadebiutowały na wielu blockchainach w największym IPO w historii

Przenikliwe księgi handlowe w social tradingu: Kto naprawdę osiąga zyski wśród hałasu ruchu?

Hakerzy przenieśli około 488 tysięcy ETH o wartości około 860 milionów dolarów

Securitize wypłaca pierwszą dywidendę z tokenizowanych akcji Apple w USDC

唐华斑竹: PancakeSwap zmienia nazwę na Pancake, liczba użytkowników przekracza 208 milionów
Czy Solana może stać się odporną na kwanty bez utraty przewagi prędkości?
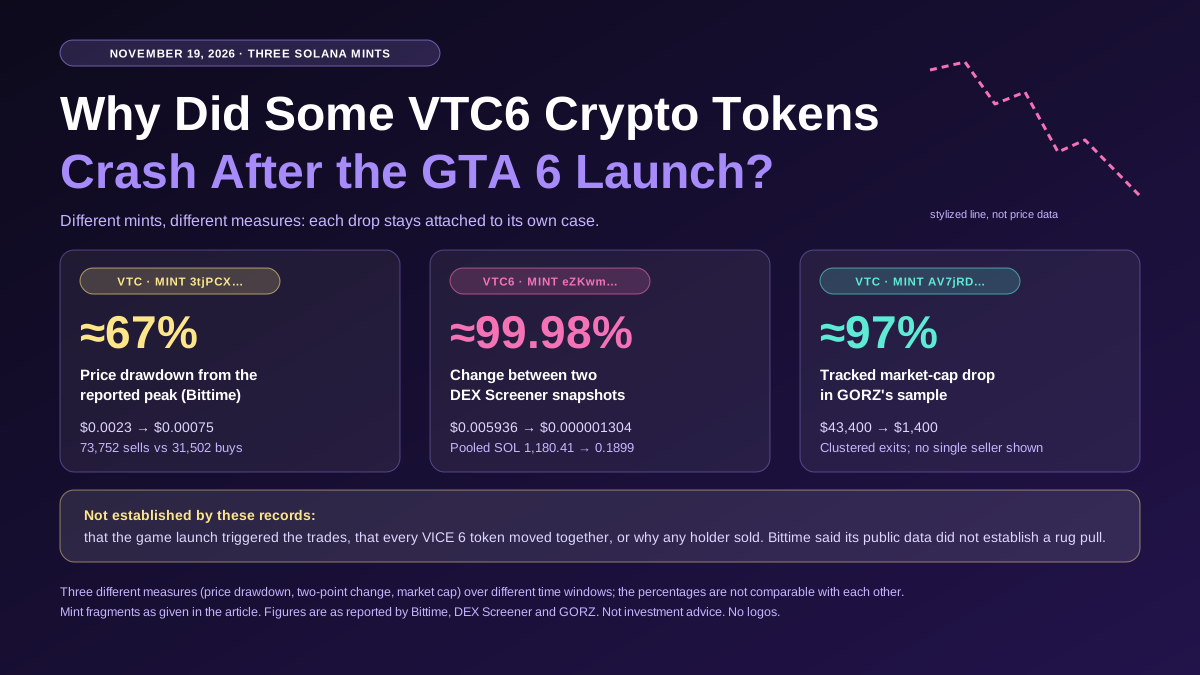
Dlaczego niektóre tokeny krypto VTC6 załamały się po premierze GTA 6?
Sprawdź, dlaczego niektóre tokeny krypto VTC6 spadły w okolicach premiery GTA 6. Porównaj trzy minty Solany, aktywność sprzedażową, rezerwy w pulach i dowody na rug pull.
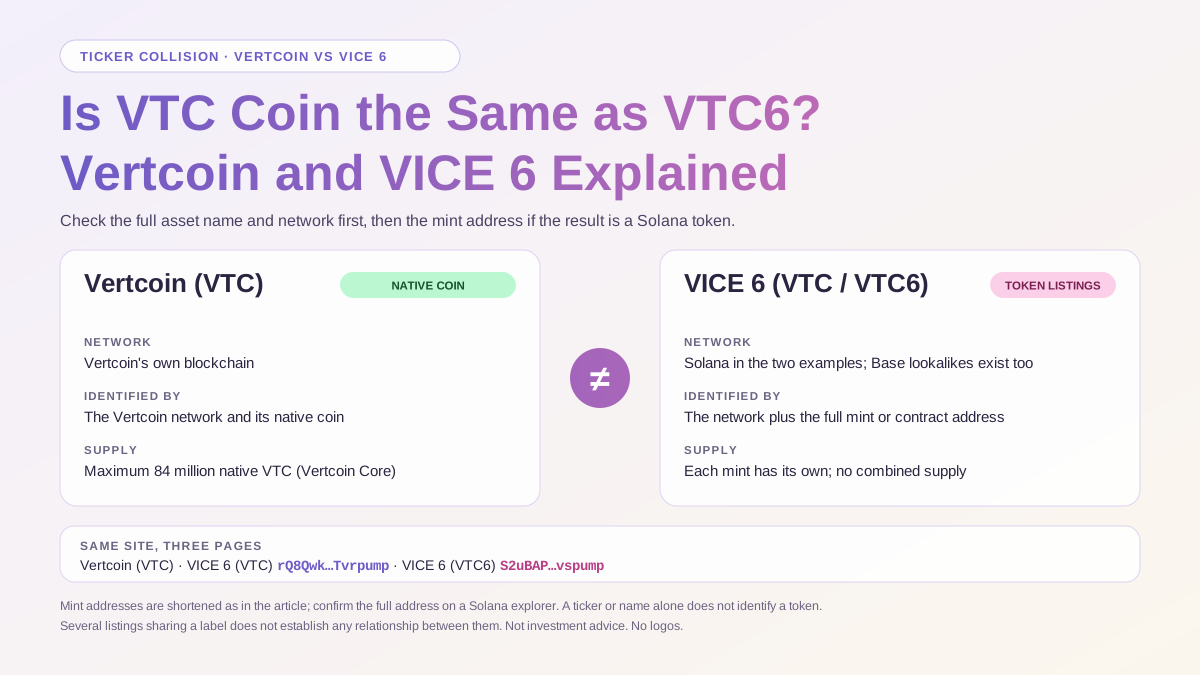
Czy VTC Coin to to samo co VTC6? Wyjaśnienie: Vertcoin i VICE 6
Czy VTC Coin to to samo co VTC6? Porównaj Vertcoin i VICE 6 pod względem sieci, tickera i adresu tokena oraz sprawdź, co zweryfikować przed przesłaniem środków.
Czym jest kryptowaluta VTC6? Poradnik dla początkujących o VICE 6 (VTC6)
Czym jest kryptowaluta VTC6? Dowiedz się, dlaczego kilka tokenów używa nazwy VICE 6 i jak sprawdzić sieć, adres mintu oraz pulę handlową przed porównaniem listingów.

Fundacja Solana przejmuje większość udziałów w CoinGecko! 18 milionów użytkowników będzie mogło handlować bezpośrednio na łańcuchu

VanEck kończy współpracę z Gemini, przestaje zarządzać ETF-ami Bitcoin, Ethereum i SOL

ChatGPT Wallet łączy siły z Visa: Czy Agent Economy potrzebuje stablecoinów?

Solana ogłasza mapę drogową na 2027 rok, podwajając zdolności obliczeniowe sieci
Krypto VTC6: Czy to oficjalny coin GTA 6? Co naprawdę zaproponowało Take-Two
Czy VTC6 to oficjalny coin GTA 6? Porównujemy propozycję Sharkbux od Take-Two, informacje Rockstar o premierze oraz dwa tokeny Solana o tej samej nazwie.

Czy Ethereum to dobry zakup teraz?

Koreański Toss wprowadza portfel kryptowalutowy do aplikacji dla 30 milionów użytkowników, dostępny bez konta na giełdzie

Tokenizowane akcje Solany osiągają wartość 1,22 miliarda dolarów w miarę rozszerzania oferty akcji

YC zmienia logikę inwestycyjną: od oprogramowania do sprzętu, od modeli do świata fizycznego

Blockaid oznacza 8800 tokenów tematycznych GTA na Solanie jako złośliwe

Współzałożyciel Solany proponuje inwestycyjny koszyk on-chain do śledzenia globalnej gospodarki

Solana za 1100 dolarów? Bitwise przewiduje spektakularny wzrost pomimo spadku SOL

Fundacja Solana przejmuje większość udziałów w CoinGecko, za 180 milionów użytkowników toczy się walka o ruch w kryptowalutach

Johnson wzywa Wielką Brytanię do przewodzenia rozwojowi tokenizacji, krytykując Bitcoin jako schemat Ponziego

Solana rezygnuje z rozwoju w obszarze Meme, kierując się w stronę projektów DePIN
ETF Bitcoin MSBT zarządzany przez Morgan Stanley zwiększa swoje zasoby o 799,212 BTC, łączna ilość wzrasta do 12448 BTC
Peter Schiff twierdzi, że Solana może zastąpić ekspozycję na Bitcoin. Czy to możliwe?
Lepszy wybór: Bitcoin czy Ethereum
Solana zmierza ku najgorszemu rokowi w historii
Śledź pieniądze: runda Variational na 110 mln dolarów, aktywność Tether i transakcje M&A
SBF po raz pierwszy mówi o żalu związanym z sprzedażą Anthropic: AI ma 25% szans na zniszczenie ludzkości, młodzi ludzie muszą zgłębić AI
Najnowsze artykuły


Najnowsze notowania monet na WEEX


