
Sua carteira de criptomoedas é segura? Como verificar alertas de segurança e identificar phishing

 Avalie no Google


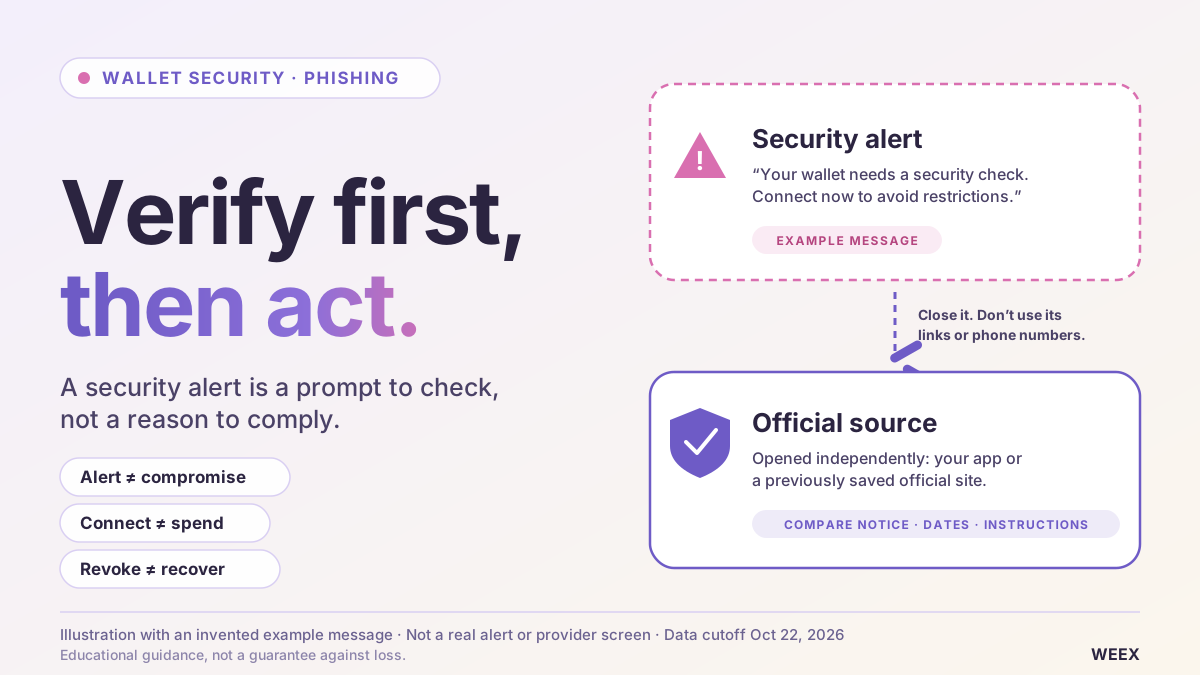
Um alerta de segurança sobre uma carteira de criptomoedas deve ser verificado por meio de um canal oficial acessado de forma independente antes de você seguir as instruções. Receber uma mensagem, por si só, não significa que seus fundos foram comprometidos. A resposta adequada depende do que aconteceu em seguida: abrir uma página, conectar uma carteira, assinar uma permissão, expor uma frase de recuperação ou perder o controle de uma conta em uma exchange representam riscos diferentes. Identifique a ação que você realmente realizou antes de escolher um procedimento de recuperação.
Nossa avaliação é que a mensagem de segurança mais perigosa é aquela que faz uma ação prejudicial parecer uma forma de proteção. Pedidos para “validar” uma frase de recuperação, autorizar uma verificação da carteira ou transferir fundos para um endereço supostamente protegido exploram o desejo do usuário de agir rapidamente. Um guia de segurança útil deve ajudar os leitores a distinguir essas situações e responder com precisão, em vez de tratar toda mensagem suspeita como prova de que a carteira foi totalmente comprometida.
Se alguém afirmar que representa a WEEX, use a Verificação Oficial da WEEX para conferir o contato ou canal informado. O Centro de Confiança da WEEX é outro ponto de partida para consultar informações sobre a segurança da plataforma. Acesse essas páginas de forma independente; não confie em um link de verificação fornecido pela pessoa cuja identidade você está conferindo. (Verificar contatos e evitar golpes)
O que as notícias recentes sobre a segurança de carteiras de criptomoedas realmente significam?
Uma manchete sobre a segurança de uma carteira pode descrever vários tipos de falha.
O incidente pode envolver uma mensagem de phishing, informações de contato de clientes vazadas, permissões de transação maliciosas, um dispositivo comprometido ou credenciais de assinatura roubadas. Cada uma dessas falhas exige uma resposta diferente.
Comunicados oficiais recentes ilustram essa distinção. A resposta da Ledger em 10/2026 descreveu um hardware adulterado em um ataque à cadeia de distribuição e afirmou que seu chip, sistema operacional e servidores não haviam sido comprometidos. Esse é um relato específico do fabricante, não uma evidência de que todos os usuários de carteiras tenham enfrentado a mesma exposição. (Ledger)
Uma atualização de segurança separada da SafePal descreveu o acesso não autorizado a algumas informações de pedidos de clientes. A empresa diferenciou essas informações de frases-semente e chaves privadas, mas alertou que registros detalhados de compras poderiam facilitar tentativas convincentes de phishing.
A lição prática é identificar qual componente foi afetado.
O vazamento de um endereço de entrega pode aumentar o risco de falsidade ideológica sem dar ao invasor o poder de assinar transações. Uma frase de recuperação exposta pode permitir que um invasor assuma o controle, mesmo que o software da carteira não tenha vulnerabilidades.
Antes de reagir a notícias sobre a segurança de carteiras de criptomoedas, identifique o provedor, o produto afetado, as datas relevantes, o mecanismo de exposição e a ação recomendada oficialmente. Uma manchete, por si só, não permite determinar se sua carteira específica precisa ser substituída.
Como saber se um alerta de segurança de carteira é legítimo?
Verifique a alegação por um canal que não dependa do próprio alerta.
Feche a mensagem e abra o aplicativo do provedor ou um site oficial que você já conheça. Procure um aviso correspondente e compare os produtos afetados, as datas e as instruções.
Se precisar de mais esclarecimentos, entre em contato com o suporte por esse canal acessado de forma independente. Não use um número de telefone ou uma conta de rede social só porque aparece no aviso.
Um nome de remetente que parece legítimo é uma evidência fraca. O mesmo vale para logotipos copiados, formatação familiar e mensagens que contêm detalhes da sua compra.
As orientações de phishing da Ledger descrevem impostores que usam ligações não solicitadas, aplicativos falsos, cartas físicas e até confirmações de chamados de suporte para tornar uma história convincente. Portanto, mesmo uma mensagem recebida por um fluxo que parece familiar ainda exige verificação independente.
A ação solicitada costuma revelar mais do que a apresentação.
| Ação solicitada | O que verificar antes de prosseguir |
|---|---|
| Ler um aviso sobre um incidente | Se o mesmo aviso aparece em uma fonte oficial acessada de forma independente |
| Atualizar um aplicativo | Se a atualização vem pelo canal de distribuição estabelecido pelo provedor |
| Conectar uma carteira para uma “verificação de segurança” | Por que a conexão é necessária e quais permissões são solicitadas em seguida |
| Assinar uma mensagem para “proteger os fundos” | Se a assinatura autoriza gastos, delegação ou outra ação com consequências relevantes |
| Informar as palavras de recuperação | Se essa é uma recuperação que você iniciou intencionalmente seguindo as instruções oficiais do provedor |
| Transferir para uma “conta segura” | Quem controla o destino e por que a transferência está sendo solicitada |
A verificação deve esclarecer as dúvidas antes de qualquer autorização. Uma contagem regressiva ou uma mensagem ameaçadora não é motivo para inverter essa ordem.
O que fazer depois de uma interação suspeita com uma carteira?
Comece pela ação que você realizou, não pela ação que o site alegou executar.
Uma página pode chamar uma operação de “verificação” enquanto solicita que a carteira autorize uma transferência. A solicitação da carteira, o registro da transação e a atividade do navegador são evidências melhores do que o rótulo do botão.
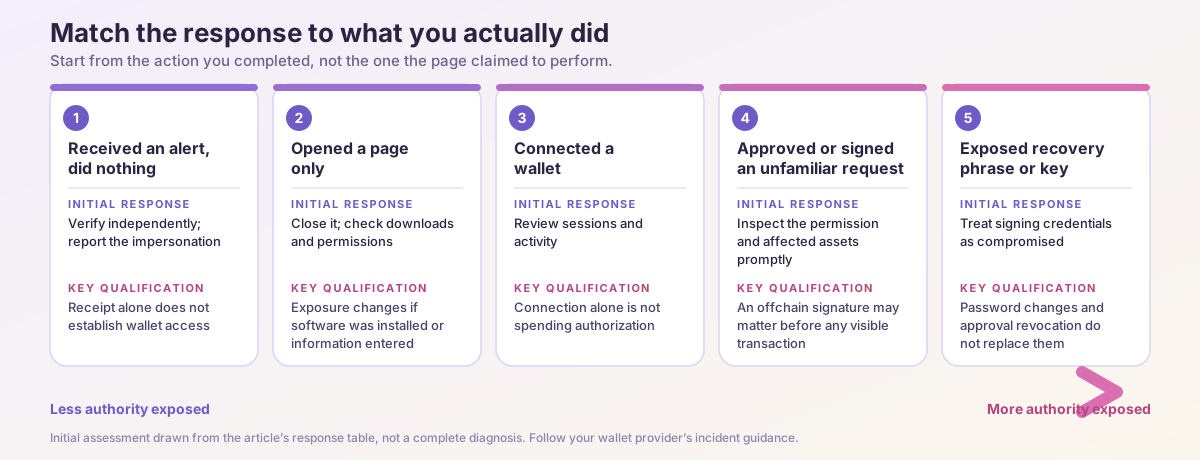
Use a tabela a seguir para escolher uma resposta inicial.
| O que aconteceu | Resposta inicial | Observação importante |
|---|---|---|
| Você recebeu um alerta, mas não fez nada | Verifique por um canal independente e denuncie a tentativa de falsidade ideológica | Receber a mensagem, por si só, não comprova acesso à carteira |
| Você apenas abriu uma página | Feche-a; verifique downloads e permissões | A exposição muda se algum software foi instalado ou alguma informação foi inserida |
| Você conectou uma carteira | Revise as sessões e a atividade | Conectar-se não é o mesmo que autorizar gastos |
| Você aprovou um contrato ou assinou uma solicitação desconhecida | Inspecione a permissão e os ativos afetados o quanto antes | Uma assinatura off-chain pode ter consequências antes de uma transação visível aparecer |
| Você expôs uma frase de recuperação ou uma chave privada | Considere comprometidas as credenciais de assinatura afetadas | Trocar senhas e revogar aprovações não substitui essas credenciais |
| Você informou credenciais de uma exchange | Proteja a conta da exchange e o e-mail associado | Este é um problema de acesso à conta, separado da recuperação da autocustódia |
| Os fundos estão sendo movimentados sem sua aprovação | Procure imediatamente orientações específicas do provedor para incidentes | Adicionar fundos para pagar taxas pode ser inseguro se houver um processo automatizado de esvaziamento da carteira |
Esta é uma avaliação inicial, não um diagnóstico completo. Se você não souber se assinou algo, inspecione a atividade da carteira e os detalhes da solicitação que foram salvos, em vez de presumir que nada aconteceu só porque o saldo não mudou.
Preço de --
E se você apenas clicou em um link de phishing?
Abrir uma página suspeita não significa automaticamente que o invasor obteve sua frase de recuperação ou permissão para transferir ativos.
No entanto, é preciso analisar com cuidado o que significa “apenas cliquei”. A página baixou um arquivo? Você instalou uma extensão, concedeu acesso às notificações, informou credenciais ou aprovou uma solicitação da carteira?
Se nada disso aconteceu, feche a página, evite voltar a acessá-la pelo mesmo link e verifique o incidente por meio do provedor.
Se um arquivo foi baixado, não o execute. Se algum software foi instalado ou executado, trate a segurança do dispositivo como um problema separado antes de usá-lo para tarefas de recuperação sensíveis.
As orientações da Malwarebytes sobre verificadores fraudulentos de AML para criptomoedas destacam como uma suposta verificação de conformidade pode evoluir para conexões de carteira, assinaturas, transferências ou solicitações de frases de recuperação. Essa escalada é mais importante do que a finalidade declarada da página.
Evite inserir informações confidenciais em outro site desconhecido para descobrir se o primeiro era malicioso. Isso pode transformar uma interação limitada em uma exposição mais grave.
Conectar uma carteira é o mesmo que dar acesso aos fundos?
Em geral, uma conexão básica de carteira permite que um site identifique uma conta e solicite outras interações. Ela não deve ser tratada como se fosse o mesmo que conceder autoridade para gastar.
O perigo costuma surgir na solicitação seguinte: uma transação, aprovação de token, permissão, delegação ou outra assinatura.
Inspecione cada uma dessas solicitações individualmente. O fato de você ter pretendido apenas “fazer login” não comprova o que a carteira realmente autorizou.
Desconectar um aplicativo desconhecido é útil para remover a conexão, mas não necessariamente remove as permissões on-chain existentes. A MetaMask diferencia explicitamente desconectar um aplicativo descentralizado de revogar aprovações de tokens. (Central de Ajuda da MetaMask)
Essa distinção evita dois erros opostos.
O primeiro é presumir que uma simples conexão necessariamente entregou o controle total da carteira. O segundo é presumir que desconectar corrige todas as ações realizadas durante a sessão.
Sua resposta deve levar em conta a autoridade concedida, não a descrição que o site faz da sessão.
E se você aprovou um token ou assinou uma mensagem desconhecida?
Revise o escopo da solicitação o quanto antes.
No caso de uma aprovação de token, identifique a rede, o token, o destinatário da permissão e o limite de gastos. Para uma assinatura de mensagem, identifique o método de assinatura e as permissões codificadas nela.
Algumas assinaturas autenticam um login. Outras podem autorizar ações financeiras. Uma solicitação que não cobra imediatamente uma taxa de rede não deve ser considerada inofensiva automaticamente.
A documentação do Permit2 da Uniswap descreve permissões baseadas em assinatura e acordos de gasto com parâmetros definidos. Isso demonstra por que consultar apenas a tela de histórico de transações da carteira pode não revelar uma autorização que ainda não foi enviada à blockchain.
Revise as aprovações por um canal confiável
Use o processo documentado pelo provedor da sua carteira para revisar aprovações ou uma ferramenta verificada de forma independente.
Confira a rede correta. Revogar uma permissão em uma rede não necessariamente resolve uma exposição em outra.
A MetaMask oferece orientações específicas para revisar e revogar permissões de contratos. Siga o método pertinente, em vez de copiar uma transação desconhecida enviada por um estranho. (Central de Ajuda da MetaMask)
Diferencie permissões existentes de assinaturas pendentes
Uma tela de gerenciamento de aprovações não necessariamente contém um inventário completo de todas as autorizações assinadas.
A solução adequada pode depender do protocolo, do tipo de permissão, da validade e de a assinatura já ter sido usada ou não. Não presuma que um botão genérico de “revogar tudo” abrange todos os mecanismos possíveis.
Se não for possível interpretar a solicitação com segurança, procure o suporte verificado do provedor e proteja os ativos não afetados por um processo confiável. Evite conceder outras permissões apenas para obter uma explicação.
Verifique se a correção foi concluída
Depois de uma revogação ou outra transação corretiva, confira o resultado confirmado.
Uma transação enviada pode falhar ou ficar pendente. Uma mensagem tranquilizadora na interface é menos conclusiva do que o estado atualizado da permissão.
A revogação pode impedir gastos futuros autorizados pela permissão em questão. Ela não reverte uma transferência que já ocorreu.
E se você compartilhou sua frase de recuperação ou chave privada?
Considere as credenciais afetadas comprometidas.
Uma frase de recuperação é fundamentalmente diferente da senha de um aplicativo. Trocar a senha da carteira pode proteger o aplicativo local, mas não impede que um invasor use uma frase que já possui.
As orientações sobre incidentes da Phantom recomendam que usuários que compartilharam a frase de recuperação criem uma nova carteira e deixem de usar a carteira comprometida. A MetaMask também recomenda descontinuar as contas associadas a uma frase de recuperação comprometida depois que os fundos recuperáveis tiverem sido transferidos. (help.phantom.com)
A carteira substituta deve usar credenciais novas, geradas e protegidas de forma independente. Criar outra conta usando a mesma frase de recuperação exposta não garante essa separação.
Se apenas uma chave privada individual foi exposta, o escopo direto é diferente do caso em que a frase que deriva várias contas foi exposta. Ainda assim, investigue se a causa subjacente — como um malware — pode ter exposto outros segredos.
Use um dispositivo confiável e o processo de configuração oficial do provedor. Se houver suspeita sobre o próprio dispositivo, não gere nele novas credenciais e presuma que o problema foi resolvido.
Faça um inventário dos ativos afetados nas redes relevantes, incluindo tokens, colecionáveis e posições que possam exigir procedimentos específicos de saque. Evite transferir às pressas para um endereço fornecido pelo “suporte”.
Por que ter cuidado ao adicionar taxas de rede a uma carteira comprometida?
Um invasor com acesso de assinatura pode monitorar fundos recebidos e movê-los imediatamente.
Isso é comumente chamado de varredura automatizada de fundos. Portanto, adicionar repetidamente o ativo usado para pagar taxas da rede pode aumentar as perdas sem permitir uma transação de recuperação bem-sucedida.
A MetaMask alerta especificamente contra adicionar fundos para pagar taxas quando pode haver uma varredura automatizada. A Revoke.cash também explica que revogar aprovações não corrige uma carteira cujas credenciais de assinatura foram comprometidas. (Central de Ajuda da MetaMask)
A resposta correta depende da rede e dos ativos envolvidos. Pode ser necessário seguir orientações de recuperação específicas do provedor, e não há garantia de recuperação.
Não experimente scripts de transação complicados enviados por contatos não solicitados. Uma pessoa que afirma poder impedir a varredura automatizada pode estar tentando realizar um segundo roubo.
A distinção fundamental é o controle: problemas de permissão podem ser resolvidos alterando permissões, enquanto credenciais de assinatura roubadas permitem que o invasor aja como titular da conta.
Uma carteira de hardware torna o phishing impossível?
Uma carteira de hardware pode proteger as chaves de assinatura contra muitas formas de exposição no computador, mas o processo completo ainda depende da integridade do dispositivo, do tratamento do segredo de recuperação e das ações que o usuário autoriza.
Um usuário pode ser enganado e inserir informações de recuperação em uma página falsa. Também pode aprovar uma transação indesejada.
As orientações da Trezor enfatizam o uso de software oficial e a manutenção da privacidade dos backups da carteira. Uma recuperação legítima deve seguir as instruções específicas do dispositivo e um processo iniciado intencionalmente pelo usuário. Uma “verificação de segurança” não solicitada não equivale a esse processo.
Preocupações recentes com a cadeia de suprimentos acrescentam outro aspecto: como o dispositivo chegou ao usuário. Siga o escopo do incidente e as instruções atuais do fabricante se sua compra puder ter sido afetada.
Não presuma que todos os dispositivos foram comprometidos porque uma marca apareceu em uma manchete. Da mesma forma, não presuma que um dispositivo é seguro apenas porque a embalagem parece profissional.
Uma carteira de hardware deve ser avaliada como parte de um processo completo de assinatura e recuperação.
E se você informou sua senha ou código de verificação da WEEX?
O comprometimento de uma conta em uma exchange exige uma resposta de segurança para a conta.
Acesse a WEEX de forma independente pelo aplicativo ou site oficial. Entre em contato com o suporte pela Central de Ajuda da WEEX e use os controles de segurança disponíveis na sua conta.
Revise o acesso à conta, atividades desconhecidas, chaves de API e configurações de saque. Proteja também a conta de e-mail associada, pois o acesso ao e-mail pode comprometer a recuperação da conta.
Se houver atividade não autorizada em andamento, pergunte ao suporte oficial quais processos de restrição da conta estão disponíveis. Não presuma que trocar uma senha encerra todas as sessões, invalida todas as chaves de API ou reverte um saque já enviado.
O alerta de phishing publicado pela WEEX afirma que representantes não pedirão senhas de conta ou códigos de verificação e orienta os usuários a recorrerem aos canais de verificação oficiais quando houver dúvidas sobre um contato. (Central de Ajuda da WEEX)
Não envie códigos de verificação a alguém que se ofereça para proteger sua conta.
Para prevenção, consulte o guia de configuração da segurança da conta da plataforma. Considere as configurações de segurança como controles que você deve entender e configurar, não como uma garantia contra todos os tipos de perda.
Como usar a Verificação Oficial da WEEX?
A ferramenta de verificação é útil quando um site, endereço de e-mail, número de telefone ou conta de rede social afirma ter uma conexão oficial com a WEEX.
Ela não determina se uma transação arbitrária na blockchain é segura e não deve substituir a análise de uma solicitação da carteira.
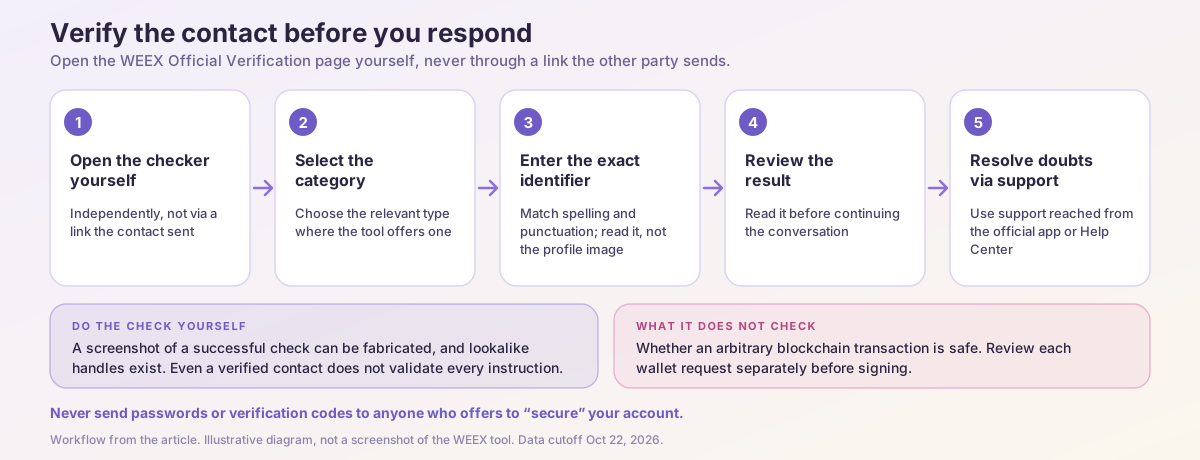
Um fluxo de trabalho prático é:
- Acesse a Verificação Oficial da WEEX de forma independente.
- Selecione a categoria pertinente, se a interface oferecer essa opção.
- Insira o identificador exato, incluindo a grafia e a pontuação.
- Confira o resultado antes de continuar.
- Esclareça resultados duvidosos por meio do suporte acessado pela plataforma oficial.
A ferramenta permite verificar vários tipos de contatos e canais. As orientações publicadas também alertam contra abordagens não solicitadas de supostos administradores de canais que peçam informações confidenciais ou transferências. (Verificar contatos e evitar golpes)
Mesmo um identificador de contato reconhecido não valida todas as instruções de uma conversa. Contas podem ser imitadas com nomes de usuário semelhantes, e uma captura de tela de uma verificação bem-sucedida pode ser falsificada.
Faça a verificação você mesmo. Confira o identificador exato em vez de confiar na foto do perfil.
O Centro de Confiança da WEEX oferece outro caminho para analisar evidências sobre a plataforma, incluindo informações de segurança e recursos de transparência. Uma divulgação de reservas, porém, não autentica uma mensagem direta nem protege uma frase de recuperação inserida em uma página de phishing.
Quais evidências você deve guardar após um golpe com carteira?
Guarde informações suficientes para reconstruir o que aconteceu, sem incluir segredos no relato.
Registros úteis incluem a mensagem suspeita, o identificador do remetente, o endereço da página, o horário, a rede, o endereço público da carteira, os hashes das transações e a ação que você aprovou.
| Evidência | Por que é útil |
|---|---|
| Mensagem original e identificador do remetente | Mostra a tentativa de falsidade ideológica e a ação solicitada |
| Endereço da página suspeita | Identifica o destino usado |
| Data, horário e fuso horário | Estabelece a sequência dos acontecimentos |
| Rede e hash da transação | Permite que investigadores inspecionem a transação pública |
| Detalhes da solicitação da carteira | Ajuda a distinguir uma transferência, aprovação ou assinatura |
| Valor e ativo afetado | Ajuda na conciliação da conta e das transações |
Uma captura de tela mostrando a redução do saldo é menos útil do que um hash de transação que comprove a movimentação.
Nunca inclua frases de recuperação, chaves privadas, senhas ou códigos de autenticação em um relato público. O suporte não precisa desses segredos para inspecionar uma transação pública na blockchain.
Use canais oficiais de denúncia e, quando apropriado, as autoridades competentes na sua jurisdição. Se os fundos aparentemente chegarem a uma exchange, forneça as evidências da transação pelo processo oficial dessa exchange; não presuma que ela possa congelar ou devolver os fundos.
Preserve as evidências sem atrasar a proteção urgente dos ativos que continuam expostos.
É possível recuperar criptomoedas roubadas?
Às vezes, uma investigação ou intervenção pode ajudar, mas nenhum resultado deve ser prometido.
A recuperação depende do que aconteceu, das redes e serviços envolvidos, de os fundos ainda estarem acessíveis e de uma organização pertinente ter capacidade e autoridade para agir.
Em geral, não é possível desfazer uma transferência concluída trocando uma senha ou entrando em contato com o desenvolvedor de uma carteira. Revogar uma aprovação altera a autoridade futura concedida por aquela permissão; não recupera ativos já transferidos.
Tenha muito cuidado com pessoas que prometem recuperação garantida em troca de um “imposto”, “taxa de desbloqueio” ou depósito na carteira antecipado.
Um serviço de recuperação que peça sua frase pode assumir o controle do que restou. Um falso agente de suporte também pode pedir que você instale um software de acesso remoto ou autorize uma nova transação.
A resposta mais defensável é preservar os registros, proteger o acesso restante, denunciar o caso por canais verificados e evitar pagamentos adicionais baseados em promessas.
Como reduzir o risco de phishing de carteira no futuro?
Crie uma rotina baseada em verificação e autoridade limitada.
Use favoritos salvos ou pontos de acesso oficiais do aplicativo para ações confidenciais. Mantenha o software atualizado por meio dos canais de distribuição reconhecidos pelo provedor.
Antes de assinar, identifique o ativo, a rede, o destino, a permissão e o valor envolvidos. Se a carteira não exibir detalhes suficientes para você entender a solicitação, esclareça as dúvidas antes de prosseguir.
Sempre que possível, separe as atividades experimentais do dia a dia dos ativos mantidos a longo prazo. Isso pode limitar a exposição, mas não ajuda se as duas carteiras compartilharem credenciais vazadas ou o mesmo ambiente de assinatura comprometido.
Revise periodicamente as permissões não utilizadas e entenda como funciona a recuperação antes de um incidente. Armazene backups de modo a evitar expô-los durante atividades comuns na internet.
Acima de tudo, faça da verificação independente do alerta parte da própria resposta. A expressão “alerta de segurança” deve levar a uma checagem, não ao cumprimento automático de instruções.
Nossa opinião: adapte a resposta à autoridade exposta
As melhores orientações sobre segurança de carteiras começam com uma pergunta precisa: o que o invasor obteve?
Um endereço público, uma conexão com um aplicativo, uma permissão de token, uma autorização assinada, uma frase de recuperação e um login de exchange proporcionam níveis de acesso diferentes. Tratá-los como equivalentes leva a decisões ruins.
Defendemos que os leitores verifiquem o alerta de forma independente, identifiquem a autoridade exposta e escolham uma resposta que a neutralize. Desconectar um site não corrige credenciais roubadas. Não é necessário substituir uma carteira apenas porque chegou um aviso não solicitado.
A ação correta depende das evidências. As orientações de segurança são úteis quando ajudam os usuários a encontrar essas evidências e agir com base nelas.
Perguntas frequentes
1. Alguém pode roubar minhas criptomoedas apenas sabendo o endereço da minha carteira?
Um endereço público, por si só, normalmente não concede autoridade para assinar. Ele pode revelar atividades públicas e ajudar alguém a direcionar uma tentativa de falsidade ideológica. Portanto, não considere o conhecimento sobre seus ativos uma prova de que um contato é legítimo.
2. Desconectar uma carteira é suficiente depois de visitar um site fraudulento?
Depende do que aconteceu. Desconectar remove a conexão com o aplicativo, mas não necessariamente cancela aprovações existentes ou autorizações assinadas. Revise as ações realizadas durante a sessão.
3. Trocar a senha da carteira resolve o vazamento de uma frase de recuperação?
Não. Trocar a senha local não invalida uma frase de recuperação que outra pessoa já possui. Use credenciais recém-geradas e siga as orientações do provedor da carteira para situações de comprometimento.
4. Devo transferir os fundos imediatamente após receber um alerta de segurança?
Receber o alerta, por si só, não comprova que houve comprometimento. Verifique-o de forma independente. Se as credenciais de assinatura foram expostas ou estiverem ocorrendo transferências não autorizadas, siga um processo de recuperação adequado, em vez de usar o destino informado na mensagem.
5. Como verificar alguém que afirma ser do suporte da WEEX?
Acesse você mesmo a Verificação Oficial da WEEX e confira o identificador exato. Se ainda houver dúvidas, entre em contato pelo aplicativo oficial ou pela Central de Ajuda.
Fontes
| Fonte | Documento ou página | Data de publicação ou revisão |
|---|---|---|
| Ledger | Resposta da Ledger ao ataque de adulteração de hardware | Comunicado de 10/2026; acessado em 22/10/2026 |
| Ledger | Status das campanhas de phishing | Acessado em 22/10/2026; horário exato da revisão mais recente não estabelecido |
| SafePal | Acesso não autorizado a um subconjunto de informações de pedidos de clientes | Acessado em 22/10/2026 |
| Central de Ajuda da MetaMask | Orientações sobre contas comprometidas, desconexão e aprovações de tokens | Acessado em 22/10/2026 |
| Central de Ajuda da Phantom | Fui vítima de um golpe ou minha carteira foi esvaziada. O que posso fazer? | Acessado em 22/10/2026 |
| Desenvolvedores da Uniswap | Visão geral do Permit2 | Acessado em 22/10/2026 |
| Revoke.cash | Perguntas frequentes | Acessado em 22/10/2026 |
| Trezor | Orientações sobre phishing e backups de carteira | Acessado em 22/10/2026 |
| Malwarebytes | Alerta sobre verificadores falsos de AML para criptomoedas | 08/2026; acessado em 22/10/2026 |
| WEEX | Verificação Oficial, Centro de Confiança, Central de Ajuda e alerta de phishing | Acessado em 22/10/2026; alerta de phishing datado de 21/05/2025 |
Este conteúdo é fornecido apenas para fins informativos gerais e não constitui aconselhamento financeiro, de investimento, jurídico ou tributário. Quaisquer eventos, recompensas, promoções online ou informações relacionadas mencionadas neste documento não devem ser consideradas uma recomendação, solicitação ou convite para comprar, vender, negociar ou realizar qualquer outra transação com criptoativos. Criptoativos são altamente voláteis e podem resultar em perdas. A disponibilidade dos serviços, produtos e eventos relacionados da WEEX pode variar conforme a região. É de sua responsabilidade garantir que sua participação esteja em conformidade com as leis e regulamentações locais aplicáveis.
Você também pode gostar
Moeda FTR após o hype do Roadster: por que o Flying Tesla Roadster recuou e o que verificar antes de negociar
Resultados da SpaceX no 3º trimestre: crescimento de 161%, conversa sobre fusão com a Tesla e ações SPCX
Como converter BTC em USDT: guia passo a passo da WEEX

Staking flexível ou com prazo fixo na WEEX? As probabilidades que definem a escolha
xStocks no mercado cripto: o que são ações tokenizadas, como funcionam e o que os detentores devem verificar
Taxa de funding do BTC e open interest: o que cada um mede e como interpretá-los em conjunto
O que é a criptomoeda Pearl (PRL) e como funciona sua mineração?
O que aconteceu com a criptomoeda Aergo (AERGO)? Migração do token e o que os detentores devem fazer
O que é a criptomoeda HeyElsa (ELSA) e como ela funciona?
Fazer staking de ETH ou manter USDT na WEEX? A variação de preço que decide

Quão transparente é uma exchange de criptomoedas? Verificando provas de reservas e fundos de proteção
Como usar a Central de Confiança da WEEX: confira as reservas, o Fundo de Proteção e os contatos oficiais
Como usar a Central de Confiança da WEEX: confira reservas, Fundo de Proteção e contatos oficiais
Quão transparente é uma exchange de criptomoedas? Verificação de prova de reservas e fundos de proteção

O que é negociação alavancada em cripto? Guia para iniciantes com exemplos simples
O que é trading com margem em criptomoedas? Como funciona, como difere dos futuros e o que pode dar errado
Negociação alavancada de criptomoedas explicada: como funcionam futuros perpétuos, margem e liquidação
Melhor plataforma para negociar criptomoedas com alavancagem: o que comparar antes de escolher uma corretora
Ações da Nvidia nesta semana: por que NVDA caiu e depois se recuperou, e o que as preocupações com o financiamento da IA significam para as ações de chips

Staking de WXT quando a oferta diminui: como as queimas aumentam seu rendimento
Ações tokenizadas são lastreadas por ações reais? O que os detentores possuem
Taxa de financiamento de ETH hoje: 0,0087% a cada 8h enquanto posições compradas em Ether voltam a aumentar a alavancagem
Negociação de margem de Bitcoin: cálculo da liquidação de BTC em 3x, 10x e 25x
Plataforma de trading de criptomoedas com alavancagem: 6 verificações antes de depositar
O que é alavancagem no trading? Como funcionam os níveis de 5x e 10x e como afetam seu risco
O que é trading com alavancagem? Guia para iniciantes sobre margem, liquidação e taxas de funding
RSI é um bom indicador? Como funciona o Índice de Força Relativa, seus limites e como traders o utilizam
Ações da CXMT explicadas: o que é a ChangXin Memory, por que caíram em 19/10 e o que acompanhar a seguir

Por que as ações da CoreWeave (CRWV) estão caindo? Dívida, rendimentos dos títulos e o que dizem os analistas

Entenda a forte oscilação do KOSPI: Samsung, SK Hynix e as dúvidas sobre os gastos com IA por trás da virada
Moeda FTR após o hype do Roadster: por que o Flying Tesla Roadster recuou e o que verificar antes de negociar
Resultados da SpaceX no 3º trimestre: crescimento de 161%, conversa sobre fusão com a Tesla e ações SPCX
Como converter BTC em USDT: guia passo a passo da WEEX
Staking flexível ou com prazo fixo na WEEX? As probabilidades que definem a escolha
xStocks no mercado cripto: o que são ações tokenizadas, como funcionam e o que os detentores devem verificar
Taxa de funding do BTC e open interest: o que cada um mede e como interpretá-los em conjunto


