
Ежемесячный отчет по безопасности Web3 за сентябрь: 48 крупных инцидентов безопасности, более 760 миллионов долларов украденных средств

 Оценить в Google


Глубочайшая тенденция в безопасности Web3 в 2026 году — это систематическое расширение атакующих поверхностей. Атаки происходят одновременно на уровне кода, в повседневной деятельности и во время взаимодействий, при этом улучшенные возможности ИИ ускоряют обнаружение уязвимостей.
Автор: Beosin
Согласно данным мониторинга платформы Beosin Alert, в сентябре 2026 года общий ущерб от различных инцидентов безопасности составил примерно 760 миллионов долларов, произошло 48 крупных инцидентов безопасности. Среди них инцидент безопасности Bitget привел к потерям около 387,5 миллионов долларов, а Liquid Network понесла убытки примерно в 320 миллионов долларов (из которых около 285 миллионов долларов было возвращено впоследствии), в то время как общий ущерб от оставшихся 46 инцидентов составил около 52,95 миллионов долларов.
Топ-10 убытков в сентябре
24 сентября горячий кошелек платформы Bitget был незаконно взломан, эта атака охватила несколько основных блокчейн-сетей, в результате чего общий ущерб превысил 387,5 миллионов долларов, что сделало ее самым значительным инцидентом безопасности в сентябре. 6 сентября побочная цепочка Bitcoin Liquid Network была злонамеренно сгенерирована с помощью примерно 4000 BTC (стоимостью около 320 миллионов долларов) из-за уязвимости кэша проверки в базовом программном обеспечении Elements. 8 сентября злоумышленник вернул 3400 BTC, в то время как оставшиеся 598,5 BTC все еще находятся в споре о том, являются ли они «вознаграждением за уязвимость». 22 сентября Neutron подвергся атаке на управление, что привело к краже примерно 1,73 миллиона ATOM из DeFi-протоколов, таких как Astroport, что привело к общему ущербу в 9,4 миллиона долларов, заняв третье место.
Кроме того, среди Топ-10 убытков было 3 инцидента фишинга/отравления: фишинг-атака на адрес 0x40e93, отравление приложения FomoPeek и злонамеренная задняя дверь в кошельке iToken. Безопасность пользователей остается одной из самых слабых звеньев в экосистеме Web3.
Типы атакованных проектов и убытки по цепям
В этом месяце атакованными целями стали биржи, публичные цепи, кредитные протоколы, приложения для кошельков, токен-контракты, кросс-цепные мосты и обычные пользователи и др. Биржи понесли наибольшие убытки, составившие 387,5 миллионов долларов; публичные цепи понесли общий ущерб около 334 миллионов долларов; атаки на отдельных пользователей/адреса вызвали убытки примерно в 15,57 миллионов долларов, что на 45,2% меньше по сравнению с предыдущим месяцем. Контракты DeFi подверглись наибольшему количеству атак, всего 13 инцидентов; токен-контракты подверглись атакам 10 раз, заняв второе место.
Цепь с наибольшими убытками в сентябре — Liquid Network. Ripple понесла убытки около 157 миллионов долларов из-за инцидента Bitget, заняв второе место, в то время как Ethereum понесла убытки примерно в 146 миллионов долларов, с общим количеством 14 инцидентов безопасности. В настоящее время большинство протоколов DeFi и фишинг-атак, нацеленных на китов, по-прежнему в основном связаны с Ethereum. Цепь с наибольшим количеством инцидентов безопасности — BNB Chain, но целями атак по-прежнему в основном были токен-контракты, что привело к меньшим убыткам.
Кроме того, публичные цепи экосистемы Cosmos, такие как Neutron и Injective, также подверглись атакам в сентябре, что указывает на тенденцию многосетевых атак.
Анализ крупных инцидентов безопасности
Для анализа двух крупных инцидентов безопасности, связанных с Bitget и Liquid Network, пожалуйста, обратитесь к предыдущим статьям, опубликованным Beosin. Ниже приведен анализ других методов атак в этом месяце:
1. Neutron: Атака на управление
Атака на управление Neutron является典型ным случаем манипуляции механизмом управления. Злоумышленник воспользовался разницей во времени и механизмом снимка стейкинга в правилах управления, чтобы взять на себя права управления контрактом за очень низкую стоимость. Путь атаки следующий:
(1) Злоумышленник подготовил предложение под названием «AIATO: захват AI-агента. Этап 1: регистрация администратора агента», которое поверхностно описывало эксперимент по «автономным AI-агентам, захватывающим контроль над операциями тестовой сети». Резюме предложения ссылалось на научные статьи о децентрализованном управлении AI-агентами, с целью запутать стороны управления:
(2) На самом деле предложение содержало 11 сообщений «Обновить администратора», которые выполняли функцию передачи прав администратора нескольких контрактов на цепи Neutron на адрес предложения один за другим. Задействованные контракты принадлежали Astroport (децентрализованная биржа) и Drop (протокол ликвидного стекинга).
(3) Низкозатратная покупка прав голоса. Злоумышленник потратил около 20 199 USDC на покупку NTRN в пяти транзакциях на Astroport, затем заложил 31,6 миллиона NTRN. Этот стейкинг произошел за 11 минут и 39 секунд до крайнего срока голосования, точно в пределах эффективного окна снимка голосования в Cosmos SDK.
Это предложение прошло с 82% одобрения (порог быстрого трека составляет 67%, а кворум — 30%), что позволило злоумышленнику заменить код контракта и вывести средства. Сообщается, что Astroport потерял примерно 4,9 миллиона долларов, а Drop — около 4,5 миллиона долларов.
Эта атака также является очень典型ной атакой на управление протоколом на блокчейне. Для управления на блокчейне команды проектов должны установить следующие контрольные точки для предотвращения:
- Установить абсолютные пороги голосования или капитала: Предложения по управлению не должны полагаться исключительно на относительные пропорции для одобрения. Необходимо установить жесткий порог на основе абсолютных чисел, например, требуя, чтобы одобренные голоса достигали определенной суммы (например, 1 миллион долларов) или количества независимых адресов.
- Оснастить временные блокировки охранниками или путями отмены: Хотя выполнение управления обычно имеет задержки, это только сохраняет определенное время реакции. Команды проектов должны оснастить эффективными охранниками или путями отмены предложений на период задержки выполнения. Если злонамеренное предложение будет обнаружено в течение периода задержки, охранник может немедленно вмешаться и отменить его.
- Мониторинг участия в управлении: Протоколы должны установить мониторинг в реальном времени участия в управлении по различным казначействам. Когда общее предложение токенов управления казначейства или процент участия в голосовании оказывается аномально низким, должны быть своевременно выданы предупреждения, а даже должны быть инициированы автоматические защитные меры.
2. Injective: Уязвимость расчетов по опционам
Инцидент атаки Injective является атакой на уязвимость расчетов бинарных опционов, нацеленной на его родной модуль протокола. Злоумышленник использовал неудачный оракул, чтобы активировать логику протокола «без возврата цены», извлекая примерно 4,9 миллиона долларов за очень низкую стоимость. Конкретный путь атаки следующий:
(1) Злоумышленник создал оракул под названием Frontrunner, чей источник данных был установлен на пустой и никогда не возвращал цену. В то же время было создано 299 рынков бинарных опционов, все указывающие на этот оракул.
(2) Поскольку оракул не мог предоставить цену, рынок не мог нормально рассчитать, заставляя систему перейти на путь «без возврата цены» (NO_PRICE_FOR_REFUND). Логика дизайна этого пути заключается в том, чтобы вернуть двойной залог, а не только основной капитал.
(3) Злоумышленник одновременно покупал и продавал на рынке через несколько субсчетов, выступая в качестве контрагента. Поскольку не было реальных торговых контрагентов, средства только циркулировали между счетами злоумышленника, но механизм возврата дополнительно генерировал прибыль «из воздуха». В течение окна примерно 30 минут злоумышленник внес около 105 199 USDC, но смог вывести 204 699 USDC.
Затем злоумышленник обменял USDC на ETH и перевел его в Ethereum через кросс-цепной мост CCTP.
3. Альянс ASI: Утечка закрытого ключа
С 20 по 21 сентября экосистема Альянса ASI (Fetch.ai, NuNet и SingularityNET) подверглась атакам одного и того же злоумышленника последовательно. Злоумышленник сначала воспользовался утечкой закрытого ключа и недостатками проектирования контракта, чтобы извлечь 8,7 миллиона FET из контракта TokenConversionManagerV3 Fetch.ai, затем использовал права на чеканку NuNet, чтобы выпустить 408,5 миллиона токенов NTX, и, наконец, чеканил примерно 896 миллионов AGIX, 500,5 миллионов WMTx и 492,4 миллиона CGV на Ethereum через кросс-цепной мост SingularityNET.
Согласно раскрытиям Альянса ASI, злоумышленник использовал утечку закрытого ключа, чтобы получить права на чеканку для нескольких проектов, что привело к большому количеству чеканки. При проверке процесса атаки на блокчейне Beosin обнаружила, что помимо утечки закрытого ключа, также имелись недостатки в ключевых функциях их контрактов:
Эта функция полагалась исключительно на подпись одного внешнего аккаунта (EOA) в качестве доказательства авторизации. Функция не реализовывала механизм контроля лимитов checkLimits(amount), присутствующий в conversionOut(), и не требовала проверки того, что целевой актив был заблокирован или уничтожен в другой сети. Поэтому, как только ключ подписи был утечен, все активы внутри контракта подвергались риску без какой-либо буферной зоны. Злоумышленник использовал этот недостаток, чтобы вызвать conversionIn() с использованием утекшей авторизационной подписи, очистив 8 721 530 токенов FET из контракта за одну транзакцию.
Цена --
Тенденции угроз безопасности Web3
Глубочайшая тенденция в безопасности Web3 в 2026 году — это систематическое расширение атакующих поверхностей. Атаки происходят одновременно на уровне кода, в повседневной деятельности и во время взаимодействий, при этом улучшенные возможности ИИ ускоряют обнаружение уязвимостей. Полагаться исключительно на несколько аудитов безопасности или инструментов не может покрыть операционную безопасность, управление на блокчейне и уязвимости бизнес-логики. Это создает новые вызовы для бирж, публичных цепей и команд проектов Web3 в построении систем защиты безопасности.
Кроме того, атаки на контракты DeFi и отдельных пользователей происходят часто. Уязвимости контрактов или авторизации могут легко быть использованы злоумышленниками. Разработчики или операторы контрактов должны пересмотреть безопасность контрактов, а для контрактов, обрабатывающих основной бизнес, следует проводить несколько и разнообразных аудитов безопасности. Для отдельных пользователей рекомендуется регулярно использовать блокчейн-эксплореры или инструменты аннулирования, чтобы проверять и отменять неиспользуемые авторизации контрактов, а также быть в курсе общих и новых методов фишинга, а также последних предупреждений и событий в области безопасности, чтобы повысить осведомленность о безопасности.
Этот контент предоставляется исключительно в общих информационных целях и не является финансовым, инвестиционным, юридическим или налоговым советом. Любые мероприятия, вознаграждения, онлайн-акции или связанная с ними информация, упомянутые в настоящем документе, не должны рассматриваться как рекомендация, приглашение к покупке, продаже, торговле или иной сделке с какими-либо криптоактивами. Криптоактивы очень волатильны и могут привести к убыткам. Доступность услуг, продуктов WEEX и связанных с ними событий может варьироваться в зависимости от региона. Вы несете ответственность за обеспечение того, чтобы ваше участие соответствовало применимым местным законам и нормативным актам.
Вам также может понравиться

JCBA упорядочила 347 пунктов по управлению подрядчиками в области криптоактивов, выделив управление ключами в отдельную область

Искусственный интеллект «вызов» криптографии? Web3 должен подготовиться заранее, но не спешить с миграцией

BlackRock сокращает риск убытков, продвигая ETF на биткойн

Sam Price указал на отток средств из ETF на Ethereum в течение трех недель

CME планирует запустить фьючерсы на Bitcoin Cash и Uniswap

AnchorWatch Trust Company запускает услугу хранения Bitcoin с страховкой на 370 миллионов долларов

Strategy выкупает акции на 2 миллиарда долларов и игнорирует дешевый Bitcoin

Citrini Research видит возможности в токенизации вне Bitcoin и Ethereum

Архитектура денег: картирование финансовой власти в эпоху биткойна
Жюльен Валле (Finst) о Legend: он раскрывает свои самые безумные криптоистории

Кошелек Bitcoin переместил 411,45 BTC на сумму 33 400 000 долларов на фоне судебного разбирательства

Национальный биткойн-офис Сальвадора проводит пять мероприятий в ноябре под руководством Херберта и Кейзера

Индекс страха и жадности CNN упал до 18 пунктов

Стоимость депозитов в криптовалютных хранилищах превышает 10 млрд USD

От нуля до финансовой свободы: Обзор airdrop HYPE и торговая философия трейдера

BingX, YouHodler и Openbank Santander присоединились к реестру MiCA ЕС

Посты о Черном понедельнике установили рекорд
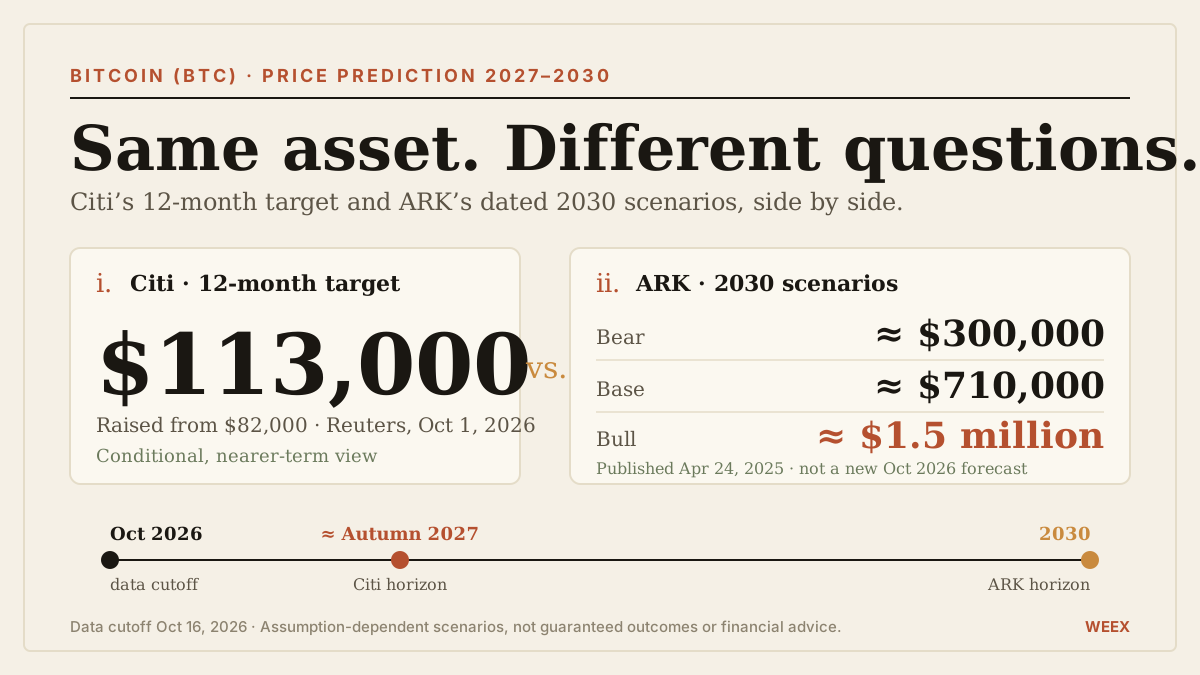
Прогноз цены Биткоина (BTC) на 2027–2030 годы: цель Citi в 113 000 $ и сценарии ARK Кэти Вуд
Прогноз цены Биткоина на 2027–2030 годы: сравниваем цель Citi в 113 000 $ со сценариями ARK с датами публикации, предположениями о спросе, расчетами стоимости и ключевыми рисками.

Ликвидность криптовалюты на пороге перемен! Компания Circle стремится выйти на 40 новых развивающихся рынков
Разработчик Zcash предлагает решение для квантовой конфиденциальности в обменах NEAR Intents

В сети ILITY произошла уязвимость безопасности, мост приостановлен
Пёрл: мечта о биткойне в эпоху ИИ — инновация или просто хайп?
Deutsche Bank начнет хранение биткойнов и эфириума в течение нескольких недель — расширение в Азию к 2027 году

Криптовалюта не нуждается в вашей партии для победы, только в ее кандидатах

Квантовый переход Биткойна не остановится на Биткойне
Aave продвигает предложение о нативном обеспечении биткойнами

Трамп отменяет новые тарифы на Россию перед сроком 18 октября

Глобальная ликвидность: может ли японский нефтяной кризис обрушить казначейские облигации США?

Ставки на акции потеряли 52 миллиона долларов за 10 минут, когда Уолл-стрит была закрыта
Bitget ограничивает пользователей в России и Беларуси в соответствии с новыми правилами
JCBA упорядочила 347 пунктов по управлению подрядчиками в области криптоактивов, выделив управление ключами в отдельную область
Искусственный интеллект «вызов» криптографии? Web3 должен подготовиться заранее, но не спешить с миграцией
BlackRock сокращает риск убытков, продвигая ETF на биткойн
Sam Price указал на отток средств из ETF на Ethereum в течение трех недель
CME планирует запустить фьючерсы на Bitcoin Cash и Uniswap
AnchorWatch Trust Company запускает услугу хранения Bitcoin с страховкой на 370 миллионов долларов


