
อธิบายความปลอดภัยของ Hot Wallet: บทเรียนจากเหตุการณ์ Binance

 เลือกเราขึ้น Google


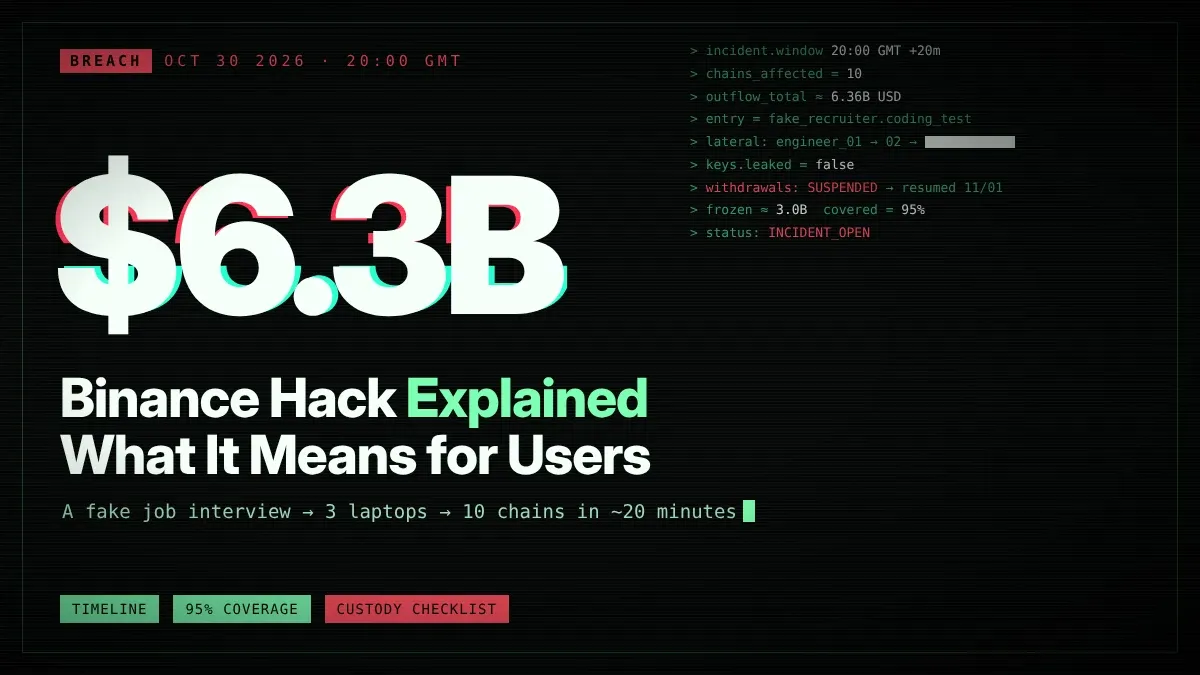
ความปลอดภัยของ Hot Wallet เป็นประเด็นด้านการออกแบบของเอ็กซ์เชนจ์ที่เหตุการณ์ Binance ทำให้ถูกจับตามอง เมื่อ 29/10/2026 ผู้โจมตีโอนเงินมูลค่าหลายพันล้านดอลลาร์ออกจากวอลเล็ตที่เอ็กซ์เชนจ์ควบคุมภายในเวลาไม่กี่นาที และผลการตรวจสอบเบื้องต้นของ Binance ชี้ว่าแล็ปท็อปของพนักงานถูกเจาะระบบ มากกว่าจะเป็นเพราะระบบเข้ารหัสล้มเหลว บทความอธิบายนี้ครอบคลุมโครงสร้างของวอลเล็ตบนเอ็กซ์เชนจ์ ข้อมูลบนเชนแสดงให้เห็นอย่างไรว่าเงินถูกโอนออกไปได้อย่างไร เหตุใดจึงอายัดเงินที่สูญเสียไปได้ราวครึ่งหนึ่ง และผู้ใช้ทั่วไปจะนำบทเรียนอะไรไปใช้เพื่อปกป้องคริปโตของตนเองได้บ้าง
เป้าหมายของบทความนี้ไม่ใช่การกล่าวโทษใคร แพลตฟอร์มขนาดใหญ่ทุกแห่งใช้ Hot Wallet เพราะต้องดำเนินการถอนเงินอย่างรวดเร็ว และแรงกดดันแบบเดียวกันนี้เกิดขึ้นทั่วทั้งอุตสาหกรรม การเข้าใจกลไกเหล่านี้ช่วยให้คุณประเมินความเสี่ยงได้ ไม่ว่าคุณจะเก็บเงินไว้ที่ใดก็ตาม
Hot Wallet กับ Cold Wallet: เหตุใดเอ็กซ์เชนจ์จึงต้องใช้ทั้งสองแบบ
เอ็กซ์เชนจ์แบ่งสินทรัพย์ของลูกค้าออกเป็นที่จัดเก็บสองประเภท:
- Cold Wallet เก็บคีย์ส่วนตัวไว้ออฟไลน์ โดยมักใช้ผู้ลงนามหลายรายและอุปกรณ์ฮาร์ดแวร์ที่ปลอดภัย ใช้เก็บเงินสำรองส่วนใหญ่ และออกแบบมาให้เคลื่อนย้ายได้ช้า
- Hot Wallet เชื่อมต่อกับระบบของเอ็กซ์เชนจ์เพื่อให้จ่ายเงินถอนออกได้โดยอัตโนมัติ เก็บยอดเงินหมุนเวียนไว้ในปริมาณน้อยกว่า และเติมเงินจาก Cold Wallet
สิ่งที่ต้องแลกคือความเร็วกับความเสี่ยงจากการเปิดเผย Hot Wallet ต้องลงนามในธุรกรรมได้โดยไม่ต้องให้มนุษย์อนุมัติทุกรายการ ดังนั้นระบบลงนามจึงกลายเป็นเป้าหมาย ในทางปฏิบัติ ผู้โจมตีแทบไม่พยายามเจาะระบบวิทยาการเข้ารหัส แต่พยายามทำให้ระบบลงนามแทนตน
เงินถูกโอนออกไปได้อย่างไร: สิ่งที่ผู้ตรวจสอบพบจนถึงตอนนี้
Binance ระบุว่าการตรวจสอบเบื้องต้นชี้ไปที่แล็ปท็อปของวิศวกร DevOps ที่ถูกเจาะระบบ ซึ่งอาจเปิดทางให้เข้าถึงคอนเทนเนอร์ของบริการ และมีการส่งคำขอถอนเงินโดยไม่ได้รับอนุญาตจากที่นั่น Binance ระบุว่ายังไม่พบหลักฐานว่าคีย์ส่วนตัวรั่วไหล มุมมองเบื้องต้นของ Blockaid ก็คล้ายกัน โดยระบุว่าเป็นการใช้คีย์ในทางที่ผิดผ่านโครงสร้างพื้นฐานสำหรับลงนามที่ถูกเจาะระบบ ไม่ใช่การขโมยคีย์
ผู้ติดตามข้อมูลบนเชนได้ปะติดปะต่อเหตุการณ์ตามลำดับ จากการวิเคราะห์ที่ CryptoTicker รายงานโดยอ้างอิงข้อมูลจาก Etherscan พบว่า Hot Wallet หนึ่งใบของ Binance เชื่อมโยงกับสมาร์ตคอนแทร็กต์ที่ผู้โจมตีควบคุม โดยใช้การมอบสิทธิ์ EIP-7702 ซึ่งเป็นฟีเจอร์ที่เปิดตัวในการอัปเกรด Pectra ของ Ethereum เมื่อ 05/2025 และช่วยให้วอลเล็ตมาตรฐานมอบการควบคุมให้โค้ดของคอนแทร็กต์ได้ ไม่กี่นาทีต่อมา คอนแทร็กต์ดังกล่าวก็โอนเงินทั้งหมดออกจากวอลเล็ตในธุรกรรมเดียว Binance ยังไม่ได้ยืนยันรายละเอียดทางเทคนิคเหล่านี้ต่อสาธารณะ และรายงานสรุปเหตุการณ์ฉบับเต็มยังอยู่ระหว่างจัดทำ
บทเรียนด้านการออกแบบระบบชัดเจนแม้รายงานฉบับสุดท้ายจะยังไม่ออกมา: ผู้โจมตีที่เข้าถึงกลไกอนุมัติการถอนเงินได้ไม่จำเป็นต้องมีคีย์เอง ความปลอดภัยของอุปกรณ์ การควบคุมสิทธิ์การเข้าถึงของวิศวกร และข้อจำกัดว่าแต่ละคำสั่งที่ลงนามแล้วสามารถทำอะไรได้บ้าง ล้วนสำคัญพอๆ กับวิธีจัดเก็บคีย์
เหตุใดจึงอายัดเงินได้ประมาณ $3B
สิ่งหนึ่งที่ไม่ปกติในเหตุการณ์นี้คือสามารถอายัดเงินที่สูญเสียไปได้มากเพียงใดอย่างรวดเร็ว ณ 30/10/2026 Binance รายงานว่ามีสินทรัพย์ที่ยืนยันแล้วว่าอายัดได้มูลค่าประมาณ $3B จากผลกระทบที่ประเมินไว้ $6.3B ส่วนใหญ่เป็นสินทรัพย์จากสเตเบิลคอยน์:
- Tether อายัด USDT มูลค่ามากกว่า $1.57B
- Circle อายัด USDC มูลค่ามากกว่า $800M
- First Digital, Ripple และ World Liberty Financial อายัด FDUSD, RLUSD และ USD1 ที่เชื่อมโยงกับการโจมตี
- Arbitrum Security Council อายัด ARB และ ETH มูลค่าประมาณ $30.5M
สินทรัพย์อย่าง BTC และ ETH ไม่มีผู้ออกที่สามารถอายัดได้ ดังนั้นผู้โจมตีจึงมักแลกโทเค็นที่อายัดได้เป็นสินทรัพย์เหล่านี้ให้เร็วที่สุด Binance ระบุว่าจะใช้กองทุน SAFU และเงินทุนของบริษัทชดเชยยอดเงินที่ยังอายัดไม่ได้
ราคา --
ผู้ใช้ทั่วไปเรียนรู้อะไรเกี่ยวกับความปลอดภัยของ Hot Wallet ได้บ้าง
คุณควบคุมระบบภายในของเอ็กซ์เชนจ์ไม่ได้ แต่หลักการเดียวกันนี้นำไปใช้กับการจัดการสินทรัพย์ของคุณเองได้:
- แยกเงินร้อนกับเงินเย็นด้วยตัวเอง เก็บยอดเงินสำหรับเทรดไว้บนเอ็กซ์เชนจ์หรือ Hot Wallet และเก็บเงินระยะยาวไว้ในรูปแบบที่คุณดูแลคีย์เอง เช่น ฮาร์ดแวร์วอลเล็ต
- มองว่าอุปกรณ์ของคุณคือกุญแจ จุดเริ่มต้นที่สงสัยในกรณีนี้คือแล็ปท็อป อัปเดตอุปกรณ์ที่ใช้เทรดอยู่เสมอ หลีกเลี่ยงการติดตั้งซอฟต์แวร์ที่ไม่รู้จัก และอย่าเก็บวลี Seed ไว้ในโน้ต ภาพหน้าจอ หรือเอกสารบนคลาวด์
- ล็อกการถอนเงินให้ปลอดภัย ใช้แอปยืนยันตัวตนสำหรับ 2FA เปิดใช้รายการที่อยู่ถอนเงินที่อนุญาต และตั้งรหัสป้องกันฟิชชิง วิธีเหล่านี้ช่วยจำกัดความเสียหายหากรหัสผ่านของคุณรั่วไหล
- ระมัดระวังสิ่งที่คุณลงนาม การมอบสิทธิ์วอลเล็ตและการอนุมัติโทเค็นทำให้คอนแทร็กต์มีอำนาจเหนือเงินของคุณ อ่านคำขอลงนามให้เข้าใจ และเพิกถอนการอนุมัติที่ไม่ได้ใช้อีกต่อไป
- ตรวจสอบวิธีที่แพลตฟอร์มรายงานเงินสำรอง รายงาน Proof of Reserves แสดงให้เห็นว่าเงินสำรองที่แพลตฟอร์มรายงานไว้สอดคล้องกับยอดสินทรัพย์ของลูกค้าอย่างไร WEEX เผยแพร่รายงานดังกล่าวไว้บนหน้า Proof of Reserves และเอ็กซ์เชนจ์ขนาดใหญ่หลายแห่งก็มีรายงานลักษณะคล้ายกัน
สรุปเรื่องความปลอดภัยของ Hot Wallet บนเอ็กซ์เชนจ์
เหตุการณ์ Binance แสดงให้เห็นว่าความปลอดภัยของ Hot Wallet ในปัจจุบันพึ่งพาการจัดเก็บคีย์น้อยลง และขึ้นอยู่กับระบบและบุคลากรที่มีสิทธิ์เรียกใช้การลงนามมากขึ้น การอายัดโดยผู้ออกสเตเบิลคอยน์ช่วยจำกัดความเสียหาย และ Binance ระบุว่าผู้ใช้จะไม่ต้องแบกรับความสูญเสีย สำหรับผู้ใช้ทั่วไป แนวทางปฏิบัติยังคงเหมือนเดิม แต่ต้องทำอย่างมีวินัยมากขึ้น: เก็บไว้ใน Hot Wallet แต่ละใบเท่าที่จำเป็นเท่านั้น ปกป้องอุปกรณ์ที่ใช้งาน และตรวจสอบให้แน่ใจก่อนลงนาม
คำถามที่พบบ่อย
1. Hot Wallet กับ Cold Wallet แตกต่างกันอย่างไร?
Hot Wallet เชื่อมต่ออินเทอร์เน็ตเพื่อให้ลงนามในธุรกรรมได้โดยอัตโนมัติ จึงสะดวกแต่เสี่ยงต่อการถูกโจมตีมากกว่า ส่วน Cold Wallet เก็บคีย์ส่วนตัวไว้ออฟไลน์และใช้สำหรับเก็บสินทรัพย์ระยะยาว
2. ผู้โจมตีเข้าถึง Hot Wallet ของ Binance ได้อย่างไร?
การตรวจสอบเบื้องต้นของ Binance ชี้ไปที่แล็ปท็อปของวิศวกร DevOps ที่ถูกเจาะระบบ ซึ่งอาจเปิดทางให้เข้าถึงคอนเทนเนอร์ของบริการที่ใช้ส่งคำขอถอนเงิน Binance ระบุว่าไม่มีหลักฐานว่าคีย์ส่วนตัวรั่วไหล และรายงานสรุปเหตุการณ์ฉบับเต็มยังอยู่ระหว่างจัดทำ
3. เหตุใดจึงอายัดสเตเบิลคอยน์ได้ แต่บิตคอยน์ไม่ได้?
USDT, USDC และสเตเบิลคอยน์ที่คล้ายกันมีผู้ออกที่เป็นศูนย์กลาง ซึ่งสามารถระงับโทเค็นในที่อยู่ที่ระบุได้ ส่วนบิตคอยน์และอีเธอร์ไม่มีผู้ออกที่มีอำนาจเช่นนั้น เมื่อย้ายออกไปแล้วจึงไม่สามารถอายัดด้วยวิธีเดียวกันได้
4. การเก็บคริปโตไว้บนเอ็กซ์เชนจ์หรือดูแลสินทรัพย์เองปลอดภัยกว่ากัน?
แต่ละวิธีมีความเสี่ยงแตกต่างกัน เอ็กซ์เชนจ์ดูแลความปลอดภัยให้คุณแต่รวมสินทรัพย์ไว้ที่เดียว ส่วนการดูแลสินทรัพย์ด้วยตนเองช่วยตัดความเสี่ยงจากแพลตฟอร์ม แต่คุณต้องรับผิดชอบคีย์ของตัวเอง ผู้ใช้จำนวนมากเก็บยอดเงินสำหรับเทรดไว้บนเอ็กซ์เชนจ์ และเก็บสินทรัพย์ระยะยาวไว้ในการดูแลของตนเอง
เนื้อหานี้จัดทำขึ้นเพื่อวัตถุประสงค์ด้านการให้ข้อมูลทั่วไปเท่านั้น และไม่ถือเป็นคำแนะนำด้านการเงิน การลงทุน กฎหมาย หรือภาษี อีเวนต์ รีวอร์ด โปรโมชันออนไลน์ หรือข้อมูลที่เกี่ยวข้องใดๆ ที่กล่าวถึงในที่นี้ ไม่ควรถือเป็นคำแนะนำ การชักชวน หรือคำเชิญชวนให้ซื้อ ขาย เทรด หรือดำเนินการอื่นใดเกี่ยวกับสินทรัพย์คริปโต สินทรัพย์คริปโตมีความผันผวนสูงและอาจส่งผลให้เกิดการขาดทุน ความพร้อมให้บริการของบริการ ผลิตภัณฑ์ และอีเวนต์ที่เกี่ยวข้องของ WEEX อาจแตกต่างกันไปตามภูมิภาค คุณมีหน้าที่ตรวจสอบให้แน่ใจว่าการเข้าร่วมของคุณเป็นไปตามกฎหมายและข้อบังคับท้องถิ่นที่ใช้บังคับ
คุณอาจสนใจ
อีเธอเรียมต่ำกว่า $1,800: เงินไหลออกจาก ETF ต่อเนื่อง 7 สัปดาห์ และแนวรับถัดไป
Ondo เปิดตัวโทเคน S&P 500 พร้อมบัฟเฟอร์ขาลง 100%: มีข้อแลกเปลี่ยนอะไรที่ต้องรู้?
Vitalik หนุนปรับโครงสร้างค่าธรรมเนียมแก๊ส Ethereum: EIP-8037 จะทำให้ ETH แพงขึ้นหรือไม่?
WXT เบิร์นไตรมาส 3 ปี 2026: WEEX เตรียมเบิร์น 65,228,231 WXT ใน 16/11
แฮ็กไบแนนซ์: เส้นทางฟอกเงิน 6.3 พันล้านดอลลาร์ และความคืบหน้าการกู้คืน
เปรียบเทียบอัตราการสเตก ETH: WEEX, Binance, OKX, Bybit และแพลตฟอร์มอื่น ๆ
ทำไมการถอนคริปโทจาก WEEX ของฉันจึงยังค้างอยู่?
BitGo เผยถือครอง APT เชิงกลยุทธ์: หมายความอย่างไรต่อการยอมรับ Aptos ในหมู่สถาบัน?
กู้คืนคริปโตที่ส่งเข้า WEEX ผ่านเครือข่ายบล็อกเชนผิดได้หรือไม่?
ทำไมฝากเงินเข้า WEEX ยืนยันแล้ว แต่ยอดยังไม่เข้าบัญชี?
ราคา PROJECT CORTEX (XTX): ทำไมกำไร 15.8M% และมูลค่าตลาด $6B จึงยากจะเชื่อถือ
การสเตกคริปโตคืออะไร? อธิบายการ Staking บน WEEX
ผลสะเทือนคริปโตจากการเลือกตั้งกลางเทอม: ใช้เงิน $170M แต่แพ้ศึกเลือกตั้งสำคัญ
GM บน BSC เป็นโทเค็น CZ หรือไม่? อะไรได้รับการยืนยันแล้ว และอะไรยังไม่ได้รับการยืนยัน
GM บน BSC คืออะไร? GREEN MORNING พุ่ง มากกว่า 400% ท่ามกลางรายงานเหตุการณ์มีม Musk–CZ
ธนาคารทรัสต์แห่งชาติ Ripple: การอนุมัติจาก OCC หมายถึงอะไรต่อ XRP
อธิบายเหตุแฮ็ก Binance: การโจรกรรม $6.3B หมายถึงอะไรสำหรับผู้ใช้
THORChain กลับมาเปิดสวอป: ทำไม RUNE ขึ้น และอะไรยังคงมีปัญหา
RUNE พุ่งขึ้น 7% หลัง THORChain กลับมาเปิดให้บริการสวอป
TRX พุ่ง 2% ขณะที่อุปทาน Stablecoin เฉลี่ยบน TRON อยู่ที่ $92.25B
อธิบายเหตุการณ์แฮ็ก Binance: อะไรได้รับการยืนยัน อะไรยังเป็นข้อโต้แย้ง และผู้ใช้ควรทำอะไรตอนนี้
Ripple National Trust Bank: ใครได้ประโยชน์จริงจากการอนุมัติของ OCC
Robinhood RLUSD: ความร่วมมือของ Ripple ส่งผลอย่างไรต่อ XRP และ XRP Ledger
XRP หลัง Ripple ได้รับใบอนุญาตจาก OCC: การอนุมัติธนาคารเปลี่ยนอะไรบ้าง
แปลงคริปโต vs โอน vs บริดจ์: คุณต้องใช้วิธีไหน?
วิธีแปลง ETH เป็น USDT บน WEEX: คู่มือทีละขั้นตอน
วิธีแปลง BTC เป็น ETH บน WEEX: คู่มือทีละขั้นตอน
อธิบาย xStocks คริปโต: หุ้นที่แปลงเป็นโทเคนคืออะไร ทำงานอย่างไร และผู้ถือควรตรวจสอบอะไรบ้าง
คริปโต Pearl (PRL) คืออะไร และการขุดทำงานอย่างไร?
เกิดอะไรขึ้นกับคริปโต Aergo (AERGO)? การย้ายโทเคนและสิ่งที่ผู้ถือควรทำ
อีเธอเรียมต่ำกว่า $1,800: เงินไหลออกจาก ETF ต่อเนื่อง 7 สัปดาห์ และแนวรับถัดไป
Ondo เปิดตัวโทเคน S&P 500 พร้อมบัฟเฟอร์ขาลง 100%: มีข้อแลกเปลี่ยนอะไรที่ต้องรู้?
Vitalik หนุนปรับโครงสร้างค่าธรรมเนียมแก๊ส Ethereum: EIP-8037 จะทำให้ ETH แพงขึ้นหรือไม่?
WXT เบิร์นไตรมาส 3 ปี 2026: WEEX เตรียมเบิร์น 65,228,231 WXT ใน 16/11
แฮ็กไบแนนซ์: เส้นทางฟอกเงิน 6.3 พันล้านดอลลาร์ และความคืบหน้าการกู้คืน
เปรียบเทียบอัตราการสเตก ETH: WEEX, Binance, OKX, Bybit และแพลตฟอร์มอื่น ๆ


