
เกิดอะไรขึ้นในการแฮ็ก Binance? วิธีการโจมตี การกู้คืนเงินทุน และความปลอดภัยของผู้ใช้

 เลือกเราขึ้น Google


เกิดอะไรขึ้นในการแฮ็ก Binance? วิธีการโจมตี การกู้คืนเงินทุน และความปลอดภัยของผู้ใช้
การแฮ็ก Binance เป็นการโจมตีโครงสร้างพื้นฐาน hot wallet ของแพลตฟอร์มเมื่อ 29/10/2026 ซึ่งส่งผลกระทบต่อสินทรัพย์ดิจิทัลมูลค่าประมาณ $6.34B ตามผลการตรวจสอบเบื้องต้นล่าสุดของ Binance รายงานของบริษัทเมื่อ 03/11 ระบุว่าเป็นปฏิบัติการที่ดำเนินมานานหลายเดือน ซึ่งเกี่ยวข้องกับซอฟต์แวร์ประสงค์ร้าย การรับสมัครงานปลอม และระบบภายในที่ถูกเจาะ Binance ระบุว่าจะรับภาระผลกระทบทางการเงินเอง ได้เติมโทเค็นสินทรัพย์ที่ได้รับผลกระทบกลับคืนประมาณ 98% และกำลังดำเนินการกู้คืนต่อไป อย่างไรก็ตาม การเติมสินทรัพย์กลับคืนไม่ได้หมายความว่าสินทรัพย์ที่ถูกขโมยไปทั้งหมดได้รับการกู้คืนแล้ว
เรามองว่าบทเรียนสำคัญไม่ได้จำกัดอยู่แค่การเก็บ private key เป็นความลับ ผู้โจมตีสามารถสร้างความเสียหายร้ายแรงได้ด้วยการเข้าถึงอำนาจในการร้องขอลายเซ็น หรือกำหนดสิทธิ์ที่ยังคงอยู่แม้จะปิดระบบภายในแล้ว การทำความเข้าใจเหตุการณ์นี้จึงต้องพิจารณาคำถามแยกกันสามข้อ ได้แก่ ผู้โจมตีเข้าถึงระบบได้อย่างไร การเข้าถึงนั้นกลายเป็นอำนาจในการทำธุรกรรมได้อย่างไร และมีหลักฐานใดแสดงให้เห็นถึงการกู้คืน
มีข้อมูลใหม่อะไรเกี่ยวกับการแฮ็ก Binance?
รายละเอียดของเหตุการณ์เพิ่มขึ้นอย่างมากนับตั้งแต่ประกาศด้านความปลอดภัยฉบับแรก รายงานในช่วงแรกมุ่งเน้นไปที่แล็ปท็อปของวิศวกรที่อาจถูกเจาะ แต่การเปิดเผยข้อมูลของ Binance เมื่อ 03/11 อธิบายถึงเหตุการณ์ที่กว้างกว่านั้น ซึ่งรวมถึงความเสี่ยงในห่วงโซ่อุปทานซอฟต์แวร์ การหลอกลวงทางสังคม และการเข้าถึงโครงสร้างพื้นฐานกระเป๋าเงินภายใน
Reuters รายงานว่าการสอบสวนเบื้องต้นของบริษัทเชื่อมโยงเครื่องมือสำหรับนักพัฒนาที่ถูกดัดแปลงในเดือนมิถุนายน งานรับสมัครปลอมในเดือนกันยายน และการเข้าถึงระบบผ่านเครื่องมือ AI ภายใน ก่อนเกิดการขโมยเมื่อ 29/10
เรื่องนี้เปลี่ยนวิธีที่ผู้อ่านควรตีความบทความเก่า ๆ ข้อสรุปว่า “แล็ปท็อปที่ถูกเจาะทำให้เกิดการแฮ็ก” เป็นคำอธิบายที่ไม่ครบถ้วนเมื่อเทียบกับข้อมูลล่าสุด อุปกรณ์ที่ถูกเจาะอาจเป็นช่องทางเริ่มต้น แต่ยังต้องมีข้อผิดพลาดอื่น ๆ อธิบายว่าผู้โจมตีเข้าถึงระบบที่มีอำนาจอนุมัติการโอนเงินจำนวนมากได้อย่างไร
การเปิดเผยข้อมูลนี้ยังคงเป็นรายงานการสอบสวนเบื้องต้นของ Binance และควรแยกให้ชัดจากการตรวจสอบนิติวิทยาศาสตร์ที่เป็นอิสระและเสร็จสมบูรณ์แล้ว รายละเอียดใหม่ช่วยเพิ่มข้อมูลในบันทึกสาธารณะ แต่ไม่ได้ยืนยันว่ามีการแก้ไขสาเหตุที่เกี่ยวข้องทั้งหมดแล้ว
สำหรับผู้อ่านที่ต้องการเปรียบเทียบการอัปเดต สรุปผลการตรวจสอบเบื้องต้นที่ยืนยันโดย Binance News เป็นรายงานล่าสุดของบริษัทที่ผ่านการตรวจสอบสำหรับบทความนี้
การโจมตีเกิดขึ้นเป็นลำดับอย่างไร?
ลำดับเหตุการณ์ที่มีการรายงานแสดงให้เห็นว่า การมีปฏิสัมพันธ์กับบุคคลหรือเครื่องมือซอฟต์แวร์ที่คุ้นเคยและดูน่าเชื่อถือ ไม่ใช่หลักฐานความปลอดภัยที่เพียงพอ
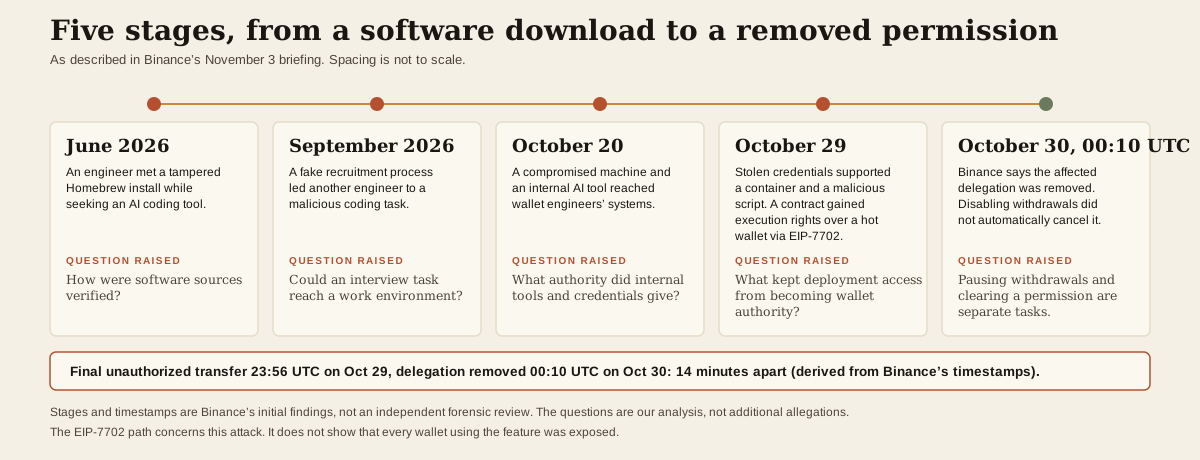
ในการชี้แจงเมื่อ 03/11 Binance อธิบายว่าผู้โจมตีสร้างช่องทางเข้าถึงระบบต่อเนื่องเป็นเวลาหลายเดือน รายงานของ CoinDesk เกี่ยวกับการชี้แจงดังกล่าวระบุลำดับเหตุการณ์ต่อไปนี้
| ช่วงเวลา | สิ่งที่ Binance อธิบาย | คำถามด้านความปลอดภัยที่เกิดขึ้น |
|---|---|---|
| 06/2026 | วิศวกรพบการติดตั้ง Homebrew ที่ถูกดัดแปลงขณะค้นหาเครื่องมือเขียนโค้ด AI | มีการตรวจสอบแหล่งที่มาของซอฟต์แวร์อย่างไร? |
| 09/2026 | กระบวนการรับสมัครงานปลอมนำไปสู่วิศวกรอีกคนดาวน์โหลดโจทย์เขียนโค้ดที่มีซอฟต์แวร์ประสงค์ร้าย | โจทย์สัมภาษณ์จากบุคคลภายนอกเข้าถึงสภาพแวดล้อมการทำงานได้หรือไม่? |
| 20/10 | มีการใช้เครื่องที่ถูกเจาะและเครื่องมือ AI ภายในเพื่อเข้าถึงระบบของวิศวกรกระเป๋าเงิน | เครื่องมือและข้อมูลรับรองภายในให้สิทธิ์อะไรบ้าง? |
| 29/10 | ข้อมูลรับรองที่ถูกขโมยไปเอื้อให้ติดตั้งคอนเทนเนอร์และเรียกใช้สคริปต์ประสงค์ร้าย | มีสิ่งใดป้องกันไม่ให้สิทธิ์ในการติดตั้งกลายเป็นอำนาจควบคุมกระเป๋าเงิน? |
คอลัมน์สุดท้ายเป็นการวิเคราะห์ลำดับเหตุการณ์ที่เปิดเผยของเรา ไม่ใช่ข้อกล่าวหาเพิ่มเติมเกี่ยวกับระบบควบคุมที่ไม่มีการเปิดเผย
การตรวจสอบเหตุการณ์ที่มีประโยชน์ควรติดตามแต่ละจุดเปลี่ยน การตรวจพบมัลแวร์บนอุปกรณ์หนึ่งเครื่องแตกต่างจากการตรวจสอบว่าข้อมูลรับรอง เซสชัน หรือระบบที่เข้าถึงได้ซึ่งเกี่ยวข้องกันยังคงมีความเสี่ยงหรือไม่ ในทำนองเดียวกัน การเปลี่ยนอุปกรณ์ไม่ได้พิสูจน์โดยอัตโนมัติว่าผลกระทบทั้งหมดจากการบุกรุกครั้งแรกถูกกำจัดไปแล้ว
บทเรียนที่นำไปใช้ได้จริงสำหรับผู้ใช้ทั่วไปคือ วิดีโอสัมภาษณ์ โปรไฟล์อาชีพ และโจทย์งานที่ดูสมเหตุสมผล ไม่ได้ยืนยันว่าโค้ดที่นำมาใช้จะปลอดภัย อย่าติดตั้งซอฟต์แวร์ที่ไม่คุ้นเคยบนอุปกรณ์ที่ใช้จัดการบัญชีการเงิน
เงินทุนเคลื่อนย้ายได้อย่างไรโดยไม่มีการยืนยันว่า private key รั่วไหล?
ลายเซ็นบน blockchain ที่ถูกต้องไม่ได้ยืนยันว่าเจ้าของสินทรัพย์ตั้งใจทำธุรกรรมนั้น
การอัปเดตของ Binance เมื่อ 30/10 ระบุว่าไม่พบหลักฐานว่า private key ของกระเป๋าเงินรั่วไหล อย่างไรก็ตาม นักวิจัย blockchain สังเกตเห็นการโอนที่มีลายเซ็นถูกต้อง ข้อความทั้งสองนี้ไม่ได้ขัดแย้งกันโดยเนื้อแท้
มีความผิดพลาดด้านความปลอดภัยอย่างน้อยสองรูปแบบที่ควรพิจารณา ผู้โจมตีอาจได้ข้อมูลคีย์ลับไปและลงนามเอง หรืออาจใช้ระบบที่ได้รับอนุญาตให้สร้างลายเซ็นในทางที่ผิด ขณะที่ข้อมูลลับซึ่งอยู่เบื้องหลังยังคงได้รับการปกป้อง
ความเป็นไปได้แบบที่สองคล้ายกับการเข้าถึงบริการอนุมัติการชำระเงินโดยไม่ต้องดึงข้อมูลลับที่บริการนั้นใช้ การปกป้องข้อมูลลับยังคงสำคัญ แต่คำร้องขอที่ส่งไปยังบริการนั้นก็ต้องมีการอนุมัติและระบบควบคุมระดับธุรกรรมด้วย
TRM Labs ประเมินว่ากิจกรรมข้ามเชนชี้ไปที่การเจาะโครงสร้างพื้นฐานลงนามธุรกรรมของ hot wallet นี่เป็นการประเมินจากการสังเกตของบริษัท ไม่ใช่สิ่งทดแทนผลการตรวจสอบนิติวิทยาศาสตร์ฉบับเต็มของแพลตฟอร์ม
ความแตกต่างนี้สำคัญ เพราะ “ไม่มีหลักฐานว่า private key รั่วไหล” ไม่ได้หมายความว่า “ไม่มีการเจาะอำนาจในการใช้จ่าย” แต่เป็นเพียงการอธิบายส่วนหนึ่งของการสอบสวนเท่านั้น
ราคา --
สิทธิ์ของ Ethereum (ETH) มีบทบาทอย่างไร?
เหตุการณ์นี้ยังเกี่ยวข้องกับอำนาจที่บันทึกไว้บนเชน ไม่ใช่เพียงการเข้าถึงระบบภายในของ Binance เท่านั้น
รายงานล่าสุดของ Binance ระบุว่าผู้โจมตีใช้ EIP-7702 เพื่อให้สัญญาประสงค์ร้ายมีสิทธิ์ดำเนินการกับ hot wallet ข้อมูลจำเพาะ EIP-7702 อธิบายกลไกที่การอนุมัติซึ่งลงนามไว้ทำให้บัญชีสามารถเรียกใช้โค้ดที่ได้รับมอบหมายได้
นัยสำคัญคือสิทธิ์อาจคงอยู่ต่อไป บริการภายในอาจหยุดรับคำขอ แต่สิทธิ์บนเชนที่กำหนดไว้ก่อนหน้านั้นอาจยังคงอยู่
Binance รายงานว่าการปิดการถอนเงินไม่ได้ทำให้การอนุมัติเหล่านั้นเป็นโมฆะโดยอัตโนมัติ สรุปของบริษัทระบุว่าการโอนโดยไม่ได้รับอนุญาตครั้งสุดท้ายเกิดขึ้นเมื่อ 23:56 UTC วันที่ 29/10 และยกเลิกการมอบสิทธิ์ที่ได้รับผลกระทบเมื่อ 00:10 UTC วันที่ 30/10
เวลาทั้งสองนี้แสดงให้เห็นว่างานควบคุมเหตุมีหลายส่วน การหยุดบริการถอนเงินสำหรับผู้ใช้ การจำกัดการเข้าถึงระบบลงนาม และการล้างสิทธิ์บนเชน เป็นการดำเนินการที่แตกต่างกัน
นี่ไม่ใช่หลักฐานว่ากระเป๋าเงินทุกใบที่ใช้ฟีเจอร์เดียวกันถูกเจาะ เหตุการณ์นี้เกี่ยวข้องกับสิทธิ์และการเข้าถึงที่ใช้ในการโจมตีครั้งนี้ ผู้ใช้ไม่ควรตีความช่องทางการโจมตีเฉพาะนี้ว่าเป็นหลักฐานว่าทุกบัญชีบน blockchain เผชิญความเสี่ยงแบบเดียวกัน
เหตุใดการโอนจึงดำเนินต่อได้หลังระงับการถอนเงิน?
การระงับการถอนเป็นมาตรการควบคุมการดำเนินงาน ประสิทธิภาพของมาตรการขึ้นอยู่กับว่าระบบปิดกั้นช่องทางใดบ้าง
กรอบต่อไปนี้ช่วยอธิบายว่าเหตุใดการหยุดคำขอตามปกติของลูกค้าจึงอาจไม่หยุดผู้โจมตีที่มีอำนาจในรูปแบบอื่นอยู่แล้ว
| ชั้นของการควบคุม | สิ่งที่สามารถจำกัดได้ | สิ่งที่ยังต้องตรวจสอบ |
|---|---|---|
| หน้าถอนเงินของลูกค้า | คำขอใหม่ผ่านขั้นตอนปกติของผู้ใช้ | ยังมีช่องทางธุรกรรมอื่นเปิดใช้งานอยู่หรือไม่ |
| การเข้าถึงระบบลงนามภายใน | คำขอที่ส่งไปยังโครงสร้างพื้นฐานลงนาม | ธุรกรรมหรือการอนุมัติที่ลงนามไว้ก่อนหน้านี้ |
| สิทธิ์บนเชน | สิทธิ์ในการดำเนินการที่เครือข่ายรับรู้แล้ว | มีการลบสิทธิ์ที่เกี่ยวข้องจริงหรือไม่ |
| การควบคุมสินทรัพย์ที่ได้รับ | การเคลื่อนย้ายสินทรัพย์บางรายการจากที่อยู่ที่ระบุ | สินทรัพย์เคลื่อนย้ายหรือเปลี่ยนรูปแบบไปก่อนหน้านี้หรือไม่ |
นี่คือแบบจำลองเพื่ออธิบาย ไม่ใช่การจำลององค์ประกอบภายในทั้งหมดของ Binance
ประโยชน์ของกรอบนี้คือทำให้วัดผลการควบคุมเหตุได้ คำกล่าวว่า “เราปิดระบบถอนเงินแล้ว” ควรพิจารณาควบคู่กับหลักฐานเกี่ยวกับช่องทางลงนามโดยไม่ได้รับอนุญาตและสิทธิ์ที่มีอยู่
สำหรับผู้ใช้ กรอบนี้ยังช่วยแยกเหตุการณ์ที่เกี่ยวกับโครงสร้างพื้นฐานของแพลตฟอร์มออกจากการถูกเจาะบัญชีส่วนบุคคล การเปลี่ยนรหัสผ่านเป็นการปกป้องบัญชีที่มีประโยชน์ แต่ไม่ได้ยกเลิกสิทธิ์ที่กระเป๋าเงินซึ่งแพลตฟอร์มควบคุมถืออยู่ การแก้ไขขององค์กรและการดูแลสุขอนามัยบัญชีส่วนบุคคลจัดการความเสี่ยงคนละประเภทกัน
มีการขโมย อายัด และเติมสินทรัพย์กลับคืนเป็นจำนวนเท่าใด?
ตัวเลขหลายรายการอธิบายแง่มุมที่แตกต่างกันของเหตุการณ์ ไม่ควรนำมารวมกันราวกับเป็นยอดการกู้คืนเดียวกัน
ตารางด้านล่างระบุความหมายของตัวเลขหลักในแหล่งข้อมูลที่ตรวจสอบเมื่อ 03/11
| ตัวเลข | ความหมายที่รายงาน | สิ่งที่ตัวเลขไม่ได้ยืนยัน |
|---|---|---|
| ประมาณ $6.34B | มูลค่าสินทรัพย์ดิจิทัลที่ได้รับผลกระทบตามที่ Binance ระบุล่าสุด | การคำนวณความเสียหายขั้นสุดท้ายที่ผ่านการตรวจสอบอิสระ |
| ประมาณ $2.85B | สินทรัพย์ที่ Binance ระบุว่าถูกอายัดหรือสกัดกั้นไว้ | การคืนสินทรัพย์จำนวนเดียวกันกลับสู่ Binance |
| ประมาณ 98% | โทเค็นสินทรัพย์ที่ได้รับผลกระทบซึ่ง Binance ระบุว่าเติมกลับคืนแล้ว | การกู้คืนเงินทุนที่ถูกขโมยจากผู้โจมตีได้ 98% |
| จัดสรรเงินทุนที่จำเป็นไว้มากกว่า 100% | การจัดสรรทางการเงินที่ Binance ระบุว่าใช้รองรับความเสียหาย | การจัดหาทุกโทเค็นที่จำเป็นแล้ว หรือการคืนบริการทุกส่วนสู่สภาวะปกติ |
แถลงการณ์ก่อนหน้านี้ระบุมูลค่าผลกระทบประมาณ $6.3B และสินทรัพย์ที่ถูกอายัดประมาณ $3B เวลาในการสังเกตการณ์ ราคาเหรียญ และการกระทบยอดที่แตกต่างกันอาจส่งผลต่อตัวเลขเหล่านี้ แหล่งข้อมูลที่ตรวจสอบไม่ได้แสดงรายละเอียดเชื่อมโยงตัวเลขประมาณการที่เผยแพร่แต่ละรายการอย่างครบถ้วน
ในทำนองเดียวกัน การอัปเดตการกู้คืนก่อนหน้านี้ระบุว่าครอบคลุม 90% หรือ 95% ส่วนรายงานผลการตรวจสอบเบื้องต้นฉบับหลังใช้ตัวเลข 98% และอ้างอิงวันที่ก่อนหน้า ผู้อ่านควรเก็บทั้งวันที่เผยแพร่ข้อความและวันที่ที่ข้อความนั้นอ้างอิงไว้ แทนที่จะคาดเดาความคืบหน้ารายวันอย่างต่อเนื่องซึ่งเอกสารเหล่านี้ไม่ได้ยืนยัน
เหตุใดการเติมสินทรัพย์กลับคืนจึงต่างจากการกู้คืนสินทรัพย์ที่ถูกขโมย?
การเติมสินทรัพย์กลับคืนคือการนำทรัพยากรทดแทนมาใช้รองรับยอดคงเหลือของลูกค้า ส่วนการกู้คืนคือการนำทรัพย์สินที่ถูกขโมยกลับคืนผ่านการติดตาม การแทรกแซง ความร่วมมือ หรือกระบวนการอื่นที่ได้รับอนุญาต
กิจกรรมทั้งสองอย่างนี้สามารถดำเนินไปพร้อมกันได้
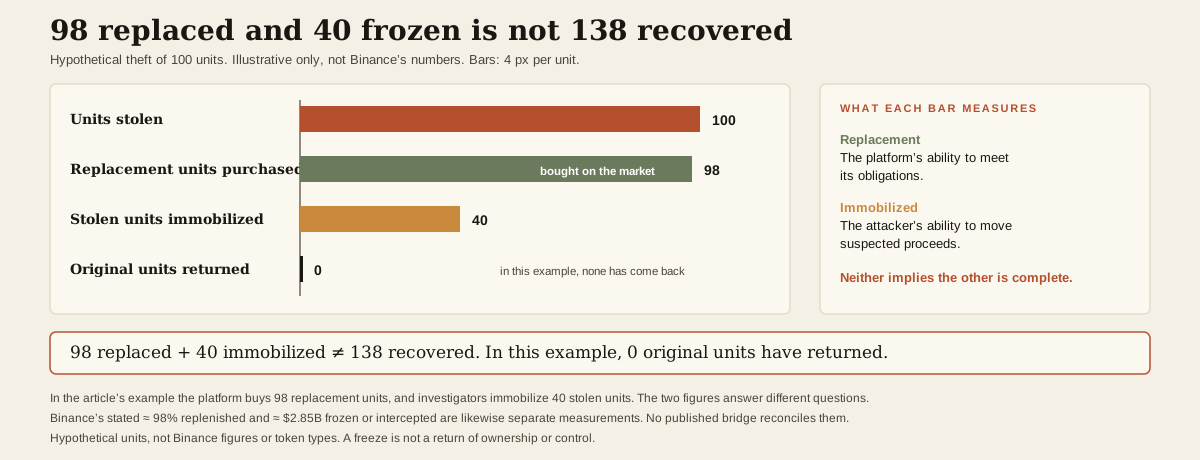
ลองสมมติว่ามีการขโมยสินทรัพย์ 100 หน่วย หากแพลตฟอร์มซื้อสินทรัพย์ทดแทน 98 หน่วย ก็เท่ากับเติมกลับคืน 98 หน่วย แม้สินทรัพย์เดิมจะยังไม่กลับมาเลยก็ตาม หากผู้ตรวจสอบยังอายัดสินทรัพย์ที่ถูกขโมยไว้ 40 หน่วย ก็ไม่ได้หมายความว่ามีสินทรัพย์ที่กู้คืนได้รวม 138 หน่วย
ตัวเลขสองแบบนี้ตอบคำถามคนละข้อ สินทรัพย์ทดแทนเกี่ยวข้องกับความสามารถของแพลตฟอร์มในการปฏิบัติตามภาระผูกพัน ส่วนสินทรัพย์ที่ถูกระงับการเคลื่อนไหวเกี่ยวข้องกับความสามารถของผู้โจมตีในการเคลื่อนย้ายทรัพย์สินที่สงสัยว่าเป็นเงินจากการกระทำผิด
การอัปเดตก่อนหน้าของ Binance อธิบายว่ามีการจัดหาสินทรัพย์ที่ได้รับผลกระทบผ่านตลาดและช่องทางซื้อขายนอกตลาด ซึ่งสอดคล้องกับการที่การเติมสินทรัพย์กลับคืนต้องจัดหาสินทรัพย์ชนิดที่ถูกต้องในปริมาณที่ต้องการ ไม่ใช่เพียงจัดสรรเงินตามมูลค่าดอลลาร์ที่เป็นตัวเลขพาดหัว
สำหรับลูกค้า หลักฐานที่นำไปใช้ได้จริงรวมถึงการรองรับยอดคงเหลือและการเข้าถึงบริการ ส่วนผู้ตรวจสอบต้องพิจารณาหลักฐานการถือครองและการจัดการสินทรัพย์ที่ถูกขโมย ไม่ควรใช้ความคืบหน้าของกระบวนการหนึ่งไปสื่อว่ากระบวนการอีกส่วนเสร็จสิ้นแล้ว
“อายัด” หมายถึงอะไรในทางปฏิบัติ?
การอายัดอาจป้องกันไม่ให้สินทรัพย์เคลื่อนย้ายต่อไป โดยไม่ได้คืนกรรมสิทธิ์หรืออำนาจควบคุมในการดำเนินงานให้แก่ผู้ถือเดิม
ตัวอย่างเช่น แนวทางการขึ้นบัญชีดำที่ Circle เผยแพร่ระบุถึงข้อจำกัดในการส่งหรือรับ stablecoin ที่รองรับจากที่อยู่หนึ่งภายใต้สถานการณ์ที่กำหนด ซึ่งแตกต่างจากการย้อนคืนธุรกรรมที่เสร็จสมบูรณ์แล้ว
การตอบสนองของ Arbitrum เป็นอีกตัวอย่างที่ชัดเจน ประกาศ การดำเนินการฉุกเฉินเมื่อ 30/10 ของ Security Council ระบุว่าสินทรัพย์ที่เชื่อมโยงกับการโจมตีถูกย้ายไปยังที่อยู่พักสินทรัพย์ และการเคลื่อนย้ายเพิ่มเติมต้องได้รับการลงมติด้านธรรมาภิบาลจาก ArbitrumDAO
นั่นคือการควบคุมเหตุที่มีความหมาย แต่เพียงเท่านี้ยังไม่ใช่หลักฐานว่าสินทรัพย์ถูกส่งคืนให้ Binance แล้ว
ดังนั้น บันทึกการกู้คืนที่มีประโยชน์จึงต้องมีมากกว่าประกาศเรื่องที่อยู่ที่ถูกอายัด โดยควรระบุสินทรัพย์ จำนวน เวลาในการสังเกตการณ์ ผู้ควบคุมในปัจจุบัน เงื่อนไขการปล่อยสินทรัพย์ และหลักฐานการส่งคืนในที่สุด
หลักการเดียวกันนี้ใช้กับมูลค่าเงินดอลลาร์ที่อ้างอิงกับโทเค็นที่ถูกอายัด การเปลี่ยนแปลงของราคาอาจทำให้มูลค่าที่รายงานเปลี่ยนไปโดยที่จำนวนโทเค็นไม่เปลี่ยน การอัปเดตที่แม่นยำควรระบุว่าการวัดผลรายการใดเปลี่ยนแปลง
เหตุใดการติดตามเส้นทางเงินจึงทำให้ยอดรวมคลาดเคลื่อนได้?
สินทรัพย์ที่ถูกขโมยอาจเคลื่อนย้ายซ้ำหลายครั้ง โดยไม่ได้เกิดการขโมยครั้งใหม่ทุกครั้ง
รายงานการสืบสวนของ Bitquery เมื่อ 03/11 อธิบายการโอน การแลกเปลี่ยน และยอดถือครองในภายหลังตามเส้นทางที่ติดตาม ช่วงเวลาสังเกตการณ์และขอบเขตของเชนที่ครอบคลุมแตกต่างจากรายงานก่อนหน้าของ TRM ซึ่งแสดงให้เห็นว่าเหตุใดการพิจารณายอดรวมจากงานวิจัยจึงต้องกำหนดขอบเขตให้ชัดเจน
คำถามแรกสำหรับผู้อ่านคือ ตัวเลขนั้นวัดยอดเงินที่ไหลออกครั้งแรก กิจกรรมธุรกรรม ยอดถือครองปัจจุบัน หรือสินทรัพย์ที่ถูกจำกัดการเคลื่อนไหว
กิจกรรมการให้กู้ยืมทำให้เรื่องนี้ซับซ้อนขึ้นอีก รายงานการตอบสนองของ LlamaRisk เมื่อ 30/10 บันทึกสถานะที่เชื่อมโยงกับผู้โจมตี ซึ่งนำสินทรัพย์ค้ำประกันประเภท stablecoin มูลค่าประมาณ $60M ไปวาง และกู้ยืมสินทรัพย์มูลค่าประมาณ $44.6M ณ เวลานั้น
ไม่ควรนำยอดเงินที่กู้ยืมไปรวมกับยอดสินทรัพย์ที่ถูกขโมยจาก Binance โดยอัตโนมัติ เพราะสถานะดังกล่าวมีทั้งสินทรัพย์และหนี้สิน
ตัวอย่างแบบง่ายคือ หากมีคนถือสินทรัพย์ 100 หน่วย สามารถนำ 60 หน่วยไปค้ำประกันและกู้ 40 หน่วยได้ สินทรัพย์รวมอาจดูเหมือนเพิ่มเป็น 140 หน่วย แต่ยังมีหนี้ 40 หน่วย การโอนสินทรัพย์เหล่านี้ซ้ำหลายครั้งอาจทำให้ยอดกิจกรรมสูงขึ้นไปอีก โดยไม่ได้เพิ่มจำนวนสินทรัพย์ที่ถูกขโมยตั้งแต่แรก
นี่คือเหตุผลที่การสืบสวนที่น่าเชื่อถือต้องกระทบยอดสินทรัพย์ หนี้สิน และการโอน แทนที่จะนำธุรกรรมที่มองเห็นได้ทุกรายการมาบวกกัน
ผู้ใช้ Binance สูญเสียยอดเงินในบัญชีหรือไม่?
Binance ระบุว่าจะรับภาระผลกระทบทางการเงินเอง แทนที่จะผลักภาระความเสียหายให้ผู้ใช้ คำมั่นนี้ควรได้รับการประเมินควบคู่กับหลักฐานที่เกิดขึ้นภายหลัง
ยอดเงินในบัญชี สินทรัพย์ที่รองรับยอดเงินนั้น และความสามารถในการถอนเงิน เป็นสามสิ่งที่แตกต่างกัน แพลตฟอร์มสามารถคงบัญชีแยกประเภทของลูกค้าไว้ พร้อมกับเปลี่ยนสินทรัพย์ที่รองรับและฟื้นฟูบริการให้กลับมาดำเนินการได้
ดังนั้น ยอดเงินที่ไม่เปลี่ยนแปลงจึงไม่ได้พิสูจน์ว่าไม่มีสินทรัพย์ของแพลตฟอร์มถูกขโมย ในทางกลับกัน การขโมยสินทรัพย์ระดับแพลตฟอร์มก็ไม่ได้ยืนยันว่าข้อมูลรับรองส่วนตัวของผู้ใช้ทุกคนถูกเจาะ
หากแพลตฟอร์มเติมสินทรัพย์ที่รองรับจากส่วนกลาง ขั้นตอนนี้อาจไม่ปรากฏเป็นเครดิตชดเชยแยกต่างหากในบัญชีของลูกค้าแต่ละราย ผู้ใช้ควรติดตามคำแนะนำอย่างเป็นทางการ แทนที่จะสันนิษฐานว่ายอดเงินที่ไม่เปลี่ยนแปลงจำเป็นต้องยื่นคำร้องจากภายนอก
หากพบคำสั่งซื้อ การถอนเงิน หรืออุปกรณ์ที่ไม่คุ้นเคย ให้ถือว่าสิ่งเหล่านี้เป็นสัญญาณด้านความปลอดภัยของบัญชีโดยเฉพาะและติดต่อฝ่ายสนับสนุน อย่าเหมารวมว่าสิ่งเหล่านี้เกิดจากเหตุการณ์ด้านโครงสร้างพื้นฐานโดยไม่ตรวจสอบ
การถอนเงินจาก Binance กลับมาใช้งานได้เต็มรูปแบบแล้วหรือยัง?
ประกาศการดำเนินงานล่าสุดที่ตรวจสอบระบุถึงการทยอยเปิดบริการ ไม่ใช่การเปิดใช้งานทุกช่องทางพร้อมกัน
Recovery Update #6 กำหนดเวลาเปิดให้ถอนสินทรัพย์และเครือข่ายเพิ่มเติมตั้งแต่ 03/11 04:00 UTC โดยแนะนำให้ผู้ใช้ตรวจสอบว่าสามารถใช้บริการได้หรือไม่ในหน้าถอนเงินที่เลือก หรือหน้าแสดงสถานะเครือข่ายอย่างเป็นทางการ
ตรวจสอบช่องทางที่คุณต้องการใช้งานโดยตรง หากส่งคำขอไปแล้ว ให้แยกสถานะฝั่งผู้ส่ง ผลลัพธ์บน blockchain และการได้รับเครดิตจากแพลตฟอร์มปลายทางออกจากกัน
ส่วนนี้จำกัดเนื้อหาไว้ที่ผลกระทบด้านการดำเนินงานจากเหตุการณ์ การถอนเงินสำเร็จเป็นหลักฐานที่มีประโยชน์สำหรับธุรกรรมนั้น แต่ไม่ได้ยืนยันว่าการตรวจสอบทางเทคนิคเสร็จสิ้นแล้ว
เช่นเดียวกัน หากช่องทางใดถูกจำกัด ควรตรวจสอบข้อความสถานะปัจจุบันด้วยตนเอง การถูกจำกัดเพียงอย่างเดียวไม่ได้แสดงว่ามีการขโมยครั้งใหม่
การอัปเดต Proof of Reserves แสดงข้อมูลอะไร?
การอัปเดตของ Binance เมื่อ 02/11 ระบุว่าการพิสูจน์แบบ zero-knowledge สำหรับสแนปช็อตเมื่อ 31/10 เสร็จสิ้นแล้ว ทำให้ผู้ใช้ที่มีสินทรัพย์อยู่ในขอบเขตดังกล่าวสามารถตรวจสอบได้
ควรอ่านเวลาของสแนปช็อตและขอบเขตความครอบคลุมก่อนตีความผล การพิสูจน์ยอดคงเหลือที่กำหนดไว้ ณ เวลาหนึ่งแตกต่างจากการยืนยันสินทรัพย์และภาระผูกพันทั้งหมดอย่างต่อเนื่อง
คำแนะนำสำหรับนักลงทุนของ PCAOB ยังเตือนด้วยว่า การตรวจสอบ Proof of Reserves ไม่เทียบเท่ากับการตรวจสอบงบการเงิน ขอบเขตของการตรวจสอบอาจไม่ได้ตอบคำถามสำคัญเกี่ยวกับหนี้สิน ความพร้อมใช้งานของสินทรัพย์ และระบบควบคุมภายใน
สำหรับเหตุการณ์นี้ การตรวจสอบเงินสำรองและการทบทวนด้านเทคนิคเป็นหลักฐานที่ส่งเสริมกัน ประเด็นหนึ่งเกี่ยวกับภาพรวมทางการเงินที่กำหนดไว้ ณ เวลาหนึ่ง อีกประเด็นต้องอธิบายว่าอำนาจที่ไม่ได้รับอนุญาตเกิดขึ้นได้อย่างไร และควบคุมช่องทางที่เกี่ยวข้องแล้วอย่างไร
ไม่ควรนำอย่างใดอย่างหนึ่งมาแสดงว่าใช้แทนอีกอย่างได้
ผู้ใช้ควรตรวจสอบอะไรในตอนนี้?
เริ่มจากหลักฐานของบัญชีคุณเอง เปิดบริการอย่างเป็นทางการโดยตรง แล้วตรวจสอบกิจกรรมในบัญชี ประวัติการถอนเงิน และการแจ้งเตือนด้านความปลอดภัย
หากมีสิ่งที่ไม่คุ้นเคย ให้บันทึกหมายเลขอ้างอิงของธุรกรรมหรือกิจกรรมนั้น และติดต่อฝ่ายสนับสนุนผ่านหน้าบริการอย่างเป็นทางการ ควรปกป้องบัญชีอีเมลของคุณด้วย เพราะอาจเกี่ยวข้องกับการกู้คืนบัญชีและการยืนยันความปลอดภัย
หากวางแผนจะโอนเงิน ให้ตรวจสอบคำแนะนำของที่อยู่ปลายทางก่อนส่ง จับคู่สินทรัพย์ เครือข่าย ที่อยู่ ตัวระบุที่จำเป็น และจำนวนเงินที่จะได้รับให้ถูกต้อง อย่ารีบใช้ช่องทางที่ไม่คุ้นเคยเพียงเพราะอีกช่องทางถูกจำกัดชั่วคราว
สำหรับการเก็บสินทรัพย์ด้วยตนเอง สุขอนามัยของอุปกรณ์และการตรวจสอบลายเซ็นมีความสำคัญเป็นพิเศษ อุปกรณ์ฮาร์ดแวร์ไม่ได้ทำให้การอนุมัติทุกรายการที่ร้องขอเหมาะสมเสมอไป คุณยังต้องเข้าใจปลายทางและสิทธิ์ที่เกี่ยวข้อง
สำหรับการเก็บสินทรัพย์บนแพลตฟอร์ม ให้ตรวจสอบระบบควบคุมบัญชีและหลักฐานสาธารณะแยกจากกัน การยืนยันตัวตนส่วนบุคคลที่เข้มงวดและการควบคุมกระเป๋าเงินระดับสถาบันที่เข้มงวดมีจุดประสงค์ต่างกัน ผู้ใช้ที่รับผิดชอบควรเข้าใจทั้งสองด้าน
ระวังการชดเชยและบริการช่วยกู้คืนปลอม
ผลที่ตามมาจากเหตุการณ์สาธารณะเปิดโอกาสให้ผู้แอบอ้างหลอกลวงผู้ใช้
คำเตือนด้านความปลอดภัยของ Binance กล่าวถึงข้อเสนอเร่งถอนเงิน ขายบริการดำเนินการแบบพิเศษ ช่วยยื่นขอชดเชย หรือย้ายสินทรัพย์ไปยังกระเป๋าเงินที่อ้างว่าปลอดภัย ผู้ใช้ไม่ควรจ่ายเงินให้ผู้ติดต่อที่ไม่รู้จักเพื่อปลดล็อกการเข้าถึง
แยกค่าธรรมเนียมที่แสดงในขั้นตอนทำธุรกรรมอย่างเป็นทางการออกจากการเรียกเก็บเงินส่วนตัวเพื่อกู้คืนสินทรัพย์ และควรตั้งข้อสงสัยหากมีใครขอให้เชื่อมต่อกระเป๋าเงินแยกต่างหากหรืออนุมัติการใช้จ่าย เพียงเพื่อตรวจสอบสถานะบัญชีบนแพลตฟอร์ม
สำหรับการติดต่อที่เกี่ยวข้องกับ WEEX ให้ใช้ WEEX Contact Verifier เพื่อตรวจสอบประเภทช่องทางที่รองรับ เครื่องมือนี้ตรวจสอบช่องทางที่เกี่ยวข้องกับ WEEX แต่ไม่ได้ยืนยันตัวแทนของแพลตฟอร์มอื่น
ข้อความที่ดูเหมือนถูกต้องตามกฎหมายก็ยังเป็นเพียงข้อความหนึ่ง อย่าดำเนินการตามคำขอที่เกี่ยวข้องกับเงินทุนหรือข้อมูลรับรองโดยไม่เข้าเว็บไซต์หรือแอปด้วยตนเอง
ผู้ใช้ WEEX นำบทเรียนด้านความปลอดภัยเหล่านี้ไปใช้ได้อย่างไร?
ผู้ใช้ WEEX สามารถตรวจสอบการป้องกันที่มีให้ผ่าน การตั้งค่าความปลอดภัย ซึ่งรวมถึง passkey ตัวเลือกการยืนยันตัวตน รหัสป้องกันฟิชชิง และการจัดการอุปกรณ์
เลือกการตั้งค่าตามตัวเลือกที่มีให้กับบัญชีของคุณจริง อย่าตีความหน้าเว็บที่ยังไม่ได้ยืนยันตัวตนหรือภาพประกอบทั่วไปว่าเป็นรายงานการกำหนดค่าความปลอดภัยส่วนบุคคลของคุณ
หากต้องการข้อมูลเพิ่มเติมเกี่ยวกับแพลตฟอร์ม WEEX Trust Center รวบรวมแหล่งข้อมูลเกี่ยวกับเงินสำรอง กองทุนคุ้มครอง ความปลอดภัย และการตรวจสอบยืนยัน ควรตรวจสอบขอบเขตและเงื่อนไขของแต่ละรายการ แทนที่จะถือว่าตัวเลขพาดหัวเป็นการรับประกัน
เหตุการณ์นี้ไม่ใช่เหตุผลที่จะประกาศว่ารูปแบบการเก็บรักษาสินทรัพย์แบบใดปลอดภัยเสมอไป การเก็บสินทรัพย์บนแพลตฟอร์มทำให้ระบบระดับสถาบันต้องรับผิดชอบอย่างมาก ส่วนการเก็บสินทรัพย์ด้วยตนเองทำให้ผู้ถือสินทรัพย์ต้องรับผิดชอบอย่างมากต่อคีย์ อุปกรณ์ ข้อมูลสำรอง และการตัดสินใจทำธุรกรรม
การตัดสินใจที่ดีเริ่มจากการเข้าใจความรับผิดชอบเหล่านั้นและหลักฐานที่มีให้ใช้ประเมิน
มุมมองจากกองบรรณาธิการ WEEX
ผลการตรวจสอบล่าสุดของ Binance แสดงให้เห็นว่าไม่สามารถทำความเข้าใจเหตุการณ์ได้จากอุปกรณ์เครื่องเดียว มูลค่าความเสียหายที่เป็นข่าวพาดหัว หรือเปอร์เซ็นต์การกู้คืนเพียงอย่างเดียว
คำถามด้านความปลอดภัยที่สำคัญที่สุดคือ การเข้าถึงของผู้โจมตีกลายเป็นอำนาจในการเคลื่อนย้ายสินทรัพย์ได้อย่างไร และอำนาจส่วนใดยังคงอยู่ระหว่างการควบคุมเหตุ ส่วนความแตกต่างทางการเงินที่สำคัญที่สุดคือการเปรียบเทียบการเปลี่ยนสินทรัพย์ที่รองรับยอดลูกค้ากับการกู้คืนทรัพย์สินที่ถูกขโมย
การเติมสินทรัพย์กลับคืนและงานกู้คืนที่ Binance เปิดเผยเป็นพัฒนาการสำคัญ ควรประเมินควบคู่กับการตรวจสอบอิสระ หลักฐานการแก้ไขที่เฉพาะเจาะจง และการฟื้นฟูการดำเนินงาน โดยพิจารณาขอบเขตและวันที่ของคำกล่าวอ้างแต่ละรายการ
สำหรับผู้ใช้ แนวทางปฏิบัติคือการตรวจสอบยืนยัน ได้แก่ ตรวจสอบบัญชี เข้าถึงบริการผ่านช่องทางอย่างเป็นทางการ ทำความเข้าใจคำแนะนำการโอน และปฏิเสธทางลัดที่คนแปลกหน้านำเสนอ
คำถามที่พบบ่อย
1. การแฮ็ก Binance เกิดขึ้นเมื่อใด?
การโอนเงินออกโดยไม่ได้รับอนุญาตเกิดขึ้นเมื่อ 29/10/2026 ผลการตรวจสอบเบื้องต้นของ Binance ระบุว่ามีการเจาะระบบเพื่อเตรียมการในช่วงหลายเดือนก่อนหน้านั้น
2. Binance ถูกแฮ็กได้อย่างไร?
Binance อธิบายว่าเป็นปฏิบัติการหลายขั้นตอนที่เกี่ยวข้องกับการดาวน์โหลดไฟล์ประสงค์ร้าย การรับสมัครงานปลอม อุปกรณ์ที่ถูกเจาะ และการเข้าถึงระบบภายในจนถึงโครงสร้างพื้นฐานลงนามธุรกรรมของกระเป๋าเงิน การตรวจสอบจากหน่วยงานอิสระยังคงมีความสำคัญ
3. Binance กู้คืนเงินทุนที่ถูกขโมยไปทั้งหมดแล้วหรือยัง?
รายงานล่าสุดระบุว่าโทเค็นสินทรัพย์ที่ได้รับผลกระทบประมาณ 98% ได้รับการเติมกลับคืนแล้ว ซึ่งแตกต่างจากการกู้คืนสินทรัพย์เดิมที่ถูกขโมยไป เงินทุนที่ถูกอายัดหรือสกัดกั้นไว้ก็ต้องพิจารณาแยกต่างหากเช่นกัน
4. เหตุการณ์นี้หมายความว่ารหัสผ่านของผู้ใช้ทุกคนถูกขโมยหรือไม่?
ไม่ การเจาะโครงสร้างพื้นฐานกระเป๋าเงินของแพลตฟอร์มไม่ได้ยืนยันว่าข้อมูลเข้าสู่ระบบของลูกค้าทุกคนถูกเปิดเผย ตรวจสอบกิจกรรมที่น่าสงสัยซึ่งเกี่ยวข้องกับบัญชีของคุณโดยเฉพาะ
5. ผู้ใช้ต้องจ่ายค่าธรรมเนียมเพื่อรับเงินชดเชยหรือไม่?
อย่าจ่ายเงินตามคำขอที่ไม่ได้ร้องขอซึ่งอ้างว่าเป็นค่าชดเชย ค่าดำเนินการแบบพิเศษ หรือค่าปลดล็อกการถอนเงิน ปฏิบัติตามคำแนะนำบนแพลตฟอร์มอย่างเป็นทางการ และติดต่อฝ่ายสนับสนุนโดยตรงหากจำเป็น
เนื้อหานี้จัดทำขึ้นเพื่อวัตถุประสงค์ด้านการให้ข้อมูลทั่วไปเท่านั้น และไม่ถือเป็นคำแนะนำด้านการเงิน การลงทุน กฎหมาย หรือภาษี อีเวนต์ รีวอร์ด โปรโมชันออนไลน์ หรือข้อมูลที่เกี่ยวข้องใดๆ ที่กล่าวถึงในที่นี้ ไม่ควรถือเป็นคำแนะนำ การชักชวน หรือคำเชิญชวนให้ซื้อ ขาย เทรด หรือดำเนินการอื่นใดเกี่ยวกับสินทรัพย์คริปโต สินทรัพย์คริปโตมีความผันผวนสูงและอาจส่งผลให้เกิดการขาดทุน ความพร้อมให้บริการของบริการ ผลิตภัณฑ์ และอีเวนต์ที่เกี่ยวข้องของ WEEX อาจแตกต่างกันไปตามภูมิภาค คุณมีหน้าที่ตรวจสอบให้แน่ใจว่าการเข้าร่วมของคุณเป็นไปตามกฎหมายและข้อบังคับท้องถิ่นที่ใช้บังคับ
คุณอาจสนใจ

Cyber พบปัญหาการเพิ่มจำนวนโทเค็นผิดปกติบน Solana

การซื้อที่ดีกว่า: Bitcoin กับ Ethereum

Peter Schiff ชี้ให้เห็นว่าการเคลื่อนไหวของสกุลเงินดิจิทัลหลักมีความสัมพันธ์สูง

BTCS กู้ยืมประมาณ 54 ล้านดอลลาร์จาก Aave ไม่มีการรับประกันว่าจะไม่ถูกชำระบัญชี

Gambana เปิดตัวแพลตฟอร์มคาสิโนและการเดิมพันกีฬา

ยอดขาย NFT เพิ่มขึ้นเป็น 33 ล้านดอลลาร์ ขณะที่การซื้อขาย Ethereum เพิ่มขึ้น 33%

Chainflip ถูกโจมตีโดยแฮกเกอร์ สูญเสียประมาณ 4.86 ล้านดอลลาร์

Carl Moon เปิดเผยว่า Bitcoin ลดลงเหลือ 55,615 ดอลลาร์

JPMorgan ประเมินต้นทุนการผลิต Bitcoin ที่ 86000 ดอลลาร์ท่ามกลางแรงกดดันจากการขายของนักขุด

Vitalik วิจารณ์ Netflix ซีรีส์ FTX ว่ามีการเหยียดเชื้อชาติ

SBF กล่าวถึงความเสียดายในการขาย Anthropic: AI มีโอกาสทำลายมนุษย์ 25% คนรุ่นใหม่ควรเรียนรู้ AI ให้เข้าใจ

หุ้นโทเคนของ Anthropic เปิดตัวในหลายบล็อกเชนในการเสนอขายหุ้นครั้งใหญ่ที่สุดในประวัติศาสตร์ มูลค่าการซื้อขายเกิน 1.5 พันล้านเยน

การแฮ็กมูลค่า 1.6 ล้านดอลลาร์ของ Fluidkey เปิดเผยความเสี่ยงด้านความปลอดภัยแม้เมื่อคีย์ส่วนตัวไม่ออกจากอุปกรณ์ของผู้ใช้

Sam Price ติดตามช่วงราคาของ Ethereum

BitMine ขาดทุน 10.1 พันล้านดอลลาร์ NVIDIA อาจทำสถิติการลดลงติดต่อกันนานที่สุด

Fairmint วางแผนเปิดตัวสถานที่ซื้อขายหุ้นที่มีการทำโทเค็นใน Canton ร่วมกับ Ethereum

เมื่อยักษ์ใหญ่แบบดั้งเดิมเร่งเข้าสู่ดอลลาร์ดิจิทัล Yvonne Chia จาก USDD อธิบายว่าทำไมการเข้าถึงตลอด 24 ชั่วโมง การดูแลตนเอง และผลตอบแทนที่โปร่งใสจึงทำให้สเตเบิลคอยน์แบบกระจายศูนย์มีข้อได้เปรียบที่ธนาคารไม่สามารถเลียนแบบได้

Ripple ขยายการใช้งาน Stablecoin อย่างรวดเร็ว นี่คือเหตุผลที่ทำให้ XRP มีแนวโน้มลดลง

Ethereum เลื่อนการอัปเดตเนื่องจากต้นทุนที่สูงขึ้นอย่างมาก

Arthur Hayes กำลังซื้อช่วงราคาต่ำหลังจากโอนเงิน 5 ล้านดอลลาร์ใน USDC?

大冰要抄底(专注交易) แบ่งปันกลยุทธ์การซื้อขายแบบ Long
เมื่อบัญชี "โปรแกรมได้": การควบคุมและการเลือกจาก EIP-7702, ERC-4337 สู่ Native AA

DeFi ความเสี่ยงที่ซ่อนอยู่ในสินเชื่อส่วนบุคคล: ความเสี่ยงที่แท้จริงเบื้องหลังราคาที่มั่นคง

CEO ของ StarkWare ชี้ให้เห็นว่าปริมาณการซื้อขาย DeFi ต่ำเนื่องจากความกังวลด้านความปลอดภัย
วิธีซื้อคริปโต VTC6: คู่มือ VICE 6 (VTC6)
เรียนรู้วิธีซื้อ crypto VTC6 ผ่านเส้นทาง DEX ที่รองรับ ตรวจสอบที่อยู่โทเคน VICE 6 ที่ถูกต้อง และทบทวนราคาเสนอซื้อและขายก่อนสวอป

Anthropic เข้าจดทะเบียนใน Nasdaq ขณะที่บิทคอยน์ทำจุดต่ำสุดรายสัปดาห์ | สรุปตลาดประจำวันของ WEEX (20/11/2026)
เมื่อปิดตลาดวันที่ 19/11 ดัชนีหลักทั้งสามปรับตัวลงมากกว่า 2% ความผันผวนในกลุ่มที่เกี่ยวข้องกับ AI เพิ่มขึ้น บิทคอยน์ร่วงต่ำกว่าจุดต่ำสุดรายสัปดาห์ชั่วครู่ก่อนฟื้นตัว Anthropic เข้าจดทะเบียนใน Nasdaq ขณะที่โลหะมีค่าถูกกดดัน

WEEX Exclusive: Anthropic เข้าจดทะเบียนใน Nasdaq ขณะที่บิทคอยน์ทำจุดต่ำสุดรายสัปดาห์ | สรุปตลาดรายวัน WEEX (20/11/2026)
ณ เวลาปิดตลาด 19/11 ดัชนีหลักทั้งสามปรับตัวลงมากกว่า 2% ความผันผวนในกลุ่มธุรกิจที่เกี่ยวข้องกับ AI เพิ่มขึ้น บิทคอยน์ร่วงต่ำกว่าจุดต่ำสุดรายสัปดาห์ชั่วครู่ก่อนฟื้นตัว ขณะที่ Anthropic เข้าจดทะเบียนใน Nasdaq และโลหะมีค่าถูกกดดัน
VanEck ยุติความร่วมมือกับ Gemini หยุดการดูแล Bitcoin, Ethereum และ SOL ETF

Lido เปิดตัว tee-signer สำหรับผู้ตรวจสอบ Ethereum
BITCOIN JAPAN 2026 จะเปิดที่ Bellesalle Akihabara โดยพูดคุยเกี่ยวกับการใช้ BTC ในองค์กร
Cyber พบปัญหาการเพิ่มจำนวนโทเค็นผิดปกติบน Solana
การซื้อที่ดีกว่า: Bitcoin กับ Ethereum
Peter Schiff ชี้ให้เห็นว่าการเคลื่อนไหวของสกุลเงินดิจิทัลหลักมีความสัมพันธ์สูง
BTCS กู้ยืมประมาณ 54 ล้านดอลลาร์จาก Aave ไม่มีการรับประกันว่าจะไม่ถูกชำระบัญชี
Gambana เปิดตัวแพลตฟอร์มคาสิโนและการเดิมพันกีฬา
ยอดขาย NFT เพิ่มขึ้นเป็น 33 ล้านดอลลาร์ ขณะที่การซื้อขาย Ethereum เพิ่มขึ้น 33%
บทความล่าสุด


เหรียญที่ลิสต์ล่าสุดบน WEEX


