
WEEX API açarının təhlükəsizliyi: Sızmış açar sizə hələ nə edə bilər?

 Google-da bizi seçin


WEEX-də API açarının təhlükəsizliyi bir struktur səbəbə görə bir çox birjadan daha asandır: heç bir API icazə sahəsi vəsait çıxara bilməz. Lakin «çıxara bilməz» «sizə pul itirdə bilməz» demək deyil. Spot və ya Futures/Contract ticarət icazə sahəsinə malik sızmış açardan bir dəfə də olsun vəsait çıxarmadan balansınızı hücumçunun cibinə yönəltmək üçün istifadə edilə bilər və bu hücum nümunəsi sənaye üzrə birjalarda hesabları boşaldıb. Bu məqalə hücumun necə işlədiyini, açarların praktikada haradan sızdığını və IP-yə bağlama ilə başlayan, sızmış WEEX açarını demək olar ki, dəyərsiz edən beş nəzarət tədbirini izah edir. Məqalə komprometasiya ehtimalından şübhələndiyiniz gün üçün açarı ləğv edib yenidən yaratma proseduru ilə başa çatır.
Sızmış WEEX API açarı nə edə və nə edə bilməz
Sərhəddən başlayın. WEEX-in spot üçün API sənədlərində və futures üçün iki icazə növü göstərilir: hər yeni açar üçün standart olan Read Only və Spot sahəsi ilə Futures/Contract sahəsinə bölünən Trade. Vəsait çıxarma icazə sahəsi və xaricə köçürmə icazə sahəsi yoxdur. Coin-ləri birjadan çıxarmaq üçün hələ də veb və ya tətbiq prosesi, 2FA-nız və aktivləşdirdiyiniz hər hansı vəsait çıxarma ünvanı nəzarətləri tələb olunur.
Beləliklə, sızmış yalnız oxuma açarı məlumatları üzə çıxarır: balanslar, açıq əmrlər, ticarət tarixçəsi, mövqe ölçüləri. Bu, məxfilik və hədəfə çevrilmə problemidir, çünki hücumçu artıq nə qədər saxladığınızı və necə ticarət etdiyinizi dəqiq bilir, lakin birbaşa itki deyil.
Ticarət icazəli sızmış açar fərqlidir. Hücumçu sizin adınızdan əmrlər yerləşdirə və ləğv edə bilər. Likvid cütdə bu, əsasən pulunuzu təsadüfi şəkildə itirməsinə imkan verir; bu pisdir, amma hücumçu üçün gəlirli deyil. Əsl zərər aşağıda təsvir edilən əks-ticarət nümunəsindən və leverecdən gəlir: Futures/Contract açarı ilə hücumçu marjanızın imkan verdiyi ən böyük mövqeni aça və qalanını bazarın öhdəsinə buraxa bilər.
Əks-ticarət hücumu: Sızmış açarlardan necə gəlir əldə edilir
Bu nümunə birjalar üzrə dəfələrlə sənədləşdirilib və vəsait çıxarmadan işləyir.
Hücumçu az ticarət edilən cütdə və ya futures əmr kitabının qeyri-likvid tərəfində mövqe saxlayır. Sızmış açarınızdan istifadə edərək hesabınızdan bazar və ya aqressiv limit əmrləri yerləşdirir və qiyməti onun gözləyən əmrlərinə doğru itələyir. Siz onun inventarını şişirdilmiş qiymətlərlə alır və ya aşağı salınmış qiymətlərlə onun alış əmrlərinə satırsınız. Balansınız birjanın öz uyğunlaşdırma mühərrikinin daxilində onun mənfəətinə çevrilir. Bir neçə cütlükdə bir neçə dəqiqə ərzində təkrarlanan bu proses hesabın böyük hissəsini boşalda bilər və hər bir əmr qanuni şəkildə sizin açarınızla imzalandığı üçün bu, sizin ticarətiniz kimi görünür.
WEEX-in quruluşundakı üç xüsusiyyət bu hücumun iqtisadi nəticəsini dəyişir. IP-yə bağlamadan istifadə etmisinizsə, hücumçunun sorğuları birbaşa rədd edilir. Hər açar üçün bir ticarət icazə sahəsi olması oğurlanmış spot açarının futures marjanıza toxuna bilməməsi və əksinə deməkdir. Həmçinin IP-yə görə deyil, hesab üzrə tətbiq edilən ORDERS sürət limiti hər kəsin, o cümlədən hücumçunun, hesabınızdan əmrləri nə qədər tez göndərə biləcəyini məhdudlaşdırır; limiti aşmaq HTTP 429 qaytarır və 10 saniyəlik bloklama tətbiq edir. Bunların heç biri açarı məxfi saxlamağı əvəz etmir, lakin birlikdə fəlakətli sızıntını nəzarətdə saxlanılan sızıntıya çevirir.
API açarları əslində haradan sızır
Komprometasiya olunmuş açarların çoxu şifrələməni sındırmaqla oğurlanmır. Onlar sahibinin buraxdığı bir yerdən kopyalanır.
- Mənbə koduna nəzarət. Config faylına yapışdırılan və ictimai repozitoriyaya göndərilən SecretKey bir neçə dəqiqə ərzində avtomatik skanerlər tərəfindən toplanır. Özəl repozitoriyalar da fork-lar, CI logları və keçmiş əməkdaşlar vasitəsilə sızır.
- Ekran görüntüləri və ekran paylaşımı. API Management səhifəsi SecretKey-i bir dəfə göstərir. «Saxlamaq üçün» çəkilən və bulud foto kitabxanası ilə sinxronlaşdırılan ekran görüntüsü geniş yayılmış sızma mənbəyidir.
- Üçüncü tərəf bot və portfel platformaları. Açarı hostinq xidmətinə yapışdırdığınız zaman onun təhlükəsizliyi sizin təhlükəsizliyinizə çevrilir. Platformadakı sızma orada saxlanılan hər bir açarı üzə çıxarır və IP-yə bağlanmamış ticarət icazəli açar hücumçunun infrastrukturundan dərhal istifadə edilə bilər.
- Ortaq və ya ucuz VPS hostları. Zəif SSH gigiyenası, təkrar istifadə edilən parollar və ya açıq idarəetmə paneli olan serverdə mühit dəyişənlərində və ya açıq mətn fayllarında saxlanılan açarlar.
- Loglar. Sorğu başlıqlarını çap edən sazlama sətri
ACCESS-KEY-i və pis yazılmış klientlərdə xam sirri log fayllarına yazar; bu fayllar daha sonra log aqreqatoruna göndərilir. - Çat və dəstək sistemləri. «İşləyib-işləmədiyini yoxlamaq» üçün dəstək çatına və ya komanda kanalına yapışdırılan açarlar.
Bu altı nümunənin hamısında qanunauyğunluq eynidir: açara hücum edilməyib, o, ifşa olunub. Buna görə vacib nəzarət tədbirləri açarın saxlanarkən daha güclü şifrələnməsinə deyil, ifşa olunmuş açarın nə edə biləcəyinin məhdudlaşdırılmasına yönəlir.
-- qiyməti
Sızmış açarı demək olar ki, dəyərsiz edən beş nəzarət tədbiri
Bir dəqiqəlik səylə nə qədər itkini önlədiyinə görə sıralanıb.
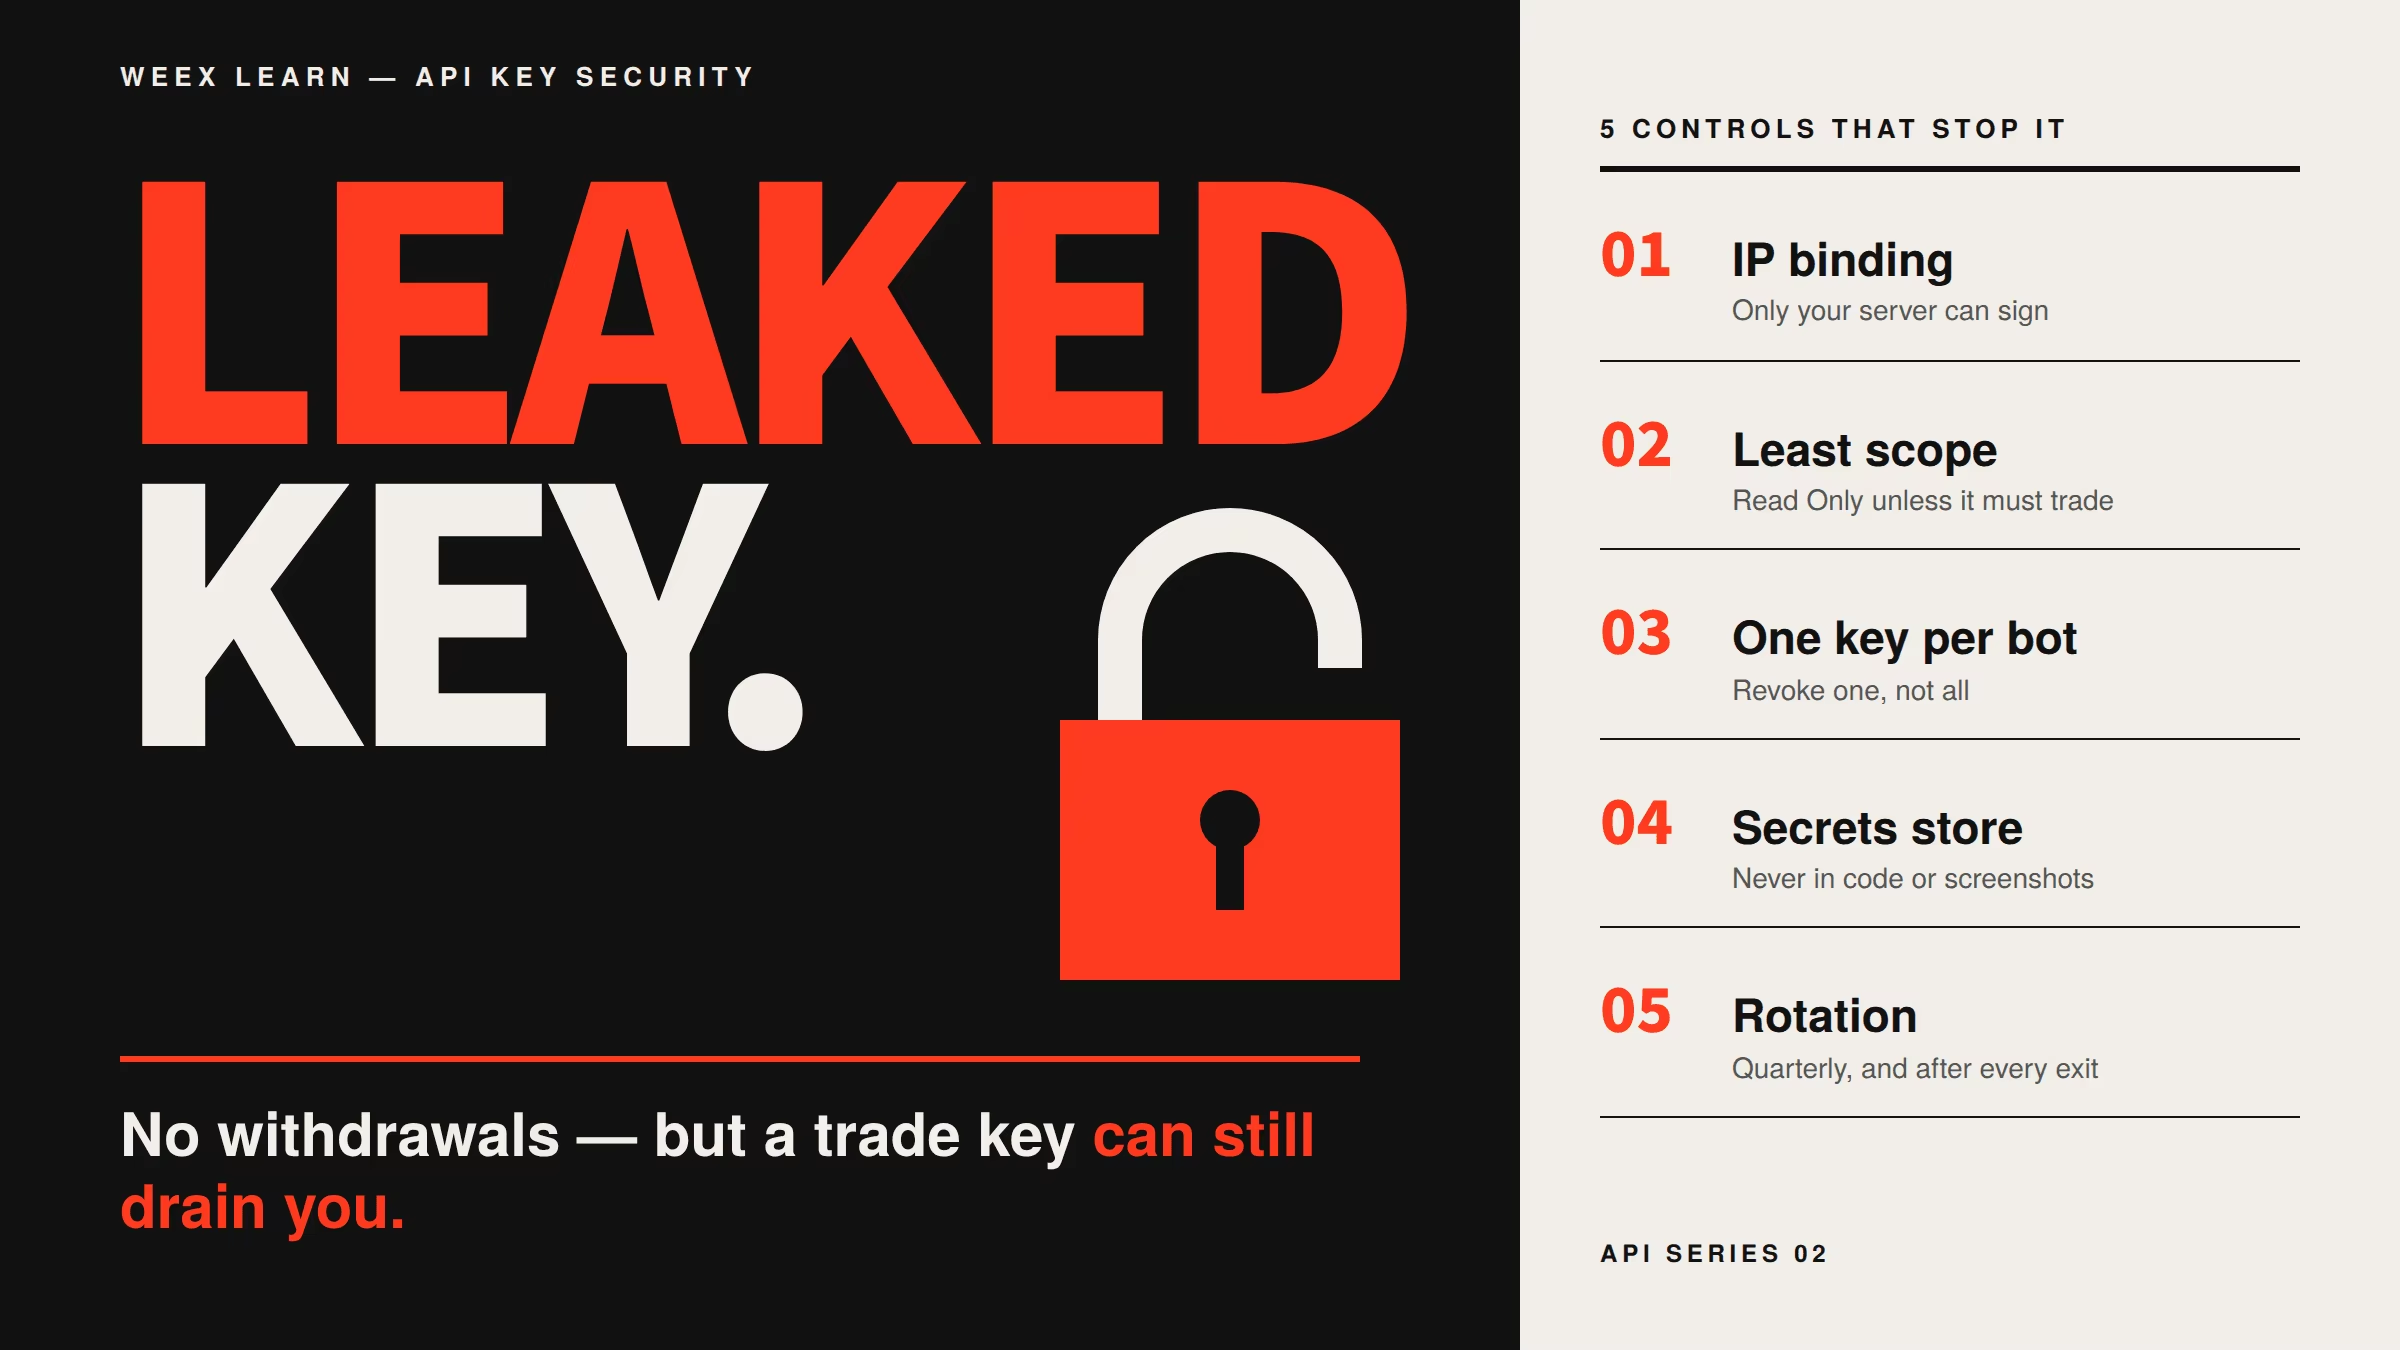
- IP-yə bağlama. Hər ticarət icazəli açarı ondan istifadə edən maşının statik IP-sinə bağlayın. Yalnız VPS-inizdən işləyən sızmış açar hücumçunun istifadə edə bilməyəcəyi açardır. WEEX-in sənədləri məhz bu səbəbdən məhdudiyyətsiz açarları təhlükəsizlik riski kimi göstərir. Proqramınız dinamik ev IP-sindən işləyirsə, onu VPS-ə köçürün və ya açarı yalnız oxuma rejimində saxlayın.
- Minimum icazə sahəsi. Standart olaraq Read Only; yalnız proqramın buna həqiqətən ehtiyacı olduğu sübut ediləndə bir ticarət icazə sahəsi. Eyni açarda heç vaxt Spot və Futures/Contract-i aktivləşdirməyin. İnsanların qoşduğu alətlərin çoxuna — izləyicilər, vergi ixracları, xəbərdarlıqlar — yalnız oxuma girişi və bundan artığı lazım deyil.
- Hər proqram və hər maşın üçün bir açar. WEEX 10 açar qrupuna icazə verir. Onları izolyasiyaya sərf edin ki, bir alətin komprometasiyası sizə bütün açarlara deyil, yalnız bir açara başa gəlsin və əmr tarixçəsi hansı proqramın nə yerləşdirdiyini göstərsin.
- Sirlərın idarə edilməsi. SecretKey və Passphrase-i ƏS açar deposunda, sirlər menecerində və ya ən azı versiya nəzarətindən çıxarılmış mühit faylında saxlayın. Heç vaxt kodda, ekran görüntülərində və ya çatda saxlamayın. Passphrase-in bərpa edilə bilmədiyini unutmayın: onu itirmək yeni açar tələb edir, buna görə də onu eyni diqqətlə qoruyun.
- Təqvim üzrə rotasiya. Əvəzedici açar yaradın, proqramı ona keçirin, işlədiyini təsdiqləyin və sonra köhnə açarı silin. Ticarət icazəli açarlar üçün rüblük dövr məqbul tezlikdir; istifadə etməyi dayandırdığınız hər hansı üçüncü tərəf platformasına toxunmuş açar isə dərhal dəyişdirilməlidir. Keçidi etməzdən əvvəl WEEX-in yeni və ya dəyişdirilmiş açarlar üçün qeyd etdiyi təxminən 15 dəqiqəlik yayılma gecikməsini nəzərə alın.
Hesab səviyyəsindəki qorunmalar bütün bunların təməlində dayanır. SMS əvəzinə autentifikator tətbiqində 2FA, e-poçtlarda anti-fişinq kodu və vəsait çıxarma ünvanı məhdudiyyətləri açar sızmasının tam hesab ələ keçirilməsinə çevrilməsi ehtimalını azaldır. WEEX-in kripto aktivlərinizi qorumaq barədə Learn təlimatı bu parametrlərdən keçməyə kömək edir.
WEEX API açarınızın komprometasiya olunduğunu göstərən əlamətlər
Sızmış ticarət açarı sizin əmrlərinizə bənzəyən əmrlər yaratdığı üçün aşkarlama etmədiyiniz işləri görməyə əsaslanır.
- Heç vaxt ticarət etmədiyiniz cütlüklərdə, xüsusilə aşağı likvidlikli cütlüklərdə icra edilmiş əmrlər.
- Qısa müddətdə kiçik əmrlər partlayışı və ya öz proqramınızın loglarında limitdən xeyli aşağı olmalı olduğu halda təkrar HTTP 429 cavabları; kimsə hesab üzrə əmr büdcənizdən istifadə edir.
- Futures açarında maksimum levereclə açılmış mövqelər.
- Öz proqramınızın qeydlərinin izah edə bilmədiyi balans dəyişiklikləri.
- Açarın işlədiyi dövrdən dərhal sonra bağlanmış IP-nizdən gələn autentifikasiya xətaları; bu, açarın dəyişdirildiyini göstərə bilər.
Açıq əmrləri və son icraları hər dəqiqə sorğulayan və gözlənilməz hər şey barədə xəbərdarlıq edən yalnız oxuma monitorinq açarı ucuz erkən xəbərdarlıq sistemidir və özü sui-istifadə edilə bilməyən icazə sahəsindən istifadə edir.
Şübhəli sızma: Açarı ləğv edib yenidən yaratma proseduru
Bunu ardıcıllıqla edin və yarıda dayandırmayın.
- Şübhəli açar qrupunu dərhal API Management bölməsində silin. «Sadəcə ticarət icazə sahəsini silim, sonra araşdıraram» deməyin; silinmə dərhal və tam həyata keçirilir.
- Bütün açıq əmrləri ləğv edin və vebdə və ya tətbiqdə mövqeləri nəzərdən keçirin. Açmadığınız hər şeyi bağlayın.
- Son əmrlər tarixçəsində tanımadığınız icraları yoxlayın, cütlükləri və vaxtları qeyd edin və təfərrüatlarla WEEX dəstəyinə müraciət edin.
- Sızmanın fayl ifşasından deyil, cihaz komprometasiyasından qaynaqlanması ehtimalı varsa, hesab parolunuzu dəyişin və 2FA-nı yenidən qeydiyyatdan keçirin.
- Yeni açar verməzdən əvvəl sızma mənbəyini tapın. Repozitoriya idisə, tarixçəni təmizləyin; üçüncü tərəf platforması idisə, bağlantını kəsin; server idisə, onu yenidən qurun.
- Düzgün icazə sahəsi, IP-yə bağlama və yeni Passphrase ilə yeni açar yaradın, sonra proqramı yeniləyin.
- Digər açarlarınızı nəzərdən keçirin. Bir yerdəki sızma çox vaxt eyni pis vərdişin digərlərini də ifşa etdiyini göstərir.
Praktik risk: Təcrübəli operatorlar nəyə nəzarət edir
İnsanları zərərə salan açarlar nadir hallarda düşündükləri açarlar olur. Bunlar 2024-cü ildə tərk edilmiş bot üçün yaradılmış, hələ də Futures/Contract icazə sahəsini saxlayan, heç vaxt IP-yə bağlanmamış və ləğv edilmiş VPS-dəki konfiqurasiya faylında qalan, lakin disk təsviri haradasa hələ də mövcud olan açardır. İndi API Management səhifənizi yoxlayın: hər açar üçün hansı proqramın ondan istifadə etdiyini, onun hələ də ticarət icazəsinə ehtiyacı olub-olmadığını, IP-yə bağlanıb-bağlanmadığını və nə qədər köhnə olduğunu soruşun. Cavab verə bilmədiyiniz hər şeyi silin. Bu tək məşq API açarınızın təhlükəsizliyi üçün istənilən miqdarda şifrələmə məsləhətindən daha çox iş görür.
FAQ
1. Sızmış WEEX API açarı vəsaitimi çıxara bilər?
Xeyr. 2026-cı ilin sentyabrına olan məlumata görə, WEEX API icazələri Read Only və Trade (Spot və ya Futures/Contract) ilə məhdudlaşır. Vəsait çıxarmaq üçün 2FA ilə veb və ya tətbiq prosesi tələb olunur.
2. Onda WEEX-də API açarının təhlükəsizliyi niyə vacibdir?
Ticarət icazəli açardan az likvidlikli cütlüklərdə əks-ticarət vasitəsilə balansınızı hücumçunun mövqelərinə çevirmək və ya maksimum leverecli futures mövqeləri açmaq üçün istifadə edilə bilər. İtki heç bir vəsait çıxarılmadan birjanın daxilində baş verir.
3. IP-yə bağlama təkbaşına kifayətdirmi?
Bu, ən effektiv tək nəzarət tədbiridir, çünki yalnız serverinizdən işləyən açardan başqa heç kim istifadə edə bilməz. Onu minimum icazə sahəsi və rotasiya ilə birləşdirin; yalnız ona güvənməyin.
4. WEEX API açarlarını nə qədər tez-tez dəyişməliyəm?
Ticarət icazəli açarlar üçün rüblük dəyişmə məqbul standartdır və istənilən üçüncü tərəf platforması ilə bağlantını kəsdikdən sonra dərhal edilməlidir. Yeni açarı yaradın, keçidi edin, sonra köhnəni silin.
5. Passphrase-i itirmişəm. Açar komprometasiya olunub?
Mütləq deyil, lakin açar istifadəyə yararsızdır və WEEX onu bərpa edə bilməz. Açar qrupunu silin və yenisini yaradın.
6. WEEX dəstəyi sızmış açarla edilmiş əks-ticarətləri geri çevirə bilər?
Etibarlı açarla imzalanan əmrlər qanuni ticarət kimi icra olunur və geri çevrilə bilməz. Hadisəni araşdırma üçün dəstəyə bildirin, lakin itkilərin yekun olduğunu qəbul edin və qarşısının alınması üçün tədbir görün.
Risk xəbərdarlığı
Kriptovalyuta ticarəti vəsaitlərin tam itirilməsi də daxil olmaqla yüksək itki riski daşıyır və leverecli futures mövqeləri dəyişkən bazarlarda bir neçə dəqiqə ərzində ləğv edilə bilər. API girişi bazar riskindən əlavə qarşı tərəf və əməliyyat riskləri yaradır: sızmış və ya həddindən artıq geniş icazəli açar, komprometasiya olunmuş üçüncü tərəf platforması və ya öz proqramınızdakı xəta niyyət etmədiyiniz ticarətləri icra edə bilər və bu ticarətlər geri çevrilə bilməz. Açarları IP-yə bağlamaq, minimum icazə sahəsi vermək, açarları hər proqram üzrə izolyasiya etmək və onları müntəzəm dəyişmək bu riski azaldır, lakin aradan qaldırmır. Bu məqalə 2026-cı ilin sentyabrına olan WEEX API funksiyalarını təsvir edir və investisiya məsləhəti deyil.
Bu məzmun yalnız ümumi məlumat məqsədilə təqdim olunur və maliyyə, investisiya, hüquqi və ya vergi məsləhəti hesab edilməməlidir. Burada qeyd olunan hər hansı tədbir, mükafat, onlayn kampaniya və ya əlaqəli məlumat hər hansı kriptoaktivin alınması, satılması, treydinqi və ya digər əməliyyatların aparılması üçün tövsiyə, təşviq və ya dəvət kimi qiymətləndirilməməlidir. Kriptoaktivlər yüksək dəyişkənliyə malikdir və maliyyə itkisinə səbəb ola bilər. WEEX-in xidmətləri, məhsulları və əlaqəli tədbirlərinin əlçatanlığı regiondan asılı olaraq dəyişə bilər. İştirakınızın yerli qanunvericilik və tənzimləyici tələblərə uyğun olmasını təmin etmək sizin məsuliyyətinizdir.
Bunları da bəyənə bilərsiniz
Kripto pulqabınız təhlükəsizdirmi? Təhlükəsizlik xəbərdarlıqlarını necə yoxlamaq və fişinqi necə tanımaq olar
WEEX Trust Center-dən necə istifadə etməli: ehtiyatları, Müdafiə Fondunu və rəsmi əlaqə vasitələrini yoxlayın
Walrus Coin (WAL) nədir? Niyə bahalaşır və hələ nə təsdiqlənməyib
Walrus (WAL) 30% bahalaşdı: AI məlumatları xəbəri Sui saxlama tokenində ralliyə səbəb oldu
WEEX API Açarının Qurulması: Üçüncü Tərəf Platformasını Təhlükəsiz Qoşmaq
Mərkəzləşdirilməmiş kriptovalyuta birjası (DEX) nədir? Necə işləyir, xərcləri, riskləri və nə vaxt istifadə edilməlidir
Ethereum 2030 Yol Xəritəsi: Vitalikin Kriptoqrafik Dünya Kompüteri
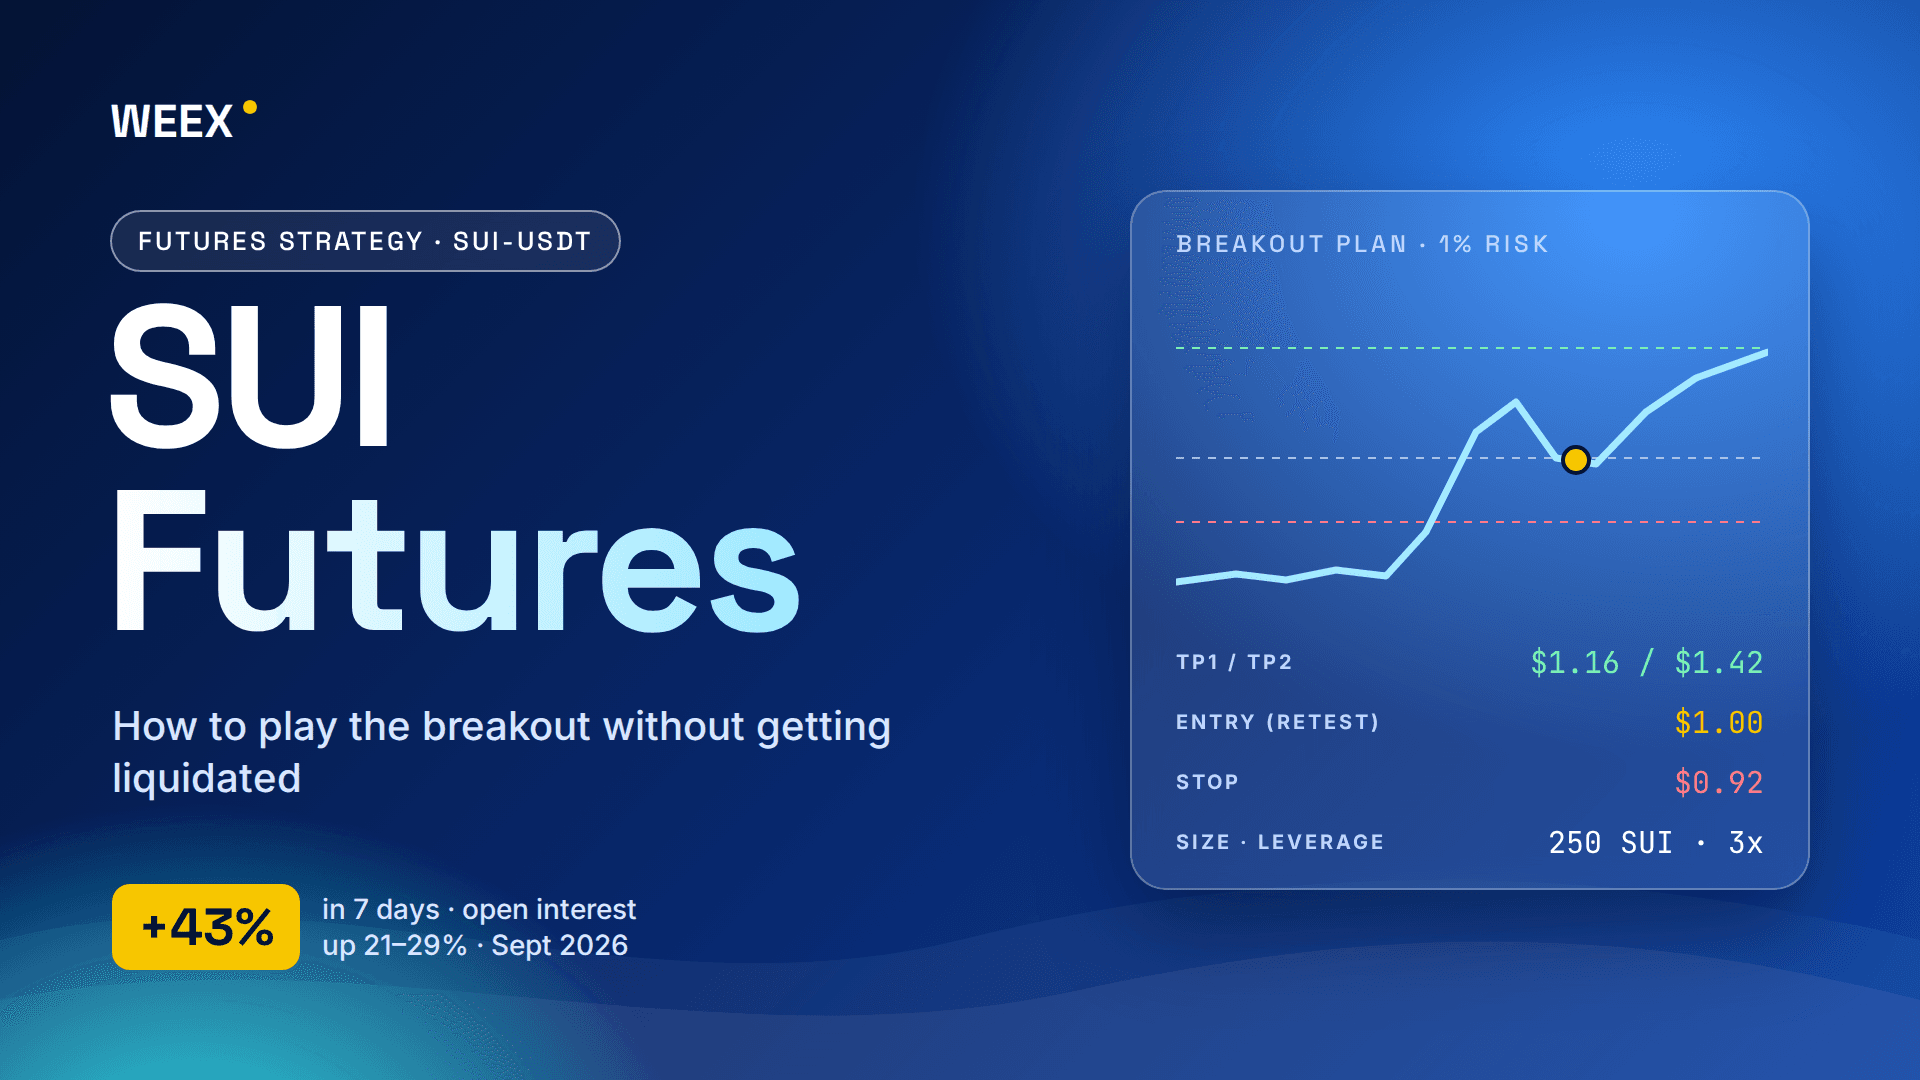
SUI fyuçers ticarəti: Likvidasiyaya uğramadan qırılmadan necə yararlanmalı
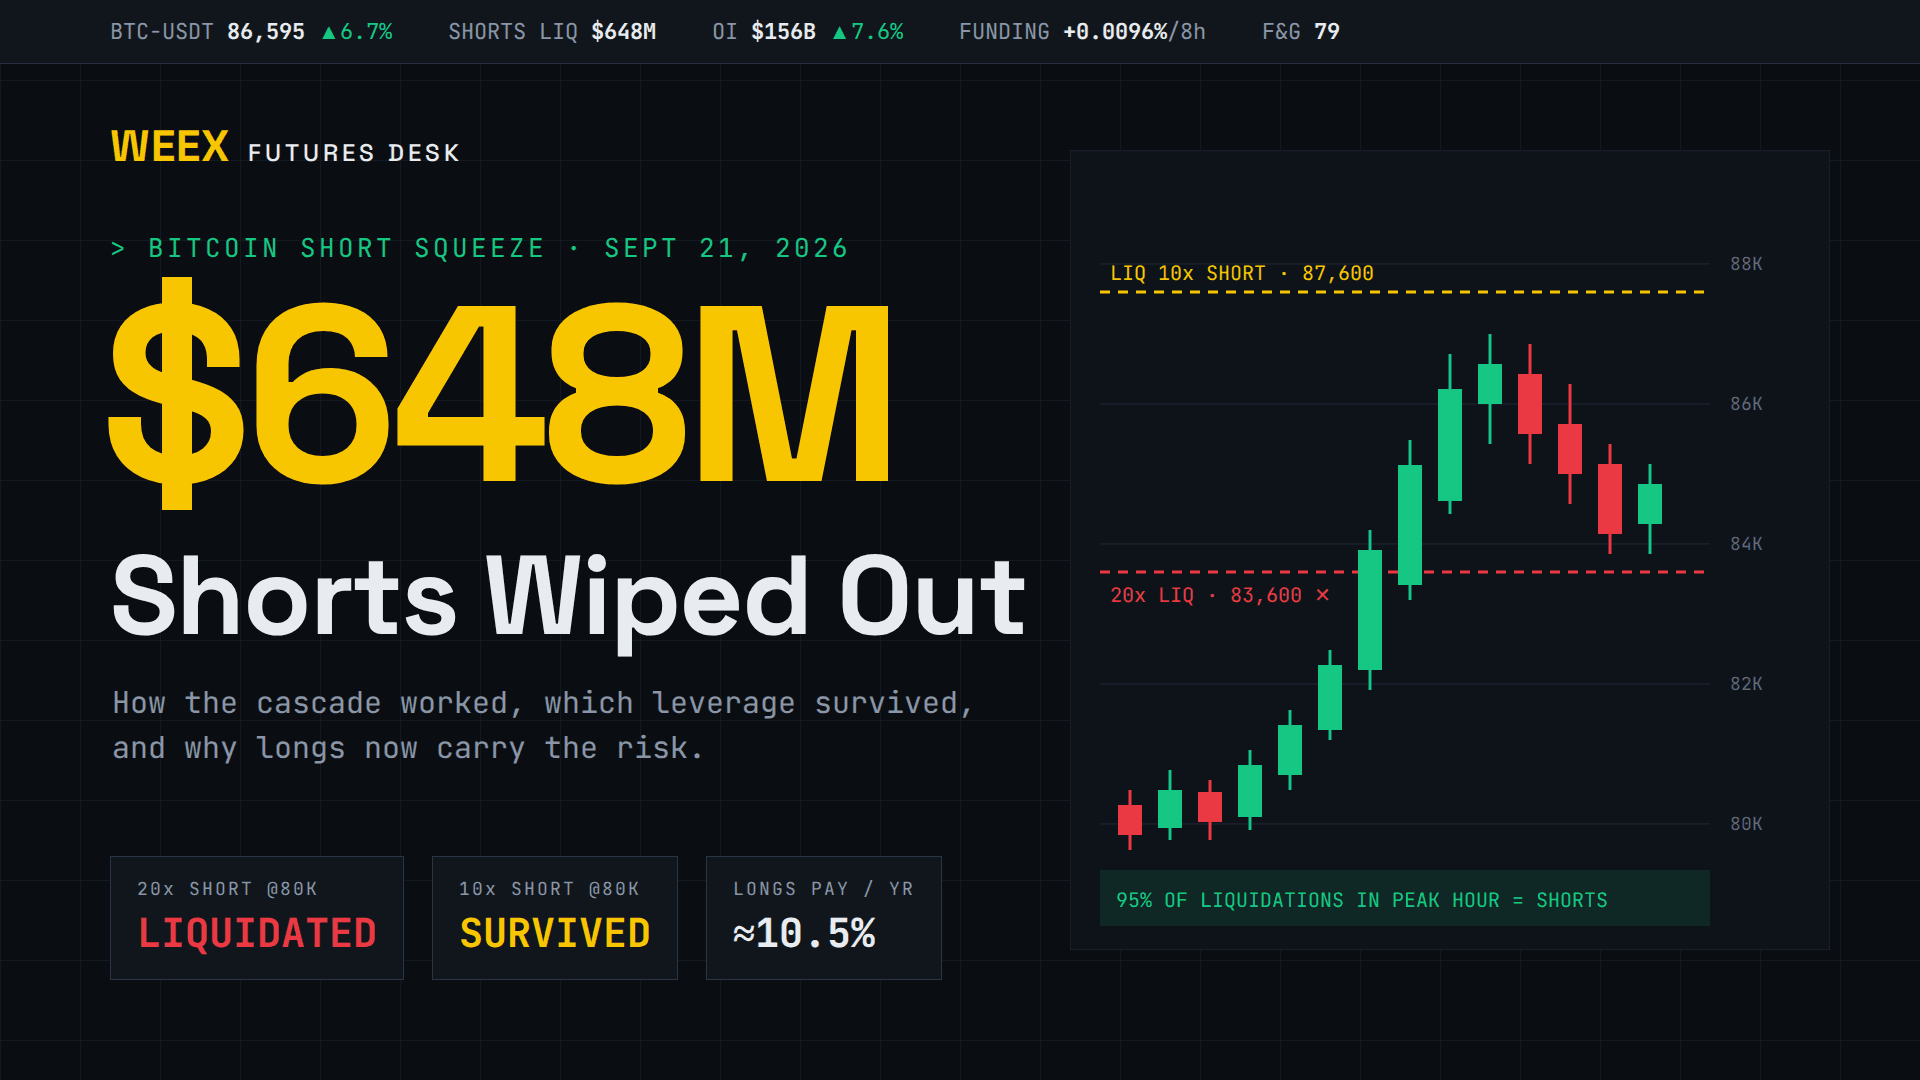
Bitcoin short squeeze izahı: 21 sentyabrda baş verən $648M-lıq likvidasiyanın təfərrüatları
WEEX-də BTC fyuçers ticarəti: 25 sentyabrdan əvvəl BTC mükafatlarını əldə edin
Digital Asset Tax Certainty Act nədir? ABŞ-ın yeni kripto vergi qanunu haqqında bilməli olduğunuz hər şey
TOKEN2049 Sinqapur 2026 tədbirləri: yan tədbirlər, VIP salonları və TOKEN2049 həftəsində nə etməli
Hunter Biden kimdir? Yeni $LAPTOP kriptovalyuta sikkəsinin arxasındakı hekayə

PONS nədir? Robinhood Chain-i ələ keçirən “100x coin”in iç üzü

İnvestisiya məsləhətçiləri üçün SEC-in kripto aktivlərin saxlanması qaydaları: 2026-cı il bələdçisi

5 Sentyabr son tarixinə qədər Pakistanda kriptovalyuta birjasının seçilməsi
Saxta WEEX dəstəyi: Təqlid fırıldaqları real hesabları necə boşaldır

WEEX Təhlükəsizdirmi? Ehtiyatları və 1000 BTC Fondu Özünüz Yoxlayın
Kripto pulqabınız təhlükəsizdirmi? Təhlükəsizlik xəbərdarlıqlarını necə yoxlamaq və fişinqi necə tanımaq olar
WEEX Trust Center-dən necə istifadə etməli: ehtiyatları, Müdafiə Fondunu və rəsmi əlaqə vasitələrini yoxlayın
Walrus Coin (WAL) nədir? Niyə bahalaşır və hələ nə təsdiqlənməyib
Walrus (WAL) 30% bahalaşdı: AI məlumatları xəbəri Sui saxlama tokenində ralliyə səbəb oldu
WEEX API Açarının Qurulması: Üçüncü Tərəf Platformasını Təhlükəsiz Qoşmaq
Mərkəzləşdirilməmiş kriptovalyuta birjası (DEX) nədir? Necə işləyir, xərcləri, riskləri və nə vaxt istifadə edilməlidir
Mündəricat
Populyar koinlər
Ən son məqalələr


