
امنیت کلید API در WEEX: کلید افشاشده هنوز چه کاری میتواند با شما انجام دهد

 امتیازدهی ما در گوگل


امنیت کلید API در WEEX به یک دلیل ساختاری از بسیاری از صرافیها سادهتر است: هیچ محدودهای از API نمیتواند وجوه را برداشت کند. اما «ناتوانی در برداشت» با «ناتوانی در ضرر زدن به شما» یکی نیست. کلید افشاشدهای که محدوده معامله Spot یا Futures/Contract دارد، میتواند بدون حتی یک برداشت، موجودی شما را به جیب مهاجم منتقل کند؛ چنین الگویی در صرافیهای مختلف صنعت حسابها را خالی کرده است. این مقاله توضیح میدهد حمله چگونه انجام میشود، کلیدها در عمل از کجا افشا میشوند و پنج کنترل، با محوریت اتصال IP، چگونه کلید افشاشده WEEX را تقریباً بیارزش میکنند. مقاله با روند لغو و بازسازی برای روزی که به نفوذ مشکوک شوید پایان مییابد.
کلید API افشاشده WEEX چه کارهایی میتواند و نمیتواند انجام دهد
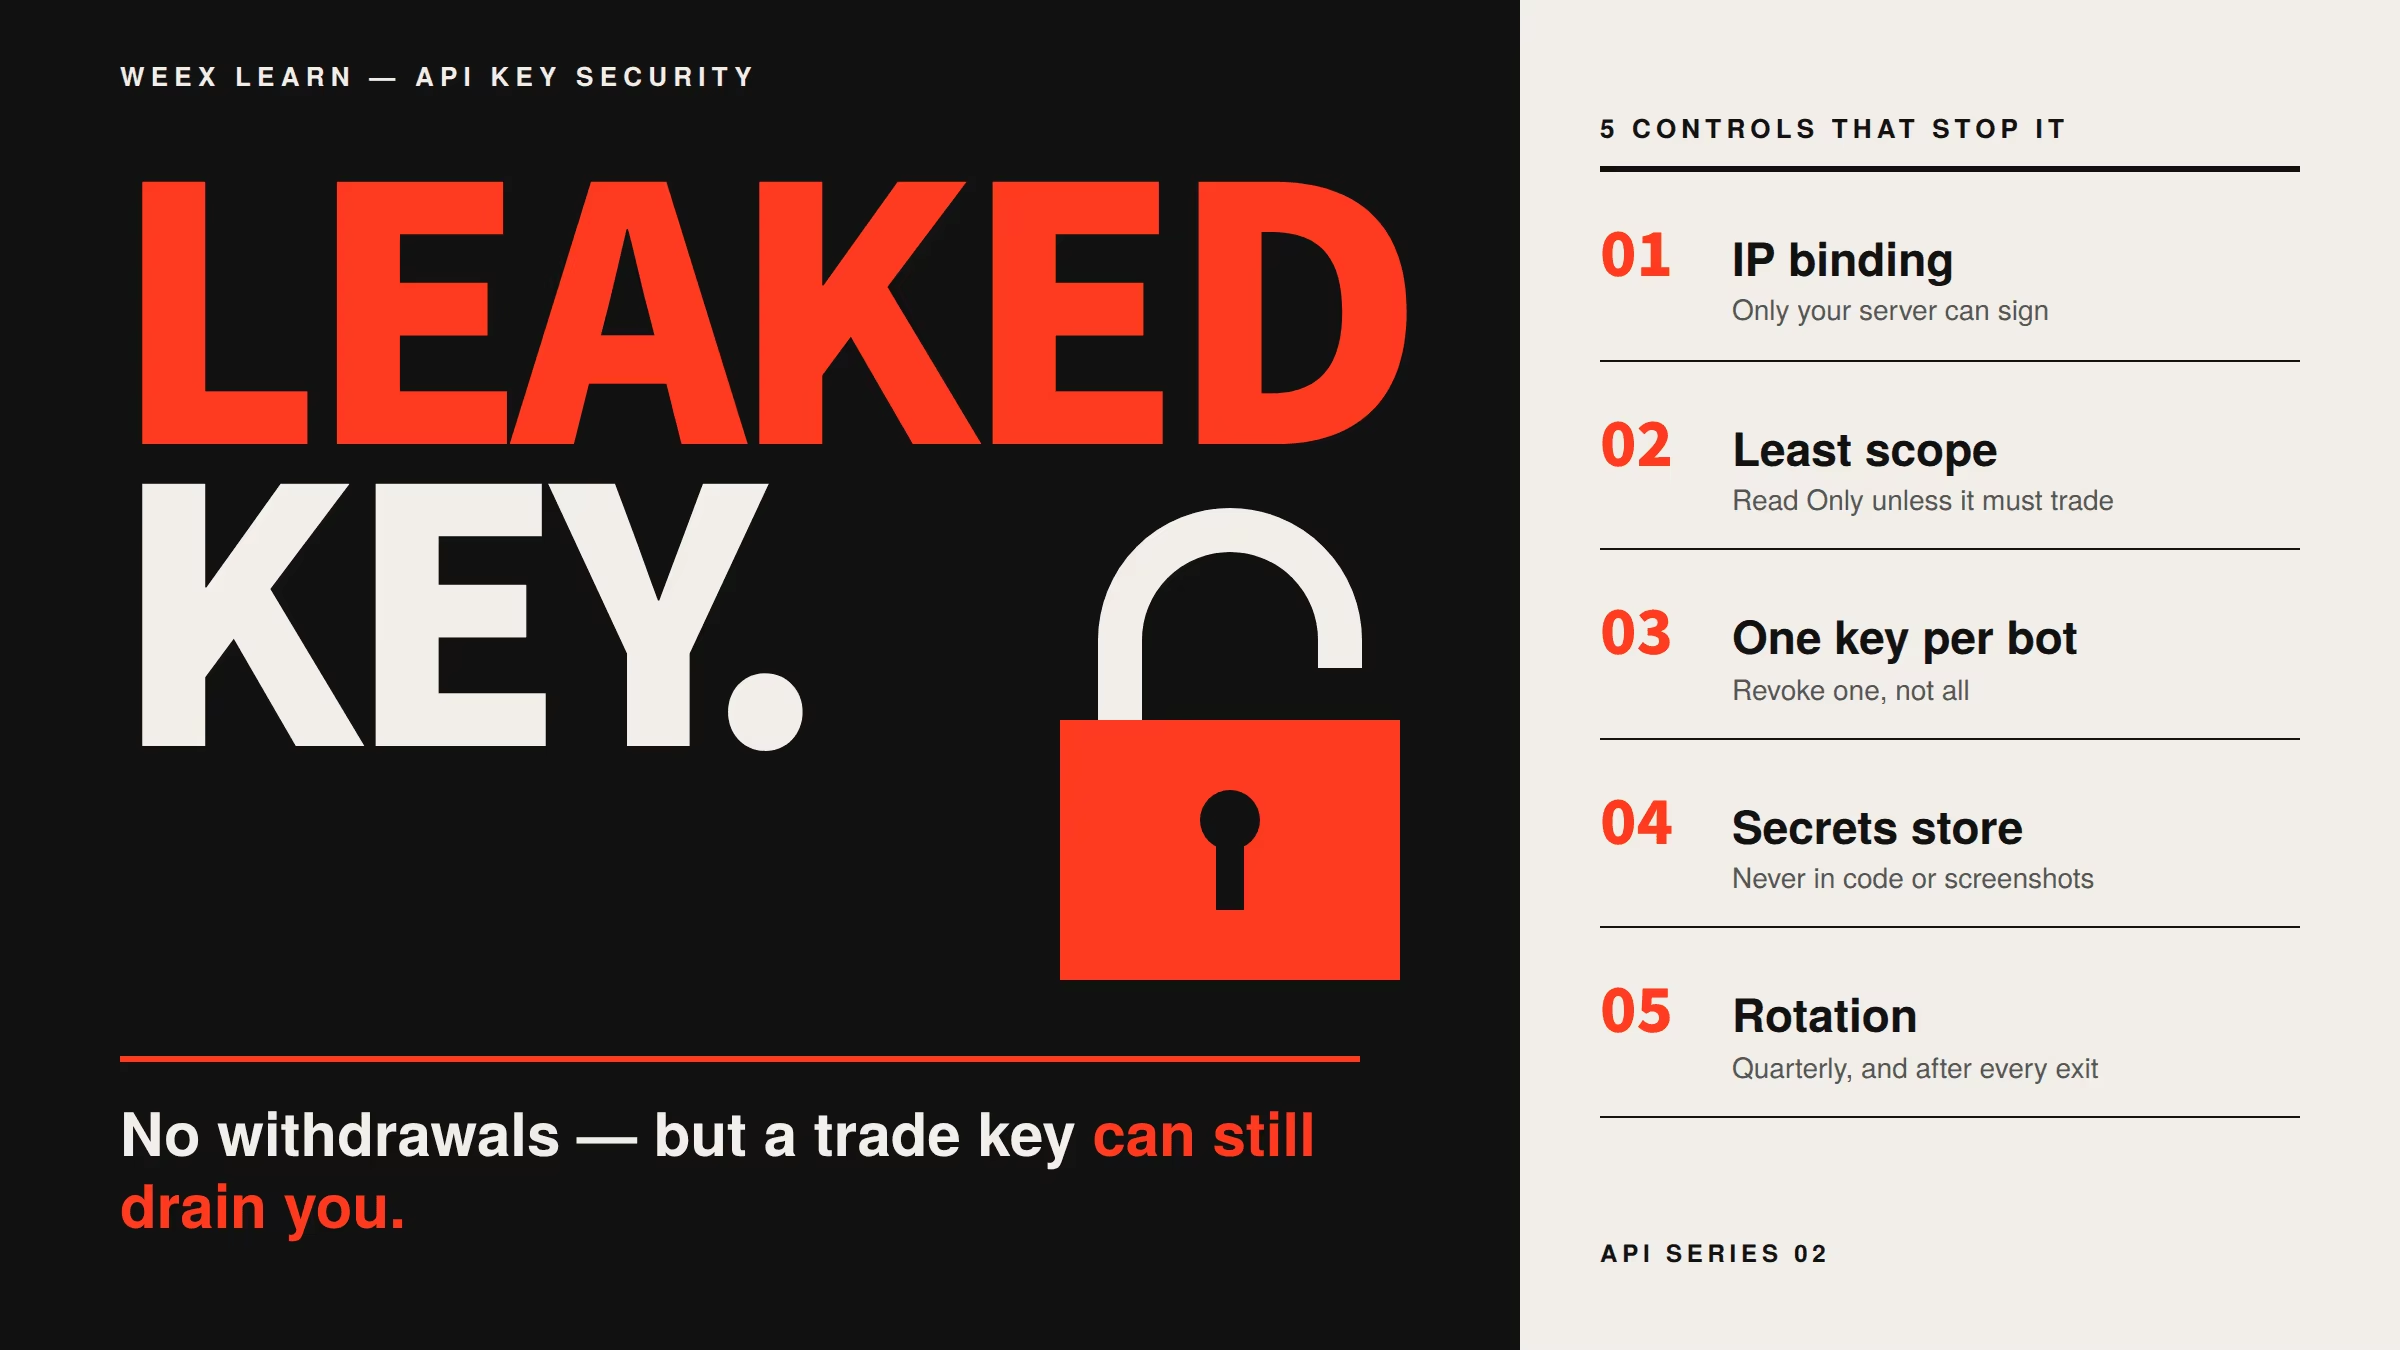
از مرز دسترسی شروع کنید. مستندات API اسپات WEEX و مستندات معاملات آتی دو نوع مجوز را فهرست میکنند: Read Only که پیشفرض هر کلید جدید است، و Trade که به محدوده Spot و Futures/Contract تقسیم میشود. هیچ محدودهای برای برداشت یا انتقال به بیرون وجود ندارد. خارج کردن کوین از صرافی همچنان به فرایند وب یا اپلیکیشن، 2FA شما و هر کنترل آدرس برداشت که فعال کردهاید نیاز دارد.
پس کلید فقطخواندنی افشاشده اطلاعاتی مانند موجودی، سفارشهای باز، تاریخچه معاملات و اندازه موقعیتها را آشکار میکند. این مسئلهای برای حریم خصوصی و هدفگیری است، چون مهاجم دقیقاً میداند چه مقدار دارایی دارید و چگونه معامله میکنید، اما زیان مستقیم نیست.
کلیدی که محدوده معامله دارد متفاوت است. مهاجم میتواند مانند شما سفارش ثبت و لغو کند. در یک جفتارز نقدشونده، این کار بیشتر به از دست رفتن تصادفی پول شما منجر میشود؛ بد است اما برای مهاجم سودآور نیست. آسیب واقعی از الگوی معامله متقابل زیر و اهرم ناشی میشود: با کلید Futures/Contract، مهاجم میتواند بزرگترین موقعیتی را که مارجین شما اجازه میدهد باز کند و بقیه را به بازار بسپارد.
حمله معامله متقابل: کلیدهای افشاشده چگونه به پول تبدیل میشوند
این الگو بارها در صرافیها مستند شده و بدون برداشت کار میکند.
مهاجم در یک جفتارز کممعامله یا در سمت کمنقدشونده دفتر سفارش futures موقعیتی دارد. با استفاده از کلید افشاشده شما، از حساب شما سفارش بازار یا سفارش محدود تهاجمی میگذارد و قیمت را به سمت سفارشهای معلق خود میراند. شما موجودی آنها را با قیمت مصنوعی بالا میخرید یا در قیمت پایینشده به پیشنهادهای خریدشان میفروشید. موجودی شما در موتور تطبیق خود صرافی به سود آنها تبدیل میشود. تکرار این کار طی چند دقیقه روی چند جفتارز میتواند بیشتر حساب را خالی کند؛ چون همه سفارشها بهطور معتبر با کلید شما امضا شدهاند، مانند معامله خود شما به نظر میرسد.
سه ویژگی راهاندازی کلید API WEEX اقتصاد این حمله را تغییر میدهد. اتصال IP، اگر از آن استفاده کرده باشید، درخواست مهاجم را مستقیماً رد میکند. یک محدوده معامله برای هر کلید یعنی کلید سرقتشده Spot نمیتواند به مارجین futures شما دست بزند و برعکس. همچنین محدودیت نرخ ORDERS بهجای IP برای هر حساب اعمال میشود و سرعت ارسال سفارش از حساب شما را برای هرکس، از جمله مهاجم، محدود میکند؛ عبور از حد، HTTP 429 و ممنوعیت 10 ثانیهای ایجاد میکند. هیچکدام جایگزین محرمانه نگه داشتن کلید نیستند، اما کنار هم افشاگری فاجعهبار را به رخدادی مهارشدنی تبدیل میکنند.
کلیدهای API واقعاً از کجا افشا میشوند
بیشتر کلیدهای به خطر افتاده با شکستن رمزنگاری سرقت نمیشوند؛ آنها از جایی که مالک رهایشان کرده کپی میشوند.
- کنترل کد منبع. SecretKey که در فایل پیکربندی چسبانده و به مخزن عمومی ارسال شود، ظرف چند دقیقه توسط اسکنرهای خودکار جمعآوری میشود. مخازن خصوصی نیز از طریق forkها، لاگهای CI و همکاران سابق افشا میشوند.
- اسکرینشات و اشتراکگذاری صفحه. صفحه API Management، SecretKey را فقط یک بار نشان میدهد. اسکرینشاتی که برای «ذخیره کردن» گرفته و با کتابخانه عکس ابری همگام شود، منشأ رایجی است.
- پلتفرمهای ربات و سبد دارایی شخص ثالث. وقتی کلید را در یک سرویس میزبانیشده وارد میکنید، امنیت آن سرویس امنیت شماست. نفوذ به پلتفرم همه کلیدهای ذخیرهشده را افشا میکند و کلید دارای محدوده معامله و بدون اتصال IP فوراً از زیرساخت مهاجم قابل استفاده است.
- میزبانهای VPS اشتراکی یا ارزان. کلیدها در متغیرهای محیطی یا فایلهای متنی ساده روی سروری با بهداشت ضعیف SSH، رمزهای تکراری یا داشبورد در معرض دید قرار دارند.
- لاگها. خط اشکالزدایی که هدر درخواست را چاپ میکند،
ACCESS-KEYو در کلاینتهای بد نوشتهشده خود secret خام را در فایل لاگ مینویسد؛ این فایل سپس به تجمیعکننده لاگ ارسال میشود. - سامانههای چت و تیکت. کلید برای «بررسی کارکرد» در چت پشتیبانی یا کانال تیمی چسبانده میشود.
الگوی مشترک هر شش مورد یکی است: کلید مورد حمله قرار نگرفت؛ افشا شد. به همین دلیل کنترلهای مهم درباره محدود کردن کارهایی است که کلید افشاشده میتواند انجام دهد، نه رمزنگاری قویتر کلید در حالت ذخیره.
قیمت --
پنج کنترلی که کلید افشاشده را تقریباً بیارزش میکنند
رتبهبندی بر اساس میزان زیانی که در ازای هر دقیقه تلاش جلوگیری میکنند.
- اتصال IP. هر کلید دارای محدوده معامله را به IP ثابت دستگاه استفادهکننده متصل کنید. کلیدی که فقط از VPS شما کار میکند، برای مهاجم قابل استفاده نیست. مستندات WEEX به همین دلیل کلیدهای بدون محدودیت را خطر امنیتی میداند. اگر برنامه از IP پویای خانه اجرا میشود، آن را به VPS منتقل کنید یا کلید را فقطخواندنی نگه دارید.
- حداقل محدوده. بهطور پیشفرض Read Only؛ فقط زمانی یک محدوده معامله بدهید که برنامه واقعاً به آن نیاز داشته باشد. هرگز Spot و Futures/Contract را روی یک کلید فعال نکنید. بیشتر ابزارها، مانند ردیابها، خروجی مالیاتی و هشدارها، فقط دسترسی خواندن میخواهند.
- یک کلید برای هر برنامه و هر دستگاه. WEEX اجازه 10 گروه کلید را میدهد. از آنها برای جداسازی استفاده کنید تا نفوذ به یک ابزار فقط یک کلید را هزینه داشته باشد، نه همه آنها، و تاریخچه سفارش نشان دهد کدام برنامه چه سفارشی گذاشته است.
- مدیریت secret. SecretKey و Passphrase را در keychain سیستمعامل، مدیر secrets یا دستکم در فایل محیطی خارج از کنترل نسخه نگه دارید. هرگز در کد، اسکرینشات یا چت قرار ندهید. Passphrase قابل بازیابی نیست: از دست دادن آن شما را مجبور به ساخت کلید جدید میکند، پس آن را با همان دقت نگه دارید.
- چرخش تقویمی. کلید جایگزین بسازید، برنامه را منتقل کنید، عملکرد را تأیید کنید و سپس کلید قدیمی را حذف کنید. برای کلیدهای معاملاتی، چرخش فصلی منطقی است و هر کلیدی که به پلتفرم شخص ثالثی که دیگر استفاده نمیکنید وصل بوده باید فوراً چرخانده شود. پیش از انتقال، تأخیر انتشار تقریباً 15 دقیقهای کلیدهای جدید یا ویرایششده را که WEEX اعلام کرده در نظر بگیرید.
حفاظتهای سطح حساب زیرمجموعه همه این اقدامات هستند. 2FA با اپ احراز هویت بهجای SMS، کد ضد فیشینگ در ایمیلها و محدودیت آدرس برداشت، احتمال تبدیل نشت کلید به تصاحب کامل حساب را کم میکنند. راهنمای Learn WEEX درباره ایمنسازی داراییهای کریپتو این تنظیمات را توضیح میدهد.
نشانههای به خطر افتادن کلید API WEEX
چون سفارشهای حاصل از کلید معاملاتی افشاشده شبیه سفارشهای شما هستند، تشخیص به توجه به کارهایی بستگی دارد که انجام ندادهاید.
- معاملههای انجامشده روی جفتهایی که هرگز معامله نکردهاید، بهویژه جفتهای کمنقدشونده.
- موج سفارشهای کوچک در زمانی کوتاه، یا پاسخهای تکراری HTTP 429 در لاگ برنامه خودتان در حالی که باید بسیار پایینتر از حد باشید؛ ممکن است شخص دیگری سهمیه سفارش حساب شما را مصرف کند.
- باز شدن موقعیتها با بیشترین اهرم روی کلید futures.
- تغییرات موجودی که سوابق برنامه شما نمیتواند توضیح دهد.
- شکست احراز هویت از IP متصلشده، بلافاصله پس از دورهای که کلید کار میکرد؛ این میتواند نشان دهد کلید تغییر کرده است.
یک کلید نظارتی فقطخواندنی که هر دقیقه سفارشهای باز و معاملات اخیر را بررسی و درباره هر مورد غیرمنتظره هشدار دهد، سیستم هشدار زودهنگام ارزانقیمتی است و از محدودهای استفاده میکند که خود قابل سوءاستفاده نیست.
شک به نشت: روند لغو و بازسازی
این مراحل را بهترتیب انجام دهید و نیمهکاره رها نکنید.
- گروه کلید مشکوک را فوراً در API Management حذف کنید. فقط «حذف محدوده معامله» را انتخاب نکنید تا بعداً بررسی کنید؛ حذف فوری و کامل است.
- همه سفارشهای باز را لغو و موقعیتها را در وب یا اپ بررسی کنید. هر چیزی را که شما باز نکردهاید ببندید.
- تاریخچه سفارش اخیر را برای معاملات ناشناس بررسی، جفتها و زمانها را یادداشت و جزئیات را به پشتیبانی WEEX اعلام کنید.
- رمز حساب را تغییر دهید و اگر احتمال میدهید نشت از نفوذ دستگاه بوده نه افشای فایل، 2FA را دوباره ثبت کنید.
- پیش از صدور کلید جدید، منبع نشت را پیدا کنید. اگر مخزن بوده تاریخچه را پاک کنید؛ اگر پلتفرم شخص ثالث بوده اتصال را قطع کنید؛ اگر سرور بوده آن را بازسازی کنید.
- کلید جدید را با محدوده درست، اتصال IP و Passphrase تازه بسازید و برنامه را بهروزرسانی کنید.
- کلیدهای دیگر را بررسی کنید. نشت در یک محل اغلب یعنی همان عادت بد کلیدهای دیگری را هم افشا کرده است.
ریسک عملی: اپراتورهای باتجربه چه چیزی را زیر نظر میگیرند
کلیدهایی که مردم را گرفتار میکنند بهندرت همانهایی هستند که فکر میکنند. ممکن است کلیدی باشد که در 2024 برای رباتی ساخته شد که رها شده، هنوز محدوده Futures/Contract دارد، هرگز به IP متصل نشده و در فایل پیکربندی VPS لغوشدهای مانده که تصویر دیسکش جایی باقی است. همین حالا صفحه API Management را ممیزی کنید: برای هر کلید بپرسید چه برنامهای از آن استفاده میکند، آیا هنوز به محدوده معامله نیاز دارد، آیا به IP متصل است و چقدر قدیمی است. هر چیزی را که نمیتوانید پاسخ دهید حذف کنید. همین کار بیشتر از هر مقدار توصیه رمزنگاری به امنیت کلید API کمک میکند.
پرسشهای متداول
1. آیا کلید API افشاشده WEEX میتواند وجوه من را برداشت کند؟
خیر. تا سپتامبر 2026، مجوزهای API WEEX فقط به Read Only و Trade (Spot یا Futures/Contract) محدود است. برداشت به فرایند وب یا اپ همراه با 2FA نیاز دارد.
2. پس چرا امنیت کلید API در WEEX مهم است؟
کلید دارای محدوده معامله میتواند از طریق معامله متقابل در جفتهای کمعمق، موجودی شما را به موقعیتهای مهاجم منتقل کند یا موقعیت futures با بیشترین اهرم باز کند. زیان بدون هیچ برداشتی در داخل صرافی رخ میدهد.
3. آیا اتصال IP بهتنهایی کافی است؟
این مؤثرترین کنترل منفرد است، چون کلیدی که فقط از سرور شما کار میکند توسط شخص دیگری قابل استفاده نیست. آن را با حداقل محدوده و چرخش ترکیب کنید و بهتنهایی به آن تکیه نکنید.
4. هر چند وقت باید کلیدهای API WEEX را بچرخانم؟
برای کلیدهای معاملاتی، چرخش فصلی پیشفرضی منطقی است و پس از قطع اتصال هر پلتفرم شخص ثالث باید فوراً انجام شود. کلید جدید بسازید، جابهجا شوید و سپس قدیمی را حذف کنید.
5. Passphrase را گم کردهام. آیا کلید به خطر افتاده است؟
نه لزوماً، اما کلید غیرقابل استفاده است و WEEX نمیتواند آن را بازیابی کند. گروه کلید را حذف و کلید جدید صادر کنید.
6. آیا پشتیبانی WEEX میتواند معاملات انجامشده با کلید افشاشده را برگرداند؟
سفارشهای امضاشده با کلید معتبر مانند معاملات قانونی اجرا میشوند و قابل برگشت نیستند. برای بررسی، حادثه را به پشتیبانی گزارش کنید، اما فرض را بر نهایی بودن زیان بگذارید و برای پیشگیری اقدام کنید.
هشدار ریسک
معامله ارزهای دیجیتال ریسک بالای زیان، از جمله از دست دادن کل وجوه، دارد و موقعیتهای futures اهرمی ممکن است در بازارهای پرنوسان ظرف چند دقیقه لیکویید شوند. دسترسی API علاوه بر ریسک بازار، ریسک طرف مقابل و عملیاتی ایجاد میکند: کلید افشاشده یا دارای محدوده بیش از حد، پلتفرم شخص ثالث به خطر افتاده یا باگ برنامه شما میتواند معاملاتی را اجرا کند که قصد آن را نداشتید و این معاملات قابل برگشت نیستند. اتصال کلیدها به IP، اعطای حداقل محدوده، جداسازی کلیدها برای هر برنامه و چرخش منظم، این ریسک را کاهش میدهد اما حذف نمیکند. این مقاله ویژگیهای API WEEX را تا سپتامبر 2026 توضیح میدهد و توصیه سرمایهگذاری نیست.
این محتوا صرفاً برای اطلاعرسانی عمومی ارائه شده است و بهمنزله مشاوره مالی، سرمایهگذاری، حقوقی یا مالیاتی تلقی نمیشود. هرگونه رویداد، جایزه، کمپین آنلاین یا اطلاعات مرتبط که در اینجا ذکر شده است، نباید بهعنوان توصیه، ترغیب یا دعوت به خرید، فروش، معامله یا هرگونه دادوستد دیگر داراییهای رمزارزی تلقی شود. داراییهای رمزارزی از نوسان بالایی برخوردار هستند و ممکن است منجر به زیان شوند. دسترسی به خدمات، محصولات و رویدادهای مرتبط با WEEX ممکن است بسته به منطقه جغرافیایی متفاوت باشد. اطمینان از اینکه استفاده شما از این خدمات با قوانین و مقررات محلی مطابقت دارد، بر عهده خود شماست.
ممکن است شما نیز علاقهمند باشید
WEEX Fast Connect چیست؟ OAuth چگونه پلتفرمهای معاملاتی شخص ثالث را متصل میکند
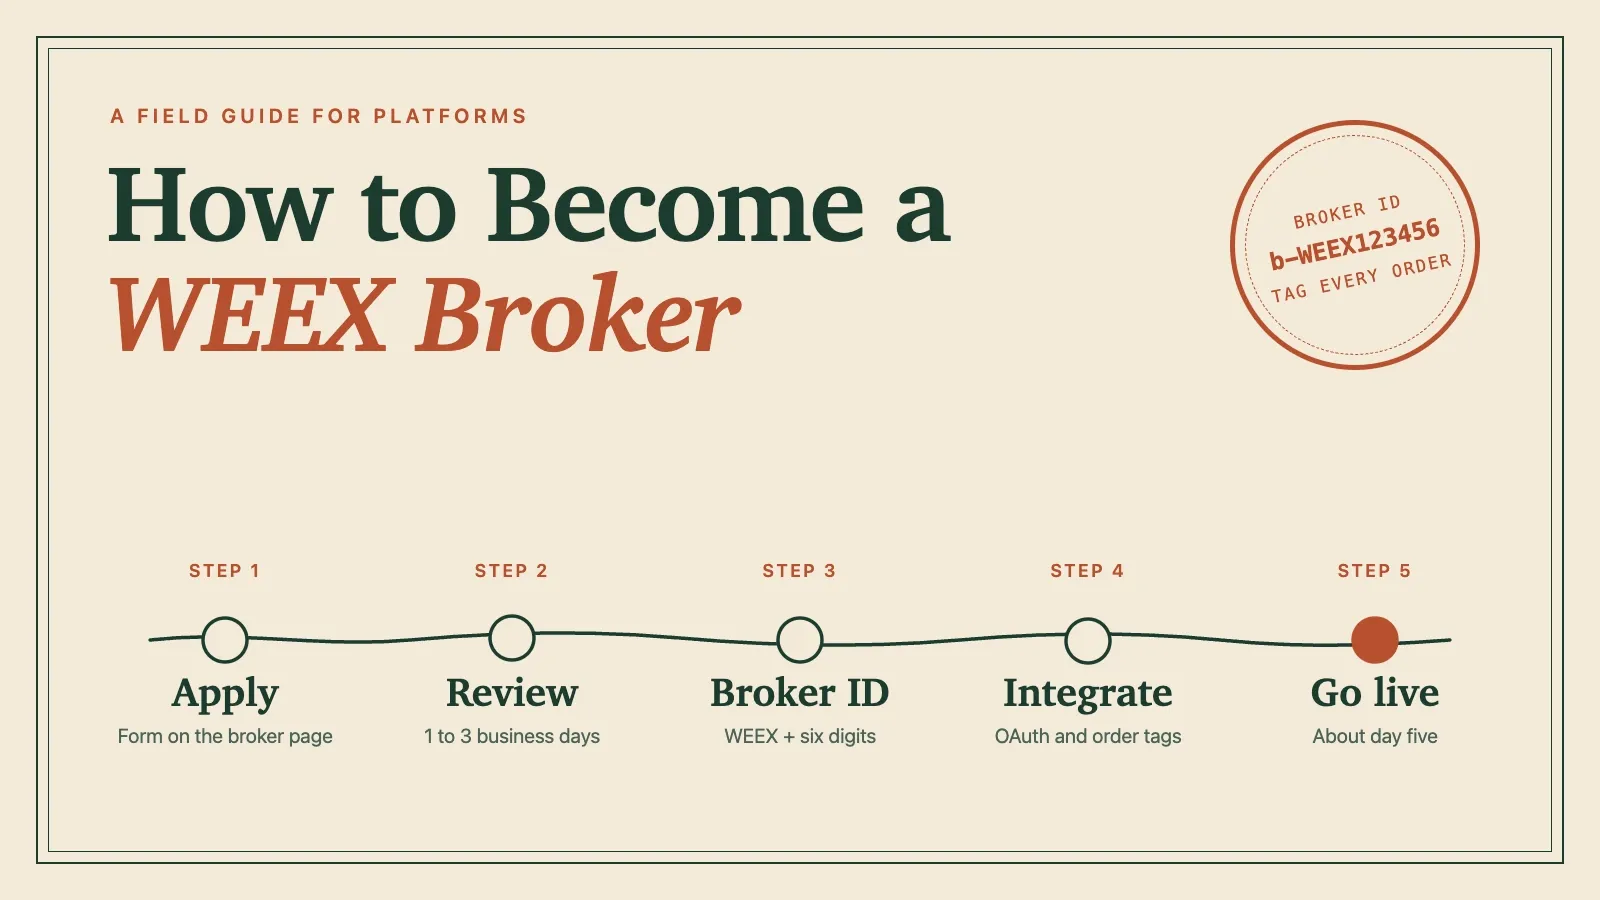
چگونه بروکر WEEX شوید: درخواست، راهاندازی API و آغاز به کار
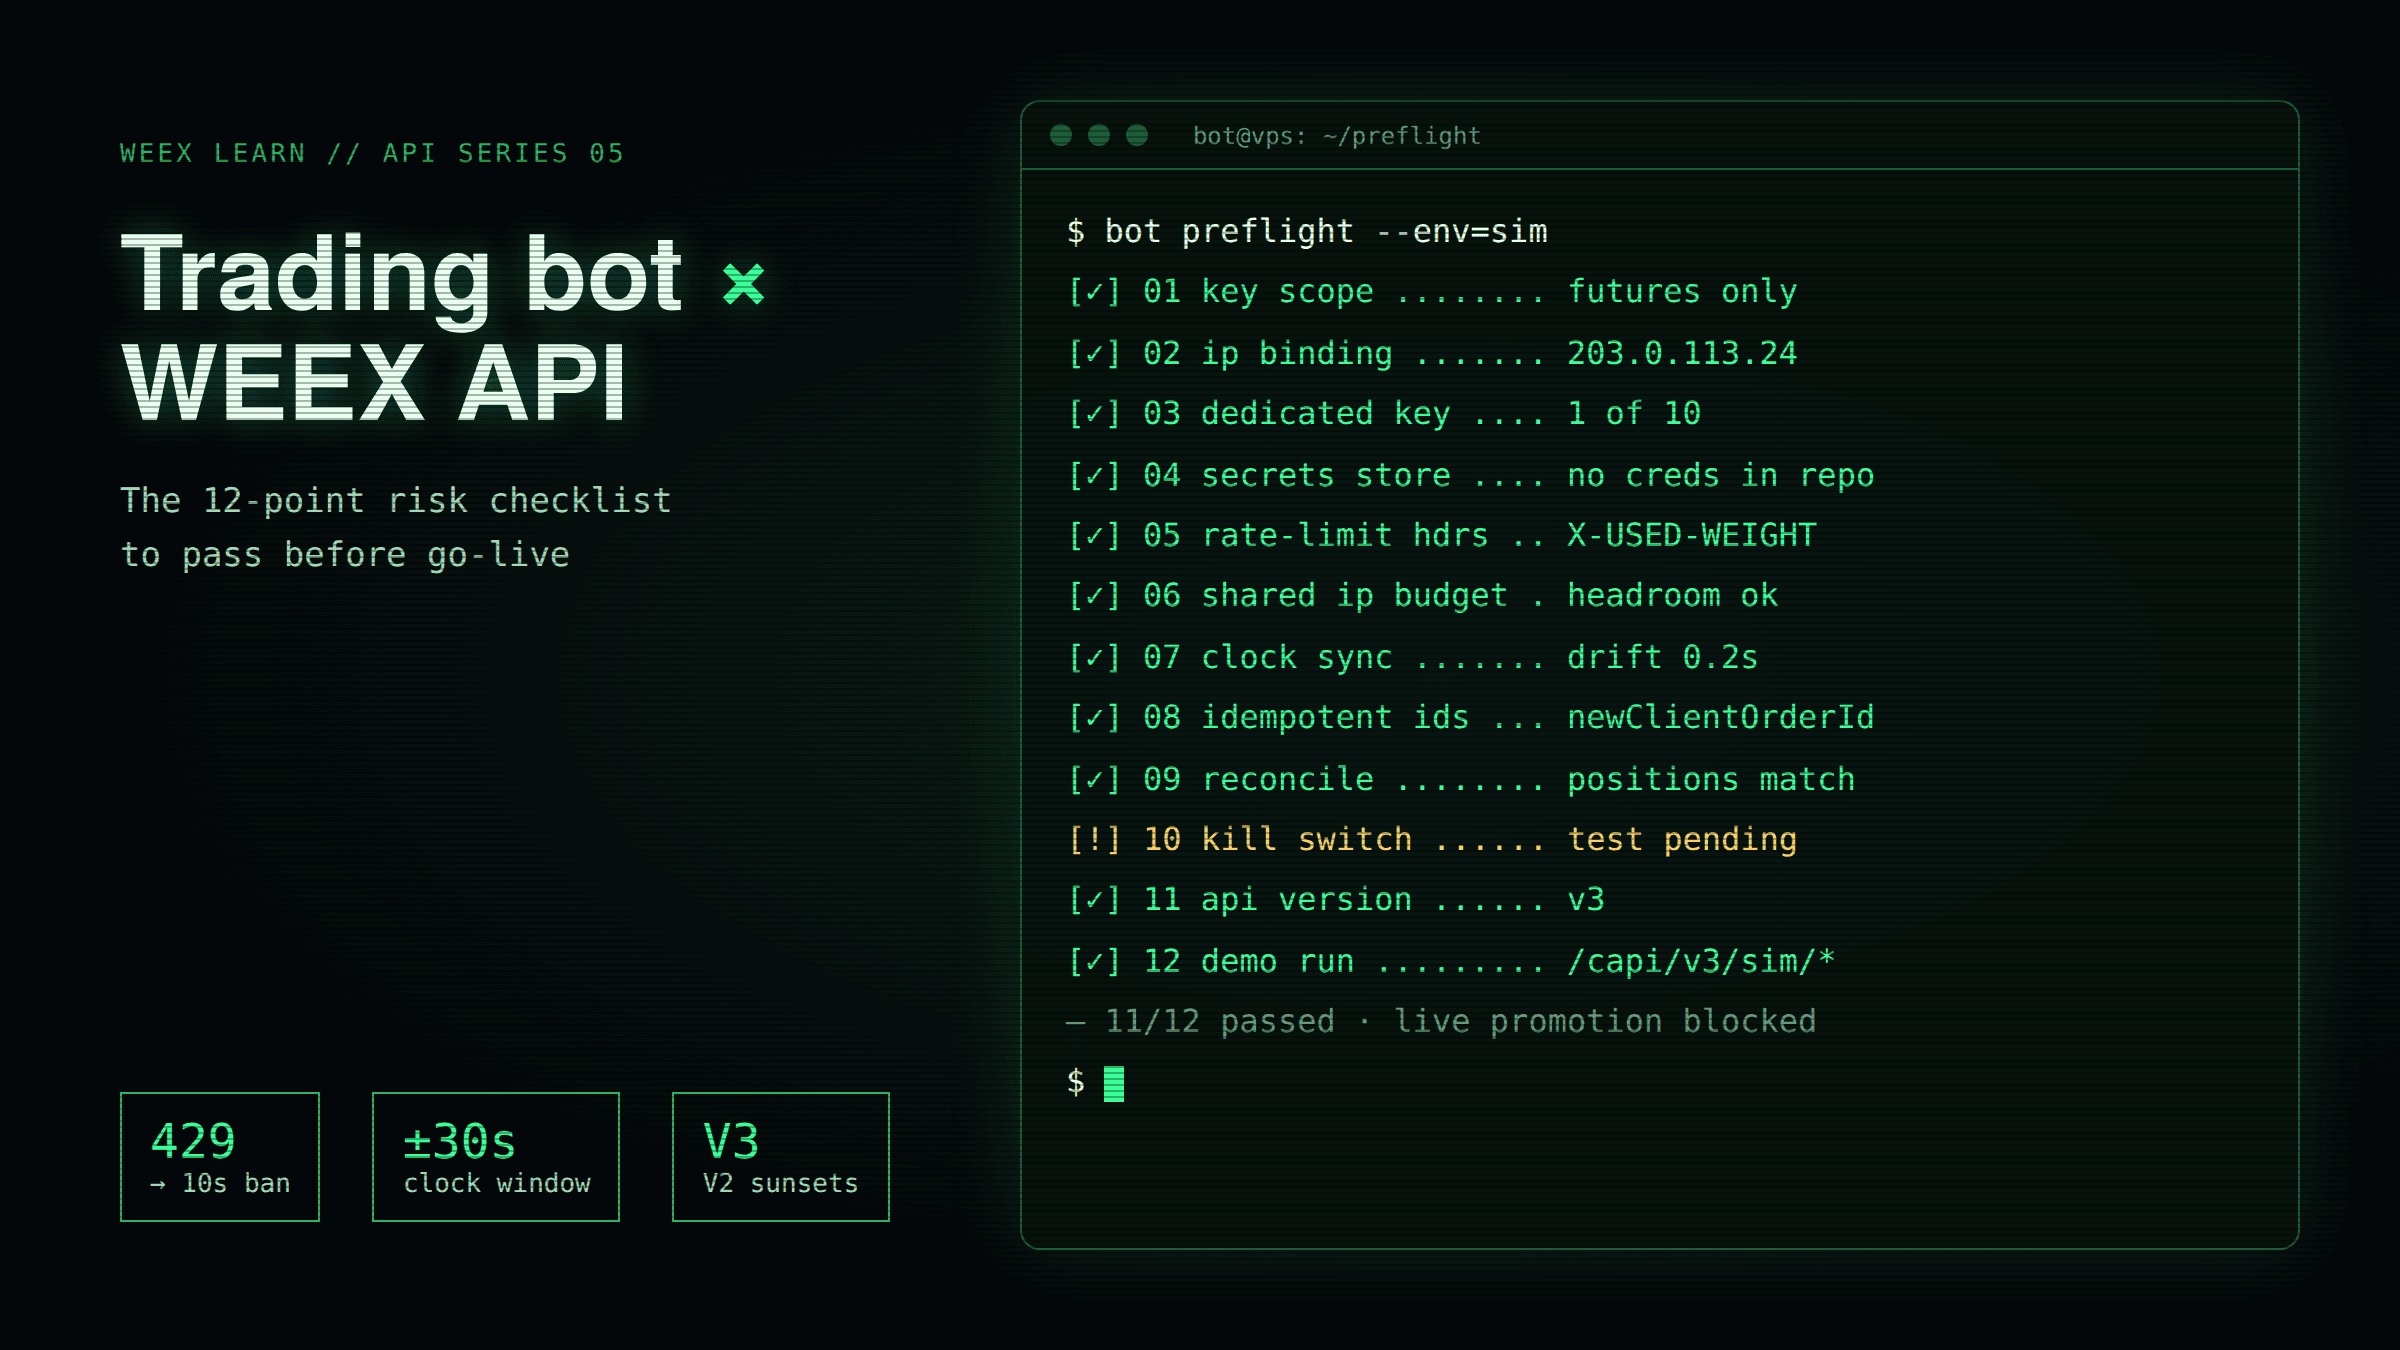
اتصال ربات معاملاتی به WEEX API: چکلیست ۱۲ موردی ریسک
چگونه در هکاتون WEEX AI Wars II از AI Agent برای معامله استفاده کنیم
هکاتون WEEX AI Wars II چیست؟ توضیح معاملهگری هوش مصنوعی در برابر انسان
راهنمای API صرافی WEEX: از کلید API تا اولین سفارش امضا شده شما
API صرافی ارز دیجیتال چیست و کدام دسترسیها را باید فعال کرد
راهاندازی کلید API در WEEX: چگونه یک پلتفرم شخص ثالث را با امنیت متصل کنیم
مدلهای بروکری WEEX: رباتهای استراتژی، کپیتریدینگ و صرافیهای زیرمجموعه
WEEX Broker چیست؟ برنامه API، کمیسیونها و نحوه عملکرد آن
افزایش قیمت CAP %23: چرا لیکوییدشدن پوزیشنهای شورت، رشد را توضیح نمیدهد
صرافی WEEX چیست؟ معاملات ارز دیجیتال، API و مروری بر پلتفرم
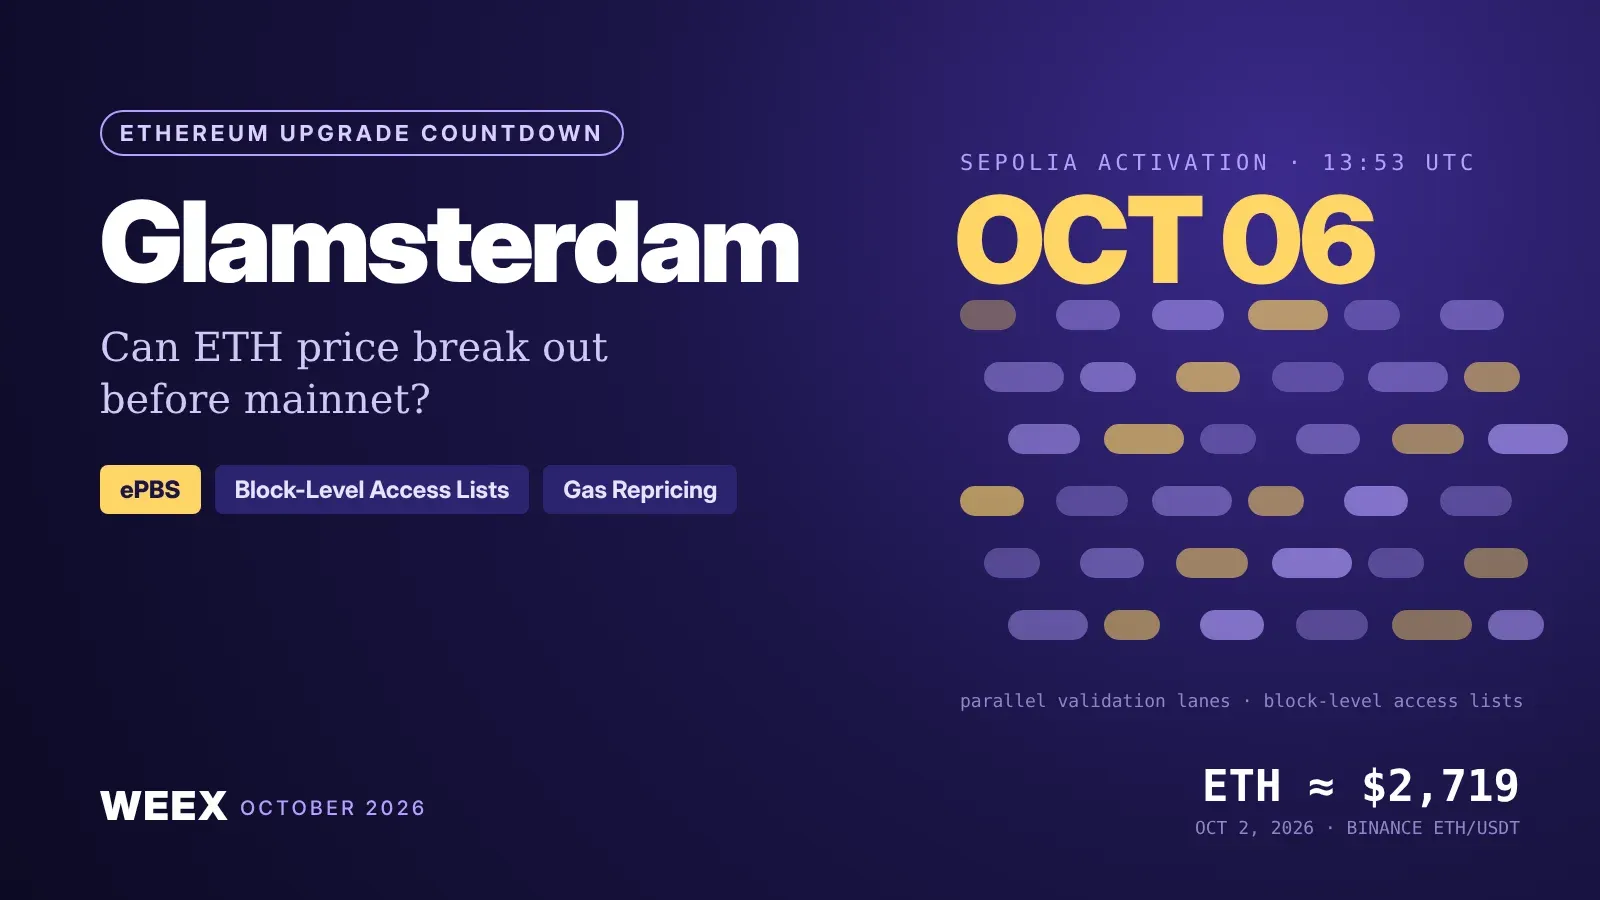
شمارش معکوس ارتقای گلامستردام اتریوم: آیا قیمت ETH میتواند جهش کند؟
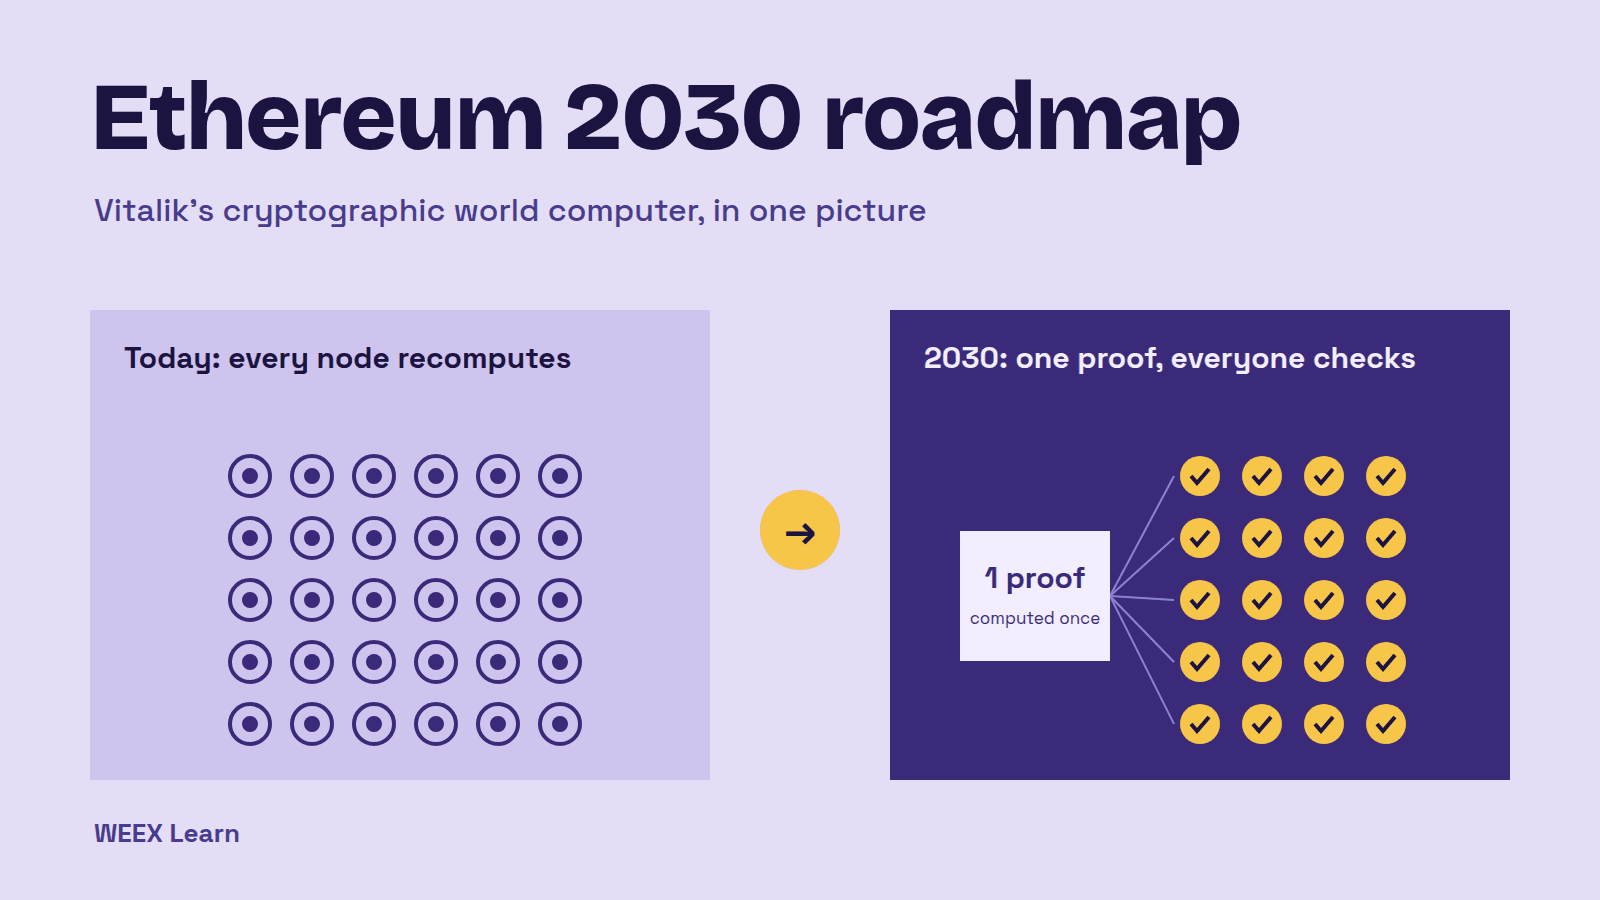
نقشه راه اتریوم 2030: رایانهٔ جهانی رمزنگاری ویتالیک
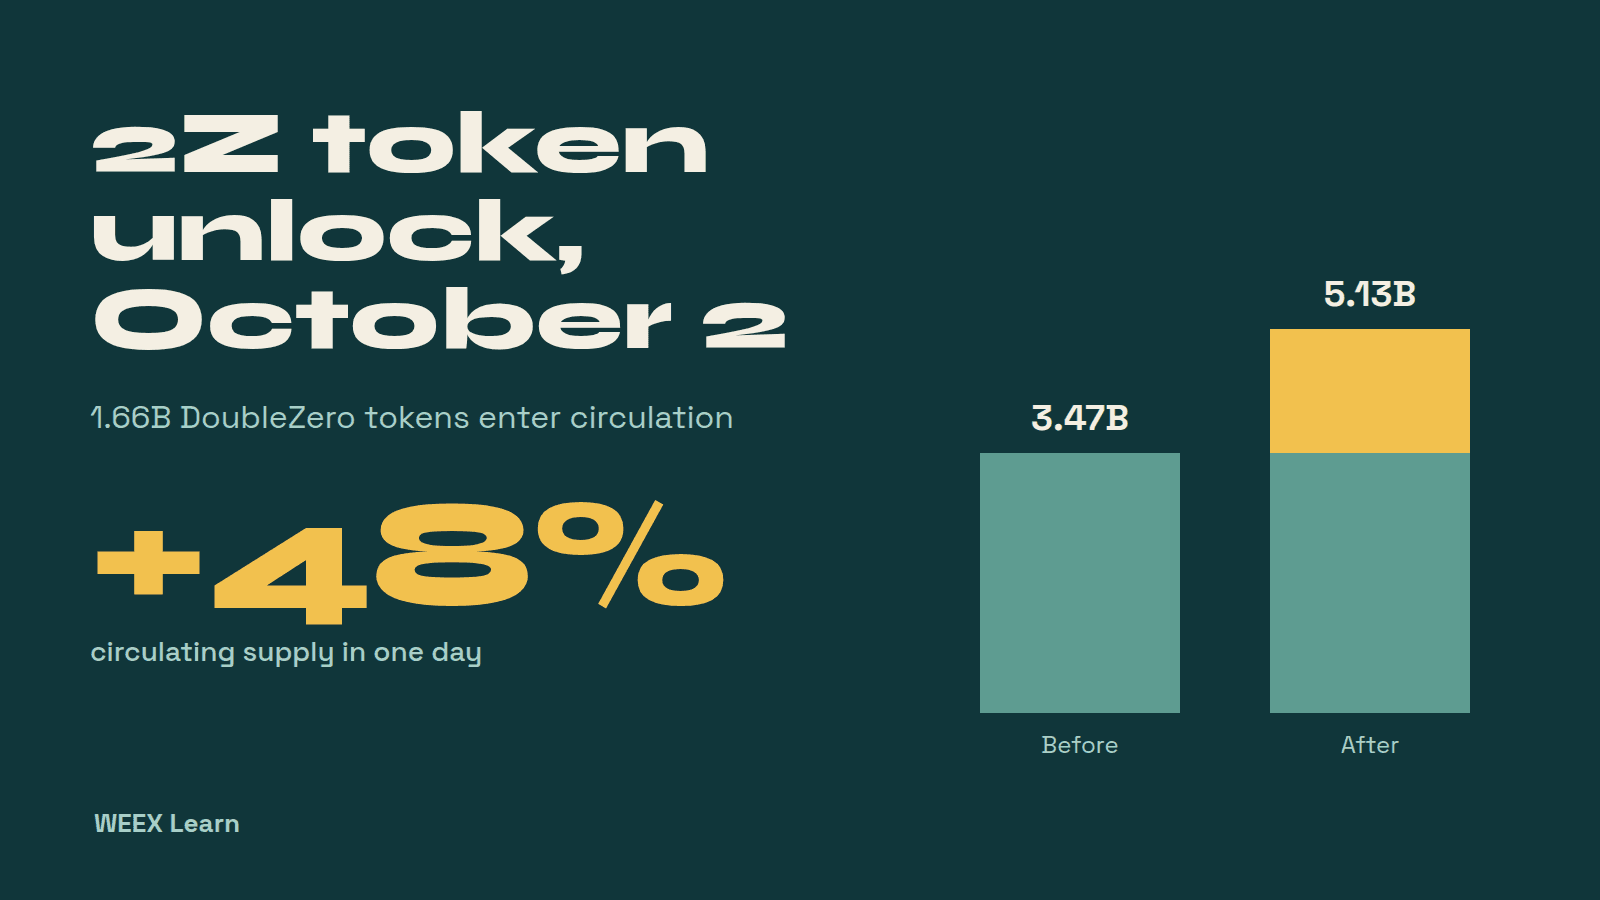
آزادسازی توکن 2Z در 02/10: توکنهای 1.66B DoubleZero چه معنایی دارند؟
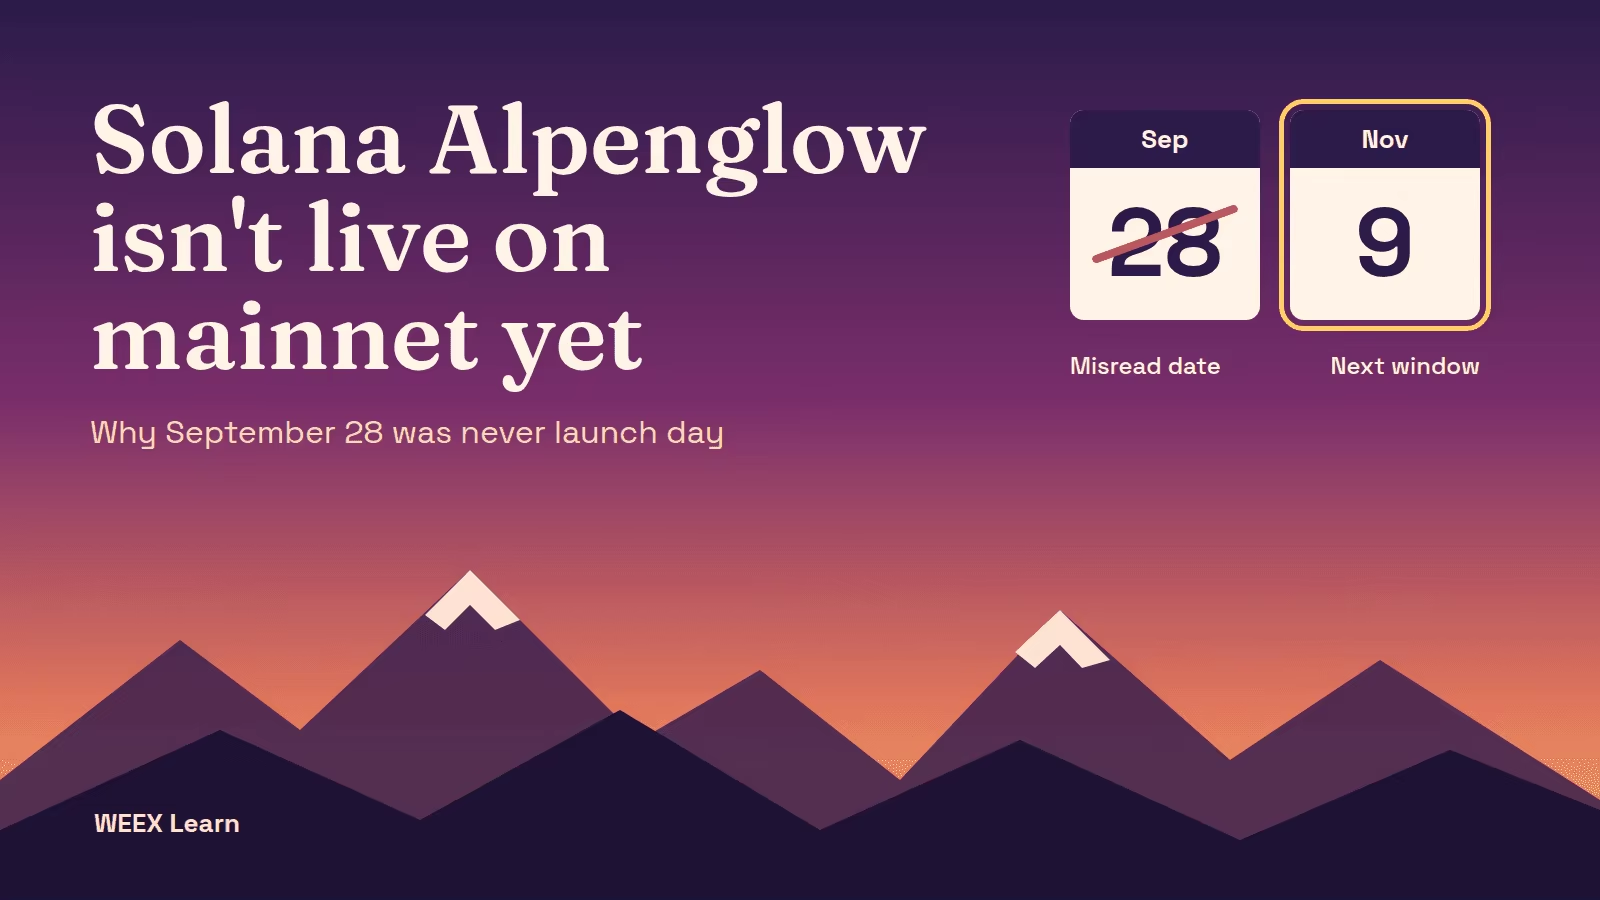
تاریخ میننت سولانا آلپنگلو: چرا ۲۸ سپتامبر روز راهاندازی نبود
فیوچرز UNI: چگونه پس از رشد 2 برابری حد سود و حد ضرر تعیین کنیم
فیوچرز QNT: نرخ فاندینگ و لانگ در برابر شورت پس از رشد ۴ برابری
سبدهای توکنیزهشده BlackRock و Ondo در برابر ETFهای سنتی: واقعاً چه چیزی تغییر میکند؟
معاملات استراتژیمحور WEEX: 4 راه برای خودکارسازی معاملات رمزارزی
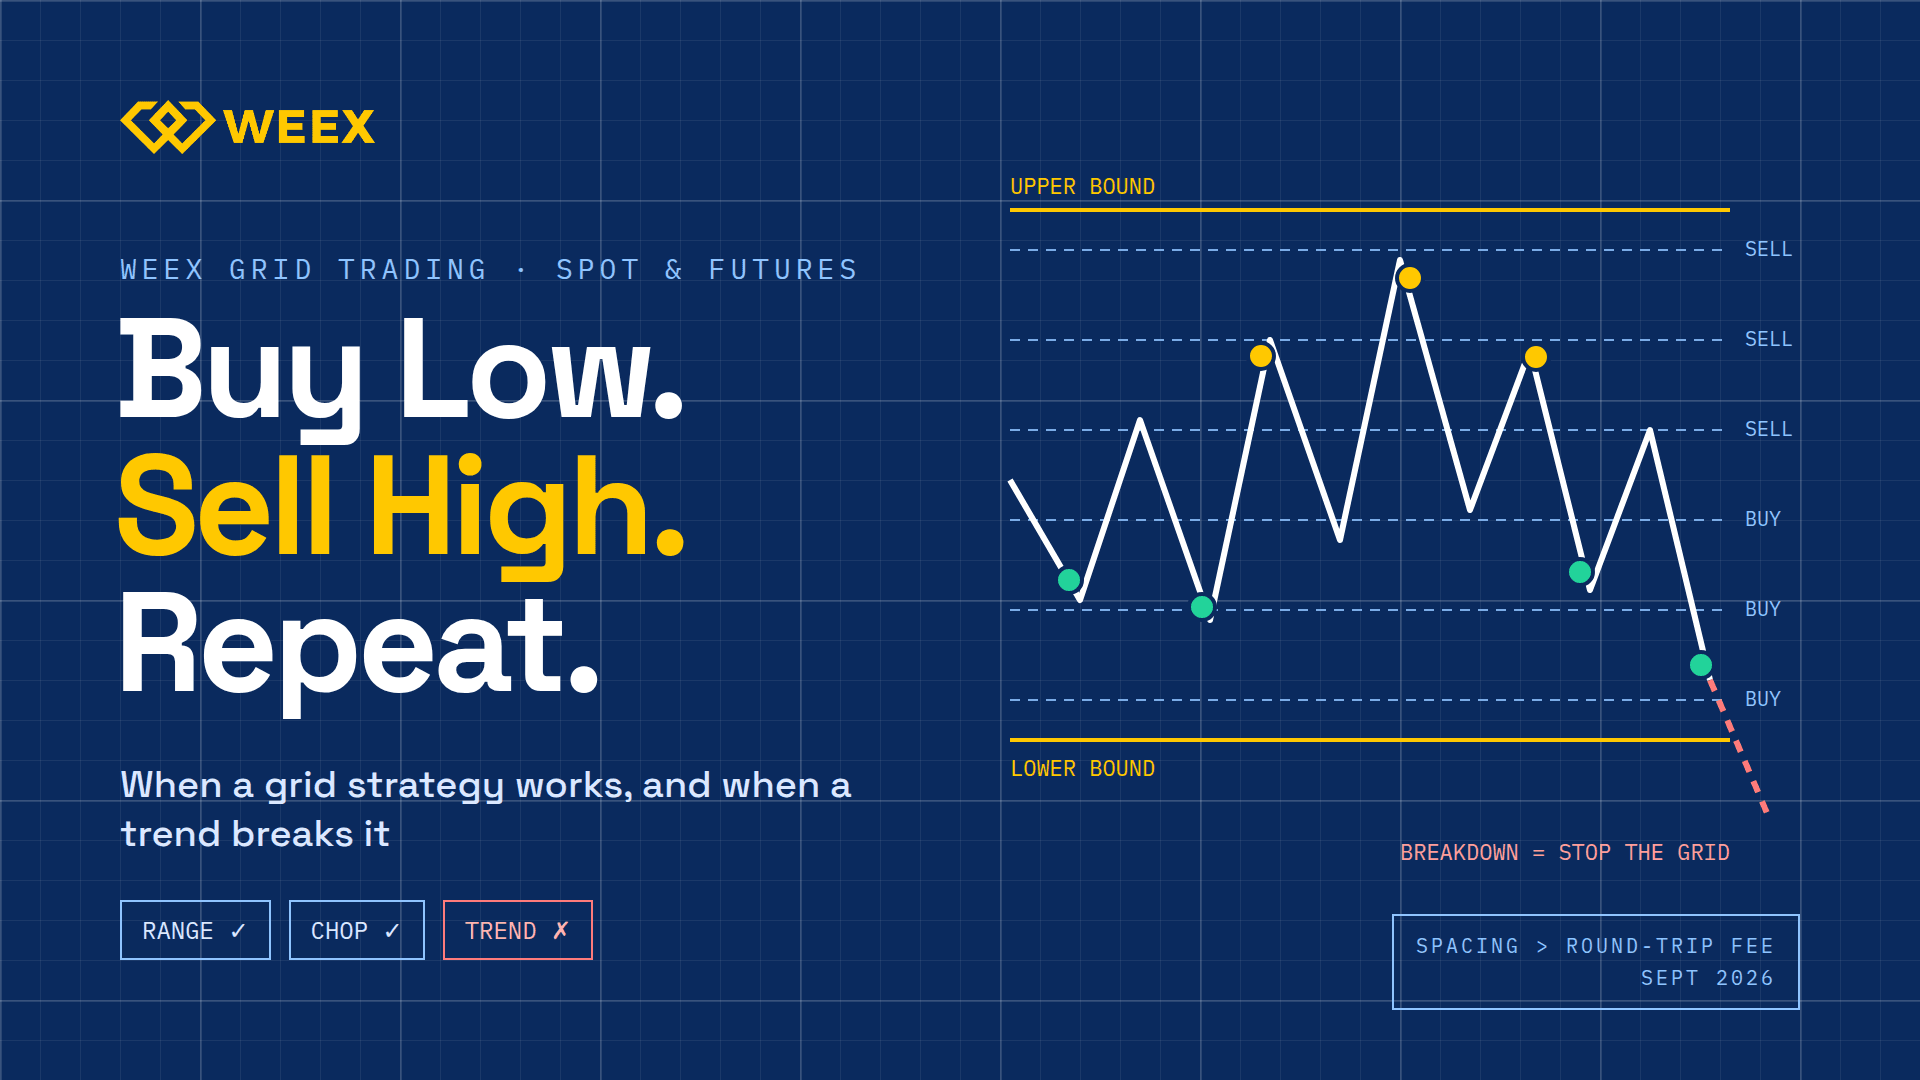
معاملات گرید WEEX: استراتژی گرید چه زمانی کار میکند و چه زمانی شکست میخورد
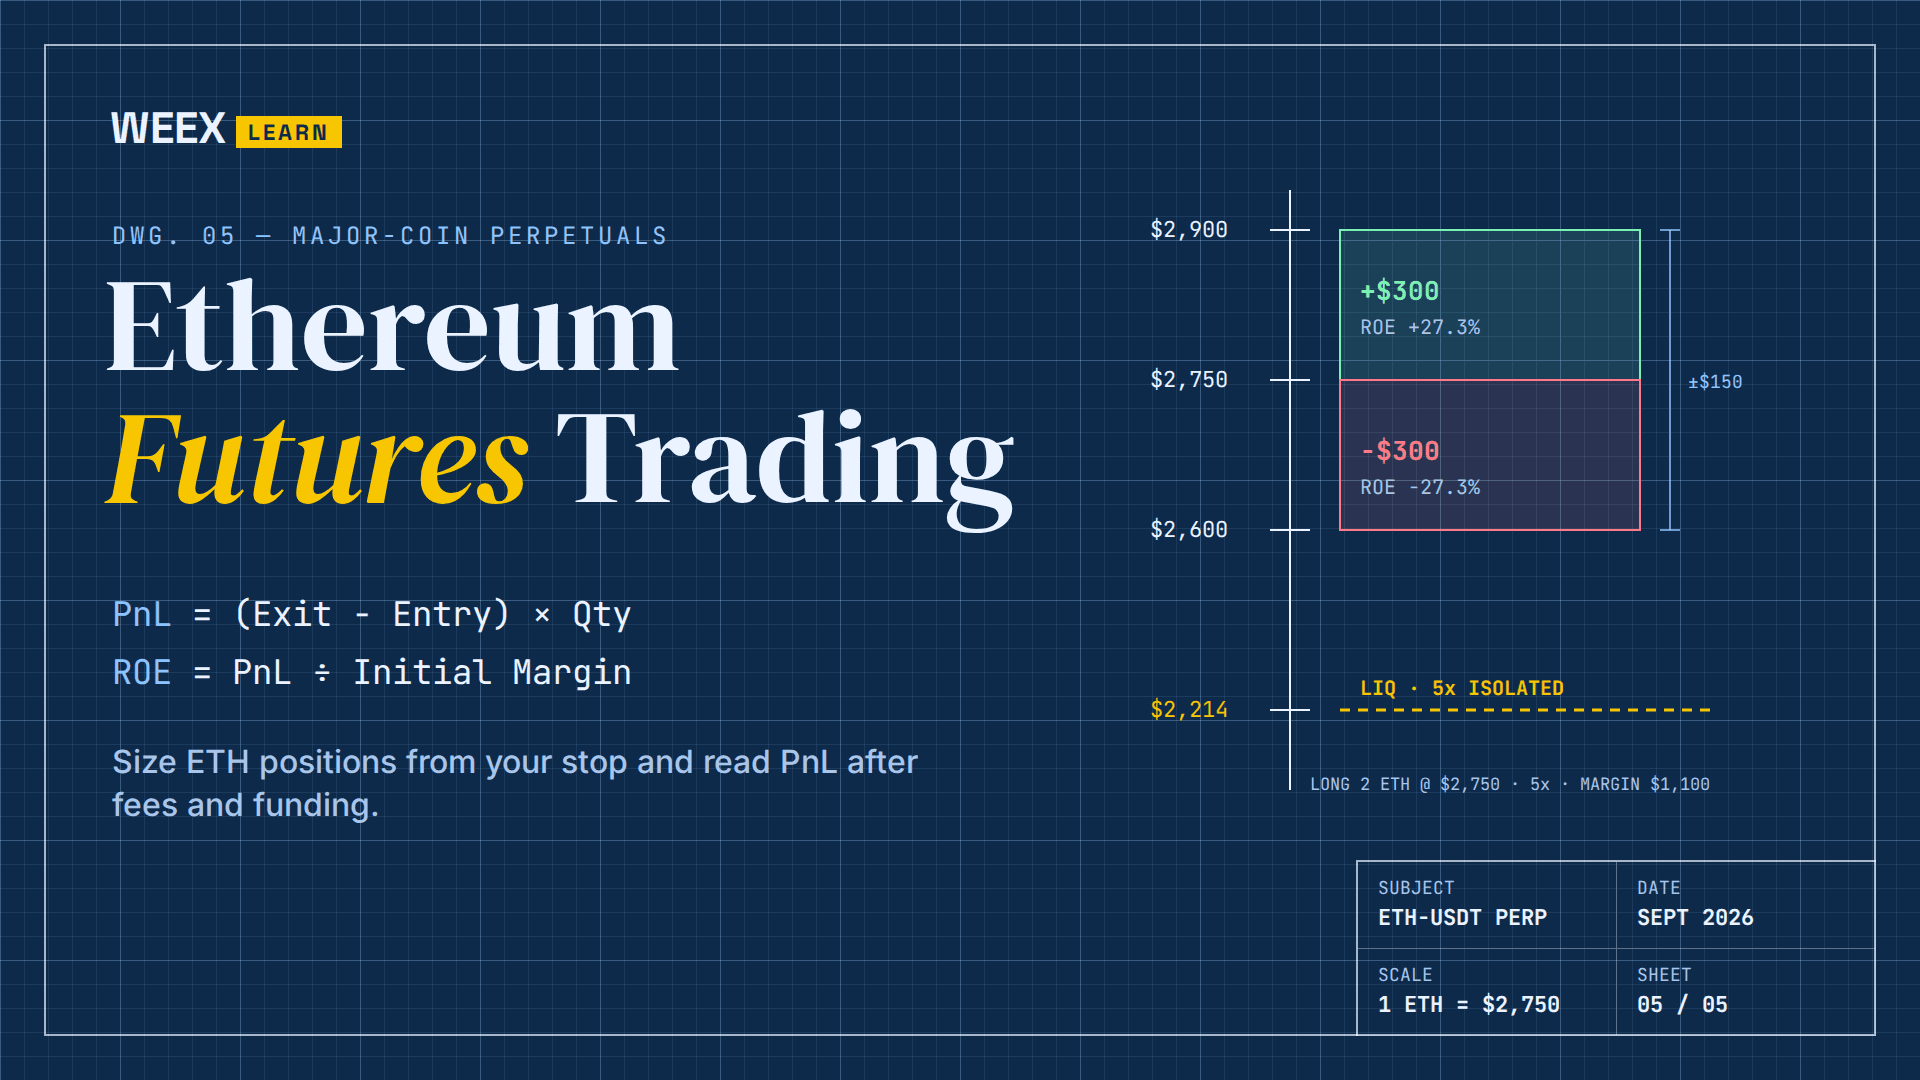
معامله فیوچرز اتریوم: چگونه اندازه پوزیشنهای ETH را تعیین کنیم و PnL را بخوانیم
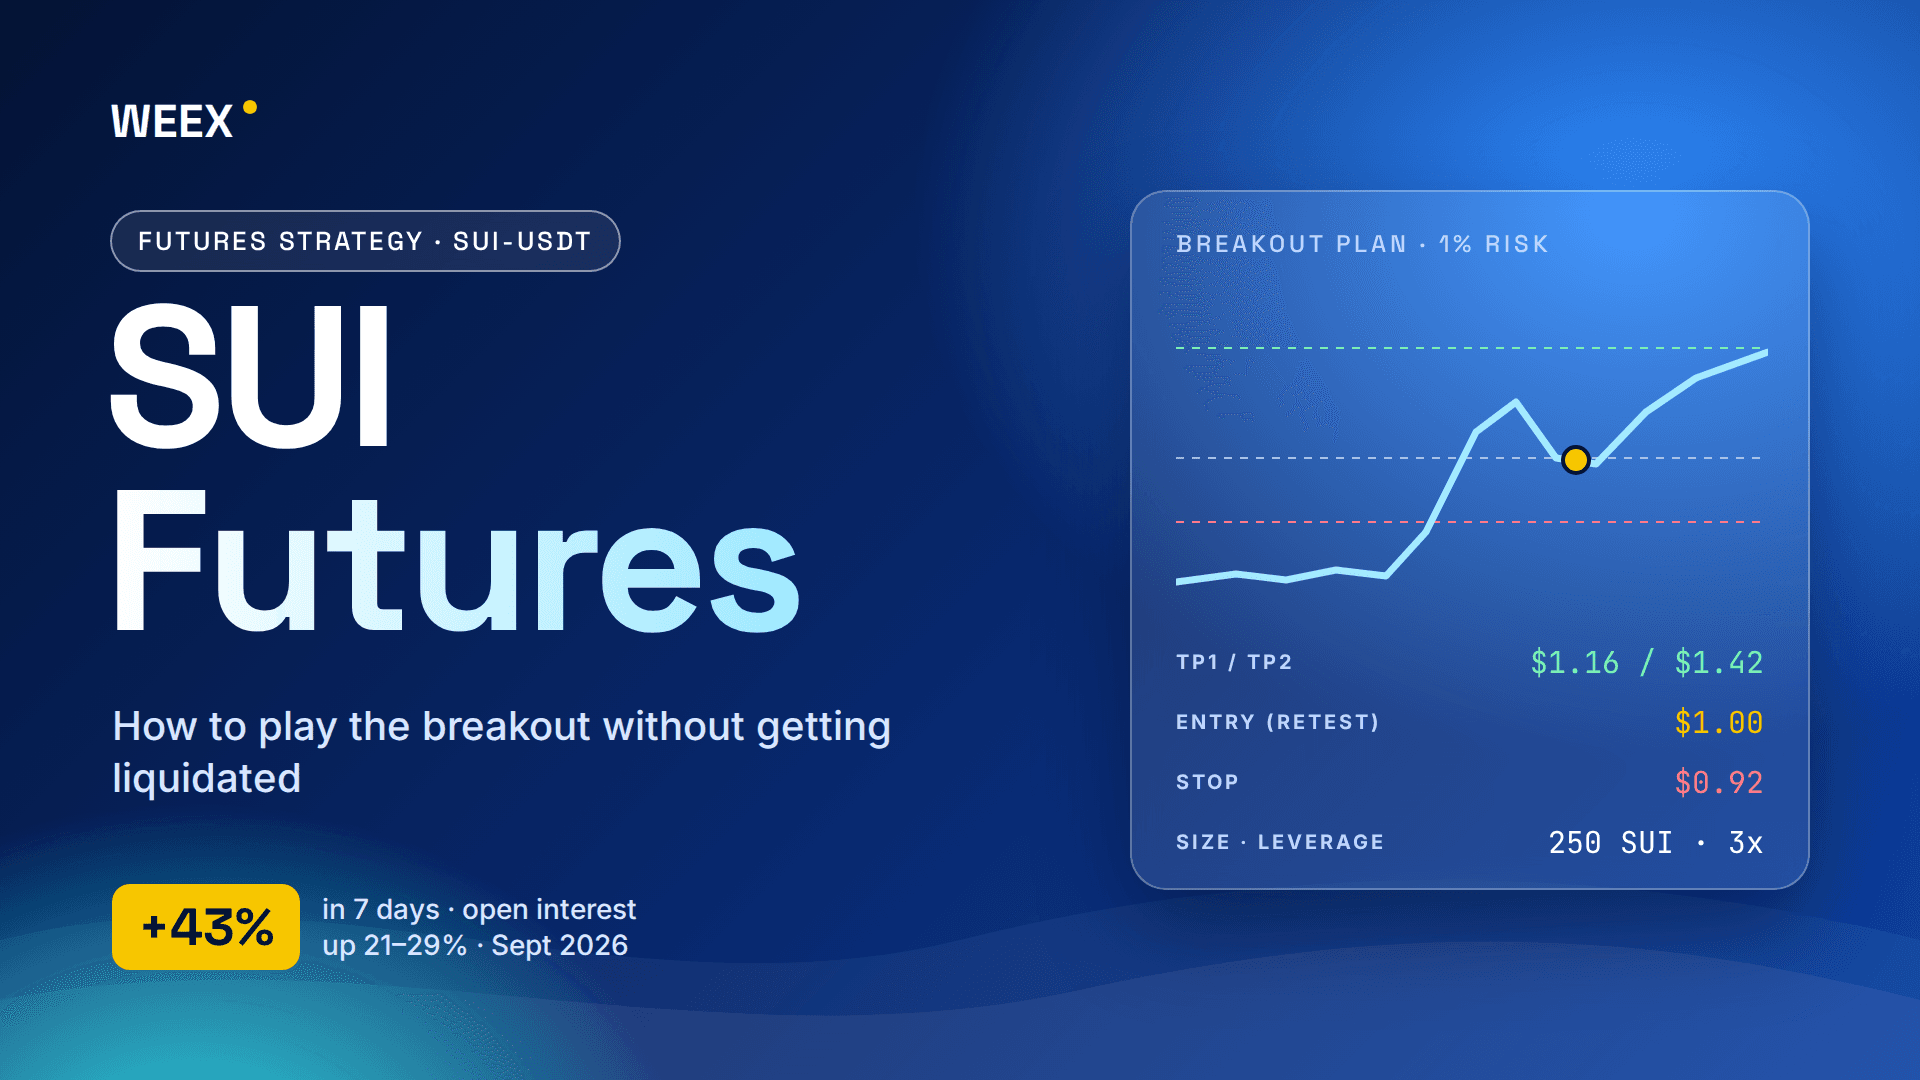
معاملات فیوچرز SUI: چگونه شکست صعودی را بدون لیکویید شدن معامله کنیم
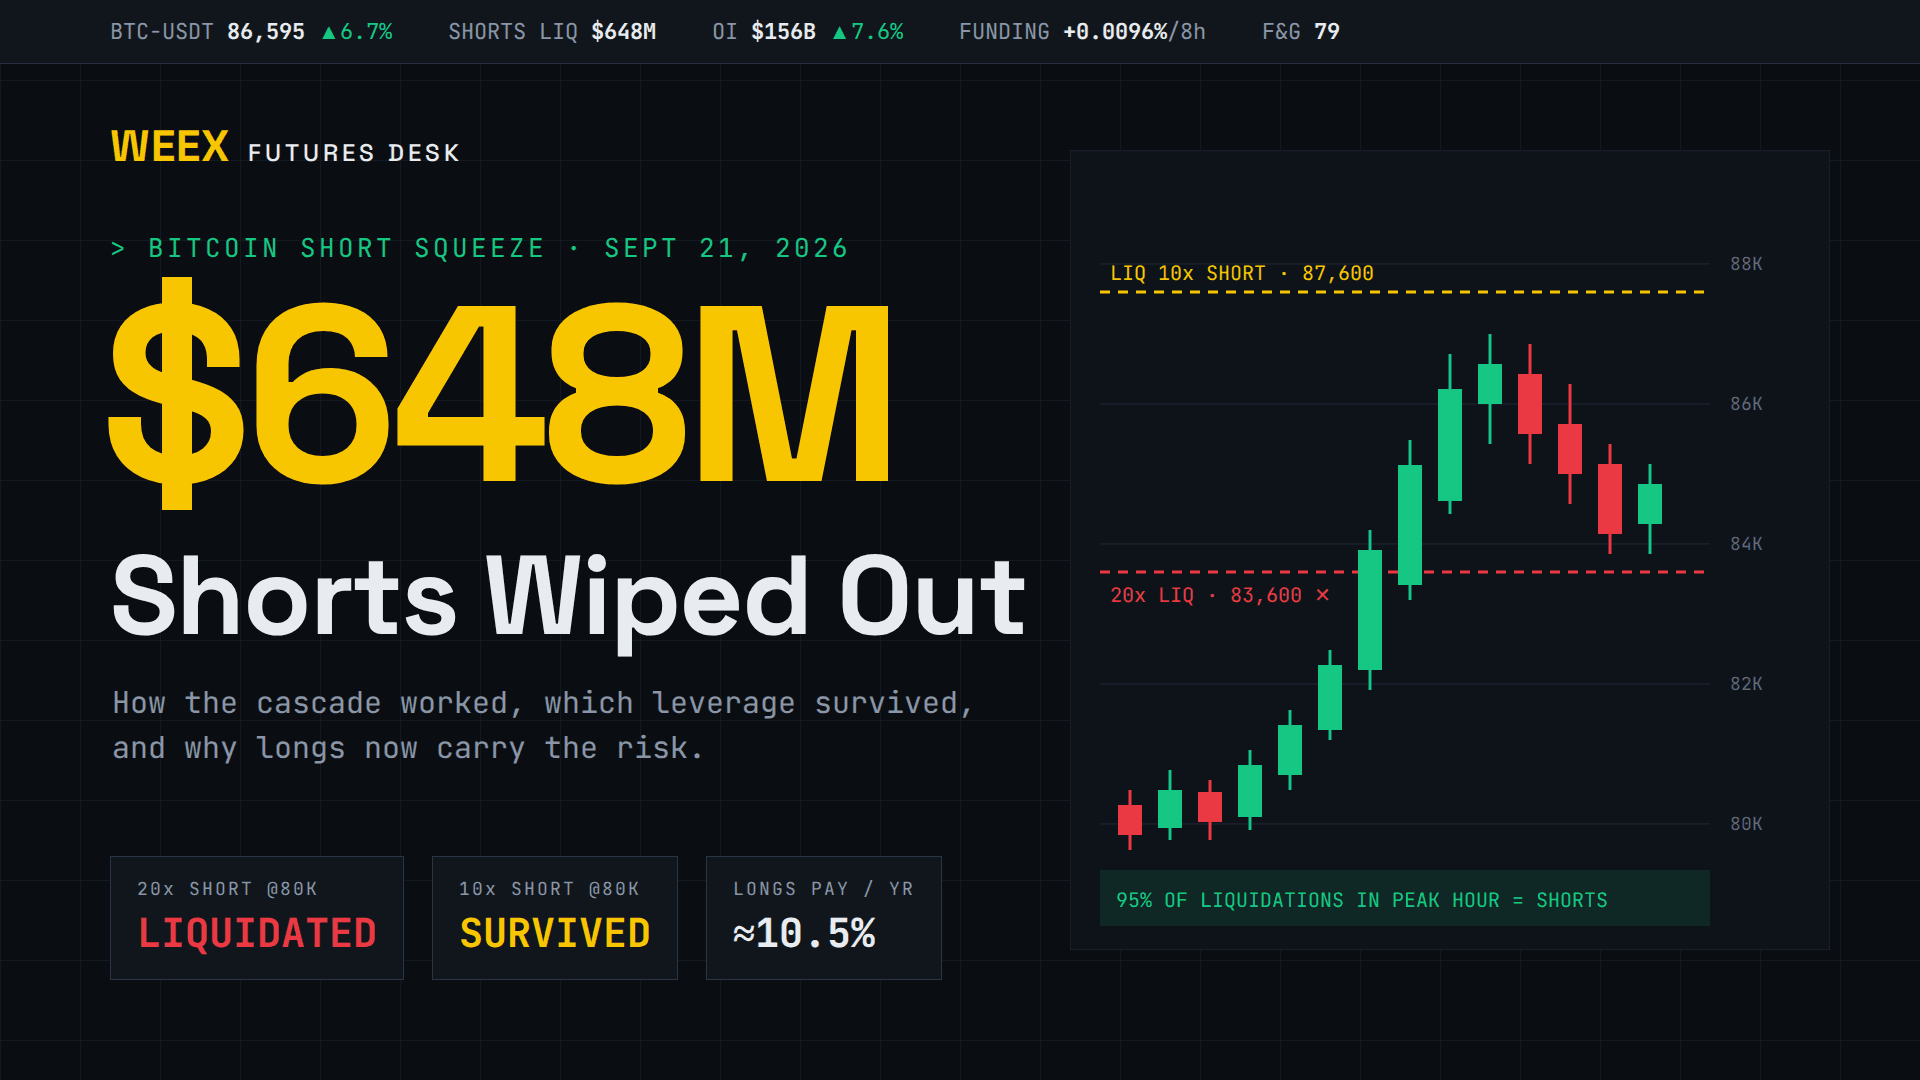
شرح شورت اسکوئیز بیتکوین: پشتپرده لیکوییدشدن 648 میلیون دلاری در 21 سپتامبر
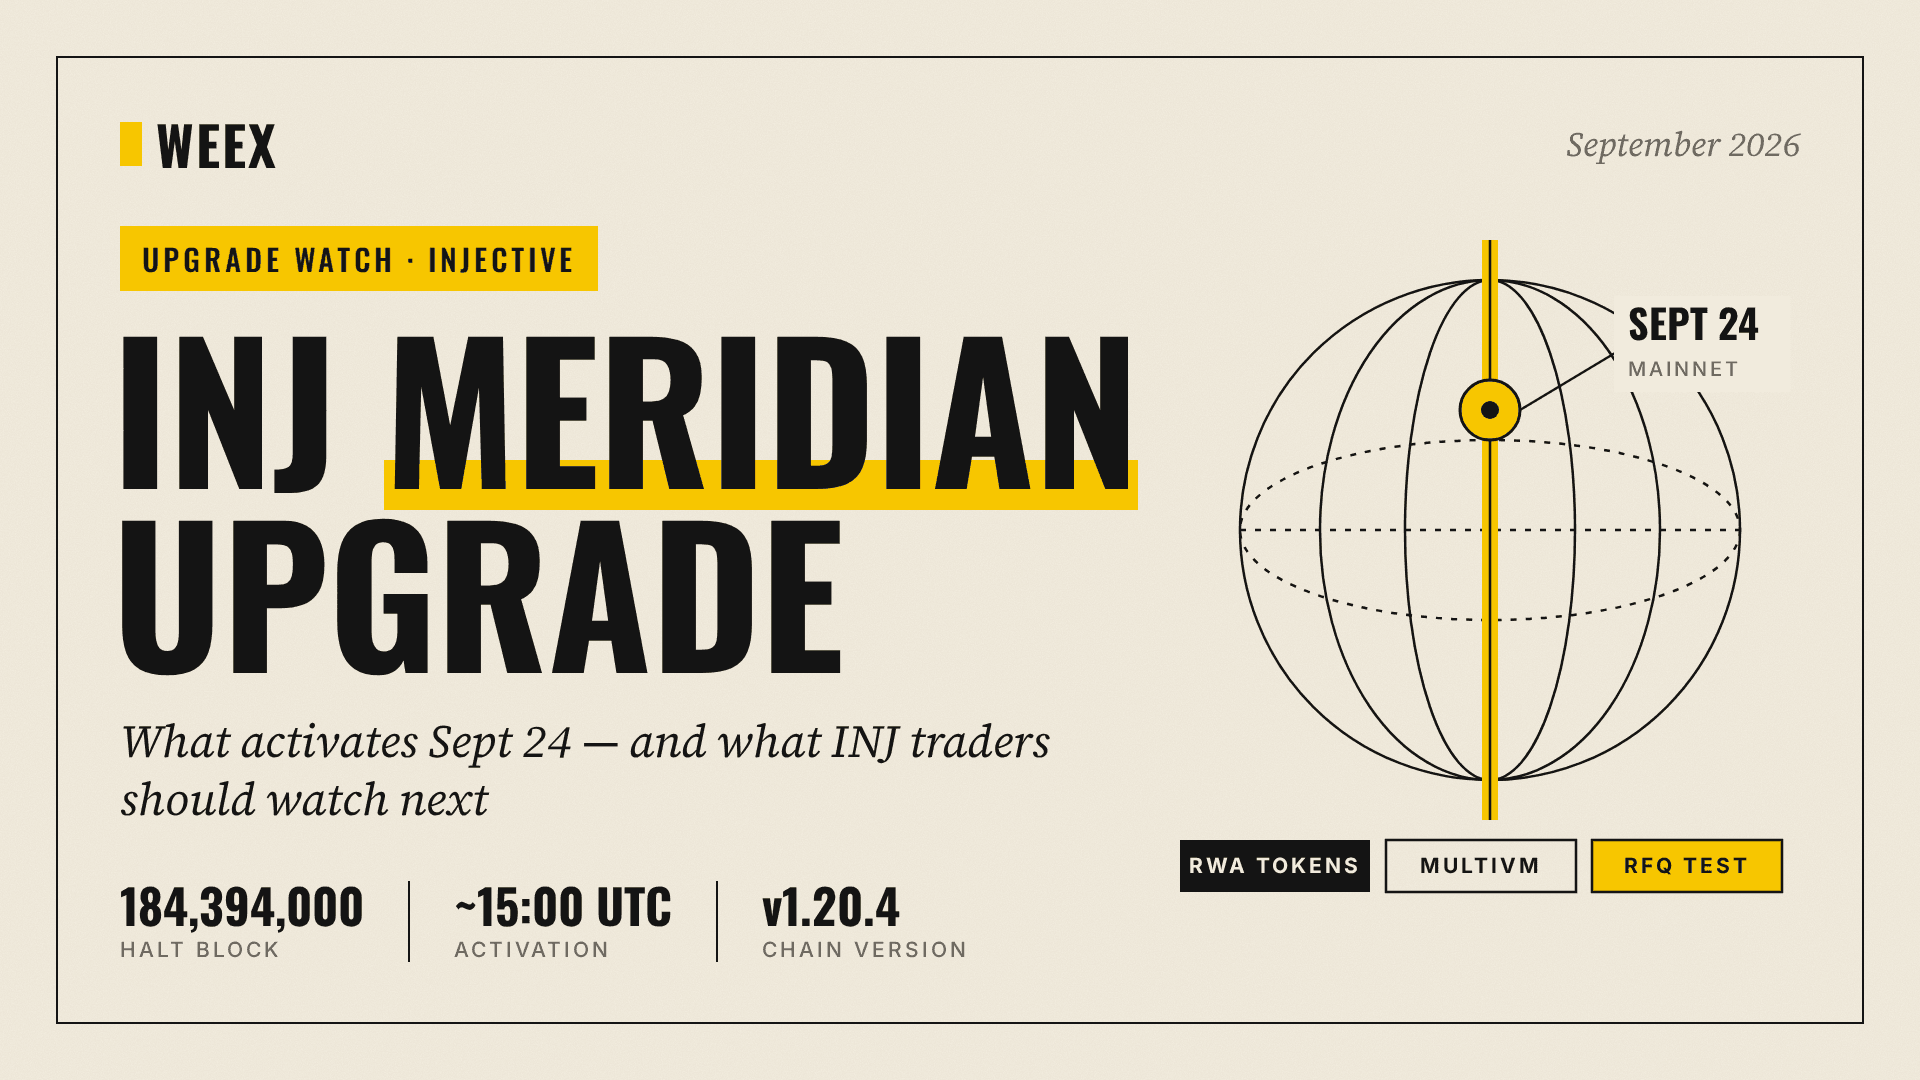
ارتقای INJ Meridian: چه چیزی در 24 سپتامبر فعال میشود و پس از آن باید چه چیزی را زیر نظر گرفت
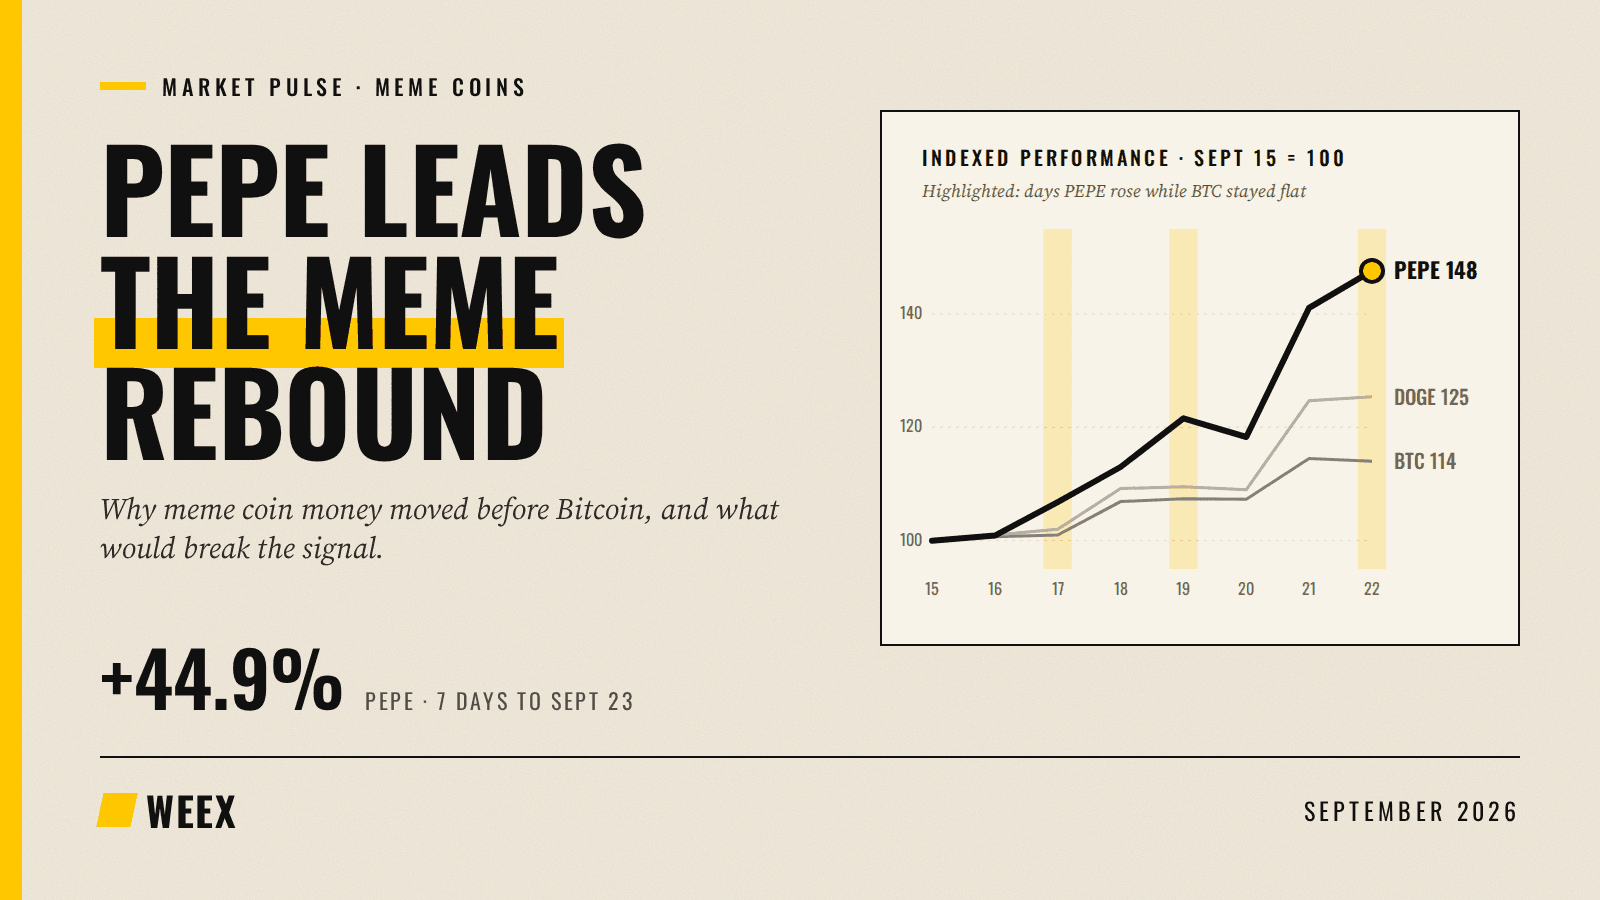
چرا PEPE امروز صعود کرده است؟ توضیح سیگنال نقدینگی میمکوین
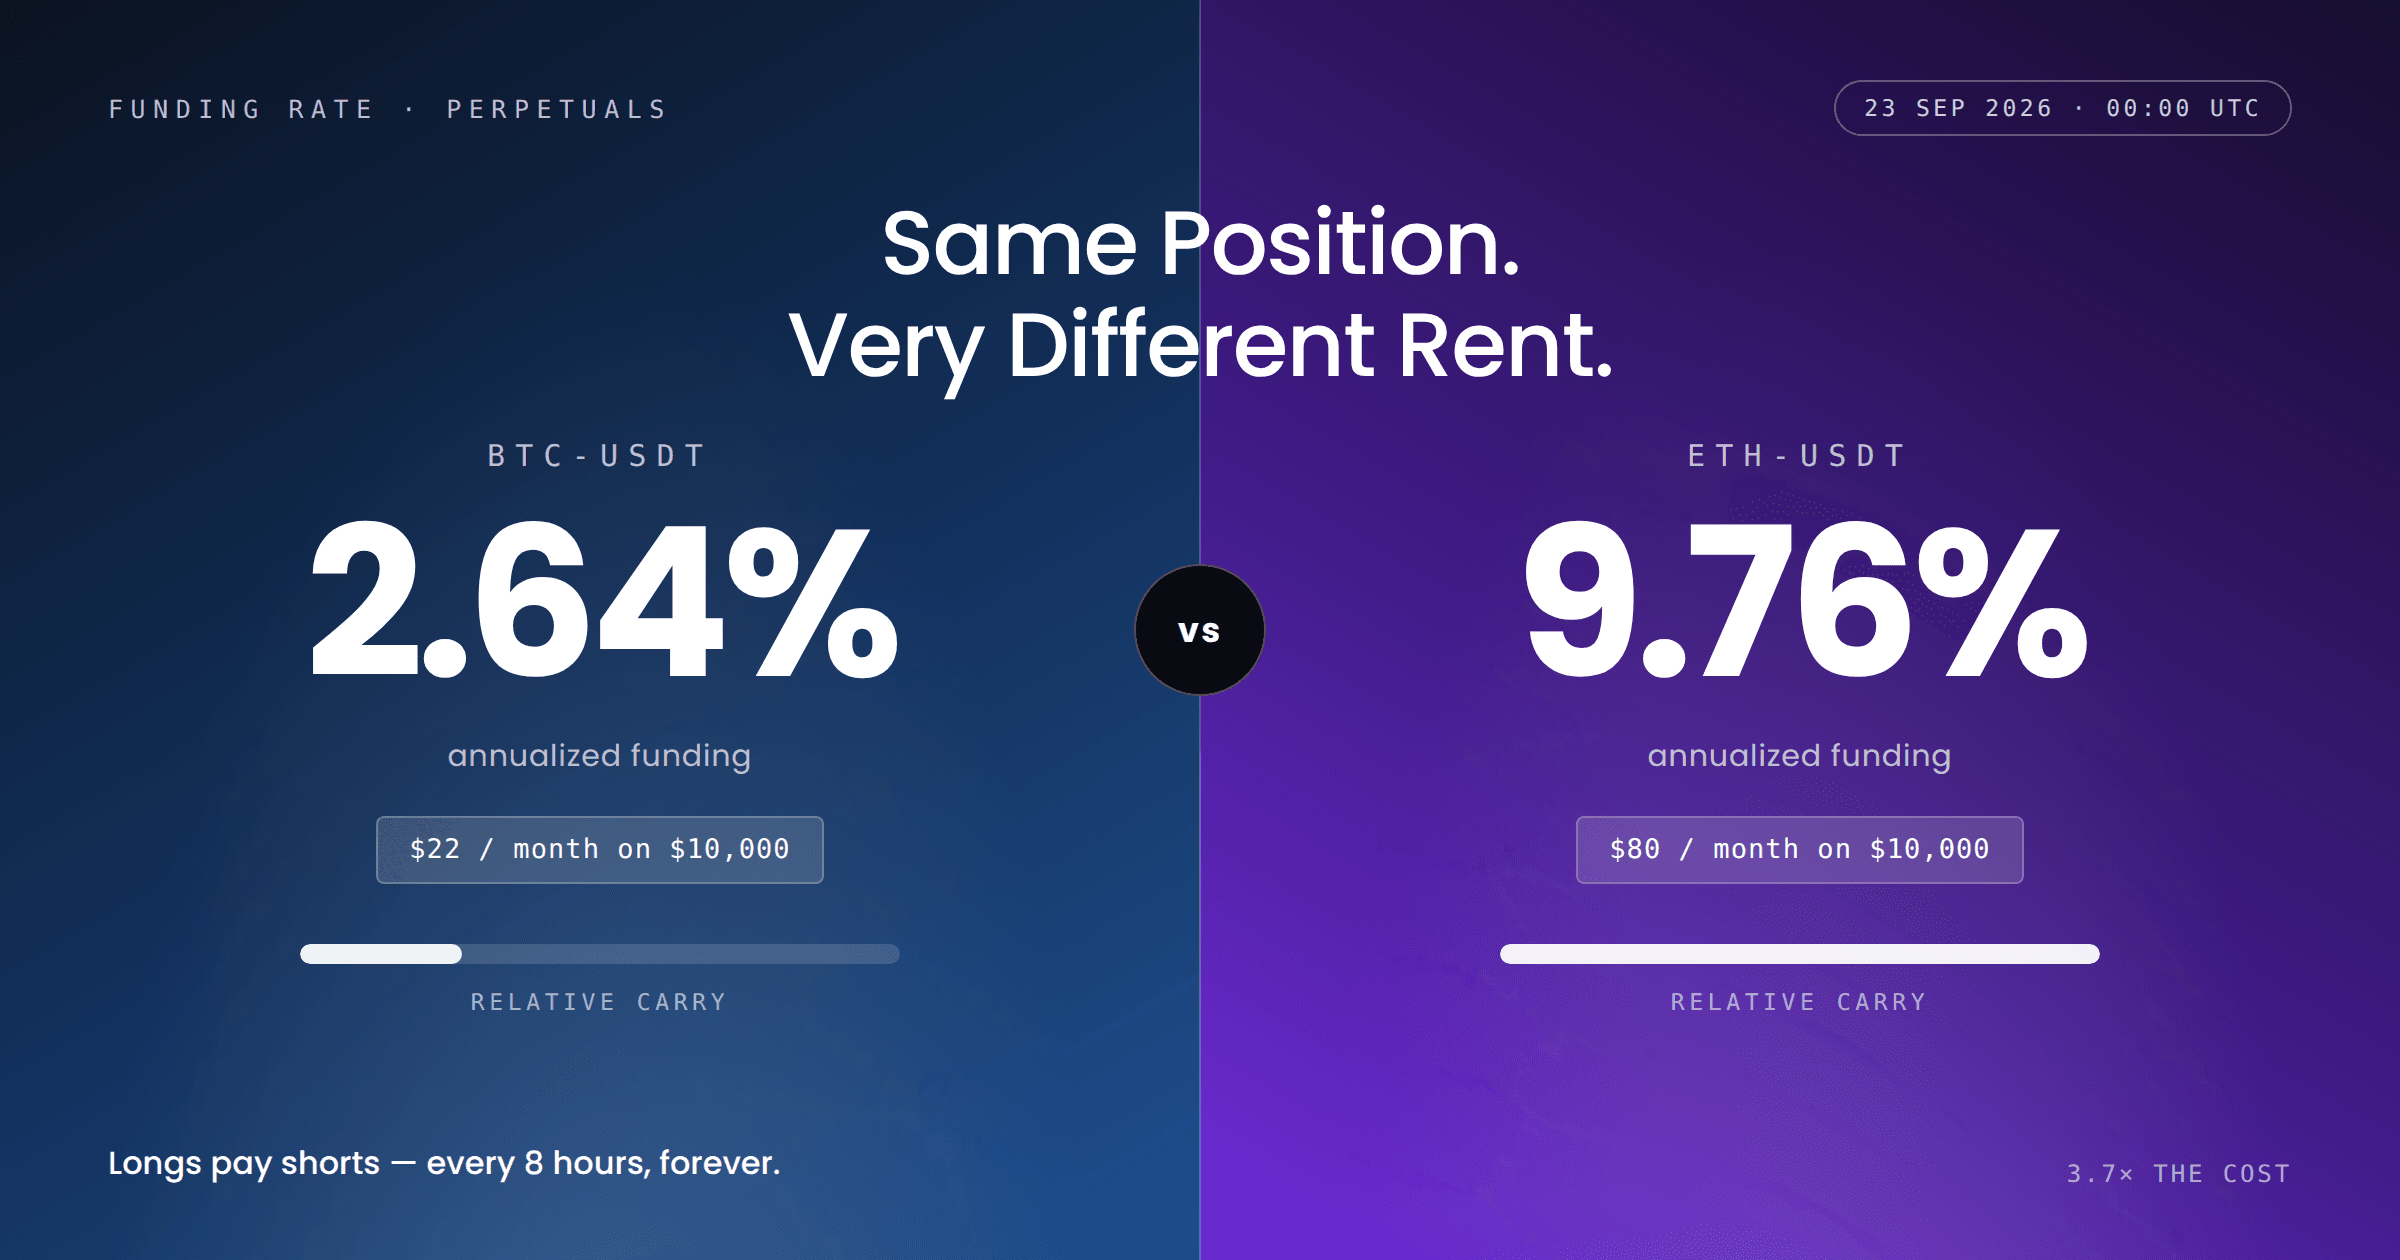
نرخ فاندینگ ارز دیجیتال: BTC و ETH اکنون چقدر میپردازند؟
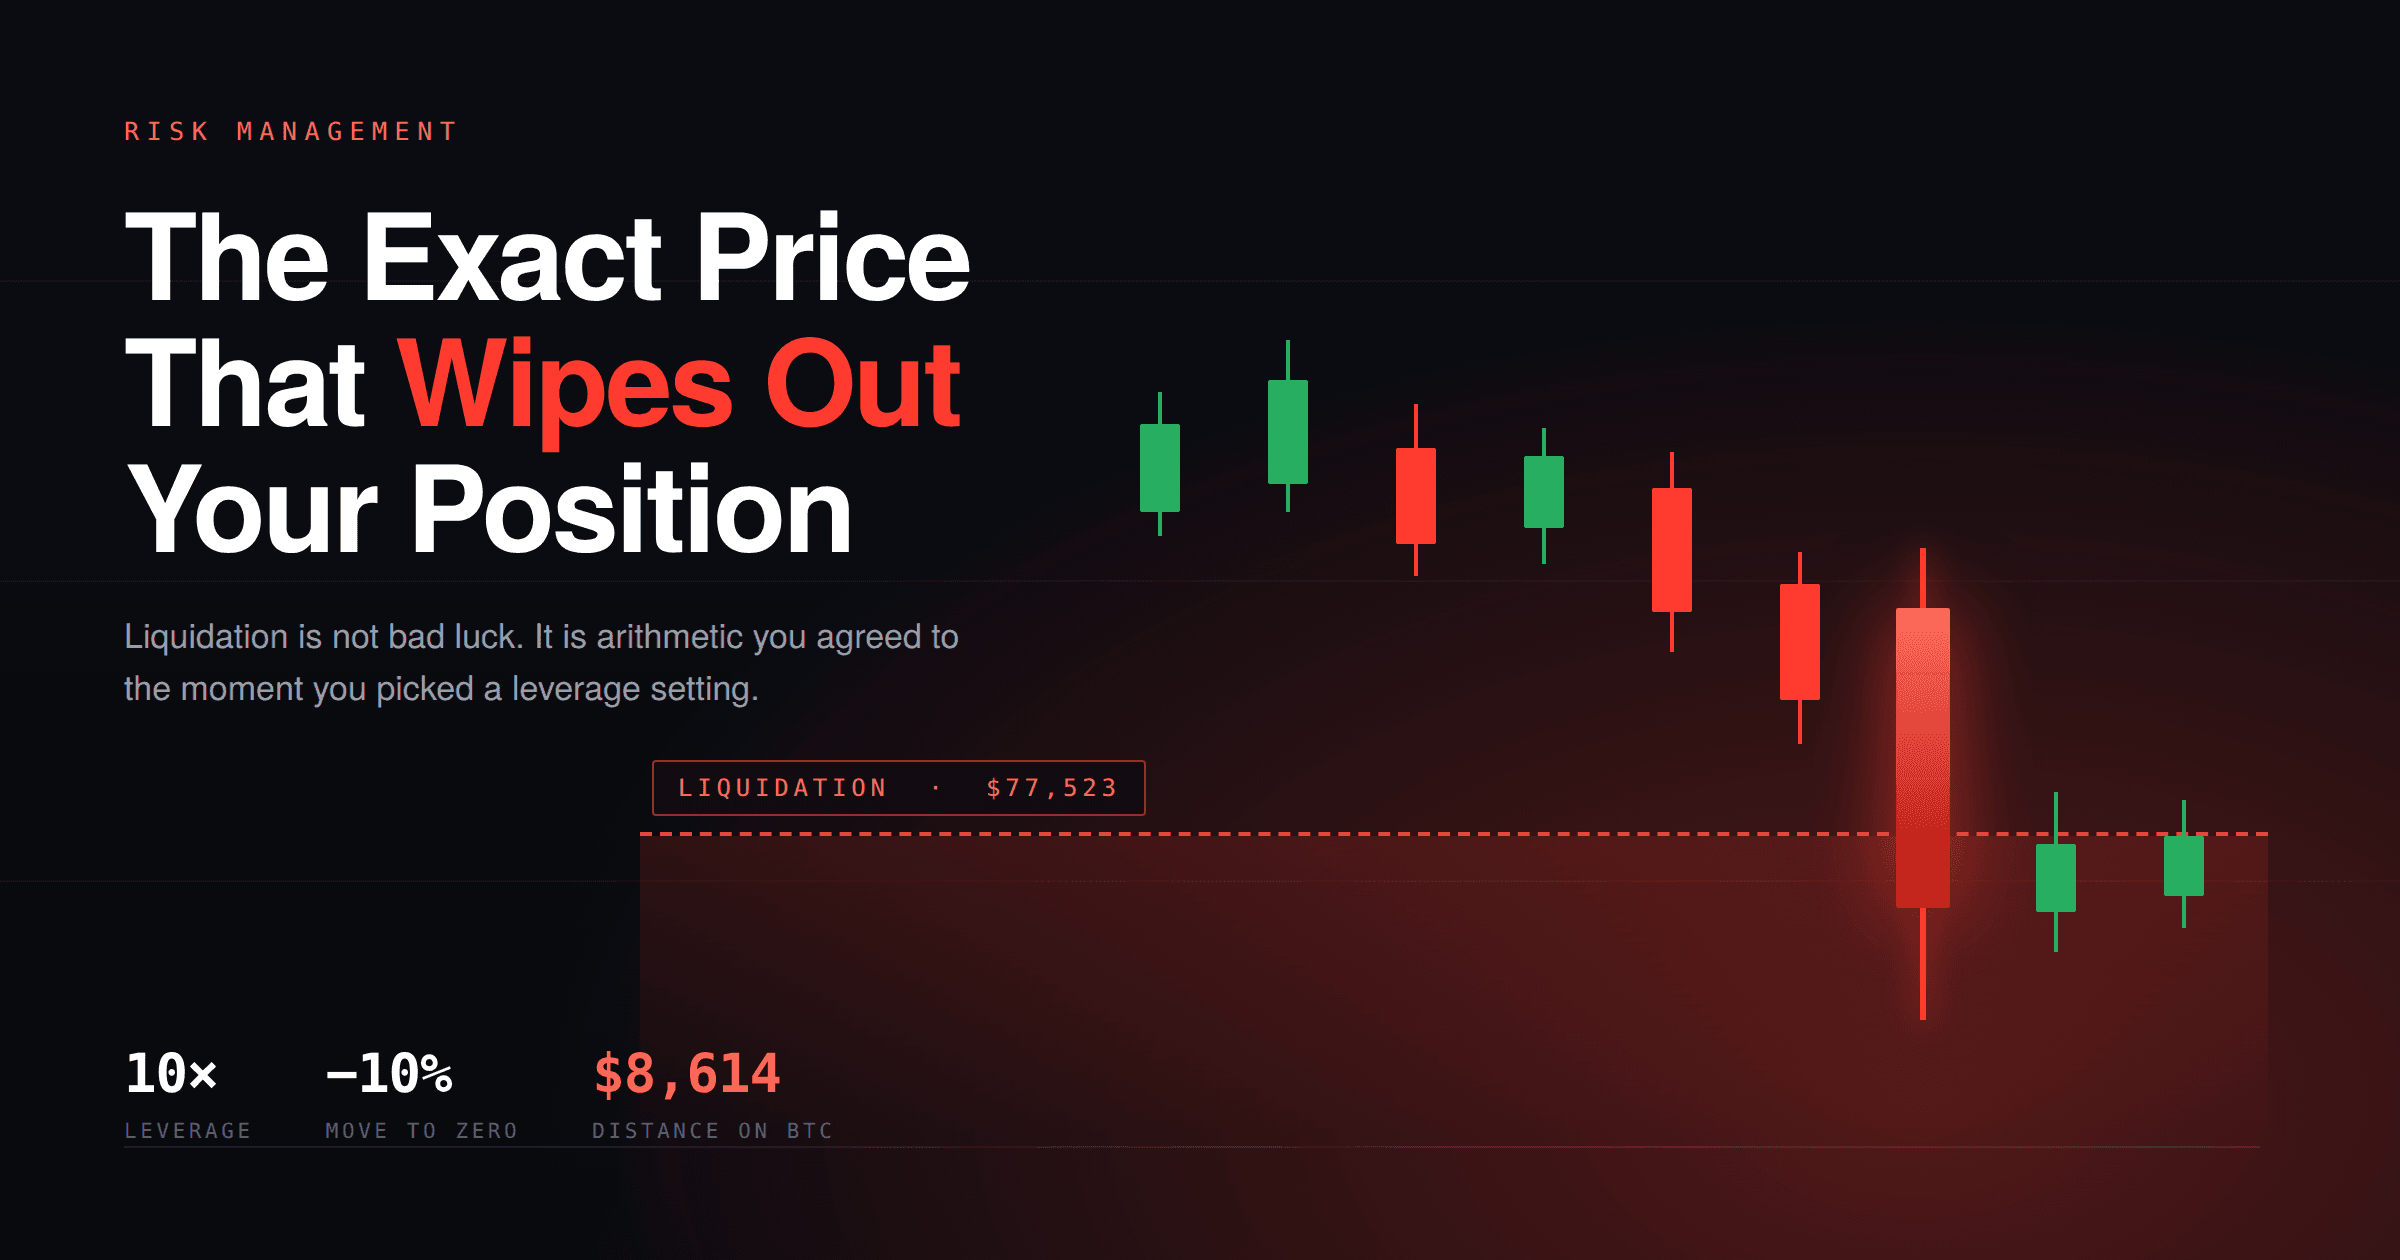
لیکویید شدن کریپتو: قیمت دقیقی که پوزیشن شما را از بین میبرد
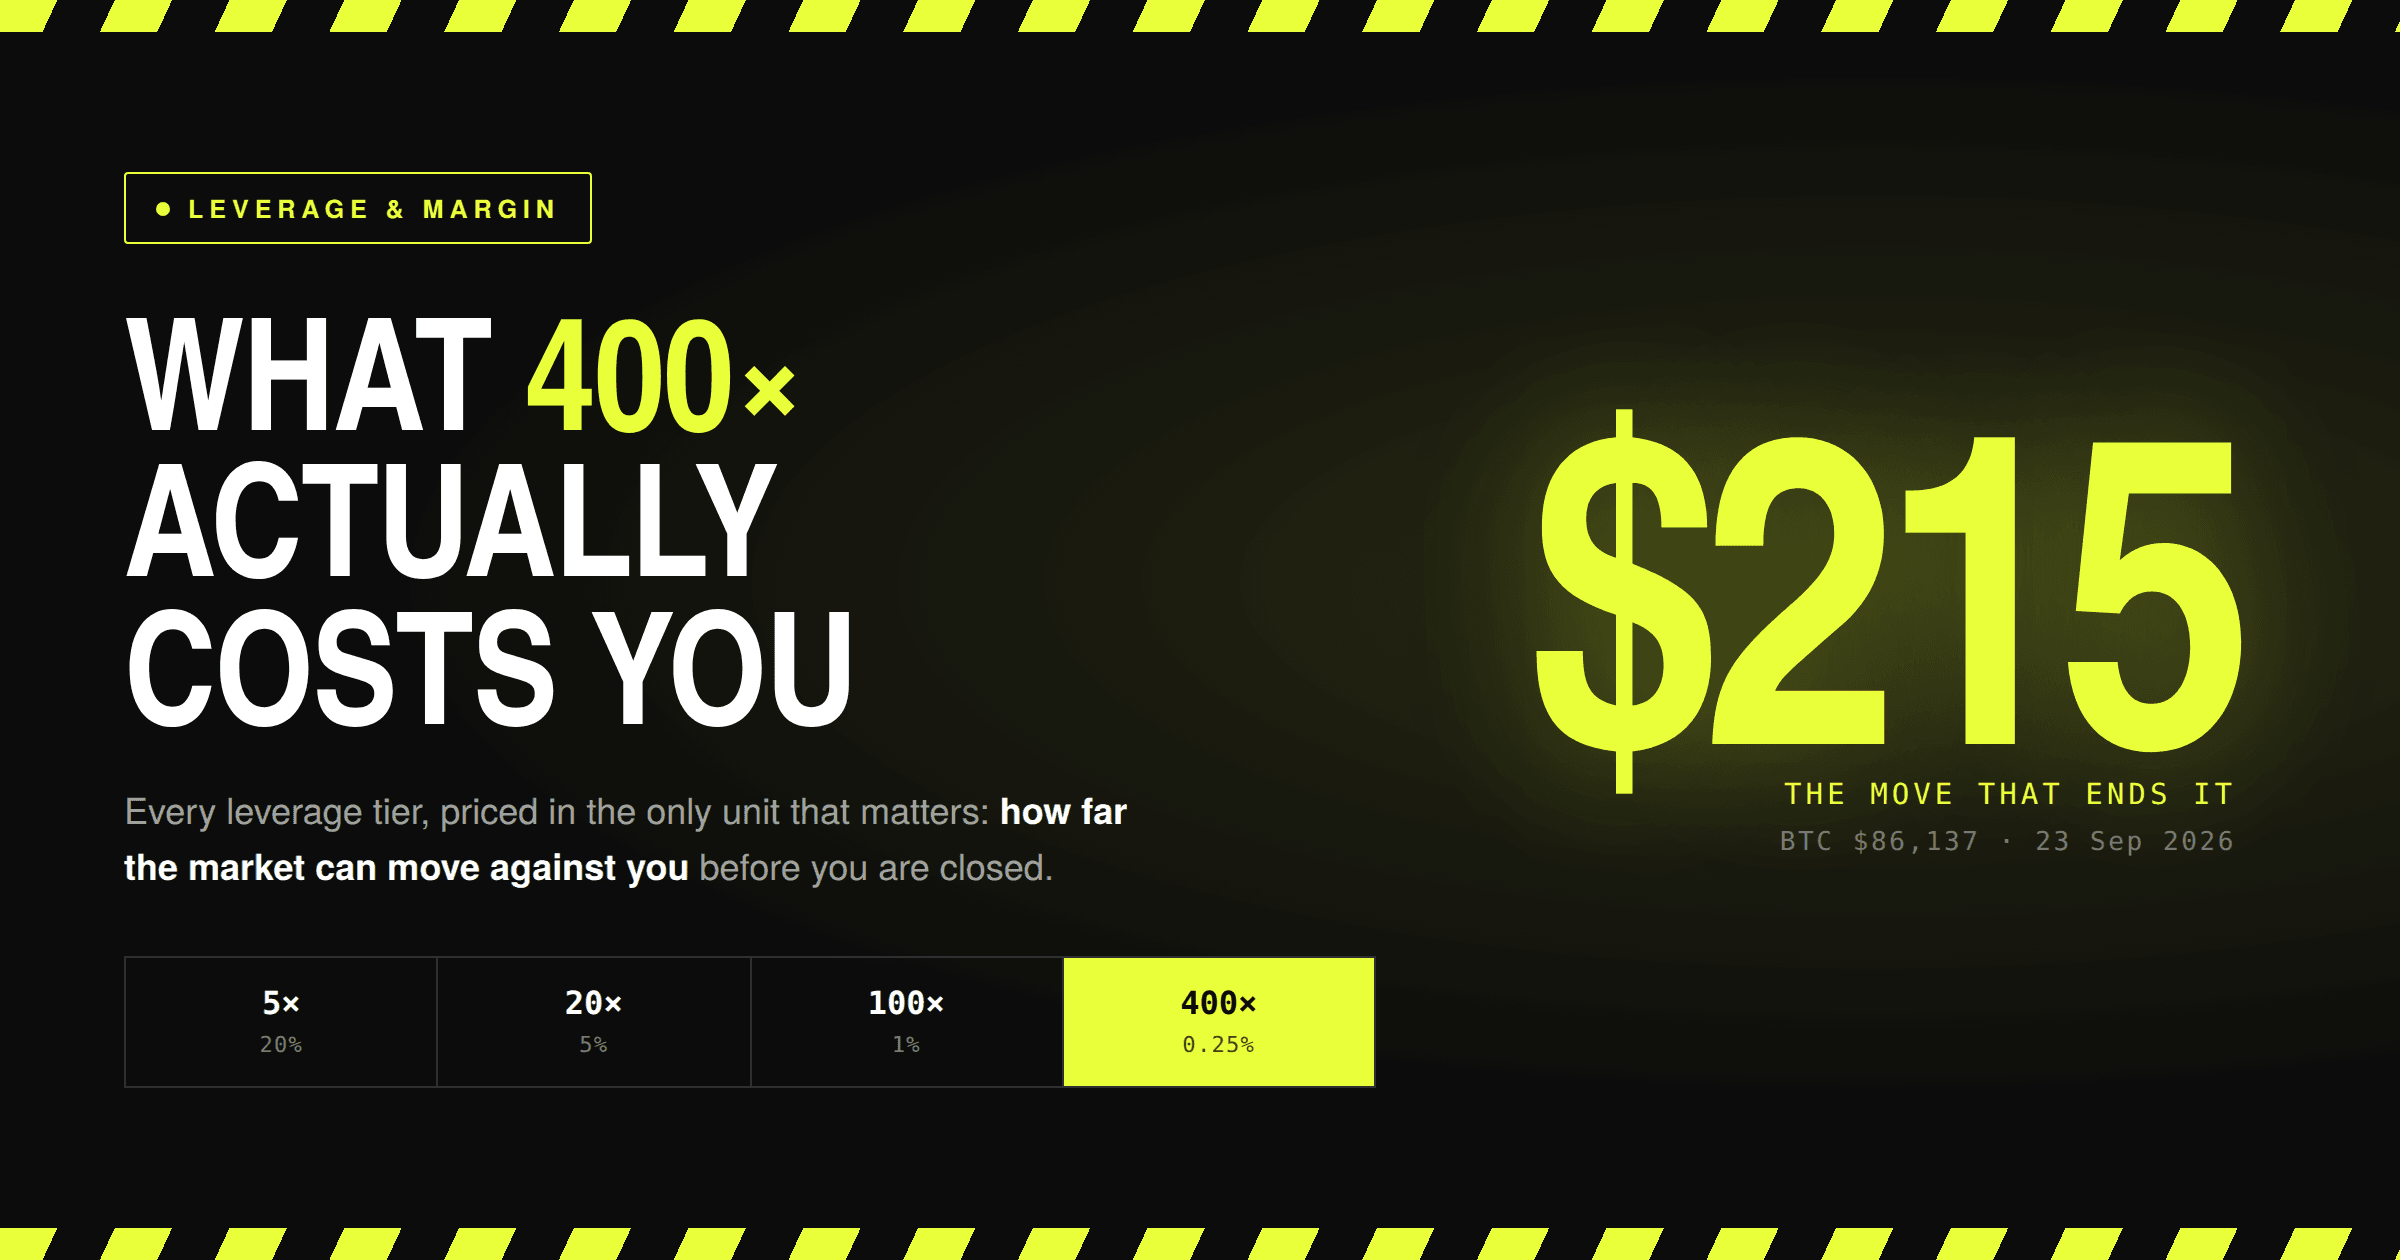
معاملات اهرمی کریپتو: اهرم ۴۰۰ برابری واقعاً چه هزینهای برای شما دارد
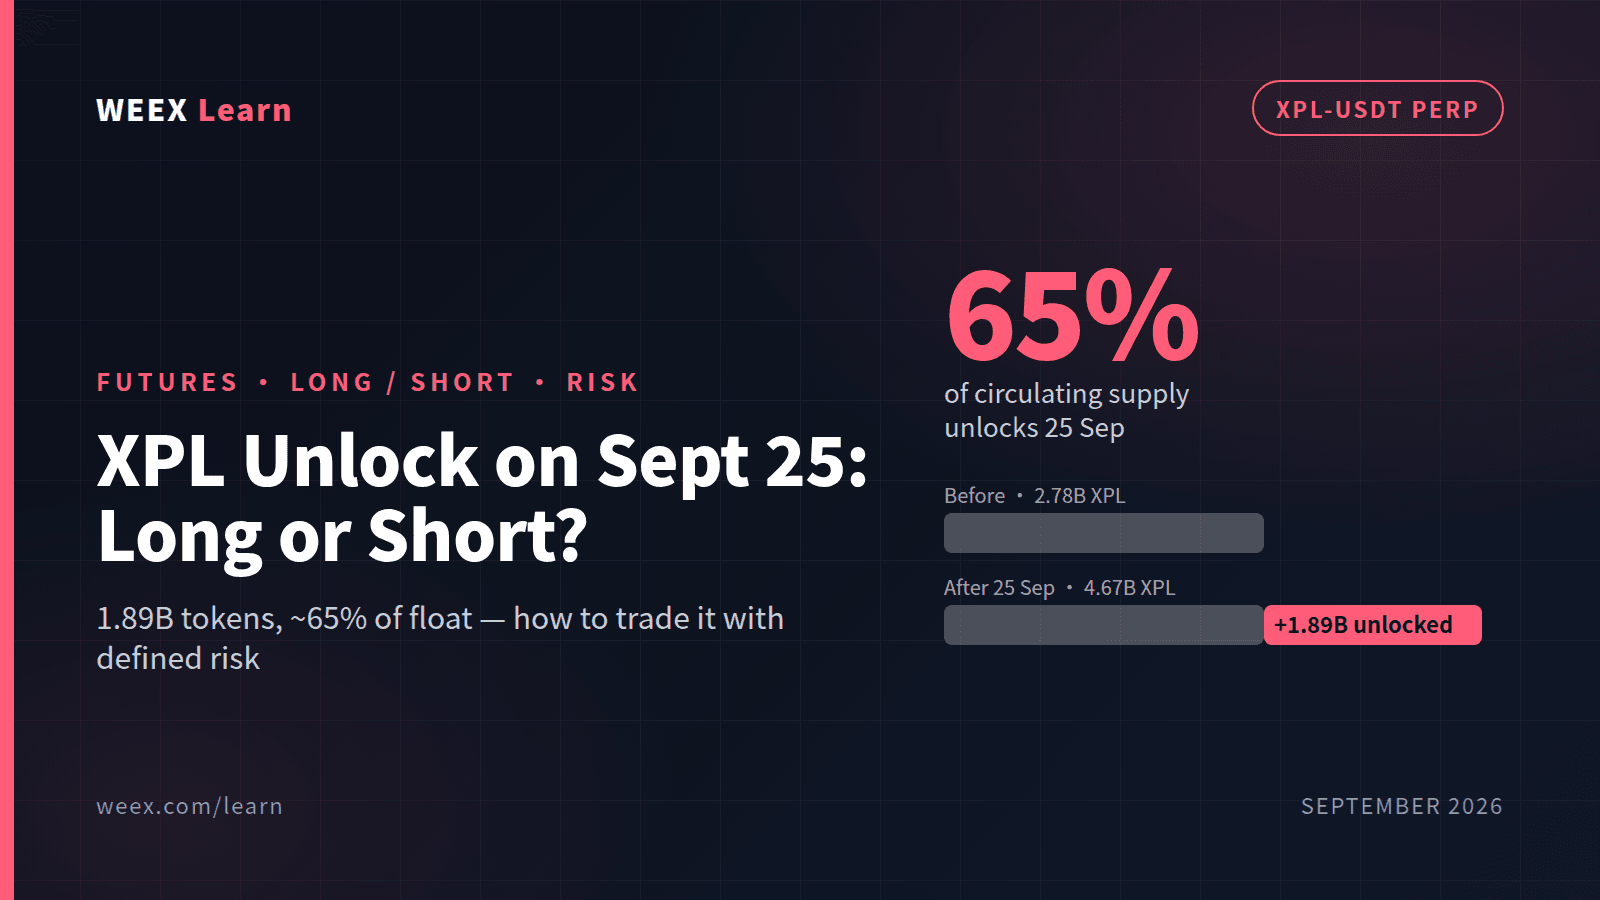
آنلاک XPL در ۲۵ سپتامبر: چگونه با امنیت لانگ یا شورت Plasma Futures بگیریم
WEEX Fast Connect چیست؟ OAuth چگونه پلتفرمهای معاملاتی شخص ثالث را متصل میکند
چگونه بروکر WEEX شوید: درخواست، راهاندازی API و آغاز به کار
اتصال ربات معاملاتی به WEEX API: چکلیست ۱۲ موردی ریسک
چگونه در هکاتون WEEX AI Wars II از AI Agent برای معامله استفاده کنیم
هکاتون WEEX AI Wars II چیست؟ توضیح معاملهگری هوش مصنوعی در برابر انسان
راهنمای API صرافی WEEX: از کلید API تا اولین سفارش امضا شده شما


