
آیا سولانا میتواند بدون از دست دادن مزیت سرعت خود، به امنیت کوانتومی دست یابد؟

 امتیازدهی ما در گوگل


توسعهدهندگان سولانا در حال آمادهسازی برای کامپیوترهای کوانتومی هستند و در حال آزمایش امضاهای جدید، طراحی مجدد نحوه توافق اعتبارسنجها و توسعه روشی برای انتقال حسابهای موجود هستند. حفظ تسویه سریع بخشی از این کار است، اما یک طراحی تحقیقاتی که توافق را سریع نگه میدارد هنوز باید از تقاضاهای کیف پولها، برنامهها و شبکه زنده عبور کند. خلاصه
- سولانا در اکتبر آلبنگلو را فعال کرد، در حالی که سازگاری پیشنهادی کوانتومگلو همچنان تحقیق جداگانهای است و بهعنوان یک ارتقاء امنیت پساکوانتومی مستقر نشده است.
- امضاهای تراکنش فعلی Ed25519 64 بایت را اشغال میکنند، در مقایسه با 666 بایت برای Falcon-512 در مقایسه منتشر شده Jump Crypto.
- مستندات سولانا محدودیت تراکنش 1,232 بایت و محدودیت 4,096 بایت برای فرمت v1 را فهرست میکند که فرضیات فرمت را مهم میسازد.
- کوانتومگلو گواهیهای تجمیعی فشرده را با شواهد محلی ثبتشده و مکانیزم تأیید طراحیشده برای حفظ نهایی سریع جایگزین میکند.
- پروتوتایپ مهاجرت حساب Anza از اثبات مواد بذر موجود استفاده میکند و به مشکلی متفاوت از جایگزینی امضاهای استفادهشده توسط اعتبارسنجها میپردازد.
سولانا سالهاست که در حال سریعتر، ارزانتر و آسانتر کردن تراکنشها در مقیاس است. آمادهسازی برای محاسبات کوانتومی اکنون نیاز دارد که توسعهدهندگان آن برخی از رمزنگاریهایی را که این انتخابهای عملکردی را ممکن کردهاند، دوباره بررسی کنند.
مشکل به انتخاب جایگزینی برای امضای متصل به پرداخت محدود نمیشود. اعتبارسنجها از رمزنگاری برای ارتباط، احراز هویت بلوکها و توافق بر روی دفتر کل استفاده میکنند، در حالی که کیف پولها و برنامهها از آن برای تعیین اینکه چه کسی میتواند داراییها را جابجا کند، استفاده میکنند.
توسعهدهندگان راهحلهای مختلفی برای این کارها پیشنهاد کردهاند، از جمله امضاهای فالکون، اثبات مهاجرت حساب و سازگاری پساکوانتومی آلبنگلو به نام کوانتومگلو. پیشرفت آنها به سولانا یک مسیر آمادهسازی میدهد، بدون اینکه ثابت کند که شبکه قبلاً آن انتقال را تکمیل کرده است.
این تمایز از زمانی که آلبنگلو در اکتبر بهصورت زنده درآمد، آسانتر شده است. سولانا یک سیستم توافق سریعتر را مستقر کرده است، در حالی که تحقیقاتی که به منظور محافظت از آن سیستم در برابر یک دشمن کوانتومی به اندازه کافی قدرتمند انجام میشود، همچنان یک اقدام جداگانه باقی مانده است.
تازه: پیشبینی بیتوایز سولانا تا سال 2031 به 1,100 دلار خواهد رسید
پیشبینی مدیر دارایی، $SOL را در سناریوی پایه خود 385 دلار و در سناریوی نزولی خود 80 دلار قرار میدهد، در حالی که سناریوی صعودی به این بستگی دارد که سولانا به شبکه پیشرو جهانی برای تجارت زنجیرهای تبدیل شود. pic.twitter.com/CsxibFBw5d --- crypto.news (@cryptodotnews) 17 نوامبر 2026
راهاندازی آلبنگلو انتقال امنیت را کامل نکرد
مستندات ارتقاء آلبنگلو سولانا فعالسازی را در دوره 1064 در 21 اکتبر ثبت میکند. بنیاد هدفی در حدود 150 میلیثانیه برای نهاییسازی توصیف میکند، در مقایسه با تقریباً 12.8 ثانیه تحت سیستم قبلی TowerBFT.
نهاییسازی زمانی اندازهگیری میشود که توافق تحت فرضیات پروتکل غیرقابل برگشت میشود. نباید بهعنوان وعدهای خوانده شود که هر اقدام کیف پول، واریز صرافی یا جریان کاری برنامه در 150 میلیثانیه کامل میشود.
برنامه مهاجرت اکتبر به نرمافزار اعتبارسنج سازگار و آمادهسازیهای عملیاتی برای تغییر توافق مربوط میشد. این برنامه جایگزینی برای تمام رمزنگاریهای تأمینکننده حسابهای کاربری اعلام نکرد.
این ارتقاء دامنه مشخصی دارد. آلبنگلو نحوه توافق اعتبارسنجها را تغییر میدهد، در حالی که اجرای تراکنش، برنامهها و مکانیکهای هزینه را در جای خود باقی میگذارد.
اجرای آن دوباره بین Votor، مؤلفه رأیگیری که اکنون زنده است، و Rotor، مؤلفه توزیع داده برنامهریزیشده تقسیم میشود. توصیف هر بخش از نقشه راه تحقیق بهعنوان فعال شده، کار در مراحل مختلف را ترکیب میکند.
آمادهسازی کوانتومی تمایز دیگری را معرفی میکند زیرا یک سیستم رأیگیری سریعتر هنوز میتواند به امضاهایی متکی باشد که در برابر یک حمله کوانتومی آینده آسیبپذیر هستند. سرعت و فرضیات ریاضی پشت مجوز خواص متفاوتی هستند.
یک مهاجرت موفق باید هم توافق بین اعتبارسنجهای صادق و هم توان عملی کاربران عادی برای تأیید تراکنشها را حفظ کند. محافظت از یکی در حالی که دیگری در معرض خطر قرار دارد، داراییها را از طریق مسیر باقیمانده آسیبپذیر میکند.
برای یک صرافی، تفاوت فراتر از این است که آیا یک واریز تأیید سریع دریافت میکند یا خیر. نرمافزار نگهداری آن باید امضاهای پذیرفتهشده را تولید کند، ترتیبات بازیابی آن باید قابل استفاده باقی بماند و سیستمهای نظارتی آن باید رفتار جدید تراکنشها را شناسایی کنند.
برای یک برنامه، ارتقاء اجماع میتواند عمدتاً نامرئی باشد در حالی که تغییر در امضاهای پشتیبانیشده نیاز به کار یکپارچهسازی دارد. برنامههایی که امضاها را بهطور مستقیم تأیید میکنند ممکن است حتی پس از اینکه شبکه یک فرمت جدید تراکنش را قبول کرد، نیاز به تغییرات خود داشته باشند.
بنابراین، سیستم Alpenglow مستقر یک پایه عملکرد برای آزمایشهای آینده فراهم میکند. این سیستم شواهدی ارائه نمیدهد که Quantumglow، مهاجرت حساب Falcon و هر وابستگی برنامهای قبلاً تحت شرایط تولید آزمایش شدهاند.
تهدید ناشی از مجوزهای جعلی، نه حدس سریع رمز عبور
ریسکهای مرتبط با کوانتوم به ریاضیات کلید عمومی استفادهشده برای تأیید امضاها مربوط میشود. یک ماشین بهقدر کافی توانمند میتواند از الگوریتم شُر در برابر سیستمهای منحنی بیضوی استفاده کند و به یک مهاجم اجازه دهد تا اسرار امضا را از اطلاعات عمومی استخراج کند.
یک مهاجم میتواند بهطور جعلی خود را بهعنوان امضاکننده قانونی معرفی کند. یک تراکنش میتواند یک امضای معتبر ریاضی داشته باشد حتی اگر صاحب حساب قانونی هرگز آن را تأیید نکرده باشد.
موسسه ملی استانداردها و فناوری استانداردهای امضای پساکوانتومی را منتشر کرده است که بهمنظور مقاومت در برابر حملات شناختهشده از سوی کامپیوترهای معمولی و کوانتومی طراحی شدهاند. سیستمها هنوز باید این الگوریتمها را از طریق نرمافزار، رویههای عملیاتی و قوانین مربوط به مدیریت داراییهای مجاز تحت طرحهای قدیمی پیادهسازی کنند.
داستین مودی، که رهبری کار استانداردسازی پساکوانتومی NIST را بر عهده دارد، بهوضوح مورد آمادگی را بیان کرد:
"ما از مدیران سیستمها میخواهیم که بلافاصله شروع به یکپارچهسازی آنها در سیستمهای خود کنند، زیرا یکپارچهسازی کامل زمان میبرد."
NIST در سال 2024 ML-DSA را بههمراه سایر استانداردهای اولیه پساکوانتومی نهایی کرد. تأسیس کلید و امضاهای دیجیتال اهداف متفاوتی دارند، بنابراین پذیرش یک استاندارد رمزنگاری یا تبادل کلید بهتنهایی نمیتواند طرح تأیید تراکنش بلاکچین را جایگزین کند.
اعلامیه اولیه استانداردهای این سازمان از مدیران خواسته است که شروع به یکپارچهسازی ابزارها کنند زیرا یکپارچهسازی کامل زمان میبرد. پیام این سازمان بر شروع انتقال بهموقع بهگونهای متمرکز بود که کار مورد نیاز در سیستمهای کامپیوتری موجود را در بر بگیرد.
همین تمایز در هشدارهای نهاد نظارتی اروپایی که امسال صادر شده است، دیده میشود. مقامات بر زمان لازم برای مهاجرت سیستمهای مالی تأکید کردند بدون اینکه بگویند حملات عملی به رمزنگاری بلاکچین فعلی در دسترس هستند.
یک حمله به امضاها با جمعآوری ارتباطات رمزگذاریشده در حال حاضر و رمزگشایی آنها در آینده متفاوت است. تراکنشهای بلاکچین بهطور کلی از قبل عمومی هستند؛ نگرانی اصلی این است که آیا کسی میتواند در آینده خود را بهعنوان یک مالک یا اعتبارسنج معرفی کند.
معرض عمومی اهمیت دارد زیرا یک سیستم امضای معمولی فرض میکند که انتشار یک کلید تأیید بهمعنای افشای اسرار لازم برای امضا نیست. یک حمله کوانتومی میتواند این فرض را برای الگوریتمهای آسیبپذیر تضعیف کند.
انتقال سکهها به یک برنامه جدید بدون پرداختن به مجوزدهی زیرساخت شبکه میتواند یک مسیر آسیبپذیر دیگر را باز بگذارد. ادعای امنیت باید از تمام مسیری که یک تراکنش پذیرفته میشود پیروی کند.
در آمادهسازیهای ذکر شده در Solana، تاریخ قابل اعتمادی برای ماشینی که میتواند چنین حملهای را انجام دهد وجود ندارد. کار آنها به زمان لازم برای جایگزینی سیستمهای مستقر و حفظ دسترسی برای کاربرانی که داراییهایشان به کلیدهای موجود وابسته است، میپردازد.
اندازه امضا اقتصاد یک تراکنش را تغییر میدهد
مستندات فرمت تراکنش سولانا یک امضای Ed25519 به طول ۶۴ بایت برای هر امضا کننده را فهرست میکند. یک تراکنش شامل دستورالعملها، ارجاعات حساب و اطلاعات دیگر است و مقدار محدودی فضا برای همه چیز مورد نیاز برای اجرای آن باقی میگذارد.
مقایسه مسیر مهاجرت منتشر شده توسط Jump Crypto یک امضای Falcon-512 به طول ۶۶۶ بایت و یک امضای ML-DSA-44 به طول ۲۴۲۰ بایت را فهرست میکند. اینها انتخابهای مهندسی متفاوتی هستند حتی قبل از اینکه کلیدهای عمومی و الزامات ادغام وارد محاسبه شوند.
جایگزینی یک امضای ۶۴ بایتی با ۶۶۶ بایت ۶۰۲ بایت به ازای یک امضا کننده اضافه میکند. برای یک تراکنش که به سه امضای جداگانه نیاز دارد، تفاوت خام ۱۸۰۶ بایت قبل از هر تغییر فرمت دیگری خواهد بود.
تنها اندازه نمیتواند هزینههای تراکنش یا کندی شبکه را پیشبینی کند. یک امضای بزرگتر میتواند به سرعت تأیید شود، در حالی که یک امضای فشرده ممکن است نیاز به محاسبات بیشتری داشته باشد یا مشکلاتی در پیادهسازی ایجاد کند.
در تعداد زیاد تراکنشها، تفاوت خام به راحتی قابل مشاهده میشود. یک میلیون مجوز که ۶۰۲ بایت اضافی را حمل میکند، ۶۰۲ میلیون بایت اضافه میکند، که تقریباً ۶۰۲ مگابایت دهدهی است، قبل از اینکه هر تغییر دیگری در نظر گرفته شود.
محاسبه به عمد به دادههای امضا محدود شده است. ترافیک واقعی شبکه بستگی به این دارد که اطلاعات چند بار منتقل میشود، آیا کلیدها یا اثباتها دوباره استفاده میشوند و پروتکل چگونه پیامها را بستهبندی میکند.
این کمک میکند تا توضیح دهد چرا یک طراحی میتواند از امضاهای کوچکتر بهرهمند شود حتی زمانی که یک امضای رقیب به سرعت تأیید میشود. پهنای باند هنوز باید خریداری و تأمین شود، با اپراتورهایی که در مرز ظرفیت اتصال خود قرار دارند، با محدودیت متفاوتی نسبت به یک ماشین آزمایشگاهی در یک شبکه محلی سریع مواجه هستند.
یک معیار که تنها زمان تأیید را منتشر کند، این هزینه را از دست خواهد داد. یک معیار که تنها بایتها را منتشر کند، هزینه محاسباتی را از دست خواهد داد، و هر دو برای ارزیابی عملکرد وعده داده شده ضروری هستند.
کلید عمومی هزینه دیگری را ایجاد میکند. مقایسه Jump ۸۹۷ بایت برای یک کلید عمومی Falcon-512 را فهرست میکند، در مقابل ۳۲ بایت برای Ed25519، که سوالی را مطرح میکند که این کلیدها کجا ذخیره میشوند و چه زمانی باید منتقل شوند.
یک فرمت حساب که تعهدی به یک کلید بزرگتر ذخیره میکند میتواند هزینههای آدرس تکراری را کاهش دهد، اگرچه تأیید هنوز به یک روش امن برای به دست آوردن و بررسی کلید مربوطه نیاز دارد. طراحی باید مشخص کند که این اطلاعات کجا نگهداری میشود و چگونه اصالت آن زمانی که نیاز است تأسیس میشود.
محدودیتهای تراکنش انتخاب را مشخص میکند. مستندات سولانا ۱۲۳۲ بایت را برای محدودیت اندازه بسته موجود میدهد در حالی که یک محدودیت ۴۰۹۶ بایتی برای فرمت v1 شناسایی میکند.
یک امضای ML-DSA-44 به تنهایی از ۱۲۳۲ بایت فراتر میرود اما در ۴۰۹۶ بایت جا میگیرد، قبل از اضافه کردن بقیه یک تراکنش. این مشاهدات فرمت قابل اجرا را برای هر ادعایی که یک امضا میتواند یا نمیتواند جا بگیرد، ضروری میسازد.
یک تراکنش مجاز بزرگتر به معنای رایگان بودن پهنای باند نیست. تأییدکنندگان باید دادههای اضافی را دریافت کنند، کاربران باید آن را منتقل کنند و شبکه باید بار کاری ناشی از آن را در زمانهای شلوغ مدیریت کند.
یک مقایسه عادلانه به محتوای یکسان تراکنش در هر دو طرف نیاز دارد. آزمایش یک انتقال با یک امضا عادی در برابر یک معامله پیچیده با چندین امضا، هزینه رمزنگاری را با تفاوتهای در عملیات زیرین ترکیب میکند.
کیف پولها میتوانند با هزینههایی مواجه شوند که معیارهای تأییدکننده از دست میدهند. یک طرح امضا ممکن است در یک سرور به سرعت تأیید شود اما تولید آن به طور ایمن در یک تلفن، افزونه مرورگر یا دستگاه امضای سختافزاری ممکن است نیاز به منابع بیشتری داشته باشد.
قیمت --
فالکن امضای کوچکتری را ارائه میدهد، با کارهای پیادهسازی مرتبط
آنزا و فایردانسر در آوریل پیادهسازیهای اولیه فالکن را معرفی کردند. آزمایش اولیه فالکن به تیمهای مشتری یک نامزد کاری برای ارزیابی قبل از هر تصمیمی درباره مهاجرت سیستم حساب زنده داد.
بیانیه آمادگی کوانتومی بنیاد گفت که تیمها از طریق کار مستقل به نتایج مشابهی رسیدهاند. انتظار آنها این بود که مهاجرت میتواند بدون تأثیر قابل توجهی بر عملکرد مدیریت شود زمانی که فعالسازی مناسب شد.
بنیاد در آوریل گفت که "عملکرد شبکه انتظار نمیرود تأثیر معناداری ببیند." ادعای آن بیانگر انتظارات توسعهدهندگان برای مهاجرت است و بار کامل کار را به ارزیابی از طریق پیادهسازی و آزمایش واگذار میکند. یک پیادهسازی در یک مخزن پیشرفت را برقرار میکند، در حالی که یک سیستم مستقر باید کاربران، ترافیک نامطلوب و تنوع دستگاههایی که تراکنشها را امضا میکنند، مدیریت کند.
جاذبه فالکون بخشی از آن به دلیل فشردگی نسبی آن در میان نامزدهای در نظر گرفته شده است. یک امضای کوچکتر فضای بیشتری برای دستورالعملهای تراکنش باقی میگذارد و مقدار دادههای جدیدی که به هر مجوز متصل میشود را کاهش میدهد.
بحث Jump تأیید را از امضا کردن جدا میکند. تأیید میتواند از حسابهای عدد صحیح استفاده کند، در حالی که تولید امضاها به طور ایمن نیاز به پیادهسازی دقیق و توجه به خطرات کانال جانبی دارد.
امضا کردن خارج از زنجیره این کار را از بودجه اجرایی بلاکچین دور نگه میدارد، اما کسی هنوز آن را انجام میدهد. ارائهدهندگان کیف پول، سیستمهای امضای نهادی و دستگاههای سختافزاری مسئول پیادهسازی و حسابرسی آن مرحله میشوند.
برای یک کاربر، آزمایش عملی این است که آیا تأیید در دستگاه واقعی آنها قابل اعتماد باقی میماند. شکستهای مکرر، تأخیرهای غیرقابل قبول در امضا یا ناسازگاریهای بازیابی بر قابلیت استفاده تأثیر میگذارد حتی اگر اعتبارسنجها امضای حاصل را به سرعت تأیید کنند.
برای یک نگهدارنده، یک الگوریتم جدید میتواند نیاز به تغییر در سیاستهای تأیید، رویههای تولید کلید و آزمایش بازیابی داشته باشد. سیستمهای ساخته شده حول یک طرح امضای متعارف خاص ممکن است از جایگزینی از طریق یک تغییر پیکربندی ساده پشتیبانی نکنند.
پشتیبانی مختلط یک دوره انتقال اضافی ایجاد میکند. یک کیف پول ممکن است امضای جدید را درک کند در حالی که یک صرافی، برنامه یا دستگاه امضای متصل هنوز آن را نمیپذیرد.
برنامهریزی مهاجرت بنابراین باید قابلیتهای مورد نیاز را قبل از محدود کردن امضای قدیمی شناسایی کند. حذف روش قدیمی خیلی زود میتواند کاربران مشروع را به بنبست برساند؛ نگهداشتن آن پس از قابل جعل شدن میتواند مسیر حمله را حفظ کند.
وجود چندین طرح نامزد به محققان گزینههایی میدهد زیرا شواهد عملکرد و امنیت تغییر میکند. این امر مشخصات صریح را مهم میسازد، زیرا برچسب "پساکوانتومی" یک فرمت تراکنش جهانی قابل تعویض را شناسایی نمیکند.
تغییرات Quantumglow در شواهدی که اعتبارسنجها تبادل میکنند
امضاهای کیف پول تنها بخشی از مشکل هستند. Alpenglow از امضاهای تجمیعی فشرده برای نمایندگی توافق از چندین اعتبارسنج استفاده میکند، ویژگی که به آن کمک میکند تصمیمات را به طور کارآمد ارتباط دهد.
مروری بر تحقیقات Quantumglow Anza رویکرد متفاوتی را توصیف میکند زیرا یک تجمیع پساکوانتومی بهطور مساوی مناسب تحت الزامات آن در دسترس نبود. اعتبارسنجها گواهیها را به صورت محلی پس از جمعآوری شواهد کافی ثبت میکنند، با یک مکانیزم تأیید که ارتباط بین آنها را پشتیبانی میکند.
پوشش پیشنهاد Quantumglow در اکتبر آن کار را از فعالسازی Alpenglow جدا کرد. ترویج یک سازگاری و توضیح تحقیقات آن تاریخ استقرار تأیید شدهای را تعیین نمیکند.
کوئنتین کنیپ، کوبی سلیوینسکی و راجر واتنهوفر این مرور را در ژوئیه منتشر کردند، پس از اینکه مقاله بهروزرسانیشده Alpenglow بخش پساکوانتومی خود را معرفی کرد. طراحی امضای پیشنهادی آنها، Ax، برای ارتباط اعتبارسنجها تنظیم شده است، که نیازهای متفاوتی از تأیید یک کاربر عادی برای یک پرداخت دارد.
این ساختار از امضاهای مبتنی بر هش و تبادل پیشرفته مواد کلید عمومی یکبار مصرف استفاده میکند. بنابراین، پیشنهاد برخی از کارها را قبل از پیامی که باید به سرعت پردازش شود، جلو میبرد و آمادهسازی و اطلاعات کششده را بخشی از داستان عملکرد میسازد.
این رویکرد نیاز به بزرگتر کردن تنها میدان امضای یک تراکنش موجود ندارد. یک پروتکل میتواند الگوی ارتباطی خود را برای سازگاری با رمزنگاریهای مختلف تغییر دهد، با تعهدات جدید پیادهسازی برای اپراتورهای شرکتکننده در آن.
برای یک بازبین، سوال این است که آیا این آمادگیها همچنان کار میکنند زمانی که یک اپراتور دوباره راهاندازی میشود، ارتباط به تأخیر میافتد یا اعتبارسنجها تغییر میکنند. پردازش سریع تحت یک تنظیم پایدار شواهد مفیدی است، در حالی که مدیریت قابل اعتماد شرایط متغیر تعیین میکند که آن طراحی به عنوان یک سرویس چگونه عمل میکند.
سوال مهندسی اساسی این است که هر اعتبارسنج چقدر شواهد باید دریافت کند تا به یک تصمیم اعتماد کند. ارسال یک تجمیع فشرده یک بار و دریافت بسیاری از پیامهای مستقل میتواند حقایق مرتبط را اثبات کند در حالی که الگوهای ارتباطی متفاوتی را تحمیل میکند.
یک طراحی که یک گواهی بزرگ را از مسیر عادی حذف میکند میتواند سرعت را حفظ کند بدون اینکه هر پیام کوچکتر شود. این میتواند تغییر کند زمانی که شواهد جمعآوری میشود، چه کسی آن را نگه میدارد و چه چیزی باید در یک رویداد استثنایی ارتباط برقرار شود.
بنابراین سرعت پیشنهادی به شرایطی که اعتبارسنجها ارتباط برقرار میکنند بستگی دارد. مسیر عادی تحت مشارکت سالم ممکن است سریع باقی بماند در حالی که رفتار پشتیبان در زمان ارتباط معیوب یا به تأخیر افتاده زمان بیشتری میبرد.
این تمایز در تحقیقات اجماع آشنا است زیرا سرعت در عملیات عادی و توانایی ادامه پیشرفت تحت اختلال الزامات جداگانهای هستند. یک طراحی قابل استفاده باید هر دو را توصیف کند، از جمله شرایطی که اعتبارسنجها را از مسیر عادی به یک فرآیند بازیابی کندتر سوق میدهد.
بنابراین یک معیار شبکه باید توزیع زمانهای نهایی را نشان دهد. یک میانگین جذاب میتواند دمی طولانی از تأییدات کندتر را در شرایطی که برای معاملهگران و خدمات پرداخت مهم است پنهان کند.
اندازهگیریهای پهنای باند به بیش از اندازه یک پیام فردی نیاز دارند. یک پیام کوتاه که به بسیاری از همتایان ارسال میشود میتواند ترافیک کل قابل توجهی ایجاد کند، در حالی که کش کردن یا استفاده مجدد میتواند هزینههای بعدی را کاهش دهد.
نویسندگان رویدادهای گواهی سریع و کندتر را متمایز میکنند و مسیر سریع عادی را حفظ میکنند در حالی که شواهد لازم برای استحکام را فراهم میکنند. حساب آنها مورد سریع را از نظر رأیهایی که 80٪ از سهام را نمایندگی میکنند توصیف میکند و شرط مشارکت را بخشی از نتیجه ادعا شده میسازد.
یک درصد از سهام با یک درصد از ماشینها متفاوت است. پنجاه اعتبارسنج کوچک و یک اعتبارسنج بزرگ میتوانند مقادیر متفاوتی از وزن رأیگیری را ارائه دهند، بنابراین تعداد شرکتکنندگان یک آزمایش به تنهایی توافقی را که اندازهگیری میشود توصیف نمیکند.
افشای توزیع سهام بنابراین میتواند آزمایشهای خطا را اطلاعاتیتر کند. تأخیر در یک شرکتکننده بزرگ میتواند مسیر سریع را به طور متفاوتی تحت تأثیر قرار دهد نسبت به تأخیر در چند اپراتور که وزن ترکیبی آنها بسیار کوچکتر است.
پیادهسازیهای مستقل میتوانند به تعیین اینکه آیا طراحی میتواند خارج از تنظیم نویسندگان بازتولید شود کمک کنند. آنها فرضیات مربوط به شبکه، سختافزار و رفتار اپراتور را که ارزیابی آنها از یک شبیهسازی به تنهایی دشوار است، افشا میکنند.
یک استدلال امنیتی رسمی و یک معیار پیادهسازی به سوالات متفاوتی پاسخ میدهند. اولی بررسی میکند که آیا پروتکل تحت فرضیات خود خواص بیان شده را برآورده میکند؛ دومی آنچه را که هنگام اجرای نرمافزار بر روی ماشینهای مشخص اتفاق میافتد اندازهگیری میکند.
هیچکدام دیگری را جایگزین نمیکند. یک پیادهسازی سریع بدون استدلال امنیتی کافی هدف مهاجرت را شکست میدهد، در حالی که یک طراحی سالم با الزامات منابع غیرعملی برای اعتبارسنجها دشوار خواهد بود که به طور رقابتی عمل کنند.
حسابهای موجود نیاز به مسیری دارند که یک مهاجم نتواند کپی کند
تغییر امضای پذیرفته شده برای حسابهای تازه ایجاد شده، داراییهای موجود را به حال خود رها میکند. یک کاربر که هنوز کنترل یک کیف پول قدیمی را دارد به روشی نیاز دارد تا مالکیت را تأسیس کند که پس از آسیبپذیر شدن طرح امضای قدیمی همچنان قانعکننده باقی بماند.
ارزیابی امنیت کوانتومی Anza یک نمونه اولیه را توصیف میکند که دانش از ماده بذر زیرین یک حساب Ed25519 را اثبات میکند و آن را به یک کلید عمومی جدید پس از کوانتوم متصل میکند. آن اثبات مهاجرت عملکرد متفاوتی از مجوز دادن به یک پرداخت عادی دارد.
رویکرد پیشنهادی از تمایز بین بازیابی یک راز امضای مشتق شده و بازیابی بذر اصلی بهره میبرد. تحت ساختار پیشنهادی، یک مهاجم که امضای متعارف را شکسته است، به طور خودکار دانش بذر لازم برای مهاجرت را نخواهد داشت.
سیاست surrounding آن اثبات همچنان مهم است. اگر یک امضای قدیمی آسیبپذیر به مجوز هزینههای نامحدود ادامه دهد، یک مهاجم ممکن است همچنان از آن مسیر استفاده کند تا اینکه بخواهد به اثبات مهاجرت بپردازد.
بنابراین، نمونه اولیه نباید به عنوان یک تضمین بازیابی فعال برای هر حساب خوانده شود. استقرار آن نیاز به قوانین سازگار، پیادهسازی و تصمیمگیری درباره مجوز قدیمی دارد.
آنزا گزارشی از یک اثبات تقریباً 400 کیلوبایتی برای نمونه اولیه خود ارائه میدهد. با حدود 400,000 بایت، این تقریباً 98 برابر یک بودجه تراکنش 4,096 بایتی است و نشان میدهد که چرا مدیریت اثبات مهاجرت یک کار مهندسی جداگانه است.
اندازه اولیه اثبات یک مشکل پیادهسازی برای حل باقی میگذارد. فشردهسازی اثبات، ارسال مرحلهای یا تغییرات در فرآیند تأیید میتواند نحوه رسیدن کار به شبکه را تغییر دهد.
مهاجرت یک بار کاری متفاوت از پرداختهای روزانه است. یک عملیات پرهزینه که یک بار برای محافظت از یک حساب موجود انجام میشود، میتواند قابل قبول باشد در حالی که همان هزینه در هر انتقال غیرعملی خواهد بود.
کاربران که کمتر آماده عمل هستند، بخش مهمی از تصمیمگیری هستند. حسابهای غیرفعال، کیف پولهای قدیمی و سیستمهای تأیید مؤسسهای میتوانند برای مدت طولانی به مجوزهای قدیمی وابسته بمانند حتی پس از اینکه گزینه جدیدی در دسترس قرار گیرد.
بحث چارلز گیلمه، CTO لجر، درباره زمانبندی مهاجرت بیتکوین، این مشکل هماهنگی را در سراسر کریپتو برجسته میکند. انتخاب رمزنگاری میتواند سریعتر از بهروزرسانی نگهداری، کیف پولها و داراییهایی که کنترل میکنند، باشد.
برای سولانا، حفظ آدرسهای آشنا میتواند برخی از اختلالات را کاهش دهد، اما برنامهها هنوز نیاز به شناسایی قوانین مجوز جدید دارند. حفظ یک آدرس به این معنا نیست که نرمافزار مسئول امضا میتواند بدون تغییر باقی بماند.
خزانههای کیف پول نمیتوانند هر مسیری به دفتر کل را محافظت کنند
خزانههای سطح برنامه به کاربران راهی برای افزودن بررسیهای پساکوانتومی قبل از یک انتقال کامل پروتکل ارائه میدهند. یک برنامه میتواند قبل از آزاد کردن داراییهای تحت کنترل خود، به یک اثبات یا امضای اضافی نیاز داشته باشد.
داراییهایی که واقعاً در داخل خزانه قرار دارند میتوانند از بررسی اضافی بهرهمند شوند. حفاظت بستگی به آنچه که برنامه کنترل میکند، نحوه پیادهسازی آن و کدام فرضیات شبکه همچنان زیر آن برقرار است، دارد.
یک خزانه به طور مستقل اجماع اعتبارسنج را بازنویسی نمیکند. این نمیتواند هر برنامه دیگری را که یک امضای منحنی بیضوی را به عنوان مدرک مجوز میپذیرد، تغییر دهد.
پرداختکننده هزینه یک مثال عملی ایجاد میکند. یک تراکنش هنوز نیاز به پرداخت هزینههای شبکه از طریق مدل حسابی که توسط پروتکل پذیرفته شده است، دارد و این حساب حتی زمانی که موجودی اصلی دارایی پشت بررسیهای اضافی قرار دارد، مرتبط باقی میماند.
بنابراین، منبع ادعای امنیت به اندازه توصیف اصلی اهمیت دارد. یک برنامه محافظتشده، یک مسیر امضای تراکنش محافظتشده و یک سیستم اجماع محافظتشده دستاوردهای متفاوتی را توصیف میکنند.
یک صرافی که در نظر دارد خزانهای را بررسی کند، باید جریان برداشت و محدودیتهای عملیاتی خود را بررسی کند. یک کاربر که همان برنامه را در نظر دارد، به پشتیبانی کیف پول و یک فرآیند بازیابی که واقعاً با مجوز اضافی کار میکند، نیاز دارد.
مجوز پیچیدهتر میتواند خطرات نرمافزاری عادی را به همراه مشکل کوانتومی که قرار است به آن پرداخته شود، معرفی کند. اشکالات قرارداد، اسرار گمشده و اشتباهات تأیید پس از افزودن یک امضای قویتر همچنان ممکن است.
یک تسهیل پروتکلی برای تأیید یک امضای جدید به توسعهدهندگان برنامه کمک میکند تا از بازسازی همان عملیات رمزنگاری به طور مستقل اجتناب کنند. این تصمیم نمیگیرد که چه زمانی یک برنامه خاص باید آن امضا را بخواهد، کدام کلید را اعتماد کند یا چگونه یک مالک به دسترسی بازیابی میرسد.
برنامهای که دستورات را از یک سرویس خارجی میپذیرد، هنوز نیاز به تأیید هویت آن سرویس به درستی دارد. جایگزینی الگوریتم در یک عملیات تأیید نمیتواند سیاست مجوزی را اصلاح کند که به طرف اشتباهی اعتماد میکند.
رابطهای کیف پول باید تأییدها را به اندازه کافی دقیق توصیف کنند تا کاربران عمل را درک کنند. ریاضیات قویتر مانع از این نمیشود که کسی یک دستور مخرب را امضا کند که رابط آن را بیضرر نشان میدهد.
آزمایش باید شامل آن شکستهای روتین باشد زیرا مهاجرتی که مردم نمیتوانند بهطور ایمن انجام دهند، میتواند بدون اینکه هیچ کامپیوتر کوانتومی درگیر باشد، خساراتی ایجاد کند. رفتار بازیابی باید در بررسی امنیت قبل از فعالسازی گنجانده شود، با آزمایشهایی که پوشش میدهد چه اتفاقی میافتد وقتی که فرآیند امضای عادی یک مالک شکست میخورد.
این موضوع همچنین به پلها و برنامههایی که از بررسیهای امضای درونساخت استفاده میکنند، اعمال میشود. یک ارتقاء در سطح پروتکل بهطور خودکار فرضیات رمزنگاری نوشته شده در هر برنامه موجود را جایگزین نمیکند.
یک فهرست معتبر از شبکه میتواند شناسایی کند که کجا طرحهای آسیبپذیر استفاده میشوند و کدام تیم میتواند هر وابستگی را تغییر دهد. این کار پیشرفت را قابل اندازهگیری میکند بدون اینکه استقرار یک مؤلفه را بهعنوان تکمیل کل پروژه توصیف کند.
فهرست میتواند به اولویتبندی کار کمک کند. داراییهای با ارزش بالا، مجوزهای در معرض و رویههای بازیابی دشوار ممکن است نیاز به تلاش ادغام زودتر از برنامههای آزمایشی با ارزش پایین داشته باشند، مشروط به مدل تهدید واقعی آنها.
ادعای سرعت نیاز به بار کاری کامل و سابقه استقرار دارد
آمادگی سولانا چندین راه برای حفظ عملکرد فراهم میکند، اما شواهد باید با ادعا مطابقت داشته باشد. تأیید سریع یک امضا، از طریق تغییر ندادن حجم معاملات، تأسیس نمیکند و شبیهسازی اجماع، مهاجرت کیف پول در مقیاس را تأسیس نمیکند.
معیار مفید باید نسخه کلاینت، سختافزار، شرایط شبکه، طرح امضا و فرمت معامله را افشا کند. این باید ترکیب انتقالها، معاملات و سایر عملیات پردازش شده را شناسایی کند.
بارهای کاری چندامضایی شایسته نتایج خود هستند زیرا دادههای اضافی میتوانند با تعداد مجوزها مقیاسپذیر شوند. سیستمی که فقط با انتقالهای یک امضا آزمایش شده باشد، ممکن است تأثیر بر جریانهای کاری نهادی یا برنامهای را کمارزیابی کند.
اپراتورها باید استفاده از CPU، حافظه، پهنای باند و ذخیرهسازی را در کنار نهایی بودن مشاهده کنند. زمان تأیید بدون تغییر که از طریق زیرساخت بسیار گرانتر بهدست آمده باشد، هنوز اقتصاد اجرای یک تأییدکننده را تغییر میدهد.
نیاز به منابع بزرگتر میتواند بر اینکه چه کسی قادر به شرکت باقی میماند تأثیر بگذارد. اگر فقط اپراتورهایی با اتصالات سریعتر یا سختافزار گرانتر بتوانند عملکرد رقابتی را حفظ کنند، یک موفقیت ظاهری در سرعت ممکن است هزینه مشارکت داشته باشد.
کاربران عادی مجموعهای متفاوت از اندازهگیریها را تجربه میکنند: زمان امضا، اندازه معامله، هزینه، نرخ شکست و سازگاری بازیابی. انتشار آنها در کنار نتایج تأییدکننده نشان میدهد که آیا عملکرد در سراسر کل سرویس حفظ شده است یا خیر.
مقایسه نهایی نیاز به یک خط مبنای واضح دارد. نهایی بودن آلبنگلو، ظرفیت اجرای معامله، زمان بلوک و اعتباردهی مبادله معیارهای جداگانهای هستند که نباید به یک ادعای سرعت ترکیب شوند.
تحقیق میتواند یک مسیر قابل قبول را قبل از اینکه هر انتخاب پیادهسازی حل شود، تعیین کند. استقرار نیاز به تصمیمات اضافی دارد که به اپراتورها و کاربران دقیقاً میگوید چه تغییراتی، چه زمانی فعال میشود و چگونه حسابهای موجود به کار خود ادامه میدهند.
تا زمان گزارش بررسی شده برای این ویژگی، رکورد عمومی آلبنگلو مستقر را از سازگاریهای پیشنهادی پساکوانتومی جدا میکند. کار لازم برای پر کردن این شکاف شامل تغییرات کلاینت، قوانین حساب، پشتیبانی از برنامه و فرآیند فعالسازی است که شبکه میتواند تأیید کند.
- پیشنهادات فعالسازی: مشخصات منتشر شده که تغییرات پساکوانتومی پیشنهادی، تأیید شده، پیادهسازی شده در کلاینتها و فعال شده در شبکه زنده را شناسایی میکند.
- شرایط بنچمارک: نتایج قابل تولید که شامل نهاییسازی، پهنای باند، امضا، تأیید و شکستهای تراکنش تحت همان فرضیات سختافزاری و بار کاری است.
- مهاجرت حساب: هزینه تأیید، روش ارسال و قوانین بازیابی برای پیوند دادن حسابهای موجود به مجوز جدید پساکوانتومی.
- سازگاری کیف پول: پشتیبانی در تلفنها، دستگاههای سختافزاری، صرافیها و سیستمهای امضای نهادی قبل از اینکه هر گونه محدودیتی بر امضاهای قدیمی اعمال شود.
- هزینههای اعتبارسنج: آیا حفظ نهاییسازی سریع نیاز به هزینههای زیرساخت اضافی دارد که اقتصاد مشارکت مستقل در شبکه را تغییر دهد؟
سؤالات متداول
آیا سولانا در حال حاضر ایمن در برابر حملات کوانتومی است؟
آمادهسازیهای عمومی بررسی شده در اینجا یک انتقال کامل در سطح شبکه را تأسیس نمیکند. Alpenglow فعال است، در حالی که Quantumglow، جایگزینی امضا و مهاجرت حساب شامل کارهای جداگانهای است. یک ادعا در مورد یک مؤلفه باید وضعیت پیادهسازی و فعالسازی آن را مشخص کند.
آیا یک مهاجم کوانتومی به عبارت بازیابی کیف پول نیاز دارد؟
تهدید امضا مربوط به استخراج اسرار امضا از اطلاعات کلید عمومی با استفاده از یک کامپیوتر کوانتومی به اندازه کافی قدرتمند است. این نیاز به حدس زدن عبارت کاربر به معنای معمول ندارد. محققان سولانا در حال بررسی مدارک مهاجرتی هستند که به دانش بذر زیرین وابستهاند که یک مهاجم به طور خودکار از طریق آن حمله به دست نمیآورد.
چرا اندازه امضا برای سولانا مهم است؟
امضاها فضای تراکنش را مصرف میکنند و باید در سراسر شبکه منتقل شوند. جایگزینی یک امضای 64 بایتی با یک امضای بزرگتر میتواند نیازهای پهنای باند را افزایش دهد و فضای باقیمانده برای دستورات را کاهش دهد. فرمت تراکنش قابل اعمال، تعداد امضاکنندگان و هزینههای تأیید همه بر نتیجه تأثیر میگذارند.
آیا یک امضای بزرگتر همیشه به معنای تأیید کندتر است؟
اندازه و زمان تأیید اندازهگیریهای متفاوتی هستند. یک طرح با امضاهای بزرگتر میتواند به طور مؤثر تأیید کند در حالی که هزینهای برای پهنای باند یا ذخیرهسازی در جای دیگر ایجاد میکند. بنچمارکها باید بار کاری کامل را اندازهگیری کنند و نه اینکه سرعت شبکه را فقط از طول امضا استنباط کنند.
هدف Quantumglow چیست؟
Quantumglow به نحوه تأیید اعتبارسنجها و ایجاد توافق در یک سازگاری پساکوانتومی از Alpenglow میپردازد. تغییرات ارتباطی پیشنهادی آن از اتکا به یک جایگزینی یکسان برای گواهیهای تجمیعی فشرده امروز اجتناب میکند. این تحقیق به خودی خود کیف پولهای کاربر را مهاجرت نمیدهد یا تاریخ فعالسازی شبکه اصلی را تعیین نمیکند.
چرا مهاجرت میتواند از یک مدرک گرانتر از یک پرداخت استفاده کند؟
مهاجرت یک حساب میتواند یک عملیات گاه به گاه باشد، در حالی که پرداختها ممکن است به طور مکرر اتفاق بیفتند. بنابراین یک مدرک بزرگتر یکباره میتواند نقش اقتصادی متفاوتی نسبت به یک امضای بزرگ که به هر تراکنش متصل است، داشته باشد. هزینههای ارسال، تأیید و ترافیک هنوز به قوانین پیادهسازی قابل کار نیاز دارند.
آیا یک خزانه کوانتومی میتواند از کل شبکه محافظت کند؟
یک خزانه میتواند الزامات مجوز برای داراییهای قرار داده شده تحت کنترل برنامه خود را اضافه کند. اما نمیتواند به طور مستقل اجماع، شبکهسازی یا هر بررسی امضای آسیبپذیر در سایر برنامهها را جایگزین کند. حسابهای پرداختکننده هزینه و رویههای بازیابی همچنان بخشی از ارزیابی امنیتی باقی میمانند.
چه شواهدی نشان میدهد که سولانا سرعت خود را حفظ کرده است؟
بنچمارکهای قابل مقایسه باید از سختافزار، نسخههای کلاینت، فرمتهای تراکنش و بارهای کاری افشا شده استفاده کنند، با نتایج برای کاربران و همچنین اعتبارسنجها. سپس یک رکورد تأیید شده از پیادهسازی برای اتصال آن آزمایشها به سیستم زنده لازم است. این یک تحلیل آموزشی است، نه مشاوره سرمایهگذاری.
توجه: این مقاله فقط برای اطلاعات و اهداف آموزشی است و به عنوان مشاوره مالی یا سرمایهگذاری محسوب نمیشود. ارقام منعکسکننده پروندههای قانونی و گزارشهایی هستند که در زمان نگارش در دسترس بوده و با هر افشاگری تغییر میکنند. هیچیک از این موارد توصیهای برای خرید، فروش یا نگهداری هرگونه امنیت یا دارایی نیست. همیشه تحقیقات خود را انجام دهید. اطلاعات تا تاریخ 20 نوامبر 2026 دقیق است. سوالات حقوقی و مالیاتی باید با متخصصان واجد شرایط مورد بحث قرار گیرد.
این محتوا صرفاً برای اطلاعرسانی عمومی ارائه شده است و بهمنزله مشاوره مالی، سرمایهگذاری، حقوقی یا مالیاتی تلقی نمیشود. هرگونه رویداد، جایزه، کمپین آنلاین یا اطلاعات مرتبط که در اینجا ذکر شده است، نباید بهعنوان توصیه، ترغیب یا دعوت به خرید، فروش، معامله یا هرگونه دادوستد دیگر داراییهای رمزارزی تلقی شود. داراییهای رمزارزی از نوسان بالایی برخوردار هستند و ممکن است منجر به زیان شوند. دسترسی به خدمات، محصولات و رویدادهای مرتبط با WEEX ممکن است بسته به منطقه جغرافیایی متفاوت باشد. اطمینان از اینکه استفاده شما از این خدمات با قوانین و مقررات محلی مطابقت دارد، بر عهده خود شماست.
ممکن است شما نیز علاقهمند باشید

ظهور مشکل افزایش غیرمنتظره توکن Cyber در Solana

پیگیری پول: دور Variational به مبلغ ۱۱۰ میلیون دلار، فعالیت Tether و معاملات M&A

SBF درباره فروش Anthropic ابراز تاسف کرد: احتمال نابودی انسانها توسط AI 25% است، جوانان باید AI را به خوبی یاد بگیرند

نفوذ در دفتر کل معاملات اجتماعی: در زیر سر و صدای ترافیک، چه کسی سود واقعی را به دست میآورد؟

هکرها حدود ۴۸۸ هزار ETH را منتقل کردند که ارزش آن حدود ۸.۶ میلیارد دلار است

唐华斑竹 : PancakeSwap به Pancake تغییر نام داد، کاربران از 2.08 میلیون فراتر رفتند
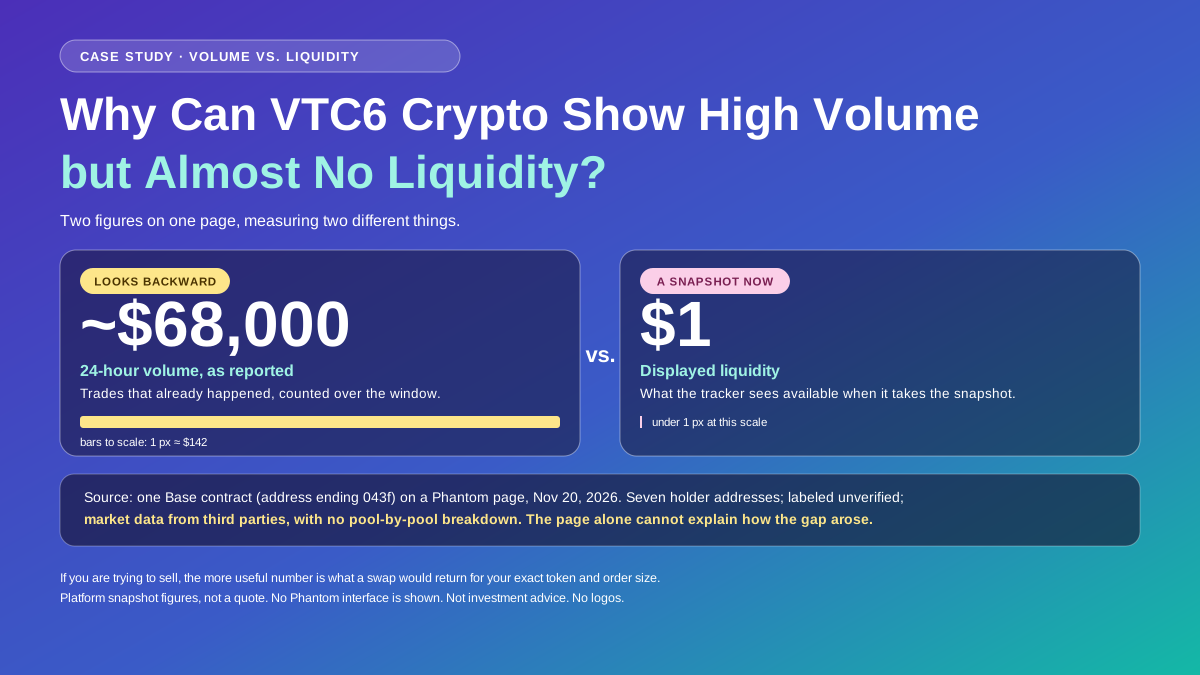
چرا ارز دیجیتال VTC6 حجم معاملات بالایی اما تقریباً هیچ نقدینگیای ندارد؟
چرا ارز دیجیتال VTC6 حجم معاملاتی برابر با $68K و نقدینگی فقط $1 دارد؟ با بررسی ذخایر استخر، تأثیر قیمت و قیمتهای پیشنهادی فروش، درباره امکان خروج از معامله بیشتر بدانید.
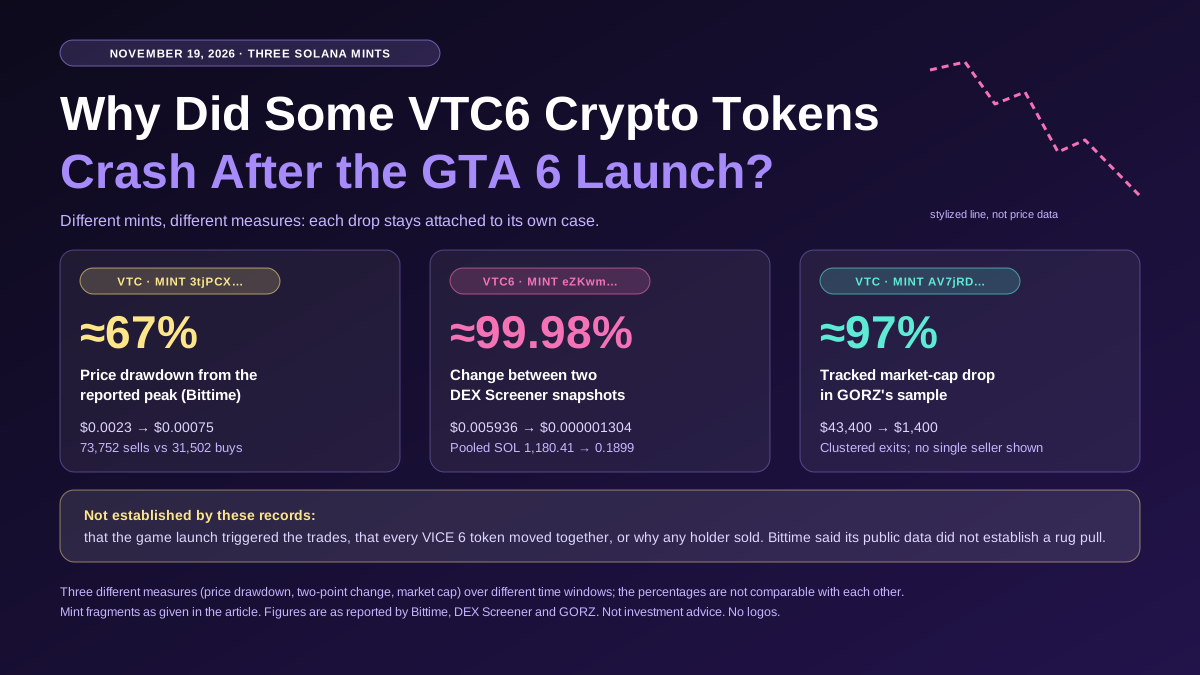
چرا برخی توکنهای ارز دیجیتال VTC6 پس از عرضه GTA 6 سقوط کردند؟
ببینید چرا قیمت برخی توکنهای ارز دیجیتال VTC6 همزمان با عرضه GTA 6 افت کرد. سه مینت Solana، فعالیت فروش، ذخایر استخر و شواهد مربوط به راگ پول را مقایسه کنید.
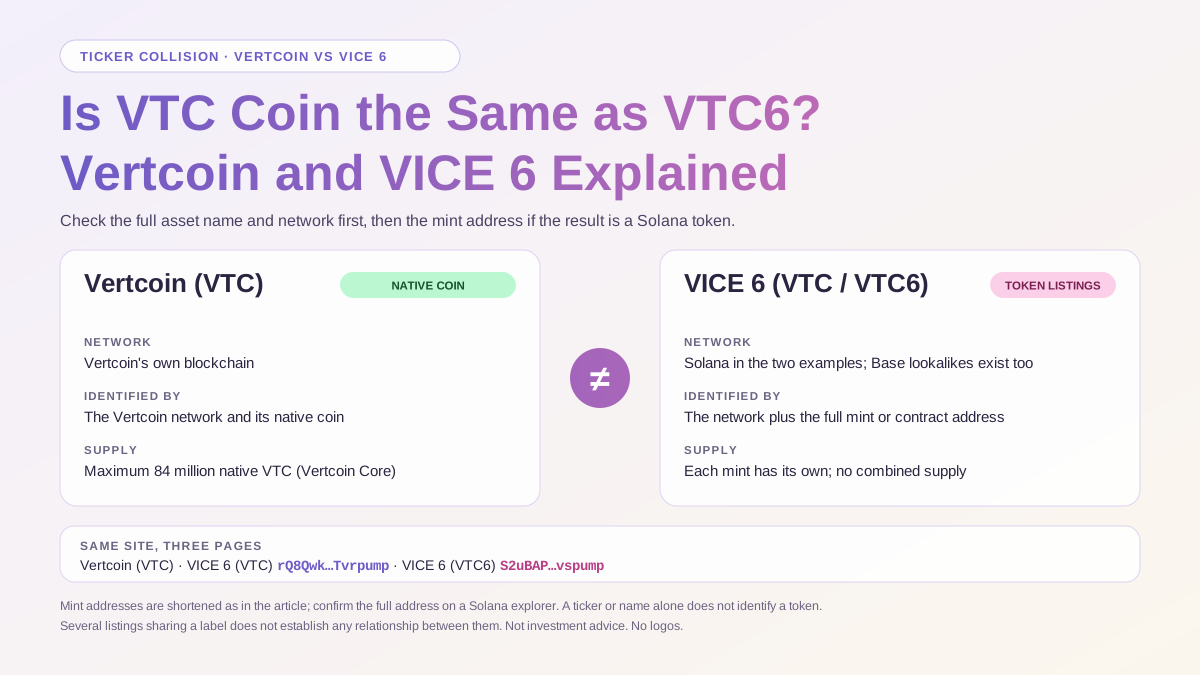
آیا کوین VTC همان VTC6 است؟ ورتکوین و وایس ۶ به زبان ساده
آیا کوین VTC همان VTC6 است؟ ورتکوین و VICE 6 را از نظر شبکه، نماد معاملاتی و آدرس توکن مقایسه کنید و ببینید پیش از انتقال داراییها باید چه مواردی را بررسی کنید.
ارز دیجیتال VTC6 چیست؟ راهنمای مبتدیان برای VICE 6 (VTC6)
ارز دیجیتال VTC6 چیست؟ بیاموزید چرا چندین توکن از نام VICE 6 استفاده میکنند و پیش از مقایسه فهرستها، چگونه شبکه، آدرس مینت و استخر معاملاتی را بررسی کنید.
چگونه ارز دیجیتال VTC6 را بخریم: راهنمای وایس ۶ (VTC6)
یاد بگیرید چگونه ارز دیجیتال VTC6 را از طریق یک مسیر پشتیبانیشده در DEX بخرید، آدرس دقیق توکن VICE 6 را تأیید کنید و پیش از سواپ، قیمتهای خرید و فروش را بررسی کنید.

کیف پول ChatGPT با ویزا همکاری میکند: آیا اقتصاد ایجنت به استیبل کوین نیاز دارد؟

Pump.fun به طور مشکوکی به یک تأثیرگذار 100 هزار دلار در ماه پیشنهاد داد تا از Fomo خارج شود و توکنهای بیشتری را ترویج کند

Solana نقشه راه 2027 را منتشر کرد، توان محاسباتی شبکه دو برابر میشود
ارز دیجیتال VTC6: آیا کوین رسمی GTA 6 است؟ Take-Two واقعاً چه چیزی پیشنهاد داد
آیا ارز دیجیتال VTC6 کوین رسمی GTA 6 است؟ پیشنهاد Sharkbux شرکت Take-Two، اطلاعات انتشار Rockstar و دو مینت توکن Solana با نام یکسان را مقایسه کنید.

ارزش سهام توکن شده سولانا به ۱.۲۲ میلیارد دلار رسید در حالی که عرضه سهام گسترش مییابد

تغییرات عمده در منطق سرمایهگذاری YC: از نرمافزار به سختافزار، از مدل به دنیای فیزیکی

Blockaid 8800 توکن با تم GTA را در Solana به عنوان مخرب علامتگذاری کرد

جانسون از بریتانیا خواست تا پیشرو در توسعه توکنسازی باشد و بیتکوین را به عنوان یک طرح پانزی انتقاد کرد

Solana دیگر در زمینه Meme توسعه نمییابد و به پروژههای DePIN روی میآورد
توسعه DeFi 9,482 SOL اضافه میکند در حالی که خزانه برای دهمین هفته متوالی رشد میکند

لکاس برودر، همبنیانگذار Jito، از توسعهدهندگان ارزهای دیجیتال خواست تا سرعت خود را کاهش دهند و به ترمیم نقاط ضعف امنیتی بپردازند
جهش توکن BP بکپک %44 در پی گمانهزنی درباره تأیید CFTC: آنچه میدانیم

برنامههای Revolut برای چهار صندوق بلاکچین به منظور مقابله با کمبود نقدینگی در بازارهای خصوصی

برگزاری Solana Breakpoint 2027 از 8 تا 10 سپتامبر در سان فرانسیسکو
بنیاد سولانا: نمایندگی هوش مصنوعی 76% از حجم توکنهای OpenRouter را به خود اختصاص داده است
FTX «قدیمی» مجوز معاملات آتی آمریکا را به دست آورد، معاملات ۷×۲۴ ساعت به زودی آغاز میشود

Akash برنامه قراردادهای آتی محاسباتی Akash Compute Forwards را برای آزمایش در سال 2027 معرفی کرد
ARK Invest 40 میلیون دلار سهام Block، Circle و Coinbase خریداری کرد و 85 میلیون دلار از Nvidia فروخت
مدیر عامل Real Vision، رائول پال: بلاکچین سیستم مالی را متحول خواهد کرد و روند توکنسازی نمایان است
ظهور مشکل افزایش غیرمنتظره توکن Cyber در Solana
پیگیری پول: دور Variational به مبلغ ۱۱۰ میلیون دلار، فعالیت Tether و معاملات M&A
SBF درباره فروش Anthropic ابراز تاسف کرد: احتمال نابودی انسانها توسط AI 25% است، جوانان باید AI را به خوبی یاد بگیرند
نفوذ در دفتر کل معاملات اجتماعی: در زیر سر و صدای ترافیک، چه کسی سود واقعی را به دست میآورد؟
هکرها حدود ۴۸۸ هزار ETH را منتقل کردند که ارزش آن حدود ۸.۶ میلیارد دلار است
唐华斑竹 : PancakeSwap به Pancake تغییر نام داد، کاربران از 2.08 میلیون فراتر رفتند
جدیدترین مقالات


آخرین لیست سکه ها در WEEX


