
چگونه هکری در اکسپلویت Symbiosis، ۴۶ میلیارد بیتکوین جعلی ساخت؟ اکنون هکر بیتکوین را با WEEX بررسی کنید

 امتیازدهی ما در گوگل



یک هکر بیتکوین واقعی بیتکوین نساخت و سقف عرضه ۲۱ میلیون واحدی بیتکوین را هم تغییر نداد. مهاجم از دو نقص مرتبط در پل بیتکوین Symbiosis Finance سوءاستفاده کرد تا حدود ۴۶.۱ میلیارد syBTC بدون پشتوانه ضرب کند؛ syBTC توکنی مصنوعی و درونسیستمی است که برای نمایش بیتکوین انتقالیافته از طریق پل طراحی شده است. سپس توکنهای جعلی در برابر استخرهایی مبادله شدند که داراییهای واقعیِ مبتنی بر بیتکوین رپشده را در خود داشتند و زیانی حدود 9.97 BTC به بار آوردند.
پاسخ کوتاه: هکر چگونه در اکسپلویت Symbiosis، ۴۶ میلیارد بیتکوین جعلی ساخت؟
- اکسپلویت در ۱۱ سپتامبر ۲۰۲۶، حدود ساعت 04:28 به وقت UTC رخ داد.
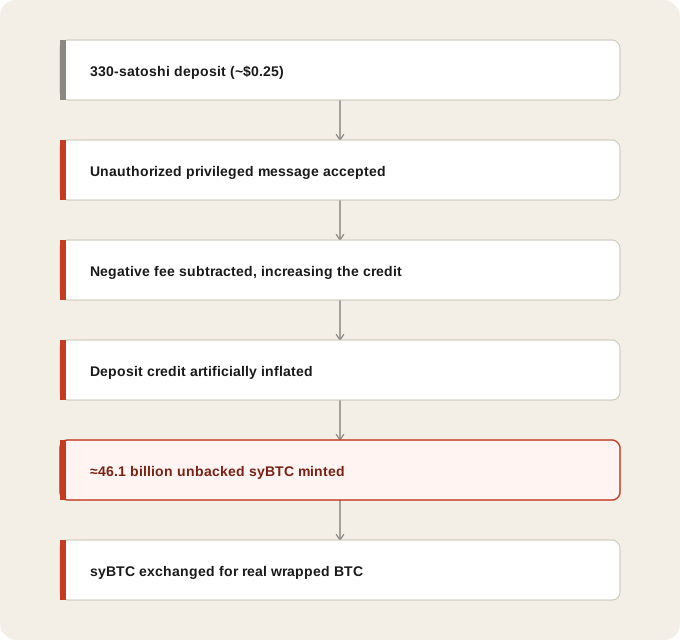
- گزارش شده است که مهاجم کار را با واریز فقط ۳۳۰ ساتوشی آغاز کرد که در آن زمان حدود 0.25 دلار ارزش داشت.
- یک آسیبپذیری به مهاجم اجازه داد مجوزهای ممتاز پل را به دست آورد یا شبیهسازی کند.
- نقص دوم باعث شد کارمزد منفی، بهجای کاهش مبلغ واریزیِ ثبتشده، آن را افزایش دهد.
- ۱۲ واریز دستکاریشده در مجموع حدود ۴۶.۱ میلیارد syBTC بدون پشتوانه ایجاد کرد.
- اینها توکنهای مصنوعی Symbiosis بودند، نه BTC بومی.
- مهاجم بخشی از syBTC جعلی را در ازای داراییهای واقعیِ مبتنی بر بیتکوین رپشده در استخرهای نقدینگی مبادله کرد.
- گزارش شده است که حدود 4.39 WBTC، به ارزش تقریبی 336,000 دلار، از طریق Uniswap V4 فروخته شد.
- Symbiosis زیان گستردهتر واردشده به تأمینکنندگان نقدینگی و کاربران آسیبدیده را 9.97 BTC برآورد کرد.
- این پروتکل مسیرهای پل بومی بیتکوین خود را متوقف کرد و بازنویسی و ممیزی سامانه آسیبدیده را آغاز کرد.
بیتکوین جعلی دقیقاً چه بود؟
دارایی ایجادشده در جریان اکسپلویت syBTC بود، نه BTC ثبتشده روی بلاکچین بیتکوین.
وقتی پل بیتکوین درست کار میکند، BTC واقعی را دریافت یا تأیید میکند و نمونهای متناظر از آن را روی بلاکچین دیگری میسازد. این نمونه میتواند با قراردادهای هوشمند، صرافیهای غیرمتمرکز و برنامههای وامدهی تعامل داشته باشد؛ سامانههایی که قادر به پردازش مستقیم بیتکوین بومی نیستند.
تعهد حسابداری پایه باید به شکل زیر باشد:
| دارایی | نقش موردنظر | پشتوانه لازم |
|---|---|---|
| BTC بومی | بیتکوین روی شبکه بیتکوین | تأمین امنیتشده بهوسیله بلاکچین بیتکوین |
| syBTC | نماینده Symbiosis از BTC انتقالیافته از طریق پل | باید با BTC تحت کنترل یا تأیید پل مطابقت داشته باشد |
| WBTC، cbBTC، BTCB و RBTC | نمونههای دیگر بیتکوین | به صادرکنندگان یا سامانههای پل مربوطه وابستهاند |
پیش از اکسپلویت، Symbiosis اعلام کرده بود که حدود 13.91 syBTC وجود دارد و حدود 11.26 syBTC نیز در استخرهای نقدینگیِ جفتشده با WBTC، cbBTC، BTCB و RBTC سپردهگذاری شده است.
مهاجم آنقدر بیتکوین واقعی به دست نیاورد که میلیاردها syBTC را پشتیبانی کند. در عوض، پل آسیبپذیر ورودیهای حسابداری دستکاریشده را پذیرفت و تعداد بسیار زیادی توکن با برچسب syBTC ضرب کرد.
بنابراین، این توکنها از نظر اقتصادی جعلی بودند: ذخایر بیتکوین متناظری نداشتند. بااینحال، از دید قراردادهای هوشمند آسیبدیده توکنهای معتبری محسوب میشدند و همین موضوع حمله را خطرناک کرد.
دو نقص چگونه ۴۶.۱ میلیارد syBTC ایجاد کردند؟
اکسپلویت گزارششده بر پایه یک اشتباه نبود. مهاجم ضعف در مجوزدهی را با نقصی در محاسبات یا اعتبارسنجی ترکیب کرد.
مرحله ۱: مهاجم به یک تابع دارای دسترسی ممتاز رسید
بر اساس گزارشهای رخداد و گزارش پس از حادثه Symbiosis، آسیبپذیری نخست به مهاجم اجازه داد عملیاتی را با دسترسی ممتاز پل انجام دهد.
یک پل میانزنجیرهای باید تصمیم بگیرد که آیا پیام ورودی واقعاً نشاندهنده واریز یا تراکنشی در شبکهای دیگر است یا نه. اگر مهاجم بتواند خود را جای مدیر، رلهگر مورداعتماد یا پیام مجاز پل جا بزند، قرارداد دریافتکننده ممکن است اطلاعات نادرست را معتبر تلقی کند.
این نخستین مرز اعتمادِ شکستهشده بود. پس از پذیرش پیام مخرب، مهاجم توانست بر مقادیری اثر بگذارد که کاربران عادی هرگز نباید امکان کنترل آنها را میداشتند.
مرحله ۲: حداقل کارمزد کمتر از صفر تعیین شد
سپس مهاجم کارمزد پل را دستکاری کرد تا منفی شود.
بهطور معمول، پل مبلغ صادرشده را با منطقی شبیه به این محاسبه میکند:
مبلغ دریافتی = مبلغ واریزی − کارمزد
برای مثال، اگر کاربری 1 BTC واریز کند و 0.001 BTC کارمزد بپردازد، پل باید 0.999 BTC به حساب او منظور کند.
اما کمکردن یک عدد منفی، عملیات را معکوس میکند:
مبلغ واریزی − (−کارمزد) = مبلغ واریزی + کارمزد
کارمزد منفی بهجای کاهش مبلغ ثبتشده، آن را افزایش داد.
یک قرارداد امن باید هر کارمزد کمتر از صفر، بیشتر از حداکثر تعیینشده یا ناسازگار با مبلغ واریزی را رد کند. ظاهراً منطق آسیبدیده بررسی مؤثر محدوده مقادیر را نداشت.
مرحله ۳: واریزی ناچیز به اعتباری عظیم تبدیل شد
گزارش شده است که مهاجم کار خود را با فقط ۳۳۰ ساتوشی، معادل 0.00000330 BTC، آغاز کرد و ۱۲ واریز دستکاریشده ثبت کرد.
ازآنجاکه پل پیام ممتاز مهاجم را پذیرفت و کارمزد منفی را نادرست پردازش کرد، هر عملیات میتوانست syBTC بسیار بیشتری از بیتکوین واقعاً واریزشده ایجاد کند.
گزارشهای نظارت امنیتی میزان ضربشده را حدود واحد خام syBTC توصیف کردند. ازآنجاکه syBTC از هشت رقم اعشار استفاده میکرد، این عدد صحیح خام به حدود ۴۶.۱ میلیارد syBTC قابلنمایش تبدیل میشد.
این رقم بیش از ۲,۰۰۰ برابر حداکثر عرضه ۲۱ میلیون واحدی بیتکوین بود.
این مقدار غیرمعمول و گرد در مقیاس دودویی همچنین نشان میدهد که مهاجم عددی نزدیک به مرز صحیح نرمافزاری را انتخاب کرده، نه مقداری بر اساس وثیقه موجود یا نقدینگی بازار.
قیمت --
هکر در اکسپلویت Symbiosis چگونه ۴۶ میلیارد بیتکوین جعلی ساخت؟ اکسپلویت چگونه کار میکند؟
مراحل کامل این فرایند چنین بود:
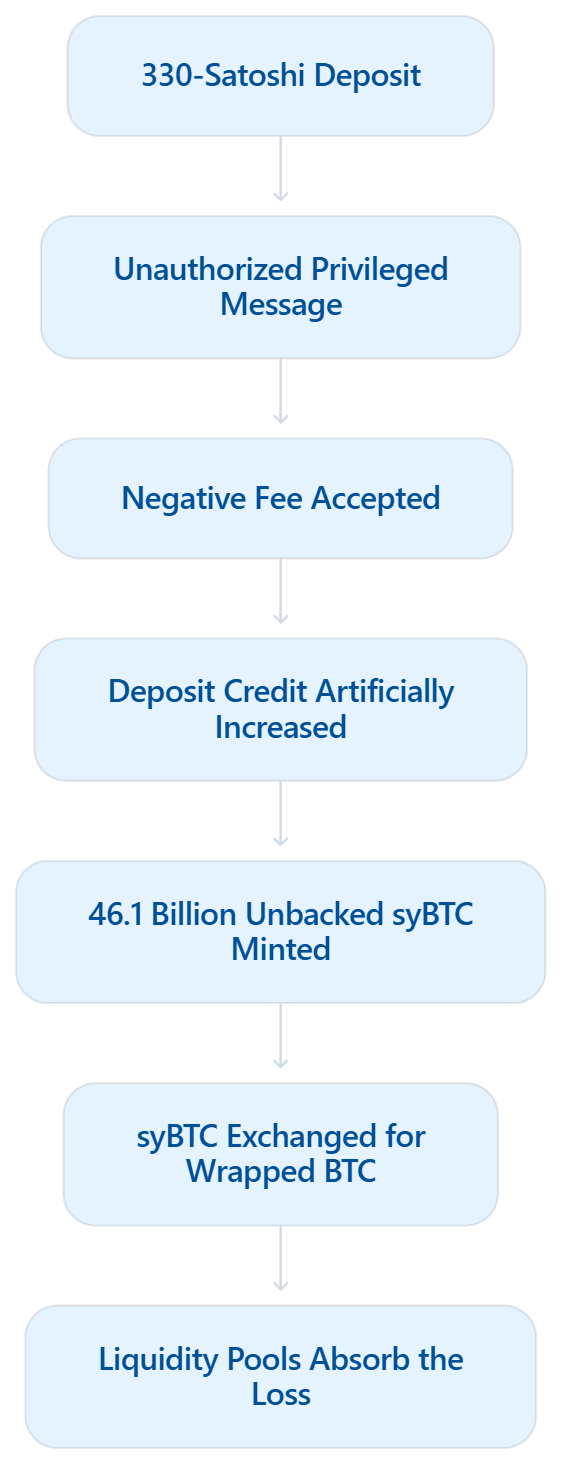
مهمترین نکته این است که عرضه بزرگ توکن فقط ابزار حمله بود. مهاجم برای تبدیل syBTC جعلی به دارایی قابلفروش، همچنان به استخرهایی نیاز داشت که داراییهای ارزشمند در خود داشته باشند.
syBTC بیارزش چگونه داراییهای واقعی را تخلیه کرد؟
یک توکن بدون پشتوانه بهخودیخود ارزشی قابلتحقق در حد میلیاردها دلار ندارد. مهاجم فقط در جایی میتوانست ارزش استخراج کند که سامانهای دیگر حاضر باشد syBTC را با دارایی واقعاً کمیاب مبادله کند.
Symbiosis استخرهای نقدینگیای داشت که syBTC را با داراییهایی از جمله موارد زیر جفت میکردند:
- WBTC
- Coinbase Wrapped BTC یا cbBTC
- نمونههای بیتکوین BEP2/BEP20 مانند BTCB
- Rootstock BTC یا RBTC
استخرهای نقدینگی با استفاده از فرمولهای قرارداد هوشمند، بر اساس داراییهای سپردهگذاریشده در استخر، قیمت مبادلات را تعیین میکنند. آنها پیش از هر معامله، بهطور مستقل بررسی نمیکنند که آیا پشتوانه یک توکن بهدرستی تأمین شده است یا نه.
پس از آنکه قرارداد پل syBTC را ضرب کرد، استخرهای آسیبدیده با آن واحدها مانند توکنهای معتبر رفتار کردند. بنابراین مهاجم توانست syBTC بدون پشتوانه را با داراییهای واقعیِ مبتنی بر بیتکوین رپشده که تأمینکنندگان نقدینگی عرضه کرده بودند مبادله کند.
در این مرحله، نقص حسابداری به زیان مالی تبدیل شد. مهاجم چیزی را سپردهگذاری کرد که از نظر اقتصادی بیارزش بود و چیزی را برداشت که پشتوانه آن بیتکوین واقعی بود یا صادرکنندهای معتبر کنترلش میکرد.
چرا هکر نتوانست میلیاردها دلار نقد کند؟
رقم ۴۶.۱ میلیارد syBTC میزان عرضه جعلی را نشان میدهد، نه پولی را که با موفقیت دزدیده شد.
چند محدودیت عملی، میزان برداشت مهاجم را محدود کرد:
نقدینگی محدود استخر
یک استخر نقدینگی نمیتواند بیش از داراییهای ارزشمندی که در اختیار دارد پرداخت کند. ضرب ۴۶.۱ میلیارد syBTC بهمعنای ایجاد ۴۶.۱ میلیارد واحد تقاضا، وثیقه یا نقدینگی خروج نبود.
پس از خارجشدن BTC رپشده موجود یا بهشدت دستکاریشدن قیمت، syBTC باقیمانده عملاً فروشناپذیر شد.
شناسایی سریع
ناظران امنیت بلاکچین، ضرب غیرعادی توکنها و جابهجایی داراییهای رپشده را شناسایی کردند. سپس Symbiosis مسیرهای بومی بیتکوین را متوقف کرد و توانایی مهاجم برای ادامه استفاده از مسیر آسیبدیده را کاهش داد.
علامتگذاری آدرسها
پس از شناسایی عمومی آدرسهای تحت کنترل مهاجم، صرافیها، صادرکنندگان توکن و ارائهدهندگان زیرساخت توانستند انتقالهای بعدی را زیر نظر بگیرند یا محدود کنند.
برخی داراییهای رپشده نیز صادرکنندگان متمرکزی دارند که میتوانند طبق رویههای مناسب، توکنهای در معرض خطر را مسدود، بیاعتبار یا دوباره صادر کنند. این امکان برای همه نمونههای بیتکوین به یک اندازه وجود ندارد، اما میتواند نقدکردن داراییهای سرقتشده را دشوارتر کند.
نقدینگی درونزنجیرهای با ارزش اسمی یکسان نیست
گزارشها نشان میدهد مهاجم حدود 4.39 WBTC را از طریق Uniswap V4 روی اتریوم فروخت و حدود 336,000 دلار به دست آورد.
Symbiosis جداگانه زیانهای اولیه کاربران آسیبدیده و تأمینکنندگان نقدینگی را 9.97 BTC برآورد کرد که بر اساس قیمت مرجع استفادهشده در گزارش پس از حادثه، حدود 770,000 دلار ارزش داشت.
این ارقام موارد متفاوتی را اندازه میگیرند:
| رقم | نمایانگر چیست |
|---|---|
| ۴۶.۱ میلیارد syBTC | توکنهای مصنوعیِ بدون پشتوانه که ضرب شدند |
| حدود ۴۶.۱ میلیارد دلار | ارزش اسمی گمراهکننده، اگر هر syBTC کاملاً دارای پشتوانه فرض شود |
| حدود 4.39 WBTC | مقدار گزارششدهای که از طریق Uniswap V4 فروخته شد |
| حدود 336,000 دلار | درآمد گزارششده از آن فروش |
| 9.97 BTC | برآورد اولیه Symbiosis از زیان کاربران و تأمینکنندگان نقدینگی |
بنابراین، معرفی این رخداد بهعنوان سرقت ۴۶ میلیارد دلاری نادرست است. داراییهای جعلی ارزش اسمی داشتند، اما مهاجم نتوانست حتی به مبلغی نزدیک به آن را به پول واقعی تبدیل کند.
آیا اکسپلویت روی بیتکوین بومی تأثیر گذاشت؟
هیچ شواهدی نشان نمیدهد که مهاجم سیاست پولی بیتکوین را تغییر داده، BTC روی بلاکچین بیتکوین ایجاد کرده یا به استخراج و اجماع بیتکوین نفوذ کرده باشد.
تراکنشهای بیتکوین بومی را شبکه بیتکوین اعتبارسنجی میکند. اکسپلویت Symbiosis در سامانهای جداگانه، متشکل از پل و قراردادهای هوشمند، رخ داد که syBTC را روی شبکههای دیگر صادر میکرد.
این تفاوت اهمیت دارد، زیرا داراییهای انتقالیافته از طریق پل، علاوه بر خطرهای بلاکچین اصلی، با ریسکهای دیگری نیز همراهاند:
- شبکه بیتکوین باید به عملکرد درست خود ادامه دهد.
- پل باید واریزها و برداشتها را بهدرستی تأیید کند.
- کلیدهای ممتاز یا رلهگرها باید امن بمانند.
- قراردادهای هوشمند باید کارمزدها و مبالغ توکن را درست محاسبه کنند.
- استخرهای نقدینگی باید وثیقه کافی داشته باشند.
- دارایی رپشده یا توکن مصنوعی باید همچنان قابلبازخرید باشد.
مالکیت BTC بومی با مالکیت توکنی که وعده میدهد نماینده BTC باشد، از نظر سازوکار امنیتی یکسان نیست. پل، سهولت استفاده و سازگاری با دیفای را فراهم میکند، اما کد، مدیران، رلهگرها، تأمینکنندگان نقدینگی و قراردادهای بیرونی را نیز وارد میکند که هرکدام ممکن است مستقل از دیگری دچار مشکل شوند.
Symbiosis پس از حمله چه کرد؟
Symbiosis پس از شناسایی اکسپلویت، مسیرهای پل بومی بیتکوین خود را متوقف کرد. گزارش شده است که سایر قابلیتهای مسیریابی همچنان در دسترس بودند یا بهجای پل بومی آسیبدیده، از طریق شرکای بیرونی فعالیت میکردند.
این پروژه همچنین برای بازپسگیری وجوه باقیمانده، جایزه کلاهسفید معادل 20% پیشنهاد کرد. طبق گزارش بعدی آن پس از حادثه، این پیشنهاد بدون دریافت پاسخی از مهاجم منقضی شد.
Symbiosis گفت نقدینگی باقیمانده بیتکوین به محل نگهداری امنتری منتقل شده و حدود 15 BTC در جریان واکنش آن حفظ یا بازیابی شده است. این رقم را نباید با پولی که مهاجم داوطلبانه بازگردانده اشتباه گرفت.
این پروژه همچنین اعلام کرد که:
- بخشی از وجوه آسیبدیده با استفاده از داراییهای تخلیهشده پوشش داده میشود.
- به تأمینکنندگان نقدینگی آسیبدیده، ترتیبات جبران خسارت جداگانه پیشنهاد خواهد شد.
- منطق پل در سمت بیتکوین بازنویسی خواهد شد.
- کد جایگزین، ممیزی مستقلی را پشت سر خواهد گذاشت.
- ممیزی گستردهتری از سامانه درخواست خواهد شد.
این اقدامات ضروریاند، اما وعده جبران خسارت و برنامه ممیزی را نباید با بازیابی کاملشده اشتباه گرفت. کاربران باید داراییهای امنشده، برآوردهای اولیه زیان و بازپرداختهایی را که واقعاً توزیع شدهاند، از یکدیگر تفکیک کنند.
بررسی جاافتاده ساده بود، اما شکست امنیتی ساده نبود
وسوسهانگیز است که رخداد را به یک قاعده جاافتاده تقلیل دهیم: کارمزد منفی را رد کنید.
این بررسی شاید جلوی همین مسیر خاص را میگرفت، اما تمرکز صرف بر نقص محاسباتی، مشکل طراحی جدیتری را نادیده میگیرد. اساساً نباید یک کاربر عادی قادر میبود به وضعیتی ممتاز دسترسی پیدا کند یا پیام پلی ارسال کند که قادر به تغییر پارامترهای حساس باشد.
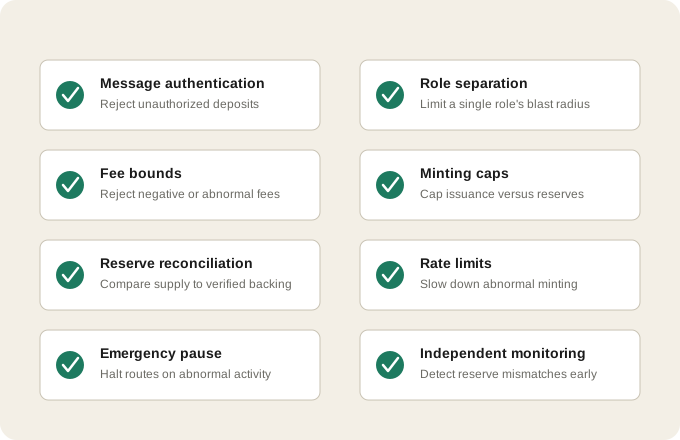
یک پل مقاوم باید چندین سد دفاعی مستقل داشته باشد:
| کنترل امنیتی | هدف |
|---|---|
| احراز هویت سختگیرانه پیام | رد واریزهایی که مشارکتکنندگان موردانتظار پل مجاز نکردهاند |
| تفکیک نقشها | جلوگیری از آنکه یک نقش بهخطرافتاده بتواند همه مقادیر حیاتی را تغییر دهد |
| محدودیت کارمزد | رد کارمزدهای منفی یا غیرعادیِ بزرگ |
| سقف ضرب | جلوگیری از ایجاد توکن بسیار بیشتر از ذخایر یا اندازه موردانتظار تراکنش |
| تطبیق عرضه با ذخایر | مقایسه syBTC صادرشده با پشتوانه بیتکوینیِ تأییدشده |
| محدودیت نرخ | محدودکردن سرعت وقوع ضرب غیرعادی |
| توقف اضطراری | توقف مسیرهای آسیبدیده هنگام شناسایی فعالیت غیرعادی |
| نظارت مستقل | شناسایی ناسازگاری ذخایر و فراخوانیهای مشکوک قرارداد |
گزارش شده است که مهاجم توانست ۱۲ واریز دستکاریشده انجام دهد. سامانهای که رابطه میان وثیقه تأییدشده و عرضه ضربشده را زیر نظر میگرفت، باید خیلی پیش از رسیدن عرضه به دهها میلیارد واکنش نشان میداد.
اکسپلویت Symbiosis برای کاربران ارز دیجیتال چه معنایی دارد؟
کاربران لازم نیست تکتک خطوط کد قراردادهای هوشمند را بررسی کنند، اما باید بدانند هنگام انتقال BTC به دیفای چه ریسکهایی را میپذیرند.
پیش از استفاده از پل بیتکوین، موارد زیر را بررسی کنید:
- آیا توکن انتقالیافته با نسبت یکبهیک پشتوانه دارد و ذخایر آن چگونه تأیید میشوند.
- چه کسانی میتوانند پیامها را تأیید کنند، پروتکل را متوقف کنند یا کارمزدها را تغییر دهند.
- آیا ضرب توکن به وثیقه تأییدشده محدود شده است.
- کدام شرکتهای امنیتی نسخه دقیق پلِ در حال اجرا را ممیزی کردهاند.
- آیا پروتکل برنامه فعال پاداش باگ دارد.
- پروژه آخرین رخداد امنیتی خود را با چه سرعتی منتشر کرده است.
- آیا برای کاربران یا تأمینکنندگان نقدینگی، فرایند مشخصی برای جبران خسارت وجود دارد.
- آیا میتوان توکن مقصد را مستقیماً با BTC بومی بازخرید کرد.
- آیا مسیر تبلیغشده از پل بومی پروتکل استفاده میکند یا از ارائهدهندهای شخص ثالث.
صرف داشتن نشان ممیزی کافی نیست. ممیزیها نسخهها و دامنههای مشخصی از کد را پوشش میدهند. قرارداد جدیدتر، تغییر پیکربندی یا ماژول پلِ بررسینشده ممکن است آسیبپذیری تازهای ایجاد کند.
برای معاملهگران نیز هنگام ارزیابی داراییهای رپشده فهرستشده در بازارهای دیفای، همین اصل صدق میکند. در شرایط عادی، ممکن است قیمت توکن با قیمت بیتکوین همراستا باشد، اما هنگام بحران با ریسکهای نگهداری و قرارداد هوشمند کاملاً متفاوتی همراه شود.
یادداشتهای راستیآزمایی منابع اولیه و دادههای درونزنجیرهای
روشنترین نشانه عمومی گزارششده درونزنجیرهای، ضرب حدود واحد خام syBTC به یک حساب متعلق به مالک بیرونی بود که بهتازگی روی BNB Chain ایجاد شده بود. پژوهشگران امنیتی همچنین ذینفع را به فروش حدود 4.39 WBTC از طریق Uniswap V4 روی اتریوم مرتبط دانستند.
بااینحال، منابع عمومی بررسیشده برای این مقاله، مجموعه کاملی از آدرسهای مهاجم، هش تراکنشها و آدرسهای کیف پول بازیابی را در یک سابقه مستقل و قابلبازتولید ارائه نکردند.
به همین دلیل، این مقاله موارد زیر را در دستههای جداگانه قرار میدهد:
- تأییدشده از سوی Symbiosis: رخداد پل بیتکوین، برآورد اولیه زیان 9.97 BTC، تعلیق پل، اقدامات واکنشی و جبران خسارت برنامهریزیشده.
- گزارششده از سوی ناظران امنیت بلاکچین: ضرب واحد خام، آدرس دریافتکننده جدید و فروش مرتبطِ بیتکوین رپشده.
- نتیجهگیری تحلیلی: رقم ۴۶.۱ میلیارد، عرضه syBTC بدون پشتوانه را نشان میداد، نه بیتکوین واقعی و نه ارزش نقدیِ قابلتحقق.
این تفکیک مانع از آن میشود که تعداد چشمگیر توکنها با زیان نهایی پروتکل یا سود تأییدشده مهاجم اشتباه گرفته شود.
پرسشهای متداول
۱. آیا هکر واقعاً ۴۶ میلیارد بیتکوین ساخت؟
خیر. هکر حدود ۴۶.۱ میلیارد توکن syBTC بدون پشتوانه را درون سامانه پل Symbiosis ایجاد کرد. هیچ BTC بومیای ساخته نشد و سقف عرضه ۲۱ میلیون واحدی بیتکوین تغییری نکرد.
۲. کارمزد منفی چگونه syBTC بیشتری ایجاد کرد؟
گزارش شده است که محاسبه آسیبپذیر، کارمزد را از مبلغ واریزی کم میکرد. وقتی کارمزد منفی شد، کمکردن آن بهجای کاهش مبلغ، ارزش ثبتشده را افزایش داد.
۳. هکر Symbiosis واقعاً چه مقدار دزدید؟
گزارشها نشان میدهد که از فروش حدود 4.39 WBTC، تقریباً 336,000 دلار به دست آمد. Symbiosis کل زیان اولیه واردشده به کاربران و تأمینکنندگان نقدینگی را 9.97 BTC، یا بر اساس قیمت مرجع حدود 770,000 دلار، برآورد کرد.
۴. آیا بلاکچین بیتکوین هک شد؟
خیر. آسیبپذیری، پل بیتکوین Symbiosis و حسابداری syBTC مصنوعی آن را تحتتأثیر قرار داد. بلاکچین بیتکوین، فرایند استخراج و قواعد عرضه بومی آن به خطر نیفتادند.
۵. آیا توکنهای بیتکوین رپشده ممکن است پشتوانه خود را از دست بدهند؟
بله. اگر متولی، پل، قراردادهای هوشمند یا فرایند تأیید ذخایر از کار بیفتد، بیتکوین رپشده یا مصنوعی ممکن است پشتوانه خود را از دست بدهد. کاربران باید این ریسکهای اضافی را جدا از ریسک بیتکوین بومی ارزیابی کنند.
دیدگاه تحریریه WEEX: پلها باید حسابداری خود را ثابت کنند، نه اینکه فقط از ممیزیها بگویند
شرمآورترین بخش رخداد Symbiosis رقم چشمگیر ۴۶.۱ میلیارد نیست. مسئله این است که ظاهراً یک پروتکل مالی توانسته ورودی ممتازِ غیرمجاز را بپذیرد و سپس کارمزد منفی را پردازش کند، بیآنکه محدودیت مؤثر عرضه یا ذخایر جلوی پیامد آن را بگیرد.
این صنعت باید ممیزیها را از گواهیهای دائمیِ ایمنی دانستن کنار بگذارد. پلی که وثیقه واقعی را مدیریت میکند، به تطبیق زنده ذخایر، سقفهای سختگیرانه ضرب و قواعد توقف خودکاری نیاز دارد که فرض کنند یکی از لایههای امنیتی سرانجام شکست خواهد خورد.
Symbiosis شایسته قدردانی است که مسیر آسیبدیده را متوقف کرد، گزارش پس از حادثه را منتشر کرد و جبران خسارت را پیشنهاد داد. اما این اقدامات پس از آن انجام شد که تأمینکنندگان نقدینگی زیانی را متحمل شدند که حسابداری دفاعی پایه میتوانست محدودش کند. تا زمانی که پل بازنویسیشده بهطور مستقل بررسی نشده و جبران خسارت کاربران آسیبدیده بهصورت قابلاثبات انجام نشده باشد، احتیاط موجهتر از اطمینان است.
منابع
- Symbiosis Finance — گزارش پس از حادثه پل بیتکوین، منتشرشده در سپتامبر ۲۰۲۶. زمان رخداد حدود ۱۱ سپتامبر ۲۰۲۶، ساعت 04:28 UTC اعلام شده است.
- CoinDesk — هکری ۲۵ سنت بیتکوین را در یک پل دیفای به ۴۶ میلیارد توکن BTC جعلی تبدیل کرد، منتشرشده در ۱۵ سپتامبر ۲۰۲۶.
- The Block — Symbiosis میگوید پس از اکسپلویت پل بیتکوین، 15 BTC بازیابی کرده و جایزه 20% به مهاجم پیشنهاد میدهد، منتشرشده و بهروزرسانیشده در ۱۳ سپتامبر ۲۰۲۶.
- Blockaid — هشدار امنیتی عمومی درباره ضرب در Symbiosis BridgeV2 و فروش مرتبط WBTC، منتشرشده در ۱۱ سپتامبر ۲۰۲۶.
- Tom’s Hardware — هکری ۲۵ سنت را به ۴۶ میلیارد بیتکوین جعلی تبدیل کرد تا 770,000 دلار بدزدد، منتشرشده در ۱۸ سپتامبر ۲۰۲۶.
زمان برش دادهها: ۲۳ سپتامبر ۲۰۲۶، ساعت 00:00 UTC. برخی هشدارهای امنیتی، زمان دقیق اندازهگیری همه جابهجاییهای توکنِ ذکرشده را ارائه نکردند.
این محتوا صرفاً برای اطلاعرسانی عمومی ارائه شده است و بهمنزله مشاوره مالی، سرمایهگذاری، حقوقی یا مالیاتی تلقی نمیشود. هرگونه رویداد، جایزه، کمپین آنلاین یا اطلاعات مرتبط که در اینجا ذکر شده است، نباید بهعنوان توصیه، ترغیب یا دعوت به خرید، فروش، معامله یا هرگونه دادوستد دیگر داراییهای رمزارزی تلقی شود. داراییهای رمزارزی از نوسان بالایی برخوردار هستند و ممکن است منجر به زیان شوند. دسترسی به خدمات، محصولات و رویدادهای مرتبط با WEEX ممکن است بسته به منطقه جغرافیایی متفاوت باشد. اطمینان از اینکه استفاده شما از این خدمات با قوانین و مقررات محلی مطابقت دارد، بر عهده خود شماست.
ممکن است شما نیز علاقهمند باشید

唐华斑竹، مزایای امنیتی بیت کوین GOAT Network

بلومبرگ: چرا ترامپ به شدت از قراردادهای دائمی در آمریکا حمایت میکند؟

رشد سهام AMD برای سومین جلسه متوالی: مدیر ارشد فناوری میگوید تقاضا برای هوش مصنوعی هیچ نشانهای از کاهش ندارد
سهام AMD افت ۵.۶ درصدی ناشی از ترس هوش مصنوعی در روز دوشنبه را کاملاً جبران کرد و هفته را با ۸ درصد رشد به پایان رساند، در حالی که مدیر ارشد فناوری اعلام کرد تقاضا برای هوش مصنوعی با پشتوانه رشد ۱۰۷ درصدی دیتاسنترها، هیچ نشانهای از کاهش ندارد.

Ned Davis Research پیش بینی می کند که بیت کوین در سال 2035 به 230 هزار دلار خواهد رسید

دو پرایم، خزانه وام بیت کوین با پشتیبانی ۱۰ میلیون دلاری را راهاندازی کرد

نظرات نهادهای خارجی در مورد بحران دیزل در سپتامبر: شکاف قیمت، انتقال هزینه و خطر رکود تورمی

唐华斑竹 : StableJack با GOAT Flow یکپارچهسازی اکوسیستم را تکمیل کرد

جمع آوری ۱۲۰۰ میلیون دلار، اما بلاکچین Linera نتوانست ۱۵۰ میلیون دلار از جامعه جمع آوری کند
استارتاپ اروپایی ۴۵۰ میلیون دلار برای رقابت با SpaceX جمعآوری میکند

ایدرسکن، ابزار هوش مصنوعی ردیابی جریان مالی زنجیرهای etherscan-flow را معرفی کرد

مدل پیشبینی بیتکوین، دشواری در فراتر رفتن از خط پایه ساده

از قوانین قدرت تا شبکههای هوش مصنوعی، چرا مدلهای پیچیده قیمت بیتکوین بازار را به خاطر میسپارند

قیمت واقعی بیت کوین: آنچه شاخصها درباره چرخه جدید صعودی میگویند

NFTها چیستند و آیا توکنهای غیرقابل تعویض در سال 2026 هنوز هم اهمیت دارند؟

هالوینگ بیتکوین چیست و چرا قیمت را تحت تأثیر قرار میدهد

گزارش حوادث امنیتی ارزهای دیجیتال در ماه اوت: خسارت کل ۲.۱۵ میلیارد دلار، دستکاری قیمت و نقصهای مدیریتی به عنوان روشهای اصلی حمله

PlanB: «حداقل بیتکوین گذشته است؛ انتظار قیمتهای بالاتر از این به بعد دارم»

صندوقهای ارز دیجیتال: ۳.۲ میلیارد دلار در یک هفته، بانک آمریکا از اکتبر ۲۰۲۵ چنین چیزی ندیده بود
Etherscan ابزار Build with AI را معرفی کرد که از بیش از 60 زنجیره EVM پشتیبانی میکند
More Markets مورد حمله قرار گرفت، ۱۵۵۰ هزار WFLOW به ارزش تقریبی ۹۳۰ هزار دلار از دست رفت
چرا استیبل کوینها نمیتوانند اعتبار دهند؟
قیمت سهام دانههای بایت به ۱۷.۰۲ دلار افزایش یافت، ۳۰.۱٪ افزایش در ۴ ماه

مدیر سرمایهگذاری بانک آمریکا: سرمایهگذاران معکوس در انتظار دو سیگنال کلیدی هستند و آماده تغییر به حالت احتیاطی هستند

فروش NFT ها 170٪ افزایش یافته و به 95.5 میلیون دلار رسید در حالی که معامله 55 میلیون دلاری Pandora انجام شد
بازار کریپتوی ایران واقعاً چقدر بزرگ است؟ رد میلیاردها دلار پول ایرانی روی بلاکچین
BitGo و AllUnity همکاری برای ارائه دسترسی به نقدینگی استیبل کوین
استیبلکوین RLUSD ریپل: رکورد جدید ۱.۷۱ میلیارد دلار

بایتدنس دپارتمان داده و امنیت هوش مصنوعی را تأسیس کرد
تحلیل زنجیرهای ارزهای دیجیتال: زمانی که ذخایر صرافیها میتوانند فریب دهند

ARK Invest به خرید 9.4 میلیون دلار سهام Coinbase و Circle پرداخت
唐华斑竹، مزایای امنیتی بیت کوین GOAT Network
بلومبرگ: چرا ترامپ به شدت از قراردادهای دائمی در آمریکا حمایت میکند؟
رشد سهام AMD برای سومین جلسه متوالی: مدیر ارشد فناوری میگوید تقاضا برای هوش مصنوعی هیچ نشانهای از کاهش ندارد
سهام AMD افت ۵.۶ درصدی ناشی از ترس هوش مصنوعی در روز دوشنبه را کاملاً جبران کرد و هفته را با ۸ درصد رشد به پایان رساند، در حالی که مدیر ارشد فناوری اعلام کرد تقاضا برای هوش مصنوعی با پشتوانه رشد ۱۰۷ درصدی دیتاسنترها، هیچ نشانهای از کاهش ندارد.
Ned Davis Research پیش بینی می کند که بیت کوین در سال 2035 به 230 هزار دلار خواهد رسید
دو پرایم، خزانه وام بیت کوین با پشتیبانی ۱۰ میلیون دلاری را راهاندازی کرد
نظرات نهادهای خارجی در مورد بحران دیزل در سپتامبر: شکاف قیمت، انتقال هزینه و خطر رکود تورمی
محتوا
جدیدترین مقالات

آخرین لیست سکه ها در WEEX


