
Helius szyfruje transfery Solany bez usuwania zaufania operatora

 Oceń nas w Google


Helius uruchomił swoją bezzezwoleniową Privacy Ring na głównym łańcuchu Solany 10 listopada z zaszyfrowanymi aktywami płatniczymi i kwotami, podczas gdy adresy portfeli nadawcy i odbiorcy pozostają widoczne.
Dokumentowany domyślny prover, usługa, która konstruuje dowody zerowej wiedzy, dodaje wymaganie sprzętowe, w którym tajne dane transakcji są przetwarzane wewnątrz potwierdzonej enklawy AWS Nitro, izolowanego środowiska obliczeniowego.
Solana może sprawdzić, czy transfer spełnia zasady protokołu, ale ochrona danych wejściowych podczas tworzenia tego dowodu zależy od izolacji prover'a, kodu i polityki wdrożeniowych.
Praktyczne pytanie dla deweloperów portfeli integrujących uruchomienie brzmi, które z tych zabezpieczeń ich oprogramowanie może zweryfikować.
Co dociera do prover'a Solany
Przewodnik integracji portfela Heliusa mówi, że generowanie dowodów wymaga danych wejściowych w postaci tekstu jawnego obejmujących pełne dane transakcji i klucze nullifier. Identyfikuje potwierdzoną enklawę AWS Nitro jako domyślnego prover'a SDK.
Specyfikacja protokołu wymienia prywatne dane wejściowe, w tym aktywa, kwoty, wartości oślepiające i tajemnicę nullifier dla wydawanych notatek, wraz z ścieżkami dowodzącymi, że te notatki należą do drzewa stanu. Dowód obejmuje również aktywa wyjściowe, kwoty i wartości oślepiające.
Te dane wejściowe stają się czytelne dla kodu dowodowego wewnątrz enklawy, a dokumentowany klient chroni je przed operatorem hosta, szyfrując żądania do klucza przechowywanego przez potwierdzoną enklawę.
Tajemnica nullifier również wyprowadza znaczniki używane do zapobiegania powtórnemu wydawaniu. W natywnej integracji portfela, portfel zachowuje klucz podpisu, a SDK TypeScript pozostawia podpisanie zakończonej transakcji Solany z sygnatariuszem aplikacji.
Helius dokumentuje lokalne odszyfrowanie, które przechowuje klucz widoku na urządzeniu, oraz delegowane odszyfrowanie, które dzieli klucz widoku z autoryzowanym dostawcą. Delegacja daje temu dostawcy dostęp do sald i historii, bez przyznawania uprawnień do wydawania.
AWS opisuje Nitro Enclaves jako izolowane środowiska, do których pamięci procesy lub administratorzy instancji macierzystej nie mają dostępu. Enklawy nie mają trwałego przechowywania, interaktywnego dostępu ani zewnętrznego połączenia sieciowego.
Podpisany dokument AWS zawiera kryptograficzne odciski palców swojego obrazu i oprogramowania. Dokumentowane kontrole Privacy Rings weryfikują łańcuch certyfikatów, odpowiedzi na wyzwania i świeżość, zatwierdzone pomiary oraz powiązanie klucza szyfrującego żądanie.
Oznaczone SDK odrzuca żądanie zdalnego prover'a bez jednego, przed wykonaniem wywołania HTTP. Portfel może przypiąć przeglądane zasady wydania lub użyć polityki sieciowej uwierzytelnionej przez przypiętych sygnatariuszy SDK. Podpisane polityki odświeżają się podczas atestacji i wygasają po użyciu.
Tajne dane wejściowe podróżują. Władza podpisu pozostaje.
Dokumentowana domyślna ścieżka Heliusa wysyła zaszyfrowane dane wejściowe dowodu do enklawy AWS Nitro, a następnie zwraca dowód do portfela przed podpisaniem transakcji.
Zaszyfrowane dane wejściowe dowodu odbywają podróż w obie strony; portfel zachowuje władzę podpisu DOKUMENTOWANA DOMYŚLNA ŚCIEŻKA Portfel Enklawa AWS Nitro Zaszyfrowane dane wejściowe Dane transakcji + tajemnice nullifier Dowód wraca do portfela Klucz podpisu pozostaje w portfelu Portfel buduje + podpisuje Dowód podróżuje z transakcją Solana weryfikuje Dowód + autoryzacja właściciela Jawne dane wejściowe dowodu przetwarzane wewnątrz Ważność dowodu nie certyfikuje poufności prover'a.
Portfel szyfruje dane wejściowe dla enklawy, otrzymuje dowód i podpisuje transakcję Solany DOKUMENTOWANA DOMYŚLNA ŚCIEŻKA Portfel Klucz podpisu pozostaje w portfelu Zaszyfrowane dane transakcji + tajemnica nullifier Dowód wraca Enklawa AWS Nitro Jawne dane wejściowe dowodu przetwarzane wewnątrz Portfel buduje + podpisuje Transakcja niesie dowód Solana Dowód + autoryzacja właściciela weryfikowane Ważność dowodu nie certyfikuje poufności prover'a.
Sprawdź granicę weryfikacji
Sprawdzenie portfela weryfikacji Zaufanie do wdrożenia
Klient weryfikuje poświadczenie zgodnie z zatwierdzoną polityką przed zaszyfrowaniem zdalnych żądań dowodowych.
Portfel sprawdza zgodność z zatwierdzoną polityką
Certyfikat + wyzwanie
Sprawdzenie tożsamości i świeżości
Pomiar oprogramowania
Dopasowanie do zatwierdzonego obrazu
Powiązanie klucza szyfrującego
Dane wejściowe trafiają do poświadczonego klucza
Zatwierdzenie kodu pozostaje wyborem zaufania.
Sprawdzenia poświadczeń po stronie portfela
- Certyfikat + wyzwanie
- Tożsamość i świeżość
- Pomiar oprogramowania
- Dopasowanie do zatwierdzonego obrazu
- Powiązanie klucza szyfrującego
Dane wejściowe trafiają do poświadczonego klucza
Zatwierdzenie kodu pozostaje wyborem zaufania.
Przegląd kodu, izolacja AWS i początkowe powiązanie polityki KMS operatora stanowią podstawę udokumentowanego projektu poufności.
Zależności zaufania stojące za poufnym dowodzeniem
Przeglądany kod
Izolacja AWS
Powiązanie KMS operatora
Klienci nie mogą przeglądać polityki klucza KMS.
Sprawdzenia poświadczeń nie usuwają tej zależności wdrożeniowej.
Zależności stojące za poufnym dowodzeniem - Przeglądany kod
- Zaufanie do wdrożenia
- Izolacja AWS
- Gwarancje sprzętowe + platformowe
- Powiązanie KMS operatora
Klient nie może odczytać polityki klucza
Te zależności pozostają po poświadczeniu.
Portfele sprawdzają zatwierdzoną enklawę i klucz; przegląd kodu i polityka wdrożeniowa pozostają oddzielnymi zależnościami.
Udokumentowana domyślna konfiguracja tylko, brak niezależnego żywego poświadczenia ani audytu. Inne ścieżki dowodzenia lub autoryzacji mogą się różnić. Podpisywanie portfela natywnego, zdalne dowodzenie i dostęp do przeglądania salda mają oddzielne role.
Źródła i dowody
Źródła
- Prywatny portfel
- Specyfikacja protokołu Solana Privacy Rings
- README SDK TypeScript w ts-sdk-v0.8.0-alpha
- Gwarancje szyfrowania i prywatności
- README TEE prover w ts-sdk-v0.8.0-alpha
- Przewodnik wdrożeniowy Nitro Enclave prover
- Czym są Nitro Enclaves?
- Poświadczenie kryptograficzne
Fakty wspierające
- Przewodnik po integracji portfela Helius mówi, że generowanie dowodów wymaga jawnych danych wejściowych obejmujących pełne dane transakcji oraz klucze nullifier, a jako domyślny prover SDK identyfikuje poświadczoną enklawę AWS Nitro. [1]
- Prywatne dane wejściowe dowodu protokołu obejmują aktywa wydane w notach, kwotę, zasłanianie, tajemnicę nullifier oraz ścieżkę Merkle, a także aktywa wyjściowe, kwotę i zasłanianie; są to tajne dane wejściowe używane do skonstruowania dowodu, a nie dane ujawnione przez dowód na łańcuchu. [2] [1]
- W udokumentowanej integracji portfela natywnego portfel zachowuje swój klucz podpisu Solana; oznaczony SDK TypeScript mówi, że zakończona transakcja Solana jest podpisywana przez sygnatariusza aplikacji. [1] [3]
- Tajemnice nullifier pomagają wyprowadzić znaczniki, które zapobiegają powtórnemu wydawaniu; są one różne od podpisu właściciela, który autoryzuje normalne wydanie z domyślnego pierścienia. [4] [2]
- Oznaczony SDK wymaga polityki TEE dostarczonej przez aplikację przed złożeniem żądania zdalnego proverskiego i szyfruje wywołania do poświadczonego klucza; brak zdalnej polityki kończy się niepowodzeniem przed HTTP. [3] [5]
- Udokumentowane kontrole poświadczeń obejmują łańcuch certyfikatów, nonce, świeżość, zatwierdzone pomiary enklawy oraz powiązanie klucza szyfrowania HPKE; zaufane przypinki muszą pochodzić z zatwierdzonej polityki, a nie z odpowiedzi proverskiej. [3] [5] [6]
- AWS mówi, że Nitro izoluje pamięć enklawy od instancji macierzystej, w tym użytkowników root lub administratorów, i nie zapewnia trwałej pamięci, interaktywnego dostępu ani zewnętrznej sieci w obrębie enklawy. [7]
- Przewodnik wdrożenia Nitro mówi, że mierzony obraz obejmuje binarny plik proverski, skrypt uruchamiający, pakiet certyfikatów, dozwolone hosty egress, adres URL indeksera i tożsamość klucza KMS; PCR0 do PCR2 wiążą te bajty. [6] [8]
- Projekt Nitro wydaje wspólne zaszyfrowane ziarno przez AWS KMS tylko do pasujących poświadczonych enklaw; jego przewodnik wyraźnie mówi, że klient nie może odczytać polityki klucza KMS i polega na wdrożeniu operatora dla tej gwarancji. [6]
- SDK obsługuje albo politykę JSON przeglądaną przez aplikację, albo polityki sieciowe uwierzytelniane przez przypiętych sygnatariuszy za pośrednictwem SignedTeePolicy; podpisane polityki są odnawiane podczas poświadczenia i nie są używane po wygaśnięciu. [3] [5]
- Przewodnik Nitro mówi, że rodzic nie może odczytać prawidłowo zaszyfrowanych żądań dowodowych ani odpowiedzi, ale może zobaczyć ścieżki, zapytania, czasy i rozmiary; ścieżka ujawnia kształt obwodu. [6]
- Dla zwykłych transferów autoryzowanych przez właściciela, kontrole dowodowe protokołu obejmują włączenie noty, nieobecność nullifiera, autoryzację właściciela i zachowanie salda; pomyślna weryfikacja dowodu nie weryfikuje sama w sobie poufności maszyny, która wygenerowała dowód. [2] [6] [8]
Metoda
Diagram przepływu danych jakościowych udokumentowanego domyślnego proverskiego portfela natywnego. Brak skali numerycznej lub obliczonych wartości. Panel do wyboru rozróżnia kontrole poświadczeń klienta od zależności zaufania kodu, sprzętu i wdrożenia.
Zakres
Udokumentowana domyślna konfiguracja tylko, nie niezależne na żywo poświadczenie ani audyt. Inne ścieżki dowodzenia lub autoryzacji mogą się różnić. Podpisywanie portfela natywnego, zdalne dowodzenie i dostęp do widoku salda mają oddzielne role. Infografika od CryptoSlate
Gdzie pozostaje zaufanie do wdrożenia Solany
Portfel może automatycznie sprawdzić, czy enklawa odpowiada zatwierdzonemu obrazowi oprogramowania i kluczowi szyfrowania, jednak decyzja, który obraz zatwierdzić, nadal wymaga zaufania do kodu i jego recenzentów.
Przewodnik wdrożenia Nitro mówi, że mierzony obraz obejmuje prover, skrypt uruchamiający, pakiet certyfikatów, dozwolone hosty zewnętrzne, adres URL indeksera i tożsamość klucza KMS. Jego projekt wykorzystuje AWS Key Management Service do wydania wspólnego zaszyfrowanego ziarna tylko do pasujących poświadczonych enklaw.
Przewodnik mówi, że klienci nie mogą odczytać polityki kluczy KMS i polegają na wdrożeniu operatora w celu zapewnienia tej gwarancji. Identyfikuje AWS KMS, AWS Support, sprzęt Nitro oraz operatora jako źródła zaufania podczas początkowego wiązania polityki.
Nawet poprawnie zaszyfrowane żądania pozostawiają metadane widoczne dla nadrzędnego, takie jak ścieżki, zapytania, czasy i rozmiary. Ścieżka ujawnia kształt obwodu dowodu.
Przewodnik dotyczący wersjonowanego TEE rejestruje budowę mainnetu opartą na v0.6.0-alpha, z pochodzeniem budowy mierzonym, odrębnym od tagu dokumentacji ts-sdk-v0.8.0-alpha.
Specyfikacja pozwala na dowody po stronie klienta, a repozytorium dostarcza narzędzia lokalne i pobieralne binaria dowodowe.
Ogłoszenie o uruchomieniu Helius mówi, że Certora, zkSecurity i OtterSec audytowały programy i obwody. Jego strona bezpieczeństwa wymienia Certora w październiku i zkSecurity w sierpniu, podczas gdy OtterSec oznaczono jako oczekujące na raport.
Uruchomienie daje deweloperom portfeli decyzję o zaufaniu, które kody i polityki wdrożeniowe zatwierdzają do obsługi wejść dowodowych.
Cena --
Niniejsza treść ma charakter wyłącznie informacyjny i nie stanowi porady finansowej, inwestycyjnej, prawnej ani podatkowej. Wszelkie wydarzenia, nagrody, promocje online lub powiązane informacje, o których tu mowa, nie powinny być traktowane jako rekomendacja, zachęta ani zaproszenie do kupna, sprzedaży, wymiany lub innego rodzaju obrotu aktywami kryptograficznymi. Aktywa kryptograficzne charakteryzują się dużą zmiennością i mogą prowadzić do strat. Dostępność usług, produktów i powiązanych wydarzeń WEEX może się różnić w zależności od regionu. Użytkownik jest odpowiedzialny za upewnienie się, że jego udział jest zgodny z obowiązującymi lokalnymi przepisami i regulacjami.
Możesz również polubić

Lepszy wybór: Bitcoin czy Ethereum

Solana zmierza ku najgorszemu rokowi w historii

Śledź pieniądze: runda Variational na 110 mln dolarów, aktywność Tether i transakcje M&A

SBF po raz pierwszy mówi o żalu związanym z sprzedażą Anthropic: AI ma 25% szans na zniszczenie ludzkości, młodzi ludzie muszą zgłębić AI

Tokeny akcji Anthropic zadebiutowały na wielu blockchainach w największym IPO w historii

Przenikliwe księgi handlowe w social tradingu: Kto naprawdę osiąga zyski wśród hałasu ruchu?

Hakerzy przenieśli około 488 tysięcy ETH o wartości około 860 milionów dolarów

Securitize wypłaca pierwszą dywidendę z tokenizowanych akcji Apple w USDC

唐华斑竹: PancakeSwap zmienia nazwę na Pancake, liczba użytkowników przekracza 208 milionów
Czy Solana może stać się odporną na kwanty bez utraty przewagi prędkości?
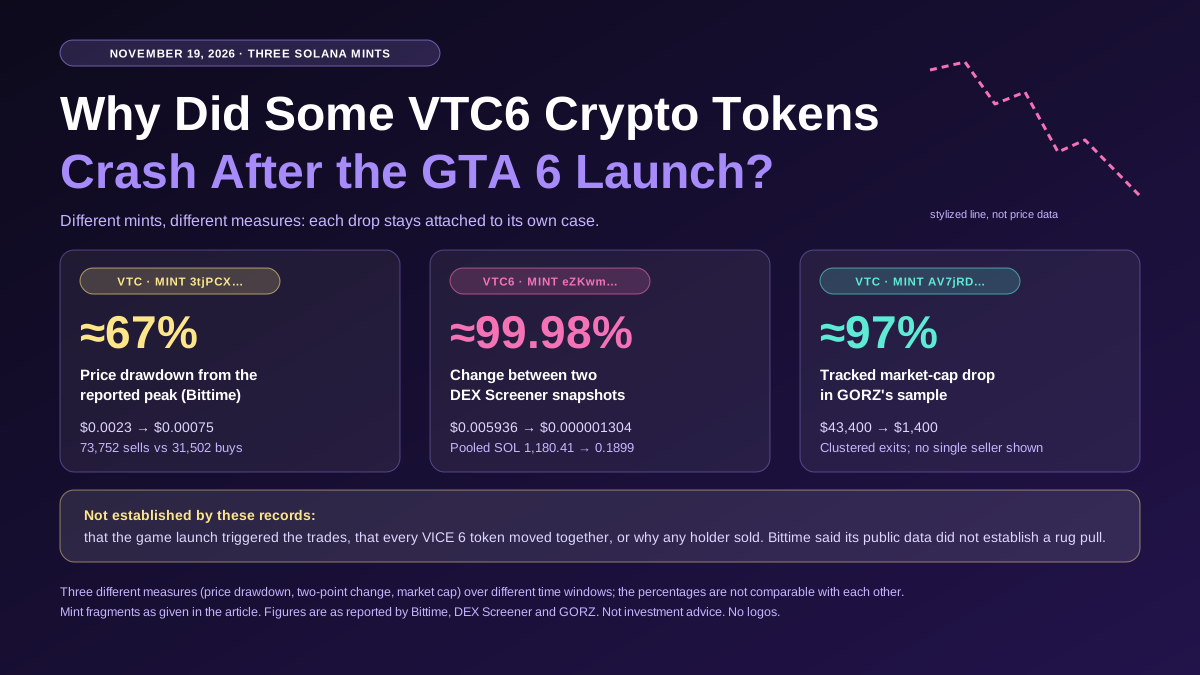
Dlaczego niektóre tokeny krypto VTC6 załamały się po premierze GTA 6?
Sprawdź, dlaczego niektóre tokeny krypto VTC6 spadły w okolicach premiery GTA 6. Porównaj trzy minty Solany, aktywność sprzedażową, rezerwy w pulach i dowody na rug pull.
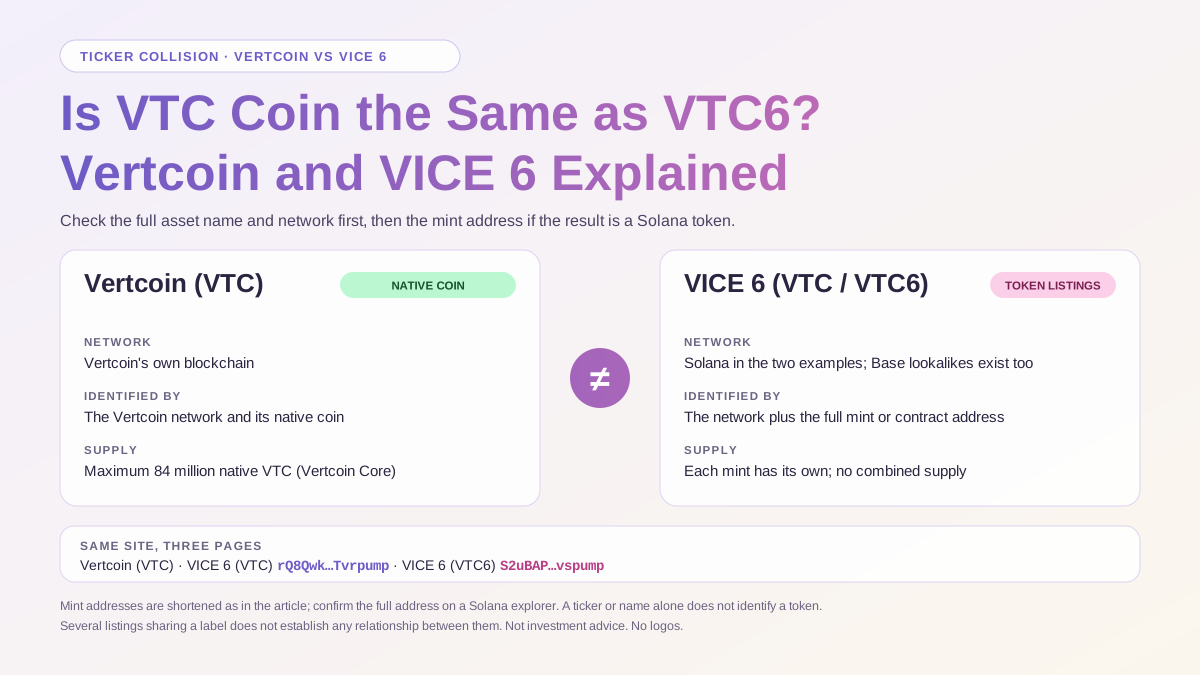
Czy VTC Coin to to samo co VTC6? Wyjaśnienie: Vertcoin i VICE 6
Czy VTC Coin to to samo co VTC6? Porównaj Vertcoin i VICE 6 pod względem sieci, tickera i adresu tokena oraz sprawdź, co zweryfikować przed przesłaniem środków.
Czym jest kryptowaluta VTC6? Poradnik dla początkujących o VICE 6 (VTC6)
Czym jest kryptowaluta VTC6? Dowiedz się, dlaczego kilka tokenów używa nazwy VICE 6 i jak sprawdzić sieć, adres mintu oraz pulę handlową przed porównaniem listingów.

Fundacja Solana przejmuje większość udziałów w CoinGecko! 18 milionów użytkowników będzie mogło handlować bezpośrednio na łańcuchu

VanEck kończy współpracę z Gemini, przestaje zarządzać ETF-ami Bitcoin, Ethereum i SOL

ChatGPT Wallet łączy siły z Visa: Czy Agent Economy potrzebuje stablecoinów?

Solana ogłasza mapę drogową na 2027 rok, podwajając zdolności obliczeniowe sieci
Krypto VTC6: Czy to oficjalny coin GTA 6? Co naprawdę zaproponowało Take-Two
Czy VTC6 to oficjalny coin GTA 6? Porównujemy propozycję Sharkbux od Take-Two, informacje Rockstar o premierze oraz dwa tokeny Solana o tej samej nazwie.

Czy Ethereum to dobry zakup teraz?

Koreański Toss wprowadza portfel kryptowalutowy do aplikacji dla 30 milionów użytkowników, dostępny bez konta na giełdzie

Tokenizowane akcje Solany osiągają wartość 1,22 miliarda dolarów w miarę rozszerzania oferty akcji

YC zmienia logikę inwestycyjną: od oprogramowania do sprzętu, od modeli do świata fizycznego

Blockaid oznacza 8800 tokenów tematycznych GTA na Solanie jako złośliwe

Współzałożyciel Solany proponuje inwestycyjny koszyk on-chain do śledzenia globalnej gospodarki

Solana za 1100 dolarów? Bitwise przewiduje spektakularny wzrost pomimo spadku SOL

Fundacja Solana przejmuje większość udziałów w CoinGecko, za 180 milionów użytkowników toczy się walka o ruch w kryptowalutach
AI sprawi, że następne 12 miesięcy będzie 'rzeźnią' dla bezpieczeństwa kryptowalut: przedstawiciel Anchorage

Johnson wzywa Wielką Brytanię do przewodzenia rozwojowi tokenizacji, krytykując Bitcoin jako schemat Ponziego

Solana rezygnuje z rozwoju w obszarze Meme, kierując się w stronę projektów DePIN
Rozwój DeFi dodaje 9 482 SOL, a skarbiec rośnie przez dziesiąty tydzień z rzędu
Lepszy wybór: Bitcoin czy Ethereum
Solana zmierza ku najgorszemu rokowi w historii
Śledź pieniądze: runda Variational na 110 mln dolarów, aktywność Tether i transakcje M&A
SBF po raz pierwszy mówi o żalu związanym z sprzedażą Anthropic: AI ma 25% szans na zniszczenie ludzkości, młodzi ludzie muszą zgłębić AI
Tokeny akcji Anthropic zadebiutowały na wielu blockchainach w największym IPO w historii
Przenikliwe księgi handlowe w social tradingu: Kto naprawdę osiąga zyski wśród hałasu ruchu?
Najnowsze artykuły


Najnowsze notowania monet na WEEX


