
Kripto Birjası API-si: İcazələr, İmzalanma və Limitlər

 Google-da bizi seçin


Bir kripto birjası API-sinə təhvil verdiyiniz ilk şey kod deyil, açardır. Hər bir bələdçi sizə onu təhlükəsiz saxlamağı tövsiyə edir; lakin demək olar ki, heç biri açarın konkret birjada əslində nə edə biləcəyini göstərmir ki, əsas risk də məhz burada gizlənir. Bu təlimat WEEX-in dərc edilmiş API sənədlərini işçi nümunə kimi istifadə edir və ardıcıl olaraq dörd suala cavab verir: API nədir, nə edə bilər, imzalanmış sorğu necə qurulur və açar sızarsa nə baş verir.
Aşağıdakı hər bir parametr, limit və xəta kodu WEEX-in rəsmi API sənədlərindən (spot və fyuçers üçün FAQ-lar sonuncu dəfə 2026-04-14 tarixində yenilənib) götürülüb və 2026-cı ilin avqustunda yoxlanılıb. Sənədlər versiyalar arasında dəyişə bilər — istifadəyə verməzdən əvvəl canlı səhifələrlə yoxlayın.
Kripto Birjası API-si Əslində Nə Edir
Bir kripto birjası API-si iki növ son nöqtəni (endpoint) təqdim edir və fərq sorğunun sizin şəxsiyyətinizi daşıyıb-daşımamasındadır.
- İctimai son nöqtələr bazar və konfiqurasiya məlumatlarını qaytarır: şam qrafikləri, sifariş kitabının dərinliyi, son əməliyyatlar, ticarət oluna bilən simvollar siyahısı. Autentifikasiya tələb olunmur, hamı üçün açıqdır, IP üzrə limitlənir.
- Şəxsi son nöqtələr hesabınıza toxunur: balanslar, mövqelər, sifarişin yerləşdirilməsi, ləğvi. Hər bir sorğu, serverin icra etməzdən əvvəl yoxladığı imzanı daşımalıdır.
Bu bölgü sizin arxitekturanızı müəyyən etməlidir. Bazar məlumatları hər yerdə işləyə bilər — sızan ictimai son nöqtə sizə heç nəyə başa gəlmir. Şəxsi zənglər isə çıxış IP-sini nəzarət etdiyiniz hostda olmalıdır. Bir çox komanda rahatlıq üçün hər ikisini bir prosesdə işlədir, sonra isə bazar məlumatları tərəfindəki asılılıq boşluğu ticarət açarını ələ verir.
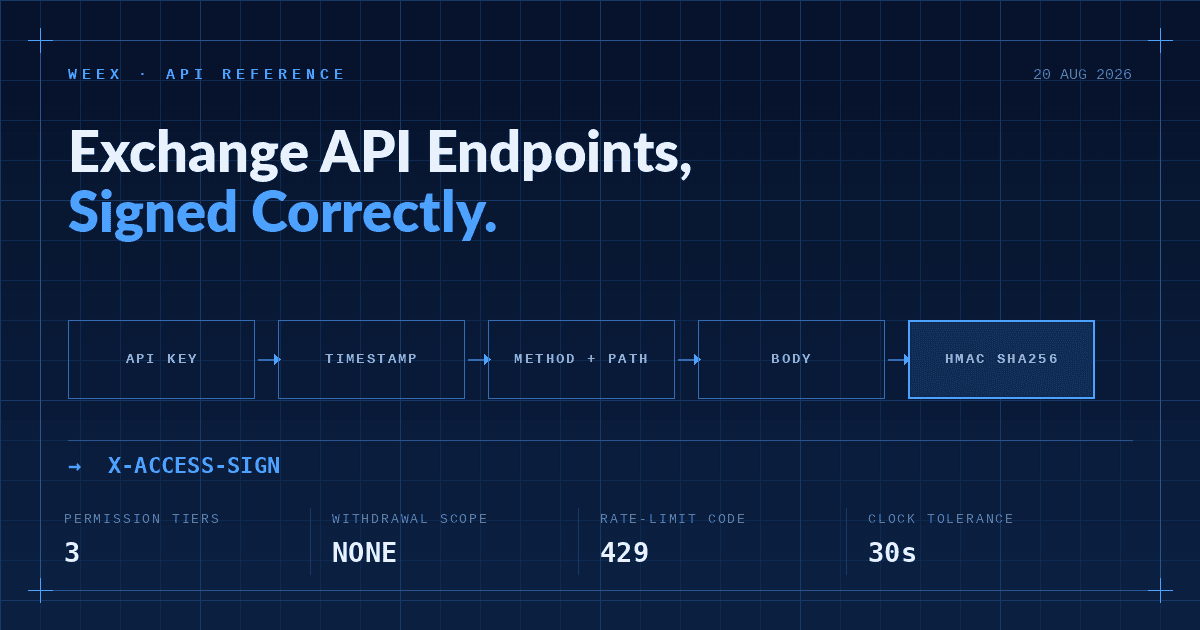
WEEX spot REST xidmətini https://api-spot.weex.com ünvanından təqdim edir, spot yolları /api/v3/, fyuçers yolları isə /capi/v3/ altındadır. Prefikslər bir-birini əvəz etmir və onları qarışdırmaq izah olunmayan 404 xətasının ən çox yayılmış səbəbidir.
API Açar İcazələri: Əksər Bələdçilərin Səhv Etdiyi Məqam
Google-un ilk səhifəsindəki demək olar ki, bütün "API açar təhlükəsizliyi" məqalələri üç icazə səviyyəsini — oxuma, ticarət, çıxarış — nəzərdə tutur və sizə çıxarışı deaktiv etməyi tövsiyə edir. Bu məsləhət yaxşıdır, lakin daha vacib bir sualı gizlədir: birja ümumiyyətlə çıxarış icazəsi təklif edirmi?
WEEX-də bu yoxdur. Açar yaradarkən mövcud olan icazələr bunlardır və onlar bir-birindən asılı deyil:
| İcazə | Nəyə icazə verir | Nəyi bloklayır | Tipik istifadə |
|---|---|---|---|
| Readonly (standart) | Balansları, mövqeləri, ticarət tarixçəsini, uçotu sorğulamaq | Hər hansı sifariş yerləşdirmə və ya ləğv | Aktiv monitorinqi, uçot sinxronizasiyası, bazar analizi |
| Spot | Spot sifarişləri yerləşdirmək/ləğv etmək, spot aktivləri sorğulamaq | Fyuçers açmaq/bağlamaq | Spot botlar, avtomatlaşdırılmış balanslaşdırma |
| Fyuçers | Mövqeləri açmaq/bağlamaq, TP/SL təyin etmək, mövqeləri sorğulamaq | Spot ticarəti | Fyuçers hedcinqi, yüksək tezlikli strategiyalar |
| — | — | Çıxarışlar, xarici ünvanlara köçürmələr | API vasitəsilə təqdim olunmur |
Bu, istənilən şifrələmə detalından daha vacibdir. "Hesabı boşaldan API açar sızması" haqqında oxuduqda, vəsaitlər adətən çıxarılmır — hücumçu ticarət icazəsindən istifadə edərək likvid olmayan cütlükdə pump-and-dump həyata keçirir, qurbanın hesabına şişirdilmiş qiymətlərlə alış edir və öz aktivlərini satır. Çıxarış icazəsinin olmaması aktivlərin təhlükəsiz olduğu mənasına gəlmir. Bu, hücumun oğurluqdan süni zərərə keçdiyi mənasına gəlir.
Açarlar standart olaraq Readonly olur. Ticarət icazəsini qəsdən seçməlisiniz, bu düzgün standartdır və həm də ilk sifarişin niyə tez-tez -1052 (İcazə çatışmazlığı) qaytarmasının səbəbidir. Hər hesab 10-a qədər açar qrupu saxlaya bilər; onları birini paylaşmaq əvəzinə məqsədinə görə bölün. Monitorinq üçün yalnız oxuna bilən açar və strategiya üçün ayrıca ticarət açarı o deməkdir ki, bir şey səhv getdikdə tam olaraq hansını ləğv edəcəyinizi biləcəksiniz.
Açar yaratmaq sizə üç fərqli vəzifəyə malik üç etimadnamə verir:
| Etimadnamə | Rol | İtirilərsə |
|---|---|---|
| APIKey | Şəxsiyyət, sorğu başlığında göndərilir | İdarə panelindən bərpa edilə bilər |
| SecretKey | İmzalama açarı, yerli istifadə olunur, heç vaxt ötürülmür | Sızma ticarət hüquqlarının verilməsinə bərabərdir |
| Passphrase | İstifadəçi tərəfindən təyin edilir, yalnız hərflər və rəqəmlər, xüsusi simvol yoxdur | Bərpa olunmaz — bütün açar qrupunu yenidən qurmalısınız |
Parol dəyişdirilə və ya bərpa edilə bilməz. Onu konfiqurasiya faylında deyil, SecretKey ilə birlikdə gizli idarəetmə sistemində saxlayın. Sahə səviyyəsində təfərrüatlar WEEX API inteqrasiyasına hazırlıq sənədlərindədir.
Sorğunu Necə İmzalamalı: ACCESS-SIGN Başlığını Qurmaq
Şəxsi son nöqtələr ACCESS-SIGN başlığından asılıdır. Qayda qısadır; uğursuzluq rejimi isə odur ki, birləşmədəki bir səhv simvol hər şeyi başqa yerə işarə edən xəta ilə pozur.
WEEX bu ardıcıllıqla birləşdirir, SecretKey ilə HMAC SHA256 işlədir, sonra nəticəni Base64 ilə kodlaşdırır:
timestamp + method.toUpperCase() + requestPath + "?" + queryString + body
queryString boş olduqda, sual işarəsini atın: timestamp + method + requestPath + body.
BTCUSDT dərinliyini sorğulamaq:
String to sign: 1591089508404GET/api/v3/market/depth?symbol=BTCUSDT&limit=20
Signature = base64.encode(hmac_sha256(secretKey, message))
Üç detal inteqrasiyaların çoxunun uğursuz olmasına səbəb olur:
- Timestamp millisaniyə ilədir və server vaxtından 30 saniyə daxilində olmalıdır. WEEX
ACCESS-TIMESTAMP-i öz saatı ilə müqayisə edir və kənarda qalan hər şeyi rədd edir. Bulud instansiyaları sürüşür; işə salarkən server vaxtı son nöqtəsini sorğulayın və yerliDate.now()-a güvənmək əvəzinə onu düzəldin. - Metod böyük hərflə olmalıdır.
GETəvəzinəgetgöndərmək imzanı pozur, lakin cavab autentifikasiya xətası kimi oxunur — bu da insanları səhv açar axtarmağa vadar edir. - Simvollar böyük-kiçik hərfə həssasdır və böyük hərflə olmalıdır.
btcusdtnormallaşdırılmayıb. Sifariş son nöqtələri üçün simvol dəyərini əllə qurmaq əvəzinə/productscavabından götürün.
POST sifarişləri üçün gövdə birləşməsi də daxil olmaqla tam işlənmiş nümunə WEEX sorğu imzalama sənədlərindədir. POST-a başlamazdan əvvəl bir GET-i işlək vəziyyətə gətirin.
-- qiyməti
Limitlər: 429-u Nə İşə Salır və Necə Geri Çəkilməli
Limiti aşmaq HTTP 429 qaytarır və təxminən 10s qadağa ilə nəticələnir. WEEX qlobal sayğac işlətmir — limitlər ölçüyə görə tənzimlənir:
| Ölçü | Spot | Fyuçers |
|---|---|---|
| Sifariş yerləşdirmək | 100 / dəq | 300 / dəq |
| Sifarişi ləğv etmək | 80 / 10s, və ya 200 / dəq | Son nöqtəyə görə, sənədlərə baxın |
| REST/WS bağlantısı | 300 / 5 dəq / IP başına | 500 çəki / 10s / IP başına |
| WebSocket | 240 kanal abunəliyi / saat / bağlantı | 20 bağlantı / IP başına |
Mənbə: WEEX spot və fyuçers API FAQ-ları, sonuncu dəfə 2026-04-14 tarixində yenilənib.
İki mexanikanı dərk etmək lazımdır. Sifariş yerləşdirmə hesab üzrə (userId) ölçülür və IP çəkisini istehlak etmir — cavab başlıqlarındakı IP sayğacı 0 oxuyur. Digər hər şey IP çəkisi ilə ölçülür, daha ağır son nöqtələr daha yüksək çəkiyə malikdir. Beləliklə, bir çıxış IP-sini paylaşan bir neçə maşın bazar məlumatı büdcəsi üçün rəqabət aparacaq, lakin sifariş büdcəsi üçün yox.
Qalan büdcənizi yerli sayğacla təxmin etməyin. Hər cavab X-USED-WEIGHT-1M və X-REMAINING-WEIGHT-1M daşıyır; sifariş sorğuları əlavə olaraq X-ORDER-COUNT-* və X-ORDER-REMAINING-* daşıyır. "Saniyədə 5 sorğu" kimi sərt kodlaşdırmaq əvəzinə başlıqlara əsasən geri çəkilin — və qeyd edin ki, WEEX-in ingilis və çin sənədləri hazırda spot sifariş limiti ilə bağlı razılaşmır (ingiliscə 100/dəq, çincə 100/10s deyir). Cavab başlıqları yeganə həqiqət mənbəyidir.
Kripto Birjası API-si Təhlükəsizdirmi? Zəncirdəki Üç Halqa
Burada təhlükəsizlik birjanın deyil, sizin konfiqurasiyanızın xüsusiyyətidir. Birja üç halqadan birinə sahibdir.
Birinci halqa: açar saxlanması. SecretKey bir dəfə göstərilir və bir daha heç vaxt görünmür, buna görə də sızmalar sizin tərəfinizdən qaynaqlanır — Git-ə yüklənib, frontend paketində yerləşdirilib, jurnallara yazılıb, iş çatına yapışdırılıb. Ətraf mühit dəyişənləri və ya gizli idarəetmə sistemi, üstəgəl istisnasız bir qayda: açarlar heç vaxt mesajlaşma alətləri ilə ötürülmür.
İkinci halqa: IP ağ siyahısı. WEEX açar yaradarkən IP ünvanlarını bağlamağa imkan verir və bunu aktivləşdirməyi açıq şəkildə tövsiyə edir. Bağlanmamış açar sızdığı andan dünyanın hər yerindən işləyir; bağlanmış açar isə hücumçunu əvvəlcə serverinizi kompromis etməyə məcbur edir. İstehsalda 0.0.0.0/0 təyin etməyin — bu, onu heç təyin etməməklə eynidir.
Üçüncü halqa: ən az imtiyaz. İcazə cədvəlinə qayıdaq: monitorinq prosesləri həmişəlik Readonly alır. Spot strategiyasının Fyuçers saxlamaq üçün heç bir səbəbi yoxdur. Bu, pedantlıq deyil, partlayış radiusuna nəzarətdir.
İki əməliyyat tələsi sənədləşdirilib, lakin onları qaçırmaq asandır:
- Yeni və ya yenicə dəyişdirilmiş açarın qlobal miqyasda yayılması təxminən 15 dəqiqə çəkir. Quraşdırmadan dərhal sonra yaranan icazə xətası adətən yayılma gecikməsidir, konfiqurasiya səhvi deyil.
- Platformanın risk nəzarətini işə salmaq — şübhəli girişlər, etibarsız sorğuların daşqını — API icazələrini avtomatik deaktiv edə bilər və bərpa dəstək vasitəsilə həyata keçirilir. İstehsal açarı ilə yük testi etməyin.
Ümumi bələdçilərdə tapa bilməyəcəyiniz bir mühakimə: əksər pərakəndə və kiçik fond istifadəçiləri üçün açar oğurluğu ehtimalı, limit təzyiqi altında öz xəta idarəetməniz səbəbindən pul itirmək ehtimalından xeyli aşağıdır. Təhlükəsizliyi düzgün konfiqurasiya edin, sonra eyni enerjini təkrar cəhdlərə və idempotent sifariş yerləşdirməyə sərf edin. Gözlənilən gəlir daha yüksəkdir.
Əvvəlcə Paper Trading-də Sınayın: Yeni İnteqrasiyaları Dişləyən Beş Xəta
WEEX fyuçers tərəfində simulyasiya edilmiş SUSDT istifadə edərək /capi/v3/sim/ altında paper trading son nöqtələrini işlədir — sim/balance, sim/position/allPosition, sim/order, sim/order/history, hedcinq rejimi ikili mövqelər dəstəklənir. Yeni strategiyanı orada başdan sona qədər işlətmək edəcəyiniz ən ucuz sazlamadır.
Real kapital daxil olmazdan əvvəl bu cədvəli yaxınlıqda saxlayın:
| Simptom | Kök səbəb | Düzəliş |
|---|---|---|
Sifariş -1052 qaytarır | Ticarət icazəsi seçilməyib; cütlük hələ API-də aktiv deyil; və ya köhnəlmiş V1/V2 çağırılır | API idarəetməsində Spot / Fyuçers-i aktivləşdirin, V3-ə keçin |
Ləğv -1054 qaytarır | Sifariş mövcud deyil, adətən səhv sifariş ID-si | Ləğv etməzdən əvvəl sorğulayın; yerli keşlənmiş ID-yə güvənməyin |
WebSocket 403 qaytarır | User-Agent başlığı yoxdur, firewall-da bloklanıb | Bağlantı başlığına istənilən User-Agent dəyərini əlavə edin |
Sorğu 404 qaytarır | Səhv yol prefiksi — spot /api/v3/ vs fyuçers /capi/v3/ | requestPath-i uyğun sənədlə yoxlayın |
HTTP 429 | Limitə çatılıb, ~10s qadağa gəlir | Cavab başlıqları ilə idarə olunan eksponensial geri çəkilmə, kor-koranə təkrar cəhdlər yoxdur |
Əvvəlcədən həll edilməli iki şey daha: WEEX hazırda TradingView siqnal ticarətini və ya FIX API-ni dəstəkləmir, buna görə də hər ikisindən asılı olan strategiyalar başqa yol tapmalıdır; və V1/V2 son nöqtələri köhnəlir, buna görə də yeni iş birbaşa V3-ü hədəfləməlidir. Tam icazə və limit sual-cavabı WEEX spot API FAQ-dadır, fyuçers quranlar isə fyuçers API sənədlərindən başlamalıdır.
Kripto Birjası API-sini İnteqrasiya Etməyin Düzgün Ardıcıllığı
Dörd suala qayıdaq. Kripto birjası API-si birjaya proqramlaşdırılmış giriş nöqtəsidir, oxuyan ictimai son nöqtələrə və hərəkət edən şəxsi son nöqtələrə bölünür. Ondan necə istifadə etməyiniz hansı icazəni seçməyinizdən asılıdır — Readonly, Spot və Fyuçers müstəqildir və WEEX API vasitəsilə çıxarışları heç təqdim etmir. Onu necə çağırmağınız imzalanmaya gəlir: 30 saniyəlik timestamp dözümlülüyü ilə HMAC SHA256 plus Base64. Təhlükəsiz olub-olmaması sizdən asılıdır; birja IP bağlaması və icazə səviyyələrini təmin edir, qalanı isə sizin əməliyyat intizamınızdır.
Bir şeyi xatırlayırsınızsa, ardıcıllığı xatırlayın: bazar məlumatlarını və sorğuları yoxlamaq üçün əvvəlcə yalnız oxuna bilən açar, strategiyanı təsdiqləmək üçün sonra paper trading və yalnız bundan sonra ticarət icazələri, IP bağlaması və real vəsaitlər. Bu ardıcıllığı tərs çevirmək adətən baha başa gəlir.
Qurmağa hazırsınız? WEEX tərtibatçı mərkəzindən başlayın, açar yaradın, icazələri konfiqurasiya edin və V3 son nöqtələri ilə bir-bir işləyin.
FAQ
1. Kripto birjası API-si pul tələb edirmi və ya müraciət lazımdırmı?
WEEX-də heç bir ixtisaslaşma prosesi yoxdur — veb platformaya daxil olun və özünüz istifadə edin, hesab başına 10-a qədər API açar qrupu. Bu, kapital, həcm və ya peşəkar təcrübə tələbləri ilə girişi məhdudlaşdıran səhm brokeri API-lərindən fərqlənir.
2. API açarım sızarsa, kimsə vəsaitlərimi çıxara bilərmi?
WEEX API vasitəsilə yox — icazə dəsti yalnız Readonly, Spot və Fyuçersdir, çıxarış imkanı yoxdur. Ticarət icazəsi olan açar hələ də sizə qarşı likvid olmayan cütlüklərdə ticarət etmək üçün istifadə edilə bilər, dəyəri reallaşmış zərər kimi çıxarır. Əgər ifşa olunduğundan şübhələnirsinizsə, açar qrupunu dərhal silin.
3. Yalnız bazar məlumatları üçün API açarına ehtiyacım varmı?
Xeyr. Şamlar, dərinlik, tickerlər və simvol siyahıları ictimai son nöqtələrdir, autentifikasiya olunmur və IP üzrə limitlənir. Yalnız hesab və sifariş son nöqtələri imza tələb edir.
4. Niyə yeni API açarı icazə çatışmazlığı xətası qaytarır?
Yeni və ya yenicə dəyişdirilmiş açarların sistem boyu yayılması təxminən 15 dəqiqə çəkir. Əgər -1052 bu pəncərədən sonra da davam edərsə, Spot və ya Fyuçers-in həqiqətən seçilib-seçilmədiyini yoxlayın.
5. API parolunu unutsam nə olar?
O bərpa edilə və ya dəyişdirilə bilməz. Açar qrupunu silin, yenisini yaradın və həmin etimadnamənin hər bir istifadəçisini yeniləyin.
6. WEEX TradingView və ya FIX API-ni dəstəkləyirmi?
2026-cı ilin avqust ayına olan məlumata görə heç biri dəstəklənmir. İnstitusional aşağı gecikməli girişə ehtiyacı olan komandalar öhdəlik götürməzdən əvvəl REST və WebSocket-in tələblərinə cavab verib-vermədiyini qiymətləndirməlidir.
Risk Xəbərdarlığı
Kripto aktivləri yüksək dəyişkəndir və kripto birjası API-si vasitəsilə proqramlaşdırılmış ticarət kapitalın qismən və ya tam itirilməsi ilə nəticələnə bilər. API-yə xas risklərə açar ifşasından sonra icazəsiz hesab fəaliyyəti, strategiya səhvləri və ya zəif xəta idarəetməsi səbəbindən yaranan səhv sifarişlər, limit qadağasından sonra idarə olunmamış sifarişlər və leverajlı fyuçers ticarəti zamanı artan likvidasiya riski daxildir. Hərtərəfli xəta idarəetməsi və təkrar cəhd məntiqini tətbiq edin, IP ağ siyahılarını hər açara bağlayın, ən az imtiyaz icazələrini tətbiq edin və yalnız itirməyi gözə ala biləcəyiniz kapitalı yatırın. Burada təsvir olunan son nöqtə parametrləri və limitlər 2026-cı ilin avqustunda yoxlanılıb və platforma yeniləmələri ilə dəyişə bilər — həmişə cari WEEX rəsmi API sənədlərinə müraciət edin. Bu məqalə investisiya məsləhəti deyil.
Bu məzmun yalnız ümumi məlumat məqsədilə təqdim olunur və maliyyə, investisiya, hüquqi və ya vergi məsləhəti hesab edilməməlidir. Burada qeyd olunan hər hansı tədbir, mükafat, onlayn kampaniya və ya əlaqəli məlumat hər hansı kriptoaktivin alınması, satılması, treydinqi və ya digər əməliyyatların aparılması üçün tövsiyə, təşviq və ya dəvət kimi qiymətləndirilməməlidir. Kriptoaktivlər yüksək dəyişkənliyə malikdir və maliyyə itkisinə səbəb ola bilər. WEEX-in xidmətləri, məhsulları və əlaqəli tədbirlərinin əlçatanlığı regiondan asılı olaraq dəyişə bilər. İştirakınızın yerli qanunvericilik və tənzimləyici tələblərə uyğun olmasını təmin etmək sizin məsuliyyətinizdir.
Bunları da bəyənə bilərsiniz
WEEX Broker necə olmaq olar: müraciət, API sazlanması və istifadəyə vermə
WEEX-də BTC fyuçers ticarəti: 25 sentyabrdan əvvəl BTC mükafatlarını əldə edin
Canlı ticarətə başlamazdan əvvəl WEEX Demo-da ticarət strategiyasını necə test etmək olar
WEEX API açarının qurulması: İcazələr, IP-yə bağlama və açar limitləri

WEEX API Bələdçisi: API Açarından İlk İmzalanmış Əmrə Qədər

WEEX API İnteqrasiya Bələdçisi: Autentifikasiya, Limitlər və 403 Xətası

Bloklanmadan Kripto Birja API-nə necə müraciət etmək olar

WEEX API Uyğunluğu: Başqa bir birjadan köçərkən nələr dəyişir

WEEX API Bələdçisi: Quraşdırma, Sorğular, İcazələr və Təhlükəsizlik
WEEX Birjasına baxış: Yeni başlayanlar üçün tam bələdçi
WEEX Birjasında İki Faktorlu Autentifikasiya (2FA) Necə Quraşdırılır
Kriptovalyutanı anonim almaq: 5 üsul, real xərclər və məhdudiyyətlər
Kriptovalyuta üzrə fundinq dərəcəsi: Kim ödəyir, xərci nə qədərdir və nəyi göstərir
Kriptovalyutanın likvidasiya qiyməti: 5x-dən 50x-ə qədər necə hesablanır
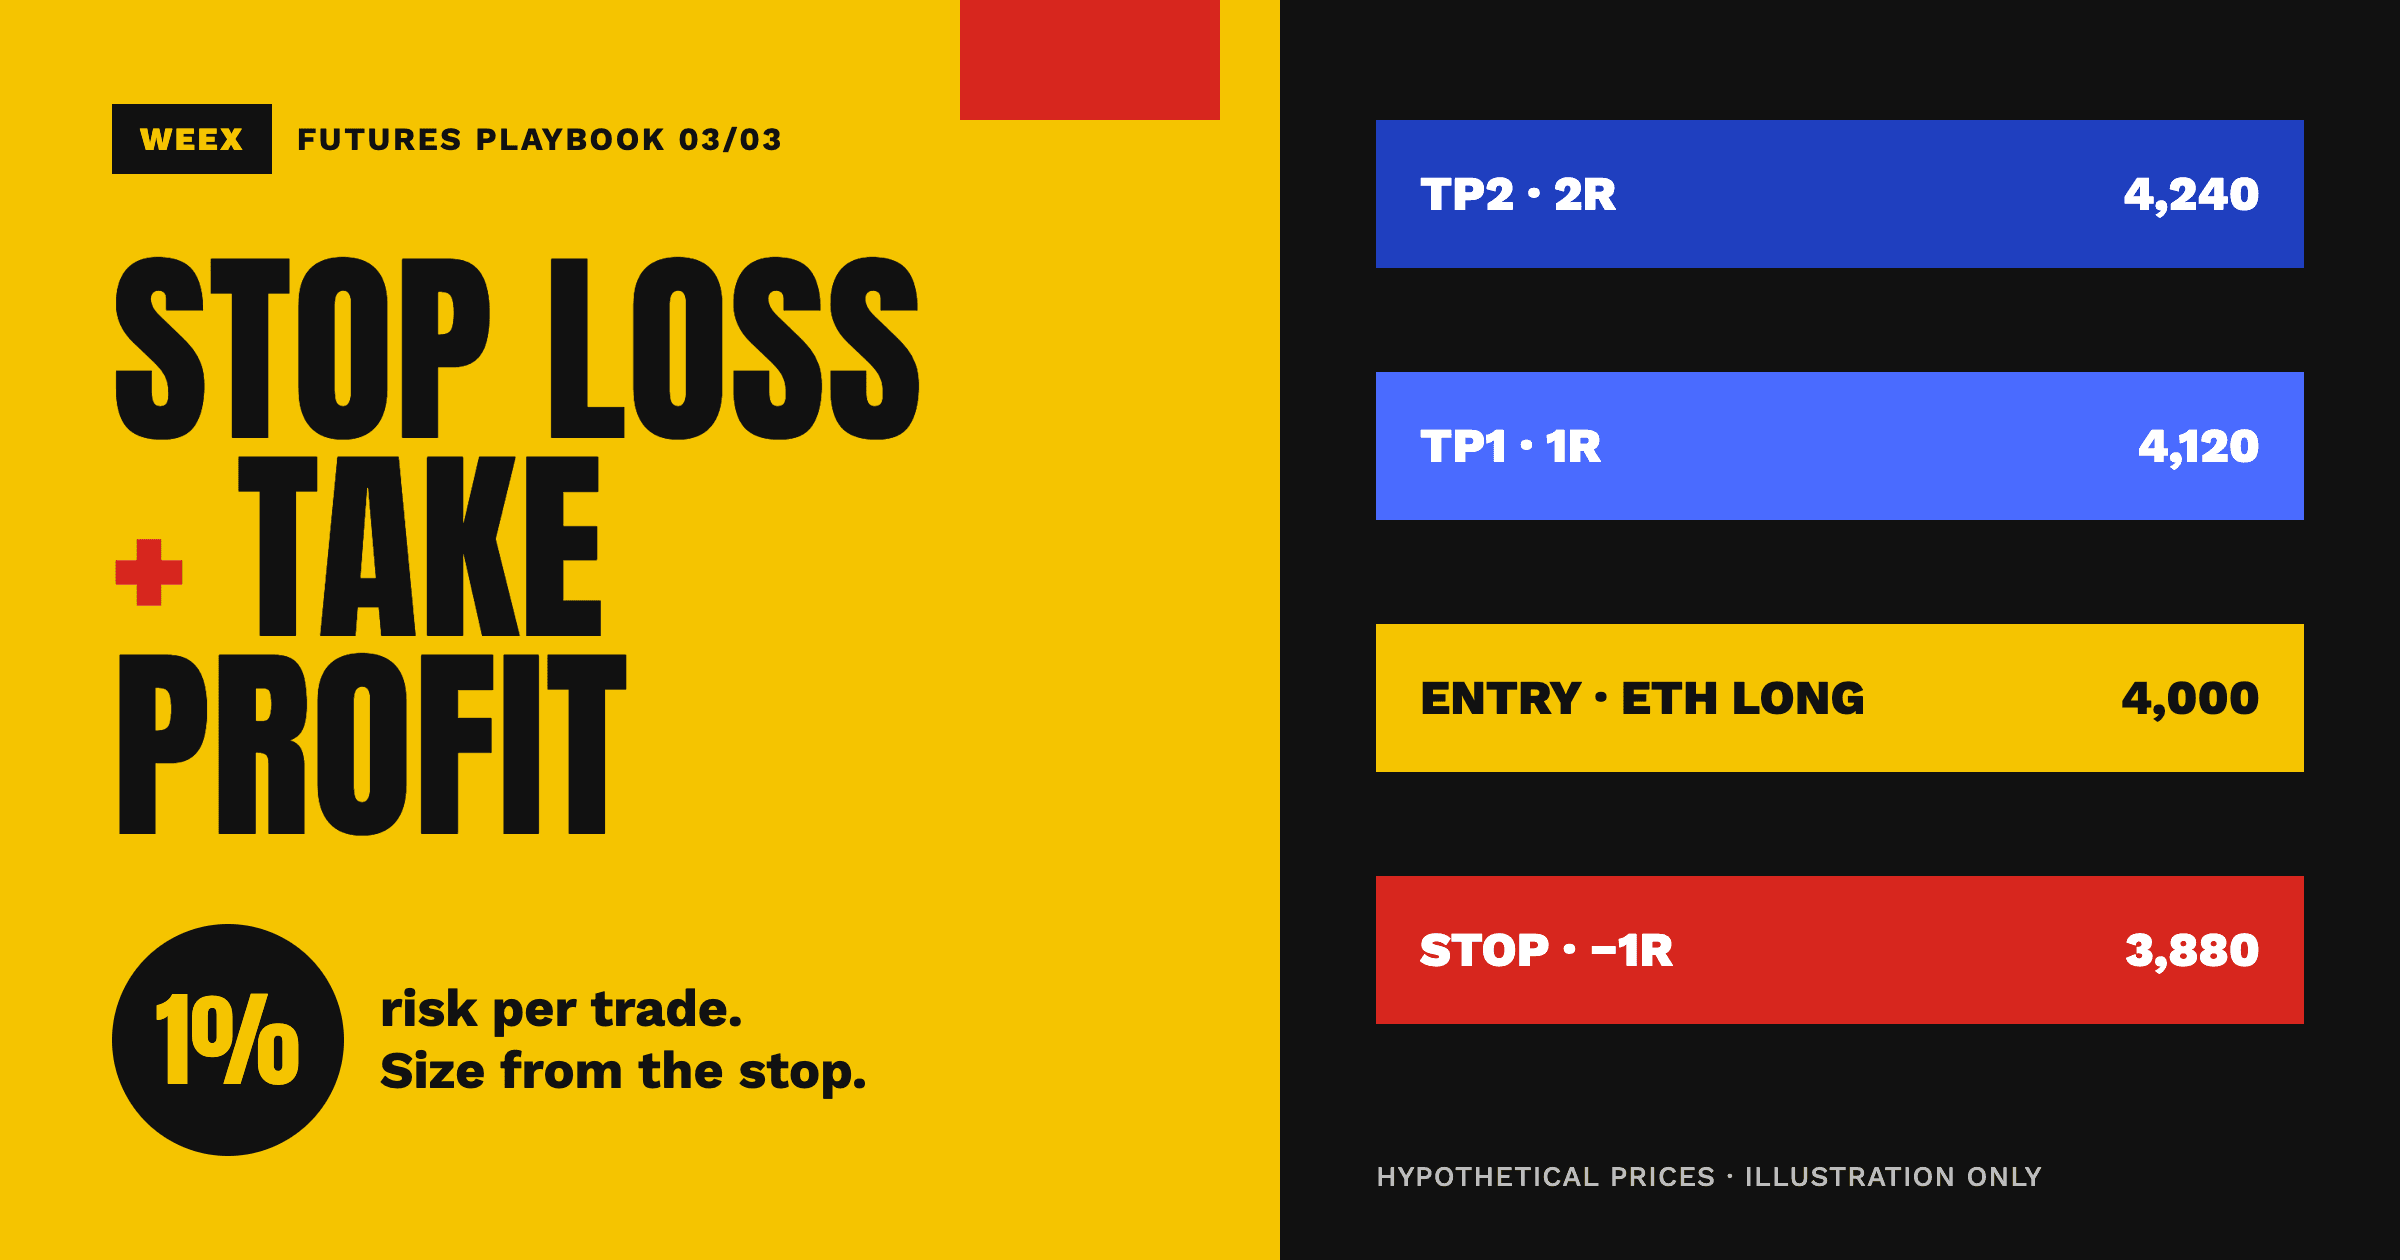
Kripto fyuçerslərində Stop Loss və Take Profit: 1% risk üzrə fəaliyyət planı
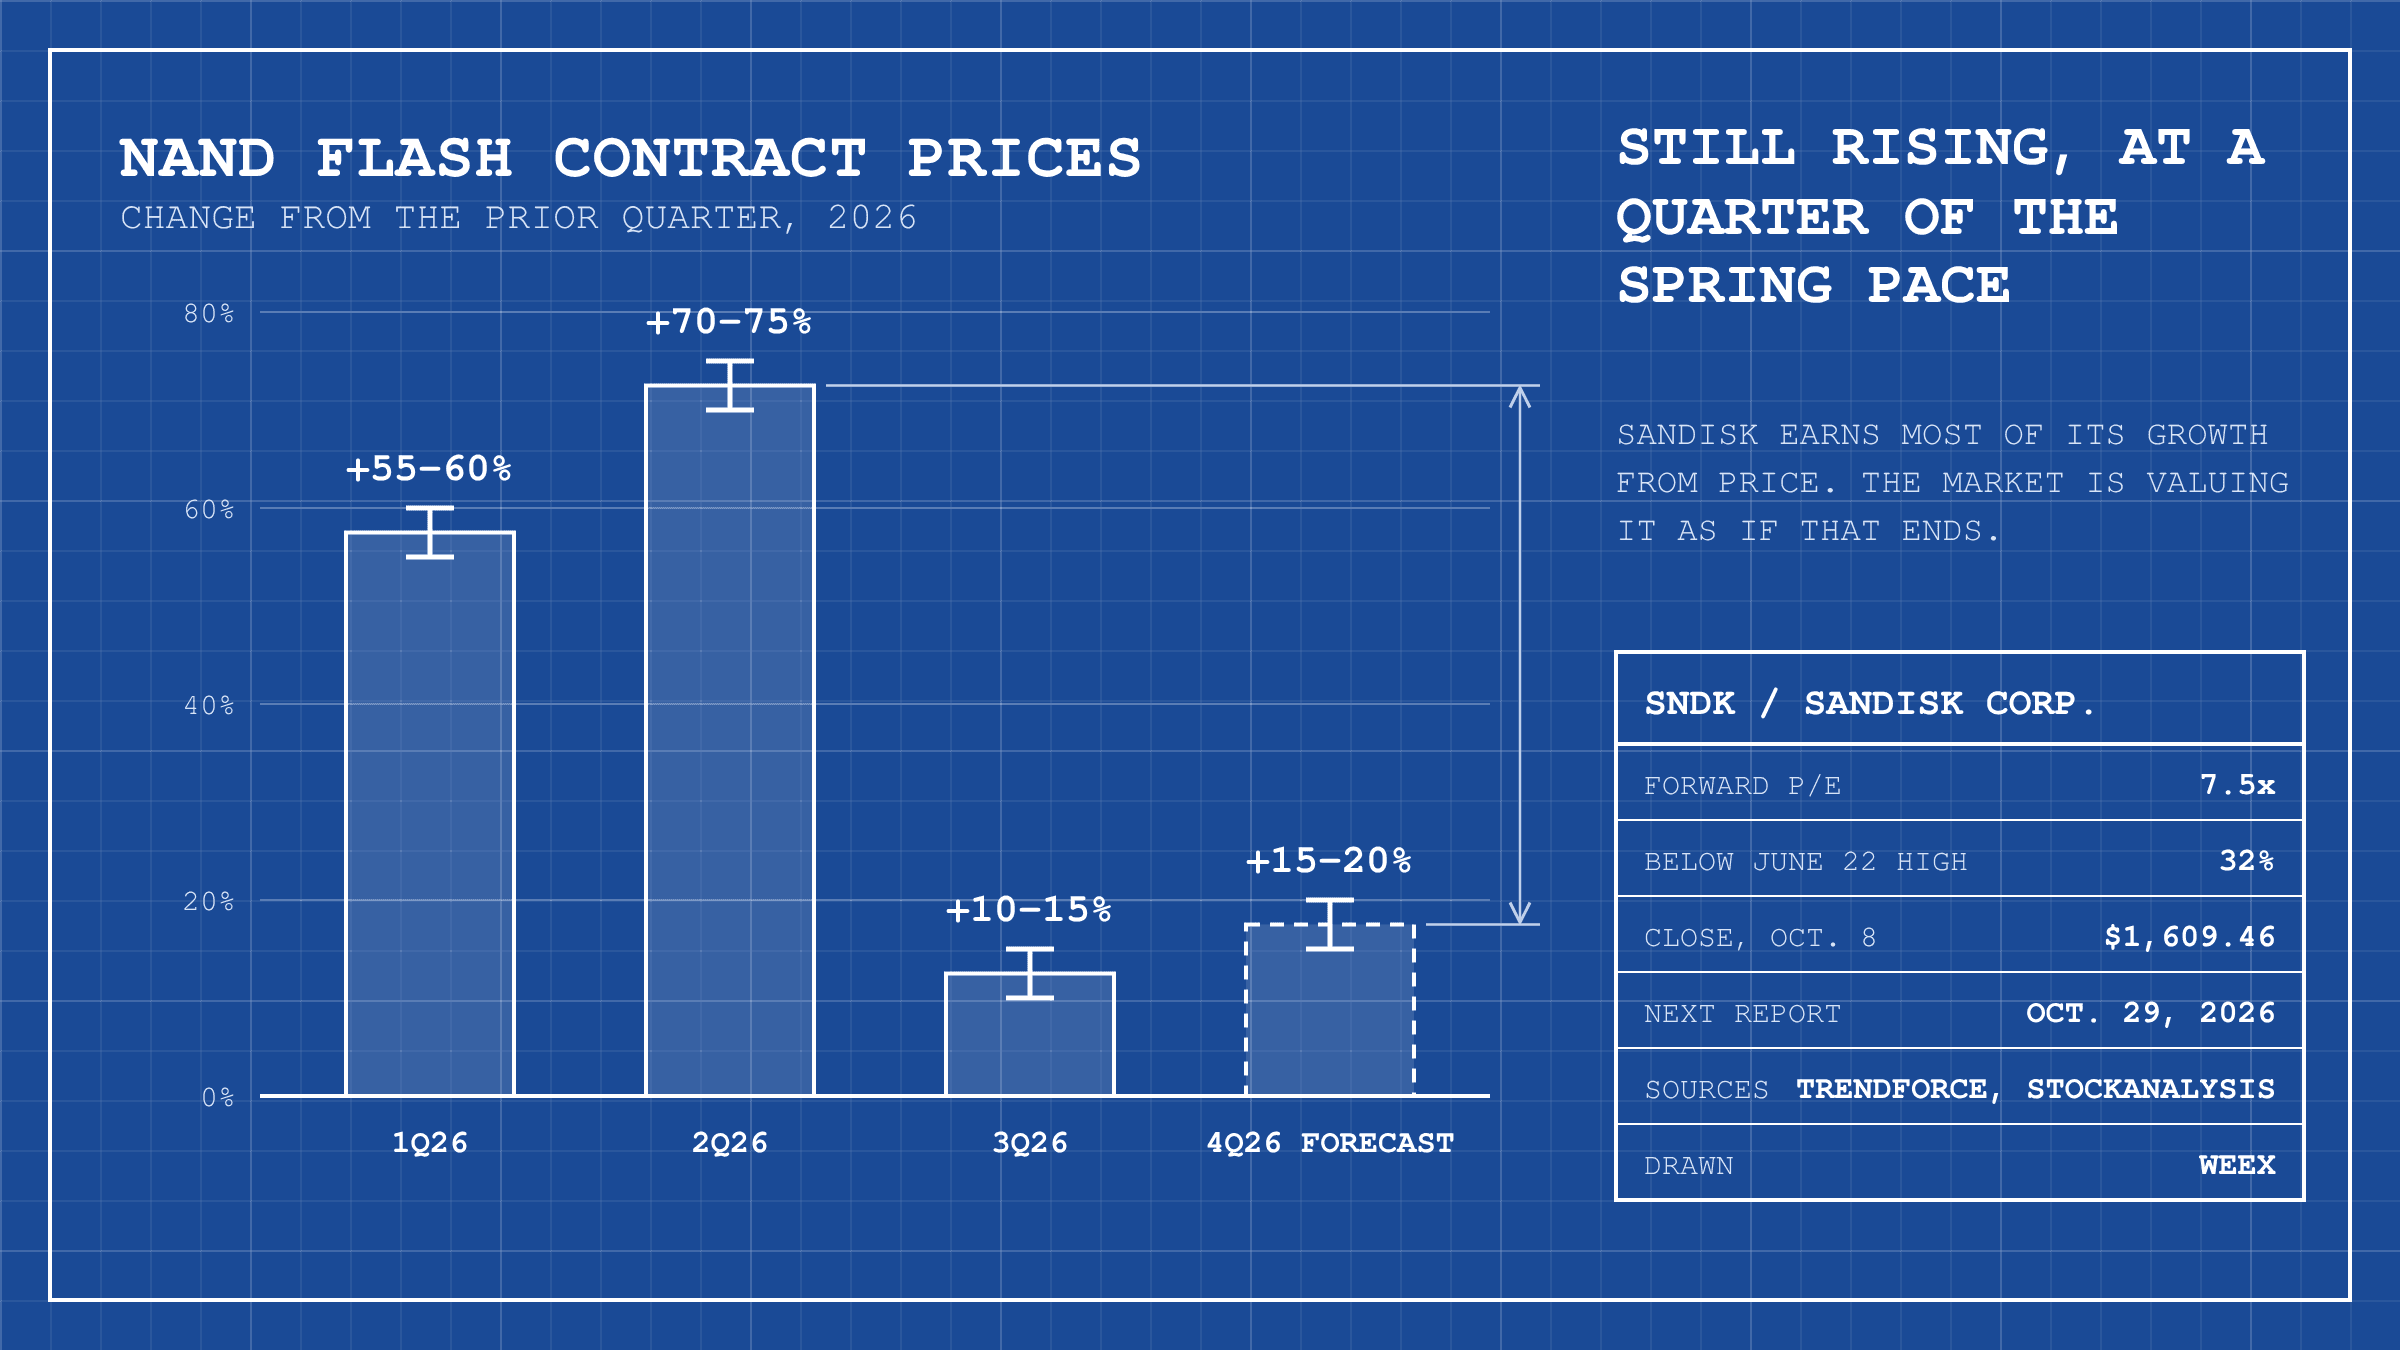
SNDK səhm fyuçersləri: SanDisk 29 oktyabrdan əvvəl mənfəətin 7.5 misli ilə ticarət olunur
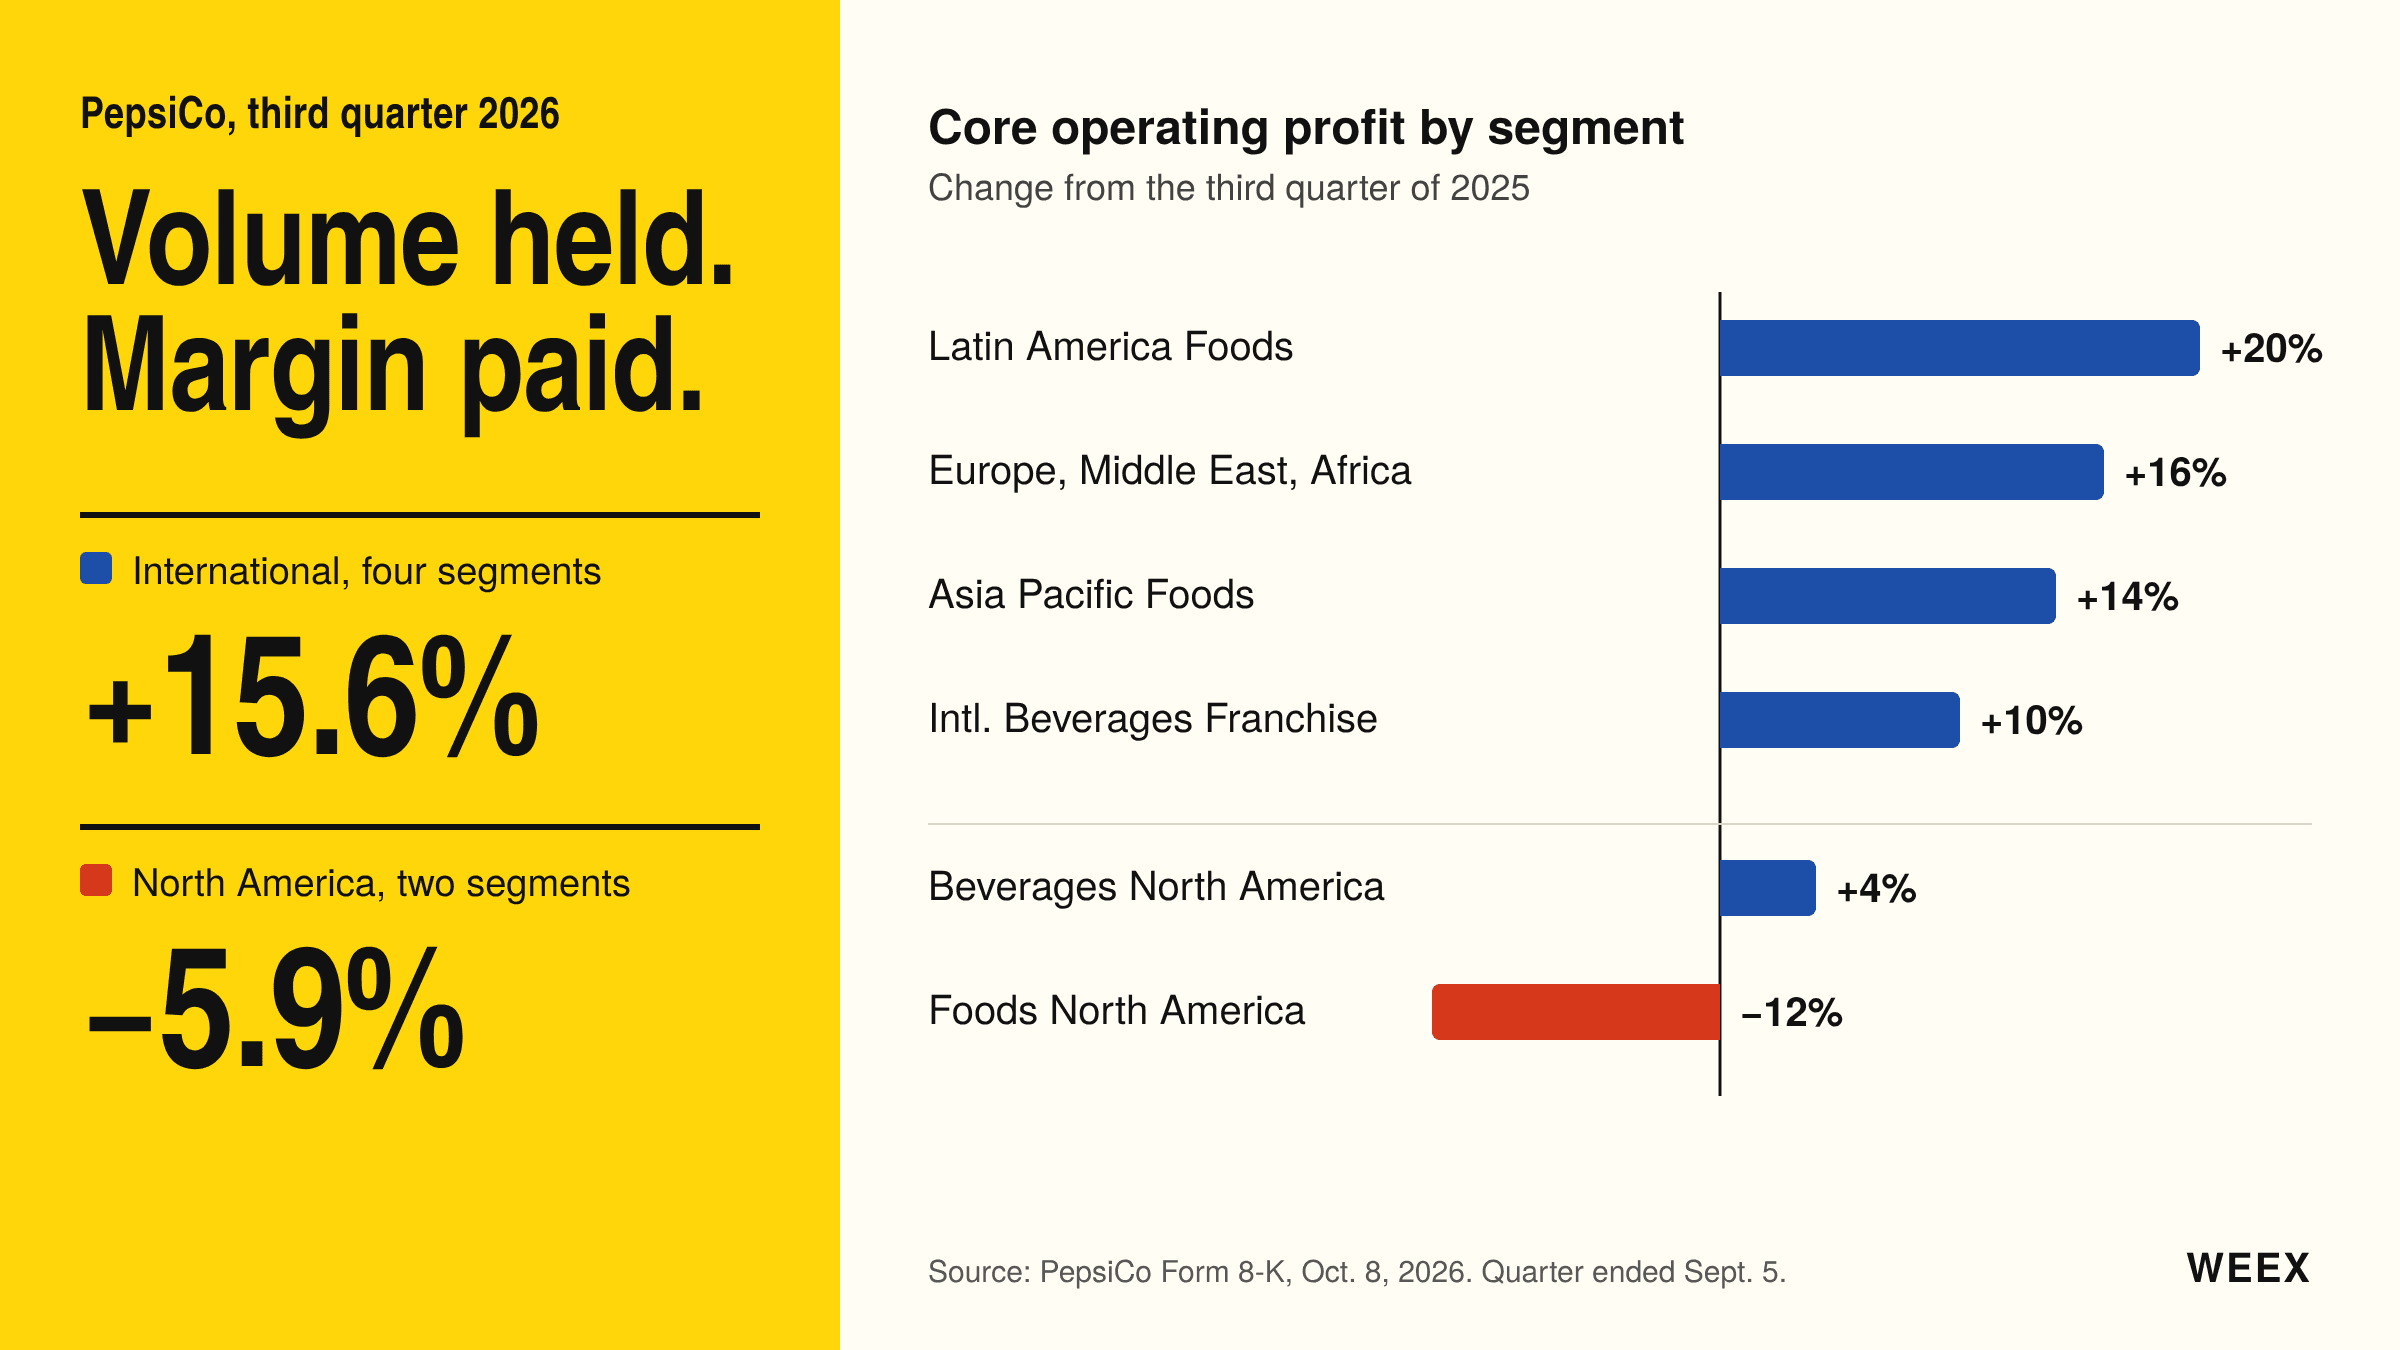
PEP-in gəlirləri: PepsiCo III rübdə proqnozu üstələdi, Şimali Amerika üzrə proqnozu azaltdı
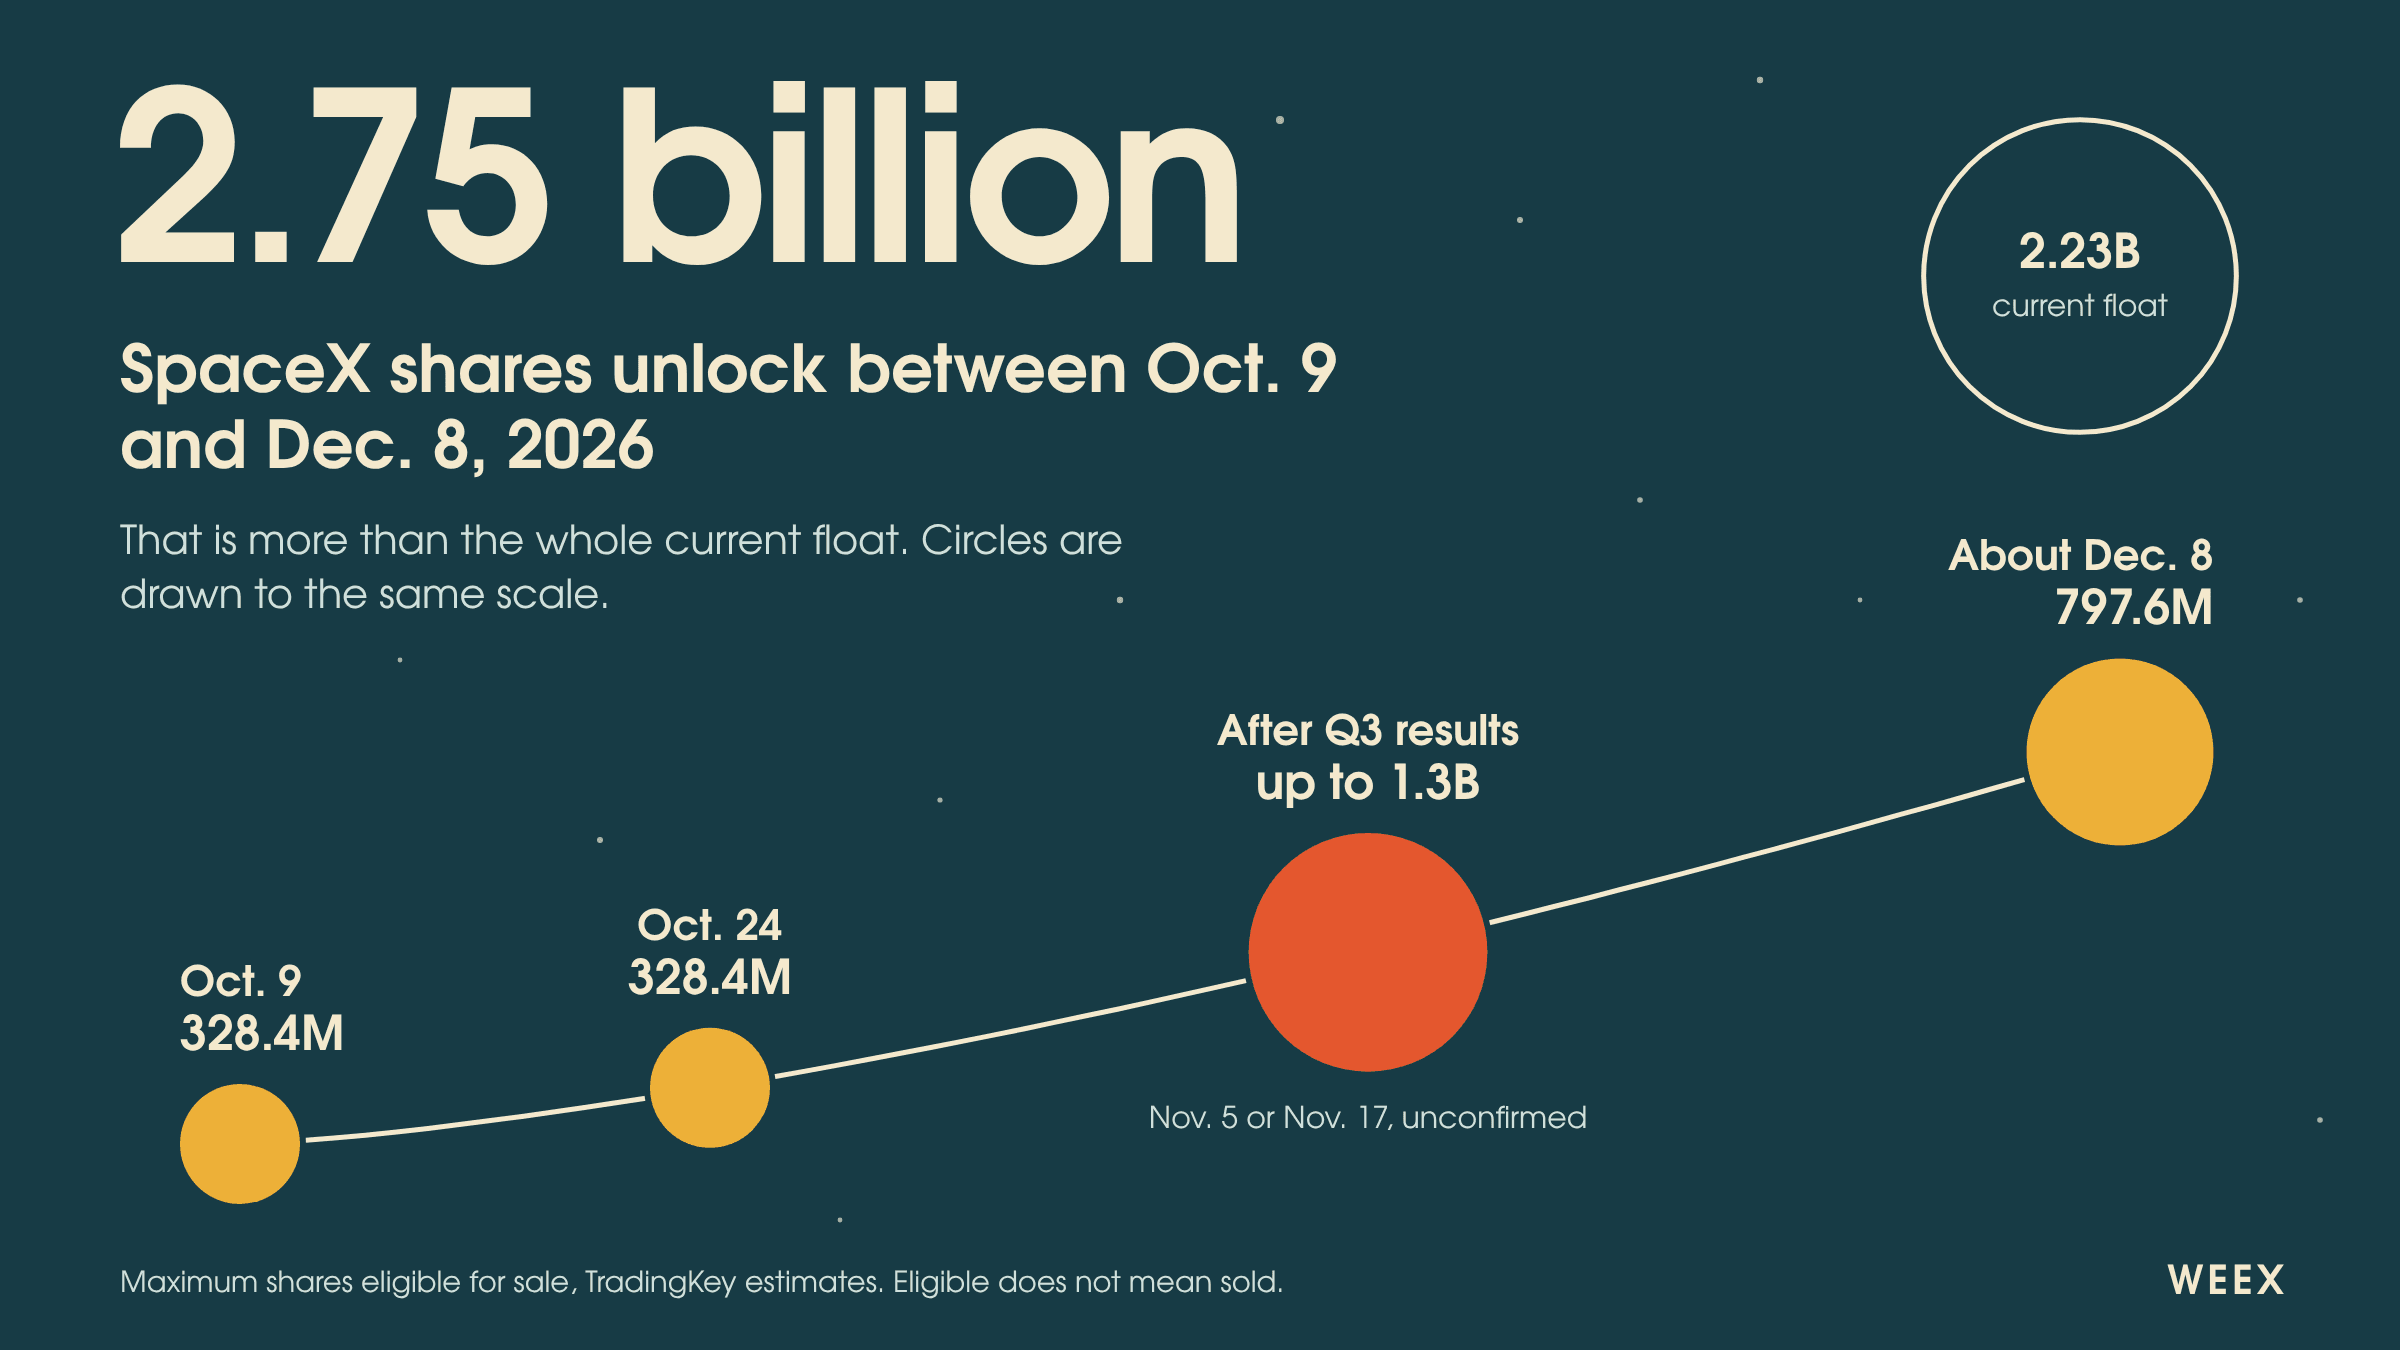
SPCX səhm fyuçersləri: Dekabradək 2,75mlrd SpaceX səhmi satışa açılır
BTC fyuçerslərinin təhlili: 80 K $ səviyyəsi qorundu, lakin long mövqelər hələ də ödəniş edir
ETH fyuçersləri: Ether bu həftə niyə Bitcoin-dən daha sürətlə ucuzlaşır
WEEX API Açarının Qurulması: Üçüncü Tərəf Platformasını Təhlükəsiz Qoşmaq
WEEX Broker modelləri: strategiya botları, copy-trading və sub-birjalar
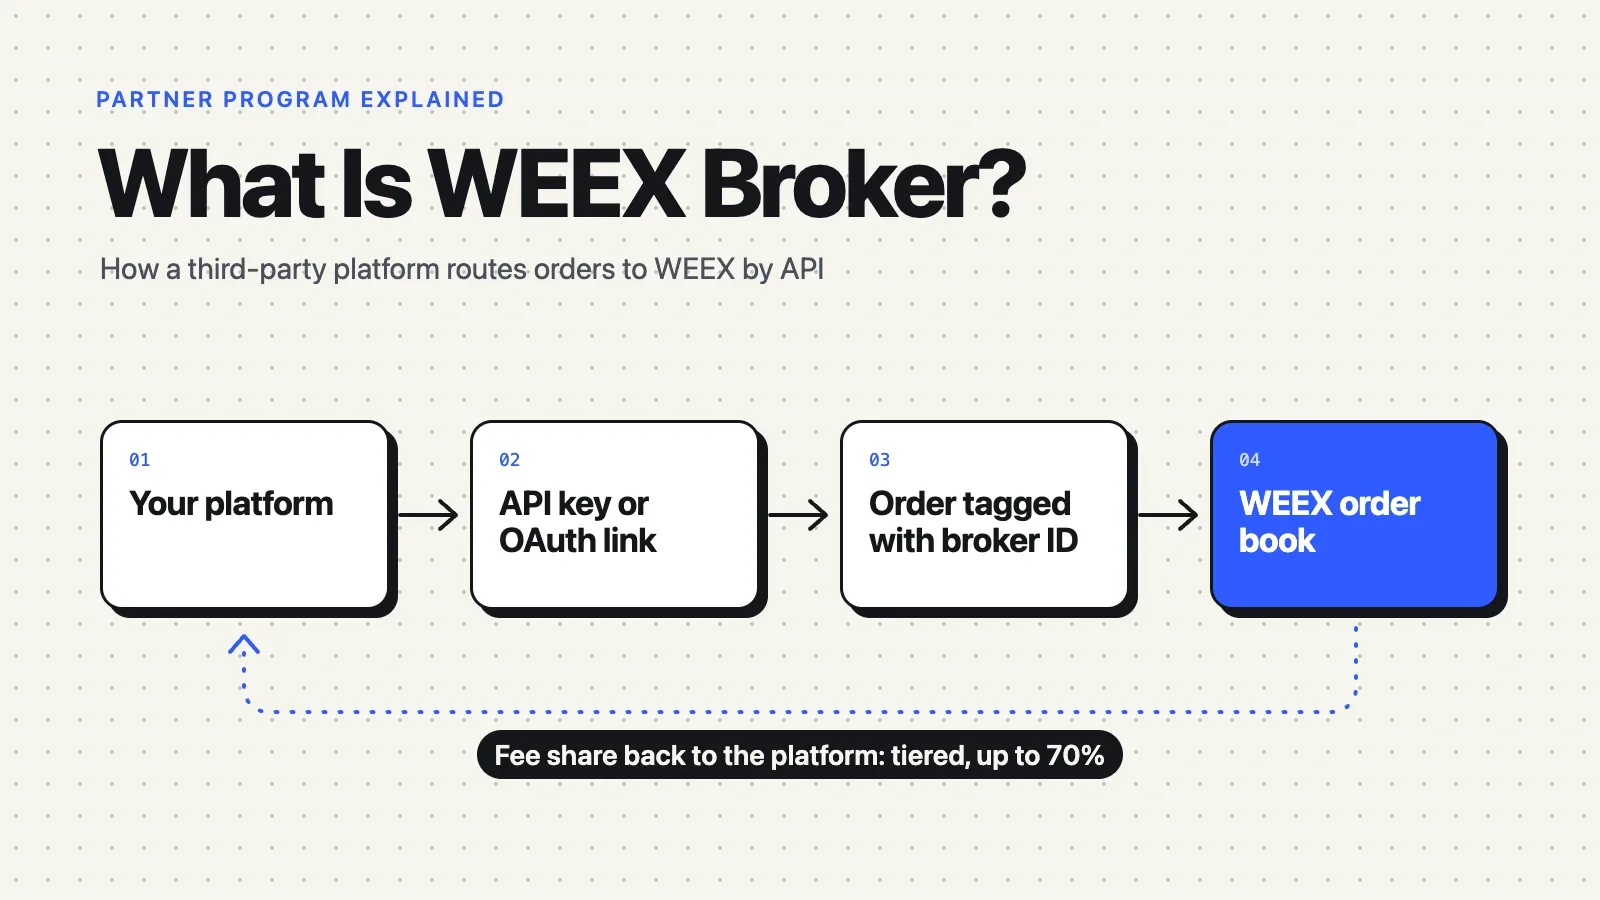
WEEX Broker nədir? API proqramı, komissiyalar və necə işləyir
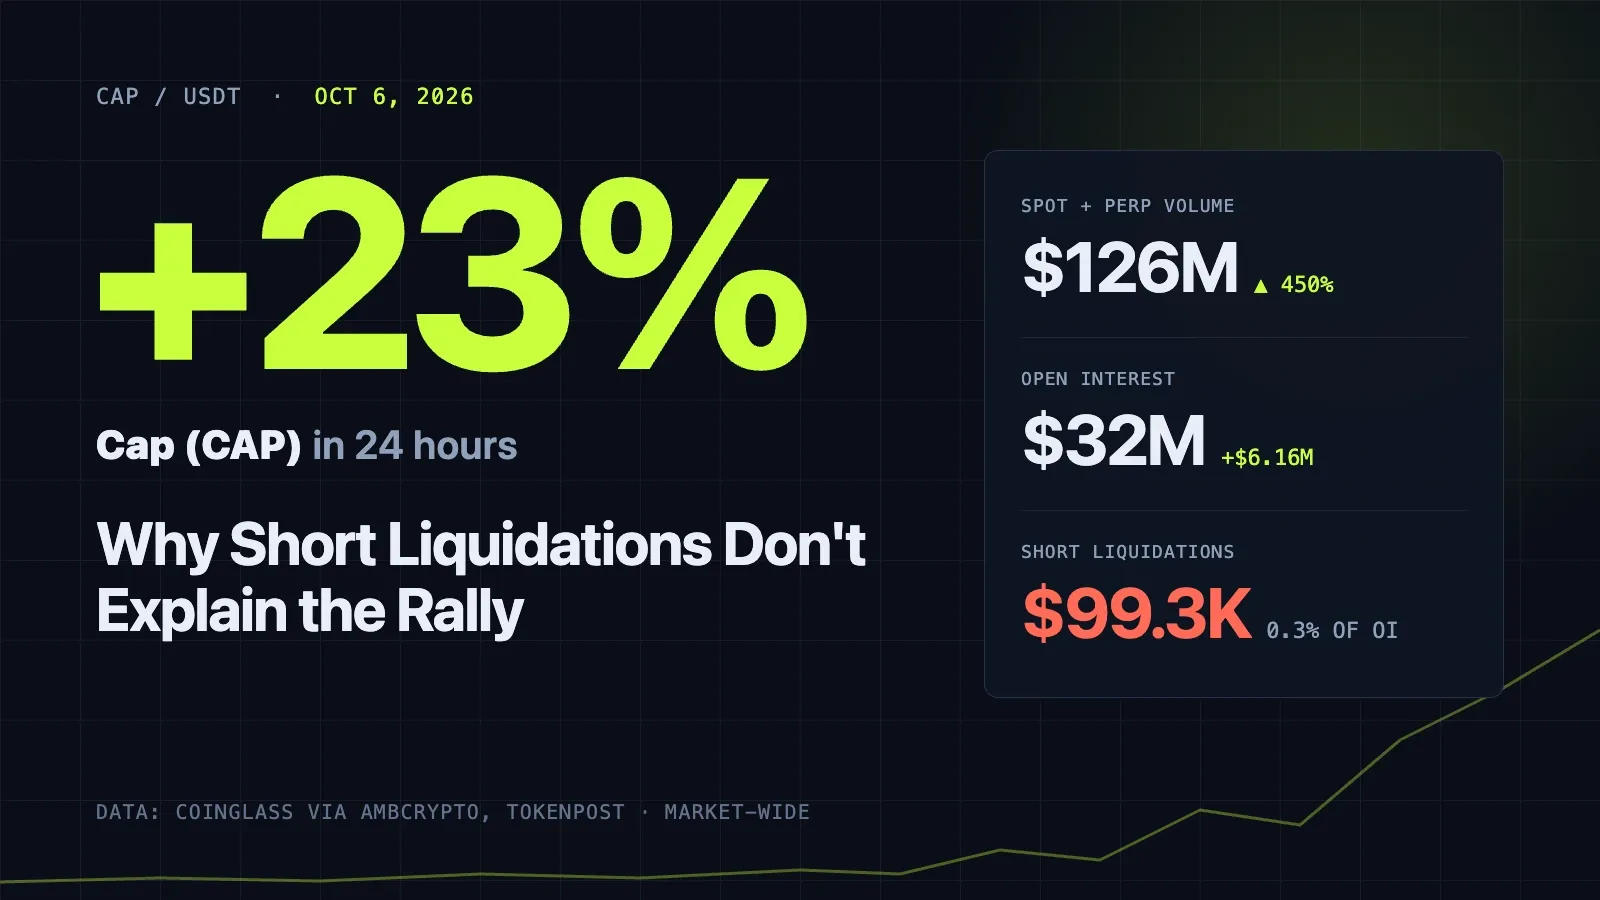
CAP qiyməti 23% artdı: Short mövqelərin likvidasiyası yüksəlişi niyə izah etmir

WEEX Birjası nədir? Kriptovalyuta ticarəti, API və platformaya ümumi baxış
Bazar dərinliyi nədir? Sifariş kitabçası qiymət hərəkətini necə göstərir?
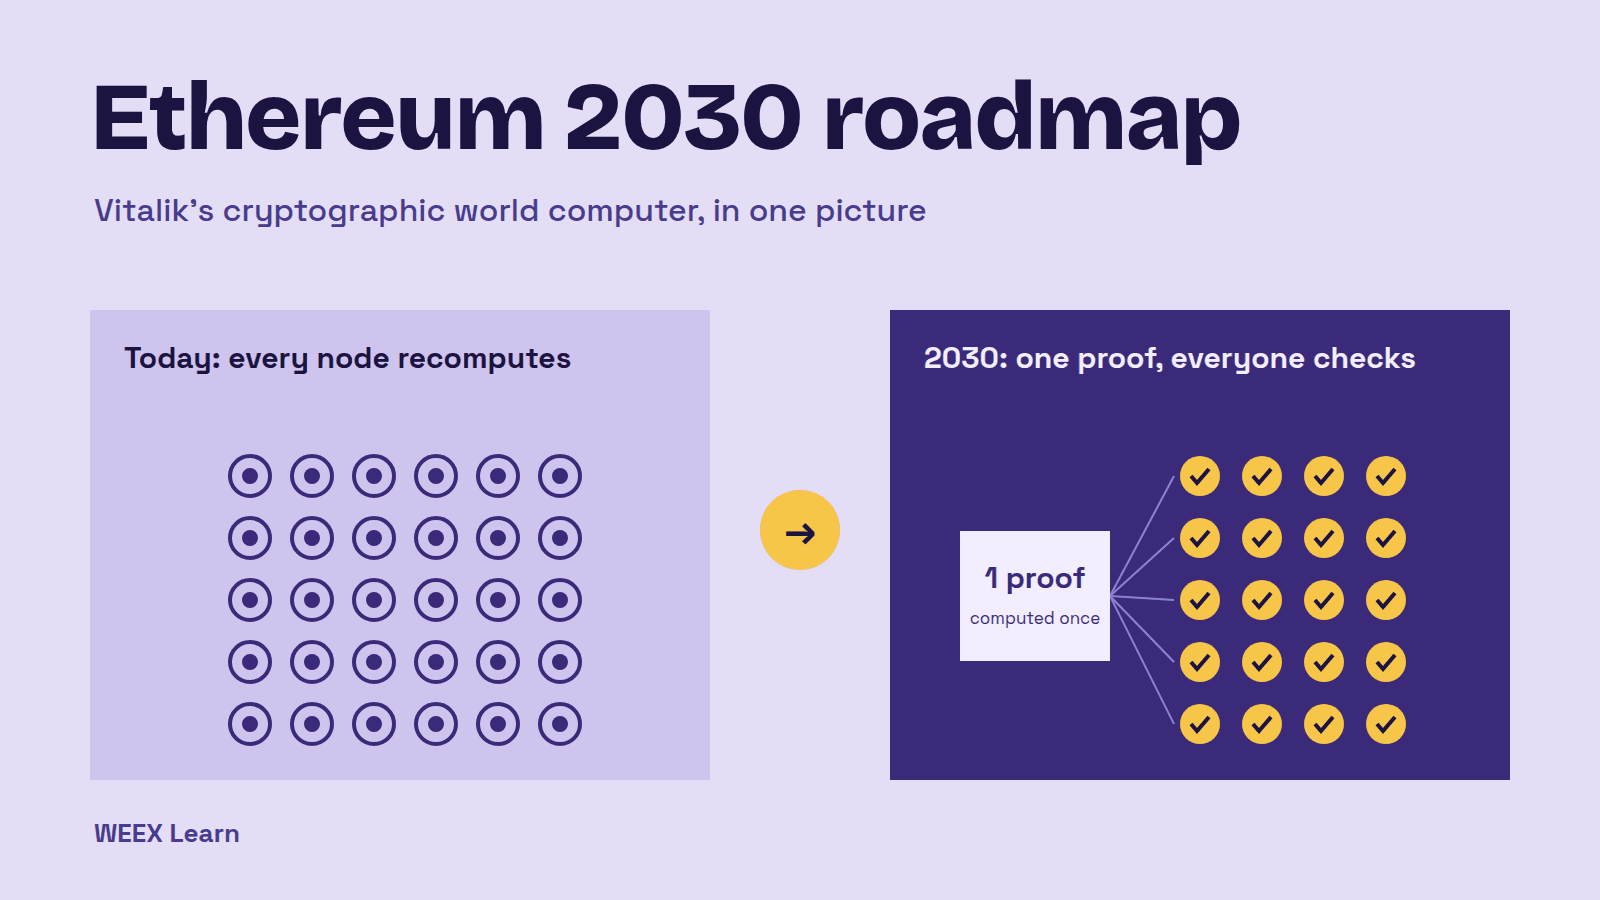
Ethereum 2030 Yol Xəritəsi: Vitalikin Kriptoqrafik Dünya Kompüteri
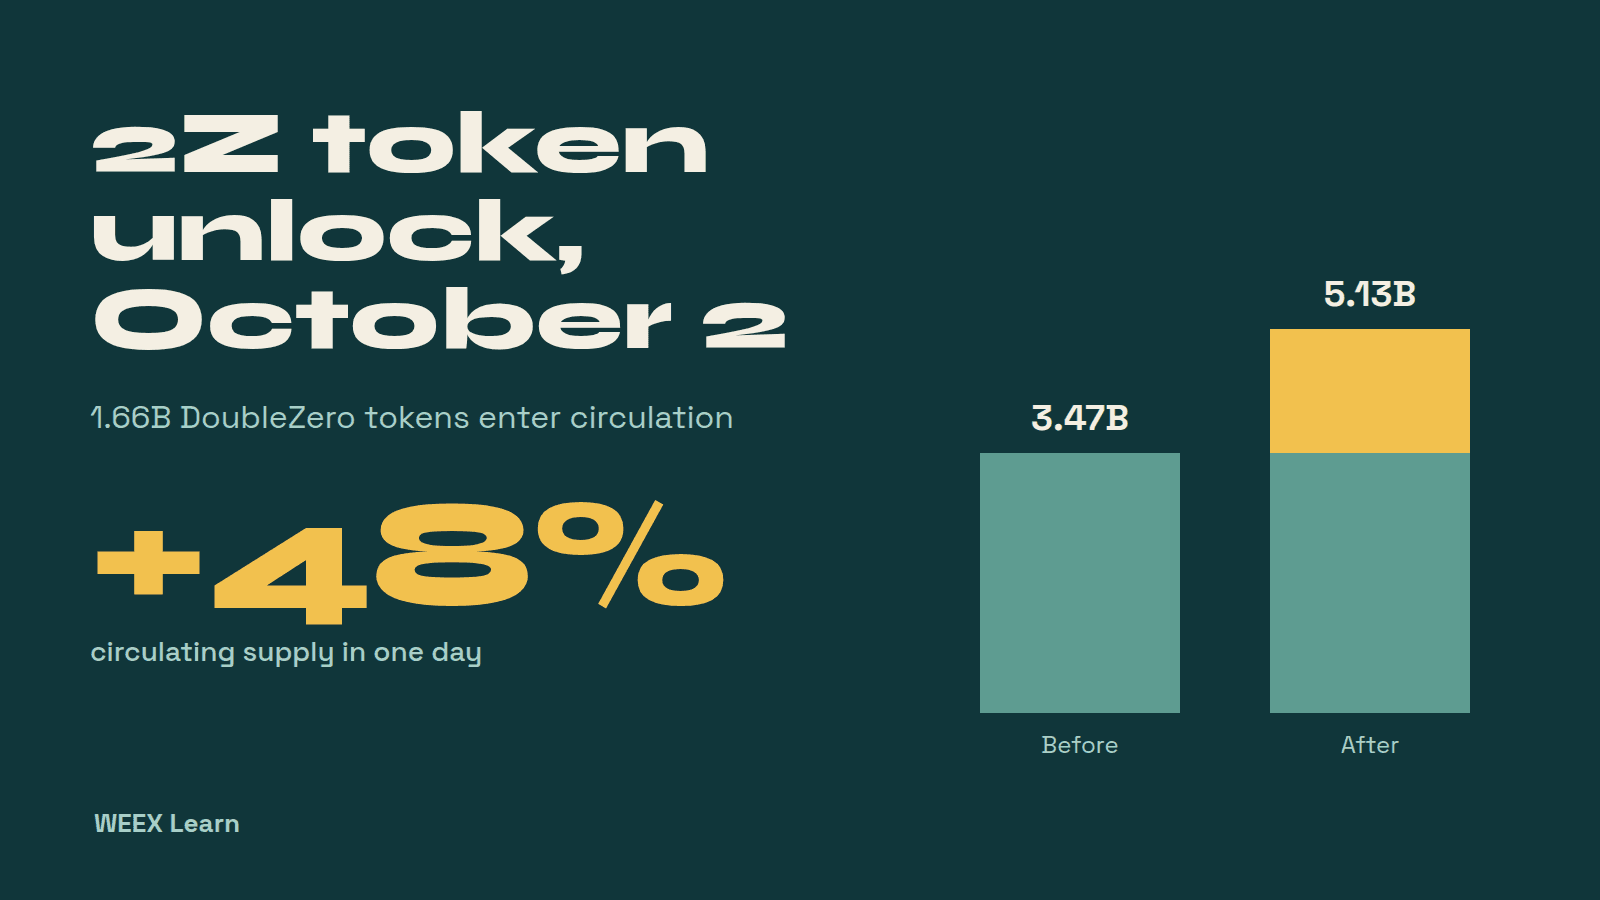
02.10 tarixində 2Z tokenlərinin kiliddən açılması: 1,66mlrd DoubleZero tokeni nə deməkdir?
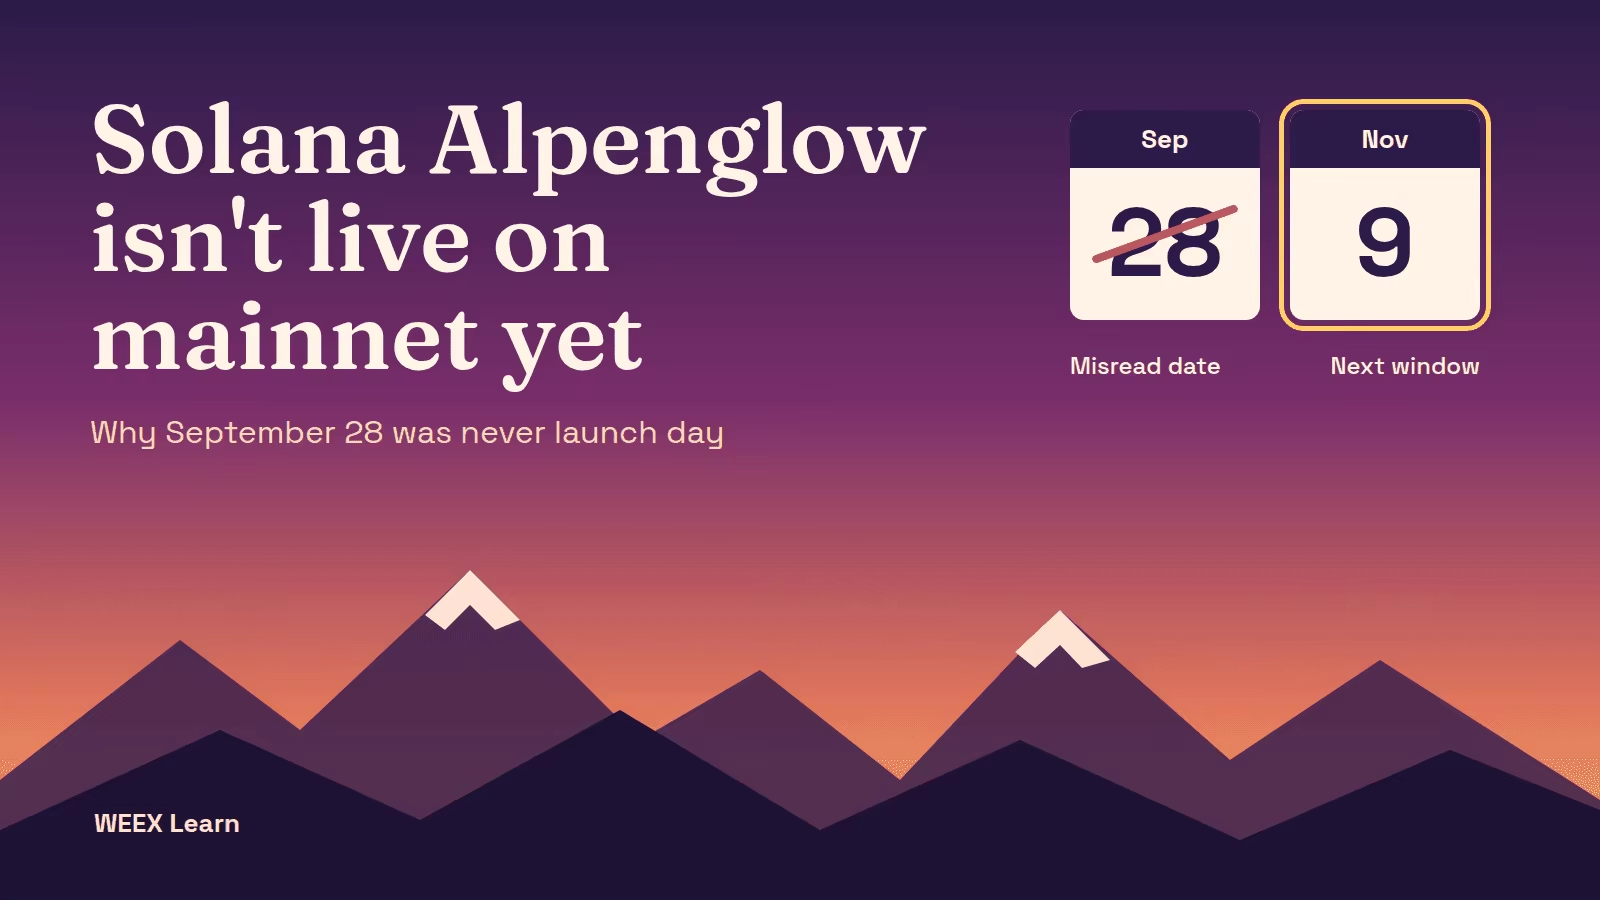
Solana Alpenglow Mainnet tarixi: 28 sentyabr niyə buraxılış günü olmadı
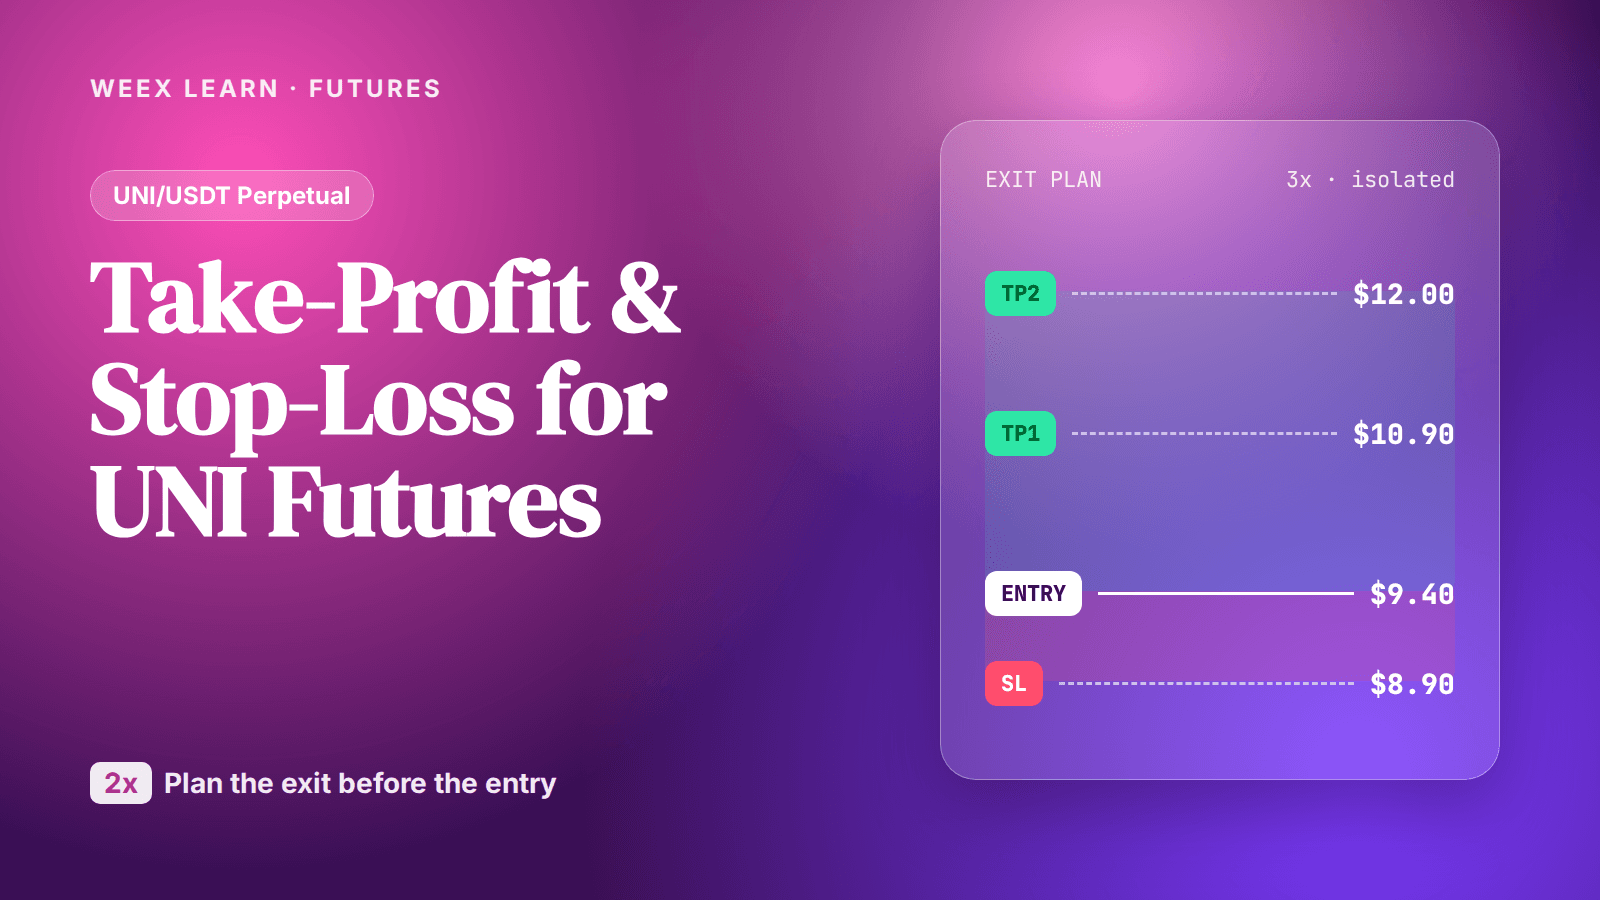
UNI fyuçersləri: 2x yüksəlişdən sonra mənfəət götürmə və zərəri dayandırma səviyyələrini necə təyin etməli
WEEX Broker necə olmaq olar: müraciət, API sazlanması və istifadəyə vermə
WEEX-də BTC fyuçers ticarəti: 25 sentyabrdan əvvəl BTC mükafatlarını əldə edin
Canlı ticarətə başlamazdan əvvəl WEEX Demo-da ticarət strategiyasını necə test etmək olar
WEEX API açarının qurulması: İcazələr, IP-yə bağlama və açar limitləri
WEEX API Bələdçisi: API Açarından İlk İmzalanmış Əmrə Qədər
WEEX API İnteqrasiya Bələdçisi: Autentifikasiya, Limitlər və 403 Xətası


