
Bloklanmadan Kripto Birja API-nə necə müraciət etmək olar

 Google-da bizi seçin


İlk birja API sorğusunda uğursuz olan insanların çoxu ticarət məntiqində deyil, 40 saniyə geri qalan saatda, işarələmədikləri icazə qutusunda və ya bir başlığı çatışmayan WebSocket əl sıxışmasında səhv edirlər. Kripto birja API-nə necə müraciət etməyin mexanikası bir səhifədə izah ediləcək qədər sadədir — sorğunun məlumat və ya səhv kodu qaytaracağını müəyyən edən onun ətrafındakı qoruyucu baryerlərdir.
Bu bələdçi birja API-nin nə olduğunu, sorğunun necə qurulduğunu, hansı icazələrin aktivləşdirilməli olduğunu və API açarlarının reallıqda harada ələ keçirilə biləcəyini izah edir. Aşağıdakı platformaya xas bütün rəqəmlər WEEX-in 2026-cı il 14 aprel tarixində yenilənmiş və 2026-cı ilin avqust ayına olan vəziyyəti əks etdirən spot və fyuçers API sənədlərindən götürülmüşdür. Limitlər və icazə modelləri birjalara görə fərqlənir və zamanla dəyişir — burada göstərilən hər hansı bir rəqəmlə işləməzdən əvvəl canlı sənədləri yoxlayın.
Kripto Birja API-si Sizə Əslində Nə Etməyə İmkan Verir
Birja API-si proqram təminatına klikləməklə edə biləcəyiniz işləri görməyə imkan verən bir sıra son nöqtələrdir: qiymətləri çəkmək, balansınızı oxumaq, sifarişlər vermək və ləğv etmək, həmçinin canlı bazar məlumatlarını yayımlamaq. O, birjanı deyil, brauzeri əvəz edir.
İlk sorğu üçün ən vacib bölgü ictimai və özəl arasındakıdır. İctimai son nöqtələr bazar məlumatlarını hər kəsə təqdim edir. Özəl son nöqtələr hesabınıza toxunur və imzalanmış, autentifikasiya edilmiş sorğu tələb edir.
| Son nöqtə növü | Nəyi əhatə edir | Autentifikasiya tələbi |
|---|---|---|
| İctimai | Qiymətlər, şam qrafikləri, sifariş kitabının dərinliyi, ticarət cütlüyü konfiqurasiyaları, server vaxtı | Yoxdur |
| Özəl | Balanslar, mövqelər, sifarişin yerləşdirilməsi, ləğvi, ticarət tarixi | API açarı, imza, zaman damğası, parol |
Birja API-sinin ümumiyyətlə etmədiyi iki şey: o, sizə strategiya vermir və WEEX-də o, sizə vəsait çıxarma düyməsi vermir — sənədləşdirilmiş API açarı icazə növləri yalnız oxumaq və ticarət etməyi əhatə edir. Bu fərq göründüyündən daha vacibdir və aşağıda yenidən qarşımıza çıxır.
Stack planlaşdırmazdan əvvəl bilməli olduğunuz daha bir limit: WEEX hazırda TradingView webhook ticarətini və ya FIX protokolunu dəstəkləmir. Əgər nəzərdə tutduğunuz iş axını bunlardan birindən asılıdırsa, bu qərar inteqrasiyanı yazdıqdan sonra deyil, indi verilməlidir.
Dörd Addımda Birja API-nə Necə Müraciət Etmək Olar
Özəl API sorğusu dörd sübut daşıyan normal HTTPS sorğusudur. Dördünü də düzgün yerinə yetirin və sorğu işləyəcək; birini səhv etsəniz, hansının səhv olduğunu bildirən xüsusi bir səhv kodu alacaqsınız.
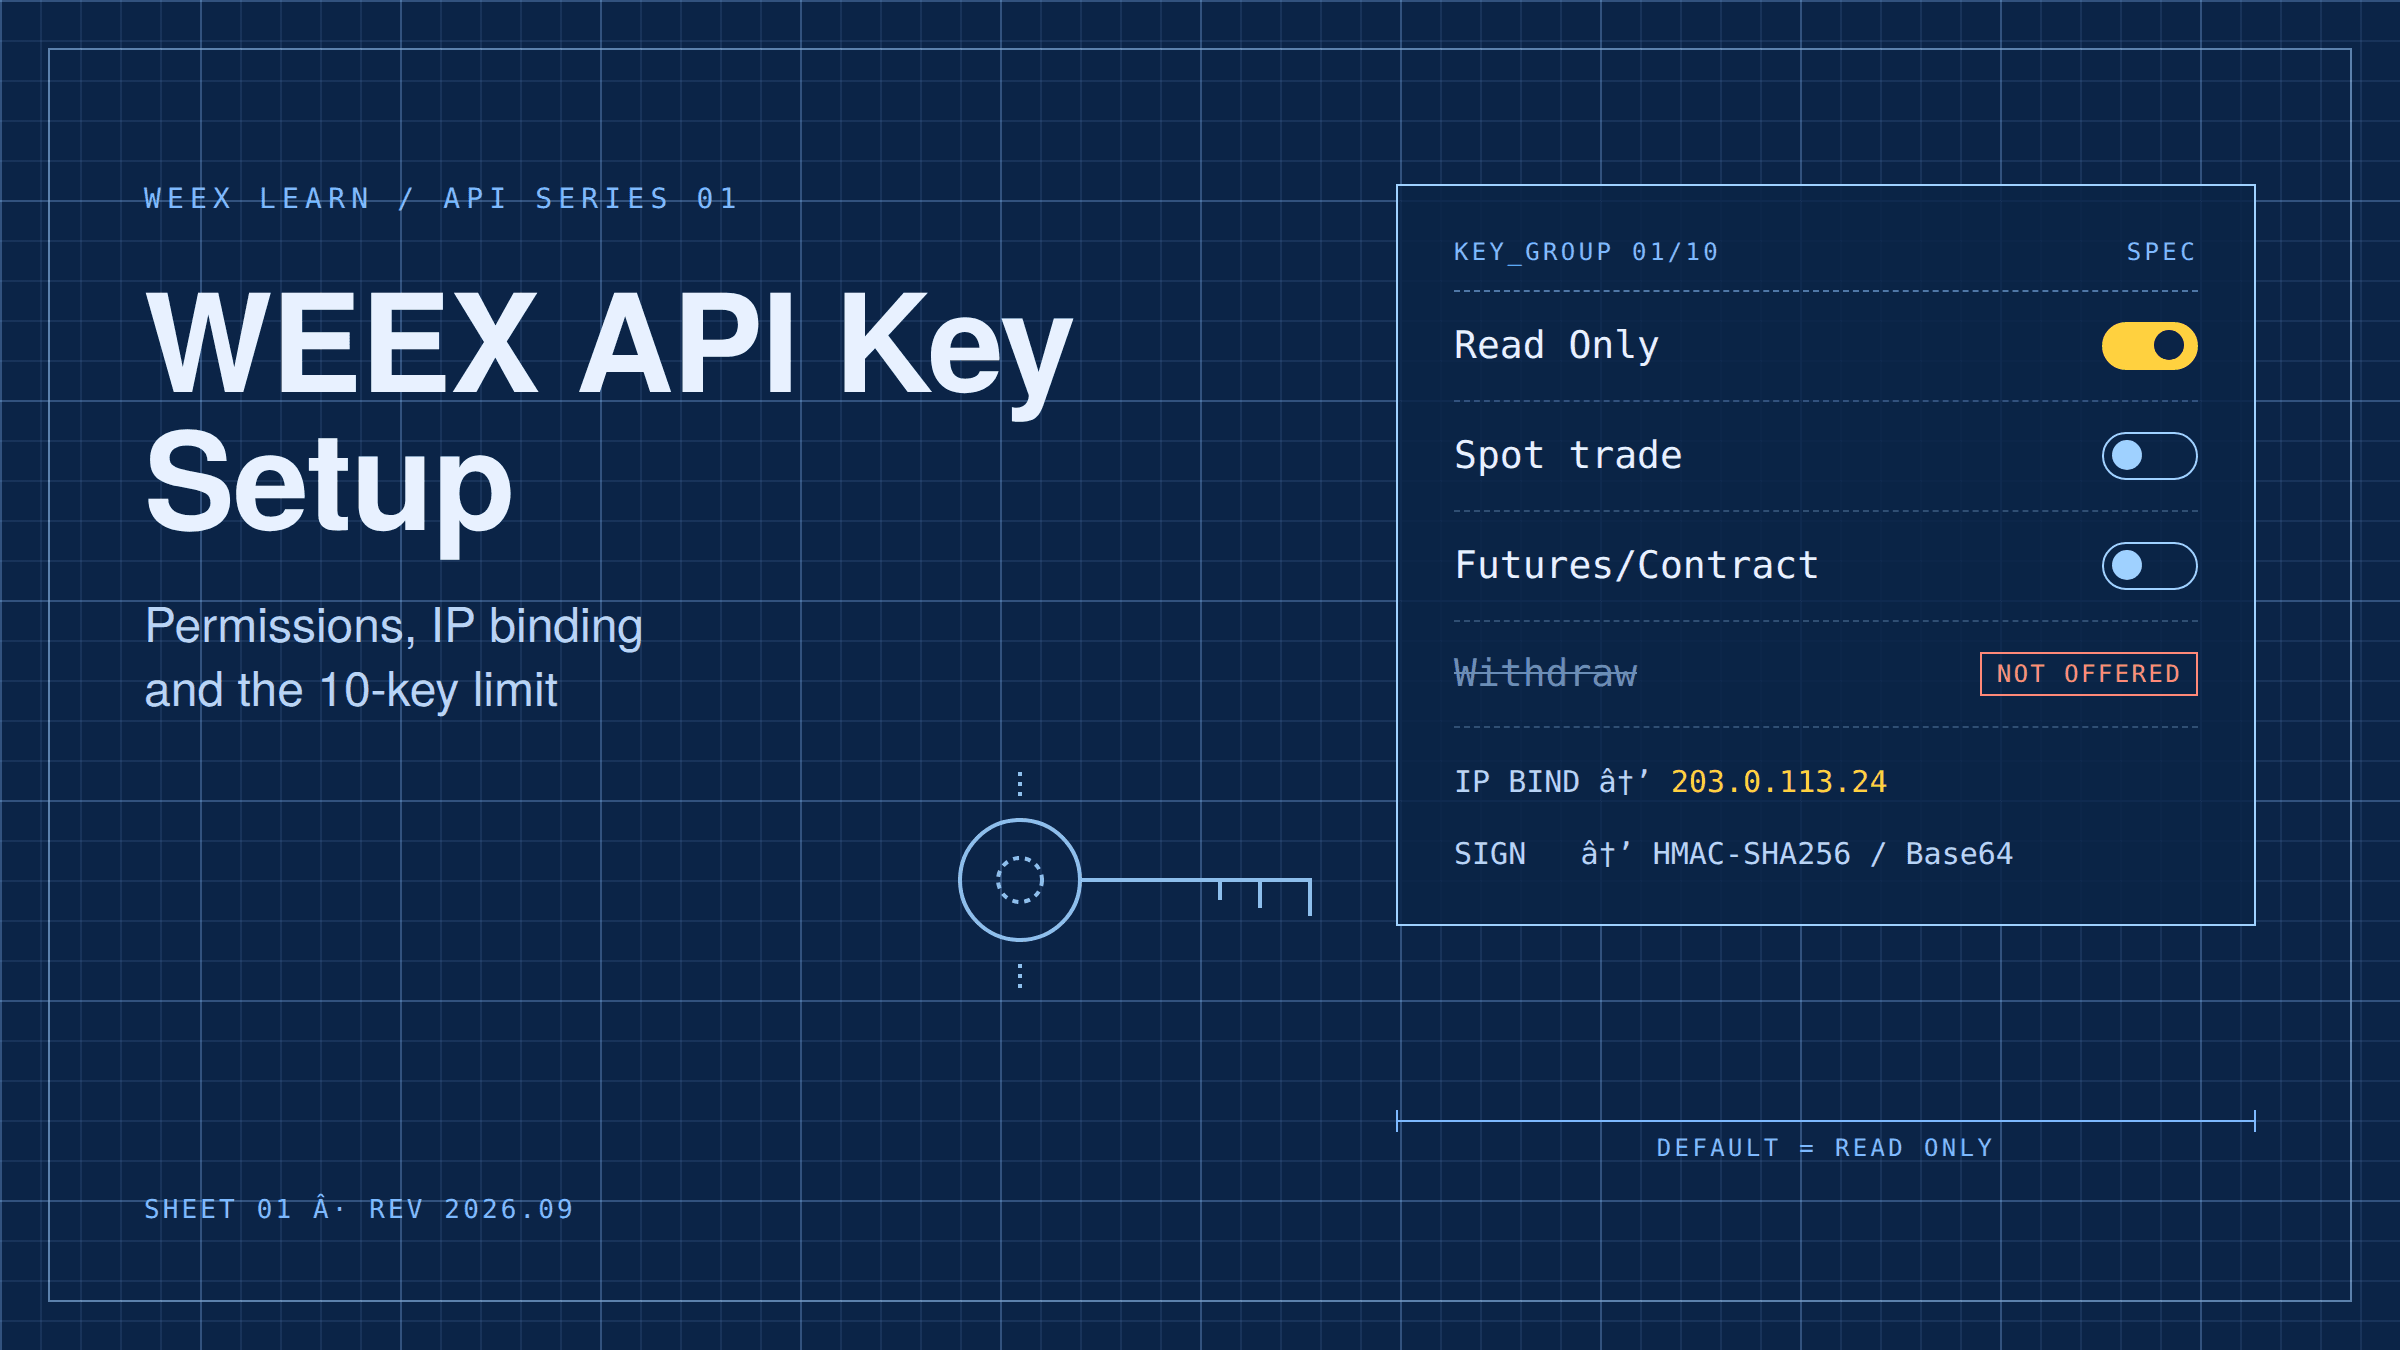
Addım 1 — Etimadnamələri yaradın və saxlayın. WEEX-də açarlar Hesab → API İdarəetmə bölməsindən yaradılır. Hər hesab 10-a qədər API açar qrupunu saxlaya bilər. Yaradılma üç dəyər qaytarır: APIKey (ictimai identifikator), SecretKey (imzalanmaq üçün istifadə olunur) və özünüz təyin etdiyiniz Parol. Parol bərpa edilə və ya dəyişdirilə bilməz — onu itirsəniz, yeganə seçiminiz açarı silib yenisini yaratmaqdır. Onu alfa-rəqəmsal saxlayın; WEEX-in sənədləri xüsusilə xüsusi simvollardan istifadə etməməyi tövsiyə edir.
Addım 2 — İmzalanacaq sətri qurun. WEEX ardıcıllıqla birləşdirir: millisaniyə zaman damğası, böyük hərflərlə HTTP metodu, sorğu yolu, sonra varsa sual işarəsi ilə başlayan sorğu sətiri, sonra varsa sorğu gövdəsi. Dərinlik sorğusu üçün bu, 1591089508404GET/api/v3/market/depth?symbol=BTCUSDT&limit=20 kimi bir şey yaradır. Sifariş və böyük-kiçik hərf dəyişdirilə bilməz — simvollar böyük hərflə olmalıdır və kiçik hərflə yazılmış btcusdt faydalı bir ipucu əvəzinə etibarsız simvol qaytarır.
Addım 3 — Onu imzalayın. Sətri SecretKey-dən istifadə edərək HMAC SHA256 ilə heşləyin, sonra nəticəni Base64 ilə kodlaşdırın. Bu dəyər ACCESS-TIMESTAMP ilə birlikdə ACCESS-SIGN başlığına daxil olur. Tam imza spesifikasiyası WEEX sənədlərindədir və sətir-sətir oxumağa dəyər — imza konstruksiyası ilk inteqrasiyaların çoxunun pozulduğu yerdir.
Addım 4 — Göndərin, sonra alınmazsa 15 dəqiqə gözləyin. Bu, heç kimin sizə xəbərdarlıq etmədiyi addımdır. Yeni yaradılmış və ya yeni dəyişdirilmiş API açarının WEEX sistemləri üzrə yayılması təxminən 15 dəqiqə çəkir. Tərtibatçılar müntəzəm olaraq hələ aktivləşməmiş bir açarda, əslində düzgün olan bir imzanı sazlamaq üçün bir günlərini sərf edirlər.
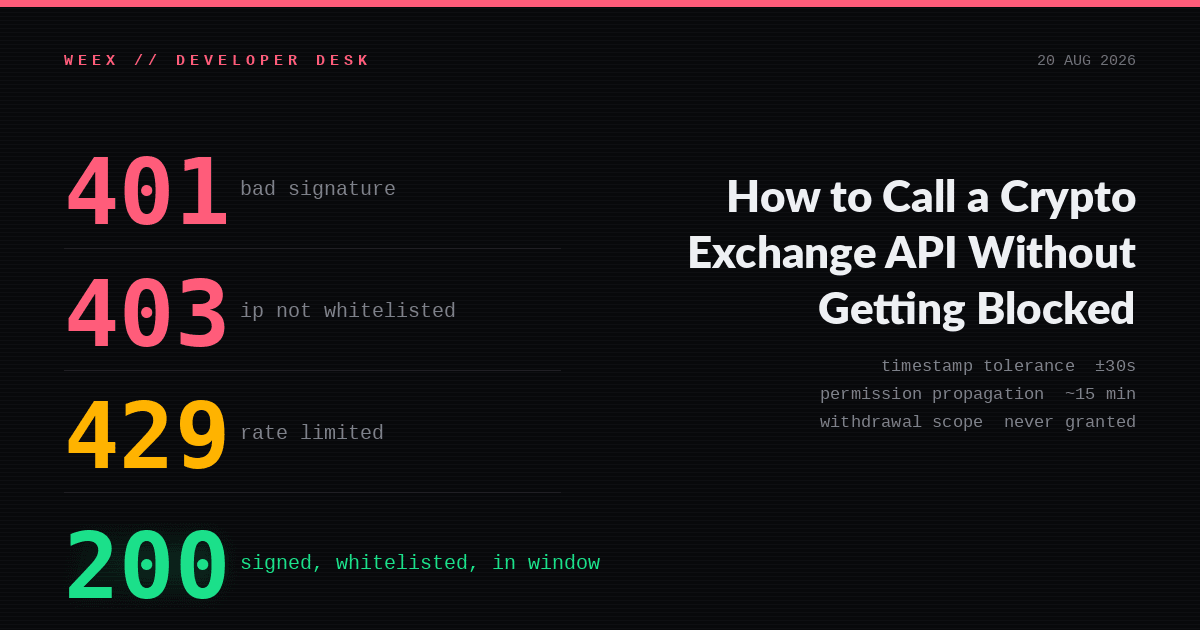
Saat haqqında bir qeyd, çünki bu, ən çox rast gəlinən öz-özünə səbəb olunan uğursuzluqdur: zaman damğası server vaxtından 30 saniyədən çox fərqlənərsə, sorğular rədd edilir. Əgər maşınınızın vaxtı sürüşürsə — ucuz VPS nümunələri daim sürüşür — yerli saata etibar etmək əvəzinə server vaxtı son nöqtəsini sorğulayın və onunla sinxronlaşdırın.
API Açar İcazələri: Nəyi Aktivləşdirmək və Nəyi Buraxmaq Lazımdır
Əsas prinsip ən az imtiyazdır. Yalnız balansları oxuyan bir alət heç vaxt ticarət hüquqlarına sahib olmamalıdır. WEEX bunu icazələri kümülativ deyil, müstəqil edərək və yeni açarları defolt olaraq yalnız oxumaq üçün təyin edərək tətbiq edir.
| İcazə | Nəyə icazə verir | Tipik istifadə |
|---|---|---|
| Yalnız oxumaq (defolt) | Yalnız sorğu son nöqtələri — balanslar, mövqelər, ticarət tarixi. Sifarişlər yoxdur. | Portfel tablosu, vergi və kitabxana sinxronizasiyası, bazar təhlili |
| Spot | Spot sifarişləri yerləşdirmək və ləğv etmək, spot aktivləri sorğulamaq | Spot botlar, avtomatlaşdırılmış yenidən balanslaşdırma |
| Fyuçers | Mövqeləri açmaq və bağlamaq, TP/SL təyin etmək, mövqeləri sorğulamaq | Hedcinq, yüksək tezlikli müqavilə strategiyaları |
Yalnız oxumaq, əksər istifadəçilərin dayanmalı olduğu parametrdir. Əgər portfel izləyicisi, vergi aləti və ya monitorinq tablosunu qidalandırırsınızsa, yalnız oxumaq üçün olan açar, sızdırılmış etimadnamədən itirilmiş mövqeyə heç bir yol olmadan işi görür.
Əgər ticarət etməlisinizsə, yalnız bir bazarı aktivləşdirin. Fyuçers icazəsi olan bir spot bot heç vaxt istifadə etməyəcəyi riski daşıyır. Sifariş -1052 (kifayət qədər icazə yoxdur) səhvini qaytardıqda, səbəb demək olar ki, həmişə bu qutudur — açar ticarət icazəsi seçilməzdən əvvəl yaradılıb və ya icazə yanlış bazar üçün verilib.
Yaratma axınındaykən IP ağ siyahısını bağlayın. WEEX məhdudiyyətsiz açarları öz sənədlərində təhlükəsizlik riski kimi qeyd edir və tətbiq realdır: ağ siyahıda olmayan ünvandan gələn sorğu, imza mükəmməl olsa belə -1056 (etibarsız IP) qaytarır. Məsələ də budur. Sızan ağ siyahıdakı açar, hücumçunun öz infrastrukturundan istifadə edə bilməyəcəyi bir açardır.
-- qiyməti
Birja API Ticarəti Təhlükəsizdirmi? Açarlar Əslində Harada Sızır
API ticarəti autentifikasiya dizaynının sağlam olması baxımından təhlükəsizdir — yaylanan zaman damğası ilə HMAC imzalanması təkrar hücumları məğlub edir və icazə əhatə dairəsi partlayış radiusunu məhdudlaşdırır. O, demək olar ki, hər bir real dünya itkisinin protokoldan deyil, açarın necə idarə olunmasından qaynaqlanması baxımından təhlükəlidir.
Daimi olaraq ortaya çıxan sızma yolları:
- Açıq repozitoriyaya yerləşdirilən açarlar. GitHub-a göndərilən konfiqurasiya faylında sərt kodlaşdırılmış etimadnamələr avtomatlaşdırılmış skanerlər tərəfindən dəqiqələr ərzində ələ keçirilir.
- Üçüncü tərəf botuna və ya "siqnal" xidmətinə yapışdırılan açarlar. Ticarət aktivləşdirilmiş açarı yoxlanılmamış platformaya vermək, funksional olaraq mövqelərinizi təhvil verməkdir. Əgər xidmət yalnız məlumat tələb edən bir şey üçün ticarət icazəsi tələb edirsə, ondan istifadə edib-etməməyinizlə bağlı cavab budur.
- Dəstək çatlarında paylaşılan açarlar. Heç bir qanuni birja dəstək agenti SecretKey və ya Parol istəmir. WEEX bunu tərtibatçı qeydlərində açıq şəkildə bildirir.
- Hər şeyi edən tək açar. Dev, staging və production mühitlərində istifadə olunan tək bir açar, hər hansı bir yerdə sızmanın hər yerdə sızma demək olmasıdır.
Təcrübəli operatorların əslində etdikləri göründüyündən daha darıxdırıcıdır: hər mühit üçün ayrı açarlar, ticarət ciddi şəkildə tələb olunmadıqda yalnız oxumaq üçün olan açarlar, hər ticarət açarında IP ağ siyahıları, kodda deyil, mühit dəyişənlərində və ya gizli menecerlərdə etimadnamələr və dövri rotasiya. WEEX həmçinin API girişi verilməzdən əvvəl telefon və ya Google Authenticator bağlamasını tələb edir — -1055 səhvi platformanın sizə hesabın hələ kifayət qədər möhkəmləndirilmədiyini bildirməsidir.
Az qiymətləndirilən bir əməliyyat riski: öz botunuz. Səhv idarəetməsi olmayan və tam sürətlə ləğv et-və-əvəz et sifarişləri göndərən bir döngə limitlərə çatacaq, strategiyanın ortasında məhdudlaşdırılacaq və kodun bağlandığını düşündüyü bir mövqeni sizə saxlatdıracaq. WEEX-in tərtibatçı rəhbərliyi API ticarətinin yüksək risk daşıdığını və səhv idarəetməsinin ilk insidentdən sonra deyil, ilk gündən kodda olması lazım olduğunu açıq şəkildə bildirir.
Limitlər və İlk Sorğunu Öldürən Səhvlər
Limitlər "testdə işləyirdi" ifadəsinin "production-da işləməyi dayandırdı" ifadəsinə çevrildiyi yerdir. WEEX iki ayrı ölçü tətbiq edir: əksər son nöqtələr üçün IP əsaslı çəki və sifariş yerləşdirmə üçün hesab əsaslı sifariş sayı. Sifariş yerləşdirmə IP çəkisini istehlak etmir, ona görə də iki büdcə müstəqil şəkildə xərclənir.
| Biznes növü | Əməliyyat | Sənədləşdirilmiş limit |
|---|---|---|
| Spot ticarət | Sifariş ver | 100 sorğu / 10s |
| Spot ticarət | Sifarişi ləğv et | 80 / 10s, və ya 200 / 1 dəq |
| Fyuçers ticarəti | Sifariş ver | 300 sorğu / dəq |
| Şəbəkə bağlantısı | REST IP çəkisi | 500 çəki / 10s hər IP üçün |
| WebSocket | Eyni vaxtda bağlantılar | 20 hər IP üçün |
Mənbə: WEEX spot və fyuçers API FAQ, 2026-cı il 14 aprel tarixində yenilənib.
Limiti keçin və HTTP 429 üstəgəl 10 saniyəlik qadağa alacaqsınız. Nə qədər yaxın olduğunuzu təxmin etməyinizə ehtiyac yoxdur — hər cavab istehlakı bildirən başlıqlar daşıyır: IP çəkisi üçün X-USED-WEIGHT və X-REMAINING-WEIGHT, sifariş sayı üçün X-ORDER-COUNT və X-ORDER-REMAINING, hər biri interval ilə (X-USED-WEIGHT-1M son dəqiqəni əhatə edir). Bu başlıqları oxumaq və divara dəyməzdən əvvəl geri çəkilmək, davamlı inteqrasiya ilə hər məşğul saatda qadağan olunan inteqrasiya arasındakı fərqdir. WEEX giriş məhdudiyyəti qaydalarında hər son nöqtə üçün çəkiləri dərc edir.
Sorğu uğursuz olduqda, səhv kodu səbəbi dəqiq adlandırır. İlk inteqrasiya uğursuzluqlarının çoxuna səbəb olanlar bunlardır:
| Kod | Məna | Tipik səbəb |
|---|---|---|
| -1046 | Sorğu zaman damğası bitib | Yerli saat server vaxtından 30s-dən çox fərqlənir |
| -1049 | API açarı və ya parol səhvdir | Yazı səhvi və ya açar hələ yayılmayıb (15 dəq gözləyin) |
| -1052 | Kifayət qədər icazə yoxdur | Açarda Spot və ya Fyuçers icazəsi aktivləşdirilməyib |
| -1055 | İstifadəçi telefon və ya Google Authenticator bağlamalıdır | Hesab 2FA konfiqurasiya edilməyib |
| -1056 | Etibarsız IP ünvanı | IP ağ siyahısından kənardan zəng edilir |
| -1121 | Etibarsız simvol | Kiçik hərflə simvol və ya məhsullar son nöqtəsi tərəfindən qaytarılmayan cütlük |
| HTTP 403 (WebSocket) | Bağlantı bloklanıb | Əl sıxışmasında User-Agent başlığı çatışmır |
Sonuncu sətir ən çox saat itirən sətirdir. WEEX-in firewall-u User-Agent başlığı olmadan gələn WebSocket əl sıxışmalarını rədd edir — məzmun istənilən şey ola bilər, lakin sahə mövcud olmalıdır. Ümumi WebSocket dərsliklərində sizə heç nə deməyəcək və 403 heç bir ipucu vermir. Tam səhv kodu istinadı qalan hissəni əhatə edir.
Bir versiya qeydi: WEEX V3 son nöqtələrinə qarşı qurmağı tövsiyə edir. V1 və V2 istifadədən çıxarılır, ona görə də köhnə sənədlərə qarşı yazılmış inteqrasiya ehtiyac duymadığı bir miqrasiyanı miras alır.
Ticarət Etməzdən Əvvəl Test Edin: Kağız Ticarət Son Nöqtələri
Düzgün ardıcıllıq oxumaq, sonra simulyasiya etmək, sonra kiçik ticarət etməkdir. Real balansla canlı sifarişlərə keçmək, səhv yerləşdirilmiş onluq kəsrinin bazar sifarişinə çevrilməsi yoludur.
WEEX fyuçers tərəfində, SUSDT ilə ifadə olunan simulyasiya edilmiş vəsaitlərə qarşı tam sifariş dövrünü işlədən xüsusi kağız ticarəti son nöqtələri əlavə etdi. Siz simulyasiya edilmiş balansı sorğulaya, hedcinq rejimində uzun və qısa mövqelərə baxa, bazar və limit sifarişləri verə və simulyasiya edilmiş sifariş tarixini çəkə bilərsiniz — real aktivlər risk altında olmadan, canlı ticarətlə eyni sorğu strukturu və imzalama qaydaları. Hedcinq rejimi məntiqini sazlamaq və ya imzanızın və səhv idarəetmənizin yük altında həqiqətən işlədiyini yoxlamaq üçün bu, işləri pozmaq üçün mühitdir.
Bundan əvvəl, heç bir xərci olmayan pulsuz bir sağlamlıq yoxlaması var: ictimai son nöqtəyə müraciət edin. Autentifikasiya olmadan server vaxtını və ya ticker məlumatlarını çəkin. Əgər bu təmiz JSON qaytarırsa, şəbəkə yolunuz və sorğu konstruksiyanız qaydasındadır və sonrakı hər hansı bir uğursuzluq autentifikasiya ilə məhdudlaşır — bu da sazlamanı "hər şey"-dən "bir başlıq"-a qədər daraldır.
Nəticə
Kripto birja API-nə necə müraciət etməyi öyrənmək, əsasən onun uğursuzluq rejimlərini öyrənməkdir. Sorğunun özü dörd komponentdən ibarətdir — açar, imza, zaman damğası, yol — və imza bir dəfə yazacağınız və bir daha düşünməyəcəyiniz tək bir HMAC SHA256 heşidir. İşləyən inteqrasiyanı pozulmuş inteqrasiyadan ayıran şey ətrafdakı intizamdır: ticarət həqiqətən tələb olunmadıqca yalnız oxumaq üçün nəzərdə tutulmuş açarlar, sifariş verə bilən hər şeydə IP ağ siyahısı, server vaxtı ilə sinxronlaşdırılmış saat və qadağan olunana qədər vurmaq əvəzinə qalan çəki başlıqlarını oxuyan geri çəkilmə məntiqi.
Əgər sıfırdan başlayırsınızsa, ardıcıllıq belədir: yalnız oxumaq üçün açar yaradın, ictimai son nöqtəyə müraciət edin, autentifikasiya edilmiş oxuma son nöqtəsinə müraciət edin, sonra simulyasiya edin, sonra strategiyanızın icazə verdiyi ən kiçik ölçüdə ticarət edin. WEEX API mərkəzi 100-dən çox aktiv üzrə spot və fyuçers girişini əhatə edir və tərtibatçı FAQ ən çox dəstək biletləri yaradan icazə, limit və simvol formatı suallarını cavablandırır.
FAQ
1. Birja API-dən istifadə etmək üçün kodlaşdırmağı bilməliyəmmi?
Birbaşa API sorğuları üçün bəli — imzalanmış HTTP sorğularını qurmaq və səhvləri idarə etmək üçün kifayət qədər proqramlaşdırma bacarığına ehtiyacınız var. Qeyri-tərtibatçılar birja API-lərinə adətən üçüncü tərəf portfel izləyiciləri, vergi alətləri və ya ticarət botları vasitəsilə dolayı yolla daxil olurlar, burada siz sadəcə açarı yapışdırırsınız. Bu halda, alət həqiqətən ticarət etməli deyilsə, yalnız oxumaq üçün olan açardan istifadə edin.
2. API açarım sızarsa, kimsə vəsaitlərimi çıxara bilərmi?
WEEX-in sənədləşdirilmiş API açarı icazələri vasitəsilə deyil, çünki onlar yalnız oxumaq və ticarəti əhatə edir — 2026-cı il aprel sənədlərinə görə vəsait çıxarma API icazə növləri arasında deyil. Sızan ticarət açarı hesabınıza qarşı sifarişlər yerləşdirmək və ya bağlamaqla hələ də zərər verə bilər, ona görə də sızma hər halda ciddidir. Sızan açarı dərhal silin.
3. Niyə API açarım testdə işləyir, lakin production-da uğursuz olur?
İki ən çox yayılmış səbəb IP ağ siyahısı və limitlərdir. İnkişaf maşınınız üçün ağ siyahıya salınmış açar, production serverindən -1056 qaytarır və testdə keçən trafik həcmləri real yük altında 500-çəki-10-saniyəlik IP büdcəsini keçə bilər.
4. Yeni API açarının işləməsi nə qədər vaxt aparır?
Yeni yaradılmış və ya dəyişdirilmiş açarın sistem üzrə yayılması üçün WEEX-də təxminən 15 dəqiqə vaxt lazımdır. Əgər autentifikasiya yaradıldıqdan dərhal sonra uğursuz olarsa, imza kodunuzu yenidən yazmağa başlamazdan əvvəl gözləyin.
5. Birja API-ləri üçün REST və WebSocket arasındakı fərq nədir?
REST sorğu-və-cavabdır: siz məlumat istəyirsiniz və ya sifariş göndərirsiniz və bir cavab alırsınız. WebSocket davamlı bağlantını açıq saxlayır və yeniləmələri baş verdikcə göndərir, bu da canlı qiymətlər, sifariş kitabının dərinliyi və icra bildirişləri üçün istədiyiniz şeydir. Əksər inteqrasiyalar hər ikisindən istifadə edir — sifarişlər və hesab sorğuları üçün REST, məlumatların yayımlanması üçün WebSocket. WEEX WebSocket bağlantılarını hər IP üçün 20 ilə məhdudlaşdırır.
6. WEEX TradingView siqnallarını və ya FIX API-ni dəstəkləyirmi?
Hazırda heç biri dəstəklənmir. TradingView webhook icrasından və ya FIX bağlantısından asılı olan strategiyalar fərqli icra yoluna ehtiyac duyur.
Risk Xəbərdarlığı
Kripto aktivləri dəyişkəndir və API ilə idarə olunan ticarət həm sürəti, həm də itkilərin ölçüsünü, ticarət hesabınızdakı vəsaitlərin tam itirilməsinə qədər artıra bilər. Avtomatlaşdırılmış strategiyalar manual ticarətin etmədiyi yollarla uğursuz olur: icra zamanı limitə çatan bot, kodunuzun bağlandığını düşündüyü bir mövqeni açıq qoya bilər, WebSocket bağlantısının kəsilməsi sifarişlər icra olunmağa davam edərkən icra bildirişlərini sıxışdıra bilər və məntiq səhvi siz fərqinə varmadan yüzlərlə istənilməyən sifariş yerləşdirə bilər. Fyuçerslərdəki leverec bunların hər birini birləşdirir. Saxlama və etimadnamə riski də eyni dərəcədə realdır — sızan SecretKey və ya Parol hesabınızla ticarət etmək üçün istifadə edilə bilər və itirilmiş Parol bərpa edilə bilməz. Ticarət tələb olunmadıqda yalnız oxumaq üçün icazələrdən istifadə edin, IP ağ siyahısını aktivləşdirin, real vəsaitləri yatırmazdan əvvəl kağız ticarəti son nöqtələrinə qarşı test edin və ilk canlı yerləşdirməni itirməyi gözə ala bilməyəcəyiniz bir ölçüdə etməyin. Yuxarıdakıların heç biri investisiya məsləhəti deyil.
Bu məzmun yalnız ümumi məlumat məqsədilə təqdim olunur və maliyyə, investisiya, hüquqi və ya vergi məsləhəti hesab edilməməlidir. Burada qeyd olunan hər hansı tədbir, mükafat, onlayn kampaniya və ya əlaqəli məlumat hər hansı kriptoaktivin alınması, satılması, treydinqi və ya digər əməliyyatların aparılması üçün tövsiyə, təşviq və ya dəvət kimi qiymətləndirilməməlidir. Kriptoaktivlər yüksək dəyişkənliyə malikdir və maliyyə itkisinə səbəb ola bilər. WEEX-in xidmətləri, məhsulları və əlaqəli tədbirlərinin əlçatanlığı regiondan asılı olaraq dəyişə bilər. İştirakınızın yerli qanunvericilik və tənzimləyici tələblərə uyğun olmasını təmin etmək sizin məsuliyyətinizdir.
Bunları da bəyənə bilərsiniz
WEEX Broker necə olmaq olar: müraciət, API sazlanması və istifadəyə vermə
WEEX-də BTC fyuçers ticarəti: 25 sentyabrdan əvvəl BTC mükafatlarını əldə edin
Canlı ticarətə başlamazdan əvvəl WEEX Demo-da ticarət strategiyasını necə test etmək olar
WEEX API açarının qurulması: İcazələr, IP-yə bağlama və açar limitləri

WEEX API Bələdçisi: API Açarından İlk İmzalanmış Əmrə Qədər

WEEX API İnteqrasiya Bələdçisi: Autentifikasiya, Limitlər və 403 Xətası

Kripto Birjası API-si: İcazələr, İmzalanma və Limitlər

WEEX API Uyğunluğu: Başqa bir birjadan köçərkən nələr dəyişir
WEEX API Bələdçisi: Quraşdırma, Sorğular, İcazələr və Təhlükəsizlik
WEEX Birjasına baxış: Yeni başlayanlar üçün tam bələdçi

WEEX Birjasında İki Faktorlu Autentifikasiya (2FA) Necə Quraşdırılır
Kriptovalyutanı anonim almaq: 5 üsul, real xərclər və məhdudiyyətlər
Kriptovalyuta üzrə fundinq dərəcəsi: Kim ödəyir, xərci nə qədərdir və nəyi göstərir
Kriptovalyutanın likvidasiya qiyməti: 5x-dən 50x-ə qədər necə hesablanır
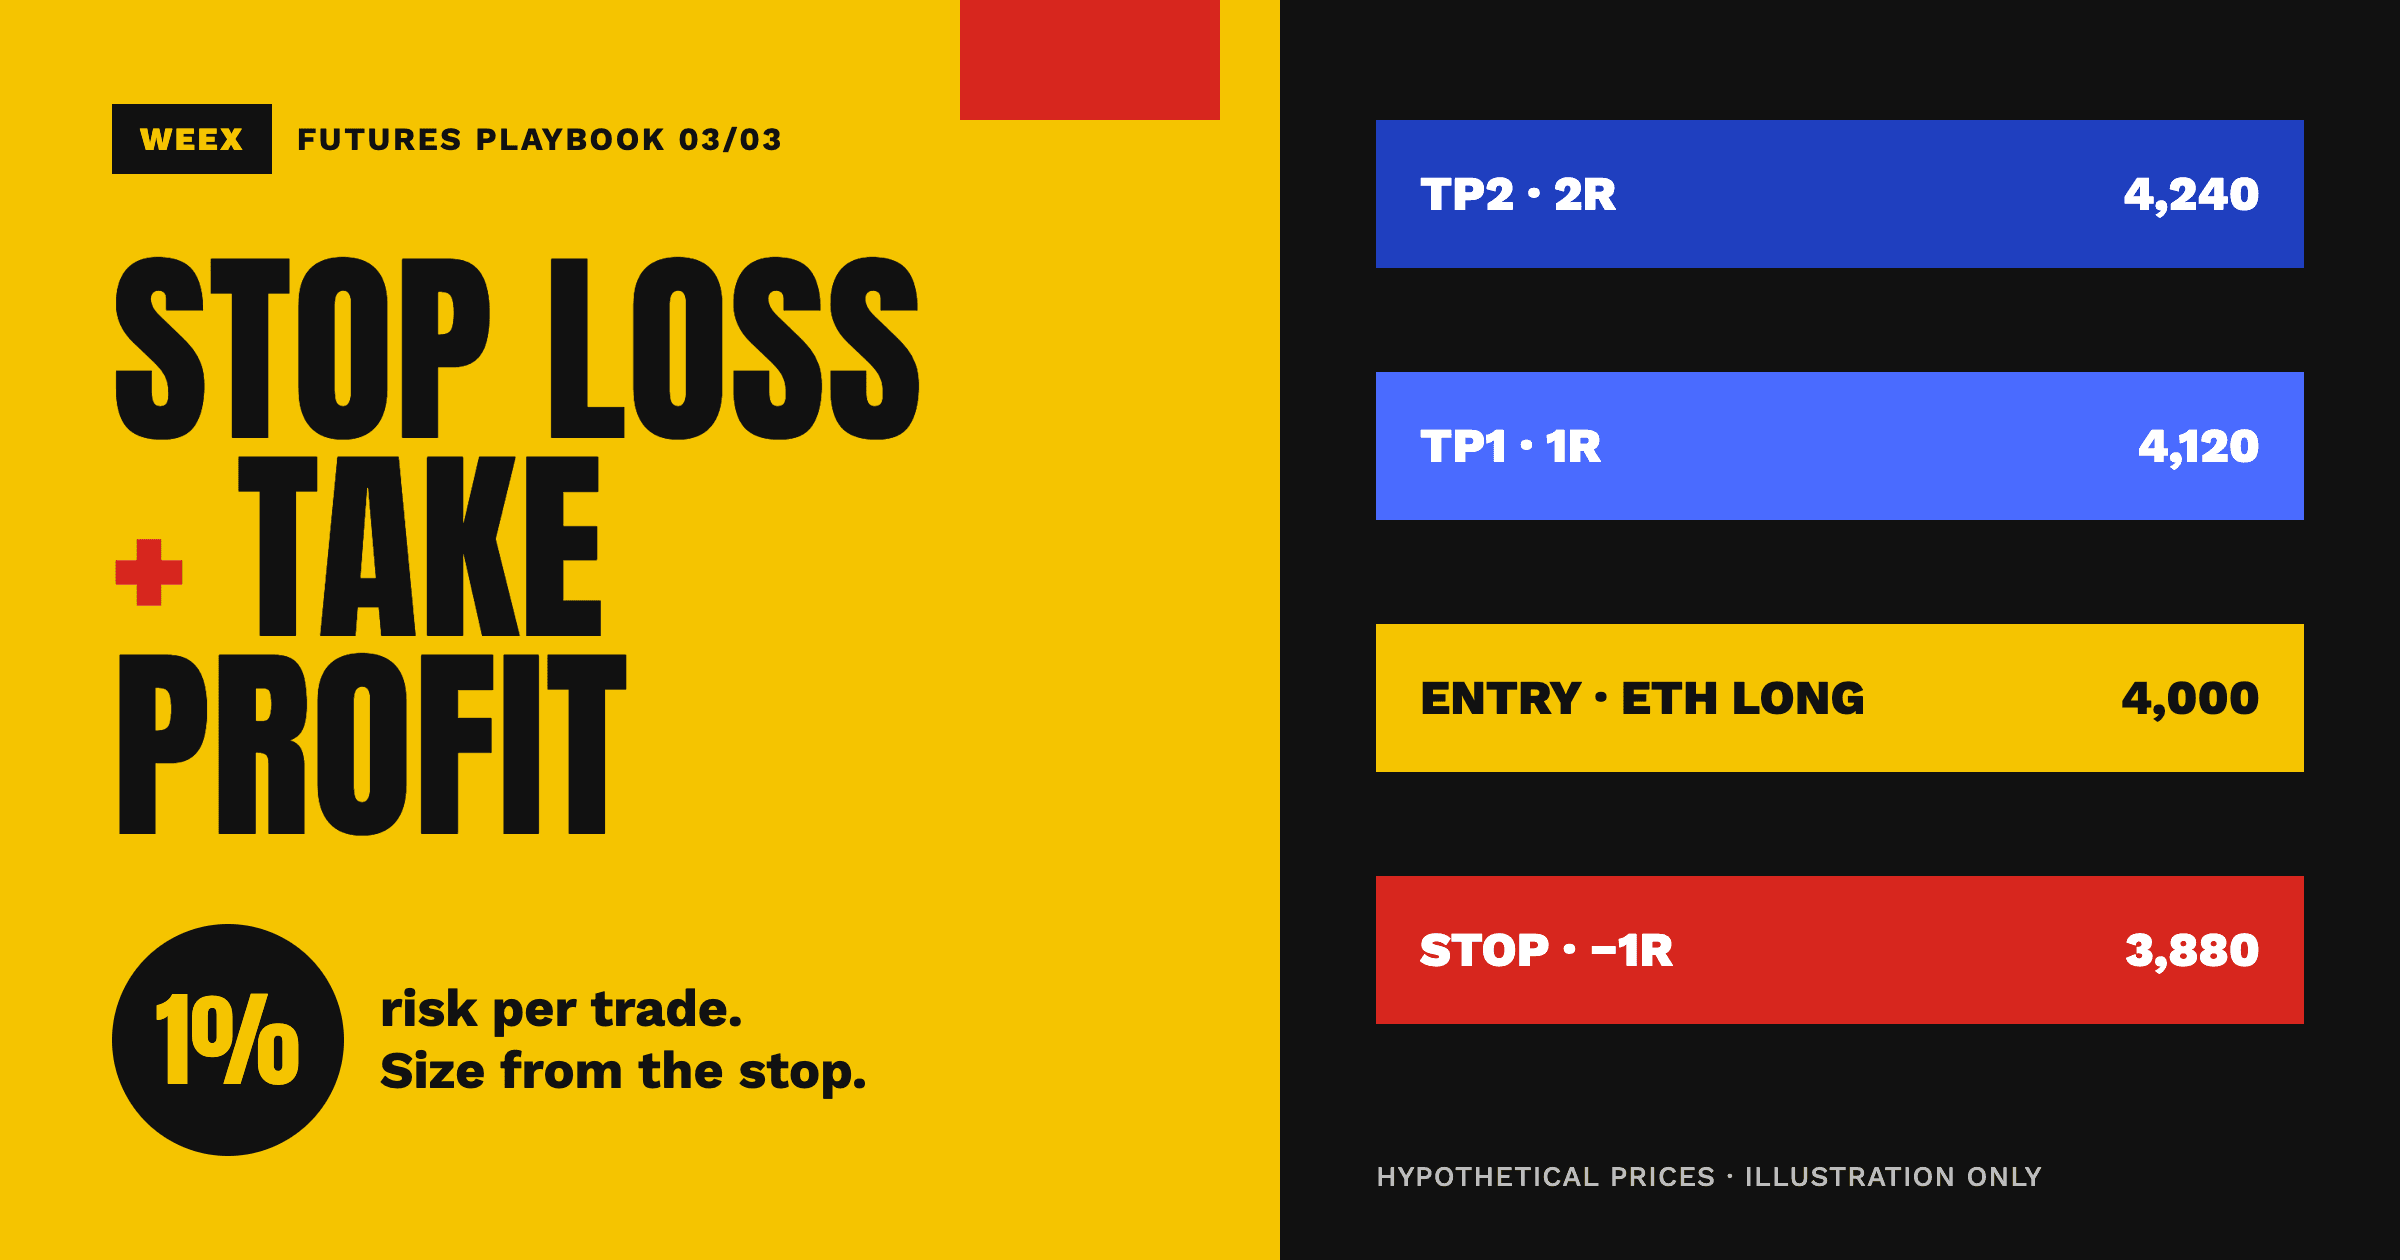
Kripto fyuçerslərində Stop Loss və Take Profit: 1% risk üzrə fəaliyyət planı
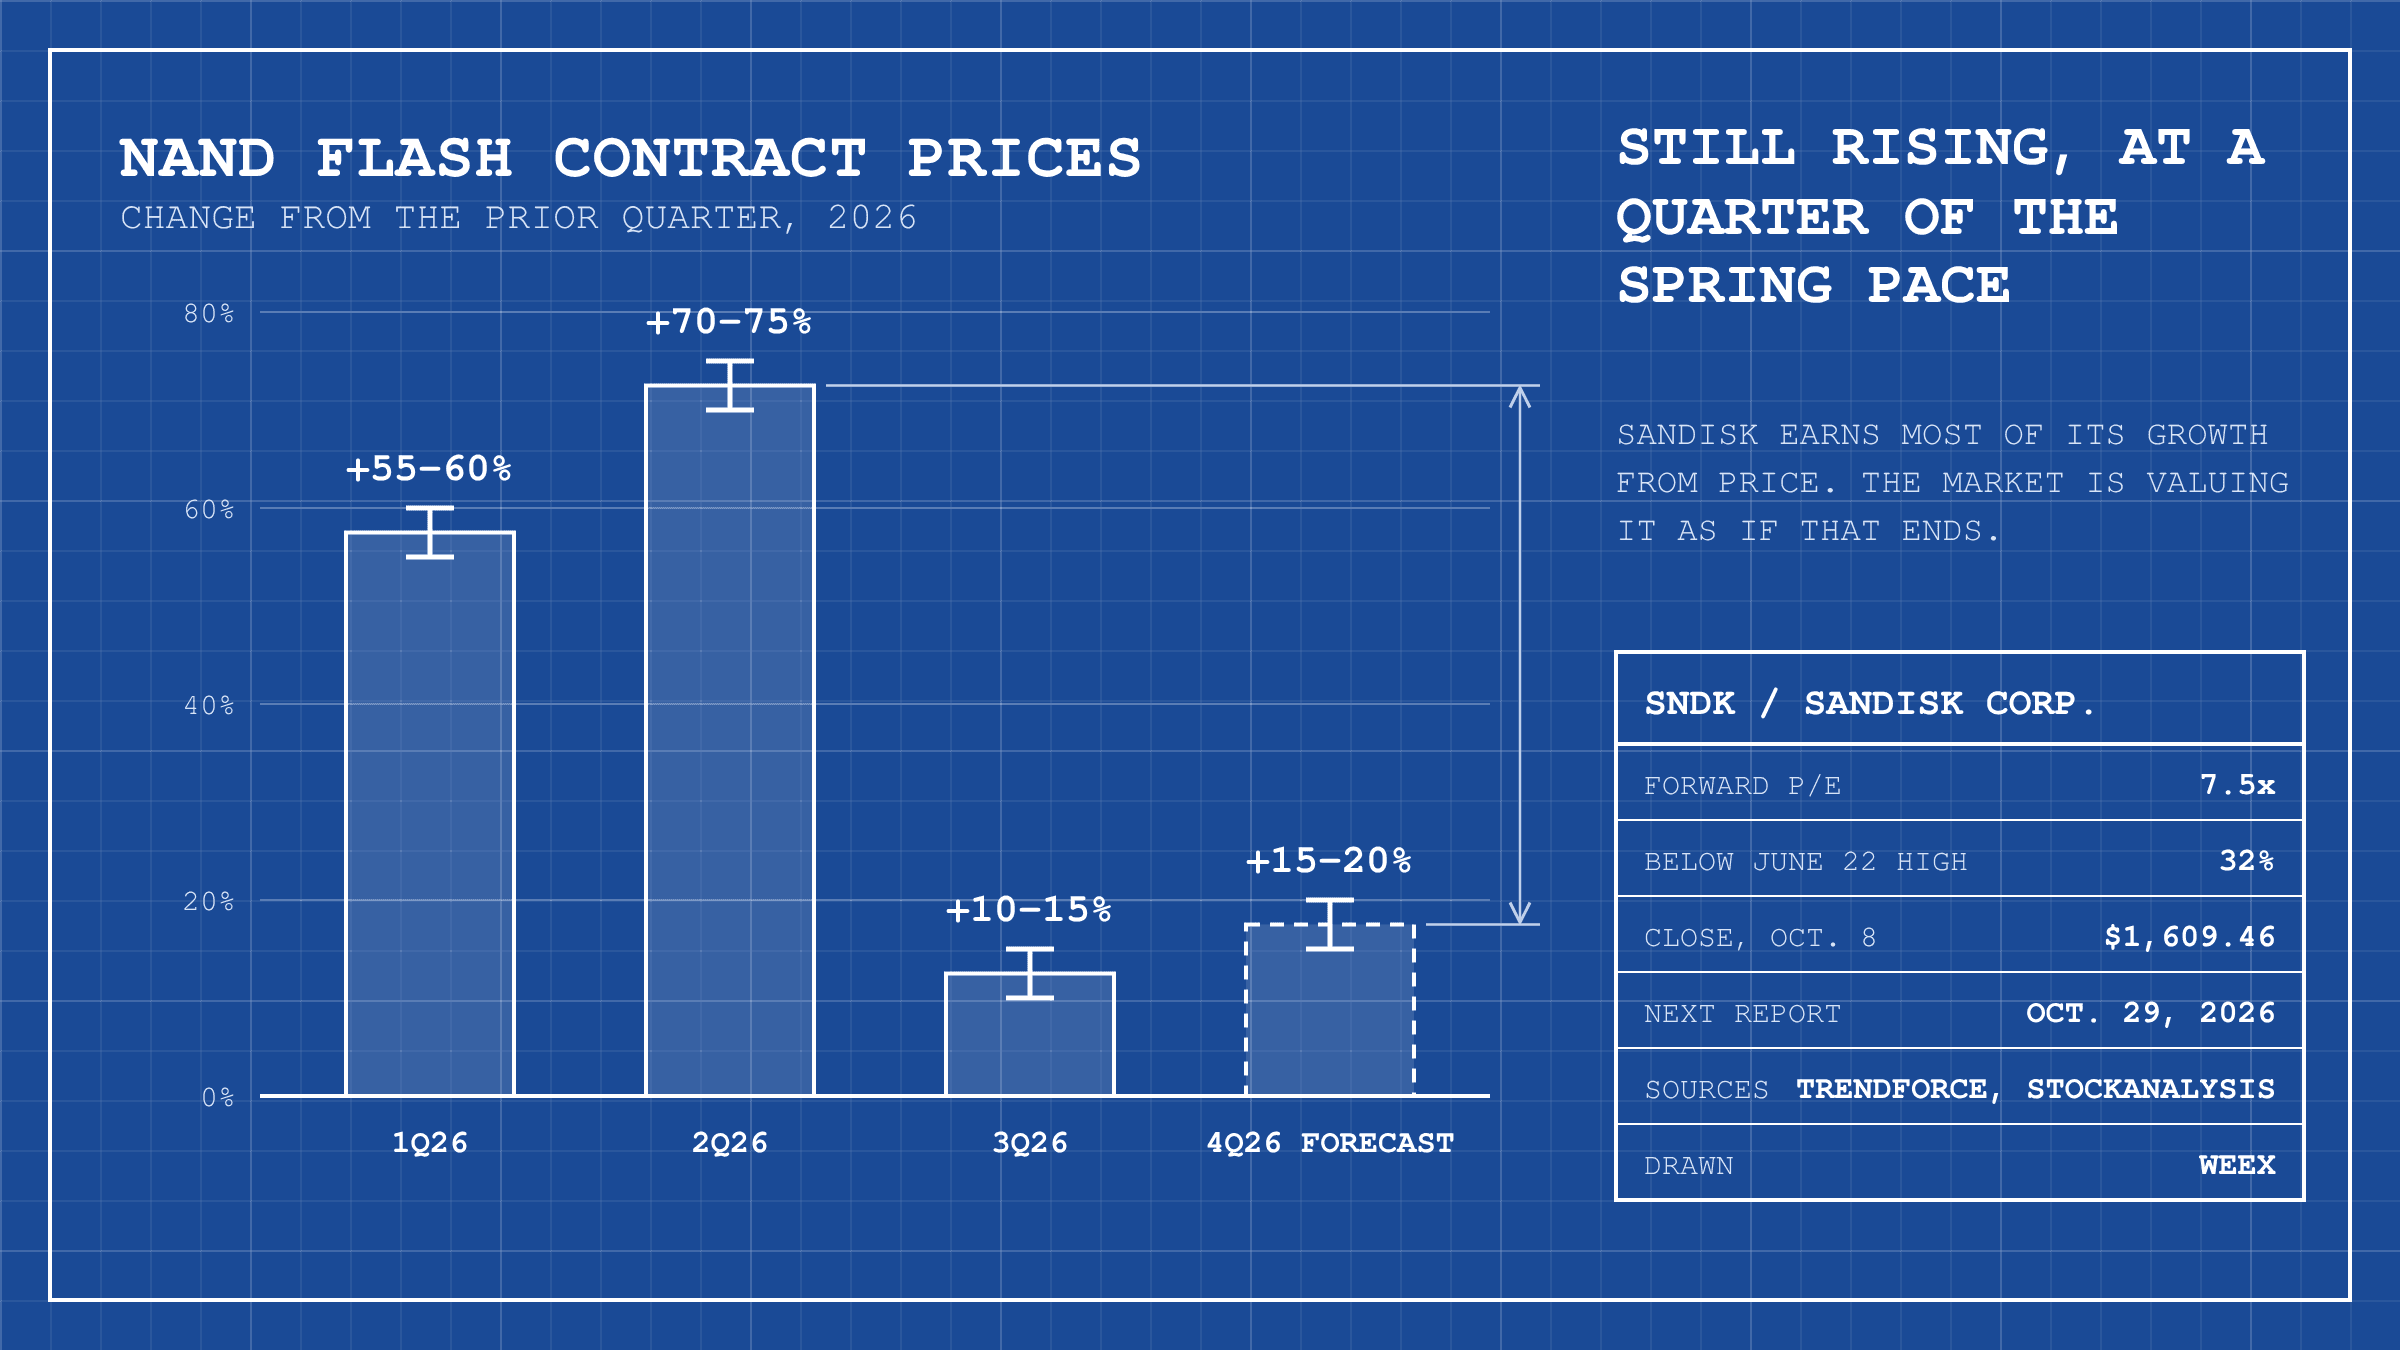
SNDK səhm fyuçersləri: SanDisk 29 oktyabrdan əvvəl mənfəətin 7.5 misli ilə ticarət olunur
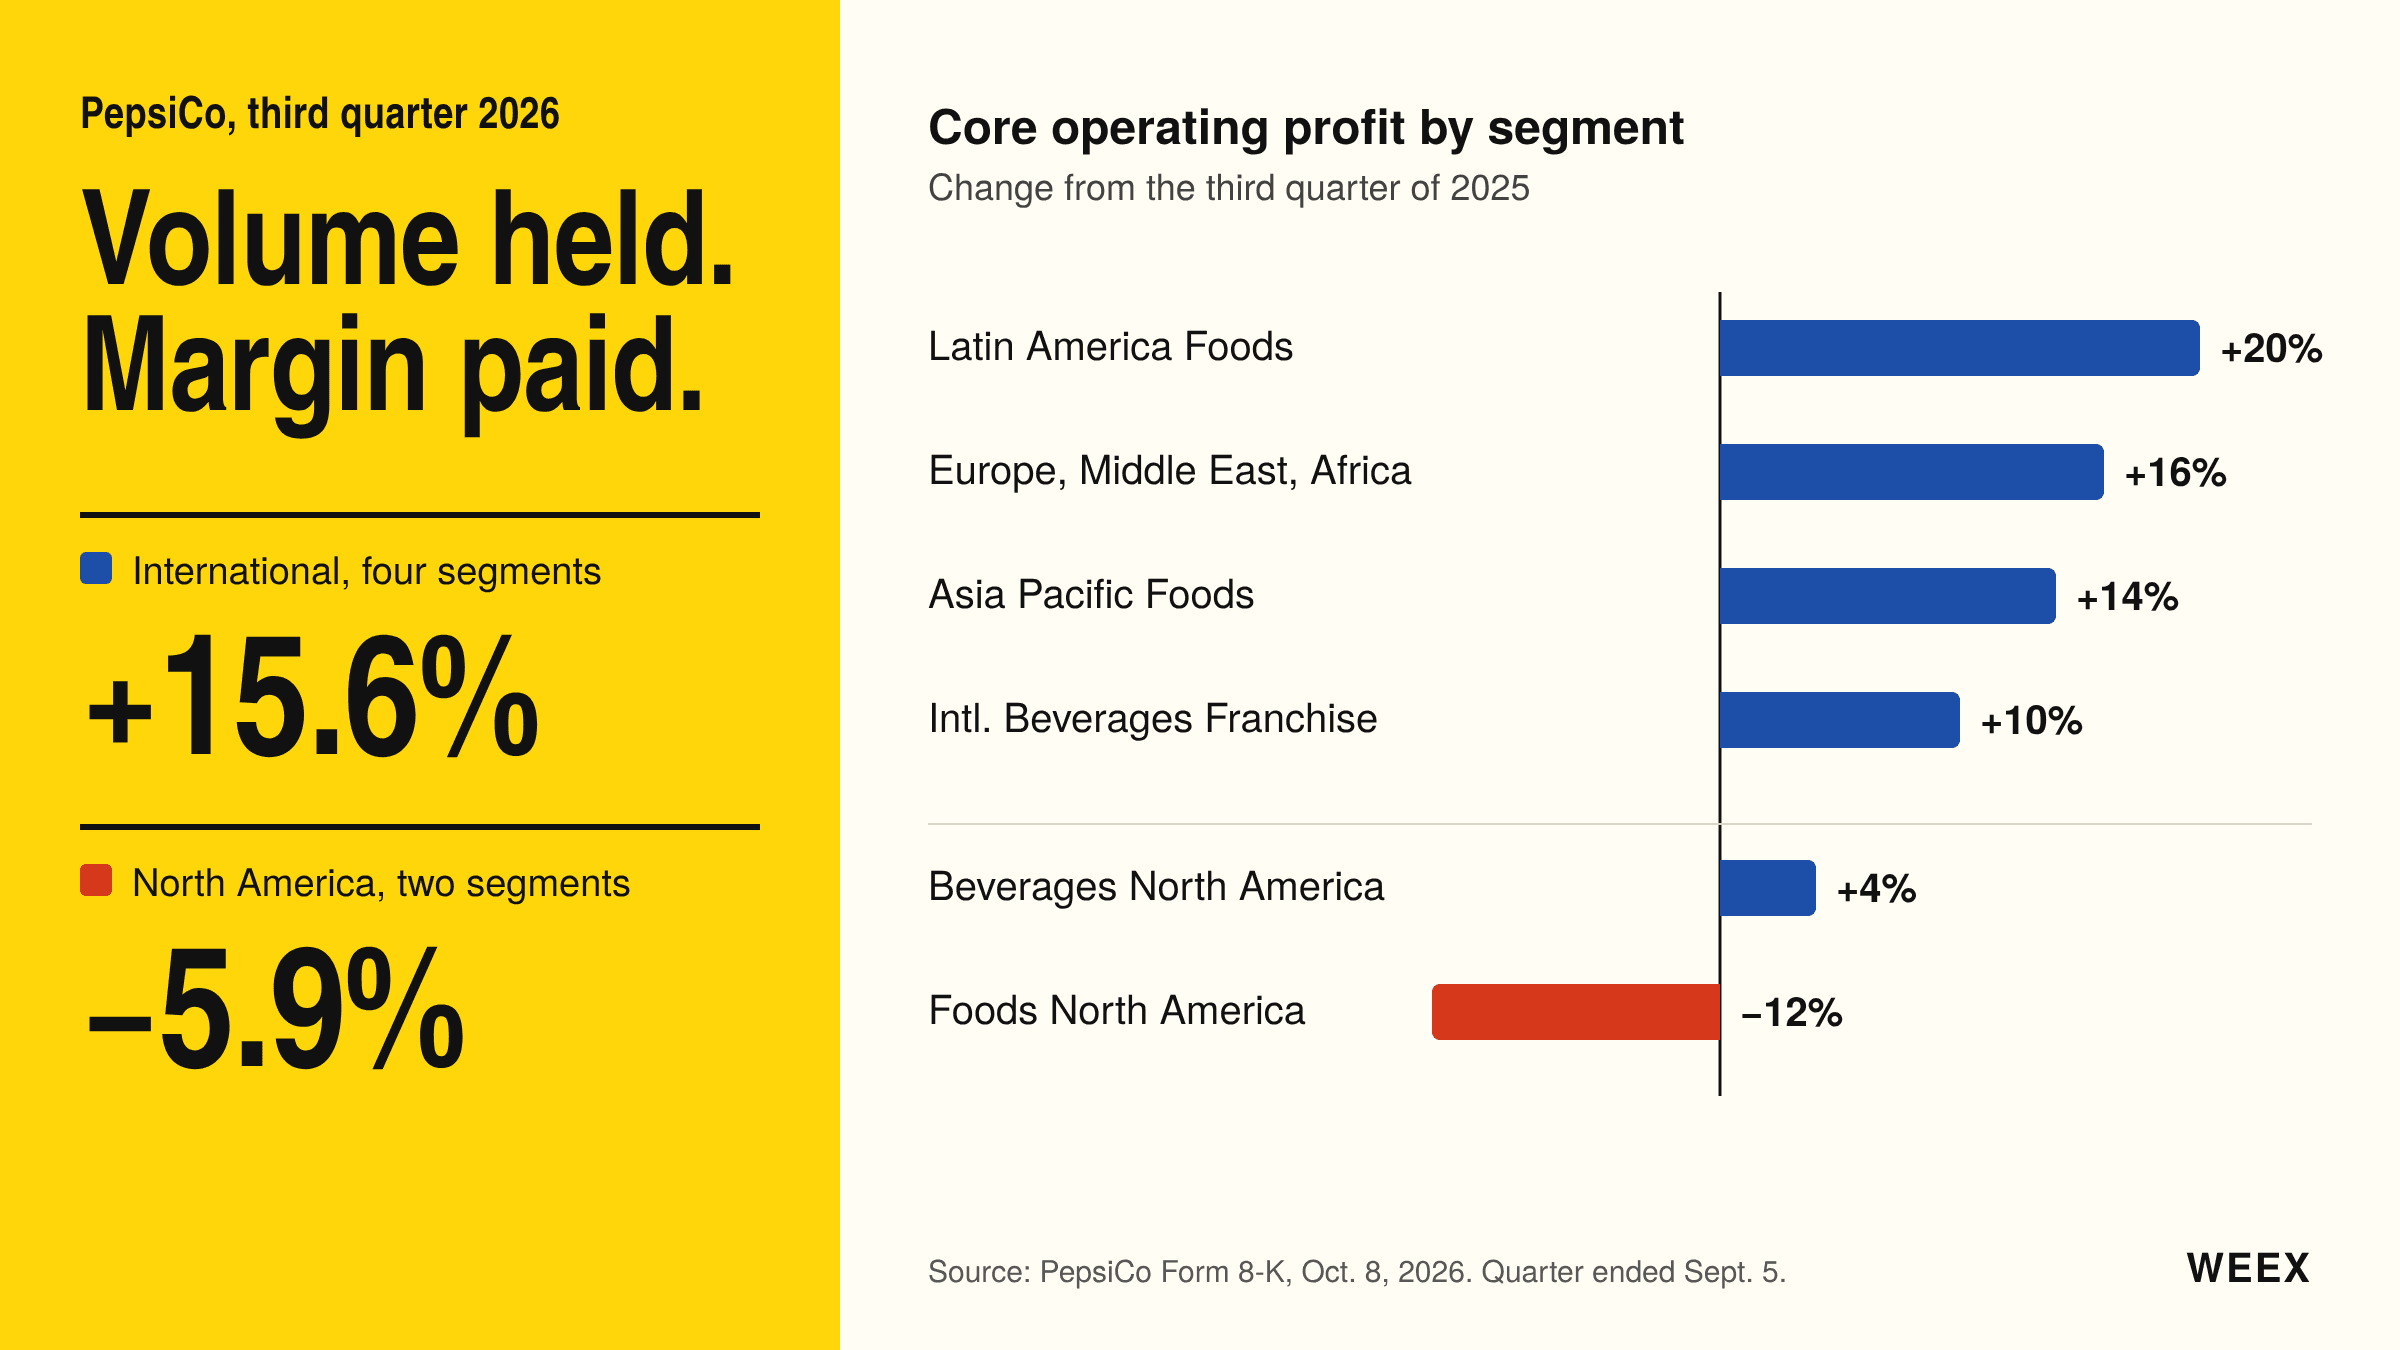
PEP-in gəlirləri: PepsiCo III rübdə proqnozu üstələdi, Şimali Amerika üzrə proqnozu azaltdı
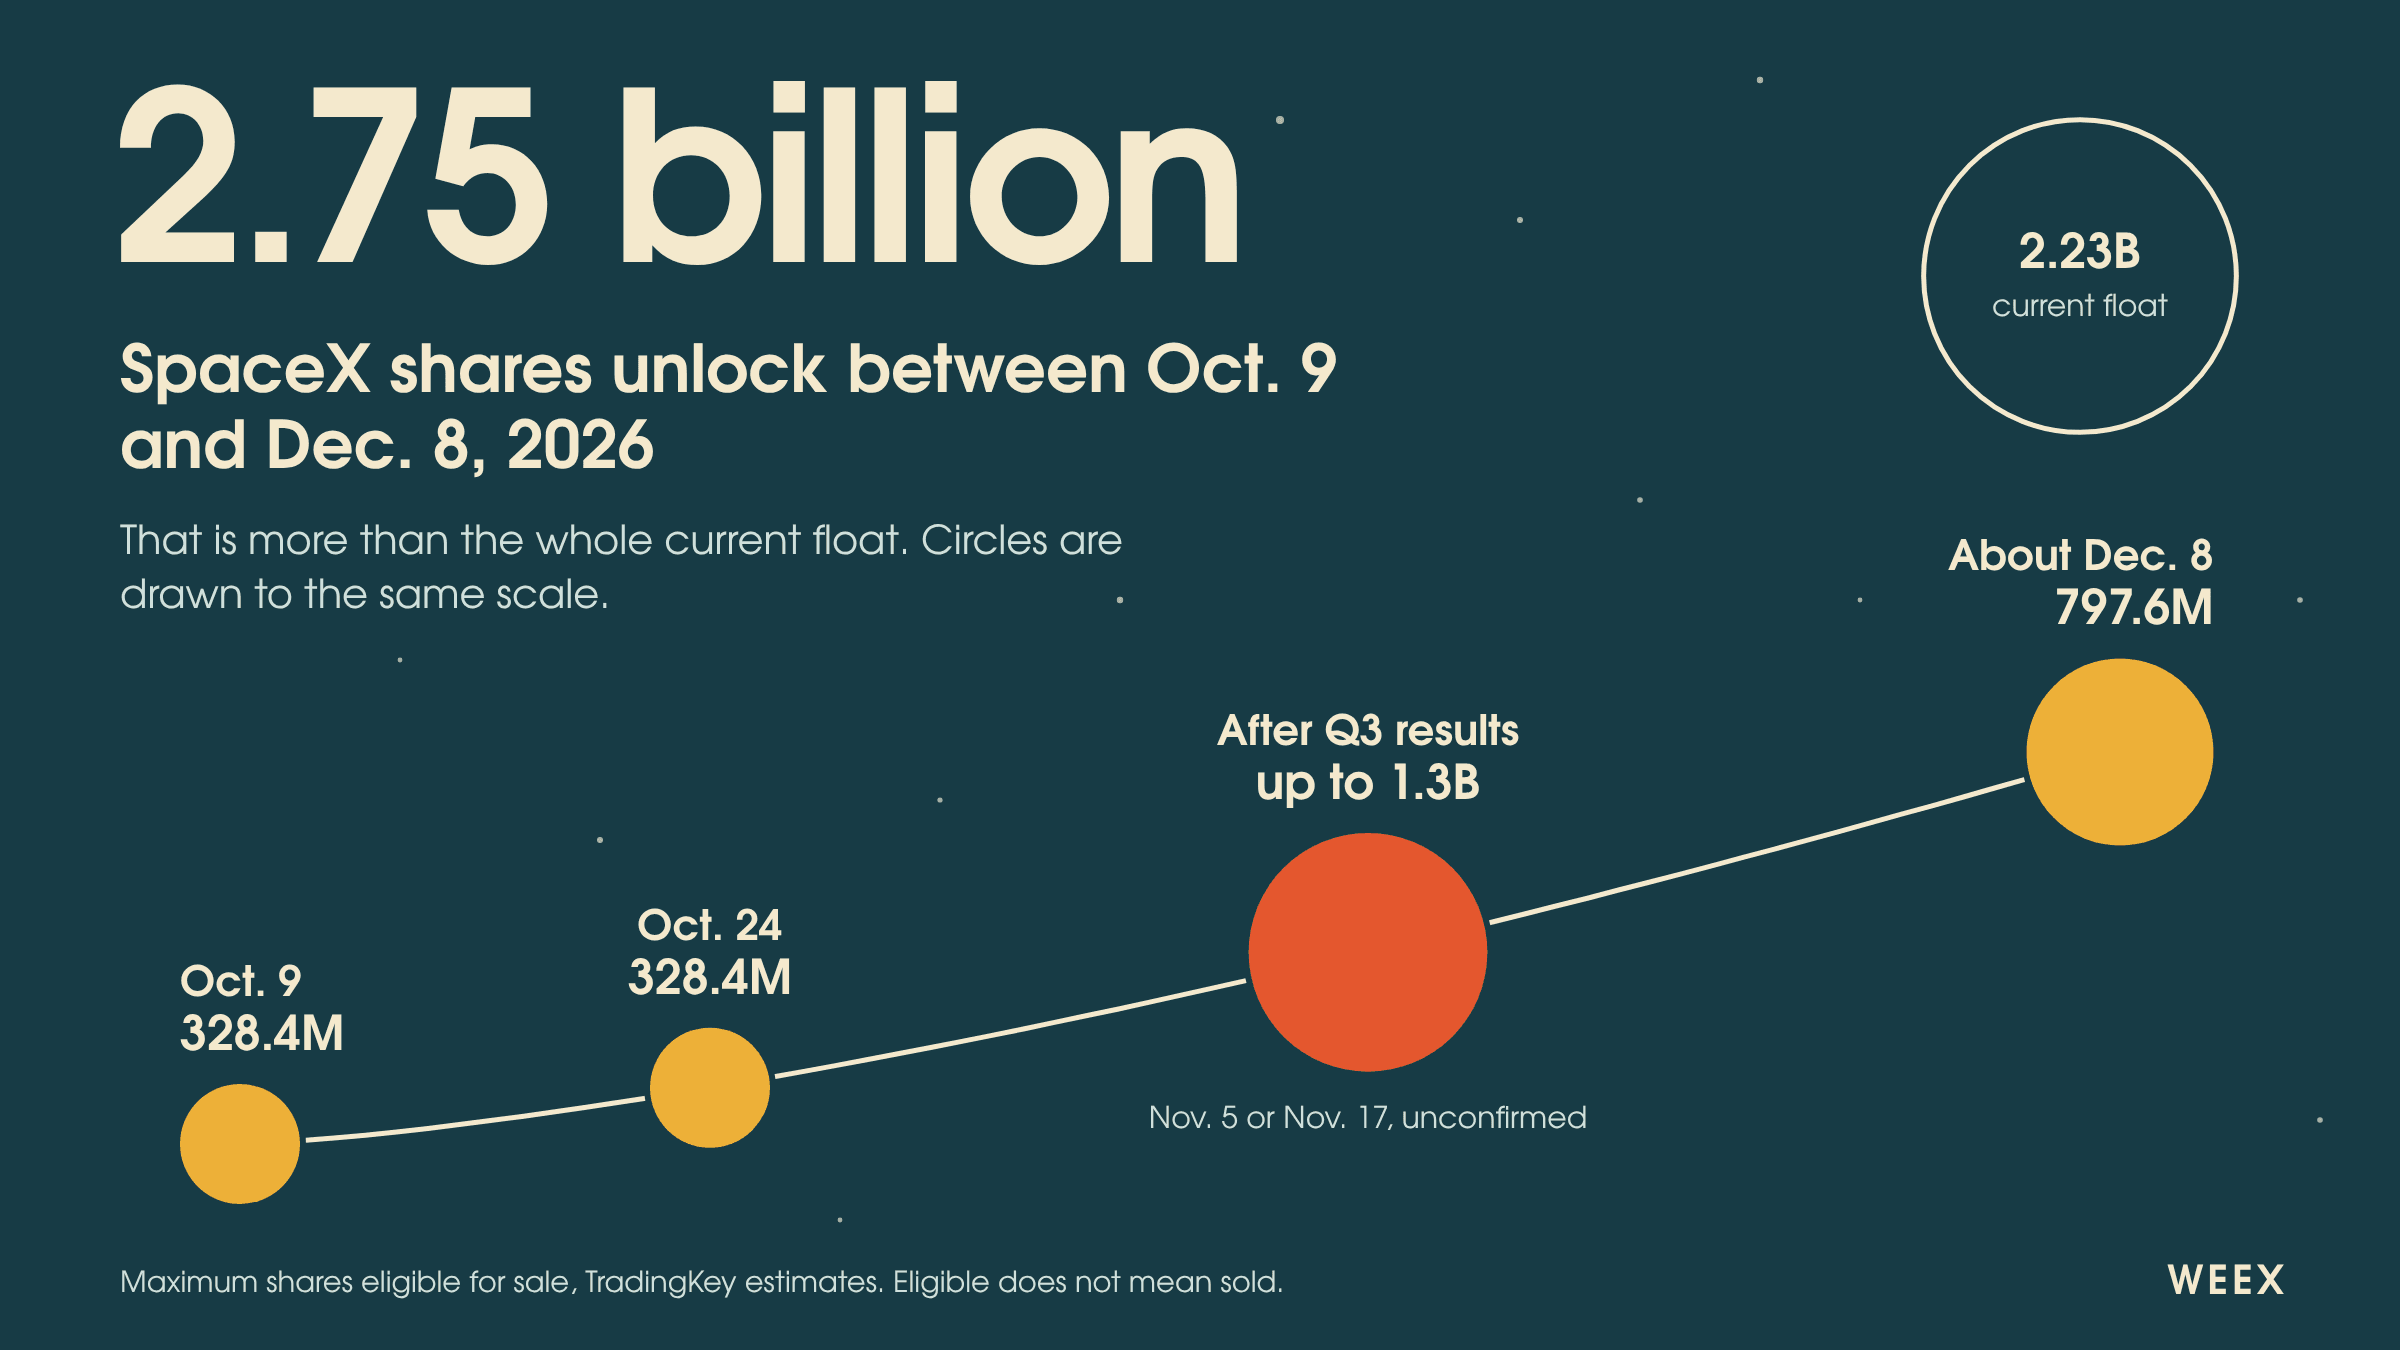
SPCX səhm fyuçersləri: Dekabradək 2,75mlrd SpaceX səhmi satışa açılır
BTC fyuçerslərinin təhlili: 80 K $ səviyyəsi qorundu, lakin long mövqelər hələ də ödəniş edir
ETH fyuçersləri: Ether bu həftə niyə Bitcoin-dən daha sürətlə ucuzlaşır
WEEX API Açarının Qurulması: Üçüncü Tərəf Platformasını Təhlükəsiz Qoşmaq
WEEX Broker modelləri: strategiya botları, copy-trading və sub-birjalar
WEEX Broker nədir? API proqramı, komissiyalar və necə işləyir
CAP qiyməti 23% artdı: Short mövqelərin likvidasiyası yüksəlişi niyə izah etmir

WEEX Birjası nədir? Kriptovalyuta ticarəti, API və platformaya ümumi baxış
Bazar dərinliyi nədir? Sifariş kitabçası qiymət hərəkətini necə göstərir?
Ethereum 2030 Yol Xəritəsi: Vitalikin Kriptoqrafik Dünya Kompüteri
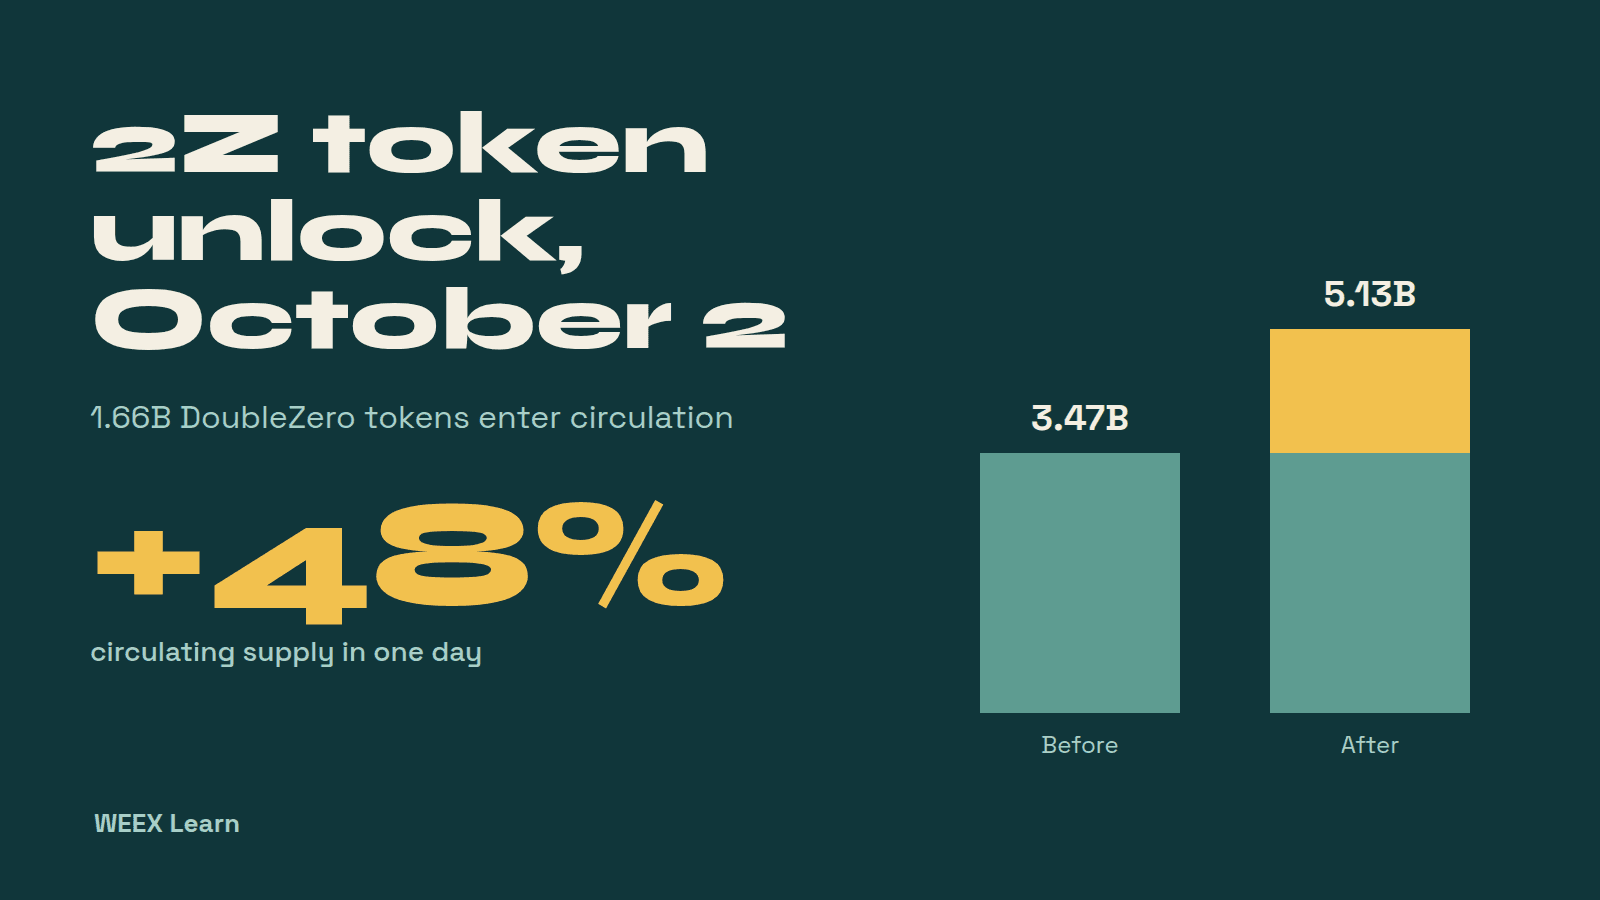
02.10 tarixində 2Z tokenlərinin kiliddən açılması: 1,66mlrd DoubleZero tokeni nə deməkdir?
Solana Alpenglow Mainnet tarixi: 28 sentyabr niyə buraxılış günü olmadı
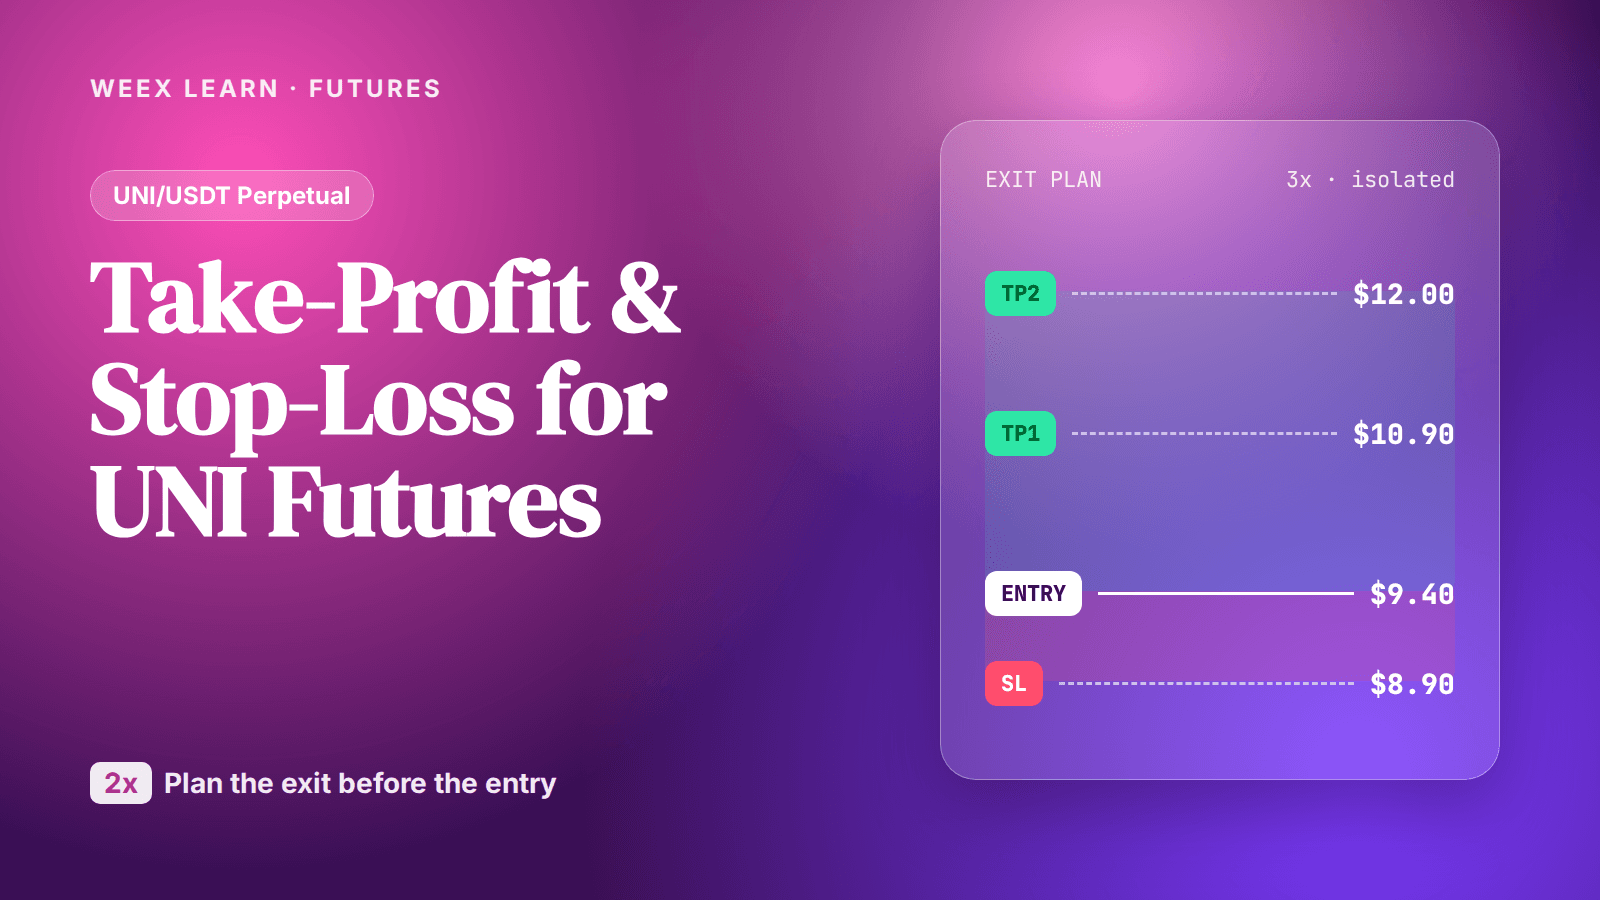
UNI fyuçersləri: 2x yüksəlişdən sonra mənfəət götürmə və zərəri dayandırma səviyyələrini necə təyin etməli
WEEX Broker necə olmaq olar: müraciət, API sazlanması və istifadəyə vermə
WEEX-də BTC fyuçers ticarəti: 25 sentyabrdan əvvəl BTC mükafatlarını əldə edin
Canlı ticarətə başlamazdan əvvəl WEEX Demo-da ticarət strategiyasını necə test etmək olar
WEEX API açarının qurulması: İcazələr, IP-yə bağlama və açar limitləri
WEEX API Bələdçisi: API Açarından İlk İmzalanmış Əmrə Qədər
WEEX API İnteqrasiya Bələdçisi: Autentifikasiya, Limitlər və 403 Xətası


