
Estafas tras el hackeo de Binance: cómo detectar falsas ofertas de reembolso y recuperación

 Califícanos en Google


Para la mayoría de los usuarios de criptomonedas, el mayor riesgo tras el hackeo de Binance no es el robo en sí, sino la oleada de estafas que viene después. Binance afirma que cubrirá todas las pérdidas del incidente de 29/10/2026, así que ningún usuario tiene que rellenar un «formulario de compensación», pagar una «comisión de recuperación» ni conectar un monedero para recuperar su dinero. En esta guía analizamos las cinco estafas relacionadas con el hackeo de Binance que más probablemente aparecerán esta semana, las señales de alarma que permiten identificarlas y una breve rutina de verificación que funciona en cualquier exchange.
Los incidentes en grandes exchanges crean las condiciones perfectas para el fraude. Los usuarios están preocupados, las retiradas se pausan y las actualizaciones oficiales llegan poco a poco. Los estafadores aprovechan ese vacío con mensajes que parecen urgentes y útiles. La propia Binance ha advertido a los usuarios que no confíen en enlaces, mensajes ni solicitudes de información de cuenta no oficiales mientras investiga lo ocurrido.
Por qué aumentan las estafas tras un incidente importante en Binance
En cuanto atacan a un gran exchange, cambian tres cosas.
En primer lugar, hay una noticia real de la que aprovecharse. Según Binance, el impacto estimado del incidente de Binance es de aproximadamente 6.300 M $, y se han congelado aproximadamente 3.000 M $. Los estafadores incluyen cifras reales como estas en mensajes falsos porque los números precisos hacen que una mentira parezca creíble.
En segundo lugar, los usuarios esperan que se pongan en contacto con ellos. Cuando se pausan las retiradas, la gente espera un correo electrónico o una notificación que indique que el servicio se ha restablecido. Un mensaje falso que anuncia que «se han reabierto las retiradas» llega justo cuando el usuario está más predispuesto a hacer clic.
En tercer lugar, la promesa de un reembolso hace que la gente baje la guardia. Binance ha dicho que cubrirá todas las pérdidas, así que un mensaje sobre una compensación parece plausible. La diferencia es que un reembolso legítimo de un exchange que cubre sus propias pérdidas no requiere que hagas nada.
Cinco estafas relacionadas con el hackeo de Binance a las que debes prestar atención
- Falsas reclamaciones de compensación. Un mensaje, correo electrónico o anuncio dice que los usuarios afectados deben «registrarse para recibir una compensación» mediante un formulario o sitio web. El formulario solicita tus credenciales de inicio de sesión, el código 2FA, la frase semilla o que conectes un monedero. Binance ha dicho que asumirá las pérdidas; no hay ningún proceso de reclamación que requiera tus credenciales.
- Phishing con el mensaje «Se han reabierto las retiradas». Un enlace promete acceso anticipado o prioritario a las retiradas. Lleva a una página de inicio de sesión clonada que captura tu contraseña y el código 2FA en tiempo real.
- Falsos agentes de soporte. Alguien en un grupo de Telegram, una respuesta en X o un mensaje directo afirma trabajar en el soporte de Binance y se ofrece a «revisar tu cuenta». El soporte legítimo de un exchange no inicia conversaciones por mensaje directo y nunca pide tu contraseña, código 2FA o frase semilla.
- Servicios de recuperación de fondos. Algunas cuentas anuncian que pueden «rastrear y recuperar» por adelantado, y a cambio de una comisión, los fondos perdidos en el hackeo. No se robaron saldos de cuentas individuales de usuarios, así que no hay nada que un tercero pueda recuperar en tu nombre.
- Falsos airdrops de tokens y sitios para reclamarlos. Un «airdrop de buena voluntad» o «token de ayuda por el hackeo» te pide conectar un monedero y firmar una transacción. Esa firma puede conceder a un contrato malicioso permiso para vaciar tu monedero.
Cómo verificar en 60 segundos cualquier mensaje de un exchange
Sigue esta rutina para cualquier mensaje sobre el incidente de Binance o cualquier aviso de un exchange:
- No hagas clic en el enlace. Abre la aplicación del exchange o escribe tú mismo la dirección del sitio web desde un marcador.
- Comprueba la cuenta oficial. Contrasta la afirmación con la cuenta verificada del exchange en X y su página de anuncios. Si no aparece allí, considérala falsa.
- Busca tu código antiphishing. Muchos exchanges permiten configurar un código personal que aparece en todos los correos electrónicos auténticos. Si un correo no lo incluye, no procede del exchange.
- Nunca compartas estas tres cosas. Tu contraseña, tu código 2FA y tu frase semilla. Ningún agente de soporte, proceso de reembolso o servicio de recuperación las necesita.
- Lee antes de firmar. Si un sitio pide a tu monedero que firme algo, comprueba qué estás autorizando. «Establecer aprobación para todo» o conceder permisos ilimitados para tokens debería hacer que te detengas de inmediato.
Los usuarios de WEEX pueden configurar un código antiphishing, 2FA mediante una aplicación de autenticación y una lista blanca de direcciones de retirada siguiendo la guía de seguridad de la cuenta de WEEX. La mayoría de los grandes exchanges ofrecen estos mismos tres ajustes, y merece la pena activarlos en todos los lugares donde guardes fondos.
Precio de --
Qué hacer si has hecho clic en un enlace fraudulento
La rapidez importa más que la vergüenza. Si has introducido tus datos en una página sospechosa o has firmado algo que no entendías:
- Cambia inmediatamente la contraseña de tu exchange desde la aplicación oficial y restablece el 2FA si has introducido un código en la página falsa.
- Revoca las sesiones activas y cualquier clave API que no hayas creado.
- Si has conectado un monedero y firmado una aprobación, revócala con un comprobador de aprobaciones de tokens y, después, transfiere los fondos restantes a un monedero nuevo.
- Si has compartido una frase semilla, da por comprometido ese monedero. Transfiere los fondos de inmediato a un monedero nuevo con una frase semilla nueva.
- Ponte en contacto con el exchange a través de su soporte oficial en la aplicación y denuncia el sitio o la cuenta fraudulentos en la plataforma donde los encontraste.
Conclusión sobre las estafas tras el hackeo de Binance
Las estafas relacionadas con el hackeo de Binance que circulan esta semana se basan en un único truco: hacer que actúes antes de verificar. Un reembolso real no requiere nada de ti, y la reapertura real de las retiradas aparecerá en la aplicación oficial, no en un mensaje directo. No compartas tu contraseña, tu código 2FA ni tu frase semilla, activa un código antiphishing y comprueba cada afirmación en los canales verificados del exchange antes de hacer clic.
Preguntas frecuentes
1. ¿Tengo que solicitar una compensación por el hackeo de Binance?
No. Binance ha dicho que cubrirá todas las pérdidas del incidente con su fondo SAFU y fondos de la empresa. Cualquier formulario o sitio web que te pida registrarte para recibir una compensación con tus credenciales de inicio de sesión o tu monedero debe considerarse una estafa.
2. ¿Cómo puedo saber si un correo electrónico de Binance es auténtico?
Comprueba que incluya el código antiphishing que configuraste en los ajustes de tu cuenta y confirma la información en la cuenta verificada de Binance en X o en su página de anuncios. No utilices los enlaces del correo electrónico para iniciar sesión.
3. ¿Puede un servicio de recuperación recuperar los fondos perdidos en el hackeo de Binance?
Los fondos robados procedían de los propios monederos de Binance, no de las cuentas individuales de los usuarios, y Binance está cubriendo las pérdidas. Los servicios que cobran comisiones por adelantado para recuperar fondos perdidos en un hackeo siguen un patrón de estafa muy conocido.
4. ¿Qué debo hacer si he introducido mi contraseña en un sitio falso de Binance?
Cambia tu contraseña desde la aplicación oficial, restablece el 2FA, cierra todas las sesiones, elimina las claves API desconocidas y ponte en contacto con el soporte de Binance a través de la aplicación oficial lo antes posible.
Este contenido se ofrece únicamente con fines informativos generales y no constituye un asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, operar o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
Te puede gustar
Fondo de Dividendos de Estados Unidos (USDF): ¿está relacionado con el plan de dividendos de Trump?
¿Cómo ganan dinero los emisores de stablecoins? El negocio detrás de un token de 1 $
Acciones de AVGO y META: qué revela una semana de financiación de IA de 88.000 M $
Regulación cripto en Taiwán en 2027: claves para los inversores
Acciones de CLS tras los resultados del T3: ingresos al alza 83%, perspectivas para 2027 y qué deberían comprobar los inversores
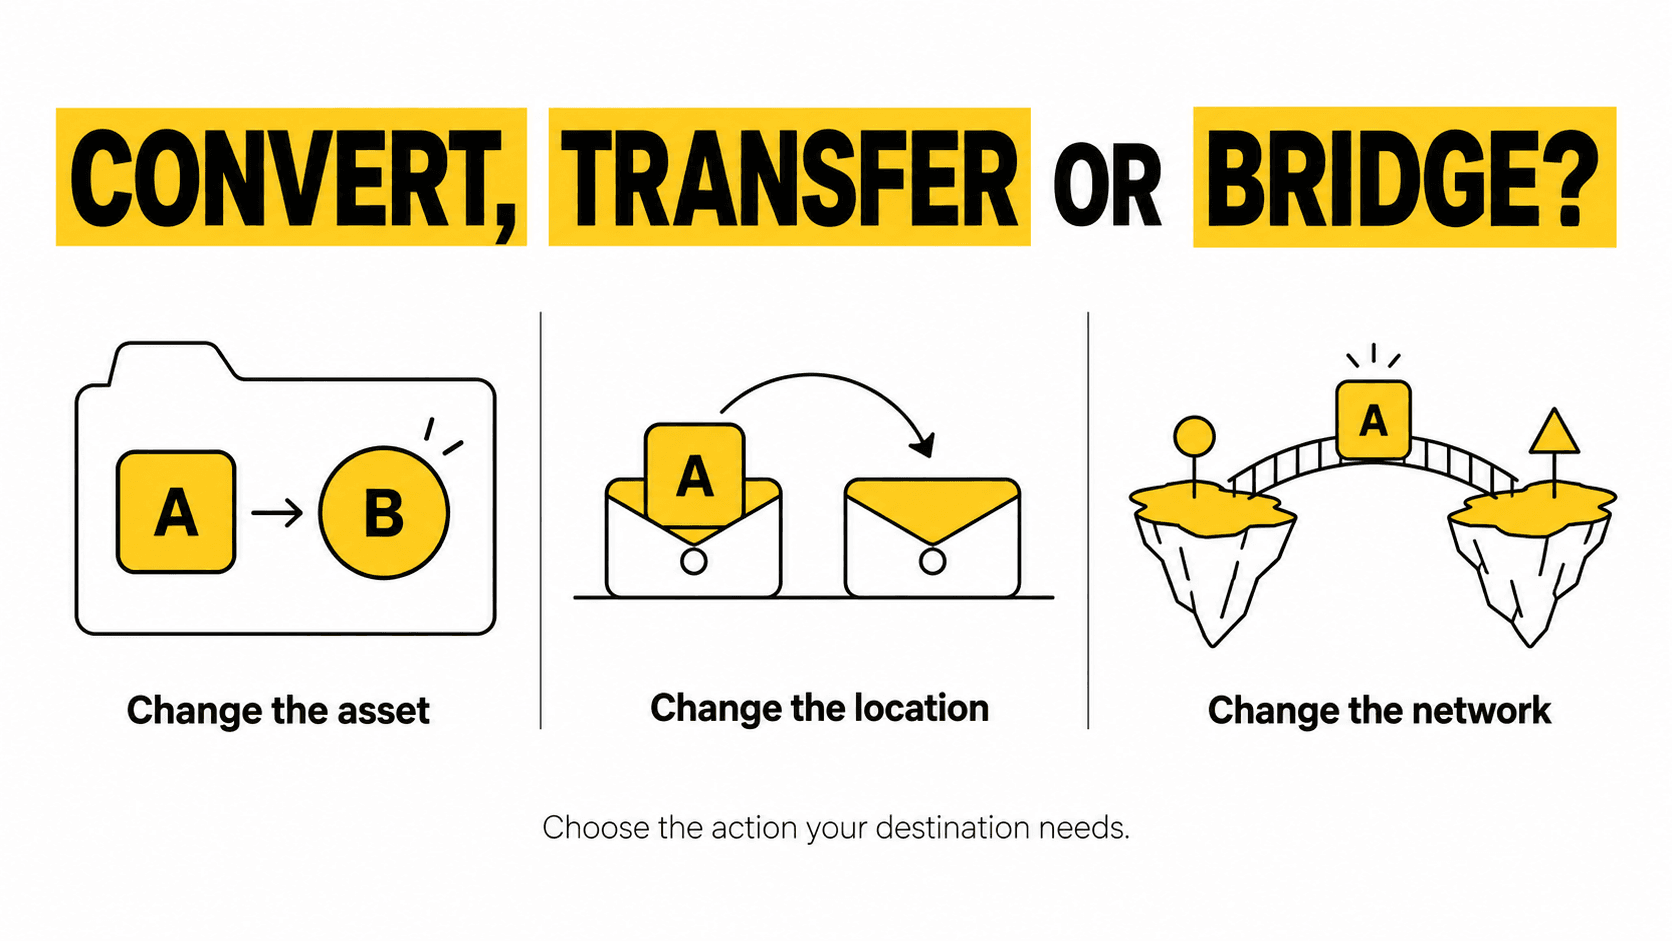
Conversión de criptomonedas vs. transferencia vs. puente: ¿qué acción necesitas?
¿Es legítimo United States Dividend Fund (USDF)? Qué revelan realmente las comprobaciones del sitio web y Reddit

¿Qué es United States Dividend Fund (USDF)? Afirmaciones sobre su lanzamiento en octubre y comprobaciones de identidad del token
¿Deberías mantener tu reserva de liquidez cripto en WEEX Auto Earn? Los cálculos
¿Hacer staking de ETH o mantener USDT en WEEX? El movimiento del precio que lo decide
¿Qué transparencia ofrece un exchange de criptomonedas? Cómo comprobar la prueba de reservas y los fondos de protección
¿Qué transparencia ofrece un exchange de criptomonedas? Cómo comprobar la prueba de reservas y los fondos de protección
¿Qué es el trading con apalancamiento en criptomonedas? Guía para principiantes con ejemplos sencillos
¿Qué es el trading con margen en criptomonedas? Cómo funciona, en qué se diferencia de los futuros y qué puede salir mal
Mejor plataforma para operar con apalancamiento en criptomonedas: qué comparar antes de elegir un exchange
Staking de WXT cuando la oferta se reduce: qué aportan las quemas a tu rendimiento
Tasa de financiación de ETH hoy: 0,0087% cada 8 h mientras los largos de Ether vuelven a apalancarse
¿Qué es el trading con margen? Un ejemplo de 1.000 $ con apalancamiento de 3x y 10x
¿Qué es el apalancamiento en trading? Cómo funcionan ratios como 5x y 10x y qué efecto tienen en tu riesgo
¿Qué es el trading con apalancamiento? Guía para principiantes sobre margen, liquidación y tasas de financiación
¿Por qué cae la acción de CoreWeave (CRWV)? Deuda, rendimientos de los bonos y qué dicen los analistas
Moneda Flying Tesla Roadster (FTR): qué es y qué comprobar antes de operar con una memecoin del Roadster
Cotización de WEEX Convert: cómo funciona realmente el bloqueo del precio durante 8 segundos
Condición de EMT significativo de USDC en la UE: qué cambia el 12/11 con MiCA
Las acciones de CoreWeave se desploman 15%: por qué el rendimiento de un bono asustó a CRWV
Mejor minero de criptomonedas para principiantes: qué revisar sobre costes, consumo eléctrico, hashprice y rentabilidad antes de comprar
Orden limitada vs. orden de mercado: cuál usar al operar con criptomonedas
Mejor plataforma de criptomonedas para principiantes: elige según tu objetivo, no por la marca
Los mejores pódcast de criptomonedas para principiantes: plan de escucha de 4 semanas
Cómo comprar criptomonedas de forma anónima: 5 métodos, costes reales y límites
Fondo de Dividendos de Estados Unidos (USDF): ¿está relacionado con el plan de dividendos de Trump?
¿Cómo ganan dinero los emisores de stablecoins? El negocio detrás de un token de 1 $
Acciones de AVGO y META: qué revela una semana de financiación de IA de 88.000 M $
Regulación cripto en Taiwán en 2027: claves para los inversores
Acciones de CLS tras los resultados del T3: ingresos al alza 83%, perspectivas para 2027 y qué deberían comprobar los inversores
Conversión de criptomonedas vs. transferencia vs. puente: ¿qué acción necesitas?
Contenido
Monedas populares
Artículos recientes


