
Una cartera de Ethereum inactiva transfirió 4,6 millones de USD. Los estafadores tendieron una trampa en tres minutos

 Califícanos en Google


Una de las carteras de Ethereum que ha existido desde el lanzamiento de la red en 2015 envió fondos por primera vez en más de una década, y poco después se convirtió en el objetivo de un ataque automatizado. Sin embargo, el propietario no cayó en la trampa de las direcciones fraudulentas y finalmente transfirió 2154,94 ETH, por un valor de aproximadamente 4,6 millones de USD, a la cuenta correcta.
La dirección recibió su primer ETH ya en el bloque génesis de Ethereum, minado en julio de 2015. En marzo de 2016, la cartera recibió 755 ETH adicionales. Durante los años siguientes, no se registró ninguna transferencia saliente desde ella.
La situación cambió el lunes 9 de noviembre. A las 22:04 hora local en Polonia, el propietario envió 0,05 ETH, es decir, alrededor de 106 USD, a una nueva dirección que comenzaba con los caracteres 0x1321beb8 y terminaba en 1A44. La pequeña transacción de prueba fue registrada por el servicio Whale Alert.
Apenas tres minutos después, la antigua cartera comenzó a recibir una serie de pequeñas transferencias de ETH. Provenían de dos direcciones que eran sorprendentemente similares a la que se había utilizado anteriormente para enviar la cantidad de prueba. Una comenzaba con 0x13211f y la otra con 0x1321FB. Ambas terminaban con la misma secuencia de caracteres: 1A44.
Según los datos disponibles en el explorador Etherscan, ambas direcciones sospechosas fueron financiadas por cuentas marcadas como "Fake_Phishing". Desde una de ellas se enviaron hasta 43 pequeñas transferencias. Su objetivo era insertar direcciones falsas en el historial de transacciones de la víctima. fuente: Etherscan
[HAZ CLIC PARA AMPLIAR]
Trampa para el usuario de la cartera
Este es un ejemplo de un ataque conocido como address poisoning, o envenenamiento de direcciones. Los estafadores generan carteras que se asemejan a las que el usuario ha utilizado anteriormente y luego envían pequeñas cantidades de criptomonedas a su dirección. De este modo, las cuentas falsas aparecen en el historial de operaciones y pueden confundirse con los receptores legítimos.
El mecanismo aprovecha la forma en que muchas aplicaciones de cartera presentan las direcciones. En lugar de mostrar la cadena completa de caracteres, las interfaces a menudo solo muestran el principio y el final. Como resultado, dos direcciones diferentes pueden parecer casi idénticas.
Los delincuentes esperan que el usuario, en la siguiente transacción, copie el receptor directamente del historial de operaciones, sin verificar cuidadosamente toda la dirección. En el caso de grandes transferencias, tal error puede significar una pérdida irreversible de fondos.
En el caso descrito, los estafadores reaccionaron excepcionalmente rápido. Los bots automatizados pueden monitorear la blockchain en busca de carteras grandes que han estado inactivas durante mucho tiempo. La primera transferencia saliente puede ser una señal para ellos de que el propietario se está preparando para mover una mayor cantidad de criptomonedas. Un pequeño pago de prueba crea entonces la oportunidad de insertar una dirección falsa.
Ya hemos escrito sobre una amenaza similar en BitHub.pl. En este artículo, describimos el caso de un inversor que perdió casi 400,000 zlotys debido al envenenamiento del historial de transacciones.
El propietario envió 4,6 millones de USD a la dirección correcta
Esta vez, el intento de fraude fracasó. El propietario de la cartera tomó una precaución adicional. A las 22:20 UTC, la nueva dirección del receptor envió de vuelta 0,01 ETH, de los cuales casi la totalidad regresó tres minutos después. Este movimiento podría haber servido para verificar si el control sobre la cartera de destino funcionaba correctamente.
A las 22:42 UTC, es decir, 38 minutos después de la primera transacción de prueba, se enviaron 2154,94 ETH desde la cartera de muchos años, por un valor de aproximadamente 4,6 millones de USD. Los fondos llegaron a la dirección correcta que comenzaba con 0x1321beb8. Según los datos de Etherscan sobre la cartera del receptor, se habían acumulado alrededor de 2155 ETH.
El caso muestra cuán rápido pueden reaccionar los fraudes automatizados a la actividad de los usuarios de la blockchain. El problema tiene una escala mucho más amplia que un solo intento de robo. En enero de 2026, analistas del banco Citi advirtieron que el envío masivo de pequeñas transferencias por parte de estafadores podría inflar artificialmente las estadísticas de actividad de Ethereum. Una gran parte de las transacciones adicionales tenía un valor inferior a 1 USD.
Por otro lado, un análisis de la empresa Bitquery sobre el envenenamiento de direcciones en Ethereum mostró que en el transcurso de 12 meses hasta el 31 de julio de 2026, los estafadores causaron pérdidas de al menos 76,1 millones de USD. 1,635 usuarios fueron afectados, y las campañas abarcaron casi 8 millones de carteras.
La regla más importante sigue siendo la misma: antes de enviar criptomonedas, se debe verificar toda la dirección del receptor, y no solo su principio y final. Para grandes cantidades, también es recomendable realizar una pequeña transferencia de prueba y confirmar los datos del receptor a través de un canal independiente.
Lee también:
Coinbase con licencia bancaria completa. La decisión de la OCC ha entrado en vigor
Glamsterdam puede amenazar miles de contratos inteligentes de Ethereum. Los desarrolladores proponen dos soluciones
Precio de --
Este contenido se ofrece únicamente con fines informativos generales y no constituye un asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, operar o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
Te puede gustar

Seminario: Historia de Hyperliquid y Finanzas On-Chain con el invitado Takuya Fujita (18/11 19:30 @ Gentoosha)
WEEX en exclusiva: la dimisión del CEO de Nvidia afecta a las tecnológicas; Bitcoin cae hasta el soporte de 70.000$ | Resumen diario del mercado WEEX (13/11/2026)
La venta de acciones tecnológicas hizo caer Bitcoin hasta el soporte de 70.000$, mientras que Ethereum bajó brevemente de 2.000$. Los ETF spot de Bitcoin registraron salidas netas por quinto día consecutivo de negociación. La dimisión del CEO de Nvidia provocó una fuerte volatilidad en el precio de sus acciones. Las previsiones de Nebius para todo el año quedaron por debajo de las expectativas. El PPI de octubre es el dato clave que habrá que seguir el 13/11.
La dimisión del CEO de Nvidia impacta en las acciones tecnológicas; Bitcoin cae al soporte de 70.000$ | Resumen diario del mercado WEEX (13/11/2026)
Las ventas de acciones tecnológicas hicieron caer Bitcoin hasta el nivel de soporte de 70.000$, mientras que Ethereum bajó brevemente de 2.000$. Los ETF spot de Bitcoin registraron salidas netas por quinto día de trading consecutivo. La dimisión del CEO de Nvidia provocó una fuerte volatilidad en el precio de sus acciones. Las previsiones de Nebius para todo el año quedaron por debajo de las expectativas. El PPI de octubre es el dato clave que habrá que seguir el 13/11.

La propuesta de Aave apunta a 3,5 millones de dólares en ingresos anuales adicionales a través de cambios en los factores de reserva
La actualización Veyra de Injective se dirige a la votación de gobernanza antes del lanzamiento del 24 de noviembre

Entrevista exclusiva|Fu Peng: No tengo fe en BTC
DSRV firma un acuerdo de colaboración con Tiger Research para apoyar las finanzas en la cadena

El piloto de PNC con Coinbase convierte USDC entrante en depósitos bancarios comerciales
La Fundación Ethereum lanza la aplicación Universal Ethereum Signer
Un usuario de Aave pierde 305,000 dólares tras el secuestro del sitio web de Across Protocol
Ethereum planea avanzar en su transición post-cuántica hacia 2027
Davie analiza la estrategia de ETH, centrándose en los niveles clave de soporte y resistencia

Arch Lending lanza refinanciación de Bitcoin con un objetivo de tasa de 1 punto
Unocoin presenta una investigación sobre las transacciones de salida de direcciones de Ethereum de BitGo
xStocks tokeniza acciones que funcionan de forma nativa en OP Mainnet, ether.fi lanza funciones de acuñación y redención

SoFi conecta SoFiUSD a la red de pagos Polygon
Ventana de ataque de 9 minutos, 7,1 millones de BTC expuestos: ¿Cómo puede Bitcoin salvarse ante la amenaza cuántica?
BitGo Mint añade funciones de acuñación y redención de USDC

Aave propone limitar el uso de varios criptoactivos como colateral por $1,33 mil millones

BlockUnion y la Fundación del Ecosistema Lido alcanzan una colaboración estratégica

Bankless: Después de la reducción del TVL en la cadena, MEGA apuesta $30 millones en el mercado de inferencia de IA
Péter Szilágyi sugiere desconectar la red de dispositivos inteligentes
Propuesta de reglas 401(k) en EE. UU. permite la asignación de criptomonedas, obstáculos para la entrada de altcoins
Canaan recurre a sus tenencias de Bitcoin tras una caída del 96% en las ventas de máquinas mineras
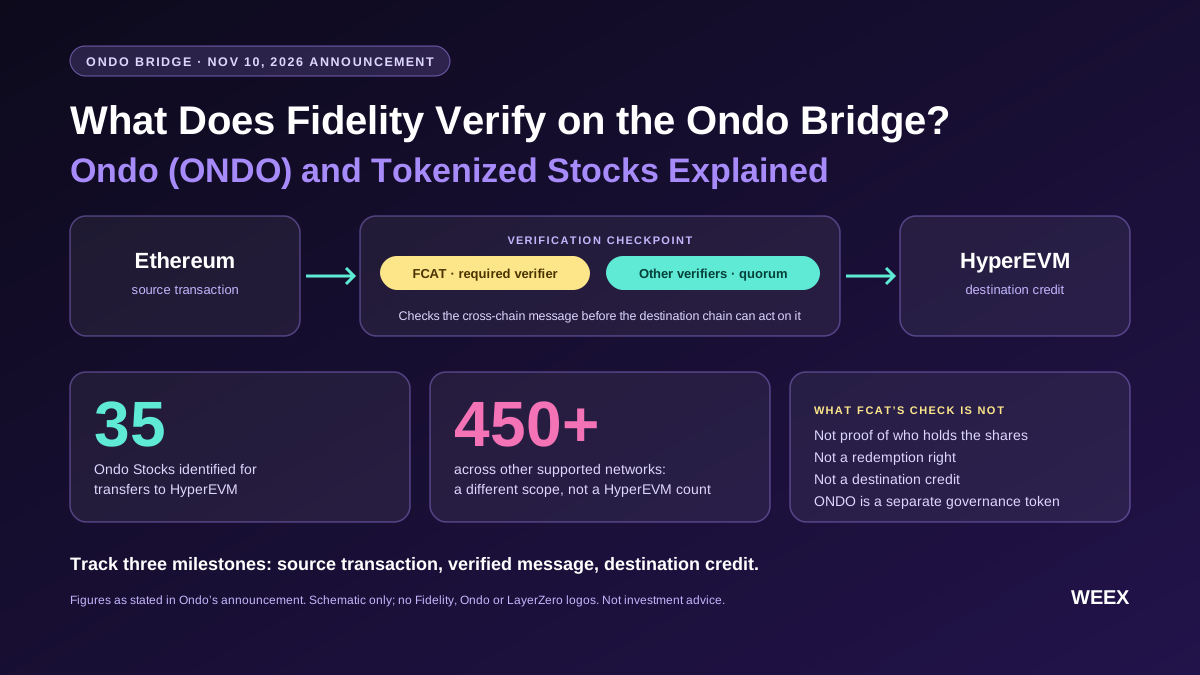
¿Qué verifica Fidelity en el puente de Ondo? Explicación de Ondo (ONDO) y las acciones tokenizadas

Hawkeye planea acciones tokenizadas: ¿cómo funcionará el registro de accionistas?
La huella de transferencia de USDC de Base no prueba el alcance de los comerciantes, muestran los datos
Willy Woo Argumenta que Bitcoin No Está en Mercado Bajista en Medio del Sentimiento de Miedo
Revisión a finales de 2026: Política, IA y la Reserva Federal, el mercado está experimentando una "revalorización de riesgos"
El ETF de Ethereum sufre una salida neta de 145 millones de dólares, acumulando cinco días de salidas netas
Seminario: Historia de Hyperliquid y Finanzas On-Chain con el invitado Takuya Fujita (18/11 19:30 @ Gentoosha)
WEEX en exclusiva: la dimisión del CEO de Nvidia afecta a las tecnológicas; Bitcoin cae hasta el soporte de 70.000$ | Resumen diario del mercado WEEX (13/11/2026)
La venta de acciones tecnológicas hizo caer Bitcoin hasta el soporte de 70.000$, mientras que Ethereum bajó brevemente de 2.000$. Los ETF spot de Bitcoin registraron salidas netas por quinto día consecutivo de negociación. La dimisión del CEO de Nvidia provocó una fuerte volatilidad en el precio de sus acciones. Las previsiones de Nebius para todo el año quedaron por debajo de las expectativas. El PPI de octubre es el dato clave que habrá que seguir el 13/11.
La dimisión del CEO de Nvidia impacta en las acciones tecnológicas; Bitcoin cae al soporte de 70.000$ | Resumen diario del mercado WEEX (13/11/2026)
Las ventas de acciones tecnológicas hicieron caer Bitcoin hasta el nivel de soporte de 70.000$, mientras que Ethereum bajó brevemente de 2.000$. Los ETF spot de Bitcoin registraron salidas netas por quinto día de trading consecutivo. La dimisión del CEO de Nvidia provocó una fuerte volatilidad en el precio de sus acciones. Las previsiones de Nebius para todo el año quedaron por debajo de las expectativas. El PPI de octubre es el dato clave que habrá que seguir el 13/11.
La propuesta de Aave apunta a 3,5 millones de dólares en ingresos anuales adicionales a través de cambios en los factores de reserva
La actualización Veyra de Injective se dirige a la votación de gobernanza antes del lanzamiento del 24 de noviembre
Entrevista exclusiva|Fu Peng: No tengo fe en BTC
Artículos recientes


Últimos listados de monedas en WEEX


