
Cómo convertirte en broker de WEEX: solicitud, configuración de API y puesta en marcha

 Prefiérenos en Google


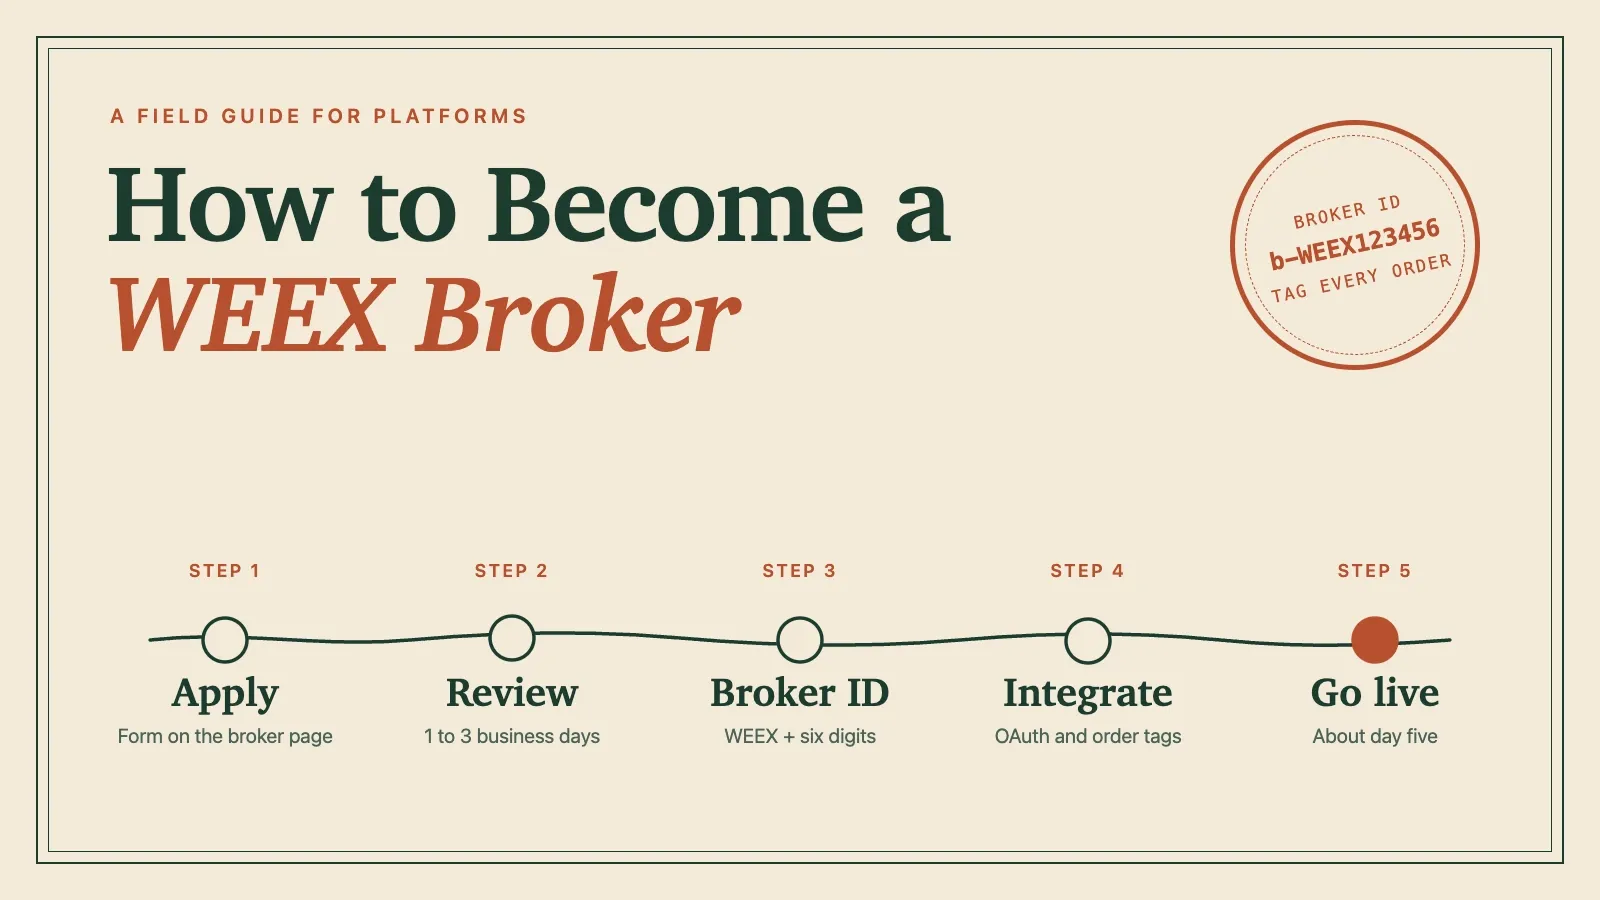
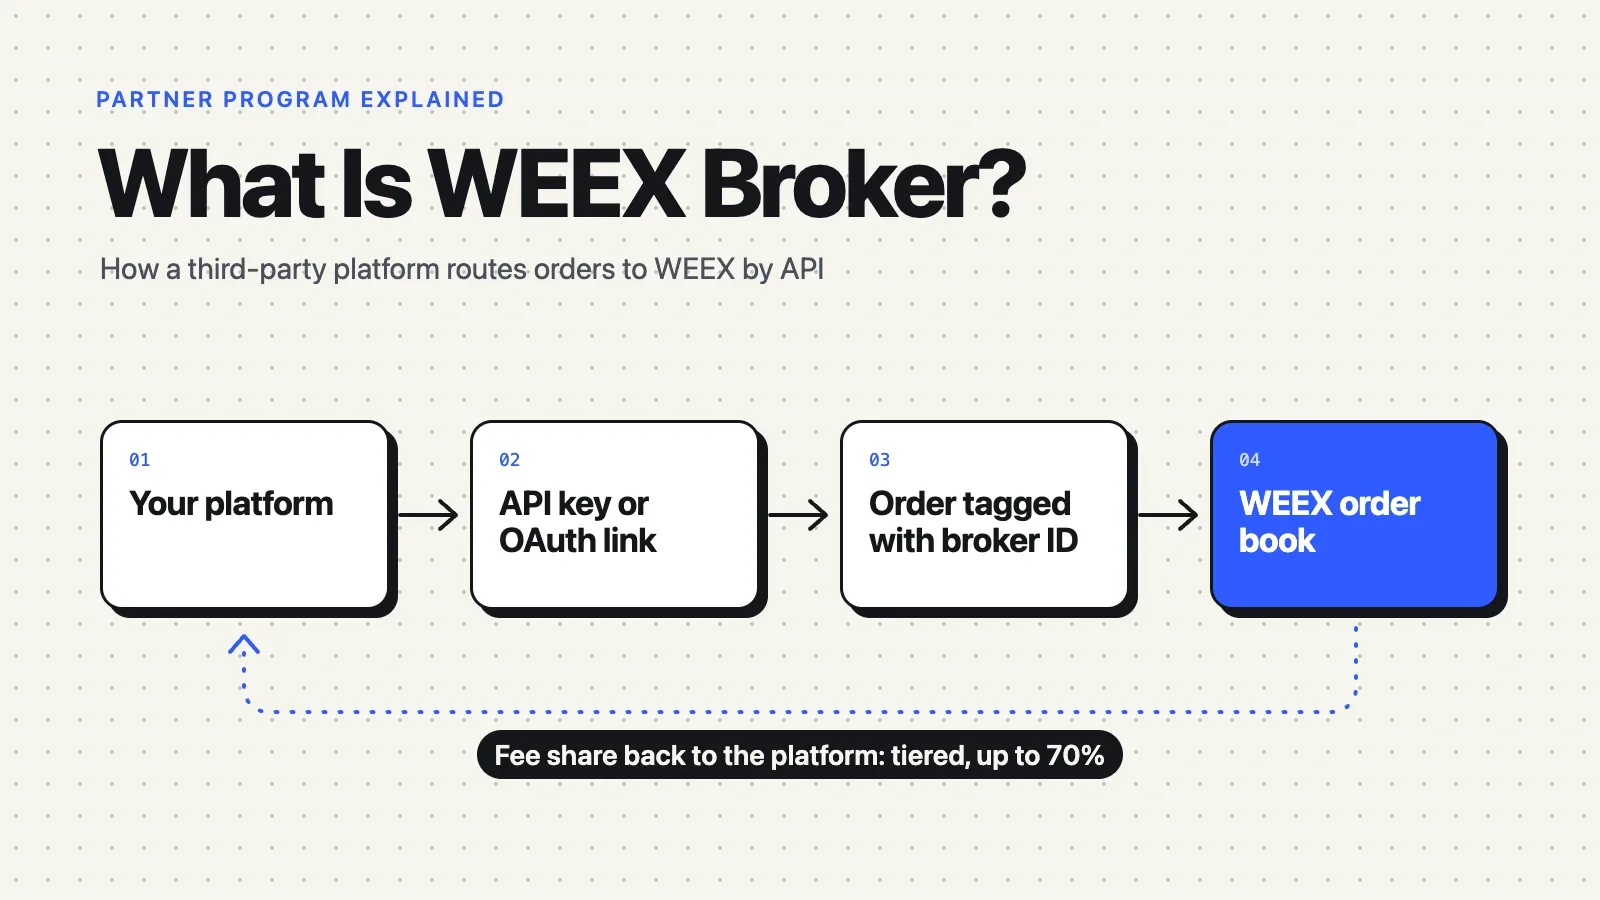
Para convertirte en broker de WEEX, envía el formulario de incorporación enlazado desde la página de brokers de WEEX, aprueba una revisión de debida diligencia y recibe un ID de broker con el formato WEEX más seis dígitos. Después, el trabajo es técnico: vincula usuarios mediante OAuth o sus propias claves API, antepone el ID de broker a cada orden y concilia las comisiones a través de los endpoints de reembolso. WEEX estima un día hábil para la aprobación y de cuatro a cinco días hábiles para la puesta en marcha. Las siguientes secciones siguen esa secuencia, enumeran lo que debes preparar y cubren las medidas de seguridad necesarias al tener las claves de otras personas. La información está actualizada al 7 de oct. de 2026.
Quién puede solicitarlo y qué pide WEEX
Las personas, los equipos y las empresas pueden solicitarlo, y no se requiere ningún depósito. La sección de preguntas frecuentes de la página de WEEX Broker menciona a equipos cuantitativos, instituciones financieras y KOL de comunidades como solicitantes bienvenidos, y describe la revisión como un proceso estándar de debida diligencia.
El formulario es la parte sencilla. El registro OAuth que viene después solicita más información, y reunirla con anticipación te ahorrará días:
- Nombre de la plataforma, en inglés
- El UID de WEEX que se vinculará a la identidad del broker
- URLs de tu política de privacidad y términos de servicio
- Logo de la plataforma
- Una persona de contacto y su dirección de correo electrónico
- Una o más URLs de callback
- Las direcciones IP públicas desde las que tus servidores envían solicitudes
Hay dos aspectos que suelen tomar desprevenidos a los equipos. Necesitas una cuenta de WEEX antes de solicitarlo, porque el UID forma parte del registro. Además, la política de privacidad y los términos deben estar publicados en páginas activas.
Plazos de solicitud para WEEX Broker: del formulario al ID de broker
- Envía el formulario. El botón «Solicitar ahora» de la página de brokers lo abre.
- Espera la revisión. La página de brokers promete contactarte en un plazo de 24 horas y una «aprobación en 1 día hábil». La introducción a la API de Broker indica que el equipo de desarrollo de negocios revisa las solicitudes en un plazo de tres días hábiles. Planifica según el plazo más largo.
- Recibe el correo electrónico de aprobación. Incluye un ID de broker como WEEX123456, la configuración inicial de tu tasa de comisión y acceso a un grupo de soporte técnico.
- Obtén las credenciales de OAuth. Una vez que WEEX registre tus URLs de callback y direcciones IP, recibirás un clientId y una clave secreta.
- Integra y lanza. El anuncio de WEEX del 07/2026 programa la integración técnica entre el segundo y el cuarto día, y el lanzamiento para el quinto día.
En la práctica, el calendario depende menos de la revisión de WEEX que de la rapidez con la que tu equipo pueda proporcionar URLs de callback estables e IP de salida fijas.
Vincular usuarios: el flujo OAuth de WEEX en siete pasos
OAuth permite que un usuario autorice tu plataforma en la propia página de WEEX y devuelve una clave API lista para usar en tu backend. La guía de integración de OAuth define el flujo de la siguiente manera.
- En tu backend, genera un valor
statede un solo uso, de 22 a 128 caracteres, y uncode_verifierde PKCE de al menos 43. Calcula el desafío como Base64URL(SHA256(code_verifier)). S256 es el único método aceptado. - Redirige al usuario a
https://www.weex.com/es/oauthcon tu clientId,responseType=code,scope=create:apikey, el state, tu redirectUri y el desafío del código. - El usuario revisa y aprueba la solicitud en WEEX.
- WEEX redirige al usuario a tu callback con
codeystate. Verifica que el state coincida con el que generaste. - Desde el backend, envía una solicitud POST a
https://gateway.weex.com/v1/oauth/tokencon el código, redirectUri y code verifier. La solicitud incluye los encabezados Client-Id, Sign, Timestamp y Nonce; Sign es el HMAC-SHA256 codificado en Base64 de timestamp, nonce, method, path y body, con tu client secret como clave. - Recibe un token de acceso válido por 3,600 segundos y un token de actualización válido por 36,000. Al actualizarlo, el token de acceso anterior queda invalidado.
- Envía una solicitud POST a
https://gateway.weex.com/v1/oauth/resource/create-apicon el token bearer. La respuesta contiene el apiKey, secret y passphrase del usuario, y se entregan una sola vez.
Hay tres restricciones que determinan el diseño. Un usuario solo puede tener una clave API vinculada a una plataforma de terceros específica; un segundo intento devuelve el error 81001, «api key already bound». Se bloquean las solicitudes provenientes de direcciones IP que no hayas registrado. Además, si el estado de API de un usuario no es normal, es posible que la nueva clave no funcione de inmediato, así que tu interfaz debe incluir un estado pendiente.
OAuth es opcional. Una plataforma puede aceptar claves que los usuarios creen y peguen por su cuenta. El etiquetado de órdenes que se explica a continuación es obligatorio en cualquiera de las dos opciones.
Precio de --
Etiquetar órdenes y verificar la elegibilidad para comisiones
Todas las órdenes deben llevar tu ID de broker al inicio de su ID de orden del cliente: newClientOrderId debe comenzar con b-{brokerId}, como en b-WEEX123456-20260319001. La regla se aplica al mercado spot y a los futuros.
Hay dos detalles fáciles de pasar por alto. En el endpoint de órdenes spot, el ID de orden del cliente es opcional y WEEX asigna uno si no lo incluyes. Una orden enviada de esa manera no tendrá el prefijo del broker, así que establece el campo en todas las solicitudes. Además, los límites de longitud no coinciden: la introducción de broker permite 64 caracteres, mientras que el endpoint de órdenes de futuros indica de 1 a 36. El prefijo b-WEEX123456- ocupa 13 caracteres. Diseñar el resto del ID para que quepa en los 23 restantes cumple con ambas interpretaciones.
Luego, usa los tres endpoints de la API de reembolsos de Broker:
- Elegibilidad.
GET /api/v3/apiReferral/checkUserEligibilityrecibe un UID de WEEX y devuelve si el usuario es elegible, el motivo y si la cuenta ya está vinculada a otro código de referido. Llámalo cuando un usuario se vincule, guarda el resultado y excluye a los usuarios no elegibles de las proyecciones de comisiones. - Tasas.
GET /api/v3/apiReferral/rebateRatiodevuelve tu nivel (BRONZE, SILVER o GOLD) y seis proporciones: spot y futuros para invitados directos, usuarios sin código de referido y referidos de «Invita a tus amigos». - Registros.
GET /api/v3/apiReferral/rebate/recentRecorddevuelve registros de comisiones por símbolo y moneda de comisión, por defecto para SPOT o para FUTURES. El rango máximo de consulta es de 90 días y el tamaño máximo de página es 100.
Los registros se devuelven por símbolo y período de liquidación, e incluyen campos para el monto operado, la comisión, la deducción de comisión, la tasa de reembolso y la comisión. No incluyen un ID de usuario ni un ID de orden. Para dividir las comisiones por usuario —por ejemplo, para compartir ingresos con autores de estrategias—, mantén tu propio registro de órdenes indexado por ID de orden del cliente. La página de brokers indica que las comisiones se liquidan a diario.
Seguridad de claves API para brokers: custodia de claves ajenas
Cuando el primer usuario vincula una cuenta, tu base de datos almacena credenciales con las que se puede operar con dinero real. La documentación de WEEX establece un mínimo, pero un broker cuidadoso va más allá.
- Mantén los secretos en el backend. La guía de OAuth indica que el client secret, el code verifier y la clave secreta y passphrase de cada usuario nunca deben aparecer en el código del frontend. Las preguntas frecuentes para brokers también advierten que las claves, los secretos y las passphrases nunca deben incluirse en los parámetros de una URL. Después del callback, redirige a una página limpia y permite que el frontend consulte el estado.
- Cifra las claves almacenadas y ocúltalas en los registros. Un registro de depuración que contiene una clave secreta completa es la forma más común de que se filtren claves de sistemas que, por lo demás, son seguros.
- Fija tus IP de salida. WEEX bloquea las solicitudes desde direcciones no registradas. Cambiar de región en la nube o agregar un proxy sin actualizar el registro desconecta a todos los usuarios a la vez.
- Ten en cuenta que la información se devuelve una sola vez. Si falla la escritura en el almacenamiento después de que create-api se complete correctamente, el secreto se pierde y el usuario tiene que eliminar la clave y volver a vincularla. Haz que ese paso sea transaccional.
- Solicita los permisos mínimos necesarios. En la opción de subcuenta, cualquier clave que supere el acceso de solo lectura requiere una lista de IP permitidas de hasta 10 entradas. Solicita TRANSFER o WITHDRAW solo si el producto mueve fondos.
- Respeta los límites. Las llamadas REST comparten un límite de 500 unidades de peso cada 10 segundos. Reduce la frecuencia ante HTTP 429 y genera alertas cuando haya aumentos repentinos de fallas de autorización, pues podrían indicar que alguien está probando una credencial filtrada.
Lista de verificación antes de recibir al primer usuario real
- Prueba el flujo completo con una cuenta de prueba: vinculación, elegibilidad confirmada, ejecución de una orden etiquetada y aparición de la operación en el registro de comisiones después de la siguiente liquidación.
- Confirma tu nivel y las proporciones desde el endpoint de tasas, en lugar de asumir la cifra principal anunciada.
- Prueba el formato del ID de orden del cliente tanto en spot como en futuros.
- Reutiliza un valor antiguo de
statey un código de autorización ya usado. Ambos deben fallar. - Intenta enviar una solicitud desde una IP no registrada. Debe bloquearse.
- Usa los endpoints de demostración de la ruta
/sim/, descritos en las preguntas frecuentes de la API de futuros de WEEX, para probar la lógica de órdenes sin fondos reales. - Prepara el manual de soporte. La documentación de WEEX incluye [email protected] y una comunidad de Telegram, y la aprobación da acceso a un grupo de soporte técnico.
Convertirte en broker de WEEX requiere un formulario y una revisión breve. Convertirte en uno que recibe los pagos correctamente requiere etiquetar las órdenes con disciplina, comprobar la elegibilidad de cada usuario y ejecutar a diario un proceso de conciliación. La solicitud comienza en la página de WEEX Broker.
Preguntas frecuentes
1. ¿Cuánto tarda la aprobación de WEEX Broker?
La página de brokers de WEEX promete contactarte en un plazo de 24 horas y aprobarte en un día hábil. Su documentación de API indica que el equipo de desarrollo de negocios revisa las solicitudes en un plazo de tres días hábiles. Después, la integración técnica tarda aproximadamente de cuatro a cinco días hábiles, según el anuncio de WEEX del 07/2026.
2. ¿Cuesta algo convertirse en broker de WEEX?
No. La página de brokers indica que no se requiere ningún depósito y que empezar no cuesta nada. Los solicitantes pasan por un proceso estándar de debida diligencia y los brokers aprobados obtienen acceso gratuito al backend de brokers y al panel de datos.
3. ¿Cómo es un ID de broker de WEEX?
Es la palabra WEEX seguida de seis dígitos, por ejemplo, WEEX123456, y llega en el correo electrónico de aprobación. El ID de orden del cliente de todas las órdenes que envíe la plataforma debe comenzar con b- seguido de ese ID.
4. ¿Puede una plataforma integrarse con WEEX Broker sin OAuth?
Sí. Los usuarios pueden crear claves API en WEEX e ingresarlas manualmente en la plataforma. OAuth elimina ese paso manual, y el etiquetado de órdenes y los endpoints de comisiones funcionan de la misma manera en ambas opciones.
Este contenido se ofrece únicamente con fines informativos generales y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, tradear o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
También te puede interesar
Guía para nuevos usuarios de WEEX en 2026: regístrate, completa KYC y reclama el bono de bienvenida (paso a paso)
Trading de futuros de BTC en WEEX: reclama recompensas en BTC antes del 25 de septiembre
Cómo probar una estrategia de trading en el Demo de WEEX antes de operar en vivo
Configuración de la clave API de WEEX: permisos, vinculación de IP y límites

Guía de la API de WEEX: Desde la clave API hasta tu primera orden firmada

Guía de integración de la API de WEEX: Autenticación, límites y la trampa del error 403

Cómo llamar a la API de un exchange de criptomonedas sin ser bloqueado

API de exchange de criptomonedas: permisos, firma y límites de tasa
Cómo comprar criptomonedas de forma anónima: 5 métodos, costos reales y límites
Tasa de financiamiento cripto: quién paga, cuánto cuesta y qué indica
Precio de liquidación cripto: cómo calcularlo de 5x a 50x
Stop Loss y Take Profit en Futuros de Criptomonedas: Guía de riesgo del 1%
Futuros de acciones de SNDK: SanDisk a 7,5 veces sus ganancias antes del 29 de octubre
Futuros de acciones SPCX: 2.750 M acciones de SpaceX se liberan antes de diciembre
Resultados de PEP: PepsiCo supera las estimaciones del Q3 y recorta sus previsiones para Norteamérica
Análisis de futuros de BTC: se sostuvo $80K, pero las posiciones largas siguen pagando de más
Futuros de ETH: por qué Ether cae más rápido que Bitcoin esta semana
Configuración de una clave API de WEEX: cómo conectar una plataforma de terceros de forma segura
Modelos de broker de WEEX: bots de estrategias, copy trading y subexchanges
¿Qué es WEEX Broker? Programa de API, comisiones y cómo funciona
Precio de CAP sube 23%: por qué las liquidaciones de posiciones cortas no explican el repunte

¿Qué es WEEX Exchange? Trading de criptomonedas, API y descripción general de la plataforma
Cuenta regresiva de la actualización Glamsterdam de Ethereum: ¿puede ETH romper al alza?
Hoja de ruta de Ethereum para 2030: la computadora mundial criptográfica de Vitalik
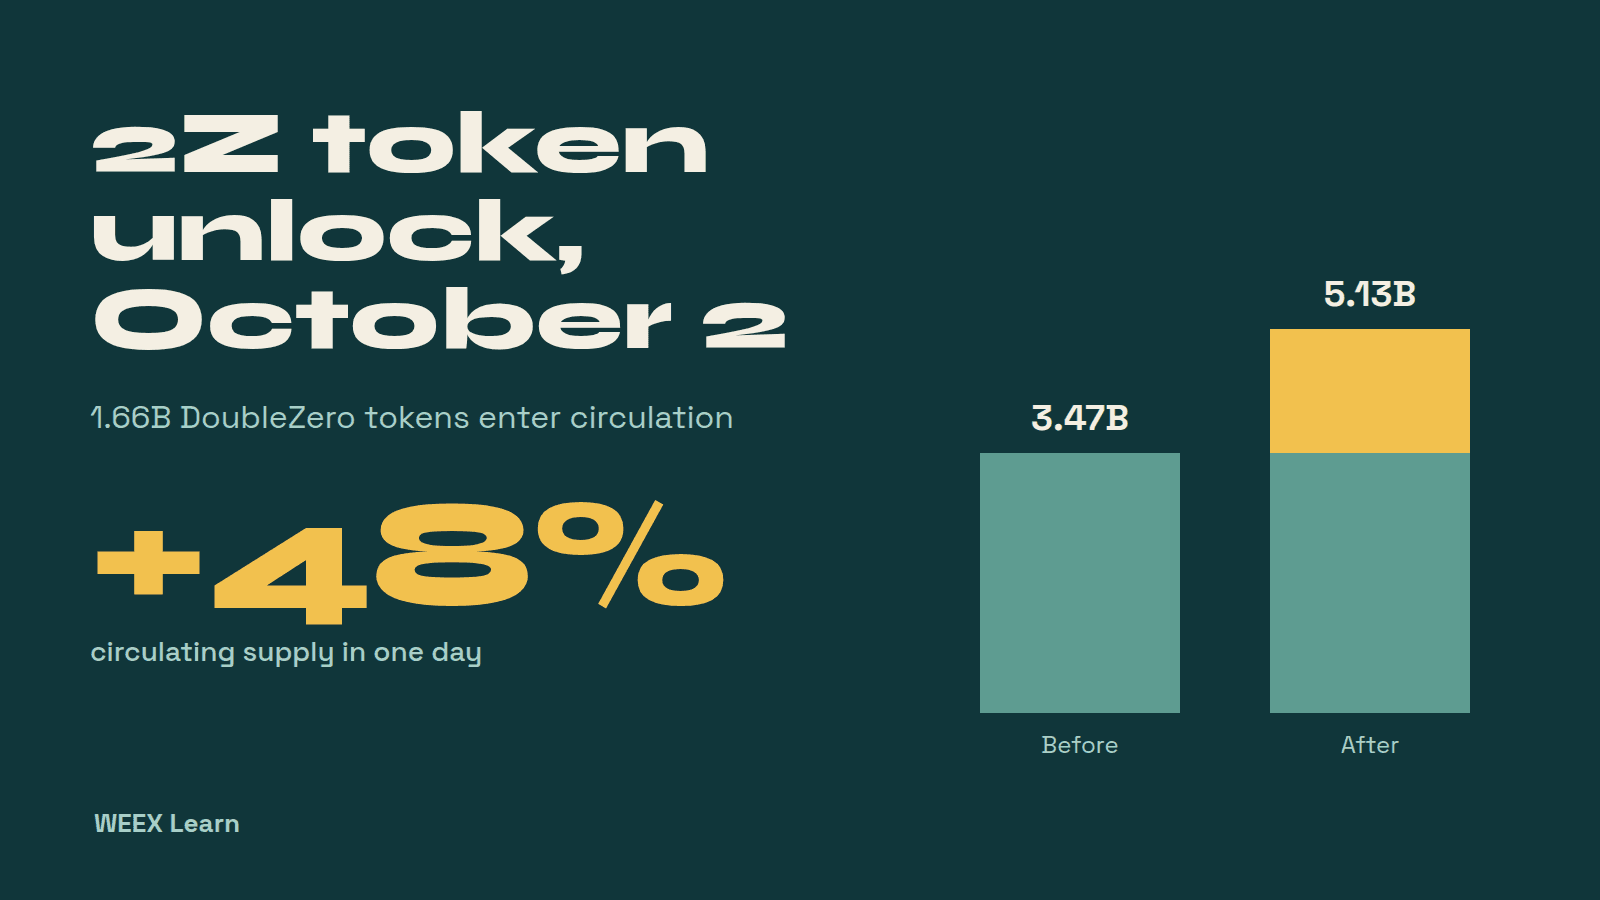
Desbloqueo del token 2Z el 02/10: qué significan 1.660 M tokens de DoubleZero
Fecha de la mainnet de Solana Alpenglow: por qué el 28 de septiembre no fue el día del lanzamiento
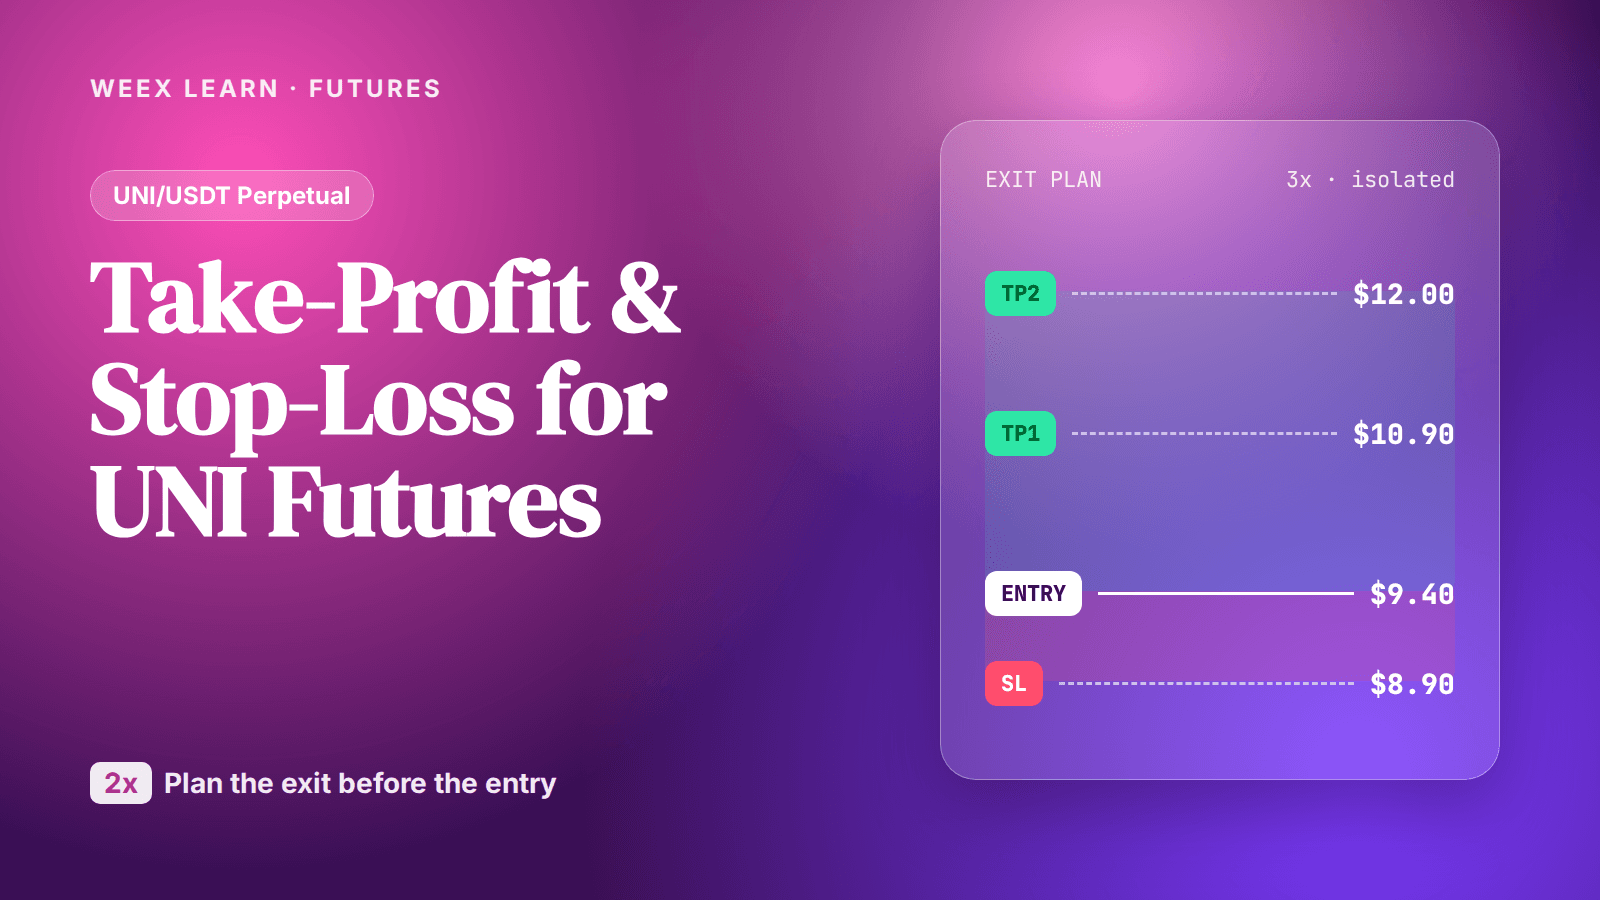
Futuros de UNI: cómo fijar take profit y stop loss tras una subida de 2x
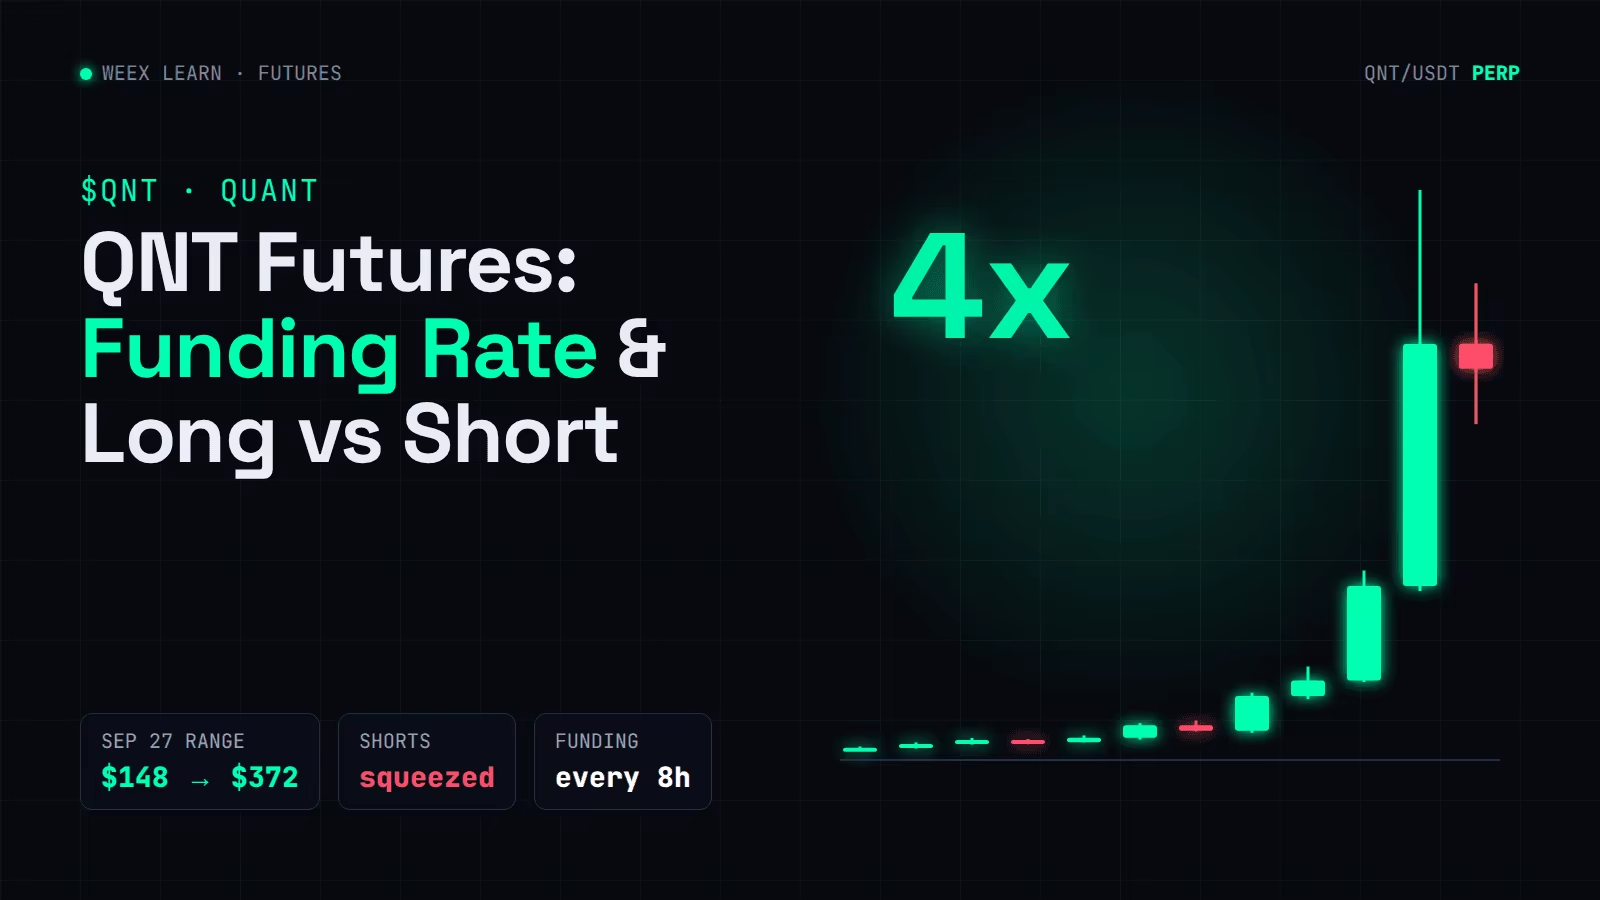
Futuros de QNT: tasa de financiamiento y posiciones largas vs. cortas tras un rally de 4x
Portafolios tokenizados de BlackRock y Ondo vs. ETF tradicionales: qué cambia realmente
Trading estratégico en WEEX: 4 formas de automatizar tus operaciones con criptomonedas
Guía para nuevos usuarios de WEEX en 2026: regístrate, completa KYC y reclama el bono de bienvenida (paso a paso)
Trading de futuros de BTC en WEEX: reclama recompensas en BTC antes del 25 de septiembre
Cómo probar una estrategia de trading en el Demo de WEEX antes de operar en vivo
Configuración de la clave API de WEEX: permisos, vinculación de IP y límites
Guía de la API de WEEX: Desde la clave API hasta tu primera orden firmada
Guía de integración de la API de WEEX: Autenticación, límites y la trampa del error 403
Contenido
Monedas populares
Últimos artículos


