
Investigador de segurança usa vulnerabilidade PHP2Shell para invadir site de recompensas, ganhando cerca de 2000 dólares em Bitcoin

 Avaliar no Google


O investigador de segurança killa conseguiu explorar a vulnerabilidade PHP2Shell para invadir o site de recompensas stealmybitcoin.com, recebendo um prêmio em Bitcoin no valor de aproximadamente 2021 dólares (0.02511679 BTC). A vulnerabilidade (CVE-2026-109618 e CVE-2026-109619) foi divulgada a 20 de outubro, e devido à falta de código de ataque disponível, a 24 de outubro alguém criou o site utilizando uma versão do PHP sem correções, oferecendo cerca de 500 dólares em Bitcoin para validar a vulnerabilidade. O prêmio aumentou posteriormente devido a doações, atingindo cerca de 2000 dólares. Cerca de 19,5 horas após o início do desafio, killa escreveu um código de ataque utilizável e conseguiu obter a chave privada do servidor. O criador do site confirmou que o desafio foi resolvido, admitindo o sucesso do ataque e apontando um erro na colocação da chave. Killa posteriormente publicou o PoC completo no GitHub.
Preço --
Este conteúdo é disponibilizado apenas para fins informativos gerais e não constitui aconselhamento financeiro, de investimento, jurídico ou fiscal. Quaisquer eventos, recompensas, promoções online ou informações relacionadas aqui mencionados não devem ser interpretados como uma recomendação, solicitação ou convite para comprar, vender, negociar ou realizar quaisquer outras operações com criptoativos. Os criptoativos são altamente voláteis e podem resultar em perdas. A disponibilidade dos serviços, produtos e eventos relacionados da WEEX pode variar consoante a região. O utilizador é responsável por garantir que a sua participação está em conformidade com a legislação e os regulamentos locais aplicáveis.
Também poderá gostar de

A Semana à Frente: 4 momentos importantes para o mercado de criptomoedas

Quem está a deter ações tokenizadas? O número de investidores de retalho é elevado, mas os ativos estão altamente concentrados
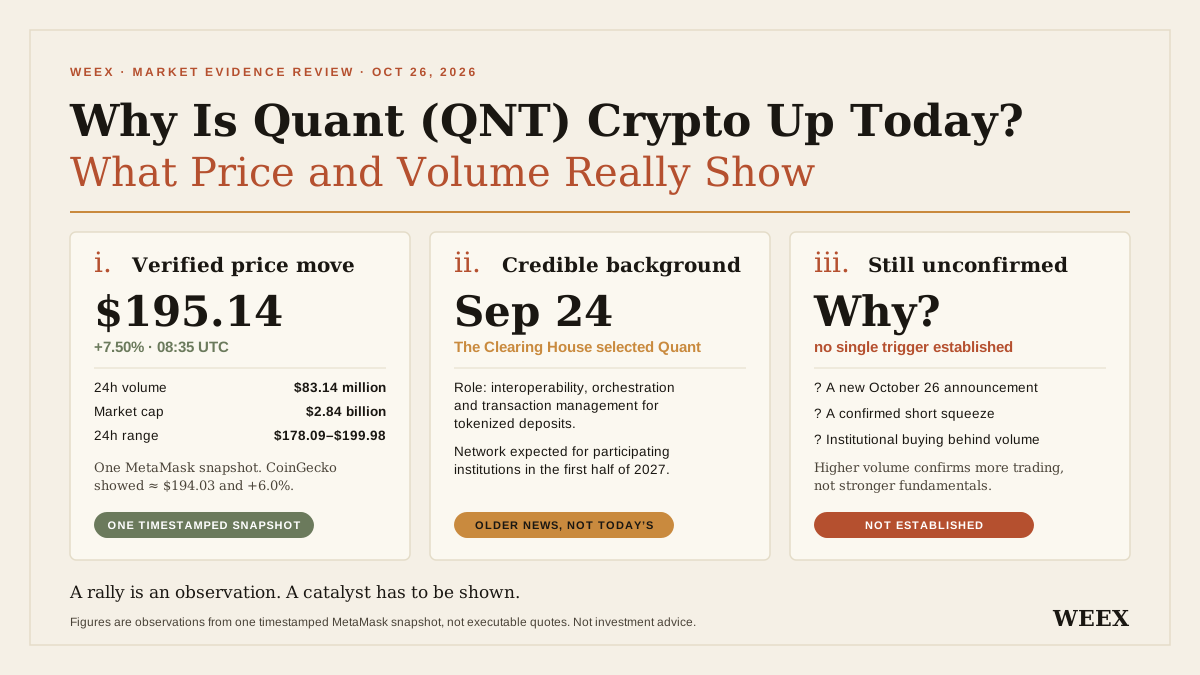
Porque está a criptomoeda Quant (QNT) em alta hoje? O que revelam realmente o preço e o volume
Porque está a Quant (QNT) em alta hoje? Analise os dados de preço e volume, a cronologia da parceria bancária, as premissas sobre a procura do token e os riscos antes de negociar.
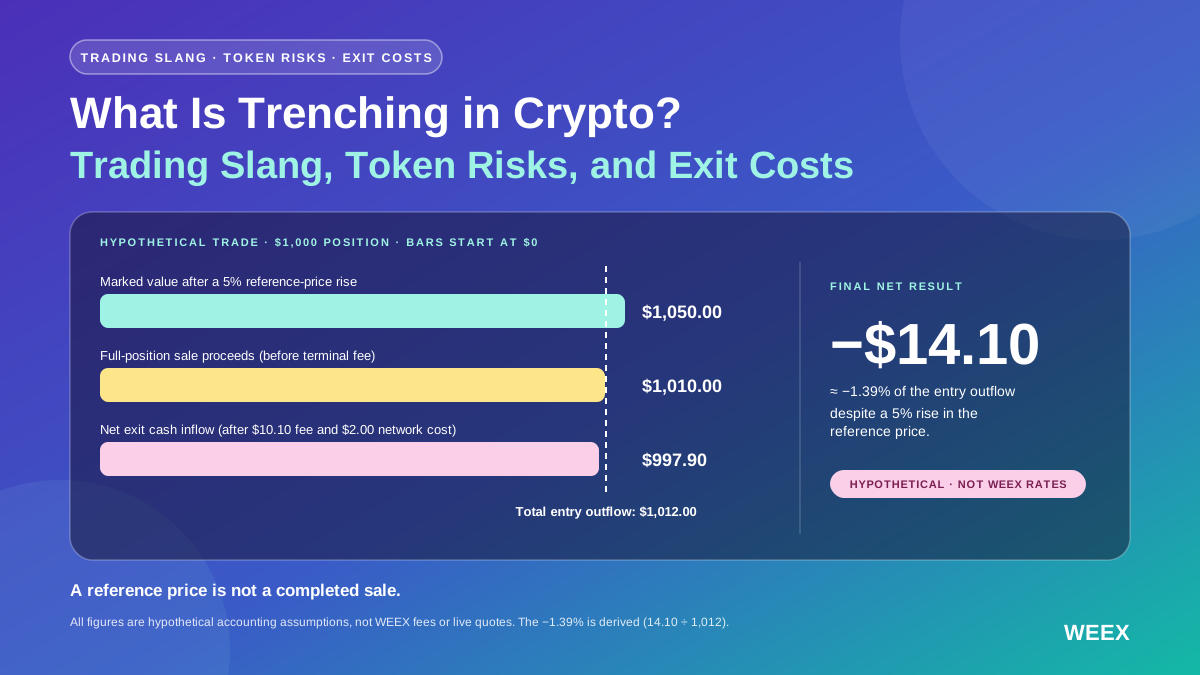
O que é trenching em cripto? Gíria de trading, riscos dos tokens e custos de saída
O que é trenching em cripto? Conheça a gíria, as verificações de tokens, os riscos de liquidez e saiba como um token em alta ainda pode gerar perdas após os custos de trading.

Reeleição de Lula provoca pânico no mercado, bolsa brasileira enfrenta risco de circuit breaker

Entidade Alpaca no Médio Oriente recebe aprovação preliminar da FSRA de Abu Dhabi

Soneium lança token nativo SONEIUM, focando na tokenização de IP

Ataque de Governança do X100: O que o roubo revela sobre a indústria?

Uma baleia do ICO move 5 000 ETH para plataformas centralizadas

Lei da Carolina do Norte sobre reembolsos em quiosques de criptomoedas: quem é elegível e quando se aplica?
Saiba mais sobre a lei da Carolina do Norte relativa a reembolsos em quiosques de criptomoedas: a data de entrada em vigor 01/2027, quem é elegível, os prazos para comunicar fraudes e os documentos que as vítimas devem guardar.

AI reduz drasticamente o custo de encontrar vulnerabilidades, dividindo a indústria de criptomoedas em duas facções

55% dos Bitcoins em endereços desconhecidos

FCA propõe verificações aprimoradas para carteiras pessoais na orientação sobre criptomoedas
Ethereum: Glamsterdam adiado após riscos detectados em 13 contratos

Quem está a ganhar dinheiro com o dólar digital? A partilha de lucros entre emissores de stablecoins, distribuidores e prestadores de serviços de pagamento

House of Doge termina autorização do Dogecoin, troca CEO e planeia adquirir a McQueen Labs

Tiger Research pede um quadro regulatório para contratos de emissores de market makers de criptomoedas

Google DeepMind lança XYEval para avaliar a conformidade de agentes com conselhos enganosos

Startup americana tem sucesso no desenvolvimento de ouro artificial, destacando a escassez do Bitcoin

Pump.fun: Por que os ganhos exibidos podem enganar os adeptos do copy-trading

Sentimentos sobre altcoins se diversificam, como as baleias operam em meio ao pânico do mercado
BCE diz que euro digital dará à Europa controlo sobre os seus sistemas de pagamento

Franklin Templeton lança dois ETFs de Bitcoin com reinvestimento de dividendos

Taxa de juros em obrigações corporativas americanas com classificação CCC sobe para 17,99 por cento

LND Lança v0.21.5-beta.rc1 com Limites de Estimativa de Taxas

Comunidade Monero apoia proposta de 45 XMR para desenvolvimento central

Riscos acumulam-se na economia global: Dupla ameaça de Trump e alerta de dívida na inteligência artificial

FOUNDATION alvo de ataque de spam com domínio falso

Abraxas Capital lucra mais de 353 milhões de dólares, usuários da Bloom Trading perdem cerca de 954 mil dólares
Keystone revela violação de dados de clientes de carteiras
A Semana à Frente: 4 momentos importantes para o mercado de criptomoedas
Quem está a deter ações tokenizadas? O número de investidores de retalho é elevado, mas os ativos estão altamente concentrados
Porque está a criptomoeda Quant (QNT) em alta hoje? O que revelam realmente o preço e o volume
Porque está a Quant (QNT) em alta hoje? Analise os dados de preço e volume, a cronologia da parceria bancária, as premissas sobre a procura do token e os riscos antes de negociar.
O que é trenching em cripto? Gíria de trading, riscos dos tokens e custos de saída
O que é trenching em cripto? Conheça a gíria, as verificações de tokens, os riscos de liquidez e saiba como um token em alta ainda pode gerar perdas após os custos de trading.
Reeleição de Lula provoca pânico no mercado, bolsa brasileira enfrenta risco de circuit breaker
Entidade Alpaca no Médio Oriente recebe aprovação preliminar da FSRA de Abu Dhabi
Conteúdos
Últimos artigos


Últimas listagens de moedas na WEEX


