
Ошибка Ledger, существующая 7 лет, позволяет злоумышленникам восстановить закрытый ключ из пяти подписей за считанные секунды

 Оценить в Google


Zilliqa приостановила нативные транзакции после того, как обнаружила, что примерно пять затронутых подписей от одного и того же закрытого ключа могут предоставить достаточно информации для его восстановления, создавая проблему восстановления, которую обычный перевод не может безопасно решить.
Уязвимость ограничена подписями Шнорра, сгенерированными для нативных, не-EVM транзакций через приложение Zilliqa Ledger, согласно раскрытию безопасности сети. Zilliqa сообщила, что каждая версия приложения, выпущенная с 2019 по 2026 год, содержала этот недостаток.
Zilliqa сообщила, что обнаружила активность в блокчейне, соответствующую активной эксплуатации, 19 июля и подтвердила коренную причину 21 июля. В раскрытии не были указаны затронутые адреса или количественно оценены какие-либо потери.
Публичные подписи могут раскрыть закрытый ключ
Недостаток возник во время генерации временного нонса, необходимого для каждой нативной подписи Zilliqa. Процедура подписи генерировала 40 байт случайности и уменьшала результат по модулю порядка кривой secp256k1, но затем скопировала неправильный 32-байтовый диапазон в буфер нонса.
Эта операция сохранила восемь байт нулевого заполнения, отбрасывая восемь байт фактической энтропии, фиксируя 64 старших бита нонса на нуле и оставляя каждое значение ниже 2^192^.
Zilliqa сообщила, что злоумышленник может объединить примерно пять затронутых подписей, произведенных одним и тем же закрытым ключом, и использовать техники редукции решеток для восстановления этого ключа за считанные секунды на обычном оборудовании.
Таким образом, любой аккаунт, который транслировал примерно пять или более нативных транзакций, подписанных через приложение Zilliqa Ledger, должен считаться скомпрометированным, согласно Zilliqa. Ослабленные подписи остаются постоянно доступными в блокчейне, поэтому обновление приложения не может удалить уже раскрытую информацию. Затронутые закрытые ключи в конечном итоге должны быть отозваны.
Zilliqa поблагодарила KuCoin за сообщение о происшествии и помощь в подтверждении уязвимости. Согласно раскрытию, биржа восстановила затронутые закрытые ключи, используя общедоступные подписи, и помогла отследить проблему до кода генерации нонса приложения.
Обычный спасательный перевод может быть опережен
Перемещение активов на новый адрес, как только нативные транзакции возобновятся, несет в себе другой риск. Злоумышленник, который уже восстановил закрытый ключ, также может подписать действительную транзакцию и попытаться опередить перевод законного владельца.
Это оставляет Zilliqa в ситуации, когда необходимо сбалансировать два требования перед повторным открытием нативной активности: позволить законным пользователям мигрировать свои активы, одновременно предотвращая злоумышленников с тем же правом подписи от выигрыша в гонке транзакций.
Сеть сообщила, что завершает координированный план по устранению проблемы и рекомендовала всем, кто подписывал нативные транзакции Zilliqa с помощью устройства Ledger, дождаться официальных инструкций перед тем, как предпринимать какие-либо действия.
Zilliqa приостановила нативные, не-EVM транзакции в качестве защитной меры после выявления уязвимости. Проект сообщил, что пауза остановила дальнейшее истощение затронутых аккаунтов.
На момент публикации Zilliqa не объявила дату повторного открытия или опубликовала свою окончательную процедуру миграции через свои официальные каналы.
Исправленная версия приложения Ledger готовится в сотрудничестве с Ledger и восстановит генерацию нонса полной ширины. Обновление может предотвратить будущие подписи от раскрытия той же информации, но не может защитить ключи, скомпрометированные подписями, уже записанными в блокчейне. Zilliqa сообщила, что детали выпуска будут объявлены отдельно.
EVM и официальные пути подписания SDK не затронуты
Раскрытие не описывает компрометацию оборудования Ledger в целом. Zilliqa приписала уязвимость реализации подписания нативных транзакций в своем приложении Ledger.
Zilliqa сообщила, что транзакции EVM не затронуты. Пути генерации нонса, используемые ее официальными zilliqa-js, gozilliqa-sdk и pyzil наборами средств разработки, также не подпадают под раскрытую уязвимость.
Цена --
Этот контент предоставляется исключительно в общих информационных целях и не является финансовым, инвестиционным, юридическим или налоговым советом. Любые мероприятия, вознаграждения, онлайн-акции или связанная с ними информация, упомянутые в настоящем документе, не должны рассматриваться как рекомендация, приглашение к покупке, продаже, торговле или иной сделке с какими-либо криптоактивами. Криптоактивы очень волатильны и могут привести к убыткам. Доступность услуг, продуктов WEEX и связанных с ними событий может варьироваться в зависимости от региона. Вы несете ответственность за обеспечение того, чтобы ваше участие соответствовало применимым местным законам и нормативным актам.
Вам также может понравиться

Уязвимость кошелька Ledger: пользователи должны обновить приложение Ethereum до версии 1.22.2

Важные новости с прошлой ночи и сегодняшнего утра (20 августа - 21 августа)

Запущен проверщик адресов Zilliqa, план миграции первых бирж завершится до конца августа
Zilliqa падает после предупреждения о уязвимости кошелька Ledger

Уязвимость генерации случайных чисел в приложении Zilliqa Ledger угрожает безопасности нативных транзакций

Важные новости за ночь и утро (20-21 июля)

Безопасность холодного кошелька партнера Zilliqa CEX была нарушена, часть ZIL была украдена

Европейская суверенная блокчейн-сеть LTIN официально запущена

Почему стоит покупать MSTR, а не просто биткойн ETF?

Сможет ли UNI сохранить свою оценку после запуска переключателя сборов?
Хакеры используют уязвимость в Plex для установки майнеров криптовалют на тысячи серверов

Цена акций SpaceX: почему SPCX упала с максимума 225 $ и что может повлиять на нее дальше

Джастин Сан продал 80-90% своих ETH: предупреждение о Биткойне
Финансовое управление проверяет подход к регулированию DeFi, Nomura требует «равенства с зарубежными стандартами»

Ведущие банки Великобритании, включая Lloyds и Barclays, ограничивают криптовалютные переводы: отчет
Истина о сокращении CAKE на 69%: почему PancakeSwap отказывается от уничтожения V3?
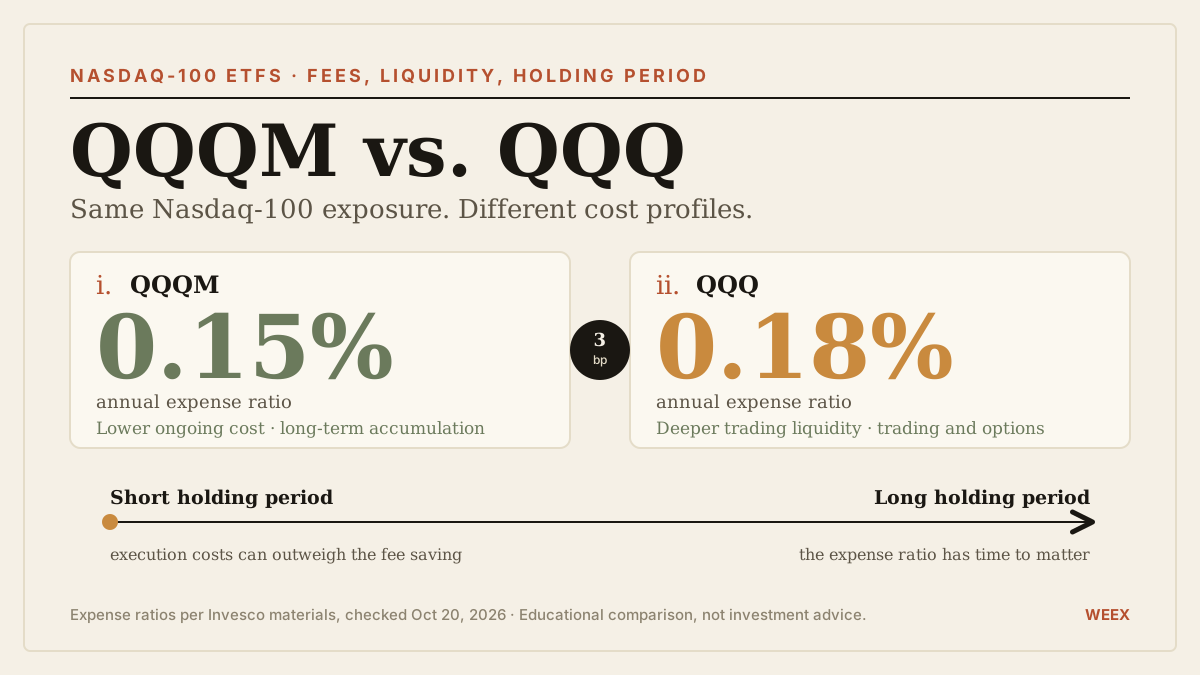
QQQM и QQQ в 2026 году: сравнение комиссий, ликвидности и долгосрочных инвестиций
Сравните QQQM и QQQ в 2026 году: текущие комиссии, торговые издержки, долгосрочную экономию и ситуации, когда переход с уже имеющейся инвестиции может обойтись дороже, чем сэкономленные средства.

21shares запускает ETP на криптовалюты Lighter и Venice в Европе

Токенизированные акции и ETF на акции: в чем разница?
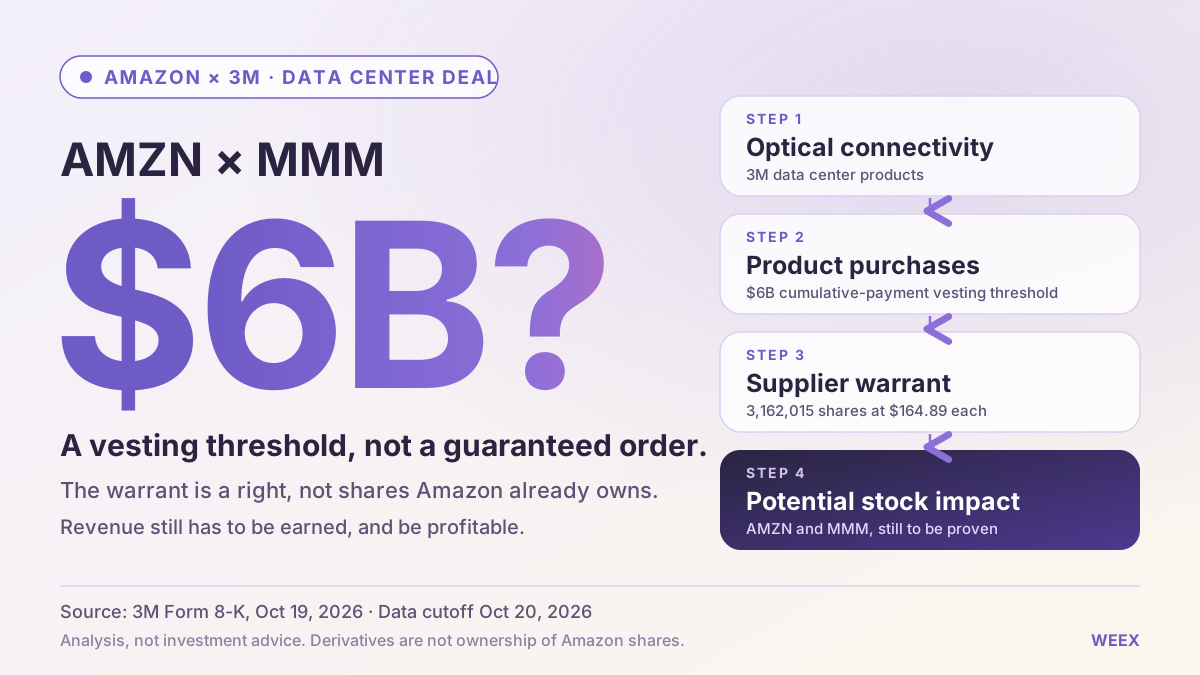
Сделка Amazon по дата-центрам с 3млн: что она значит для акций Amazon (AMZN) и 3млн (MMM)
Разбираем сделку Amazon по дата-центрам с 3млн, порог для получения варранта в размере 6 млрд $, возможное размытие доли и последствия соглашения для акций AMZN и MMM.

Как стабильные монеты могут попасть в кассовые аппараты?

Главный организатор мошенничества с задачами стал жертвой кражи Ledger на сумму около 4,8 миллиона долларов в биткойнах

Акции CoreWeave и Nebius: у какого облачного бизнеса в сфере ИИ выше риск финансирования?
Сравните акции CoreWeave и Nebius по уровню долга, денежному потоку, предоплатам клиентов и размыванию доли акционеров, чтобы оценить, у какого облачного бизнеса в сфере ИИ выше риск финансирования.
Восемь лет спустя: работа XT Exchange продолжает меняться

Прогноз цены акций SpaceX (SPCX) на 2027 год: сможет ли рост Starlink компенсировать расходы на ИИ?
Прогноз цены акций SpaceX на 2027 год: оценка роста Starlink, расходов на ИИ, снижения мультипликатора оценки и размытия долей на основе прозрачных ценовых сценариев.

BNB Chain разделяет полномочия активов на 4 роли, в то время как администраторы держат ключ
Почему акции SpaceX упали на 34% от максимума? Впереди отчетность за Q3 и риски разблокировки акций

a16z беседует с основателем Circle: Arc — это не просто публичная цепочка, это основа машинной экономики
NDV: Куда ушли деньги? Обзор 16 лет стагфляции и эрозии богатства в Соединенных Штатах

Количество криптопользователей в Индонезии достигло 23,21 миллиона аккаунтов, OJK усиливает контроль и защиту потребителей - Мир
Уязвимость кошелька Ledger: пользователи должны обновить приложение Ethereum до версии 1.22.2
Важные новости с прошлой ночи и сегодняшнего утра (20 августа - 21 августа)
Запущен проверщик адресов Zilliqa, план миграции первых бирж завершится до конца августа
Zilliqa падает после предупреждения о уязвимости кошелька Ledger
Уязвимость генерации случайных чисел в приложении Zilliqa Ledger угрожает безопасности нативных транзакций
Важные новости за ночь и утро (20-21 июля)



