
Разобрав подлинный Ledger, TBC обсуждает истинные границы самоуправления

 Оценить в Google

Аппаратный кошелек, купленный через официальные каналы, с неповрежденной упаковкой и защитной наклейкой, при включении проходит нормальную самодиагностику. Однако внутри него уже была установлена скрытая компонента для захвата фраз восстановления.
15 октября 2026 года компания Ledger ответила на этот инцидент: злоумышленники приобрели подлинные устройства, разобрали их и установили аппаратное обеспечение, а затем через дистрибьюторские каналы в Юго-Восточной Азии снова вывели их на рынок. Ledger подчеркивает, что чипы, операционная система и серверы не были взломаны, квалифицируя это как атаку на локальные дистрибьюторские каналы, а не как системное вторжение в цепочку поставок.
14 октября Tom's Hardware, ссылаясь на отчет Bloomberg, оценил убытки примерно в 93 миллиона долларов. Важно уточнить: эта цифра поступила от третьих лиц и не была подтверждена официальным заявлением Ledger.
Не так важно, кому принадлежит эта цифра. Важно то, что она раскрывает.
I. Самоуправление не устраняет риски, а лишь меняет их местоположение
За последние десять лет в отрасли рассказывается очень чистая история: если вы храните криптовалюту на бирже, вы передаете свою судьбу компании; если вы держите приватный ключ в своих руках, вы свободны.
Эта история отчасти верна.
Риски, связанные с хранением на бирже, являются централизованными и видимыми: присвоение, паника, банкротство, заморозка со стороны регуляторов. После FTX фраза «Не ваши ключи, не ваши монеты» была принята большим числом пользователей, и отрасль начала более серьезно обсуждать инструменты самоуправления и хранение мнемонических фраз.
Но самоуправление не является конечной точкой риска, а лишь переносом риска.
Это меняет вопрос «может ли платформа злоупотребить» на другой ряд вопросов: откуда ваше устройство? Изменен ли его прошивка? В какой среде была сгенерирована мнемоническая фраза? Совпадает ли информация, отображаемая на экране во время подписания, с фактически подписанной транзакцией? Кто имеет право инициировать этот перевод?
В этой цепочке вопросов любой сбой в одном из звеньев приведет к тому же результату, что и кража на бирже. Оценка в 93 миллиона долларов по сути покупает этот урок.
Более того, форма таких атак изменилась. Они не взламывают криптографию, не взламывают чипы, не взламывают алгоритмы консенсуса. Они атакуют стыки между физическим миром и цепочкой доверия: дистрибьюторские каналы, этапы разборки, повторная упаковка, логистические пересылки.
Криптография может подтвердить, что подпись действительна, но не может доказать, что рука, подписывающая, не была принуждена, и не может доказать, что устройство не отправило мнемоническую фразу в скрытом режиме.
Самая уязвимая часть модели безопасности никогда не была алгоритмом, а людьми, устройствами и процессами.
II. Разделение единого приватного ключа на несколько проверяемых условий
Истинный урок инцидента с Ledger не в том, чтобы «не использовать аппаратные кошельки», а в том, что полагаться только на предположение «приватный ключ у меня в руках» — это сама по себе точка отказа.
Правильное направление — это сделать так, чтобы для перевода средств необходимо было одновременно выполнить несколько условий, которые распределены по различным зонам доверия.
Позиция TBC в этом вопросе требует некоторой сдержанности. Она не утверждает, что может устранить атаки на конечные устройства; ни одна цепочка не может этого сделать. Ее ценность заключается в том, что нативные контракты UTXO и инструменты мультиподписей позволяют проектам разделить риск единого приватного ключа на несколько проверяемых условий.
Конкретно, TBC использует SHA256 PoW и модель UTXO, код узла TBCNODE открыт для проверки. Естественная особенность модели UTXO заключается в том, что каждый неиспользованный выход может быть ограничен независимыми скриптовыми условиями, а не зависеть от глобального баланса счета. Это означает, что правила расходования могут быть записаны в цепочку, а не в каком-либо бэкэнд-сервисе.
SDK tbc-contract предоставляет возможность запроса в цепочке, получения UTXO, построения транзакций, подписания и трансляции, а также включает MultiSig, NFT, FT и рабочие процессы Pool. Официальный пример MultiSig поддерживает установку от 1 до 6 порогов подписания среди 3 до 10 публичных ключей, в документации приведен пример 2 из 3.
Здесь необходимо сказать все: мультиподпись — это настраиваемый инструмент контроля рисков, а не автоматическая безопасность и не абсолютная безопасность.
Если кто-то думает, что наличие 2 из 3 решает все проблемы, то это такая же ошибка, как и вера в то, что «покупка аппаратного кошелька обеспечивает безопасность». Мультиподпись изменяет структуру затрат на атаки, а не вероятность атак.
Документация TBC AMM объясняет еще одну вещь: SDK строит, оценивает и подписывает локально, трансляция инициируется приложением явно; состояние пула и контроль активов зависят от UTXO и скриптовых правил. Это составляет основу для неуправляемых транзакций и разделения полномочий.
Также необходимо четко обозначить границы: это не означает, что AMM не имеет рисков контракта, ценовых рисков или рисков фронтенда. Локальная подпись решает проблему «приватный ключ не покидает устройство», но не решает проблему «подписанная вами транзакция действительно является тем, что вы хотите подписать».
III. Почему мультиподпись часто является лишь формальным разделением
Это самый легко пропускаемый и самый смертельный момент.
Если несколько ключей подписи происходят из одной мнемонической фразы, хранятся на одном устройстве или контролируются одним и тем же человеком, мультиподпись становится лишь формальным разделением.
Злоумышленник, получивший одну мнемоническую фразу, получает все права подписи. Если устройство было скомпрометировано один раз, это означает, что все пороги одновременно потеряны. Эта конфигурация на цепочке выглядит как 3 из 5, но в реальности это 1 из 1.
Поэтому действительно важно не «сколько подписей я настроил», а задавать более жесткие вопросы:
- Является ли среда генерации этих ключей взаимно независимой?
- Хранятся ли они на физически изолированных разных устройствах?
- Являются ли инициатор и утверждающий транзакцию одним и тем же человеком?
- Есть ли задержка и ручная проверка для высокорисковых переводов?
- Прошли ли процессы ротации ключей и восстановления практику?
Модель UTXO TBC не может автоматически исправить украденный приватный ключ. Это необходимо признать. То, что могут делать правила на цепочке, — это предотвратить несанкционированный перевод средств, когда какое-либо условие нарушено; но они не могут восстановить активы, если приватный ключ уже был скомпрометирован.
Сопутствующая инженерная практика по-прежнему необходима: независимые устройства для подписания, ротация ключей, лимиты на одну транзакцию и дневные лимиты, временные замки, многопроверка высокорисковых транзакций и исполнимые планы восстановления.
Также необходимо откровенно признать: TBC сама должна продолжать улучшаться. Удобство взаимодействия с мультиподписью, глубина совместимости с основными аппаратными кошельками, шаблоны разрешений, готовые к использованию, независимые сторонние тесты, а также постоянный аудит компонентов SDK, кошелька и AMM — все это находится в процессе.
TBCNODE уже имеет записи о проверках безопасности от CertiK и SlowMist. Но аудит может подтвердить только то, что конкретная версия и конкретный диапазон были проверены; он не охватывает аппаратные терминалы, не охватывает привычки управления ключами пользователей, не охватывает код, который будет представлен в будущем, и не охватывает всю логику уровня приложений. Рассматривать отчет об аудите как сертификат безопасности — это еще одна форма лености.
Цена --
IV. Истинное самоуправление — это правило на цепочке
Вернемся к разобранному устройству.
Оно напоминает нам, что «приватный ключ у меня в руках» — это необходимое условие, но не достаточное. Источник устройства, распределение прав подписи и правила расходования на цепочке — все три условия должны быть выполнены одновременно, чтобы структура безопасности была устойчивой.
Вероятные изменения в отрасли заключаются в том, что производители аппаратных кошельков усилят контроль над каналами и дизайн защиты от разборки, страховые и кастодиальные услуги пересмотрят ценообразование на риски физической цепочки поставок, а проектные команды начнут рассматривать «дизайн полномочий» как столь же важную инженерную задачу, как и «аудит кода».
Позиция TBC в этой картине не в том, чтобы «решить проблему аппаратных атак», а в том, чтобы предоставить инструменты для записи правил полномочий в цепочку: нативные контракты UTXO ограничивают условия расходования, мультиподпись разделяет права подписи на разные зоны доверия, а компоненты неуправляемых транзакций позволяют приватному ключу не покидать локально.
Истинное самоуправление — это не просто один приватный ключ, а то, что после любого единого сбоя на цепочке правила все еще могут предотвратить несанкционированный перевод средств.
Источник информации Ссылки: Ledger · Tom's Hardware · TBCNODE · Contract SDK · MultiSig · AMM · CertiK · SlowMist
Этот контент предоставляется исключительно в общих информационных целях и не является финансовым, инвестиционным, юридическим или налоговым советом. Любые мероприятия, вознаграждения, онлайн-акции или связанная с ними информация, упомянутые в настоящем документе, не должны рассматриваться как рекомендация, приглашение к покупке, продаже, торговле или иной сделке с какими-либо криптоактивами. Криптоактивы очень волатильны и могут привести к убыткам. Доступность услуг, продуктов WEEX и связанных с ними событий может варьироваться в зависимости от региона. Вы несете ответственность за обеспечение того, чтобы ваше участие соответствовало применимым местным законам и нормативным актам.
Вам также может понравиться

Протест супермаркетов в Аргентине повлияет на использование криптовалют

Ворлдкоин (WLD) вырос на 10%: что такое World ID для банков и финансов — и именно ли он вызвал этот рост?

Почему стоит покупать MSTR, а не просто биткойн ETF?

Акции Unitree резко выросли: почему они подскочили на 16% 19.10 и что инвесторам проверить перед отчетностью за III квартал

Хакеры используют уязвимость в Plex для установки майнеров криптовалют на тысячи серверов

Цена акций SpaceX: почему SPCX упала с максимума 225 $ и что может повлиять на нее дальше

Ведущие банки Великобритании, включая Lloyds и Barclays, ограничивают криптовалютные переводы: отчет

Истина о сокращении CAKE на 69%: почему PancakeSwap отказывается от уничтожения V3?
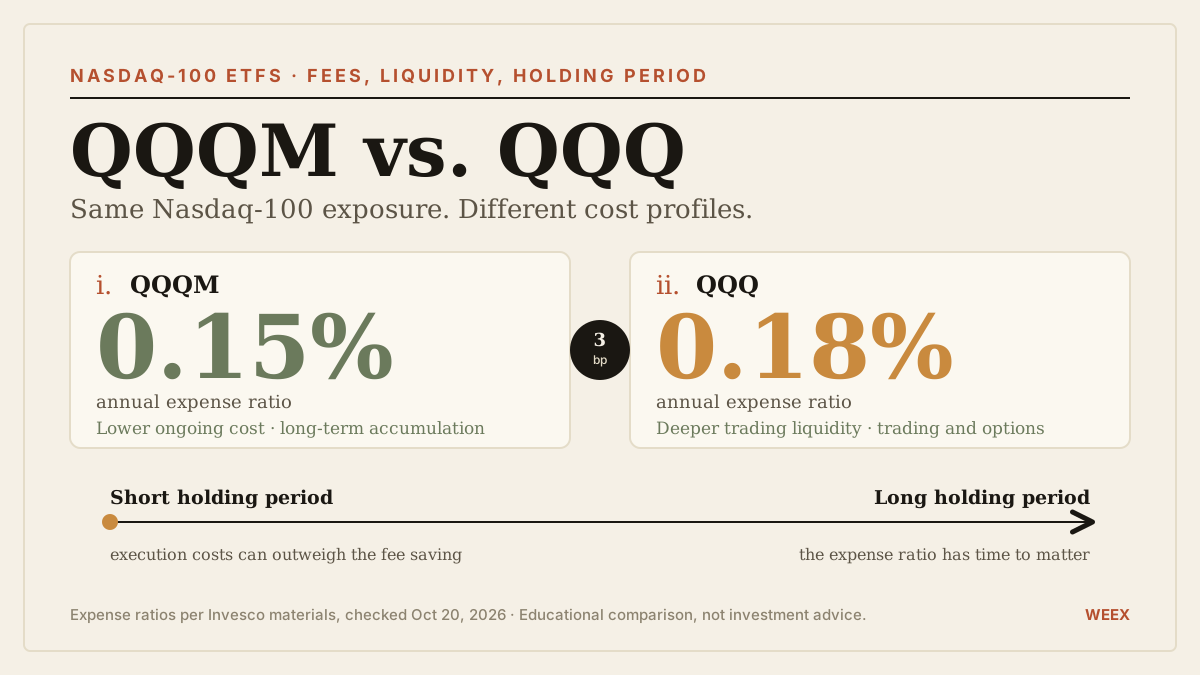
QQQM и QQQ в 2026 году: сравнение комиссий, ликвидности и долгосрочных инвестиций
Сравните QQQM и QQQ в 2026 году: текущие комиссии, торговые издержки, долгосрочную экономию и ситуации, когда переход с уже имеющейся инвестиции может обойтись дороже, чем сэкономленные средства.
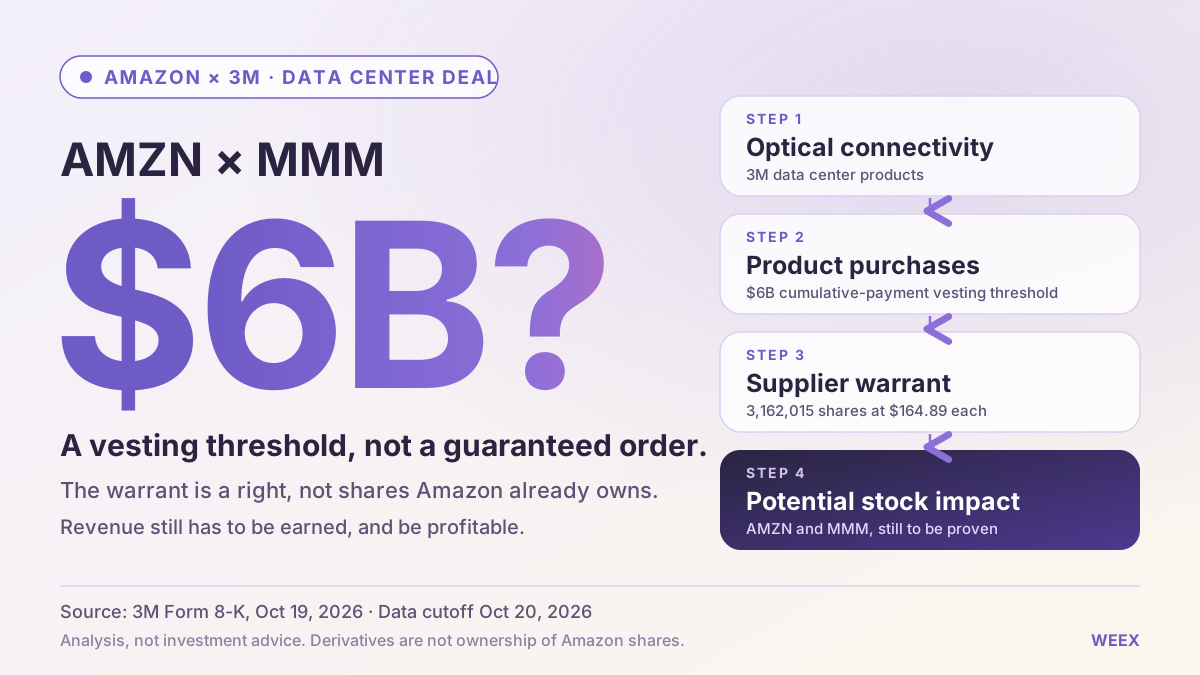
Сделка Amazon по дата-центрам с 3млн: что она значит для акций Amazon (AMZN) и 3млн (MMM)
Разбираем сделку Amazon по дата-центрам с 3млн, порог для получения варранта в размере 6 млрд $, возможное размытие доли и последствия соглашения для акций AMZN и MMM.

Как стабильные монеты могут попасть в кассовые аппараты?

Акции CoreWeave и Nebius: у какого облачного бизнеса в сфере ИИ выше риск финансирования?
Сравните акции CoreWeave и Nebius по уровню долга, денежному потоку, предоплатам клиентов и размыванию доли акционеров, чтобы оценить, у какого облачного бизнеса в сфере ИИ выше риск финансирования.

Восемь лет спустя: работа XT Exchange продолжает меняться

Прогноз цены акций SpaceX (SPCX) на 2027 год: сможет ли рост Starlink компенсировать расходы на ИИ?
Прогноз цены акций SpaceX на 2027 год: оценка роста Starlink, расходов на ИИ, снижения мультипликатора оценки и размытия долей на основе прозрачных ценовых сценариев.

Количество криптопользователей в Индонезии достигло 23,21 миллиона аккаунтов, OJK усиливает контроль и защиту потребителей - Мир
Акции SpaceX перед отчетом: чего ждать от Q3 с выручкой 12,9 млрд $ и первой прибылью
SpaceX опубликует результаты за третий квартал после закрытия торгов в США 20.10.2026. Аналитики ожидают выручку около 12,9 млрд $ — примерно на 65% больше, чем во втором квартале, — и скорректированную прибыль на акцию в диапазоне от 0,14 $ до 0,15 $. Это может стать первой прибылью со времени IPO. Ключевые факторы неопределенности — капитальные затраты, отток денежных средств и выручка от ИИ.

Что такое Messari? Исследования крипторынка, интеграция с Blockworks и инструменты для инвесторов

Как Майер Крипке инвестировал с Уорреном Баффеттом? Уроки долгосрочного инвестирования
Рентабельность майнинга Биткоина (BTC): приведет ли рост сложности к продажам со стороны майнеров?
Почему растет Этена (ENA)? Восстановление цены, рост USDe и риски токена

Почему компании сокращают расходы на ИИ? Что это значит для акций компаний в сфере ИИ

Зимой игр на блокчейне, "$8 миллионов продано за 30 секунд" - новая спекулятивная игра на Robinhood

Цены на нефть не падают, доходность американских облигаций не достигнет пика
Изменит ли блокчейн финансы? (Эпизод 22 подкаста «Так было с блокчейном» с Ёсика Утида, Юя Сакай и Синъя Оцуга)

Влияние промежуточных выборов в США на рынок криптоактивов и ключевые моменты, на которые стоит обратить внимание

Fable 5.5 на подходе? Сообщается, что Anthropic разрабатывает новую модель с акцентом на "интерпретацию намерений"
Искусственный интеллект «вызов» криптографии? Web3 должен подготовиться заранее, но не спешить с миграцией

Бруклинские «криптоохотники»: международная охота на мошенников через три часовых пояса

Без субсидий на дизель и с нехваткой долларов, Боливия протестует и принимает USDT

Архитектура денег: картирование финансовой власти в эпоху биткойна
Протест супермаркетов в Аргентине повлияет на использование криптовалют
Ворлдкоин (WLD) вырос на 10%: что такое World ID для банков и финансов — и именно ли он вызвал этот рост?
Почему стоит покупать MSTR, а не просто биткойн ETF?
Акции Unitree резко выросли: почему они подскочили на 16% 19.10 и что инвесторам проверить перед отчетностью за III квартал
Хакеры используют уязвимость в Plex для установки майнеров криптовалют на тысячи серверов
Цена акций SpaceX: почему SPCX упала с максимума 225 $ и что может повлиять на нее дальше
Содержание
Свежие статьи

Свежие листинги на WEEX


