
Как хакер создал 46 млрд фальшивых Биткоинов при эксплойте Symbiosis? Разбор взлома Биткоина — теперь с WEEX

 Оценить в Google


Хакер не создал настоящий Биткоин и не изменил лимит его предложения в 21 миллион монет. Злоумышленник воспользовался двумя связанными уязвимостями моста Биткоина Symbiosis Finance и выпустил около 46,1 млрд необеспеченных syBTC — внутреннего синтетического токена, предназначенного для представления переведенного через мост Биткоина. Затем поддельные токены обменяли на активы из пулов, в которых находился настоящий токенизированный Биткоин, что привело, по оценкам, к потере 9,97 BTC.
Краткий ответ: как хакер создал 46 млрд фальшивых Биткоинов при эксплойте Symbiosis
- Эксплойт произошел примерно 11 сентября 2026 года в 04:28 UTC.
- По сообщениям, злоумышленник начал всего с депозита в 330 сатоши, которые на тот момент стоили примерно $0,25.
- Одна уязвимость позволила злоумышленнику получить или имитировать привилегированные разрешения моста.
- Вторая ошибка позволила отрицательной комиссии увеличивать зачисляемый депозит вместо его уменьшения.
- Двенадцать манипулированных депозитов привели к выпуску примерно 46,1 млрд необеспеченных syBTC.
- Это были синтетические токены Symbiosis, а не нативные BTC.
- Злоумышленник обменял часть поддельных syBTC на реальные активы, представляющие токенизированный Биткоин, в пулах ликвидности.
- По сообщениям, около 4,39 WBTC стоимостью примерно $336 000 было продано через Uniswap V4.
- Symbiosis оценила общий ущерб для поставщиков ликвидности и пострадавших пользователей в 9,97 BTC.
- Протокол приостановил работу нативных маршрутов моста Биткоина и начал переписывать и проверять затронутую систему.
Что именно представлял собой «фальшивый Биткоин»?
Активом, созданным во время эксплойта, был syBTC, а не BTC в блокчейне Биткоина.
При корректной работе мост Биткоина получает или проверяет настоящие BTC и создает соответствующее представление этой криптовалюты в другом блокчейне. Затем этот актив может взаимодействовать со смарт контрактами, децентрализованными биржами и кредитными приложениями, которые не могут напрямую обрабатывать нативный Биткоин.
Базовый принцип учета должен выглядеть так:
| Актив | Предполагаемая роль | Необходимое обеспечение |
|---|---|---|
| Нативный BTC | Биткоин в сети Биткоина | Защищен блокчейном Биткоина |
| syBTC | Представление Биткоина, переведенного через Symbiosis | Должен соответствовать BTC, находящимся под контролем моста или проверенным им |
| WBTC, cbBTC, BTCB и RBTC | Другие формы представления Биткоина | Зависит от соответствующих эмитентов или систем мостов |
До эксплойта Symbiosis сообщала, что в обращении находилось примерно 13,91 syBTC, из которых около 11,26 syBTC были размещены в пулах ликвидности в паре с WBTC, cbBTC, BTCB и RBTC.
Злоумышленник не получил достаточное количество настоящего Биткоина для обеспечения миллиардов syBTC. Вместо этого уязвимый мост принял манипулированные данные учета и выпустил огромное количество токенов с обозначением syBTC.
Поэтому в экономическом смысле эти токены были «фальшивыми»: за ними не стояли соответствующие резервы Биткоина. Однако для затронутых смарт контрактов это были действительные токены, что и сделало атаку опасной.
Как две ошибки привели к выпуску 46,1 млрд syBTC
Судя по сообщениям, эксплойт стал результатом не одной ошибки. Злоумышленник совместил слабость авторизации с ошибкой арифметики или проверки данных.
Шаг 1. Злоумышленник получил доступ к привилегированной функции
Согласно сообщениям об инциденте и разбору Symbiosis, первая уязвимость позволила злоумышленнику выполнить операцию с повышенными привилегиями в мосте.
Кроссчейн-мост должен определять, действительно ли входящее сообщение представляет собой депозит или транзакцию в другой сети. Если злоумышленник может выдать себя за администратора, доверенного ретранслятора или авторизованное сообщение моста, принимающий контракт может счесть ложные сведения достоверными.
Так была нарушена первая граница доверия. После принятия вредоносного сообщения злоумышленник получил возможность влиять на значения, которые обычные пользователи не должны контролировать.
Шаг 2. Минимальная комиссия стала отрицательной
Затем злоумышленник изменил комиссию моста так, чтобы она стала отрицательной.
Обычно мост рассчитывает сумму к зачислению по логике, похожей на эту:
Полученная сумма = сумма депозита − комиссия
Например, если пользователь вносит 1 BTC и платит комиссию 0,001 BTC, мост должен зачислить 0,999 BTC.
Но вычитание отрицательного числа меняет операцию на противоположную:
Сумма депозита − (−комиссия) = сумма депозита + комиссия
Вместо уменьшения зачисляемой суммы отрицательная комиссия увеличила ее.
Надежный контракт должен отклонять любую комиссию ниже нуля, выше заданного максимума или не соответствующую сумме депозита. Судя по всему, в затронутой логике не было эффективной проверки допустимых границ.
Шаг 3. Крошечный депозит превратился в огромную сумму
По сообщениям, злоумышленник начал всего с 330 сатоши — 0,00000330 BTC — и отправил 12 манипулированных депозитов.
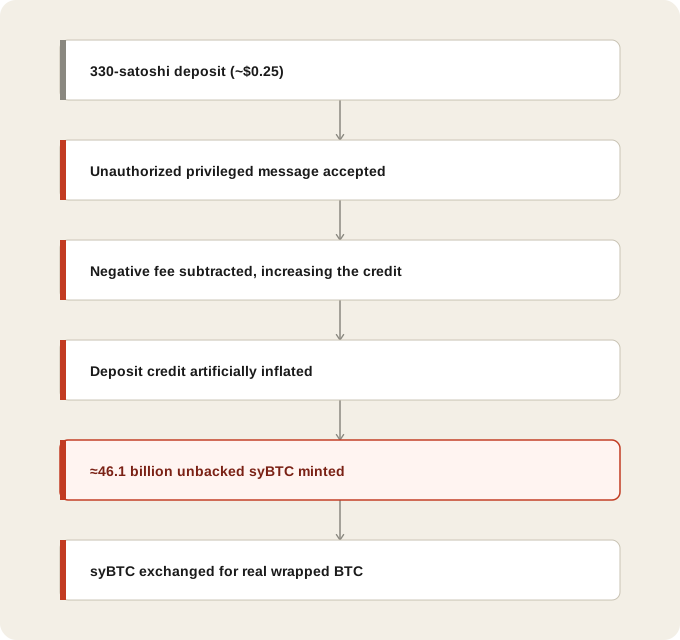
Поскольку мост принял привилегированное сообщение злоумышленника и неправильно обработал отрицательную комиссию, каждая операция могла выпустить гораздо больше syBTC, чем было внесено Биткоина.
В отчетах систем безопасности объем выпуска описывался как примерно минимальных единиц syBTC. Поскольку в syBTC использовалось восемь десятичных знаков, это целое число соответствовало примерно 46,1 млрд syBTC в отображаемом формате.
Это более чем в 2 000 раз превышало максимальное предложение Биткоина в 21 миллион монет.
Необычно круглое число, соответствующее двоичному масштабу, также указывает на то, что злоумышленник выбрал значение, близкое к границе целочисленного диапазона программного обеспечения, а не сумму, рассчитанную с учетом доступного обеспечения или рыночной ликвидности.
Цена --
Как хакер создал 46 млрд фальшивых Биткоинов при эксплойте Symbiosis? Как работала атака?
Полная последовательность действий:
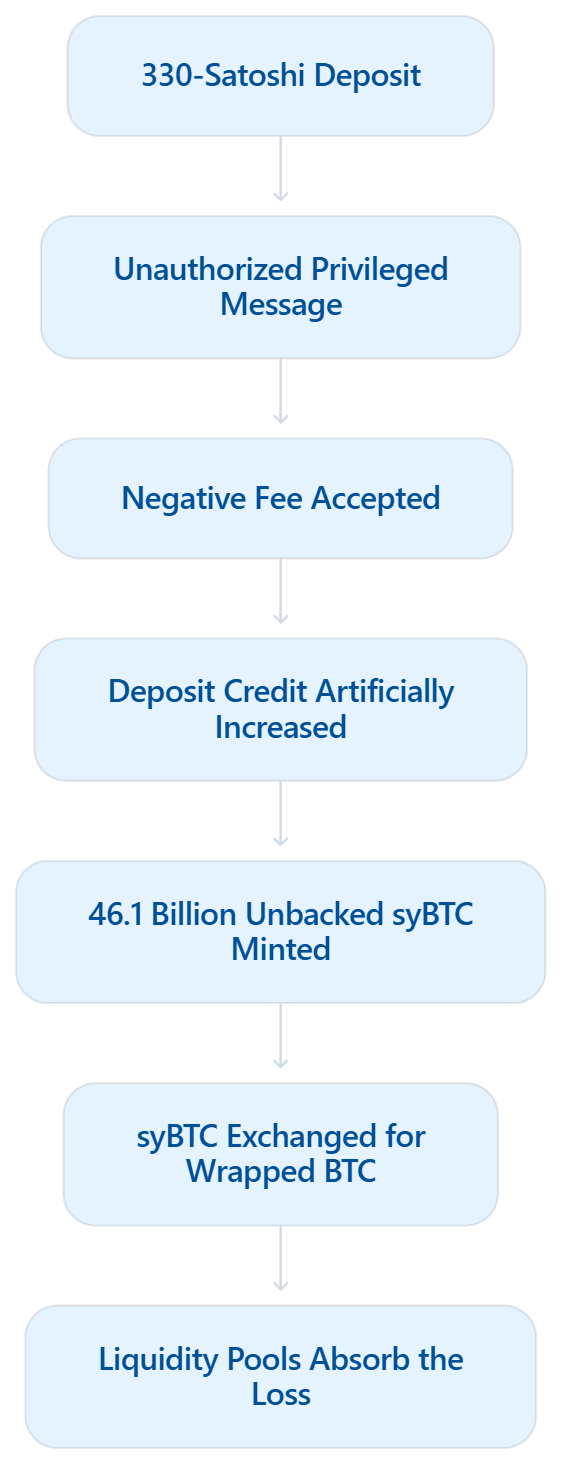
Главное здесь — то, что большое предложение токенов было лишь механизмом атаки. Чтобы обменять фальшивые syBTC на активы, которые можно продать, злоумышленнику все равно требовались пулы с ценными активами.
Как бесполезные syBTC истощили резервы реальных активов?
Необеспеченный токен не приобретает автоматически реализуемую стоимость в миллиарды долларов. Злоумышленник мог извлечь ценность только там, где другая система была готова обменять syBTC на действительно дефицитный актив.
Symbiosis поддерживала пулы ликвидности, в которых syBTC сочетался с такими активами, как:
- WBTC
- Токенизированный Coinbase Wrapped BTC, или cbBTC: Coinbase
- Представления Биткоина в сетях BEP2/BEP20, например BTCB
- Биткоин в Rootstock, или RBTC
Пулы ликвидности используют формулы смарт контрактов для расчета курса обмена с учетом активов, внесенных в пул. Перед каждой сделкой они не проводят независимую проверку того, обеспечен ли один из токенов надлежащим образом.
После того как контракт моста выпустил syBTC, затронутые пулы стали считать эти токены действительными. Поэтому злоумышленник смог обменять необеспеченные syBTC на реальные токенизированные активы Биткоина, предоставленные поставщиками ликвидности.
Именно здесь сбой учета обернулся финансовыми потерями. Злоумышленник внес актив, не имевший экономической ценности, и вывел актив, обеспеченный настоящим Биткоином или контролируемый известным эмитентом.
Почему хакер не смог вывести миллиарды?
Цифра в 46,1 млрд syBTC отражает объем фальшивого предложения, а не сумму успешно похищенных средств.
Возможности злоумышленника ограничивали несколько практических факторов:
Ограниченная ликвидность пулов
Пул ликвидности не может выплатить больше ценных активов, чем в нем содержится. Выпуск 46,1 млрд syBTC не создал спроса на 46,1 млрд единиц, обеспечения или ликвидности для выхода из позиции.
Когда доступные токенизированные BTC были выведены или цена сильно исказилась, оставшиеся syBTC фактически стало невозможно продать.
Быстрое обнаружение
Системы мониторинга безопасности блокчейнов обнаружили аномальный выпуск токенов и перемещение токенизированных активов. Затем Symbiosis приостановила маршрутизацию нативного Биткоина, ограничив возможность злоумышленника продолжать использовать затронутый маршрут.
Маркировка адресов
После того как адреса под контролем злоумышленника стали публично известны, биржи, эмитенты токенов и поставщики инфраструктуры получили возможность отслеживать или ограничивать последующие переводы.
У некоторых токенизированных активов также есть централизованные эмитенты, которые при соблюдении соответствующих процедур могут заморозить или аннулировать скомпрометированные токены либо выпустить их заново. Это касается не всех вариантов представления Биткоина, но может затруднить вывод похищенных активов.
Ликвидность в блокчейне — не то же самое, что номинальная стоимость
Согласно сообщениям, злоумышленник продал около 4,39 WBTC через Uniswap V4 в сети Эфириум и получил примерно $336 000.
Отдельно Symbiosis предварительно оценила потери пострадавших пользователей и поставщиков ликвидности в 9,97 BTC, или примерно $770 000 по справочной цене, использованной в разборе инцидента.
Эти цифры измеряют разные показатели:
| Показатель | Что он отражает |
|---|---|
| 46,1 млрд syBTC | Объем выпущенных необеспеченных синтетических токенов |
| Примерно $46,1 млрд | Вводящая в заблуждение номинальная стоимость, если считать каждый syBTC полностью обеспеченным |
| Около 4,39 WBTC | Объем, который, по сообщениям, был продан через Uniswap V4 |
| Примерно $336 000 | Выручка, полученная от этой продажи, согласно сообщениям |
| 9,97 BTC | Предварительная оценка Symbiosis потерь пользователей и поставщиков ликвидности |
Поэтому называть инцидент «кражей на $46 млрд» было бы неверно. У поддельных активов была номинальная стоимость, но злоумышленник не мог конвертировать в реальные деньги и близко не такую сумму.
Затронул ли эксплойт нативный Биткоин?
Нет никаких свидетельств того, что злоумышленник изменил денежную политику Биткоина, создал BTC в блокчейне Биткоина или скомпрометировал майнинг и консенсус Биткоина.
Транзакции нативного Биткоина проверяются сетью Биткоина. Эксплойт Symbiosis произошел в отдельной системе моста и смарт контрактов, которая выпускала syBTC в других сетях.
Это различие важно, поскольку переведенные через мост активы несут дополнительные риски сверх рисков исходного блокчейна:
- Сеть Биткоина должна продолжать работать корректно.
- Мост должен правильно проверять депозиты и выводы.
- Привилегированные ключи или ретрансляторы должны оставаться защищенными.
- Смарт контракты должны корректно рассчитывать комиссии и количество токенов.
- Пулы ликвидности должны оставаться обеспеченными в достаточной мере.
- Токенизированный актив или синтетический токен должен оставаться доступным для погашения.
Владение нативными BTC и владение токеном, который обещает представлять BTC, — это не одно и то же с точки зрения безопасности. Мост обеспечивает удобство и совместимость с DeFi, но также добавляет код, администраторов, ретрансляторы, поставщиков ликвидности и внешние контракты, каждый из которых может отказать независимо от других.
Что сделала Symbiosis после атаки?
После обнаружения эксплойта Symbiosis приостановила работу нативных маршрутов моста Биткоина. По сообщениям, другие функции маршрутизации остались доступны или работали через внешних партнеров, а не через затронутый нативный мост.
Проект также объявил белую хакерскую награду в размере 20%, пытаясь вернуть оставшиеся средства. Согласно последующему разбору Symbiosis, срок действия предложения истек, но злоумышленник не ответил.
Symbiosis заявила, что оставшуюся ликвидность в Биткоине перевели на более безопасное хранение, а во время реагирования удалось сохранить или вернуть примерно 15 BTC. Эту цифру не следует путать со средствами, добровольно возвращенными злоумышленником.
Проект также сообщил, что:
- Часть пострадавших средств будет компенсирована за счет эвакуированных активов.
- Пострадавшим поставщикам ликвидности предложат индивидуальные варианты компенсации.
- Логика моста на стороне Биткоина будет переписана.
- Независимые аудиторы проверят новый код.
- Будет заказан более широкий аудит системы.
Это необходимые меры, но обещания компенсации и планы аудита не означают, что средства уже возвращены. Пользователям следует различать уже обеспеченные активы, предварительные оценки потерь и фактически выплаченные компенсации.
Проверка была простой, но сбой безопасности — нет
Соблазнительно свести инцидент к одному отсутствовавшему правилу: отклонять отрицательные комиссии.
Такая проверка могла бы остановить именно этот сценарий, но если сосредоточиться только на ошибке арифметики, останется незамеченной более серьезная проблема проектирования. Обычный пользователь вообще не должен был получать привилегированный доступ или отправлять сообщение моста, способное менять важные параметры.
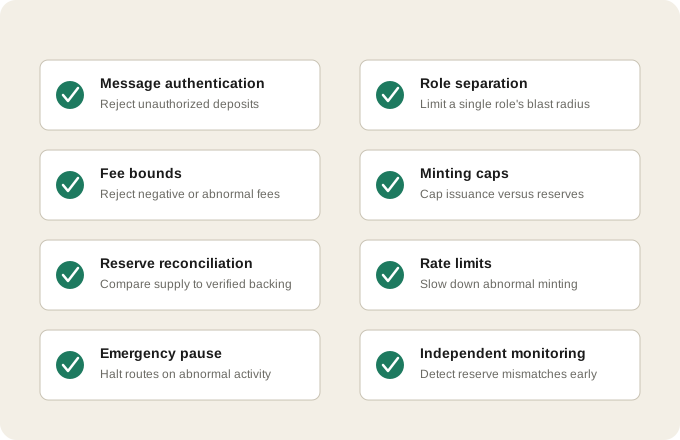
Надежный мост должен иметь несколько независимых уровней защиты:
| Мера безопасности | Назначение |
|---|---|
| Строгая аутентификация сообщений | Отклонять депозиты, не авторизованные предусмотренными участниками моста |
| Разделение ролей | Не допускать, чтобы одна скомпрометированная роль могла изменить все критические значения |
| Ограничения комиссий | Отклонять отрицательные или аномально высокие комиссии |
| Лимиты выпуска | Останавливать выпуск токенов, значительно превышающий резервы или ожидаемый размер транзакции |
| Сверка предложения с резервами | Сопоставлять выпущенные syBTC с подтвержденным обеспечением в Биткоине |
| Лимиты скорости операций | Ограничивать скорость аномального выпуска токенов |
| Экстренная приостановка | Останавливать затронутые маршруты при обнаружении необычной активности |
| Независимый мониторинг | Обнаруживать несоответствия резервов и подозрительные вызовы контрактов |
По сообщениям, злоумышленник смог провести 12 манипулированных депозитов. Система, отслеживающая соотношение подтвержденного обеспечения и выпущенных токенов, должна была среагировать задолго до того, как предложение достигло десятков миллиардов.
Что эксплойт Symbiosis значит для пользователей криптовалют
Пользователям не нужно проверять каждую строку кода смарт контрактов, но важно понимать, какие риски они принимают на себя, переводя BTC в DeFi.
Перед использованием моста Биткоина проверьте:
- Обеспечен ли переведенный токен в соотношении один к одному и как проверяются резервы.
- Кто может авторизовать сообщения, приостанавливать работу протокола или изменять комиссии.
- Ограничен ли выпуск токенов подтвержденным обеспечением.
- Какие компании по кибербезопасности проверяли именно ту версию моста, которая развернута сейчас.
- Есть ли у протокола действующая программа вознаграждения за поиск ошибок.
- Как быстро проект сообщил о последнем инциденте безопасности.
- Предусмотрен ли определенный процесс компенсации для пользователей или поставщиков ликвидности.
- Можно ли напрямую обменять токен в сети назначения на нативные BTC.
- Использует ли заявленный маршрут нативный мост протокола или стороннего поставщика.
Одного значка аудита недостаточно. Аудиты охватывают определенные версии кода и конкретный объем проверки. Более поздний контракт, изменение конфигурации или непроверенный модуль моста могут создать новую уязвимость.
Для трейдеров тот же принцип действует при оценке токенизированных активов, торгуемых на рынках DeFi. В обычных условиях токен может отслеживать цену Биткоина, но во время кризиса нести совершенно иные риски хранения средств и смарт контрактов.
Примечания по проверке первоисточников и данных блокчейна
Наиболее четким публично зафиксированным сигналом в блокчейне стал выпуск примерно минимальных единиц syBTC на недавно созданный внешний аккаунт в сети BNB Chain. Исследователи безопасности также связали получателя с продажей примерно 4,39 WBTC через Uniswap V4 в Эфириуме.
Однако в открытых источниках, изученных для этой статьи, не удалось найти единый полный и независимо воспроизводимый набор адресов злоумышленника, хешей транзакций и адресов кошельков для возврата средств.
Поэтому в этой статье мы разделяем следующие категории:
- Подтверждено Symbiosis: инцидент с мостом Биткоина, предварительная оценка потерь в 9,97 BTC, приостановка работы моста, меры реагирования и планируемая компенсация.
- Сообщалось системами мониторинга безопасности блокчейнов: выпуск минимальных единиц, новый адрес получателя и связанная с ним продажа токенизированного Биткоина.
- Аналитический вывод: цифра в 46,1 млрд отражала предложение необеспеченных syBTC, а не настоящие Биткоины и не сумму, которую можно было получить наличными.
Так можно не спутать эффектное количество токенов ни с итоговыми потерями протокола, ни с подтвержденной прибылью злоумышленника.
FAQ
1. Действительно ли хакер создал 46 млрд Биткоинов?
Нет. Хакер создал примерно 46,1 млрд необеспеченных токенов syBTC внутри системы моста Symbiosis. Нативные BTC не создавались, а лимит предложения Биткоина в 21 миллион монет не изменился.
2. Как отрицательная комиссия привела к выпуску большего количества syBTC?
Судя по сообщениям, уязвимый алгоритм вычитал комиссию из суммы депозита. Когда комиссия стала отрицательной, ее вычитание увеличило зачисляемую сумму вместо того, чтобы уменьшить ее.
3. Сколько хакер Symbiosis действительно украл?
Согласно сообщениям, продажа примерно 4,39 WBTC принесла около $336 000. Symbiosis оценила общие предварительные потери пользователей и поставщиков ликвидности в 9,97 BTC, или примерно $770 000 по справочной цене.
4. Был ли взломан блокчейн Биткоина?
Нет. Уязвимость затронула мост Биткоина Symbiosis и учет синтетического токена syBTC. Блокчейн Биткоина, процесс майнинга и правила выпуска нативных монет не были скомпрометированы.
5. Могут ли токены токенизированного Биткоина потерять обеспечение?
Да. Токенизированный или синтетический Биткоин может потерять обеспечение, если не справится его кастодиан, мост, смарт контракты или процесс проверки резервов. Пользователям следует отдельно оценивать эти дополнительные риски, не смешивая их с рисками нативного Биткоина.
Редакционная позиция WEEX: мосты должны доказывать корректность учета, а не просто рекламировать аудиты
Самое неприятное в инциденте Symbiosis — не впечатляющая цифра в 46,1 млрд. Проблема в том, что финансовый протокол, судя по всему, мог принять неавторизованные привилегированные данные, а затем обработать отрицательную комиссию без эффективного ограничения предложения или резервов.
Индустрии следует перестать считать аудиты бессрочными сертификатами безопасности. Мост, работающий с реальным обеспечением, нуждается в постоянной сверке резервов, строгих лимитах выпуска и автоматических правилах отключения, исходящих из того, что одна из защитных систем рано или поздно даст сбой.
Symbiosis заслуживает признания за приостановку затронутого маршрута, публикацию разбора инцидента и предложение компенсации. Но эти меры последовали после того, как поставщики ликвидности понесли убытки, которые можно было ограничить базовыми защитными механизмами учета. Пока обновленный мост не пройдет независимую проверку, а пострадавшие пользователи не получат подтвержденную компенсацию, осторожность оправданнее доверия.
Источники
- Symbiosis Finance — «Разбор инцидента с мостом Биткоина», опубликован в сентябре 2026 года. Время события указано как примерно 11 сентября 2026 года, 04:28 UTC.
- CoinDesk — «Хакер превратил 25 центов в Биткоине в 46 миллиардов фальшивых токенов BTC на мосту DeFi», опубликовано 15 сентября 2026 года.
- The Block — «Symbiosis сообщает о возврате 15 BTC после эксплойта моста Биткоина и предлагает хакеру награду в 20%», опубликовано и обновлено 13 сентября 2026 года.
- Blockaid — публичное предупреждение о безопасности, касающееся выпуска токенов через Symbiosis BridgeV2 и связанной с этим продажи WBTC, опубликовано 11 сентября 2026 года.
- Tom’s Hardware — «Хакер превратил 25 центов в 46 миллиардов фальшивых Биткоинов и украл $770 000», опубликовано 18 сентября 2026 года.
Дата актуальности данных: 23 сентября 2026 года, 00:00 UTC. В некоторых предупреждениях по безопасности не указано точное время измерения для каждого упомянутого перемещения токенов.
Этот контент предоставляется исключительно в общих информационных целях и не является финансовым, инвестиционным, юридическим или налоговым советом. Любые мероприятия, вознаграждения, онлайн-акции или связанная с ними информация, упомянутые в настоящем документе, не должны рассматриваться как рекомендация, приглашение к покупке, продаже, торговле или иной сделке с какими-либо криптоактивами. Криптоактивы очень волатильны и могут привести к убыткам. Доступность услуг, продуктов WEEX и связанных с ними событий может варьироваться в зависимости от региона. Вы несете ответственность за обеспечение того, чтобы ваше участие соответствовало применимым местным законам и нормативным актам.
Вам также может понравиться

BingX, YouHodler и Openbank Santander присоединились к реестру MiCA ЕС

Посты о Черном понедельнике установили рекорд
Прогноз цены Биткоина (BTC) на 2027–2030 годы: цель Citi в 113 000 $ и сценарии ARK Кэти Вуд
Прогноз цены Биткоина на 2027–2030 годы: сравниваем цель Citi в 113 000 $ со сценариями ARK с датами публикации, предположениями о спросе, расчетами стоимости и ключевыми рисками.

Ликвидность криптовалюты на пороге перемен! Компания Circle стремится выйти на 40 новых развивающихся рынков

Разработчик Zcash предлагает решение для квантовой конфиденциальности в обменах NEAR Intents

В сети ILITY произошла уязвимость безопасности, мост приостановлен

Пёрл: мечта о биткойне в эпоху ИИ — инновация или просто хайп?

Deutsche Bank начнет хранение биткойнов и эфириума в течение нескольких недель — расширение в Азию к 2027 году

Криптовалюта не нуждается в вашей партии для победы, только в ее кандидатах

Квантовый переход Биткойна не остановится на Биткойне
Aave продвигает предложение о нативном обеспечении биткойнами

Трамп отменяет новые тарифы на Россию перед сроком 18 октября

Глобальная ликвидность: может ли японский нефтяной кризис обрушить казначейские облигации США?

Ставки на акции потеряли 52 миллиона долларов за 10 минут, когда Уолл-стрит была закрыта
Bitget ограничивает пользователей в России и Беларуси в соответствии с новыми правилами

Квантовый чип Google достиг точности 99,99%: что это меняет для Bitcoin

Кто запустил биткоин на околоземную орбиту и зачем криптоиндустрии космос

Charles Schwab расширяет переводы Bitcoin и Ethereum

Coinbase обсуждает защиту Bitcoin от квантовых компьютеров
Выпущена версия Eclair v0.14.4 для защиты узлов Lightning от атак браузеров

Биткойн: Сложность майнинга достигает самого высокого уровня за семь месяцев

Claude раскрыл 25-летнюю загадку криптографии, Bitcoin выбрал кривую secp256k1

Саммит BFFS26 в Денвере запланирован на 20-22 октября 2026 года
Как вести канал, если реклама криптовалют под запретом в 2026 году

Сбой SIPAP в Парагвае влияет на переводы, Bitcoin работает без перебоев
Биткойн напрямую или через ETP на брокерском счете: что выбрать?

Xrp не повторил успех Bitcoin и Ether для долгосрочных держателей: почему токен отстал от рынка
Ежемесячный отчет по безопасности Web3 за сентябрь: 48 крупных инцидентов безопасности, более 760 миллионов долларов украденных средств

Мировые запасы нефти на суше сократились на 113 миллионов баррелей, что влияет на надежды на снижение инфляции Bitcoin

Новые правила MSCI вступили в силу, 14 крипто-компаний попали в список потенциально затронутых
BingX, YouHodler и Openbank Santander присоединились к реестру MiCA ЕС
Посты о Черном понедельнике установили рекорд
Прогноз цены Биткоина (BTC) на 2027–2030 годы: цель Citi в 113 000 $ и сценарии ARK Кэти Вуд
Прогноз цены Биткоина на 2027–2030 годы: сравниваем цель Citi в 113 000 $ со сценариями ARK с датами публикации, предположениями о спросе, расчетами стоимости и ключевыми рисками.
Ликвидность криптовалюты на пороге перемен! Компания Circle стремится выйти на 40 новых развивающихся рынков
Разработчик Zcash предлагает решение для квантовой конфиденциальности в обменах NEAR Intents
В сети ILITY произошла уязвимость безопасности, мост приостановлен




