
Як стати брокером WEEX: заявка, налаштування API та запуск

 Оцінити в Google


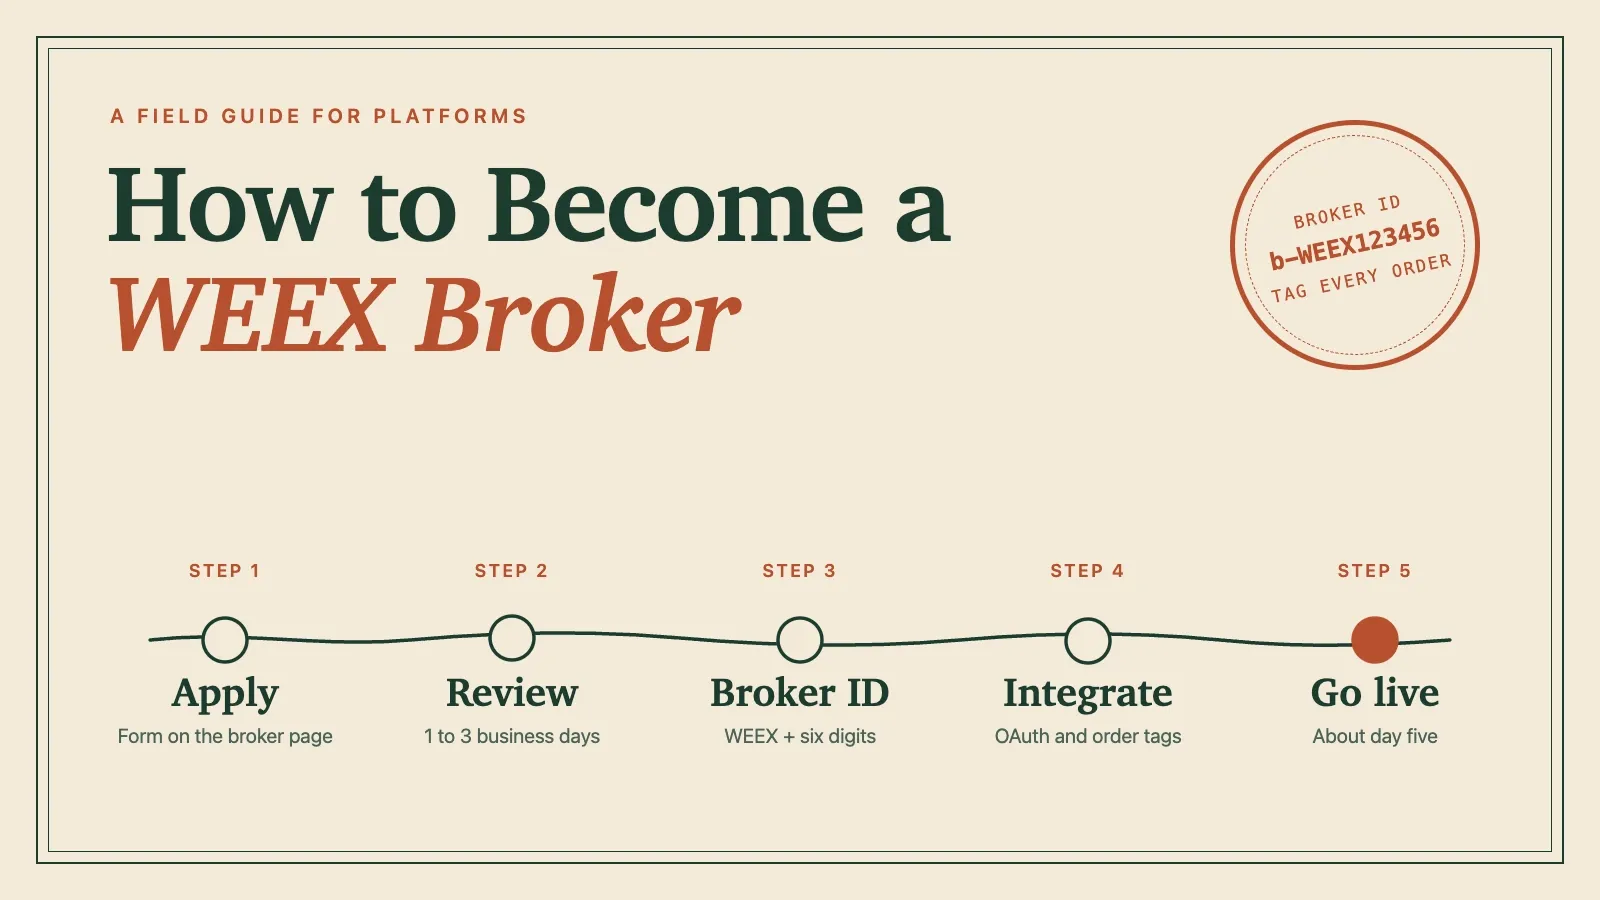
Щоб стати брокером WEEX, подайте форму реєстрації, посилання на яку розміщене на сторінці брокерської програми WEEX, пройдіть перевірку належної обачності та отримайте ідентифікатор брокера у форматі WEEX і шість цифр. Після цього починається технічна робота: підключіть користувачів через OAuth або їхні власні ключі API, додавайте ідентифікатор брокера на початку кожного ордера та звіряйте комісії через кінцеві точки для виплат. WEEX вказує один робочий день на схвалення та чотири-п’ять робочих днів до запуску. У розділах нижче описано цю послідовність, наведено перелік того, що потрібно підготувати, і розглянуто заходи безпеки, необхідні для роботи з чужими ключами. Інформація актуальна станом на 7 жовтня 2026 року.
Хто може подати заявку та що потрібно WEEX
Подати заявку можуть фізичні особи, команди та компанії; депозит не потрібен. У розділі поширених запитань на сторінці WEEX Broker серед бажаних заявників названо кількісні торгові команди, фінансові установи та лідерів думок у спільнотах (KOL), а перевірку описано як стандартну перевірку належної обачності.
Заповнити форму легко. Під час подальшої реєстрації OAuth потрібно надати більше даних, тож їх попередній збір заощадить кілька днів:
- Назва платформи англійською мовою
- WEEX UID, який буде пов’язано з ідентифікатором брокера
- URL-адреси політики конфіденційності та умов використання
- Логотип платформи
- Контактна особа та адреса електронної пошти
- Одна або кілька URL-адрес зворотного виклику
- Публічні IP-адреси, з яких ваші сервери надсилатимуть запити
Два моменти часто застають команди зненацька. Перш ніж подавати заявку, потрібно мати обліковий запис WEEX, адже UID є частиною реєстраційних даних. Крім того, політика конфіденційності та умови використання мають бути опублікованими сторінками.
Терміни розгляду заявки WEEX Broker: від форми до ідентифікатора брокера
- Подайте форму. Кнопка "Подати заявку" на сторінці брокерської програми відкриває форму.
- Дочекайтеся перевірки. На сторінці брокерської програми обіцяють зв’язатися з вами протягом 24 годин і схвалити заявку "за 1 робочий день". У вступі до Broker API сказано, що команда з розвитку бізнесу розглядає заявки протягом трьох робочих днів. Плануйте з урахуванням довшого терміну.
- Отримайте лист про схвалення. У ньому буде ідентифікатор брокера, наприклад WEEX123456, початкові налаштування ставки комісії та доступ до групи технічної підтримки.
- Отримайте облікові дані OAuth. Після того як WEEX зареєструє URL-адреси зворотного виклику та IP-адреси, ви отримаєте clientId і секретний ключ.
- Інтегруйте та запускайте платформу. В оголошенні WEEX від 07.2026 технічну інтеграцію заплановано на другий-четвертий дні, а запуск — на п’ятий день.
На практиці календар залежить не стільки від перевірки WEEX, скільки від того, як швидко ваша команда зможе надати стабільні URL-адреси зворотного виклику та фіксовані вихідні IP-адреси.
Підключення користувачів: процес OAuth у WEEX із семи кроків
За допомогою OAuth користувач може авторизувати вашу платформу на власній сторінці WEEX, після чого на ваш сервер надходить готовий ключ API. У посібнику з інтеграції OAuth процес описано так:
- На своєму сервері згенеруйте одноразове значення
stateдовжиною від 22 до 128 символів і значення PKCEcode_verifierдовжиною не менше 43. Обчисліть challenge як Base64URL(SHA256(code_verifier)). Приймається лише метод S256. - Перенаправте користувача на
https://www.weex.com/uk/oauth, передавши clientId,responseType=code,scope=create:apikey, значення state, ваш redirectUri та code challenge. - Користувач переглядає запит і надає згоду на WEEX.
- WEEX перенаправляє користувача на ваш URL зворотного виклику з параметрами
codeіstate. Переконайтеся, що значення state збігається з виданим вами. - Із сервера надішліть POST-запит на
https://gateway.weex.com/v1/oauth/token, передавши code, redirectUri та code verifier. Запит містить заголовки Client-Id, Sign, Timestamp і Nonce. Значення Sign — це закодований у Base64 HMAC-SHA256 від timestamp, nonce, методу, шляху та тіла запиту, згенерований за допомогою вашого client secret. - Отримайте токен доступу, дійсний протягом 3 600 секунд, і токен оновлення, дійсний протягом 36 000 секунд. Після оновлення попередній токен доступу стає недійсним.
- Надішліть POST-запит на
https://gateway.weex.com/v1/oauth/resource/create-apiз токеном bearer. У відповіді містяться apiKey, secret і passphrase користувача; їх повертають лише один раз.
На проєктування впливають три обмеження. Користувач може мати лише один ключ API, пов’язаний із певною сторонньою платформою; повторна спроба повертає помилку 81001: "api key already bound". Запити з незареєстрованих IP-адрес блокуються. Крім того, якщо статус API користувача не є нормальним, новий ключ може запрацювати не відразу, тож у вашому інтерфейсі має бути передбачений стан очікування.
OAuth не є обов’язковим. Платформа може приймати ключі, які користувачі створюють і вставляють самостійно. Наведене нижче правило маркування ордерів обов’язкове в обох випадках.
Ціна --
Маркування ордерів і перевірка права на комісію
На початку client order ID кожного ордера має стояти ідентифікатор брокера: newClientOrderId має починатися з b-{brokerId}, наприклад b-WEEX123456-20260319001. Це правило застосовується до спотової та ф’ючерсної торгівлі.
Є два нюанси, які легко пропустити. У кінцевій точці спотових ордерів client order ID є необов’язковим, і WEEX призначить його самостійно, якщо ви його не вкажете. У такого ордера не буде префікса брокера, тому задавайте це поле в кожному запиті. Крім того, обмеження довжини суперечать одне одному: у вступі для брокерів зазначено 64 символи, тоді як у кінцевій точці ф’ючерсних ордерів указано від 1 до 36. Префікс b-WEEX123456- займає 13 символів. Якщо решту ідентифікатора обмежити 23 символами, це відповідатиме обом вимогам.
Потім використовуйте три кінцеві точки з Broker rebate API:
- Право на участь.
GET /api/v3/apiReferral/checkUserEligibilityприймає WEEX UID і повертає інформацію про право користувача на участь, причину та відомості про те, чи пов’язаний обліковий запис з іншим реферальним кодом. Викликайте цю кінцеву точку, коли користувач підключається, зберігайте результат і не включайте користувачів, які не відповідають вимогам, у прогноз комісій. - Ставки.
GET /api/v3/apiReferral/rebateRatioповертає ваш рівень (BRONZE, SILVER або GOLD) і шість коефіцієнтів: для спотової та ф’ючерсної торгівлі — окремо для запрошених вами користувачів, користувачів без реферального коду та користувачів, залучених через "Запросити друзів". - Записи.
GET /api/v3/apiReferral/rebate/recentRecordповертає записи про комісії за торговою парою та монетою комісії, за замовчуванням для SPOT або для FUTURES. Максимальний діапазон запиту — 90 днів, максимальний розмір сторінки — 100 записів.
Записи повертаються за торговою парою та розрахунковим періодом і містять поля для обсягу торгів, комісії, вирахування комісії, ставки виплати та суми комісії. Вони не містять ідентифікатора користувача чи ордера. Щоб розподіляти комісії між користувачами, наприклад для виплат авторам стратегій, ведіть власний реєстр ордерів із прив’язкою за client order ID. На сторінці брокерської програми зазначено, що комісії виплачуються щодня.
Безпека ключів API для брокерів: робота з чужими ключами
Щойно перший користувач підключить обліковий запис, у вашій базі даних зберігатимуться облікові дані, що дають змогу торгувати реальними коштами. Документація WEEX встановлює мінімальні вимоги, але відповідальний брокер вживає додаткових заходів.
- Зберігайте секрети на серверній частині. У посібнику OAuth зазначено, що client secret, code verifier, секретний ключ і passphrase кожного користувача ніколи не мають потрапляти до коду клієнтської частини. У поширених запитаннях для брокерів також сказано, що ключі, секрети та passphrase не можна передавати в параметрах URL. Після зворотного виклику перенаправте користувача на чисту сторінку, а клієнтська частина має отримати статус окремим запитом.
- Шифруйте збережені ключі та маскуйте їх у журналах. Наявність повного секретного ключа в журналі налагодження — найпоширеніша причина витоку ключів із систем, які загалом добре захищені.
- Зафіксуйте вихідні IP-адреси. WEEX блокує запити з незареєстрованих адрес. Зміна регіону хмарного сервісу або додавання проксі без оновлення реєстраційних даних миттєво позбавить доступу всіх користувачів.
- Передбачте одноразове отримання даних. Якщо після успішного виклику create-api не вдасться зберегти дані, секрет буде втрачено, а користувачу доведеться видалити ключ і підключитися повторно. Зробіть цей крок транзакційним.
- Запитуйте лише мінімально необхідні права. Для субрахунку будь-який ключ із правами, ширшими за доступ лише для читання, вимагає списку дозволених IP-адрес, що містить до 10 записів. Запитуйте права TRANSFER або WITHDRAW, лише якщо продукт переказує кошти.
- Дотримуйтеся лімітів. REST-запити мають спільний ліміт у 500 одиниць ваги за 10 секунд. Зменшуйте частоту запитів у відповідь на HTTP 429 і налаштуйте сповіщення про сплески помилок авторизації: це може свідчити про перевірку викрадених облікових даних.
Контрольний список перед запуском для першого реального користувача
- Пройдіть повний тестовий сценарій на тестовому обліковому записі: підключення, успішна перевірка права на участь, виконання маркованого ордера та поява угоди в записах про комісії після наступного розрахунку.
- Перевірте свій рівень і коефіцієнти через кінцеву точку ставок, а не покладайтеся на заявлену цифру.
- Перевірте формат client order ID для спотових і ф’ючерсних ордерів.
- Повторно надішліть старе значення
stateі вже використаний код авторизації. Обидві спроби мають завершитися помилкою. - Спробуйте надіслати запит із незареєстрованої IP-адреси. Його має бути заблоковано.
- Щоб перевірити логіку роботи з ордерами без реальних коштів, скористайтеся демонстраційними кінцевими точками за шляхом
/sim/, описаними в поширених запитаннях WEEX щодо API ф’ючерсів. - Підготуйте інструкцію для служби підтримки. У документації WEEX наведено адресу [email protected] і посилання на спільноту в Telegram, а після схвалення заявки ви отримаєте доступ до групи технічної підтримки.
Щоб стати брокером WEEX, потрібно подати форму та пройти коротку перевірку. Щоб правильно отримувати виплати, необхідно дисципліновано маркувати ордери, перевіряти право кожного користувача на участь і щодня запускати звірку. Подати заявку можна на сторінці WEEX Broker.
Поширені запитання
1. Скільки часу займає схвалення заявки WEEX Broker?
На сторінці брокерської програми WEEX обіцяє зв’язатися із заявником протягом 24 годин і схвалити заявку за один робочий день. У документації API сказано, що команда з розвитку бізнесу розглядає заявки протягом трьох робочих днів. Згідно з оголошенням WEEX від 07.2026, технічна інтеграція після цього займає приблизно чотири-п’ять робочих днів.
2. Чи потрібно платити, щоб стати брокером WEEX?
Ні. На сторінці брокерської програми зазначено, що депозит не потрібен і початок роботи нічого не коштує. Заявники проходять стандартну перевірку належної обачності, а схвалені брокери безкоштовно отримують доступ до брокерської панелі та інформаційної панелі з даними.
3. Який вигляд має ідентифікатор брокера WEEX?
Це слово WEEX і шість цифр після нього, наприклад WEEX123456; ідентифікатор надходить у листі про схвалення. У client order ID кожного ордера, який надсилає платформа, на початку має стояти b-, а за ним — цей ідентифікатор.
4. Чи може платформа інтегруватися з WEEX Broker без OAuth?
Так. Користувачі можуть створити ключі API на WEEX і вручну ввести їх на платформі. OAuth усуває цей ручний крок, а правила маркування ордерів і кінцеві точки для комісій працюють однаково в обох випадках.
Цей контент надано лише для загальних інформаційних цілей і не є фінансовою, інвестиційною, юридичною чи податковою консультацією. Події, нагороди, онлайн-акцій або пов’язану інформацію, згадана тут, не слід розглядати як рекомендацію, прохання чи запрошення до купівлі, продажу, торгівлі чи інших операцій з криптоактивами. Криптоактиви є дуже волатильними та можуть призвести до збитків. Доступність послуг, продуктів WEEX та пов’язаних із ними подій може відрізнятися залежно від регіону. Ви несете відповідальність за забезпечення відповідності вашої участі чинному місцевому законодавству та нормативним актам.
Вам також може сподобатися
Ф’ючерсна торгівля BTC на WEEX: отримайте винагороди BTC до 25 вересня
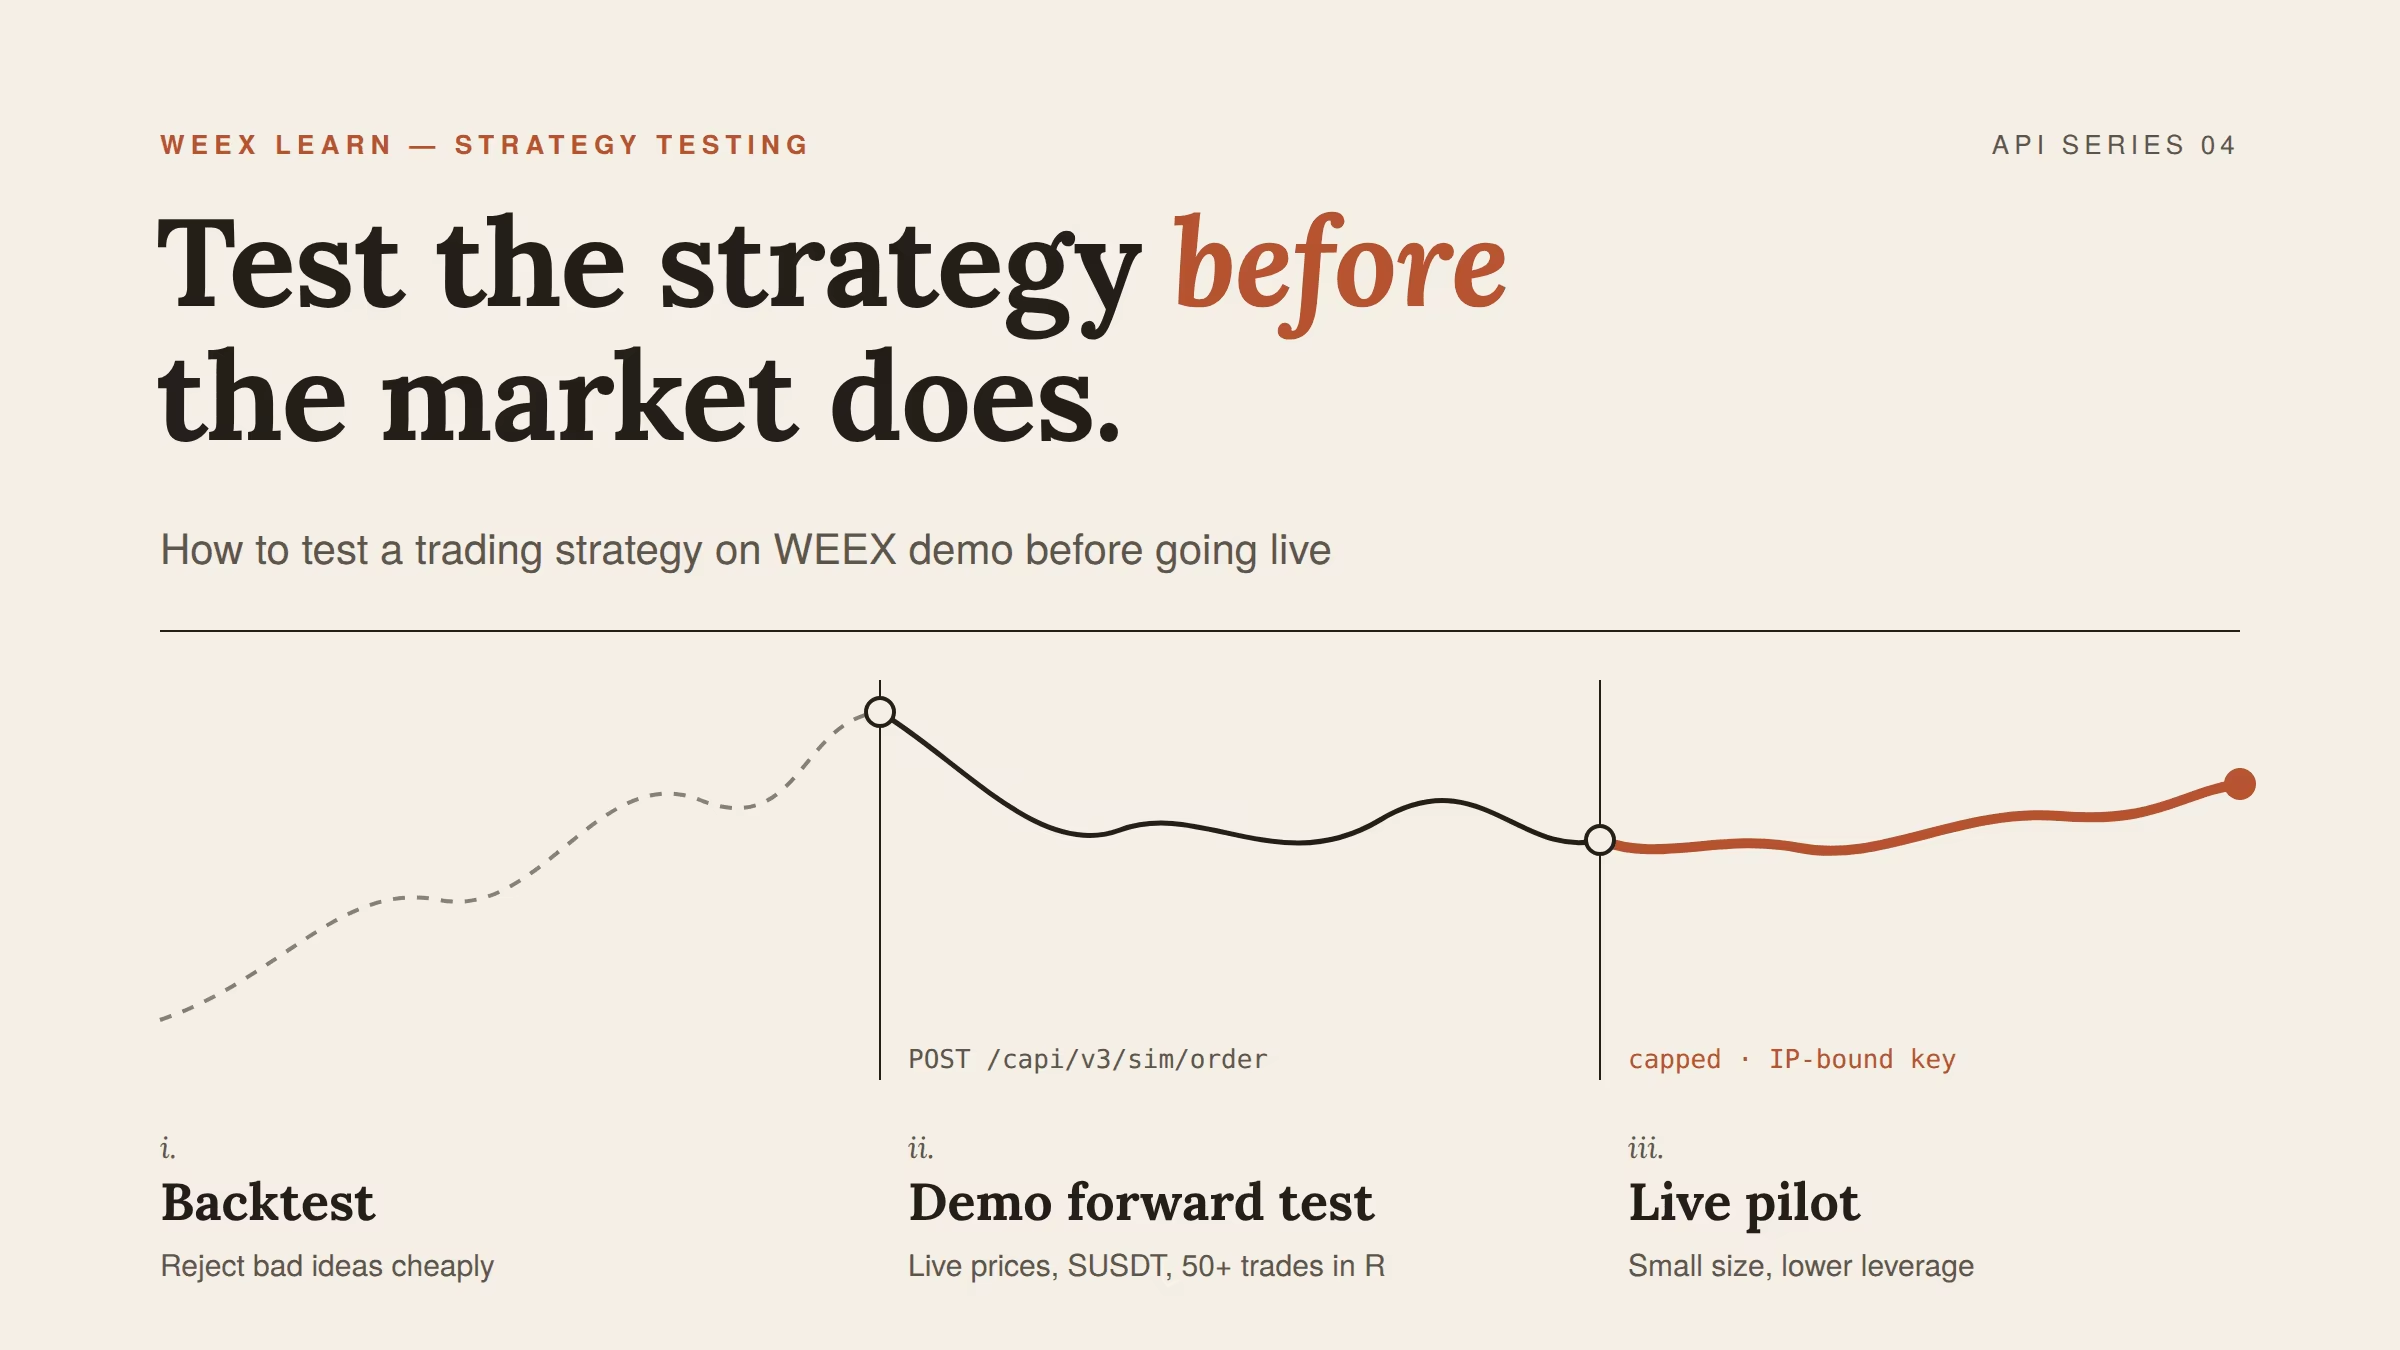
Як тестувати торгову стратегію у WEEX Demo перед переходом до реальних торгів
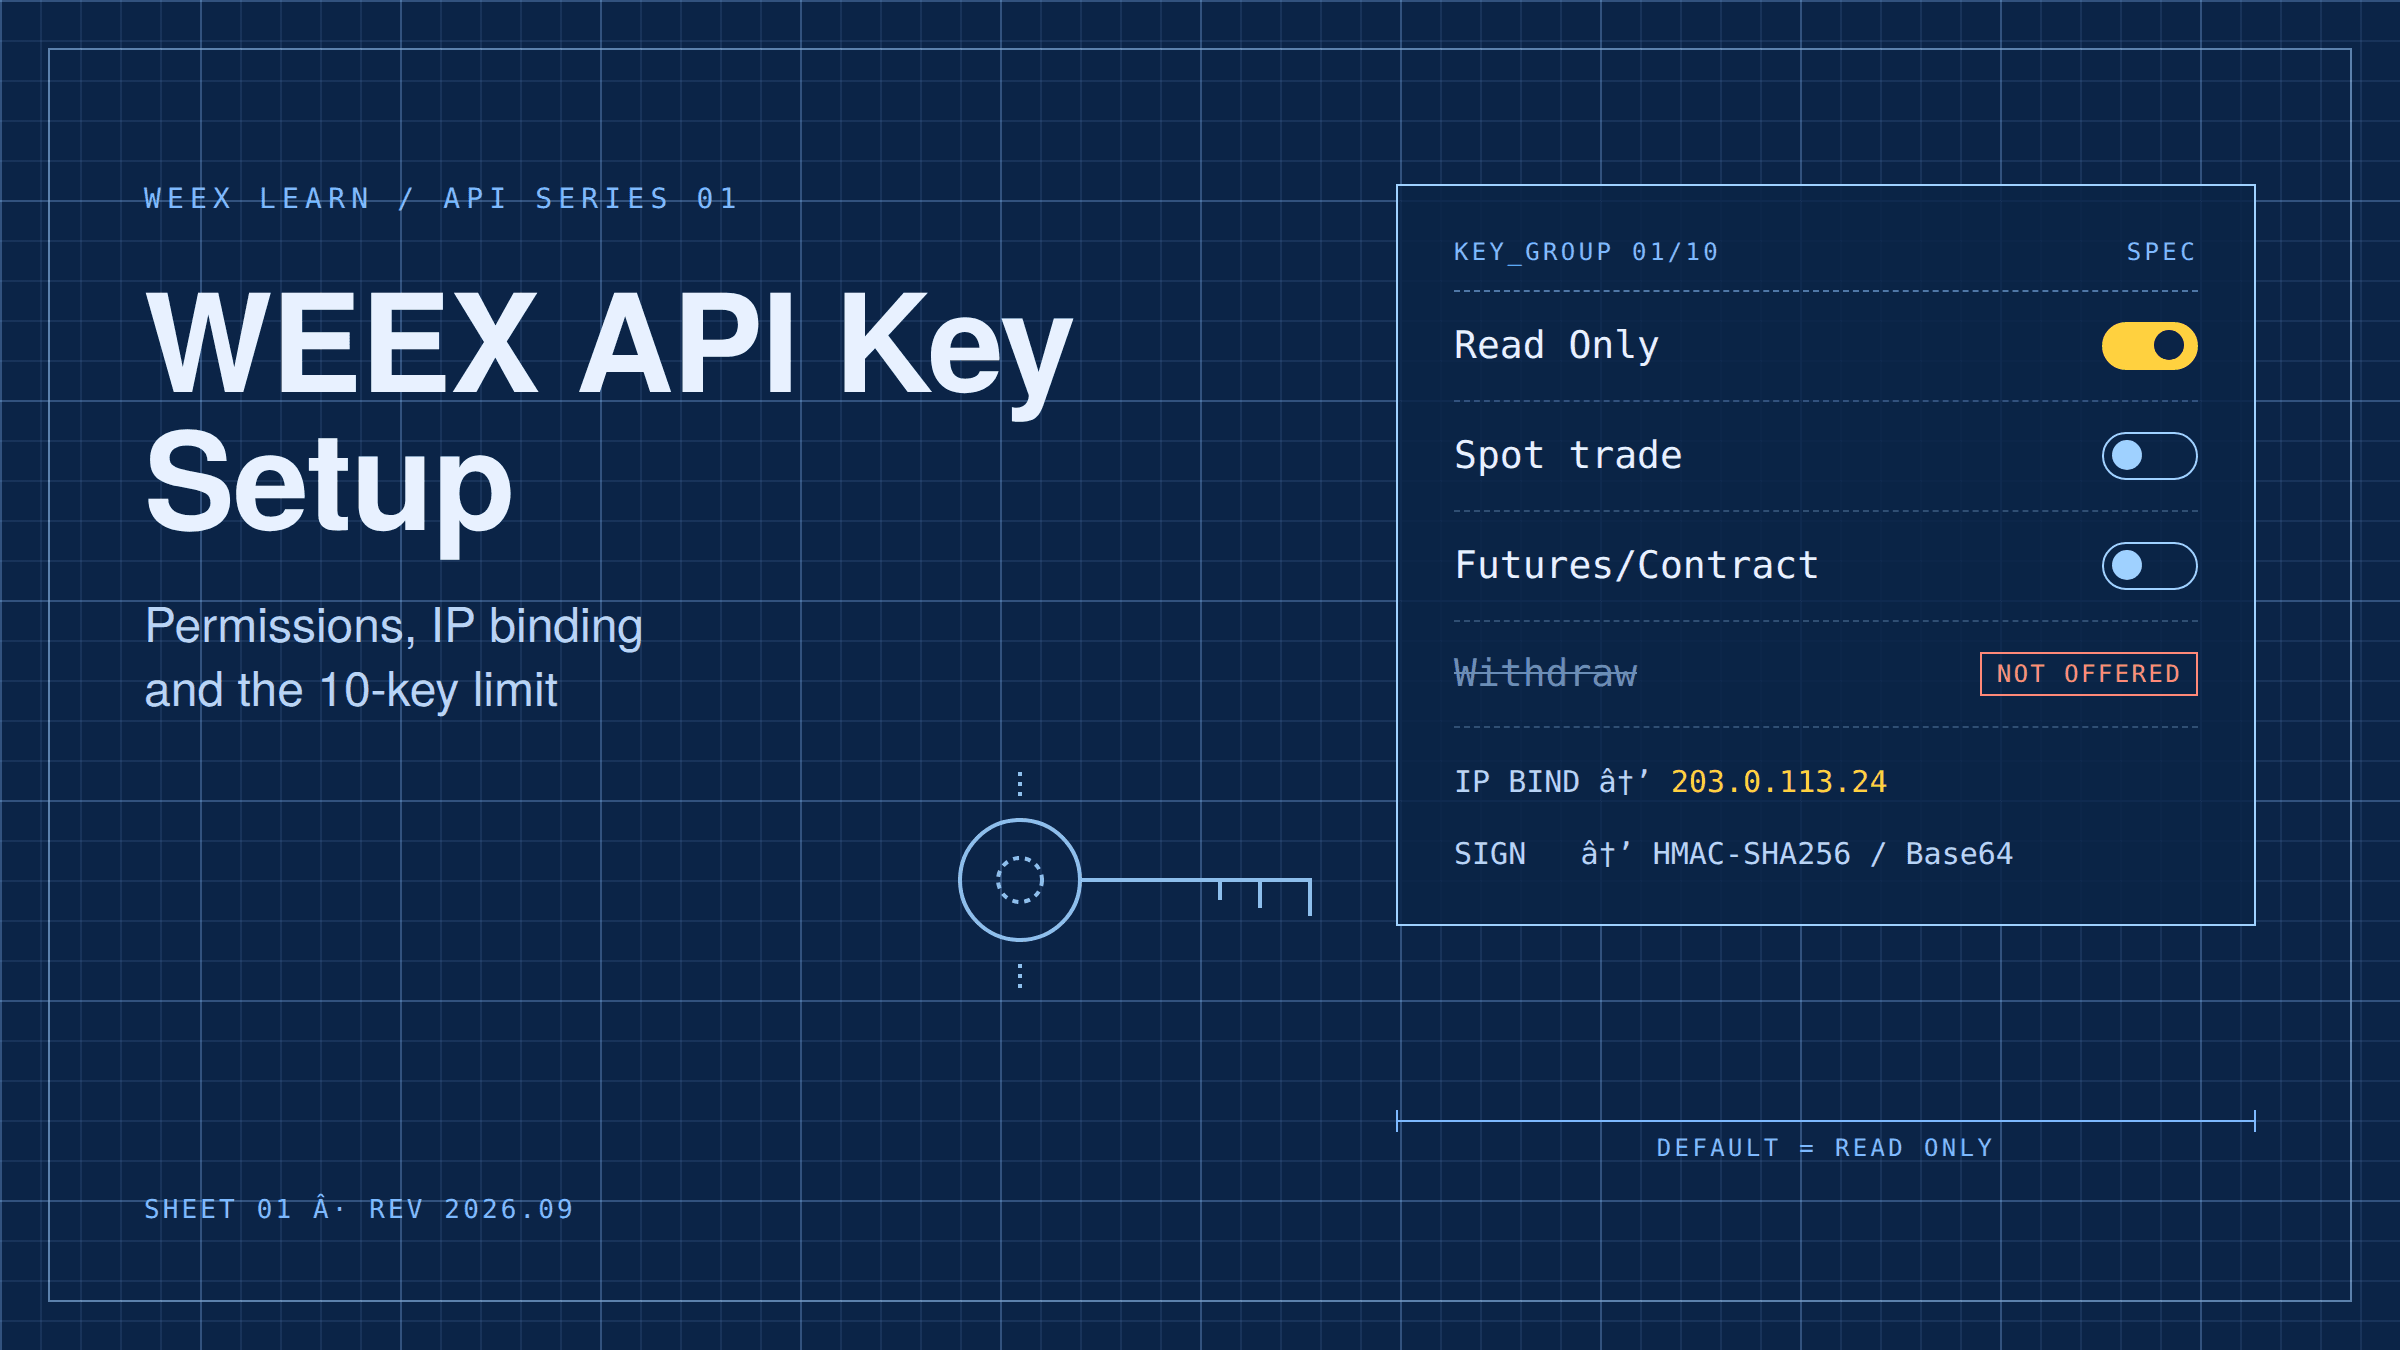
Налаштування API-ключа WEEX: дозволи, прив’язка IP і ліміт ключів

Посібник з WEEX API: від API-ключа до вашого першого підписаного ордера

Посібник з інтеграції WEEX API: автентифікація, ліміти та пастка 403

Як викликати API криптобіржі, щоб не отримати блокування

API криптобіржі: дозволи, підпис та ліміти запитів
Програмне забезпечення для API-трейдингу: спочатку перевірте ліміти біржі
API для копітрейдингу WEEX: ендпоінти, ліміти та 5 кодів помилок
WEEX API Python SDK: як підписати та викликати запит від початку до кінця
Посібник з API WEEX: налаштування, виклики, дозволи та безпека
Огляд криптобіржі WEEX: повний посібник для початківців
Як анонімно купити криптовалюту: 5 способів, реальні витрати й обмеження
Ставка фінансування криптовалют: хто платить, скільки це коштує і про що свідчить
Ціна ліквідації криптовалют: як розрахувати її від 5x до 50x
Стоп-лос і тейк-профіт у криптоф’ючерсах: план управління ризиком 1%
Ф’ючерси на акції SNDK: SanDisk із мультиплікатором 7,5x прибутку напередодні 29 жовтня
Звітність PEP: PepsiCo перевершила прогнози за III квартал, але знизила прогноз на тлі ситуації в Північній Америці
Ф’ючерси на акції SPCX: до грудня для продажу розблокують 2,75млрд акцій SpaceX
Аналіз ф’ючерсів BTC: рівень 80 тис. $ втримався, але лонги й далі переплачують
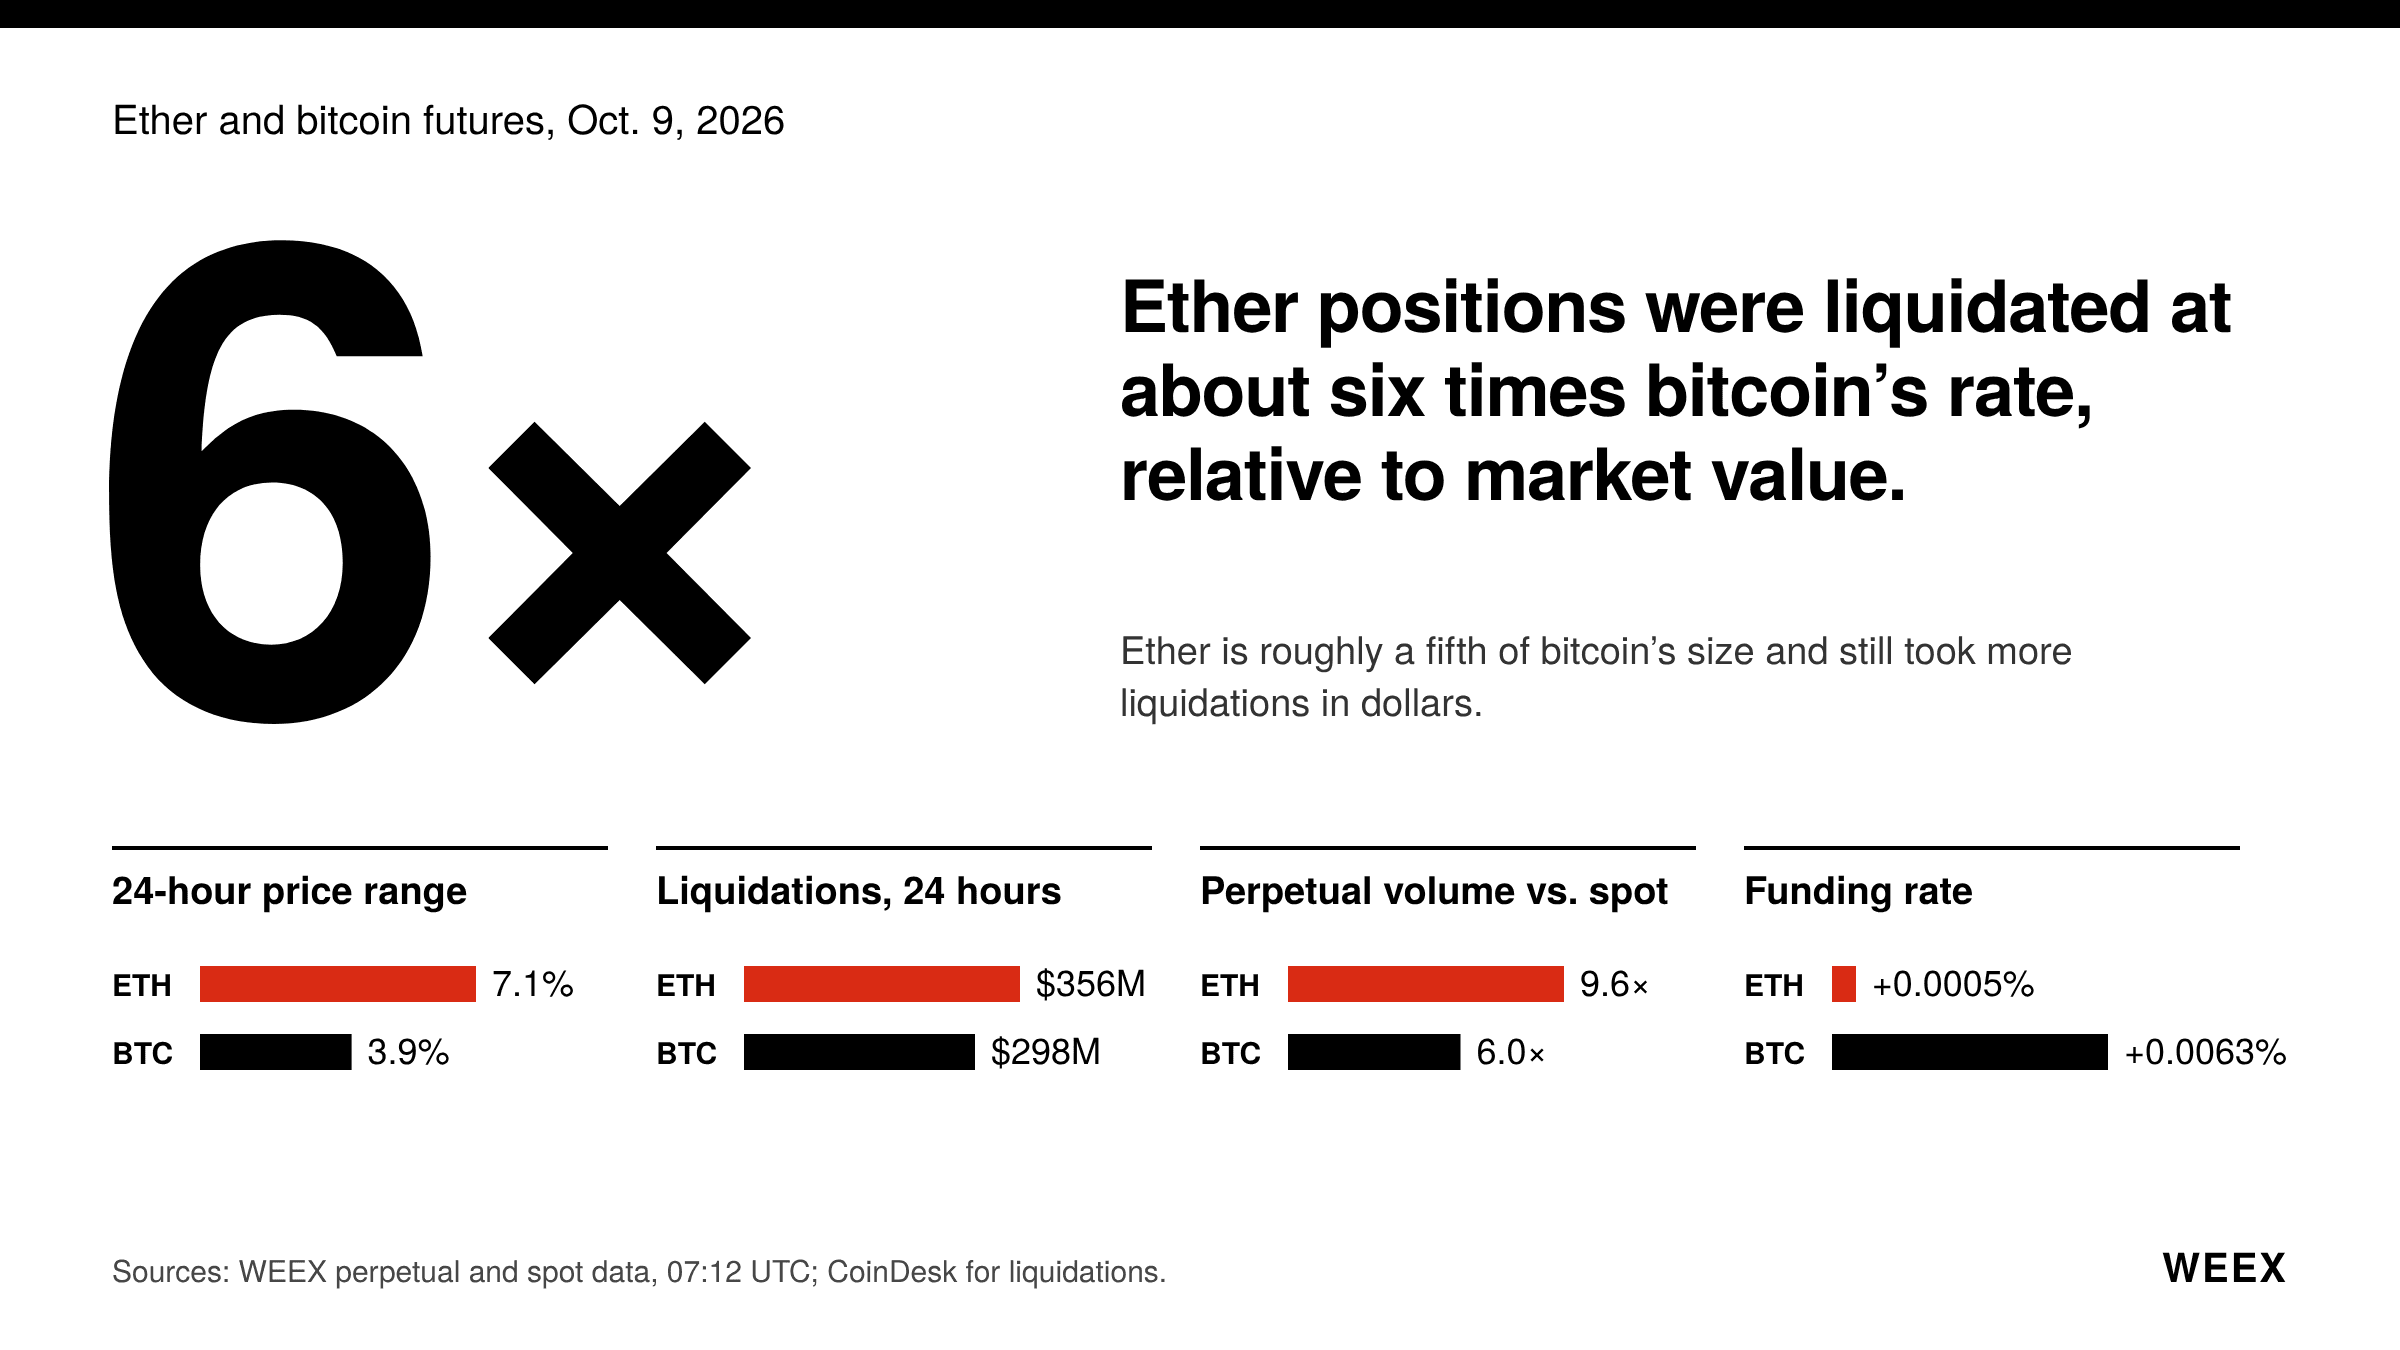
Ф'ючерси на ETH: чому ефір цього тижня падає швидше за Біткоїн
Налаштування API-ключа WEEX: як безпечно підключити сторонню платформу
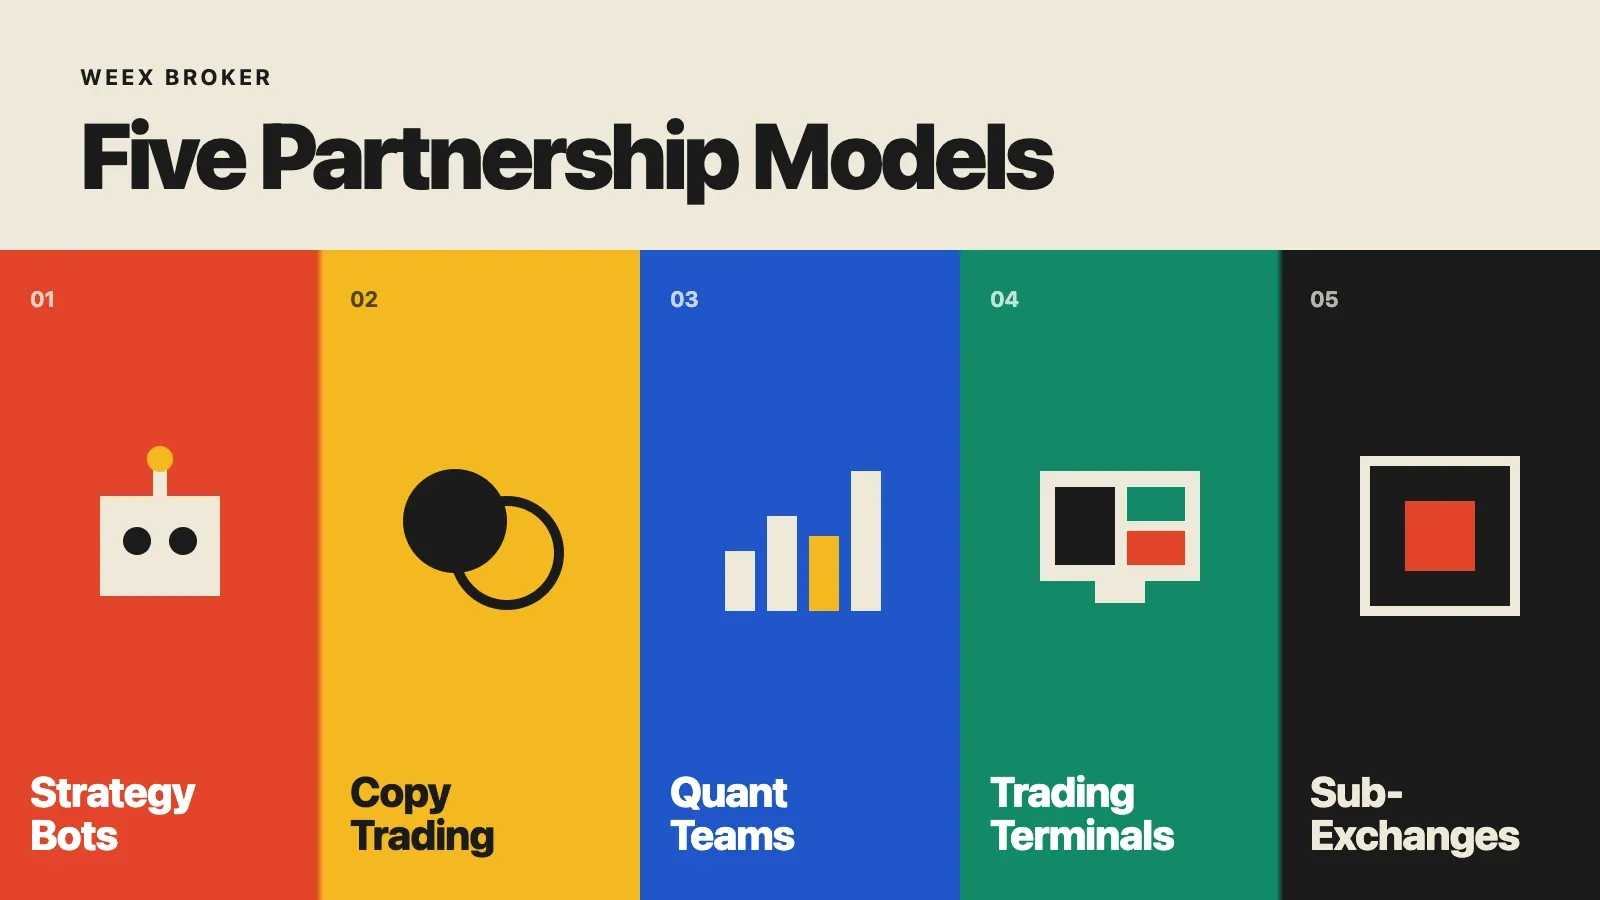
Брокерські моделі WEEX: боти для стратегій, копітрейдинг і суббіржі
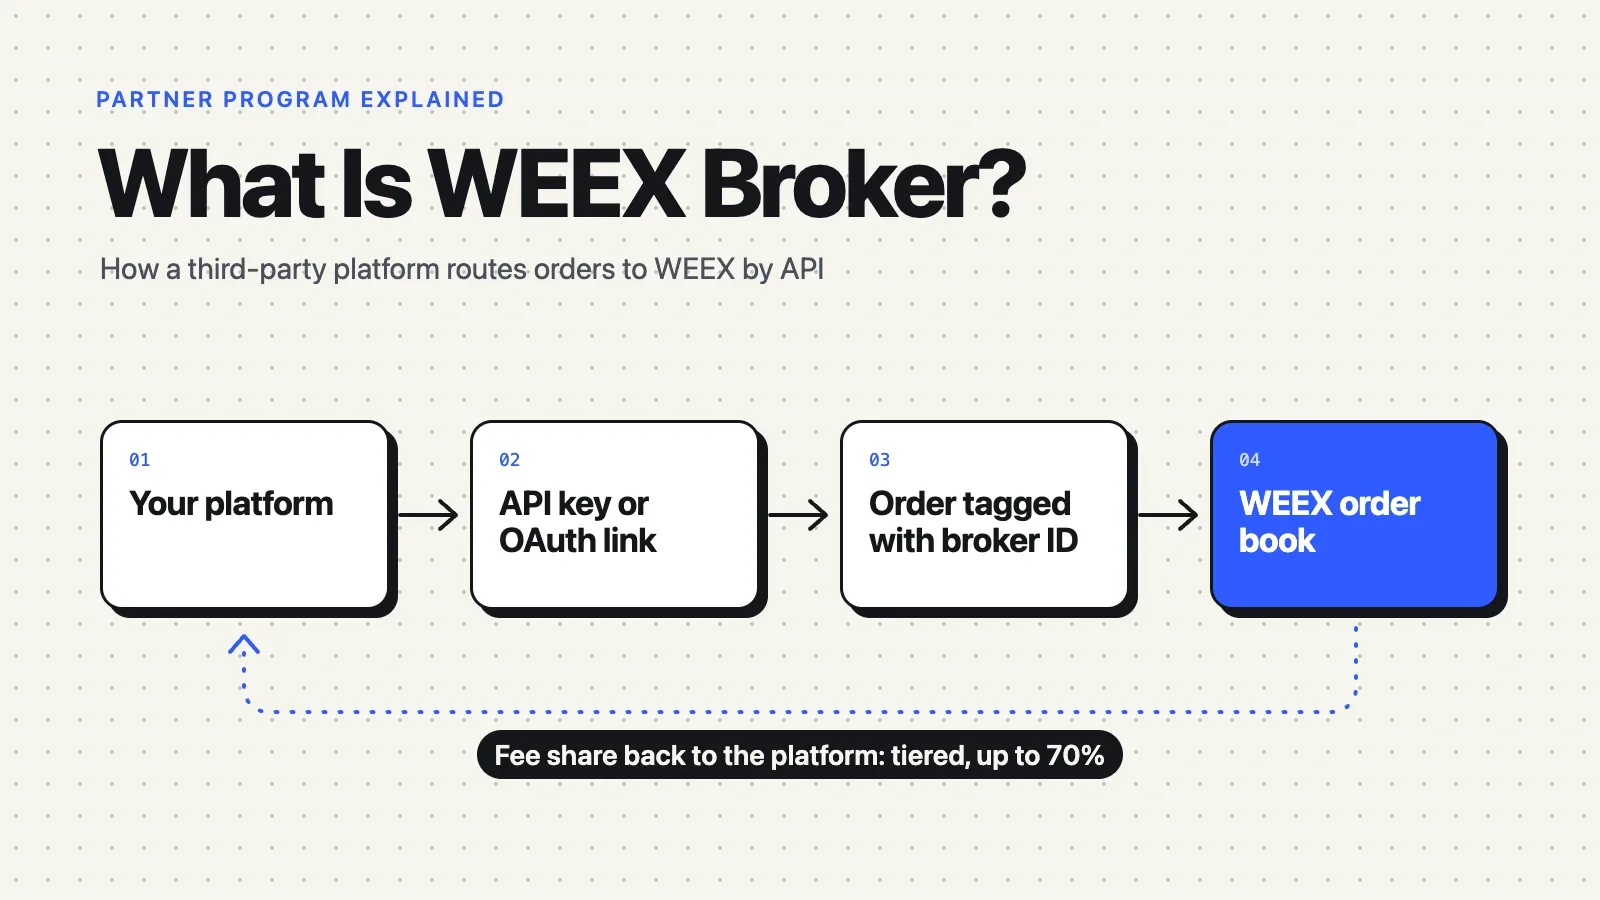
Що таке брокер WEEX? Програма API, комісії та принцип роботи
Ціна CAP зросла на 23%: чому ліквідації шортів не пояснюють ралі

Що таке біржа WEEX? Торгівля криптовалютами, API та огляд платформи
Відлік до оновлення Ефіріуму «Гламстердам»: чи зможе ETH пробити опір?
Solana ETF: рекордні надходження та інтерес до SOL
Дорожня карта Ефіріуму до 2030 року: криптографічний світовий комп’ютер Віталіка
Розблокування токенів 2Z 02.10: що означають 1,66млрд токенів DoubleZero
Ф’ючерсна торгівля BTC на WEEX: отримайте винагороди BTC до 25 вересня
Як тестувати торгову стратегію у WEEX Demo перед переходом до реальних торгів
Налаштування API-ключа WEEX: дозволи, прив’язка IP і ліміт ключів
Посібник з WEEX API: від API-ключа до вашого першого підписаного ордера
Посібник з інтеграції WEEX API: автентифікація, ліміти та пастка 403
Як викликати API криптобіржі, щоб не отримати блокування


