
La IA reduce drásticamente el costo de encontrar vulnerabilidades, dividiendo a la industria cripto en dos enfoques

 Prefiérenos en Google


La criptografía se está dividiendo en dos caminos de seguridad: parches ágiles y minimalismo inmutable.
Escrito por: @Bankless
Traducido por: AididiaoJP, Foresight News
La capacidad de la IA para encontrar vulnerabilidades ha llegado a un punto en el que la industria cripto se ve obligada a reorganizar sus estrategias de seguridad.
Empecemos con la red de Bitcoin. El 22 de octubre, Bitcoin Core fusionó un cambio en la estrategia de seguridad, específicamente para abordar vulnerabilidades que pueden ser descubiertas con un simple aviso a un LLM (modelo de lenguaje grande). En el pasado, este tipo de problemas podían permanecer en secreto durante hasta un año; ahora, las correcciones y publicaciones deben avanzar rápidamente. El autor del cambio, Antoine Poinsot, lo expresó claramente: los LLM están "reduciendo drásticamente la barrera para descubrir ciertos tipos de problemas".
Este no es un caso aislado. Dos vulnerabilidades críticas en PHP, descubiertas gracias a modelos de IA, han puesto en riesgo a aproximadamente 1.3 millones de servidores expuestos en Internet. Initia, por su parte, suspendió toda su red: los atacantes utilizaron lo que el cofundador Zon llamó un "error del Día 0" para acuñar monedas y transferir aproximadamente 2.7 millones de dólares a través de cadenas. No se puede confirmar si la IA se utilizó en este ataque, pero no sería descabellado suponer que participó de alguna manera.
Los datos también apuntan en la misma dirección. La base de datos de incidentes de hackers de DefiLlama muestra que, desde 2026, ha habido 112 ataques que superaron el millón de dólares; en todo 2025, hubo 70. La investigación de contratos inteligentes de Anthropic encontró que los modelos de vanguardia de 2025 duplican aproximadamente cada 1.3 meses los "ingresos por explotación de vulnerabilidades" en entornos simulados.
¿Qué hacer cuando los atacantes tienen cazadores de vulnerabilidades incansables y en constante evolución? La industria cripto está desarrollando dos respuestas muy diferentes.
Enfoque Ágil: Cambiar y detener cuando sea necesario
La primera respuesta es mantener la flexibilidad: poder aplicar parches rápidamente y también detenerse rápidamente.
Starknet es el ejemplo más claro en este momento. El jueves, su comunidad votó para investigar la transformación en una L1 independiente post-cuántica. Una de las razones es que desean actualizar la criptografía a su propio ritmo. StarkWare afirma: "No podemos depender de que Ethereum funcione lo suficientemente rápido para garantizar nuestra seguridad." El CEO Eli Ben-Sasson estima que la llegada de la computación cuántica será en "dos años" y cree que la IA está acelerando esta línea de tiempo.
Los investigadores de Ethereum también están en alerta. A principios de este mes, Justin Drake instó a la industria a prepararse para un "modo búnker", es decir, trasladar fondos a nuevas direcciones más seguras. El contexto es una ola de avances matemáticos impulsados por la IA.
Pero la agilidad tiene un costo. Cada clave de administrador, cada ruta de actualización, es tanto un punto de ataque como un punto de dependencia. Cambiar las reglas puede crear nuevos errores. Por lo tanto, Ethereum retiró Glamsterdam de la red de prueba Hoodi esta semana, ya que la investigación mostró que su cambio de Gas podría alterar el comportamiento de los contratos ya implementados.
Enfoque Minimalista: Reducir al mínimo la superficie de ataque
La segunda respuesta es reducir el objetivo.
La declaración del desarrollador de Ethereum, Ross (z0r0z), el jueves fue muy directa: trasladar el código de infraestructura digital crítica a la cadena pública, para que todos puedan verificar lo que realmente sucedió; luego avanzar hacia un modelo sin servidor; e incluso escribir las aplicaciones en el código de la cadena de bloques, de modo que cada vez que se ejecuten sean iguales. Esta idea de repente no parece tan extraña.
Por supuesto, esto es un poco ambicioso. Pero en esencia, es la "prueba de abandono" de Ross: si los constructores desaparecen mañana, ¿puede el sistema seguir funcionando de manera segura? Cuanto más pequeño, más seguro y más fácil de verificar sea el código, menos lugares habrá que puedan ser atacados y menos entidades en las que confiar. Ross agregó en una respuesta: "Los desarrolladores deberían concentrar su energía en un código más simple."
La misma intuición también se presenta en la criptografía de Ethereum. Vitalik dijo que la hoja de ruta de Ethereum ha cambiado hacia "solo hash", en parte porque los hashes están diseñados sin estructuras que permitan a la IA acelerar la explotación matemática.
El lado opuesto también es evidente. El código público e inmutable también puede ser leído por atacantes de IA; una vez que está en línea, no se puede parchear. Por lo tanto, el minimalismo es mejor cuando el código es lo suficientemente pequeño como para ser revisado exhaustivamente.
La prueba de IA hace que lo "inmutable" no sea tan aterrador
Aquí es donde entra la verificación formal. La verificación formal implica usar pruebas matemáticas para demostrar que el código no violará ciertas reglas.
Históricamente, la verificación formal ha sido increíblemente costosa. La construcción del núcleo del sistema operativo seL4 tomó solo dos años-hombre, pero la verificación requirió 20 años-hombre. Sin embargo, la nueva investigación publicada el jueves por Anthropic y Theorem muestra que este camino se está volviendo más barato: utilizando Claude para verificar 239 puntos de entrada en 123 bibliotecas de código abierto, bajo ciertas suposiciones, independientemente de la entrada, hasta un máximo de 64 MB, estos puntos de entrada no fallarán. Todo el proceso tomó solo unas semanas.
También hay costos. La escala de la prueba aumentará a medida que el código se expanda. En el trabajo mencionado, una prueba típica tiene alrededor de 600,000 líneas, correspondiente a aproximadamente 18,000 instrucciones de máquina, y puede consumir cientos de millones de tokens de IA. Además, la prueba solo cubre las propiedades que especificas, no significa que excluya todos los errores.
Pero hay que tener en cuenta quién se beneficia más: el código pequeño y de un solo propósito. Esta es precisamente la clase de código que los minimalistas quieren llevar a la cadena. Si la IA continúa reduciendo los costos de prueba, lo "inmutable" no será tan crítico, porque el código no necesitará parches cada vez más.
Por supuesto, sistemas como L1 y rollup son grandes y siguen evolucionando, y aún dependen de la agilidad. Solo que, en el nuevo paradigma de la IA, la "prueba de abandono" se está convirtiendo cada vez más en la medida central de la estrategia de seguridad, y no solo en un ideal de descentralización. Estas tendencias merecen atención continua.
Precio de --
Este contenido se ofrece únicamente con fines informativos generales y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, tradear o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
También te puede interesar

Hackeo de Initia reduce la reserva del puente USDC a 63 dólares tras retiros fallidos

Hackeo de Initia, fuga de 2.7 millones de dólares

Alpha Hunter: los 5 proyectos emergentes y perspectivas sobre sus tokens

La Semana Adelante: 4 momentos clave para el mercado de criptomonedas

¿Los mercados de predicción realmente aportan utilidad? – Tiger Research

¿Quiénes están en posesión de acciones tokenizadas? Gran cantidad de minoristas, pero los activos están altamente concentrados
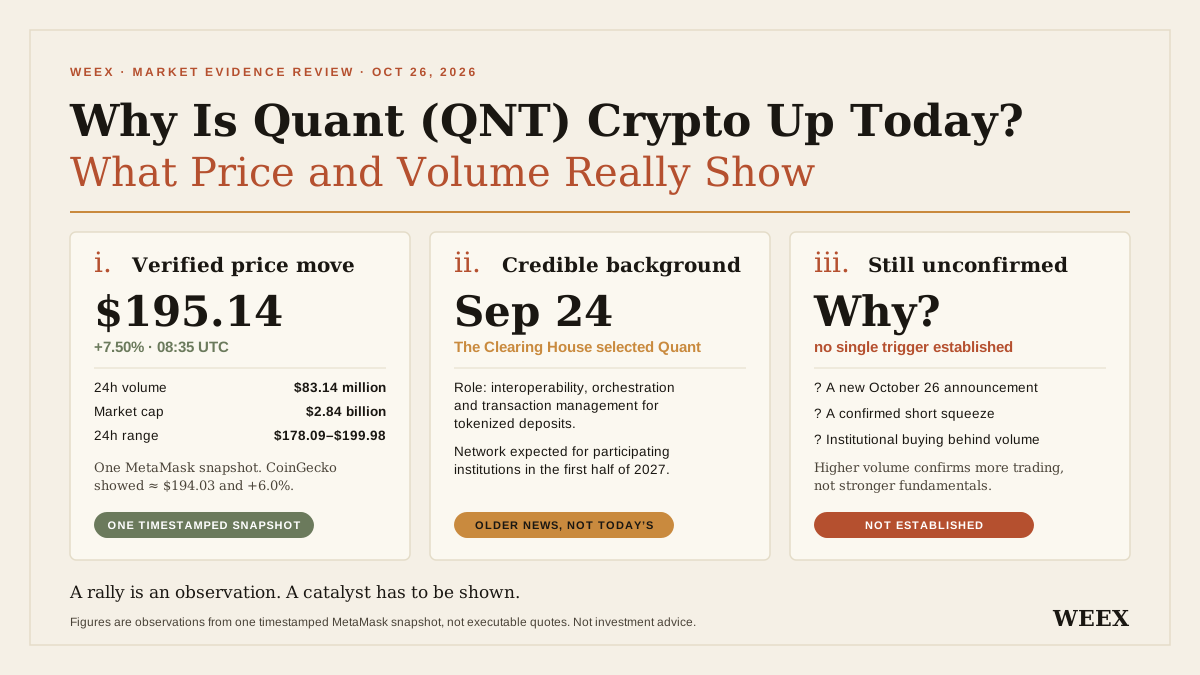
¿Por qué sube hoy la cripto Quant (QNT)? Qué muestran realmente el precio y el volumen
¿Por qué sube hoy Quant (QNT)? Revisá los datos de precio y volumen, el cronograma de la alianza bancaria, las hipótesis sobre la demanda del token y los riesgos antes de operar.
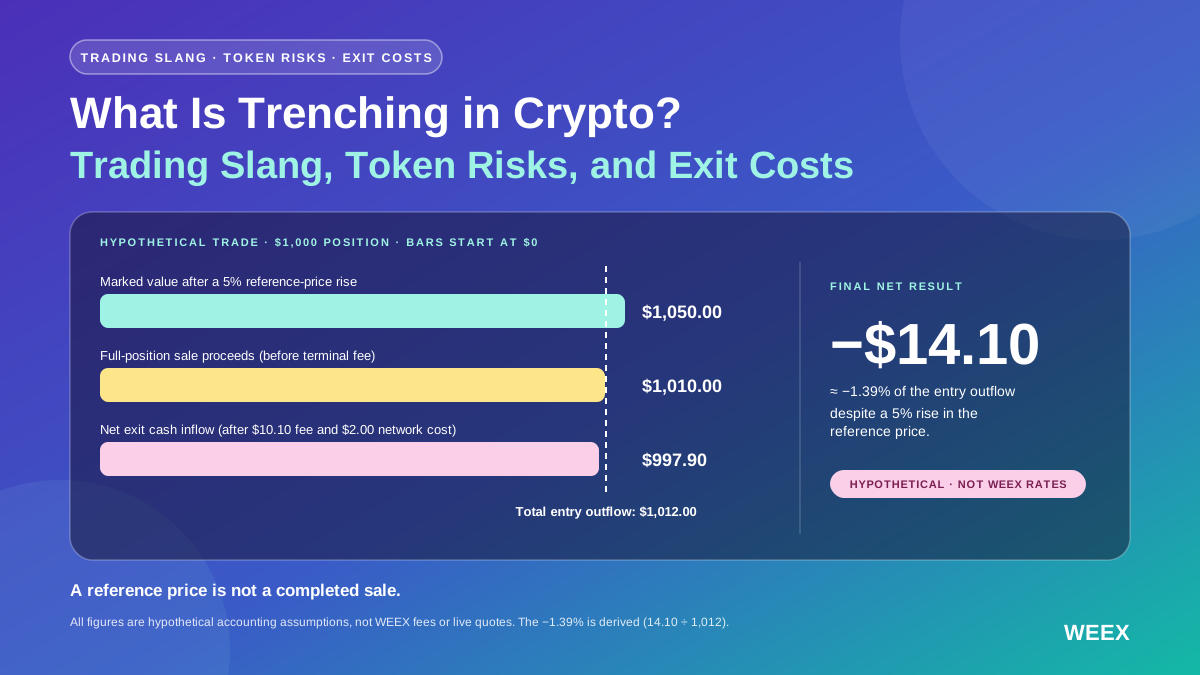
¿Qué es el trenching en cripto? Jerga de trading, riesgos de los tokens y costos de salida
¿Qué es el trenching en cripto? Conocé la jerga, cómo revisar tokens, los riesgos de liquidez y por qué un token en alza igual puede generar pérdidas después de los costos de trading.

El préstamo relámpago obtiene dos asientos de gobernanza, ¿qué lecciones deja el robo de X100 para la industria?

Ley de reembolsos por kioscos de criptomonedas de Carolina del Norte: ¿Quiénes califican y cuándo se aplica?
Conocé la ley de reembolsos por kioscos de criptomonedas de Carolina del Norte: la fecha de entrada en vigor 01/2027, quiénes califican, los plazos para denunciar y qué documentos deberían conservar las víctimas.
Ethereum: Glamsterdam pospuesto tras detectar riesgos en 13 contratos
¿Quién está ganando dinero con el dólar digital? Distribución de ganancias entre emisores de stablecoins, distribuidores y procesadores de pagos

Pump.fun: Por qué las ganancias mostradas pueden engañar a los adeptos del copy-trading

La emoción de las altcoins se diversifica: ¿cómo operan las ballenas en medio del pánico del mercado?
El BCE dice que el euro digital dará a Europa control sobre sus sistemas de pago

IOSG: KBW y TOKEN2049, tras la marea de criptomonedas, ¿quién sigue construyendo?

La comunidad de Monero apoya la propuesta de 45 XMR para el desarrollo central

Los riesgos en la economía global se acumulan: Doble amenaza de Trump, alarma de deuda en inteligencia artificial

¿Cuán lejos estamos de un "ICO conforme" tras el cierre del período de consulta de las nuevas regulaciones de criptomonedas de la SEC?

HSBC inicia operaciones con RedCoin, una stablecoin vinculada al dólar de Hong Kong, a través de PayMe, alcanzando más de 3.3 millones de usuarios y 100,000 comercios

[Controversia sobre el Bitcoin a 0 dólares②] "0 dólares es exagerado"... Razones por las que Wall Street lo refutó
Canadá propone retiros directos de stablecoin para pequeños tenedores con un límite de tarifa del 1%

[ETH Letter] Meritz Securities revisa la tokenización de valores en Corea basada en OP Stack

Memecoin LIBRA: sobreseimiento para Javier Milei, la justicia argentina no ve ninguna estafa

Decisión de la Fed, PIB y PCE marcan el tono | Panorama semanal del mercado de WEEX (10.26-10.30)

El oro cae por debajo de $4.000 y Bitcoin retrocede por debajo de $80.000 | WEEX TradFi Daily (26/10/2026)
Al cierre de 23/10, los principales índices tuvieron resultados mixtos y el Dow cayó. El crudo Brent subió hasta cerca de $116,7, su nivel más alto en casi seis meses, y el sector energético lideró; el oro cayó brevemente por debajo de $4.000 mientras Bitcoin retrocedía hacia $80.000. Las acciones de ciberseguridad se fortalecieron la semana pasada, con CrowdStrike en alza de casi 12%. El mercado sigue atento a si la corrección de Bitcoin está cerca de terminar y a los resultados de Verizon, Cadence, Celestica y Amkor de hoy.

La Superintendencia del Mercado de Valores de Panamá Excluye las Criptomonedas de Su Supervisión

Fondo tokenizado de Solana por JP Morgan: lo que MONY y JLTXX significan para la adopción de RWA por parte de los inversores institucionales

El primer ministro Netanyahu propone el uso de criptomonedas y blockchain para evitar sanciones financieras, pero el Banco de Israel rechaza la idea

¿Qué tipo de market making tiene legitimidad?
Hackeo de Initia reduce la reserva del puente USDC a 63 dólares tras retiros fallidos
Hackeo de Initia, fuga de 2.7 millones de dólares
Alpha Hunter: los 5 proyectos emergentes y perspectivas sobre sus tokens
La Semana Adelante: 4 momentos clave para el mercado de criptomonedas
¿Los mercados de predicción realmente aportan utilidad? – Tiger Research
¿Quiénes están en posesión de acciones tokenizadas? Gran cantidad de minoristas, pero los activos están altamente concentrados
Contenido
Últimos artículos


Últimos listados de monedas en WEEX


