
Alerte de Binance : Risque de fuite des phrases de récupération des utilisateurs d'iPhone en raison d'une vulnérabilité iOS

 Notez-nous sur Google


Mécanisme et portée de la vulnérabilité worse_query
La plateforme d'échange de cryptomonnaies Binance a averti les utilisateurs d'iPhone d'une vulnérabilité worse_query présente dans iOS d'Apple.
Une vulnérabilité (worse_query) affectant iOS 26.7.1, 27.0.1 et 27.2 permet aux applications malveillantes de lire des fichiers locaux d'autres applications, mettant en danger les phrases de récupération, les clés privées et les informations d'identification dans tout l'écosystème. Il s'agit d'un problème au niveau d'iOS, non spécifique à Binance. Action immédiate requise : -- Supprimez toutes les applications installées à partir de sources non fiables (comme les applications sideloadées ou signées manuellement). -- Mettez à jour iOS et toutes les applications vers les dernières versions officielles. -- Si vous soupçonnez une violation, transférez des fonds vers un nouveau portefeuille créé sur un appareil propre et réinitialisez toutes les sessions de connexion actives. N'installez jamais de paquets non autorisés et gardez votre logiciel à jour.
--- Binance (@binance) 10 novembre 2026
La vulnérabilité (worse_query) affectant iOS 26.7.1, 27.0.1 et 27.2 permet aux applications malveillantes de lire des fichiers locaux d'autres applications, mettant en danger les phrases de récupération, les clés privées et les informations d'identification dans tout l'écosystème. Ce problème n'est pas spécifique à Binance, mais provient d'un niveau système d'iOS, et il existe un risque que des données sensibles telles que les phrases de récupération ou les clés privées des portefeuilles de cryptomonnaies soient compromises via des applications malveillantes. Sur iOS, chaque application s'exécute dans un environnement isolé appelé sandbox, ce qui empêche normalement la lecture des fichiers privés d'autres applications.
Cependant, le chercheur se faisant appeler forcequitOS a publié sur GitHub le worse_query, une méthode d'évasion de sandbox qui contourne cette restriction. Selon les informations publiées, cette vulnérabilité cible iOS 26.0 à 26.7.2 et 27.2, et Binance a spécifiquement souligné son impact sur iOS 26.7.1, 27.0.1 et 27.2.
Les chercheurs et l'entreprise de sécurité blockchain SlowMist expliquent que cette preuve de concept (PoC) ne provoque pas directement le vol d'actifs. Le risque se manifeste lorsque l'utilisateur installe des applications à partir de sources non fiables, et que cette application malveillante accède au conteneur d'autres applications, en particulier si le portefeuille stocke les clés privées ou les phrases de récupération en texte clair (non chiffré) sur l'appareil.
État des mises à jour et actions d'Apple
Peu après la publication de cette preuve de concept, Apple a publié iOS 27.2.1 et iOS 26.7.3. Cette mise à jour de sécurité comprend des corrections concernant les problèmes d'autorisation d'accès aux données sensibles, mais aucune mention officielle de "worse_query" ou de son découvreur n'a été trouvée dans les notes de version ou les informations de sécurité. Par conséquent, il reste flou si cette méthode spécifique est complètement bloquée dans la dernière version.
En réponse, des experts, dont 23pds, CISO de SlowMist, recommandent fortement aux utilisateurs d'appliquer rapidement les mises à jour du système d'exploitation. À ce jour, aucun cas de vol d'actifs de cryptomonnaies n'a été confirmé en raison de cette vulnérabilité.
Mesures de sécurité à prendre pour les utilisateurs d'iPhone et les détenteurs de cryptomonnaies
En tenant compte de ce risque, Binance et diverses entreprises de sécurité appellent les utilisateurs à prendre les mesures suivantes :
Élimination des applications non fiables :
Supprimez rapidement les applications obtenues par des voies non officielles (applications sideloadées ou fichiers IPA signés manuellement).
Mise à jour vers la dernière version :
Maintenez toujours iOS et toutes les applications à jour avec les dernières versions officielles.
Gestion des clés privées et transfert des actifs :
En cas de suspicion d'accès non autorisé ou de violation, créez un nouveau portefeuille sur un autre appareil sécurisé pour transférer des fonds et réinitialisez toutes les sessions de connexion actives.
Réponse des développeurs de portefeuilles :
Les développeurs de portefeuilles doivent également s'assurer que les informations sensibles et les phrases de récupération ne sont pas stockées en texte clair sur l'appareil.
Il est crucial que les utilisateurs de cryptomonnaies utilisent des applications via des voies officielles et gèrent correctement leurs appareils pour prévenir les risques de sécurité.
Prix de --
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier, d'investissement, juridique ou fiscal. Les événements, récompenses, promotions en ligne ou informations mentionnées ici ne doivent pas être considérés comme une recommandation, une sollicitation ou une invitation à acheter, vendre, trader ou effectuer toute autre opération sur des actifs crypto. Les actifs crypto sont très volatils et peuvent entraîner des pertes. La disponibilité des services, produits et événements liés à WEEX peut varier selon les régions. Veuillez vous assurer que votre participation respecte les lois et réglementations locales applicables.
Vous pourriez aussi aimer
Le Conseil d'Hedera ajoute le groupe Apex, gestionnaire de 3,5 billions de dollars d'actifs

Le développeur de Kaspa vise un marché de prévisions sans propriétaire d'ici fin 2026
Deutsche Bank et DWS signent un mémorandum pour explorer les fonds monétaires tokenisés

La Maison Blanche avertit les démocrates de la Chambre des représentants que les actions d'enquête pourraient constituer un crime
L'Université de l'Aviation Civile de Chine et CATL signent un accord pour construire un laboratoire de batteries aéronautiques
Satellite Chemical prévoit d'investir 20,7 milliards de yuans dans un projet de propylène et de nouveaux matériaux haut de gamme
Le groupe Zhu Mian prévoit d'émettre des actions pour acquérir 49 % de la société de duty-free, suspension des actions
China Shipbuilding signe un contrat de construction de 20 pétroliers VLCC d'une valeur de 17,218 milliards de yuans
De la sidechain au zk-rollup : Tacit Chain veut réinventer les paiements avec la confidentialité par défaut
Booz Allen adopte le modèle Nemotron d'NVIDIA

Le principal actionnaire de Zhongwei New Materials prévoit d'augmenter sa participation dans les A-shares de 500 millions à 1 milliard de CNY
Deutsche Bank lance un service de garde crypto pour Bitcoin, Ethereum et stablecoins
NVIDIA fait sensation ! Divorce du magnat de la technologie, comment partager les cryptomonnaies ?
L'anxiété de sécurité dans le monde de la cryptomonnaie s'intensifie derrière l'adoption des ETF par les baleines

La Corée du Sud s'engage à investir 20 millions de dollars dans le fonds de projet d'intelligence artificielle de la BAD

Chaque dollar investi en puissance de calcul génère combien de revenus pour Anthropic ?

L'art de la négociation : comment ils gagnent de l'argent grâce à l'arbitrage des actions USDE
VARA n'est pas une carte magique : les paiements cryptographiques à Dubaï dépendent encore de la banque centrale
Alliance annonce la liste des projets de la phase ALL18, 19 startups sélectionnées

CoreWeave enregistre une croissance de 167 % de son chiffre d'affaires au T3, atteignant 3,66 milliards de dollars, avec une dette dépassant 50 milliards de dollars

HIVE Digital Technologies vise 45000000 de revenus annuels provenant d'un centre de données AI
Une entreprise de stablecoin attire un financement de 270 millions de dollars de Goldman, Citi et d'autres

Que s'est-il passé aujourd'hui sur le marché des cryptomonnaies ? Un aperçu des principales nouvelles du secteur des cryptomonnaies (19 novembre 2023)
HIVE enregistre une perte nette de 78,7 millions de dollars au deuxième trimestre, les contrats ARR de l'activité cloud GPU atteignent 185 millions de dollars
Lorsque l'IA comble les lacunes de l'industrie de la cryptographie, ces quinze opportunités de startup méritent d'être examinées
唐华斑竹 partage l'événement de distribution de billets pour la semaine de la blockchain Binance à Bangkok
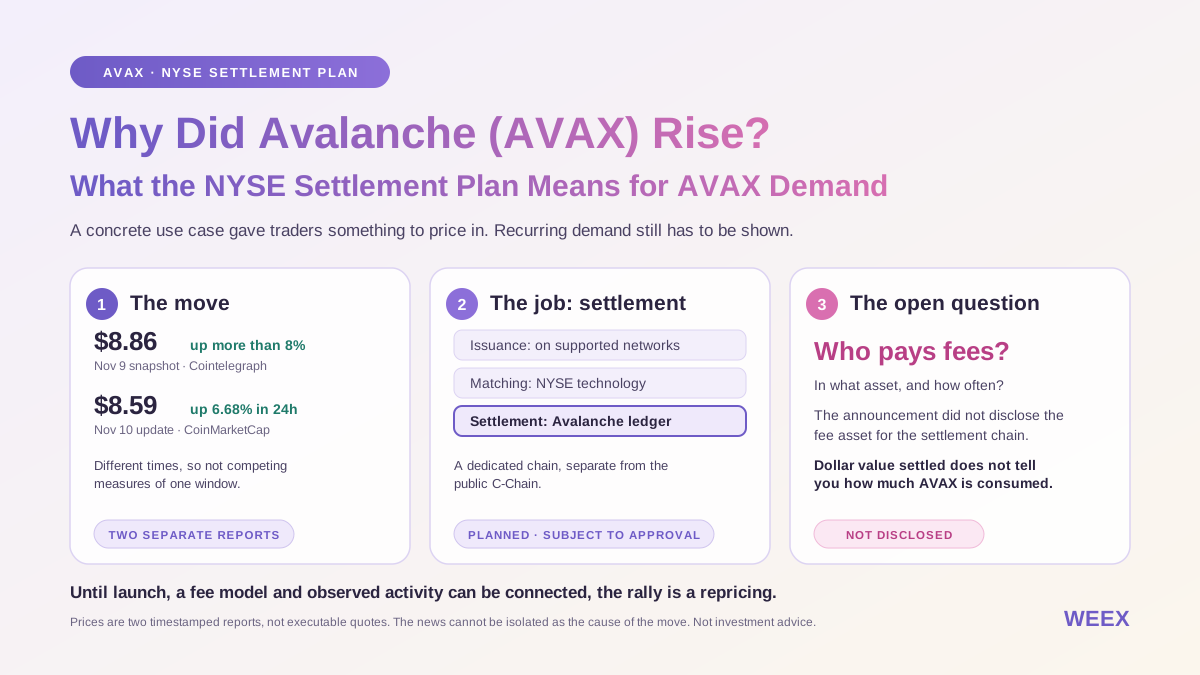
Pourquoi Avalanche (AVAX) a-t-il progressé ? Ce que le projet de règlement du NYSE signifie pour la demande d’AVAX
Découvrez pourquoi Avalanche (AVAX) a progressé après l’annonce du projet de règlement du NYSE, comment fonctionnerait la chaîne dédiée et ce qui pourrait créer une demande d’AVAX.
Liste de contrôle de sécurité des cryptomonnaies : 4 leçons tirées de Phemex Safety Hub Vol. 05–08

Hong Kong Adopte des Règles de Rapport sur les Actifs Cryptographiques - Monde Fintech

Ray Dalio : "Prévisions d'épuisement du financement du Trésor américain à l'automne prochain"... Alerte sur la baisse de confiance dans les obligations d'État
Le Conseil d'Hedera ajoute le groupe Apex, gestionnaire de 3,5 billions de dollars d'actifs
Le développeur de Kaspa vise un marché de prévisions sans propriétaire d'ici fin 2026
Deutsche Bank et DWS signent un mémorandum pour explorer les fonds monétaires tokenisés
La Maison Blanche avertit les démocrates de la Chambre des représentants que les actions d'enquête pourraient constituer un crime
L'Université de l'Aviation Civile de Chine et CATL signent un accord pour construire un laboratoire de batteries aéronautiques
Satellite Chemical prévoit d'investir 20,7 milliards de yuans dans un projet de propylène et de nouveaux matériaux haut de gamme
Derniers articles


Dernières cotations sur WEEX


