
Хакер превратил 55 дней неудачных транзакций в мастер-ключ на 3 миллиона долларов, который опустошил кошельки GalaChain

 Оценить в Google

Эксплуатация GalaChain в августе превратила неудачные транзакции в повторно используемую авторизацию, выявив уязвимость безопасности, которая пережила несколько аудитов.
Блокчейн, разработанный Gala Games, сообщил, что злоумышленник использовал исторические подписи из неудачных транзакций, чтобы вывести около 2 миллиардов GALA (примерно 3 миллиона долларов) и десятки других токенов из девяти кошельков 18 августа.
Его посмертный отчет от 14 сентября описывает операцию, подготовленную до первого несанкционированного перевода, с картированными балансами, автоматизированными подачами и слабостью, охватывающей как проверку подписи, так и защиту от повторного использования.
Gala исправила недостатки после приостановки своего моста во время атаки. Этот инцидент теперь поднимает более широкий вопрос для операторов блокчейна: могут ли системы, построенные вокруг действительных подписей и управляемых человеком экстренных мер, реагировать достаточно быстро, как только эксплуатация была автоматизирована.
Неудачные транзакции стали инвентарем атак
Злоумышленник пришел с 74 повторяемыми подписями, собранными из неудачных транзакций, которые тянулись на протяжении 55 дней, сообщил Gala.
Эти подписи были сопоставлены с тем, что, похоже, было детальным знанием затронутых аккаунтов. Из 59 комбинаций аккаунт-токен, нацеленных во время инцидента, 56 были опустошены на первой попытке на их точный баланс. Четыре крупнейших позиции GALA были захвачены в порядке убывания в течение 18 секунд.
Этот шаблон предполагает, что разведка произошла до начала эксплуатации, а не что балансы аккаунтов были обнаружены транзакция за транзакцией во время атаки.
Исполнение затем прошло быстро. Gala зафиксировала 1,066 подач с медианным интервалом в 4,5 секунды, при этом 73,9% поступили ровно через один блок.
Исторические подписи были ценными из-за того, как GalaChain обрабатывала проверку типизированных данных EIP-712.
Перед исправлением проверяющий принимал определения типов, предоставленные с запросом, а не выводил их из вызываемой операции. Это позволяло представлять подпись, охватывающую один набор полей, в то время как другой метод выполнялся с использованием дополнительной информации, которую подписывающий никогда не предоставлял.
Один пример в цепочке показывает, что вызов TransferToken обрабатывает около 1,64 миллиарда GALA, хотя структура EIP-712, предоставленная для проверки, описывала операцию AddLiquidity. Назначение, количество и экземпляр токена, используемые при передаче, находились вне подписанной структуры.
Подпись сама по себе была криптографически действительной. Система не могла гарантировать, что владелец аккаунта санкционировал экономические последствия, которые в конечном итоге были произведены.
Gala сообщила, что следователи не нашли доказательств того, что закрытые ключи, семенные фразы или пароли затронутых пользователей были скомпрометированы. Этот вывод частично основывается на внутренних доказательствах, которые компания не опубликовала.
Отдельная уязвимость повторного использования расширила пул подписей, которые мог использовать злоумышленник.
GalaChain назначила уникальные ключи транзакций, предназначенные для предотвращения повторной подачи одного и того же подписанного полезного груза более одного раза. Но когда транзакция не удалась, ключ мог откатиться вместе с неудачными изменениями состояния.
Подпись оставалась видимой в публичном реестре, в то время как ключ повторного использования оставался доступным.
Gala сообщила, что 57 из 60 исторических исходных транзакций, связанных с эксплуатацией, содержали как минимум одну неудачную внутреннюю операцию, в то время как ни одна не завершилась полностью успешно.
Комбинация эффективно превратила неудачные исторические запросы в повторно используемые разрешения. Злоумышленнику не нужно было подделывать подписи или красть закрытые ключи за каждым целевым кошельком, потому что подлинные подписи уже были опубликованы в цепочке.
Аудиты GALA пропустили взаимодействие между мерами безопасности
Тем временем уязвимость пережила внешние проверки безопасности до атаки.
Gala сообщила, что соответствующая логика проверки была проверена во время авторизационно-ориентированного взаимодействия CertiK в конце 2025 года и обзора SDK от Hashlock в январе. Ни один из них не выявил проблемы с областью подписей.
Компания не опубликовала эти отчеты, что затрудняет определение того, что именно тестировалось в каждом обзоре и насколько глубоко исследовалось взаимодействие между проверкой подписи и защитой от повторного использования.
Примечательно, что механизм повторного использования был введен после предыдущего обнаружения CertiK.
Эта защита могла предотвратить повторное использование после того, как ключ транзакции был использован. Нападающий 18 августа обнаружил границу, где защита перестала действовать: неудачные транзакции, подписи которых стали публичными, в то время как их уникальные ключи оставались неиспользованными.
Gala впоследствии изменила обе системы.
Проверка подписи теперь извлекает информацию о типе из вызываемой операции, а не доверяет определению, предоставленному вызывающим. Запросы также включают идентификаторы, которые более тесно связывают подписи с каналом, контрактом и методом, которые авторизуются, в то время как временные метки истечения ограничивают, как долго подписанные данные остаются действительными.
Исправление повторного использования сохраняет уникальный ключ транзакции, даже если основная бизнес-операция не удалась, предотвращая возможность повторной попытки с тем же историческим запросом.
Эти патчи закрывают две уязвимости, описанные в посмертном отчете. Они не решают проблему времени отклика, которая возникает, когда действующая атака уже началась.
Первый подтвержденный несанкционированный перевод произошел в 02:21:54 UTC. Gala приостановила работу моста в 05:09:19 UTC, примерно через два часа и 47 минут, и начала удалять роли с адреса получателя в 05:22.
Компания не раскрыла, когда ее мониторинг впервые обнаружил активность, поэтому этот интервал не может считаться временем реакции. Gala заявила, что попытки перемещения активов через мост были отклонены после приостановки.
Тем не менее, хронология показывает разрыв, с которым сталкиваются операторы, как только эксплуатация достигает скорости машины: запросы могут поступать каждые несколько секунд, в то время как обнаружение, расследование и экстренное вмешательство могут по-прежнему требовать человеческих решений.
Операторы моста сталкиваются с проблемой защиты на скорости машины
Gala заявила, что с тех пор добавила лимиты по идентичности, мониторинг поведения для высокоценностных аккаунтов и дополнительный обзор для выводов из моста выше определенных порогов.
Эти меры перемещают контроль безопасности на более ранний этап процесса расчетов, где необычная активность может быть замедлена до того, как активы покинут систему.
Они также вводят компромиссы.
Подписи, связанные с операциями, истечения и ключи повторного использования в значительной степени обеспечивают выполнение инструкций, которые пользователь действительно подписал. Лимиты скорости и триггеры поведения требуют от операторов решения о том, что считается аномальной активностью, в то время как задержки при выводе могут задерживать как законных пользователей, так и злоумышленников.
Gala описала нападающего как использующего инструменты с поддержкой ИИ, но эта оценка основывается на внутренних данных, которые компания не опубликовала.
Это различие имеет значение, поскольку криптофирмы все чаще формулируют угрозы безопасности в контексте искусственного интеллекта. Для операторов моста более актуальной проблемой является то, могут ли автоматизированные нападающие эксплуатировать действующие пути авторизации быстрее, чем системы мониторинга могут их идентифицировать и сдерживать.
Gala заявила, что подала жалобу в Центр жалоб по интернет-преступлениям ФБР и отправила запросы на сохранение и заморозку платформам, вовлеченным в отслеживание доходов по четырем цепочкам.
Долгосрочная проблема теперь, вероятно, сместится к объему аудита. Обзоры, которые тестируют проверку подписи, защиту от повторного использования и выполнение транзакций отдельно, могут упустить уязвимости, которые проявляются только при взаимодействии этих систем.
Для GalaChain будущие аудиты должны будут установить, остаются ли аналогичные пробелы в авторизации в других местах ее SDK.
Для операторов моста в более широком смысле коммерческая стоимость полагания на паузу, инициируемую человеком, возрастает с каждым блоком, как только нападающий приходит с собранными подписями, сопоставленными балансами и автоматизированным движком подачи.
Цена --
Этот контент предоставляется исключительно в общих информационных целях и не является финансовым, инвестиционным, юридическим или налоговым советом. Любые мероприятия, вознаграждения, онлайн-акции или связанная с ними информация, упомянутые в настоящем документе, не должны рассматриваться как рекомендация, приглашение к покупке, продаже, торговле или иной сделке с какими-либо криптоактивами. Криптоактивы очень волатильны и могут привести к убыткам. Доступность услуг, продуктов WEEX и связанных с ними событий может варьироваться в зависимости от региона. Вы несете ответственность за обеспечение того, чтобы ваше участие соответствовало применимым местным законам и нормативным актам.
Вам также может понравиться

За 4 дня 3 атаки: рынок растет, хакеры становятся «занятыми»

GalaChain приостановила работу кросс-чейн моста из-за инцидента на 2,9 миллиона долларов, 82% средств поступили из кошелька, связанного с CEO
Доктор. Хан, основатель Gate, выступил с речью на ужине по случаю 13-й годовщины: Индустрия криптовалют движется к новой стадии совместной интеграции

Инсайдеры: Жицин вернулся в OKX, заняв должность в отделе стратегии администрации президента

GalaChain объявляет о расширении экосистемы, обеспечивая беспрепятственный доступ к сети Gala для активов Solana, TON и Ethereum
WEEX зажигает на мировой арене серией офлайн-акций в 2025 году
Внутри глобального присутствия WEEX: Год неудержимого импульса
WEEX на CONF3RENCE Dortmund 2025 Приветственный гала-вечер
Для WEEX участие в CONF3RENCE Dortmund знаменует собой еще один важный шаг в стратегии глобальной экспансии.
WEEX в мире: от Сингапура до Дубая
От оживленных улиц Гонконга до залитых солнцем берегов Лиссабона - 2025 год станет определяющим для WEEX на мировой арене.

Прогноз цены монеты RCADE: взлетит ли она до 1 $ к 2026 году при ралли на 300%?
Привет, коллеги-криптоэнтузиасты! Я с удовольствием погружаюсь вместе с вами в мир монеты RCADE. Как человек…

Мем Зендеи «Теория большой шляпы»: объяснение

Финансовое управление проверяет подход к регулированию DeFi, Nomura требует «равенства с зарубежными стандартами»

Ведущие банки Великобритании, включая Lloyds и Barclays, ограничивают криптовалютные переводы: отчет
Истина о сокращении CAKE на 69%: почему PancakeSwap отказывается от уничтожения V3?
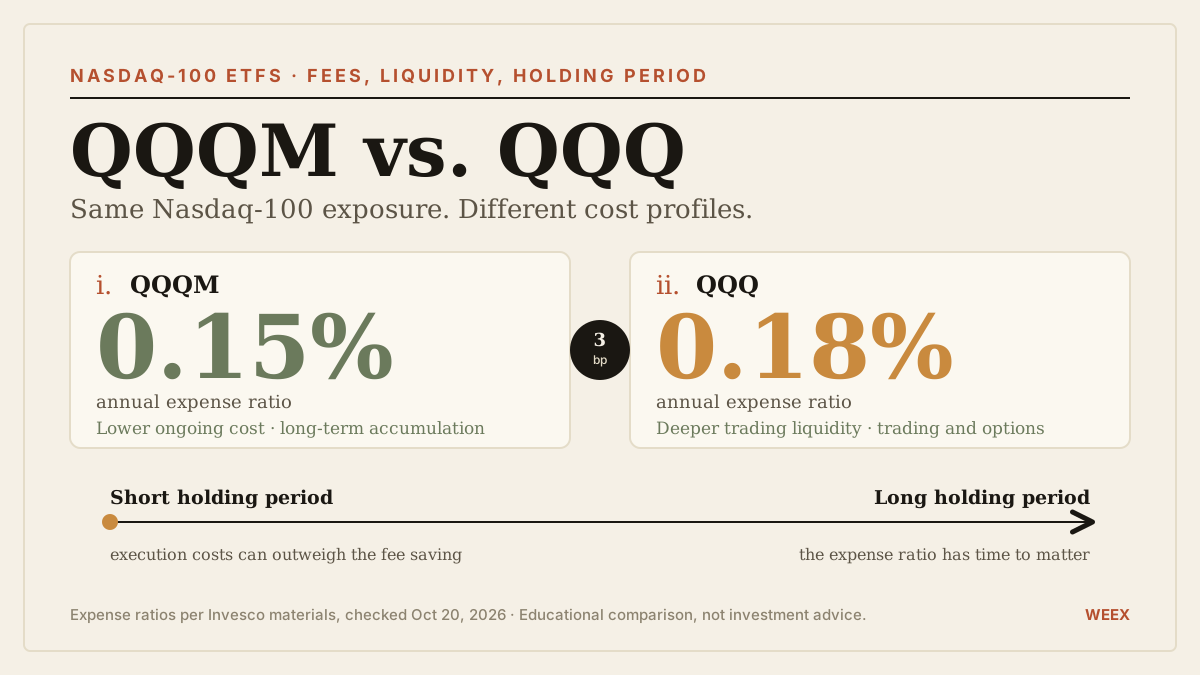
QQQM и QQQ в 2026 году: сравнение комиссий, ликвидности и долгосрочных инвестиций
Сравните QQQM и QQQ в 2026 году: текущие комиссии, торговые издержки, долгосрочную экономию и ситуации, когда переход с уже имеющейся инвестиции может обойтись дороже, чем сэкономленные средства.

21shares запускает ETP на криптовалюты Lighter и Venice в Европе

Токенизированные акции и ETF на акции: в чем разница?
Сделка Amazon по дата-центрам с 3млн: что она значит для акций Amazon (AMZN) и 3млн (MMM)
Разбираем сделку Amazon по дата-центрам с 3млн, порог для получения варранта в размере 6 млрд $, возможное размытие доли и последствия соглашения для акций AMZN и MMM.

Как стабильные монеты могут попасть в кассовые аппараты?

Главный организатор мошенничества с задачами стал жертвой кражи Ledger на сумму около 4,8 миллиона долларов в биткойнах

Акции CoreWeave и Nebius: у какого облачного бизнеса в сфере ИИ выше риск финансирования?
Сравните акции CoreWeave и Nebius по уровню долга, денежному потоку, предоплатам клиентов и размыванию доли акционеров, чтобы оценить, у какого облачного бизнеса в сфере ИИ выше риск финансирования.

Восемь лет спустя: работа XT Exchange продолжает меняться

Прогноз цены акций SpaceX (SPCX) на 2027 год: сможет ли рост Starlink компенсировать расходы на ИИ?
Прогноз цены акций SpaceX на 2027 год: оценка роста Starlink, расходов на ИИ, снижения мультипликатора оценки и размытия долей на основе прозрачных ценовых сценариев.

BNB Chain разделяет полномочия активов на 4 роли, в то время как администраторы держат ключ
Почему акции SpaceX упали на 34% от максимума? Впереди отчетность за Q3 и риски разблокировки акций

a16z беседует с основателем Circle: Arc — это не просто публичная цепочка, это основа машинной экономики
NDV: Куда ушли деньги? Обзор 16 лет стагфляции и эрозии богатства в Соединенных Штатах

Количество криптопользователей в Индонезии достигло 23,21 миллиона аккаунтов, OJK усиливает контроль и защиту потребителей - Мир

Исправление ошибок XRP Ledger будет запущено в пятницу!

Криптобиржа Bitget внезапно ушла из России. Что произошло

Биткойн превзойдет основные активы по прогнозу годовой доходности
За 4 дня 3 атаки: рынок растет, хакеры становятся «занятыми»
GalaChain приостановила работу кросс-чейн моста из-за инцидента на 2,9 миллиона долларов, 82% средств поступили из кошелька, связанного с CEO
Доктор. Хан, основатель Gate, выступил с речью на ужине по случаю 13-й годовщины: Индустрия криптовалют движется к новой стадии совместной интеграции
Инсайдеры: Жицин вернулся в OKX, заняв должность в отделе стратегии администрации президента
GalaChain объявляет о расширении экосистемы, обеспечивая беспрепятственный доступ к сети Gala для активов Solana, TON и Ethereum
WEEX зажигает на мировой арене серией офлайн-акций в 2025 году
Внутри глобального присутствия WEEX: Год неудержимого импульса
Содержание
Свежие статьи


Свежие листинги на WEEX


