
Los usuarios de SafePal sufren un ataque de phishing, se filtran datos de 39,798 clientes

 Califícanos en Google

Los usuarios de SafePal se enfrentan a un ataque de phishing, donde los atacantes han utilizado datos de clientes que se filtraron anteriormente para enviar cartas falsas a algunos usuarios en Italia. Estas cartas, bajo el pretexto de problemas de seguridad del firmware, contienen códigos QR que dirigen a sitios web de phishing. SafePal reveló este incidente de filtración de datos en agosto, afectando a aproximadamente 39,798 clientes, y la información filtrada incluye nombres, direcciones y detalles de compra, aunque las claves privadas y las frases de recuperación no se vieron afectadas. Hasta el 12 de noviembre, SafePal ha confirmado que estas cartas son un fraude y ha eliminado más de 30 sitios web fraudulentos relacionados. La empresa ha notificado a los clientes afectados y ha tomado medidas preventivas, como limitar el período de retención de datos a 90 días.
Precio de --
Este contenido se ofrece únicamente con fines informativos generales y no constituye un asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, operar o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
Te puede gustar
Almacenamiento seguro de criptomonedas: dónde es más seguro guardar criptomonedas
Un agujero destapado por un distribuidor: un límite de responsabilidad de 100 dólares no cubre pérdidas de 90 millones
Ledger, Coldcard... ¿Son seguros todavía los hardware wallets en 2026?
Trezor investiga el incidente de CryptoBilis, no se han encontrado problemas
Guía de seguridad en criptomonedas: Cómo identificar y prevenir ataques de ingeniería social

Revisión de Changelly 2026: tarifas, límites, KYC y tipos de cambio
Entrevista con un conocido analista de criptomonedas: No esperes una compra precisa en el fondo, la media móvil de 200 semanas sigue siendo una buena oportunidad de inversión
CZ habla sobre la innovación de Memestock, senadores piden una prohibición de criptomonedas

Almacenamiento en frío de bitcoins en 2026: por qué las billeteras de hardware ya no parecen invulnerables
SafePal está seleccionando empresas de anti-phishing y agencias de seguridad independientes para intervenir
Diálogo con un conocido analista de criptomonedas: No esperes un fondo preciso, la media móvil de 200 semanas sigue siendo una buena oportunidad de inversión

Web3 Wallets en una "Otoño Problemático": En la era de la IA, ¿cómo entender la evolución de la "lanza y el escudo" de la seguridad en Crypto?

Aster lanza la infraestructura de trading modular Aster Code, en colaboración con Binance Wallet, Trust Wallet, Genius Terminal y otros para construir el ecosistema.
SafePal lanza un diseño Mastercard de edición limitada para Año Nuevo de 2026
Entender la wallet de criptomonedas SafePal y su importancia
Las wallets de criptomonedas se han convertido en una herramienta esencial para cualquier persona interesada en los activos digitales. Entre ellas, SafePal…
Las mejores wallets de Sui en las que puedes confiar en 2025 – Coincu
Un exdirectivo de Goldman Sachs creó una plataforma de trading CeDeFi regulada

Seminario: Historia de Hyperliquid y Finanzas On-Chain con el invitado Takuya Fujita (18/11 19:30 @ Gentoosha)
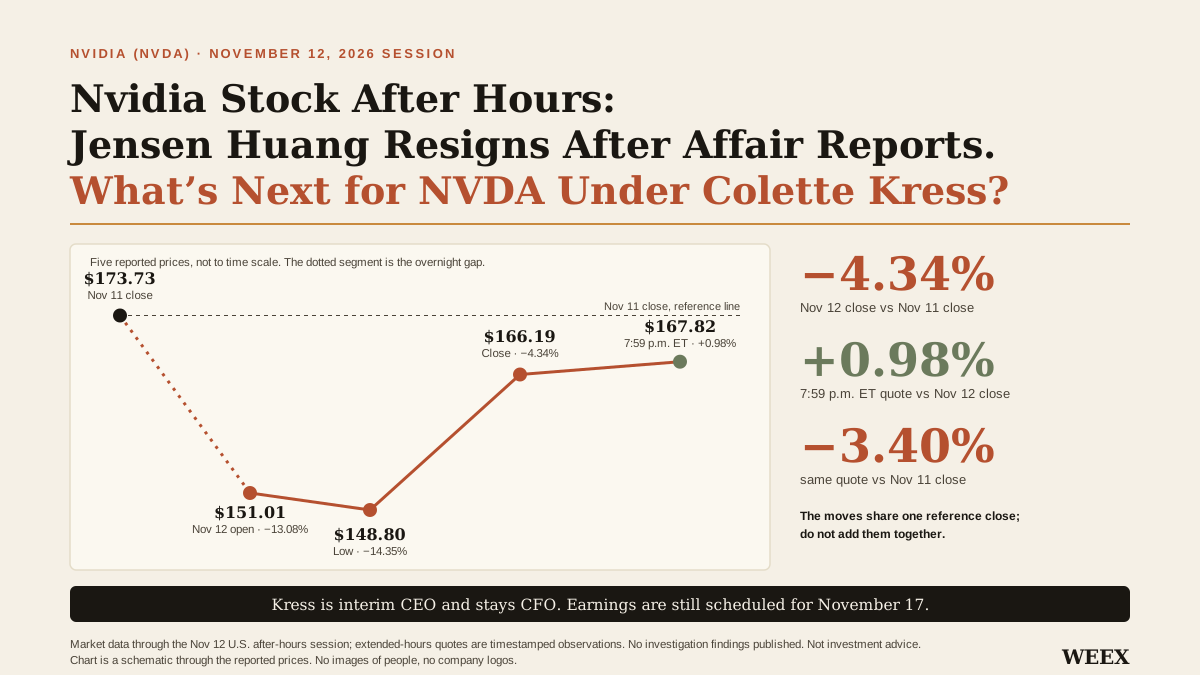
Acciones de Nvidia tras el cierre: Jensen Huang dimite tras informaciones sobre una aventura. ¿Qué le espera a NVDA con Colette Kress?
Nvidia cayó 4,34% tras la dimisión de Jensen Huang, pero subió 0,98% en las operaciones posteriores al cierre. Descubre qué significan el nombramiento de Colette Kress para NVDA y los resultados del 17/11.
La dimisión del CEO de Nvidia impacta en las acciones tecnológicas; Bitcoin cae al soporte de 70.000$ | Resumen diario del mercado WEEX (13/11/2026)
Las ventas de acciones tecnológicas hicieron caer Bitcoin hasta el nivel de soporte de 70.000$, mientras que Ethereum bajó brevemente de 2.000$. Los ETF spot de Bitcoin registraron salidas netas por quinto día de trading consecutivo. La dimisión del CEO de Nvidia provocó una fuerte volatilidad en el precio de sus acciones. Las previsiones de Nebius para todo el año quedaron por debajo de las expectativas. El PPI de octubre es el dato clave que habrá que seguir el 13/11.

Secuestro del «rey de la cripto»: la defensa clama que es un montaje

La propuesta de Aave apunta a 3,5 millones de dólares en ingresos anuales adicionales a través de cambios en los factores de reserva
La actualización Veyra de Injective se dirige a la votación de gobernanza antes del lanzamiento del 24 de noviembre

La salida repentina de Jensen Huang genera dudas: ¿intervino la Casa Blanca en secreto? ¿Es posible un regreso en el futuro?
¿Cómo evalúan las agencias de calificación externas la seguridad de los activos de WEEX?

Entrevista exclusiva|Fu Peng: No tengo fe en BTC
Cerebras firma un gran contrato con Microsoft, la escasez de HBM se convierte en una oportunidad, el chip WSE-5 se producirá en masa el próximo verano
Las acciones de SoundHound AI caen casi un 60% en 2026, pero Wall Street cree que pueden aumentar un 155% para finales de 2027. Aquí está el motivo por el que podría ser una de las mejores compras en medio de la venta masiva tecnológica.
Lo que se dice en las mesas: el mercado comienza a ver 2027 como un escenario de todo o nada

ASA presiona al tribunal para detener los perpetuos de acciones, poniendo el riesgo minorista en el centro de la lucha
Almacenamiento seguro de criptomonedas: dónde es más seguro guardar criptomonedas
Un agujero destapado por un distribuidor: un límite de responsabilidad de 100 dólares no cubre pérdidas de 90 millones
Ledger, Coldcard... ¿Son seguros todavía los hardware wallets en 2026?
Trezor investiga el incidente de CryptoBilis, no se han encontrado problemas
Guía de seguridad en criptomonedas: Cómo identificar y prevenir ataques de ingeniería social
Revisión de Changelly 2026: tarifas, límites, KYC y tipos de cambio
Artículos recientes



Últimos listados de monedas en WEEX


