
مقاله پژوهشی Brevis: ZKVM و همپردازنده داده؛ لایه محاسباتی بینهایتِ قابلاعتماد

 امتیازدهی ما در گوگل


عنوان اصلی مقاله: «گزارش Brevis: ZKVM و لایه محاسبات اثباتپذیر بیپایانِ همپردازنده داده»
نویسنده اصلی مقاله: 0xjacobzhao
الگوی «محاسبات خارج از زنجیره + راستیآزمایی درونزنجیرهای» در محاسبات اثباتپذیر به مدل محاسباتی فراگیری در سیستمهای بلاکچینی تبدیل شده است. این الگو به برنامههای بلاکچینی امکان میدهد ضمن حفظ غیرمتمرکز بودن و امنیتِ بدون نیاز به اعتماد، از آزادی محاسباتی تقریباً نامحدودی برخوردار شوند. اثبات دانش صفر (ZKP) ستون اصلی این الگو است و کاربردهای آن عمدتاً بر مقیاسپذیری، حریم خصوصی، قابلیت همکاری و یکپارچگی داده متمرکز است. در میان این کاربردها، مقیاسپذیری نخستین حوزهای بود که فناوری ZK در آن پیادهسازی شد؛ با انتقال اجرای تراکنشها به خارج از زنجیره و راستیآزمایی نتایج درونزنجیرهای با اثباتهای فشرده، TPS بالا و مقیاسپذیری قابلاعتماد با هزینه پایین محقق شد.
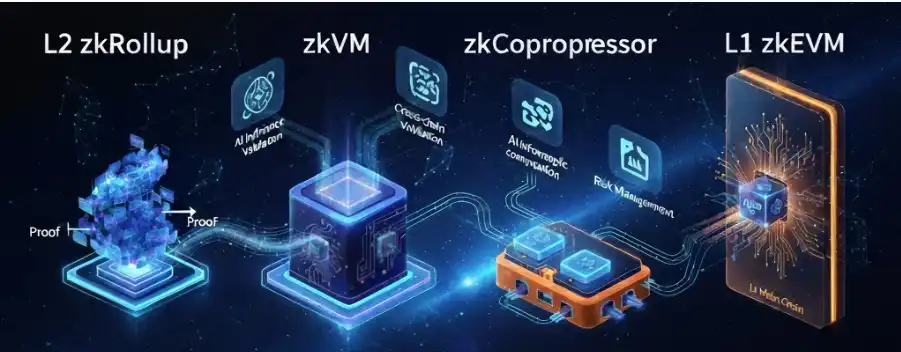
تکامل محاسبات اثباتپذیر ZK را میتوان چنین خلاصه کرد: L2 zkRollup → zkVM → zkCoprocessor → L1 zkEVM. در روزهای نخست، L2 zkRollup با انتقال اجرا به لایه ۲ و ارسال اثبات اعتبار به لایه ۱، و با اعمال کمترین تغییرات، توان عملیاتی بالا و مقیاسپذیری کمهزینه را فراهم کرد. پس از آن، zkVM به لایهای عمومی برای محاسبات اثباتپذیر تبدیل شد که از اعتبارسنجی بینزنجیرهای، استنتاج هوش مصنوعی و محاسبات رمزنگاری پشتیبانی میکند (پروژههای شاخص: Risc Zero، Succinct، Brevis Pico). zkCoprocessor نیز بهصورت موازی توسعه یافت و بهعنوان ماژول راستیآزمایی ویژه هر کاربرد، خدمات محاسبات و اثبات آمادهبهکار را برای دیفای، RWA، کنترل ریسک و موارد دیگر ارائه میکند (پروژههای شاخص: Brevis، Axiom). در ۲۰۲۵، zkEVM این مفهوم را به L1 Realtime Proving (RTP) گسترش داد و با ساخت مدار اثباتپذیر در سطح دستورالعمل EVM، امکان ادغام مستقیم اثباتهای دانش صفر را در فرایند اجرا و راستیآزمایی شبکه اصلی اتریوم فراهم کرد؛ در نتیجه، این فناوری به سازوکاری بومی برای اجرای اثباتپذیر تبدیل شد. این تحول نشاندهنده گذار فناورانه بلاکچین از «مقیاسپذیری» به «اثباتپذیری» است و عصر تازهای از محاسبات اثباتپذیر را رقم میزند.
۱. مسیر مقیاسپذیری zkEVM اتریوم: از L2 Rollup تا اثبات بلادرنگ L1
مسیر مقیاسپذیری zkEVM اتریوم از دو مرحله میگذرد:
· مرحله اول (۲۰۲۲–۲۰۲۴): L2 zkRollup اجرا را به لایه ۲ منتقل میکند و اثباتهای اعتبار را درونزنجیرهای ارسال میکند؛ این روش هزینهها را بهشدت کاهش میدهد و توان عملیاتی را افزایش میدهد، اما باعث تکهتکه شدن نقدینگی و وضعیت میشود و L1 همچنان بهدلیل اجرای مجدد N-of-N محدود میماند.
· مرحله دوم (۲۰۲۵–): اثبات بلادرنگ L1 (RTP) اجرای مجدد را با «اثبات 1-of-N + راستیآزمایی سبکوزن در سراسر شبکه» جایگزین میکند و بدون قربانی کردن غیرمتمرکز بودن، توان عملیاتی را افزایش میدهد؛ این فناوری همچنان در حال تکامل است.
مرحله L2 zkRollup: ایجاد توازن میان سازگاری و مقیاسپذیری
در سال ۲۰۲۲ و همزمان با رونق اکوسیستم لایه ۲، Vitalik Buterin، همبنیانگذار اتریوم، طبقهبندی چهارگانه ZK-EVM (نوع ۱ تا ۴) را مطرح کرد و بدهبستان ساختاری میان سازگاری و عملکرد را بهشکلی نظاممند نشان داد. این چارچوب، نقشه راه روشنی برای فناوریهای بعدی zkRollup ترسیم کرد:
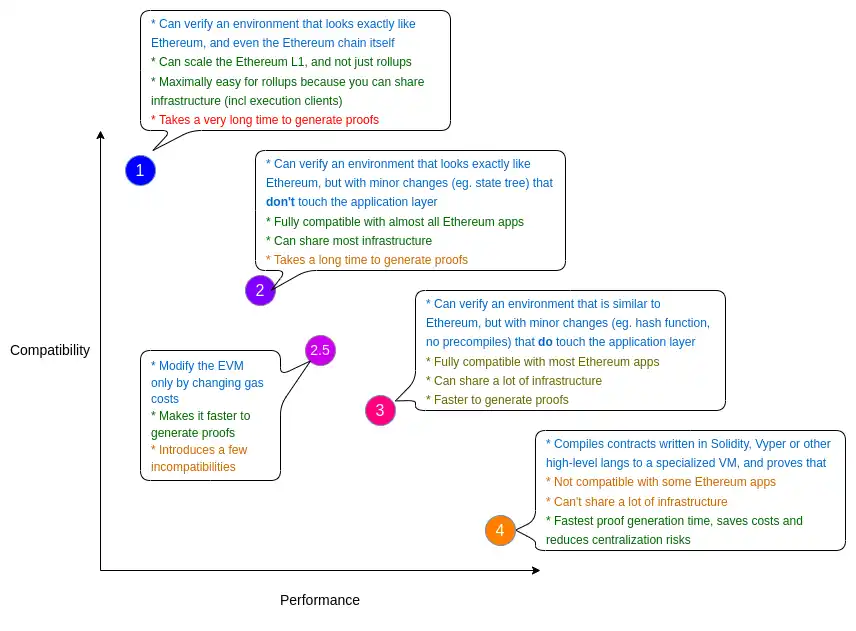
· نوع ۱، همارزی کامل: سازگار با بایتکد اتریوم، کمترین هزینه مهاجرت و کندترین اثبات. Taiko.
· نوع ۲، سازگاری کامل: بهینهسازیهای سطح پایین بسیار اندک و بیشترین سازگاری. Scroll، Linea.
· نوع ۲.۵، سازگاری نسبی: اعمال تغییرات جزئی (مانند گس و پیشکامپایلها) در ازای عملکرد بهتر. Polygon zkEVM، Kakarot.
· نوع ۳، سازگاری جزئی: تغییرات گستردهتر؛ بیشتر برنامهها قابل اجرا هستند، اما استفاده کاملِ مجدد از زیرساخت L1 دشوار است. zkSync Era.
· نوع ۴، مبتنی بر زبان: کنار گذاشتن سازگاری با بایتکد و کامپایل مستقیم از زبان سطح بالا به مدارها؛ عملکرد بهینه است، اما اکوسیستم باید از نو ساخته شود (نمونه شاخص: StarkNet / Cairo).
مدل کنونی L2 zkRollup به بلوغ رسیده است: با انتقال اجرا به لایه ۲ و ارسال اثبات اعتبار به لایه ۱، این راهکار با حداقل تغییر در اکوسیستم و ابزارهای اتریوم به راهکاری رایج برای مقیاسپذیری و کاهش هزینه تبدیل شده است. اثبات، بلوک L2 و انتقالهای وضعیت را دربرمیگیرد، درحالیکه تسویه و امنیت همچنان به L1 متکی هستند. این معماری ضمن حفظ سازگاری بالا برای توسعهدهندگان، توان عملیاتی و بهرهوری را بهطور چشمگیری افزایش میدهد؛ اما در عین حال باعث تکهتکه شدن نقدینگی و وضعیت میشود و L1 همچنان با گلوگاه اجرای مجدد N-of-N روبهرو است.
L1 zkEVM: اثبات بلادرنگ و بازآفرینی منطق راستیآزمایی سبکوزن اتریوم
در 07/2025، بنیاد اتریوم مقاله «انتشار zkEVM برای L1، بخش اول: اثبات بلادرنگ» را منتشر کرد و نقشه راه L1 zkEVM را رسماً معرفی کرد. L1 zkEVM اتریوم را از اجرای مجدد N-of-N به اثبات 1-of-N + راستیآزمایی سریع در سراسر شبکه ارتقا میدهد: در این سازوکار، چند اثباتگر برای کل انتقال وضعیت EVM یک اثبات کوتاه تولید میکنند و همه اعتبارسنجها فقط راستیآزماییای با زمان ثابت انجام میدهند. این طرح بدون قربانی کردن غیرمتمرکز بودن، اثبات بلادرنگ در سطح L1 را محقق میکند، امنیت را افزایش میدهد، محدودیت گس و توان عملیاتی شبکه اصلی را بالا میبرد و نیازمندیهای سختافزاری نودها را بهشدت کاهش میدهد. برنامه پیادهسازی شامل جایگزینی کلاینتهای اجرایی سنتی با کلاینتهای zk است؛ این کلاینتها ابتدا بهصورت موازی اجرا میشوند و با بلوغ عملکرد، امنیت و سازوکارهای انگیزشی، بهتدریج در سطح پروتکل به وضعیت عادی تبدیل خواهند شد.
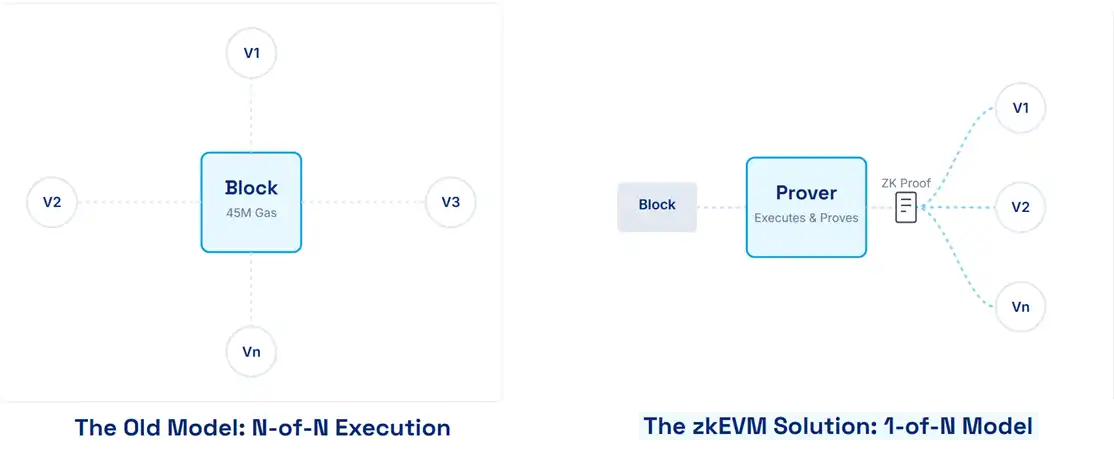
· الگوی قدیمی N of N: همه اعتبارسنجها برای اعتبارسنجی، کل بلوک تراکنشها را مجدداً اجرا میکنند؛ این روش امن است، اما توان عملیاتی را محدود میکند و در اوج فعالیت، کارمزدهای بالایی بههمراه دارد.
· الگوی جدید 1 of N: چند اثباتگر کل بلوک را اجرا و یک اثبات کوتاه تولید میکنند؛ کل شبکه فقط راستیآزمایی با زمان ثابت انجام میدهد. هزینه راستیآزمایی بسیار کمتر از اجرای مجدد است و امکان افزایش ایمن محدودیت گس L1 را فراهم میکند و نیازهای سختافزاری را کاهش میدهد.
سه محور اصلی نقشه راه L1 zkEVM
۱. اثبات بلادرنگ: تکمیل اثبات کل بلوک در بازه ۱۲ثانیهای اسلات، و کاهش تأخیر از طریق موازیسازی و فشردهسازی شتابیافته با سختافزار؛
۲. ادغام کلاینت و پروتکل: استانداردسازی رابط راستیآزمایی اثبات؛ ابتدا بهصورت اختیاری و سپس بهطور پیشفرض؛
۳. مشوقها و امنیت: ایجاد بازار اثباتگرها و مدل کارمزد، و تقویت مقاومت در برابر سانسور و فعالیت شبکه.
اثبات بلادرنگ L1 اتریوم (RTP) با استفاده از zkVM، تراکنشهای کل بلوک را خارج از زنجیره مجدداً اجرا و یک اثبات رمزنگاری تولید میکند؛ در نتیجه، اعتبارسنجها میتوانند بدون محاسبه دوباره، اثباتی کوچک را ظرف ۱۰ ثانیه بررسی کنند و رویکرد «اعتبارسنجی بهجای اجرا» را محقق سازند. این روش مقیاسپذیری اتریوم و کارایی اعتبارسنجی بدون نیاز به اعتماد را بهشکل چشمگیری بهبود میدهد. طبق صفحه رسمی رهگیری zkEVM بنیاد اتریوم، تیمهای اصلی حاضر در نقشه راه اثبات بلادرنگ L1 zkEVM شامل SP1 Turbo (Succinct Labs)، Pico (Brevis)، Risc Zero، ZisK، Airbender (zkSync)، OpenVM (Axiom) و Jolt (a16z) هستند.
قیمت --
II. فراتر از اتریوم: zkVM عمومی و zkCoprocessor
فناوری اثبات دانش صفر (ZKP) در خارج از اکوسیستم اتریوم نیز به حوزه گستردهتر محاسبات اثباتپذیر گسترش یافته و دو سامانه فناورانه اصلی با محوریت zkVM و zkCoprocessor شکل داده است.
zkVM: لایه عمومی محاسبات اثباتپذیر
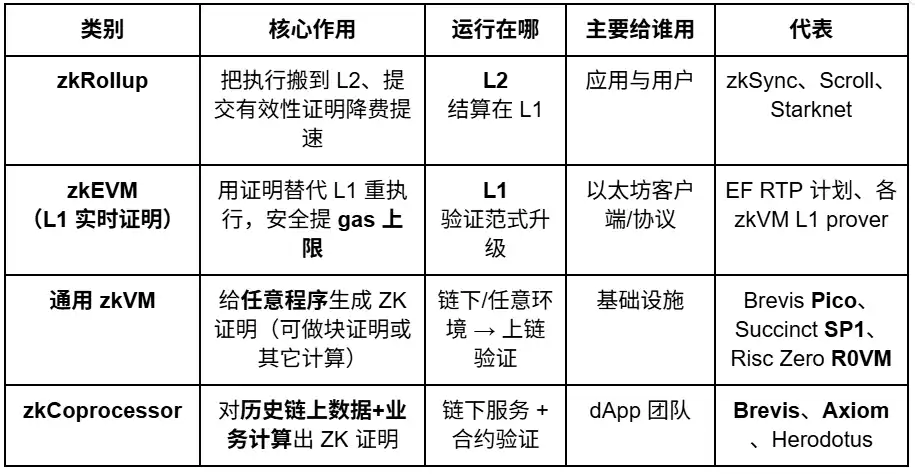
zkVM موتور اجرای اثباتپذیر برای هر برنامه دلخواه است و معماریهای رایج مجموعه دستورالعمل آن شامل RISC-V، MIPS و WASM میشوند. توسعهدهندگان میتوانند منطق کسبوکار را برای zkVM کامپایل کنند تا اثباتگری خارج از زنجیره آن را اجرا و اثبات دانش صفر (ZKP) تولید کند؛ اثباتی که درونزنجیرهای قابل راستیآزمایی است. این فناوری برای اثبات بلوک Ethereum L1 و کاربردهایی مانند اعتبارسنجی بینزنجیرهای، استنتاج هوش مصنوعی، محاسبات رمزگذاریشده و الگوریتمهای پیچیده مناسب است. از مزایای آن میتوان به عمومی بودن و دامنه کاربرد گسترده اشاره کرد؛ اما مدارهای پیچیده هزینه اثبات بالایی دارند و به موازیسازی چند GPU و بهینهسازی مهندسی سنگین نیازمندند. از پروژههای شاخص میتوان به Risc Zero، Succinct SP1، Brevis Pico / Prism اشاره کرد.
zkCoprocessor: ماژول اثباتپذیر مبتنی بر کاربرد
این فناوری خدمات محاسبات و اثبات «آمادهبهکار» را متناسب با کاربردهای مشخص کسبوکار ارائه میکند. این پلتفرم از پیش به دادههای موردنیاز و منطق مدار مجهز شده است (مانند بازیابی دادههای تاریخی درونزنجیرهای، TVL، تسویه درآمد و احراز هویت) و برنامهها میتوانند از طریق فراخوانی SDK/API، نتایج محاسبات و اثبات درونزنجیرهای را دریافت کنند. این روش راهاندازی سریع، عملکرد بالا و هزینه مقرونبهصرفه دارد، اما دامنه کاربرد آن محدود است. پروژههای شاخص عبارتاند از Brevis zkCoprocessor و Axiom و موارد دیگر.
در مجموع، zkVM و zkCoprocessor هر دو از الگوی محاسبات قابلاعتمادِ «محاسبات خارج از زنجیره + راستیآزمایی درونزنجیرهای» پیروی میکنند و با استفاده از اثبات دانش صفر، نتایج خارج از زنجیره را درونزنجیرهای اعتبارسنجی میکنند. منطق اقتصادی آنها بر این فرض استوار است که هزینه اجرای درونزنجیرهای بسیار بیشتر از مجموع هزینه تولید اثبات خارج از زنجیره و راستیآزمایی درونزنجیرهای است.
از نظر دامنه کاربرد و پیچیدگی مهندسی، تفاوت اصلی این دو در موارد زیر است:
zkVM یک زیرساخت محاسباتی همهمنظوره است که برای کاربردهای پیچیده، بینحوزهای یا هوش مصنوعی مناسب است و بیشترین انعطافپذیری را فراهم میکند؛
zkCoprocessor یک خدمت راستیآزمایی ماژولار است که برای کاربردهای پرتکرار و قابلاستفاده مجدد (دیفای، RWA، کنترل ریسک و موارد دیگر) رابطهای راستیآزمایی کمهزینه و آماده فراخوانی ارائه میکند.
از نظر مدلهای کسبوکار، تفاوت zkVM و zkCoprocessor به این صورت است:
zkVM از مدل Proving-as-a-Service استفاده میکند و برای هر اثبات (ZKP) هزینه میگیرد؛ مشتریان اصلی آن L2 Rollup و دیگر زیرساختها هستند. این مدل با قراردادهای بزرگ، چرخههای طولانی و حاشیه سود ناخالص پایدار شناخته میشود؛
zkCoprocessor عمدتاً Proof API-as-a-Service ارائه میدهد و از طریق فراخوانی API یا ادغام SDK برای هر وظیفه هزینه میگیرد. این مدل به SaaS نزدیکتر است و پروتکلهای لایه کاربرد مانند دیفای را هدف قرار میدهد و با ادغام سریع و مقیاسپذیری بالا شناخته میشود.
در مجموع، zkVM موتور زیربنایی محاسبات اثباتپذیر و zkCoprocessor ماژول راستیآزمایی لایه کاربرد است: اولی یک مزیت فناورانه پایدار ایجاد میکند و دومی به تجاریسازی شتاب میبخشد؛ این دو در کنار هم شبکهای فراگیر برای محاسبات قابلاعتماد میسازند.
III. چشمانداز محصولات Brevis و نقشه راه فناوری
فناوری ZK با آغاز از اثبات بلادرنگ L1 اتریوم، بهتدریج بهسوی عصری مبتنی بر zkVM عمومی و هسته zkCoprocessor در حوزه محاسبات اثباتپذیر حرکت میکند. شبکه Brevis ترکیبی از zkVM و zkCoprocessor است که زیرساختی عمومی برای محاسبات اثباتپذیر و مبتنی بر محاسبات دانش صفر میسازد و عملکرد بالا را با برنامهپذیری ترکیب میکند؛ یعنی لایهای برای محاسبات بینهایت در همهچیز.
3.1 Pico zkVM: معماری اثبات ماژولار برای محاسبات اثباتپذیر عمومی
در سال ۲۰۲۴، ویتالیک در مقاله «معماریهای Glue و Coprocessor» معماری «لایه اجرای عمومی + لایه شتابدهنده همپردازنده» را پیشنهاد کرد. محاسبات پیچیده را میتوان به منطق عمومی کسبوکار و محاسبات فشرده و ساختاریافته تقسیم کرد؛ بخش نخست انعطافپذیری را دنبال میکند (برای مثال EVM، Python، RISC-V) و بخش دوم بهدنبال بهرهوری است (برای مثال GPU، ASIC و ماژول هش). این معماری در بلاکچین، هوش مصنوعی و محاسبات رمزگذاریشده به روندی رایج تبدیل میشود: EVM با پیشکامپایلها شتاب میگیرد، هوش مصنوعی از موازیسازی GPU بهره میبرد و اثباتهای ZK یک VM عمومی را با مدارهای اختصاصی ترکیب میکنند. در آینده، نکته کلیدی بهینهسازی امنیت و تجربه توسعه از طریق «لایه اتصال» خواهد بود، درحالیکه «لایه همپردازنده» بر اجرای کارآمد تمرکز میکند تا میان عملکرد، امنیت و بازبودن توازن ایجاد شود.
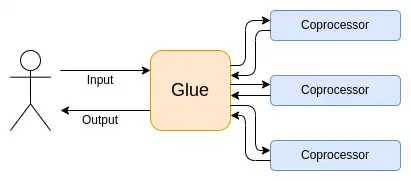
Pico zkVM که Brevis توسعه داده، نمونهای شاخص از پیادهسازی این ایده است. این محصول با معماری «zkVM عمومی + شتابدهی همپردازنده» برنامهپذیری انعطافپذیر را با مدارهای تخصصی پربازده ترکیب میکند. طراحی ماژولار آن از بکاندهای اثبات گوناگون (KoalaBear، BabyBear، Mersenne31) پشتیبانی میکند و امکان ترکیب آزادانه اجرا، بازگشت، فشردهسازی و دیگر اجزا را برای ساخت یک ProverChain فراهم میآورد.
معماری ماژولار Pico نهتنها امکان بازآرایی آزاد اجزای اصلی را فراهم میکند، بلکه به افزودن بکاندهای اثبات جدید و همپردازندههای سطح کاربرد (مانند دادههای درونزنجیرهای، zkML و اعتبارسنجی بینزنجیرهای) نیز اجازه میدهد و مقیاسپذیریِ همراه با تکامل پیوسته را ممکن میسازد. توسعهدهندگان میتوانند مستقیماً از زنجیرهابزار Rust برای نوشتن منطق کسبوکار استفاده کنند و بدون داشتن پیشزمینه دانش صفر، بهطور خودکار اثباتهای رمزنگاری تولید کنند؛ در نتیجه، آستانه توسعه بهشکل چشمگیری کاهش مییابد.
در مقایسه با معماری نسبتاً یکپارچه RISC-V zkVM در Succinct SP1 و مدل اجرای عمومی RISC-V در RISC Zero R0VM، Pico با استفاده از سامانه ماژولار zkVM + Coprocessor، مراحل اجرا، بازگشت و فشردهسازی را از هم جدا و قابلگسترش میکند. این سامانه از تعویض چندین بکاند و ادغام همپردازندهها پشتیبانی میکند و در عملکرد و مقیاسپذیری مزیتی متمایز ایجاد میکند.
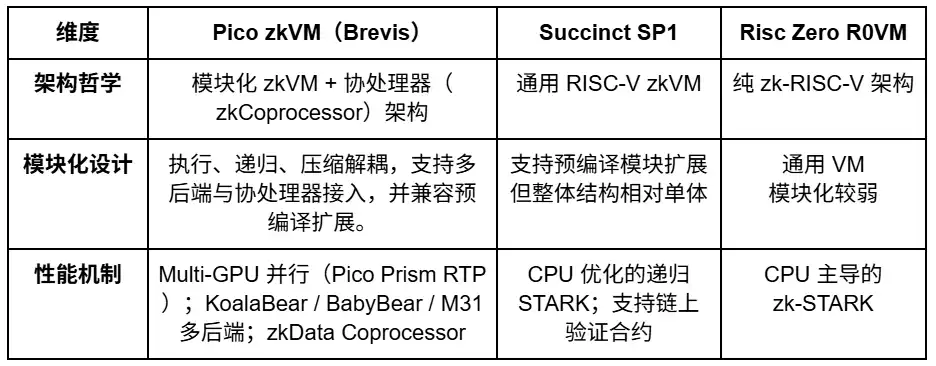
3.2 Pico Prism: جهش عملکردی خوشه چند GPU
Pico Prism دستاورد مهم Brevis در معماری GPU چندسروری است و در چارچوب «اثبات بلادرنگ (RTP)» بنیاد اتریوم رکورد تازهای ثبت کرده است. این سامانه در خوشهای متشکل از ۶۴×5090 GPU، به میانگین زمان اثبات ۶.۹ ثانیه و پوشش RTP برابر با %96.8 دست یافته و عملکردش در میان پیادهسازیهای مشابه zkVM پیشتاز است. این سامانه در سطوح معماری، مهندسی، سختافزار و سیستم بهینه شده و نشان میدهد zkVM از نمونه اولیه پژوهشی به زیرساختی آماده تولید در حال گذار است.
۱. طراحی معماری: zkVMهای سنتی (مانند SP1 و R0VM) عمدتاً به بهینهسازی GPU در یک دستگاه متکی هستند. Pico Prism برای نخستین بار اثبات موازی را میان چندین سرور و GPU محقق میکند (Cluster-Level zkProving) و با استفاده از چندرشتهایسازی و تقسیمبندی، اثباتهای zk را به سامانهای برای محاسبات توزیعشده گسترش میدهد و موازیسازی و مقیاسپذیری را بهشدت افزایش میدهد.
۲. پیادهسازی مهندسی: این سامانه خط لوله ناهمگام چندمرحلهای (اجرا / بازگشت / فشردهسازی) و سازوکار استفاده مجدد از دادهها در لایههای مختلف (ذخیرهسازی قطعات اثبات و استفاده مجدد از embedding) ایجاد میکند و از تعویض چندین بکاند (KoalaBear، BabyBear، M31) پشتیبانی میکند؛ این قابلیتها بهرهوری توان عملیاتی را بهطور چشمگیری افزایش میدهند.
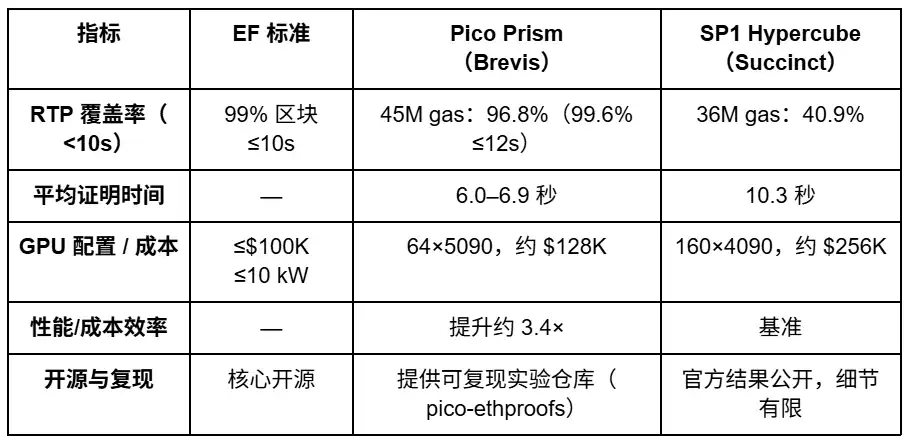
۳. راهبرد سختافزاری: Pico Prism با پیکربندی ۶۴×RTX 5090 GPU (حدود $128K)، به میانگین زمان اثبات ۶.۰ تا ۶.۹ ثانیه، پوشش RTP برابر با %96.8 و بهبود حدود ۳.۴ برابری نسبت عملکرد به هزینه دست مییابد. این عملکرد از SP1 Hypercube (با ۱۶۰×4090 GPU و زمان ۱۰.۳ ثانیه) بهتر است.
۴. تکامل سیستم: Pico Prism بهعنوان نخستین zkVM که معیارهای RTP بنیاد اتریوم را برآورده کرده است (>%96 کمتر از ۱۰ ثانیه و هزینه کمتر از ۱۰۰ هزار دلار)، گذار سامانههای اثبات zk از نمونههای اولیه پژوهشی به زیرساختهای آماده تولید را نشان میدهد و راهکاری مقرونبهصرفهتر برای محاسبات دانش صفر در کاربردهای Rollup، دیفای، هوش مصنوعی و اعتبارسنجی بینزنجیرهای فراهم میکند.
3.3 همپردازنده داده ZK: لایه همپردازش دانش صفر هوشمند برای دادههای بلاکچین
طراحی بومی قراردادهای هوشمند فاقد «حافظه» است؛ یعنی نمیتواند به دادههای تاریخی دسترسی پیدا کند، رفتار بلندمدت را تشخیص دهد یا تحلیل بینزنجیرهای انجام دهد. Brevis یک همپردازنده دانش صفر (ZK Coprocessor) پربازده ارائه میکند تا دسترسی بینزنجیرهای به دادههای تاریخی و قابلیتهای محاسباتی قابلاعتماد را در اختیار قراردادهای هوشمند بگذارد. این ابزار وضعیت تاریخی، تراکنشها و رویدادهای کل بلاکچین را راستیآزمایی و محاسبه میکند و در کاربردهایی مانند دیفای دادهمحور، مدیریت فعال نقدینگی، مشوقهای کاربران و شناسایی هویت بینزنجیرهای بهکار میرود.
گردش کار Brevis از سه مرحله تشکیل شده است:
۱. دسترسی به داده: قراردادهای هوشمند از طریق API و بدون نیاز به اعتماد، دادههای تاریخی را میخوانند؛
۲. اجرای محاسبات: توسعهدهندگان با استفاده از SDK منطق کسبوکار را تعریف میکنند و Brevis آن را خارج از زنجیره محاسبه و یک اثبات ZK تولید میکند؛
۳. راستیآزمایی نتیجه: نتیجه اثبات به زنجیره بازگردانده میشود تا قرارداد آن را راستیآزمایی کند و منطق بعدی را اجرا کند.
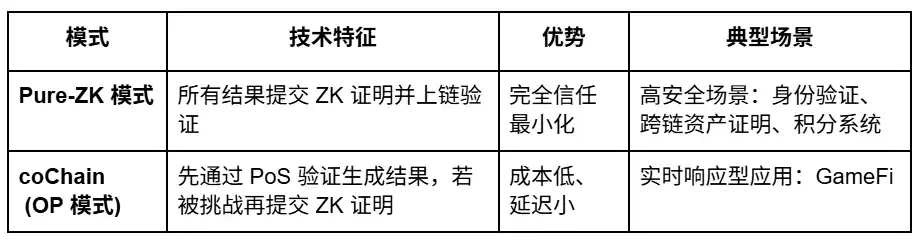
Brevis از مدلهای Pure-ZK و CoChain (OP) نیز پشتیبانی میکند: مدل نخست با هزینه بیشتر، حداقل سطح اعتماد را ممکن میسازد؛ مدل دوم از طریق اعتبارسنجی PoS و سازوکارهای چالش ZK، محاسبات اثباتپذیر را با هزینه کمتری ارائه میدهد. اعتبارسنجها در اتریوم استیک میکنند و اگر نتایجشان با موفقیت از طریق اثبات ZK به چالش کشیده شود، دارایی آنها جریمه میشود؛ این سازوکار میان امنیت و بهرهوری توازن برقرار میکند. Brevis با ادغام معماری ZK + PoS + SDK میان امنیت و بهرهوری تعادل ایجاد و لایهای مقیاسپذیر برای محاسبات داده قابلاعتماد بنا میکند. در حال حاضر، Brevis به پروتکلهایی مانند PancakeSwap، Euler، Usual و Linea خدمات داده است؛ همه این موارد، همکاریهای zkCoprocessor مبتنی بر مدل Pure-ZK هستند و برای دیفای، توزیع پاداش و سامانههای هویت درونزنجیرهای داده قابلاعتماد فراهم میکنند تا قراردادهای هوشمند واقعاً هم «حافظه» داشته باشند و هم «هوش».
3.4 Incentra: «لایه توزیع مشوقهای اثباتپذیر» مبتنی بر ZK
Incentra پلتفرمی برای توزیع مشوقهای مبتنی بر اعتماد است که با استفاده از Brevis zkCoprocessor، سازوکاری امن، شفاف و اثباتپذیر برای محاسبه و توزیع پاداش در پروتکلهای دیفای فراهم میکند. این پلتفرم از اثباتهای دانش صفر برای اعتبارسنجی مستقیم نتایج مشوقها درونزنجیرهای بهره میگیرد و توزیع مشوقها را بدون نیاز به اعتماد، کمهزینه و بینزنجیرهای میکند. سامانه، محاسبه و اعتبارسنجی پاداش را در یک مدار ZK انجام میدهد و تضمین میکند که هر کاربر بتواند نتایج را مستقلاً بررسی کند. همچنین از عملیات بینزنجیرهای و کنترل دسترسی پشتیبانی میکند تا توزیع خودکار مشوقها بهصورتی سازگار با مقررات و امن انجام شود.
Incentra عمدتاً از سه نوع مدل مشوق پشتیبانی میکند:
· نگهداری توکن: پاداشدهی به دارندگان بلندمدت بر اساس موجودیهای وزندهیشده با زمان ERC-20 (TWA)؛
· نقدینگی متمرکز: تخصیص پاداش نقدینگی بر اساس نسبت کارمزد DEXهای AMM، با سازگاری با پروتکلهای ALM مانند Gamma و Beefy؛
· وامدهی و وامگیری: محاسبه پاداش وامدهی بر اساس میانگین موجودیها و بدهیها.
این سامانه در پروژههایی مانند PancakeSwap، Euler، Usual و Linea بهکار رفته و چرخهای کاملاً درونزنجیرهای و قابلاعتماد را از محاسبه مشوق تا توزیع آن ایجاد کرده است. همچنین زیرساختی برای مشوقهای اثباتپذیر در سطح ZK در اختیار پروتکلهای دیفای قرار میدهد.
3.5 مروری بر پشته فناوری محصولات Brevis
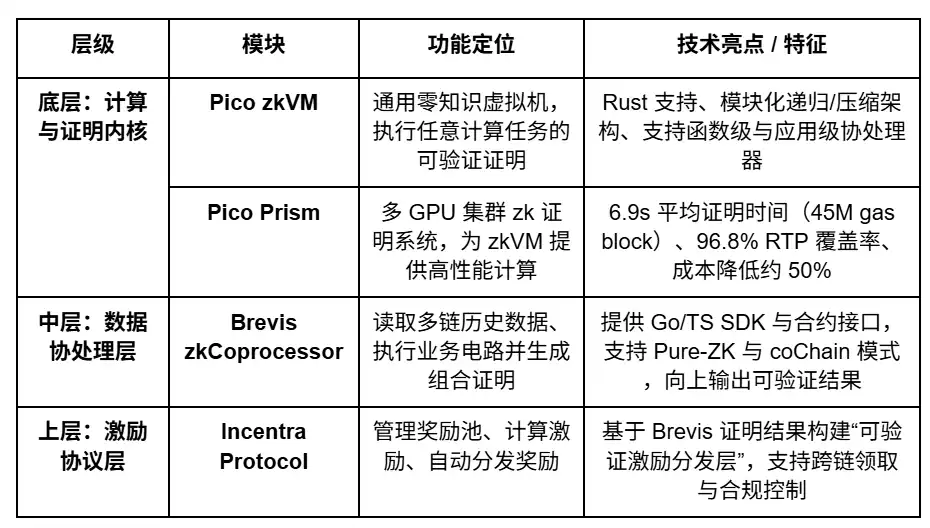
۴. شاخصهای فنی zkVM شرکت Brevis و جهش عملکردی
بنیاد اتریوم (EF) استاندارد اثبات بلادرنگ L1 zkEVM (RTP) را مطرح کرده است؛ استانداردی که به اجماع صنعت و معیار ورود zkVM به مسیر اعتبارسنجی شبکه اصلی اتریوم تبدیل شده است. شاخصهای اصلی ارزیابی آن عبارتاند از:
· الزام تأخیر: صدک ۹۹ حداکثر ۱۰ ثانیه (متناسب با زمان بلوک ۱۲ثانیهای اتریوم)؛
· محدودیتهای سختافزاری: CAPEX حداکثر $100K و مصرف برق حداکثر ۱۰ کیلووات (مناسب برای خانه یا مرکز داده کوچک)؛
· سطح امنیت: حداقل ۱۲۸ بیت (در دوره گذار حداقل ۱۰۰ بیت)؛
· اندازه اثبات: حداکثر ۳۰۰ KiB؛
· الزامات سیستم: عدم اتکا به راهاندازیهای مورداعتماد و متنباز بودن کامل کد اصلی.
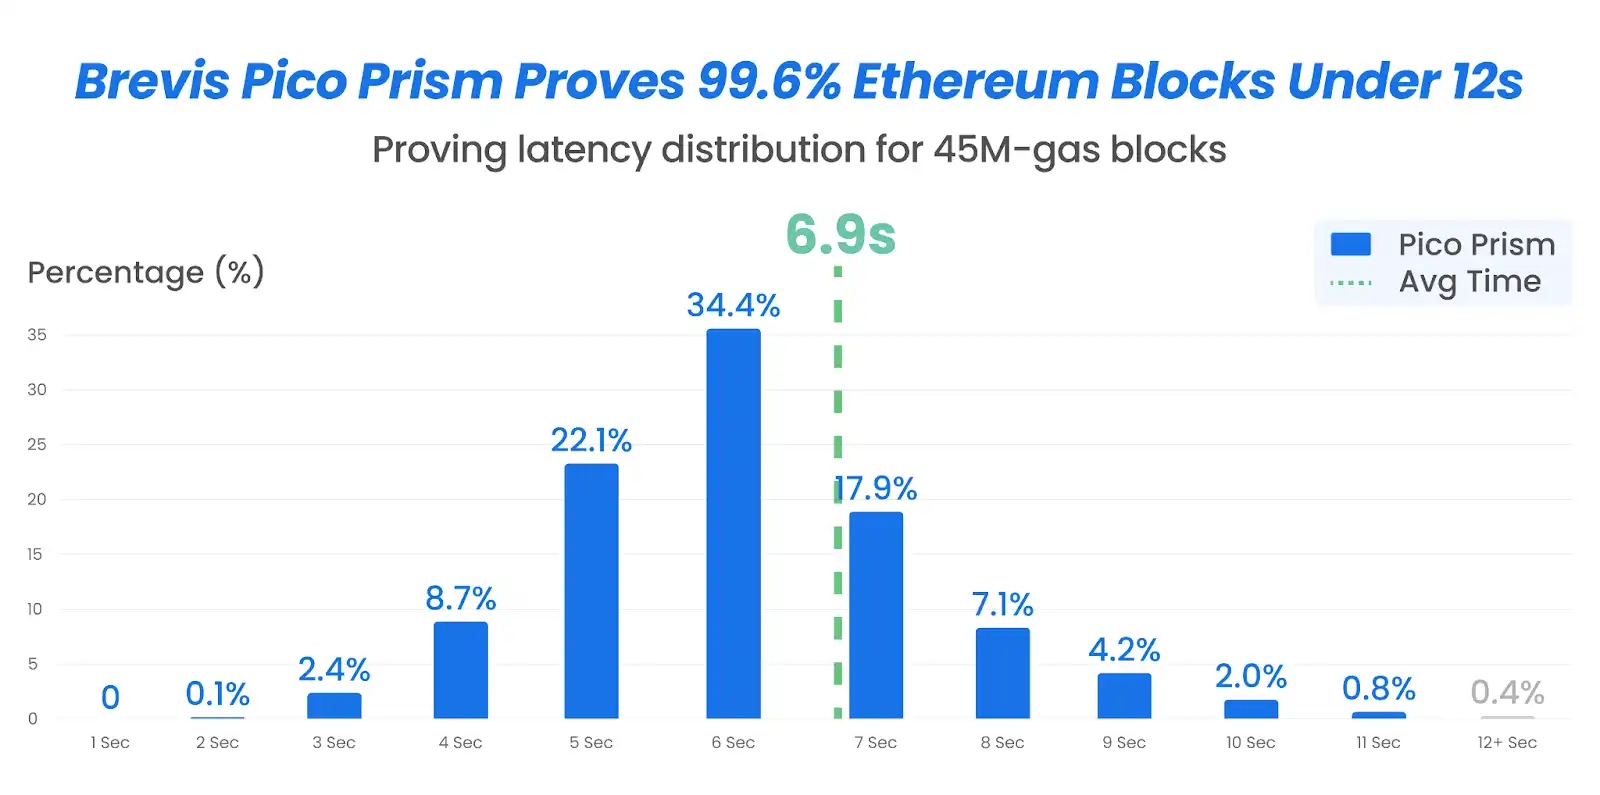
در 10/2025، Brevis گزارش «Pico Prism—اثبات بلادرنگ %99.6 برای بلوکهای اتریوم با 45M گس روی سختافزارهای متداول» را منتشر کرد و اعلام کرد که Pico Prism نخستین zkVM است که بهطور کامل با استاندارد اثبات بلادرنگ (RTP) بنیاد اتریوم (EF) مطابقت دارد.
Pico Prism با اجرا روی ۶۴×RTX 5090 GPU (حدود $128K)، در بلوکهایی با 45M گس به عملکردی شامل میانگین تأخیر ۶.۹ ثانیه، %96.8 کمتر از ۱۰ ثانیه و %99.6 کمتر از ۱۲ ثانیه دست یافت و از Succinct SP1 Hypercube (36M گس، میانگین ۱۰.۳ ثانیه و %40.9 کمتر از ۱۰ ثانیه) عملکرد بهتری داشت. با کاهش %71 در تأخیر و نصف شدن هزینههای سختافزار، بهرهوری کلی عملکرد به هزینه حدود ۳.۴× بهبود یافت. بنیاد اتریوم، ویتالیک بوترین و جاستین دریک بهطور علنی این دستاورد را تأیید کردهاند.
پنجم، گسترش اکوسیستم Brevis و پیادهسازی کاربردها
همپردازنده داده ZK (zkCoprocessor) شرکت Brevis مسئول انجام محاسبات پیچیدهای است که dAppها نمیتوانند بهشکلی کارآمد انجام دهند (مانند تحلیل رفتار تاریخی، دادههای بینزنجیرهای و تحلیل تجمیعی) و اثباتهای دانش صفر (ZKP) قابل راستیآزمایی تولید میکند. درون زنجیره، فقط کافی است همین اثبات کوچک اعتبارسنجی شود تا نتیجه بهشکلی امن فراخوانی شود؛ این فرایند هزینه گس، تأخیر و اعتماد را بهطور چشمگیری کاهش میدهد. برخلاف اوراکلهای سنتی، Brevis فقط «نتیجه» را ارائه نمیکند، بلکه «تضمین ریاضیِ درستی نتیجه» را نیز فراهم میآورد. کاربردهای اصلی آن را میتوان چنین دستهبندی کرد:
· دیفای هوشمند: ایجاد مشوقهای هوشمند و تجربههای متمایز بر اساس رفتار تاریخی و شرایط بازار (PancakeSwap، Uniswap، MetaMask و غیره)
· رشد RWA و توکنهای باثبات: تخصیص خودکار بازده استیبلکوین و RWA با استفاده از راستیآزمایی ZK (OpenEden، Usual Money، MetaMask USD)
· DEX دارای استخرهای تاریک: پیادهسازی مدل معامله خصوصی با تطبیق خارج از زنجیره و اعتبارسنجی درونزنجیرهای؛ عرضه آن بهزودی انجام میشود
· قابلیت همکاری بینزنجیرهای: پشتیبانی از ریاستیکینگ بینزنجیرهای و قابلیت همکاری Rollup-L1 برای ساخت لایه امنیت مشترک (Kernel، Celer، 0G)
· راهاندازی بلاکچین: توانمندسازی شروع سرد و رشد اکوسیستمهای جدید بلاکچینی از طریق سازوکار مشوق ZK (Linea، TAC)
· زنجیرههای عمومی پربازده: پیشبرد بهبود عملکرد زنجیرههای عمومی مانند اتریوم با فناوری اثبات بلادرنگ (RTP) (Ethereum، BNB Chain)
· هوش مصنوعی اثباتپذیر: ادغام استدلالِ حافظ حریم خصوصی و اثباتپذیر برای فراهم کردن توان محاسباتی قابلاعتماد برای AgentFi و اقتصاد داده (Kaito، Trusta)
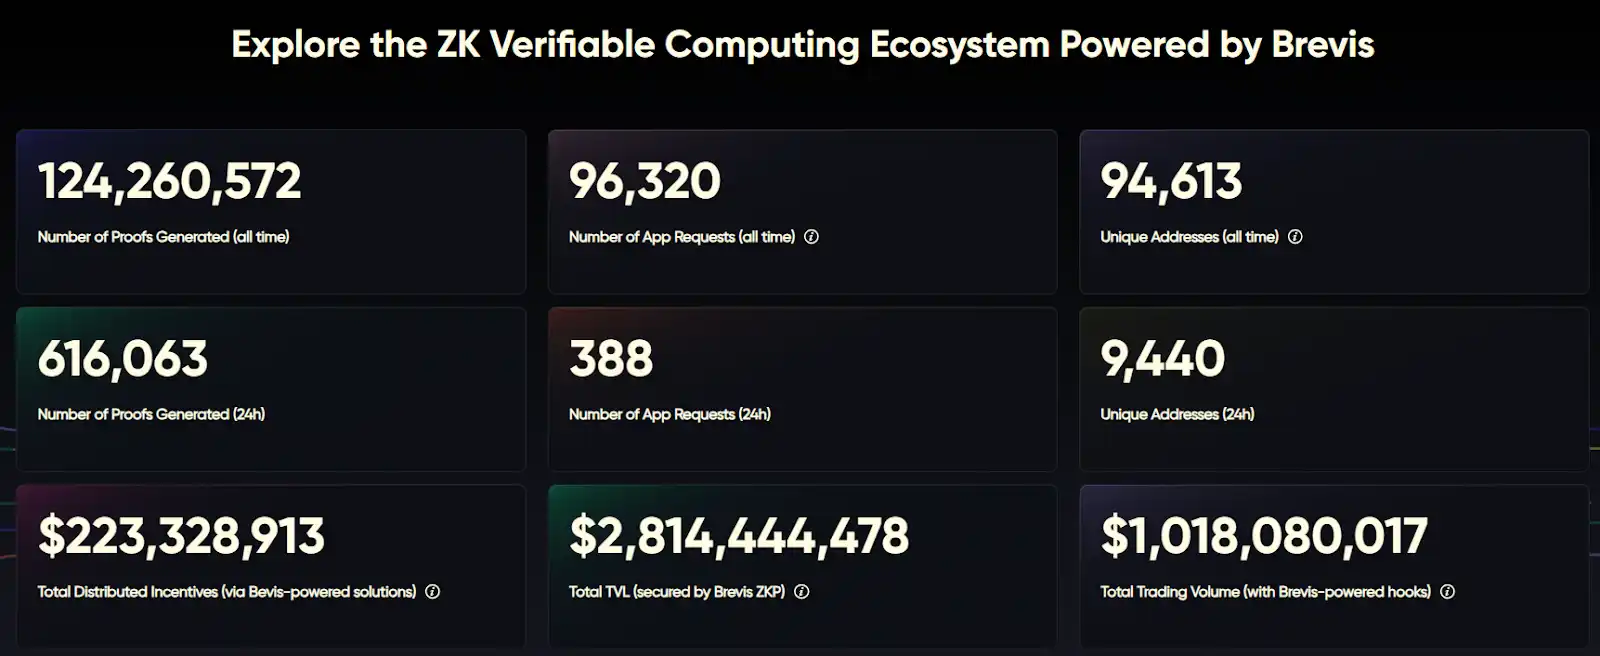
طبق دادههای Brevis Explorer، تا 10/2025، شبکه Brevis در مجموع بیش از 125M اثبات ZK تولید کرده و نزدیک به ۹۵٬۰۰۰ آدرس و ۹۶٬۰۰۰ درخواست برنامه را پوشش داده است. این شبکه بهطور گسترده در کاربردهایی مانند توزیع پاداش، راستیآزمایی تراکنش و اثبات استیکینگ استفاده شده است. در سطح اکوسیستم، این پلتفرم حدود 223M دلار آمریکا مشوق توزیع کرده، از TVL بیش از 2.8B دلار آمریکا پشتیبانی کرده و حجم تراکنش تجمیعی آن از 1B دلار آمریکا فراتر رفته است.
تمرکز کنونی فعالیتهای اکوسیستمی Brevis عمدتاً بر توزیع مشوقهای دیفای و بهینهسازی نقدینگی است. توان محاسباتی اصلی را چهار پروژه فراهم میکنند: Usual Money، PancakeSwap، Linea Ignition و Incentra که در مجموع بیش از %85 را تشکیل میدهند. از میان آنها:
· Usual Money (46.6M اثبات): پایداری بلندمدت آن را در توزیع مشوقها در مقیاس بزرگ نشان میدهد؛
· PancakeSwap (20.6M): عملکرد بالای Brevis را در محاسبه بلادرنگ نرخ کارمزد و تخفیف به نمایش میگذارد؛
· Linea Ignition (20.4M): توان پردازش همزمان بالای آن را در فعالیتهای اکوسیستم L2 تأیید میکند؛
· Incentra (%15.2): نشاندهنده گذار Brevis از ابزارهای SDK به پلتفرمهای استاندارد مشوق است.
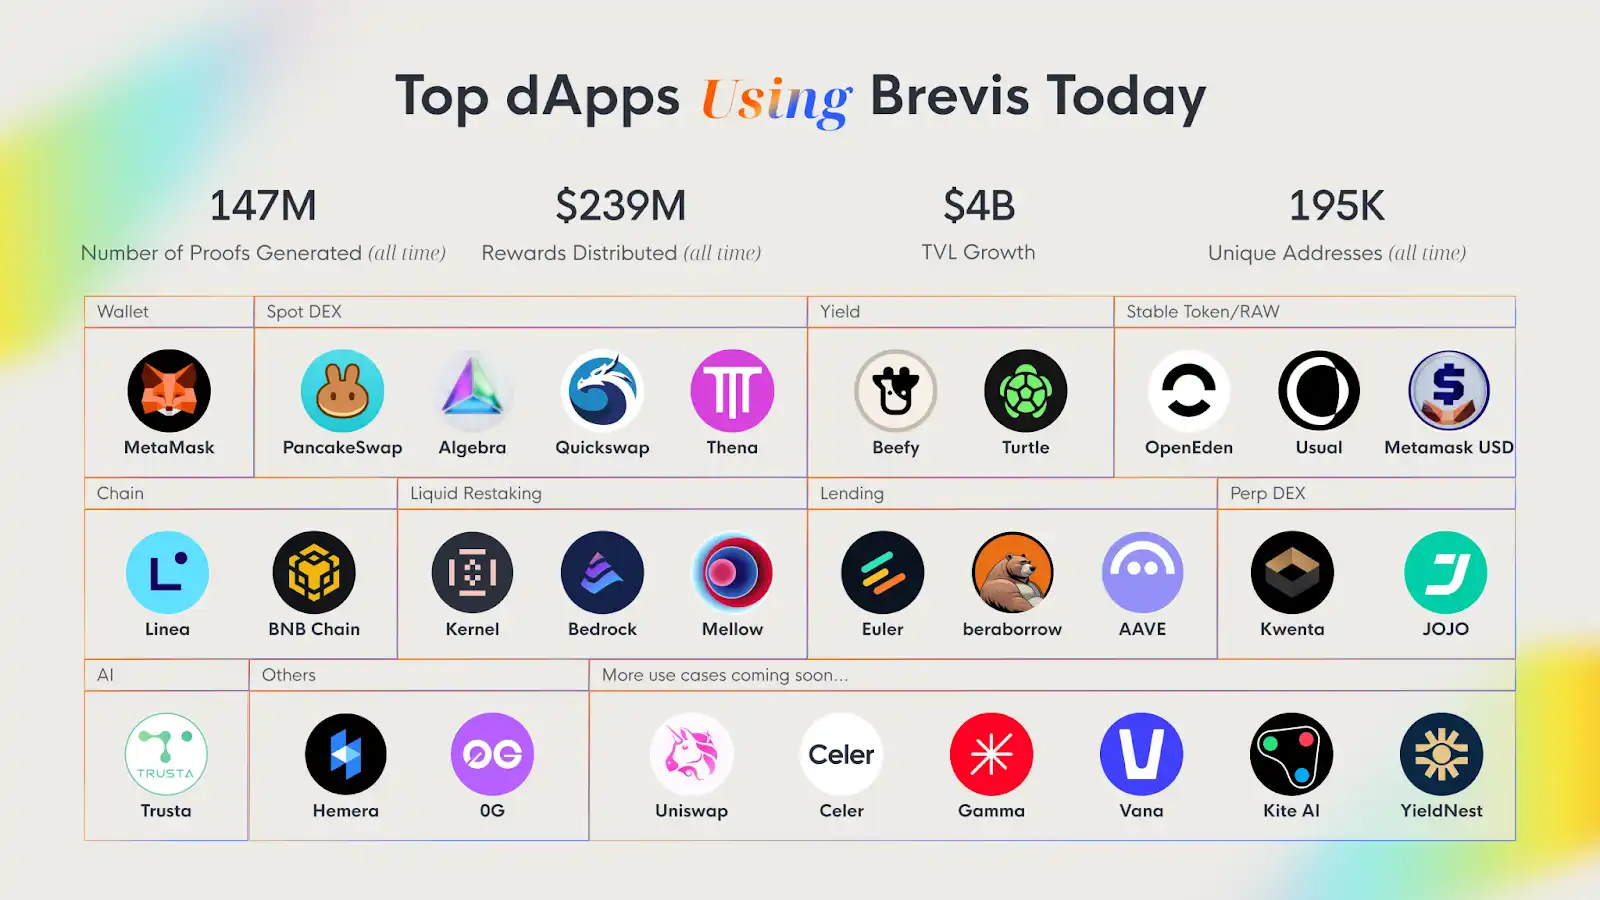
در حوزه توزیع مشوقهای دیفای، Brevis با تکیه بر پلتفرم Incentra به چندین پروتکل کمک میکند تا توزیع شفاف و مستمر پاداش را محقق کنند:
· Usual Money با مقیاس سالانه مشوقهای بیش از $300M، به کاربران استیبلکوین و LPها پاداشهای مستمر ارائه میکند؛
· OpenEden و Bedrock بازده اوراق خزانهداری آمریکا و Restaking را بر اساس مدل CPI توزیع میکنند؛
· Euler، Aave، BeraBorrow و دیگر پروتکلها، موقعیتهای وامدهی و پاداشها را با راستیآزمایی ZK محاسبه میکنند.
در حوزه بهینهسازی نقدینگی، PancakeSwap، QuickSwap، THENA و Beefy از افزونههای نرخ کارمزد پویا و مشوق ALM شرکت Brevis برای ارائه تخفیف تراکنش و تجمیع بازده بینزنجیرهای استفاده میکنند؛ Jojo Exchange و Uniswap Foundation نیز از سازوکارهای راستیآزمایی ZK برای ساخت سامانهای امنتر جهت مشوقهای معاملاتی بهره میبرند.
در لایه بینزنجیرهای و زیرساخت، Brevis از اتریوم به BNB Chain، Linea، Kernel DAO، TAC و 0G گسترش یافته و قابلیتهای محاسبات قابلاعتماد و راستیآزمایی بینزنجیرهای را برای اکوسیستم چندزنجیرهای فراهم کرده است. همزمان، پروژههایی مانند Trusta AI، Kaito AI و MetaMask از همپردازنده داده ZK برای ساخت سامانههای امتیازدهی حافظ حریم خصوصی در زمینه امتیازها، نفوذ و پاداشها استفاده میکنند و توسعه هوش دادهای Web3 را پیش میبرند. در هسته سیستم، Brevis برای تضمین امنیت ریاستیکینگ به شبکه EigenLayer AVS متکی است و با فناوری NEBRA Unified Proof Aggregator (UPA) چندین اثبات ZK را در یک ارسال فشرده میکند تا هزینه و تأخیر راستیآزمایی درونزنجیرهای بهطور چشمگیری کاهش یابد.
در مجموع، Brevis کاربردهای چرخه کامل را از مشوقهای بلندمدت، پاداشهای فعالیت و اعتبارسنجی تراکنش تا خدمات پلتفرمی پوشش داده است. وظایف پرتکرار راستیآزمایی و قالبهای مداریِ قابلاستفاده مجدد آن، فشار عملکردی واقعی و بازخوردهای بهینهسازی را برای Pico/Prism فراهم کردهاند و نوید میدهند که این دستاوردها در سطح مهندسی و اکوسیستم به سامانه اثبات بلادرنگ L1 zkVM منتقل شوند و چرخهای دوسویه میان فناوری و کاربرد ایجاد کنند.
ششم، پیشینه تیم و تأمین مالی پروژه
Mo Dong | همبنیانگذار، Brevis Network
دکتر Mo Dong همبنیانگذار Brevis Network است و مدرک دکتری علوم رایانه را از دانشگاه ایلینوی در اربانا-شمپین (UIUC) دریافت کرده است. دستاوردهای پژوهشی او در کنفرانسهای دانشگاهی معتبر بینالمللی منتشر شده، شرکتهای فناوری بزرگی مانند Google از آنها استفاده کردهاند و هزاران بار به آنها استناد شده است. او متخصص نظریه بازی الگوریتمی و طراحی پروتکل است و بر پیشبرد ادغام اثباتهای دانش صفر (ZK) و سازوکارهای انگیزشی غیرمتمرکز تمرکز دارد و به ساخت اقتصاد محاسبات اثباتپذیر و قابلاعتماد متعهد است. او بهعنوان شریک سرمایهگذاری در IOSG Ventures، در سرمایهگذاریهای اولیه زیرساختهای Web3 نیز مشارکت فعال داشته است.
تیم Brevis را دکترهای رمزنگاری و علوم رایانه از UIUC، MIT و UC Berkeley تأسیس کردند. اعضای اصلی این تیم سالها در زمینه سامانههای اثبات دانش صفر (ZKP) و سیستمهای توزیعشده پژوهش کرده و چندین مقاله داوریشده منتشر کردهاند. Brevis از بنیاد اتریوم اعتبار فنی دریافت کرده و ماژول اصلی آن زیرساختی مهم برای مقیاسپذیری درونزنجیرهای شناخته میشود.
در 11/2024، Brevis دور سرمایهگذاری بذری به مبلغ $7.5M را با رهبری Polychain Capital و Binance Labs تکمیل کرد. IOSG Ventures، Nomad Capital، HashKey و Bankless Ventures و همچنین سرمایهگذاران فرشته راهبردی از Kyber، Babylon، Uniswap، Arbitrum و AltLayer نیز در این دور مشارکت داشتند.
۷. تحلیل رقابتی بازار ZKVM و همپردازنده ZK
در حال حاضر، ETHProofs.org که بنیاد اتریوم از آن پشتیبانی میکند، به پلتفرم اصلی رهگیری مسیر اثبات بلادرنگ L1 zkEVM (RTP) تبدیل شده است و برای نمایش عمومی عملکرد، امنیت و پیشرفت سازگاری هر zkVM با شبکه اصلی استفاده میشود.
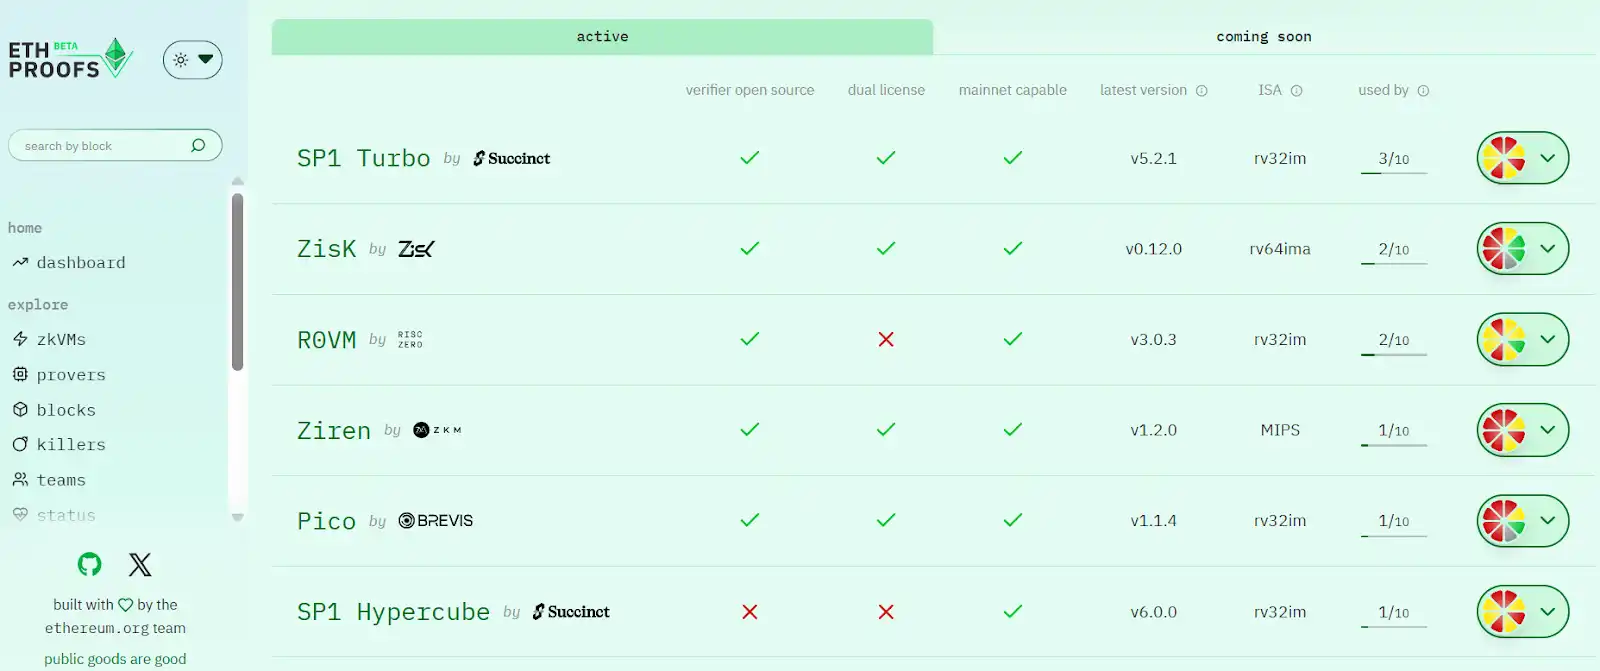
در مجموع، رقابت در حوزه RTP بر چهار بُعد اصلی متمرکز است:
· بلوغ: SP1 بالغترین پیادهسازی تولیدی را دارد؛ Pico از نظر عملکرد پیشتاز است و به استاندارد شبکه اصلی نزدیک شده؛ RISC Zero پایدار است، اما دادههای RTP آن عمومی نیست.
· عملکرد: اندازه اثبات Pico حدود ۹۹۰ kB است؛ این مقدار حدود %33 کمتر از SP1 (با اندازه ۱.۴۸ MB) و هزینه آن نیز پایینتر است؛
· امنیت و ممیزی: RISC Zero و SP1 هر دو ممیزیهای امنیتی مستقل را پشت سر گذاشتهاند؛ Pico در حال حاضر در فرایند ممیزی است؛
· اکوسیستم توسعه: همه zkVMهای اصلی از مجموعه دستورالعمل RISC-V استفاده میکنند. SP1 با تکیه بر Succinct Rollup SDK اکوسیستمی با ادغام گسترده ساخته است. Pico از Rust برای تولید خودکار اثبات پشتیبانی میکند و جامعیت SDK آن بهسرعت در حال بهبود است.
بر اساس تازهترین دادهها، مسیر RTP اکنون به بازاری با «دو بازیگر مسلط» تبدیل شده است.
· بازیگران رده نخست Brevis Pico (از جمله Prism) و Succinct SP1 Hypercube هر دو مستقیماً استاندارد تعریفشده از سوی EF یعنی صدک ۹۹ حداکثر ۱۰ ثانیه را هدف گرفتهاند. اولی با معماری توزیعشده چند GPU، عملکرد و هزینه را بهبود میدهد؛ دومی با سامانهای یکپارچه، بلوغ مهندسی و استحکام اکوسیستم را حفظ میکند. Pico نماینده نوآوری در عملکرد و معماری است، درحالیکه SP1 نماینده کاربردپذیری و پیشتازی اکوسیستم است.
· بازیگران رده دوم RISC Zero، ZisK و ZKM همچنان سازگاری اکوسیستم و سبکسازی را بررسی میکنند، اما هنوز معیارهای کامل RTP (تأخیر، مصرف برق، CAPEX، وضعیت امنیتی، اندازه اثبات و بازتولیدپذیری) را بهصورت عمومی منتشر نکردهاند. Scroll (Ceno) و Matter Labs (Airbender) نیز میکوشند فناوری Rollup را به لایه اعتبارسنجی L1 گسترش دهند؛ این تلاشها بازتابدهنده روند تکامل از مقیاسپذیری L2 به محاسبات اثباتپذیر L1 است.
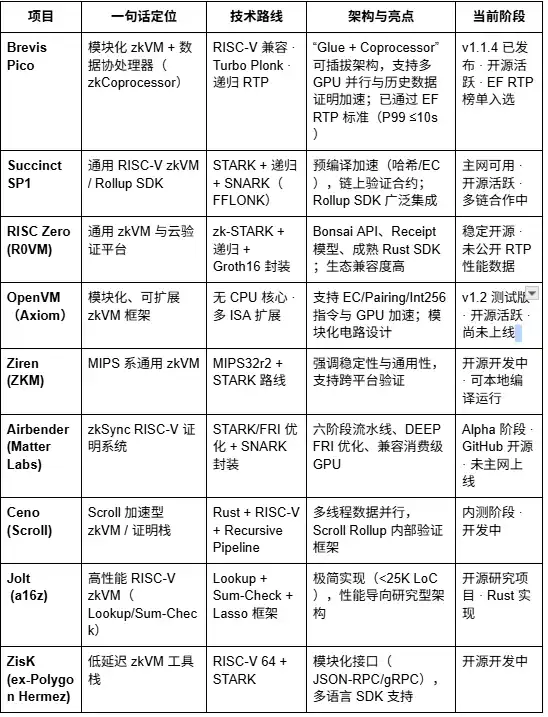
تا سال ۲۰۲۵، مسیر zkVM به چشماندازی فناورانه با ویژگیهای استانداردسازی RISC-V، تکامل ماژولار، استانداردسازی بازگشتی و موازیسازی شتابیافته با سختافزار رسیده است. لایه عمومی محاسبات اثباتپذیر zkVM را میتوان به سه دسته تقسیم کرد:
· متمرکز بر عملکرد: Brevis Pico، SP1، Jolt و ZisK بر تأخیر پایین و اثبات بلادرنگ تمرکز دارند و با STARK بازگشتی و شتابدهی GPU توان عملیاتی محاسبات را افزایش میدهند.
· ماژولار و مقیاسپذیر: OpenVM، Pico و SP1 بر قابلیت اتصال ماژولار و پشتیبانی از ادغام همپردازنده تأکید میکنند.
· متمرکز بر اکوسیستم و توسعه عمومی: RISC Zero، SP1 و ZisK بر سازگاری SDK و زبان برنامهنویسی تمرکز دارند و بهدنبال گسترش کاربرد عمومی هستند.
مقایسه پروژههای رقیب zkVM (تا 10/2025)
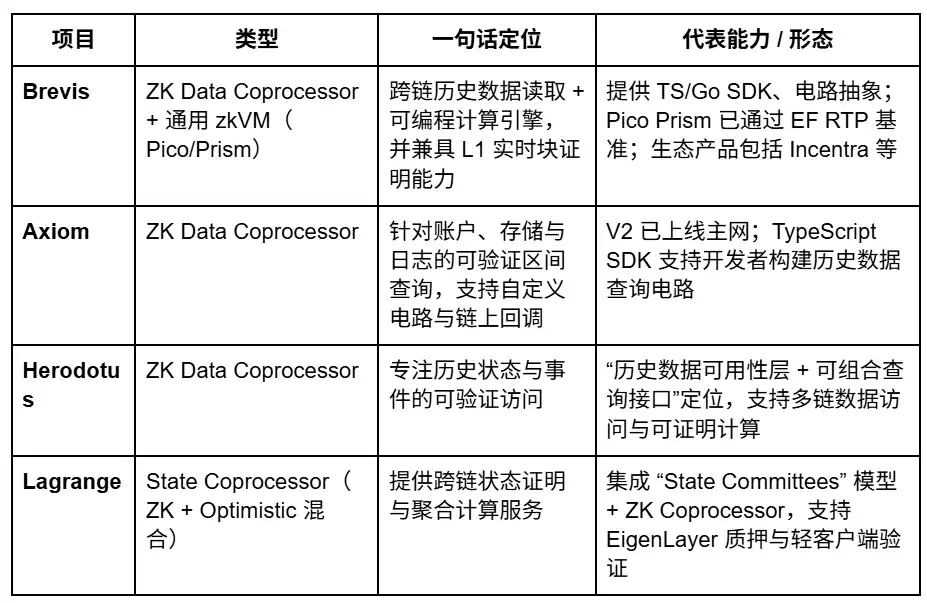
در حال حاضر، مسیر zk-Coprocessor با چشماندازی شکلگرفته از سوی Brevis، Axiom، Herodotus و Lagrange تثبیت شده است. در میان آنها، Brevis در معماری تلفیقی «همپردازنده داده ZK + zkVM عمومی» پیشتاز است و خواندن دادههای تاریخی، محاسبات برنامهپذیر و قابلیت RTP در L1 را در کنار هم دارد؛ Axiom بر پرسوجوهای اثباتپذیر و فراخوانیهای مداری متمرکز است؛ Herodotus در دسترسی به وضعیت تاریخی تخصص دارد؛ و Lagrange عملکرد محاسبات بینزنجیرهای را با معماری ترکیبی ZK+Optimistic بهینه میکند. در مجموع، zk-Coprocessor در حال تبدیل شدن به «لایه خدمات اثباتپذیر» و رابطی برای محاسبات قابلاعتماد است که دیفای، RWA، هوش مصنوعی، هویت و دیگر کاربردها را به هم متصل میکند.
۸. جمعبندی: منطق کسبوکار، پیادهسازی مهندسی و ریسکهای احتمالی
منطق کسبوکار: پیشبرد مبتنی بر عملکرد با چرخه دوسویه دولایه
Brevis با ترکیب «zkVM عمومی (Pico/Prism)» و «همپردازنده داده (zkCoprocessor)» یک لایه محاسبات قابلاعتماد چندزنجیرهای میسازد: اولی مسائل محاسبات اثباتپذیر با هر ماهیتی را حل میکند و دومی پیادهسازیهای تجاری مبتنی بر دادههای تاریخی و بینزنجیرهای را پیش میبرد.
منطق رشد آن از چرخه مثبتی با محوریت «عملکرد - اکوسیستم - هزینه» پیروی میکند: عملکرد RTP در Pico Prism، پروتکلهای مطرح را به ادغام ترغیب میکند؛ این امر مقیاس اثباتها را افزایش و هزینه واحد را کاهش میدهد و چرخهای دوسویه و پیوسته تقویتشونده ایجاد میکند. مزیتهای رقابتی اصلی در سه حوزه قرار دارند:
۱. عملکرد بازتولیدپذیر — هماکنون بخشی از سامانه RTP در ETHProofs بنیاد اتریوم است؛
۲. مزیت معماری — طراحی ماژولار و موازیسازی چند GPU، مقیاسپذیری بالایی فراهم میکنند؛
۳. اعتبارسنجی کسبوکار — در توزیع مشوقها، کارمزدهای پویا و اعتبارسنجی بینزنجیرهای به مقیاس رسیده است.
پیادهسازی مهندسی: از «اجرای دوباره» تا «راستیآزمایی بهجای اجرا»
Brevis با zkVM محصول Pico و چارچوب موازی Prism، میانگین زمان ۶.۹ ثانیه را برای هر بلوک با 45M گس ثبت میکند و به صدک ۹۹ کمتر از ۱۰ ثانیه میرسد (۶۴×5090 GPU، CAPEX کمتر از $130K)؛ بنابراین از نظر عملکرد و بهرهوری هزینه پیشتاز است. ماژول zkCoprocessor از بازیابی دادههای تاریخی، تولید مدار و اعتبارسنجی بازگشتی پشتیبانی میکند و میتواند بهراحتی میان حالتهای Pure-ZK و Hybrid جابهجا شود. عملکرد کلی آن اکنون با استاندارد سختگیرانه RTP اتریوم همراستایی نزدیکی دارد.
ریسکهای احتمالی و نکات کلیدی
· آستانههای فنی و انطباق: Brevis همچنان باید برای شاخصهای سختگیرانهای مانند زمان تکمیل، کران امنیتی، اندازه اثبات و وابستگی به راهاندازی مورداعتماد، اعتبارسنجی عمومی و شخص ثالث بهدست آورد. بهینهسازی عملکرد در شرایط حدی همچنان حیاتی است و تغییرات EIP ممکن است گلوگاههای عملکردی را تغییر دهد.
· رقابت و ریسک جایگزینها: Succinct (SP1/Hypercube) همچنان در ابزارها و ادغام اکوسیستم پیشتاز است و نمیتوان از رقابت تیمهایی مانند Risc Zero، Axiom، OpenVM، Scroll و zkSync چشمپوشی کرد.
· تمرکز درآمد و ساختار کسبوکار: حجم اثباتهای کنونی بسیار متمرکز است (چهار برنامه برتر حدود %80 را تشکیل میدهند)؛ بنابراین برای کاهش وابستگی، تنوعبخشی از طریق گسترش به صنایع، بلاکچینها و کاربردهای متعدد ضروری است. هزینه GPU نیز میتواند بر حاشیه سود واحد تأثیر بگذارد.
در مجموع، Brevis در دو حوزه «عملکرد بازتولیدپذیر» و «کاربردپذیری تجاری» مزیتهایی اولیه ایجاد کرده است: Pico/Prism جایگاه خود را در میان بازیگران برتر رقابت L1 RTP تثبیت کرده و zkCoprocessor نیز کاربردهای تجاری پرتکرار و قابلاستفاده مجددی را گشوده است. پیشنهاد میکنیم دستیابی به مجموعه کامل معیارهای سختگیرانه RTP بنیاد اتریوم بهعنوان هدفی مرحلهای دنبال شود، استانداردسازی محصولات همپردازنده و گسترش اکوسیستم پیوسته تقویت شود و بازتولیدپذیری شخص ثالث، ممیزیهای امنیتی و شفافیت هزینهها پیش بروند. با ایجاد توازن ساختاری میان درآمد زیرساختی و SaaS، میتوان چرخهای پایدار برای رشد کسبوکار بنا کرد.
سلب مسئولیت: این مقاله با کمک ابزارهای هوش مصنوعی ChatGPT-5 تهیه شده است. نویسنده نهایت تلاش خود را برای بازبینی و اطمینان از صحت و دقت اطلاعات بهکار گرفته است، اما ممکن است همچنان خطاهایی وجود داشته باشد و از درک شما سپاسگزاریم. باید تأکید کرد که در بازار ارز دیجیتال معمولاً میان بنیادهای پروژه و عملکرد قیمت در بازار ثانویه شکاف وجود دارد. محتوای این مقاله صرفاً برای گردآوری اطلاعات و اهداف دانشگاهی/پژوهشی ارائه شده، توصیه سرمایهگذاری نیست و نباید توصیهای برای خرید یا فروش هیچ توکنی تلقی شود.
این مقاله محتوایی ارسالی از سوی نویسنده است و دیدگاههای BlockBeats را منعکس نمیکند.
این محتوا صرفاً برای اطلاعرسانی عمومی ارائه شده است و بهمنزله مشاوره مالی، سرمایهگذاری، حقوقی یا مالیاتی تلقی نمیشود. هرگونه رویداد، جایزه، کمپین آنلاین یا اطلاعات مرتبط که در اینجا ذکر شده است، نباید بهعنوان توصیه، ترغیب یا دعوت به خرید، فروش، معامله یا هرگونه دادوستد دیگر داراییهای رمزارزی تلقی شود. داراییهای رمزارزی از نوسان بالایی برخوردار هستند و ممکن است منجر به زیان شوند. دسترسی به خدمات، محصولات و رویدادهای مرتبط با WEEX ممکن است بسته به منطقه جغرافیایی متفاوت باشد. اطمینان از اینکه استفاده شما از این خدمات با قوانین و مقررات محلی مطابقت دارد، بر عهده خود شماست.
ممکن است شما نیز علاقهمند باشید

مدیر عامل Cysic: اثبات ZK باید فراتر از GPU ها برود زیرا تقاضای AI عرضه محاسبات را تنگ میکند

آزادسازی 100 میلیون توکن PROVE امروز در میان نگرانیهای کمبود نقدینگی

آزادسازی توکنها: ۱.۲۸ میلیارد دلار در گردش

مقدار قفل ارزهای دیجیتال در ماه اوت به ۱۲.۸ میلیارد دلار رسید

اطلاعات مهم شب گذشته و صبح امروز (2 تا 3 اوت)

اعتماد آنلاین تحت تأثیر هوش مصنوعی... راهحلهای مبتنی بر تأیید ZK در حال ظهور هستند

EMPIRES ثبت نام را آغاز میکند و امیدوار است که مشکل اقتصادی بازیهای Web3 را حل کند

سهام و ارزهای دیجیتال مرتبط با هوش مصنوعی که سیترینی به آنها توجه کرده است... 8 شرکت ثبت شده و 1 ETF و 15 ارز دیجیتال

متخصصان درباره نیاز به آموزش مالی در عصر فینتک هشدار میدهند

استارتاپ هوش مصنوعی Manus پس از لغو خرید ۲ میلیارد دلاری متا توسط چین، ۵۰۰ میلیون دلار جذب کرد

گوگل کلود خدمات بلاکچین را متوقف کرده و مهلت نهایی برای مهاجرت به کوئیکنود را اعلام میکند

گسترش نگهداری رمزارزهای تحت نظارت BNY در اتحادیه اروپا تحت MiCA

اقتصاددانی که بیتکوین را «انقلابی» خواند، در میان نامزدهای مورد علاقه برای جایزه نوبل اقتصاد ۲۰۲۶ قرار دارد

چرا 63 میلیارد توکن در گردش XRP به خریداران نمیگوید چه چیزی برای فروش است

ACAMS و Chainalysis برنامه آموزشی جرمهای مالی رمزنگاری را گسترش میدهند در حالی که خسارات ناشی از کلاهبرداری به 17 میلیارد دلار میرسد

فدرال: زمینهای در بین اعضای خود برای افزایش جدید نرخها قبل از پایان سال در حال رشد است

انتقال بیتکوین به ارزش ۸.۳ میلیون دلار از دوران ساتوشی پس از ۱۶ سال

یوروپل میگوید ارتقاء کوانتومی ارزهای دیجیتال ممکن است سالها طول بکشد و خواستار شروع کار از هماکنون است

از وب3 به اقتصاد واقعی: Erable° به بازیگری کلیدی در تأمین مالی تأثیرگذار تبدیل میشود

درک پول دیجیتال و بازده دیجیتال

قیمت کوین XDP پس از لیست شدن در سپتامبر به زیر $0.02 سقوط کرد: دلیل افت پس از عرضه Doppler Finance چیست؟

کیف پول لجر – اکتبر 2026: گردش ارزهای دیجیتال بدون از دست دادن کنترل

یک حادثه ۱۰۰۰ دلاری MetaMask میتواند صف استیکینگ اتریوم را به ترافیک ۵ میلیارد دلاری تبدیل کند

بازار وامگیری با وثیقه سهام آمریکایی راهاندازی شد

سامسونگ و سولانا ارزهای دیجیتال را به میلیونها تلفن همراه میآورند: 'شکست بزرگ'

چرا مزیت نقدینگی بیتکوین مهم است در حالی که مؤسسات وارد میشوند

میکائیل سیلور دیگر: مهندس، کارآفرین و طرفدار داستانهای علمی تخیلی در سه دهه

هشدار رمزگشایی هوش مصنوعی... مدیرعامل بیتگو: "هک بیتکوین غیرممکن است" (خلاصه)

۳ آلت کوین با پتانسیل رشد بالا در حوزه DePIN که بهتر است زیر نظر داشته باشید!

Money20/20 USA 2026: چگونه بیتکوین، استیبلکوینها و هوش مصنوعی آینده مالی را متحول میکنند
مدیر عامل Cysic: اثبات ZK باید فراتر از GPU ها برود زیرا تقاضای AI عرضه محاسبات را تنگ میکند
آزادسازی 100 میلیون توکن PROVE امروز در میان نگرانیهای کمبود نقدینگی
آزادسازی توکنها: ۱.۲۸ میلیارد دلار در گردش
مقدار قفل ارزهای دیجیتال در ماه اوت به ۱۲.۸ میلیارد دلار رسید
اطلاعات مهم شب گذشته و صبح امروز (2 تا 3 اوت)
اعتماد آنلاین تحت تأثیر هوش مصنوعی... راهحلهای مبتنی بر تأیید ZK در حال ظهور هستند


