
Чи безпечний ваш криптогаманець? Як перевірити сповіщення безпеки та розпізнати фішинг

 Оцінити в Google


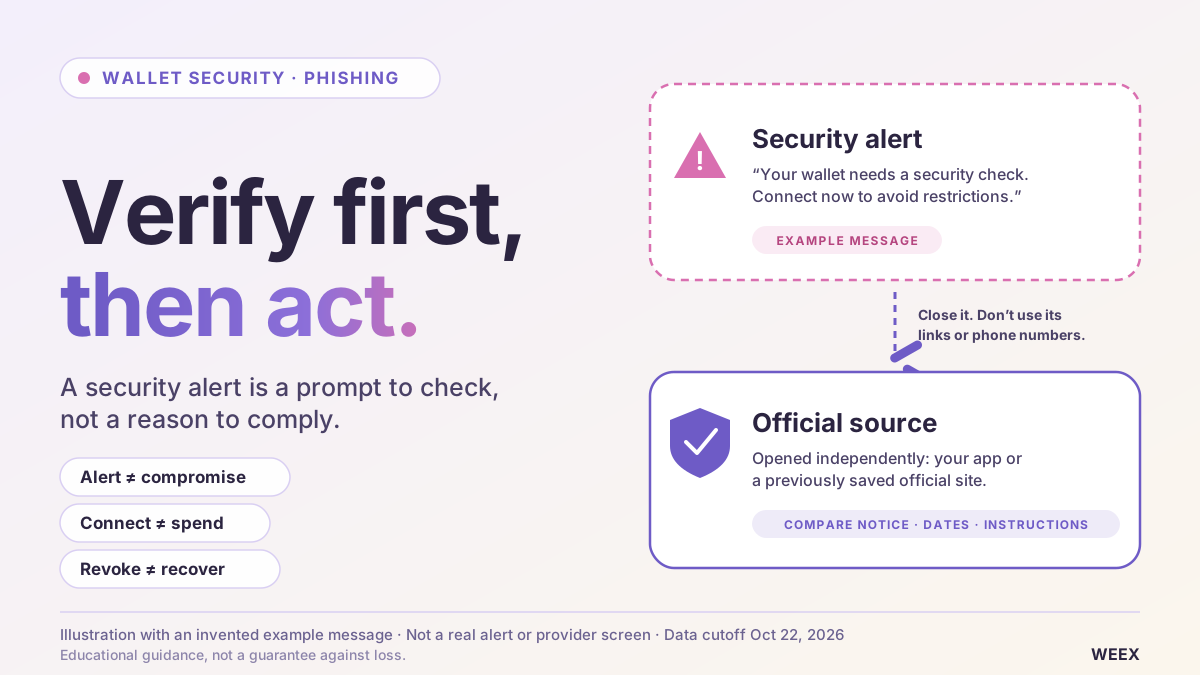
Сповіщення про безпеку криптогаманця слід перевірити через офіційний канал, який ви відкрили самостійно, перш ніж виконувати його інструкції. Сам факт отримання повідомлення не означає, що ваші кошти скомпрометовані. Належна реакція залежить від того, що сталося далі: відкриття сторінки, підключення гаманця, підписання дозволу, розкриття фрази відновлення чи втрата контролю над обліковим записом біржі — це різні ризики. Перш ніж обирати спосіб відновлення, з’ясуйте, яку саме дію ви виконали.
На нашу думку, найнебезпечніше повідомлення про безпеку — те, що видає шкідливу дію за захист. Вимоги «перевірити» фразу відновлення, надати дозвіл на перевірку гаманця або переказати кошти на нібито захищену адресу використовують бажання користувача діяти швидко. Корисний посібник із безпеки має допомогти читачам розрізняти такі ситуації й реагувати відповідно, а не подавати кожне підозріле повідомлення як доказ повної компрометації гаманця.
Якщо хтось стверджує, що представляє WEEX, перевірте наданий контакт або канал через офіційну перевірку WEEX. Центр довіри WEEX — окрема відправна точка для перегляду інформації про безпеку платформи. Відкривайте ці сторінки самостійно; не покладайтеся на посилання для перевірки, надіслане людиною, чию особу ви перевіряєте. (Перевірте контакти й уникайте шахрайства)
Що насправді означають останні новини про безпеку криптогаманців?
Заголовок про безпеку гаманця може описувати кілька різних збоїв.
Інцидент може стосуватися фішингового повідомлення, витоку контактних даних клієнтів, шкідливих дозволів на транзакції, скомпрометованого пристрою або викрадених облікових даних для підписання. Для кожного з цих випадків потрібна своя реакція.
Останні офіційні заяви демонструють цю відмінність. У своїй відповіді від 10.2026 Ledger описала апаратні пристрої, змінені внаслідок атаки на канал дистрибуції, і заявила, що її чип, операційну систему та сервери не було скомпрометовано. Це конкретне повідомлення виробника, а не доказ того, що всі користувачі гаманців зазнали однакового впливу. (Ledger)
В окремому оновленні безпеки SafePal повідомила про несанкціонований доступ до деякої інформації про замовлення клієнтів. Компанія відмежувала ці дані від сід-фраз і приватних ключів, водночас попередивши, що докладні відомості про покупки можуть допомогти створювати переконливі фішингові атаки.
Практичний висновок — визначити, який саме компонент постраждав.
Витік адреси доставки може підвищити ризик видавання себе за іншу особу, але не дає зловмиснику можливості підписувати транзакції. Розкрита фраза відновлення може надати зловмиснику контроль, навіть якщо в програмному забезпеченні гаманця немає вразливостей.
Перш ніж реагувати на новини про безпеку криптогаманців, з’ясуйте постачальника, продукт, якого стосується проблема, відповідні дати, спосіб розкриття даних і рекомендовані офіційні дії. Самого заголовка недостатньо, щоб визначити, чи потрібно замінити саме ваш гаманець.
Як зрозуміти, чи справжнє сповіщення про безпеку гаманця?
Перевірте заяву через канал, який не залежить від сповіщення.
Закрийте повідомлення та відкрийте застосунок постачальника або раніше перевірений офіційний сайт. Знайдіть відповідне оголошення й звірте продукти, яких воно стосується, дати та інструкції.
Якщо потрібні додаткові роз’яснення, зверніться до служби підтримки через цей незалежно відкритий канал. Не користуйтеся номером телефону чи обліковим записом у соцмережі лише тому, що їх зазначено в попередженні.
Знайоме ім’я відправника — слабкий доказ. Так само й скопійовані логотипи, звичне оформлення та повідомлення з даними про ваші покупки.
У рекомендаціях Ledger щодо фішингу описано, як шахраї видають себе за представників компанії через незапитані дзвінки, підроблені застосунки, листи та навіть підтвердження звернень до служби підтримки, щоб їхня історія здавалася правдоподібною. Тож повідомлення, отримане через знайомий на вигляд процес, усе одно потрібно перевіряти незалежно.
Про що просять зробити, часто важливіше за те, як це подано.
| Запитувана дія | Що перевірити перед виконанням |
|---|---|
| Прочитати повідомлення про інцидент | Чи є це саме повідомлення на офіційному джерелі, яке ви відкрили самостійно |
| Оновити застосунок | Чи надходить оновлення через усталений канал дистрибуції постачальника |
| Підключити гаманець для «перевірки безпеки» | Навіщо потрібне підключення та які подальші дозволи запитуються |
| Підписати повідомлення, щоб «захистити кошти» | Чи дозволяє підпис витрачати кошти, передавати повноваження або виконувати іншу важливу дію |
| Ввести слова для відновлення | Чи є це процедурою відновлення, яку ви навмисно розпочали відповідно до офіційних інструкцій постачальника |
| Переказати кошти на «безпечний рахунок» | Хто контролює адресу призначення та навіщо вимагають переказ |
Перевірка має усунути невизначеність до надання дозволу. Зворотний відлік або погрозливе повідомлення — не привід порушувати цю послідовність.
Що робити після підозрілої взаємодії з гаманцем?
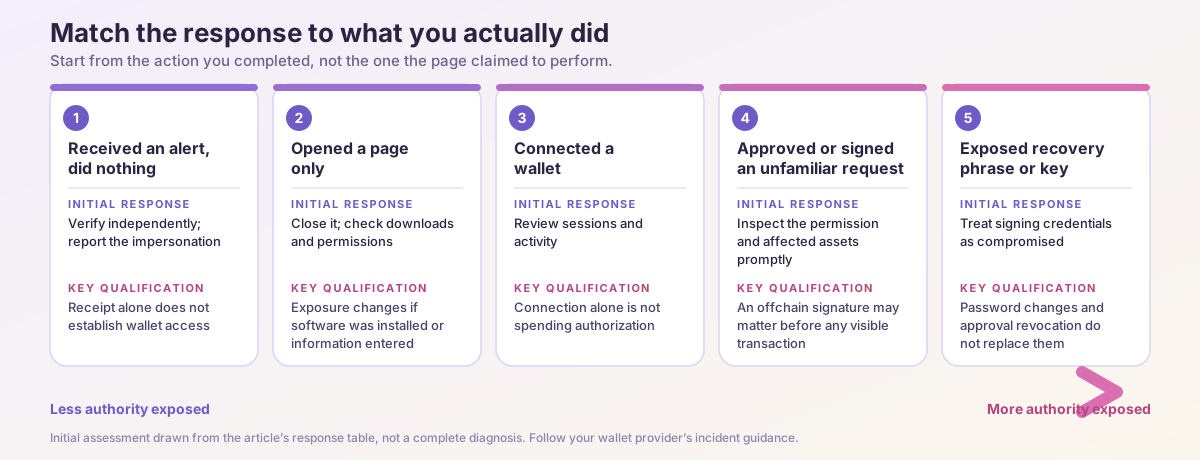
Почніть із того, що ви фактично зробили, а не з дії, яку обіцяв виконати сайт.
Сторінка може називати операцію «перевіркою», хоча насправді просить гаманець дозволити переказ. Запит гаманця, історія транзакцій і активність у браузері — кращі докази, ніж текст на кнопці.
Скористайтеся таблицею нижче, щоб обрати початкову реакцію.
| Що сталося | Початкова реакція | Важливе уточнення |
|---|---|---|
| Ви отримали сповіщення, але нічого не зробили | Перевірте його незалежно та повідомте про видавання себе за іншу особу | Сам факт отримання не доводить доступу до гаманця |
| Ви лише відкрили сторінку | Закрийте її; перевірте завантаження та дозволи | Ризик змінюється, якщо ви встановили програмне забезпечення або ввели дані |
| Ви підключили гаманець | Перевірте сеанси та активність | Саме підключення — не те саме, що дозвіл на витрачання коштів |
| Ви схвалили контракт або підписали незнайомий запит | Якнайшвидше перевірте дозвіл і активи, яких він стосується | Підпис поза блокчейном може мати наслідки ще до появи видимої транзакції |
| Ви розкрили фразу відновлення або приватний ключ | Вважайте відповідні облікові дані для підписання скомпрометованими | Зміна пароля та відкликання дозволів не замінять ці облікові дані |
| Ви ввели облікові дані біржі | Захистіть обліковий запис біржі та пов’язану електронну пошту | Це проблема доступу до облікового запису, окрема від відновлення гаманця із самостійним зберіганням |
| Кошти переміщуються без вашого дозволу | Негайно зверніться до спеціалізованих інструкцій постачальника щодо інциденту | Поповнення для сплати комісій може бути небезпечним, якщо діє скрипт-спустошувач |
Це початкова оцінка, а не повна діагностика. Якщо ви не впевнені, чи щось підписали, перегляньте активність гаманця та збережені дані запиту, а не припускайте, що нічого не сталося лише через відсутність змін балансу.
Ціна --
Що робити, якщо ви лише натиснули на фішингове посилання?
Відкриття підозрілої сторінки автоматично не означає, що зловмисник отримав вашу фразу відновлення або дозвіл переказувати активи.
Однак твердження «я лише натиснув» потрібно ретельно перевірити. Чи завантажила сторінка файл? Чи встановили ви розширення, надали дозвіл на сповіщення, ввели облікові дані або схвалили запит гаманця?
Якщо нічого з цього не сталося, закрийте сторінку, не переходьте за тим самим посиланням знову та перевірте інцидент через постачальника.
Якщо файл завантажився, не запускайте його. Якщо програмне забезпечення було встановлено або запущено, окремо перевірте безпеку пристрою, перш ніж використовувати його для важливих дій із відновлення.
У рекомендаціях Malwarebytes щодо шахрайських сервісів перевірки крипто AML описано, як нібито перевірка відповідності може перерости в підключення гаманця, підписання, перекази або запити фрази відновлення. Важливіше те, як розвивається ситуація, а не заявлена мета сторінки.
Не вводьте конфіденційні дані на іншому незнайомому сайті, щоб з’ясувати, чи був перший сайт шкідливим. Це може перетворити обмежену взаємодію на серйозніший витік.
Чи означає підключення гаманця надання доступу до коштів?
Звичайне підключення гаманця зазвичай дає сайту змогу визначити обліковий запис і запитувати подальшу взаємодію. Не слід вважати це рівнозначним наданню права витрачати кошти.
Небезпека часто виникає через наступний запит: транзакцію, дозвіл на токени, permit, делегування або інший підпис.
Перевіряйте кожен із цих запитів окремо. Те, що ви мали намір лише «увійти», не доводить, що саме дозволив гаманець.
Відключення незнайомого застосунку корисне для розірвання з’єднання, але воно не обов’язково скасовує наявні дозволи в блокчейні. MetaMask прямо розрізняє відключення децентралізованого застосунку та відкликання дозволів на токени. (Довідковий центр MetaMask)
Ця відмінність допомагає уникнути двох протилежних помилок.
Перша — вважати, що просте підключення обов’язково надало доступ до всього гаманця. Друга — вважати, що відключення скасовує всі дії, виконані під час сеансу.
Ваша реакція має залежати від наданих повноважень, а не від опису сеансу на сайті.
Що робити, якщо ви схвалили токен або підписали незнайоме повідомлення?
Якнайшвидше перевірте обсяг запиту.
Для дозволу на токен визначте мережу, токен, адресу отримувача дозволу та ліміт. Для підпису повідомлення з’ясуйте метод підписання й закодовані в ньому дозволи.
Деякі підписи підтверджують вхід. Інші можуть дозволяти фінансові дії. Не слід автоматично вважати нешкідливим запит, який не списує комісію мережі одразу.
У документації Uniswap щодо Permit2 описано дозволи на основі підпису та механізми витрачання з визначеними параметрами. Це показує, чому перегляду лише екрана історії транзакцій гаманця може бути недостатньо: там може не відображатися дозвіл, який ще не було надіслано в блокчейн.
Перевірте дозволи через надійний канал
Скористайтеся документованою процедурою перевірки дозволів від постачальника гаманця або інструментом, перевіреним незалежно.
Перевірте правильність мережі. Відкликання дозволу в одній мережі не обов’язково усуває ризик в іншій.
MetaMask надає конкретні інструкції з перевірки та відкликання дозволів смартконтрактів. Дотримуйтеся відповідного методу, а не копіюйте незнайому транзакцію від сторонньої особи. (Довідковий центр MetaMask)
Розрізняйте наявні дозволи та ще не використані підписи
Екран керування дозволами не обов’язково містить повний перелік усіх підписаних авторизацій.
Належний спосіб усунення проблеми може залежати від протоколу, типу дозволу, строку його дії та того, чи використовувався підпис. Не вважайте, що універсальна кнопка «відкликати все» охоплює всі можливі механізми.
Якщо ви не можете надійно розтлумачити запит, скористайтеся перевіреною підтримкою постачальника та захистіть незачеплені активи за допомогою надійної процедури. Не надавайте додаткових дозволів лише заради пояснення.
Перевірте результат усунення проблеми
Після відкликання дозволу або іншої коригувальної транзакції перевірте підтверджений результат.
Надіслана транзакція може не виконатися або залишитися в очікуванні. Заспокійливе повідомлення в інтерфейсі — менш переконливий доказ, ніж фактичний оновлений стан дозволу.
Відкликання може запобігти подальшому витрачанню коштів у межах дозволу, якого воно стосується. Воно не скасовує переказ, який уже відбувся.
Що робити, якщо ви розкрили фразу відновлення або приватний ключ?
Вважайте відповідні облікові дані скомпрометованими.
Фраза відновлення принципово відрізняється від пароля застосунку. Зміна пароля гаманця може захистити локальний застосунок, але не позбавить зловмисника можливості використати фразу, якою він уже володіє.
В інструкціях Phantom щодо інцидентів користувачам, які розкрили фразу відновлення, радять створити новий гаманець і припинити користуватися скомпрометованим. MetaMask так само радить більше не використовувати облікові записи, пов’язані зі скомпрометованою фразою відновлення, після переміщення коштів, які ще можна врятувати. (help.phantom.com)
Для заміни потрібні нові облікові дані, створені та захищені незалежно. Створення іншого облікового запису на основі тієї самої розкритої фрази відновлення не забезпечує такого розділення.
Якщо розкрито лише окремий приватний ключ, ризик безпосередньо стосується меншої кількості облікових записів, ніж у разі розкриття фрази, з якої створено кілька облікових записів. Проте з’ясуйте, чи могла першопричина — наприклад, шкідливе програмне забезпечення — розкрити й інші секрети.
Скористайтеся надійним пристроєм та офіційною процедурою налаштування постачальника. Якщо сам пристрій викликає підозру, не створюйте на ньому нові облікові дані, вважаючи, що це розв’язує проблему.
Перевірте активи, яких торкнулася проблема, у відповідних мережах, зокрема токени, колекційні предмети та позиції, для виведення яких можуть знадобитися окремі процедури. Не переказуйте поспіхом кошти на адресу, надану «службою підтримки».
Чому потрібно бути обережними з поповненням скомпрометованого гаманця для сплати комісій мережі?
Зловмисник із доступом до підписання може стежити за надходженнями та негайно їх переміщувати.
Це зазвичай називають скриптом-спустошувачем (sweeper). Тому повторне поповнення гаманця нативним активом для сплати комісій може збільшувати втрати, не даючи змоги успішно виконати транзакцію відновлення.
MetaMask окремо застерігає від поповнення коштів для сплати комісій, якщо в гаманці може діяти скрипт-спустошувач. Revoke.cash також пояснює, що відкликання дозволів не виправляє ситуацію, якщо облікові дані для підписання гаманця скомпрометовано. (Довідковий центр MetaMask)
Правильна реакція залежить від мережі та активів, яких це стосується. Можуть знадобитися спеціальні інструкції постачальника щодо відновлення, і воно не гарантоване.
Не експериментуйте зі складними скриптами транзакцій, надісланими незнайомими людьми. Той, хто стверджує, що може обійти скрипт-спустошувач, може намагатися викрасти кошти вдруге.
Ключова відмінність — контроль: проблеми з дозволами можна вирішити, змінивши дозволи, тоді як викрадені облікові дані для підписання дають зловмиснику змогу діяти від імені власника облікового запису.
Чи унеможливлює апаратний гаманець фішинг?
Апаратний гаманець може захистити ключі для підписання від багатьох видів доступу з комп’ютера, проте весь процес усе одно залежить від цілісності пристрою, зберігання секрету відновлення та дій, які дозволяє користувач.
Користувача можуть обманом змусити ввести дані для відновлення на підробленій сторінці. Також його можуть переконати схвалити небажану транзакцію.
У рекомендаціях Trezor наголошується на використанні офіційного програмного забезпечення та конфіденційному зберіганні резервних копій гаманця. Законне відновлення має виконуватися за інструкціями для конкретного пристрою та в межах процедури, яку користувач розпочав навмисно. Незапитана «перевірка безпеки» — не те саме.
Останні побоювання щодо ланцюга постачання додають ще один аспект: яким шляхом пристрій потрапив до користувача. Якщо ваша покупка може стосуватися інциденту, дотримуйтеся актуальної інформації виробника про його межі та інструкції.
Не вважайте всі пристрої скомпрометованими лише тому, що бренд згадується в заголовку. Так само не вважайте пристрій безпечним лише через професійний вигляд упаковки.
Апаратний гаманець слід оцінювати як частину повного процесу підписання та відновлення.
Що робити, якщо ви ввели пароль або код підтвердження WEEX?
У разі компрометації облікового запису біржі потрібні заходи безпеки для облікового запису.
Самостійно відкрийте WEEX через офіційний застосунок або сайт. Зверніться до служби підтримки через Довідковий центр WEEX і скористайтеся доступними для вашого облікового запису засобами захисту.
Перевірте доступ до облікового запису, незнайому активність, ключі API та налаштування виведення коштів. Також захистіть пов’язану електронну пошту, адже доступ до неї може звести нанівець відновлення облікового запису.
Якщо несанкціонована активність триває, запитайте в офіційної служби підтримки про доступну процедуру обмеження облікового запису. Не припускайте, що зміна одного пароля завершує всі сеанси, анулює всі ключі API або скасовує вже надісланий запит на виведення коштів.
В опублікованому попередженні WEEX про фішинг зазначено, що представники компанії не запитують паролі до облікових записів чи коди підтвердження, а якщо особа контакту викликає сумнів, користувачам радять перевіряти її через офіційні канали. (Довідковий центр WEEX)
Не надсилайте коди підтвердження людині, яка пропонує захистити ваш обліковий запис.
Для профілактики перегляньте посібник із налаштування безпеки облікового запису на платформі. Сприймайте налаштування безпеки як засоби контролю, які потрібно розуміти й налаштовувати, а не як гарантію від усіх видів втрат.
Як користуватися офіційною перевіркою WEEX?
Сервіс перевірки стане в пригоді, якщо сайт, адреса електронної пошти, номер телефону чи обліковий запис у соцмережі заявляє про офіційний зв’язок із WEEX.
Він не визначає, чи є безпечною довільна транзакція в блокчейні, і не замінює перевірку запиту гаманця.
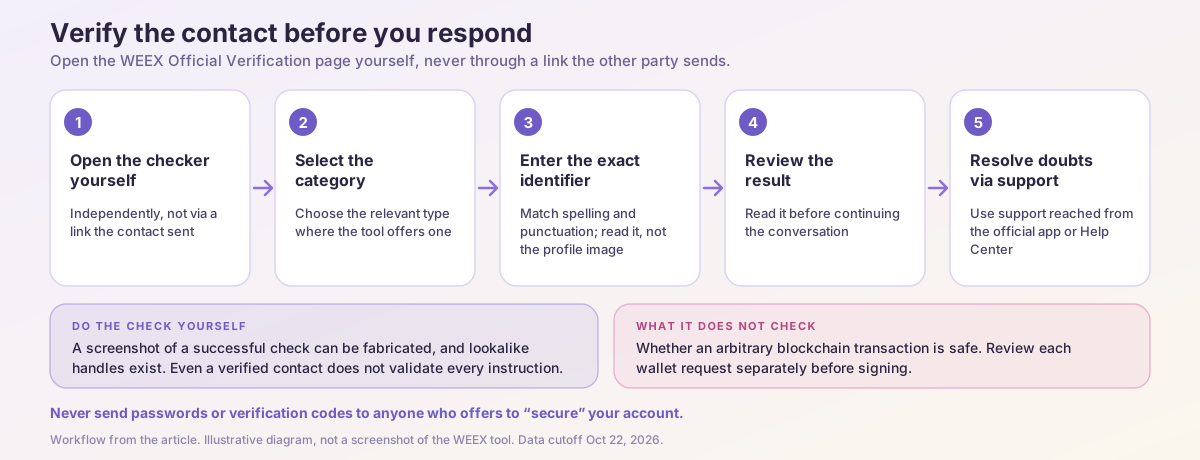
Практичний порядок дій:
- Самостійно відкрийте офіційну перевірку WEEX.
- Виберіть відповідну категорію, якщо інтерфейс пропонує таку можливість.
- Введіть точний ідентифікатор, зберігаючи написання та пунктуацію.
- Перегляньте результат, перш ніж продовжувати.
- Якщо результат викликає сумнів, з’ясуйте це через службу підтримки, відкриту з офіційної платформи.
Інструмент дає змогу перевіряти кілька типів контактів і каналів. В опублікованих інструкціях також міститься застереження щодо незапитаних звернень від осіб, які називаються адміністраторами каналів і просять надати конфіденційні дані або переказати кошти. (Перевірте контакти й уникайте шахрайства)
Навіть підтверджений ідентифікатор контакту не засвідчує справжність кожної інструкції в розмові. Підроблені профілі можуть імітувати справжні облікові записи, а знімок екрана з успішною перевіркою можна сфабрикувати.
Виконайте перевірку самостійно. Звірте точний ідентифікатор, а не покладайтеся на зображення профілю.
Центр довіри WEEX пропонує пов’язаний спосіб перевірити відомості про платформу, зокрема інформацію про безпеку та ресурси прозорості. Однак розкриття інформації про резерви не підтверджує справжність приватного повідомлення й не захищає фразу відновлення, введену на фішинговій сторінці.
Які докази зберегти після шахрайства з гаманцем?
Збережіть достатньо інформації, щоб відновити перебіг подій, але не додавайте до звіту секретні дані.
Корисні матеріали: підозріле повідомлення, ідентифікатор відправника, адресу сторінки, час, мережу, публічну адресу гаманця, хеші транзакцій і дію, яку ви схвалили.
| Доказ | Чим він корисний |
|---|---|
| Початкове повідомлення та ідентифікатор відправника | Показує спробу видавання себе за іншу особу та запитувану дію |
| Адреса підозрілої сторінки | Визначає використаний ресурс призначення |
| Дата, час і часовий пояс | Допомагає встановити послідовність подій |
| Мережа та хеш транзакції | Дає змогу дослідникам перевірити публічну транзакцію |
| Деталі запиту гаманця | Допомагають розрізнити переказ, дозвіл і підпис |
| Сума та актив, якого це стосується | Допомагає звірити обліковий запис і транзакції |
Знімок екрана зі зменшеним балансом менш корисний, ніж хеш транзакції, що підтверджує переміщення коштів.
Ніколи не додавайте до публічного звіту фрази відновлення, приватні ключі, паролі чи коди автентифікації. Службі підтримки ці секрети не потрібні, щоб перевірити транзакцію в публічному блокчейні.
Використовуйте офіційні канали для повідомлень, а за потреби звертайтеся до відповідних органів у вашій юрисдикції. Якщо кошти, схоже, надійшли на біржу, передайте докази транзакції через офіційну процедуру цієї біржі; не припускайте, що вона зможе заморозити або повернути кошти.
Зберігайте докази, не відкладаючи терміновий захист активів, які залишаються під загрозою.
Чи можна повернути викрадену криптовалюту?
Іноді розслідування або втручання можуть допомогти, але гарантувати результат не можна.
Повернення коштів залежить від того, що сталося, які мережі та сервіси були задіяні, чи доступні ще кошти та чи має відповідна організація змогу й повноваження діяти.
Завершений переказ зазвичай неможливо скасувати зміною пароля або зверненням до розробника гаманця. Відкликання дозволу змінює повноваження на майбутнє в межах цього дозволу, але не повертає вже переказані активи.
Будьте особливо обережні з людьми, які обіцяють гарантоване повернення коштів за попередню сплату «податку», «комісії за розблокування» або поповнення гаманця.
Сервіс повернення коштів, який просить вашу фразу, може отримати контроль над усім, що залишилося. Фальшивий агент підтримки також може попросити встановити програму віддаленого доступу або схвалити нову транзакцію.
Найобґрунтованіша реакція — зберегти дані, захистити доступ, що залишився, повідомити про інцидент через перевірені канали й не здійснювати додаткових платежів, покладаючись на обіцянки.
Як зменшити ризик фішингу криптогаманців у майбутньому?
Виробіть звичку перевіряти інформацію та обмежувати повноваження.
Для важливих дій використовуйте збережені закладки або офіційні точки входу в застосунки. Оновлюйте програмне забезпечення через визнаний канал дистрибуції постачальника.
Перш ніж підписувати, визначте актив, мережу, адресу призначення, дозвіл і суму. Якщо гаманець не показує достатньо подробиць, щоб зрозуміти запит, усуньте невизначеність, перш ніж продовжувати.
За можливості відокремлюйте експерименти від довгострокових активів. Це може обмежити ризик, але не допоможе, якщо обидва гаманці використовують розкриті облікові дані або те саме скомпрометоване середовище для підписання.
Періодично перевіряйте невикористані дозволи та заздалегідь з’ясуйте, як працює відновлення. Зберігайте резервні копії так, щоб не наражати їх на ризик під час звичайної роботи в інтернеті.
Найважливіше — зробіть незалежну перевірку попереджень частиною самої реакції. Фраза «сповіщення безпеки» має спонукати до перевірки, а не до автоматичного виконання інструкцій.
Наша думка: реакція має відповідати розкритим повноваженням
Найкращі поради з безпеки гаманців починаються з конкретного запитання: що саме отримав зловмисник?
Публічна адреса, підключення застосунку, дозвіл на токени, підписаний permit, фраза відновлення та вхід до біржі надають різний рівень доступу. Якщо вважати їх однаковими, це призводить до неправильних рішень.
Ми вважаємо, що читачам слід незалежно перевіряти сповіщення, визначати, які повноваження розкрито, та обирати відповідні заходи. Відключення сайту не виправить викрадення облікових даних. Замінювати гаманець лише через отримане незапитане попередження не потрібно.
Правильна дія залежить від доказів. Рекомендації з безпеки стають корисними, коли допомагають користувачам знайти ці докази та діяти відповідно до них.
Поширені запитання
1. Чи може хтось викрасти криптовалюту, знаючи лише адресу мого гаманця?
Сама публічна адреса зазвичай не надає повноважень для підписання. Вона може розкривати публічну активність і допомагати комусь підготувати цільову спробу видавання себе за іншу особу, тому не вважайте знання про ваші активи доказом справжності контакту.
2. Чи достатньо відключити гаманець після відвідування шахрайського сайту?
Це залежить від того, що сталося. Відключення розриває з’єднання із застосунком, але не обов’язково скасовує наявні дозволи чи підписані авторизації. Перевірте дії, виконані під час сеансу.
3. Чи допоможе зміна пароля гаманця, якщо фразу відновлення розкрито?
Ні. Зміна локального пароля не анулює фразу відновлення, яка вже є в іншої людини. Створіть нові облікові дані та дотримуйтеся інструкцій постачальника гаманця щодо компрометації.
4. Чи слід негайно переказати кошти після отримання сповіщення безпеки?
Сам факт отримання не доводить компрометації. Перевірте сповіщення незалежно. Якщо облікові дані для підписання розкрито або відбуваються несанкціоновані перекази, дійте відповідно до належної процедури відновлення, а не використовуйте адресу призначення з повідомлення.
5. Як перевірити людину, яка стверджує, що є представником служби підтримки WEEX?
Самостійно відкрийте офіційну перевірку WEEX і перевірте точний ідентифікатор. Якщо питання залишаються, зв’яжіться зі службою підтримки через офіційний застосунок або Довідковий центр.
Джерела
| Джерело | Документ або сторінка | Дата публікації або перегляду |
|---|---|---|
| Ledger | Відповідь Ledger на атаку з апаратним імплантом | Заява від 10.2026; переглянуто 22.10.2026 |
| Ledger | Статус фішингових кампаній | Переглянуто 22.10.2026; точний час останньої редакції не встановлено |
| SafePal | Несанкціонований доступ до частини інформації про замовлення клієнтів | Переглянуто 22.10.2026 |
| Довідковий центр MetaMask | Інструкції щодо скомпрометованих облікових записів, відключення та дозволів на токени | Переглянуто 22.10.2026 |
| Довідковий центр Phantom | Мене ошукали або спорожнили мій гаманець. Що я можу зробити? | Переглянуто 22.10.2026 |
| Uniswap Developers | Огляд Permit2 | Переглянуто 22.10.2026 |
| Revoke.cash | Поширені запитання | Переглянуто 22.10.2026 |
| Trezor | Рекомендації щодо фішингу та резервних копій гаманця | Переглянуто 22.10.2026 |
| Malwarebytes | Попередження про підроблений сервіс перевірки крипто AML | 08.2026; переглянуто 22.10.2026 |
| WEEX | Офіційна перевірка, Центр довіри, Довідковий центр і попередження про фішинг | Переглянуто 22.10.2026; попередження про фішинг датоване 21.05.2025 |
Цей контент надано лише для загальних інформаційних цілей і не є фінансовою, інвестиційною, юридичною чи податковою консультацією. Події, нагороди, онлайн-акцій або пов’язану інформацію, згадана тут, не слід розглядати як рекомендацію, прохання чи запрошення до купівлі, продажу, торгівлі чи інших операцій з криптоактивами. Криптоактиви є дуже волатильними та можуть призвести до збитків. Доступність послуг, продуктів WEEX та пов’язаних із ними подій може відрізнятися залежно від регіону. Ви несете відповідальність за забезпечення відповідності вашої участі чинному місцевому законодавству та нормативним актам.
Вам також може сподобатися

Найкращий криптогаманець 2026: найкращі варіанти для кожного типу користувачів

Чи безпечний SafePal? Огляд його функцій безпеки

Як налаштувати та використовувати гаманець SafePal?

Що таке гаманець SafePal? Повний посібник для початківців
Фінансові результати SpaceX за Q3: зростання 161%, розмови про злиття з Tesla та акції SPCX
Як конвертувати BTC в USDT: покроковий посібник WEEX

Гнучкий чи строковий стейкінг на WEEX? Які шанси визначають вибір
Криптовалюта xStocks: що таке токенізовані акції, як вони працюють і що варто перевірити власникам
Ставка фінансування BTC та відкритий інтерес: що вимірює кожен показник і як читати їх разом
Що таке криптовалюта Перл (PRL) і як працює її майнінг?
Що сталося з криптовалютою Аерго (AERGO)? Міграція токена та що робити власникам
Що таке криптовалюта HeyElsa (ELSA) і як вона працює?
Стейкати ETH чи тримати USDT на WEEX? Рух ціни, що визначає вибір

Наскільки прозора криптобіржа? Перевірка підтвердження резервів і фондів захисту
Як користуватися Центром довіри WEEX: перевірка резервів, Фонду захисту та офіційних контактів
Як користуватися Центром довіри WEEX: перевірка резервів, Фонду захисту та офіційних контактів
Наскільки прозора криптобіржа? Перевірка підтвердження резервів і фондів захисту

Що таке торгівля криптовалютою з кредитним плечем? Посібник для початківців із простими прикладами
Що таке маржинальна торгівля криптовалютою? Як вона працює, чим відрізняється від ф’ючерсної торгівлі та що може піти не так
Торгівля криптовалютою з кредитним плечем: як працюють безстрокові ф’ючерси, маржа та ліквідація
Найкраща платформа для торгівлі криптовалютами з кредитним плечем: що порівняти, перш ніж обрати біржу
Акції Nvidia цього тижня: чому NVDA впали, а потім відскочили, і що побоювання щодо фінансування ШІ означають для акцій виробників чипів

Стейкінг WXT за скорочення пропозиції: як спалювання підвищує дохідність
Чи забезпечені токенізовані акції реальними акціями? Чим володіють їхні власники
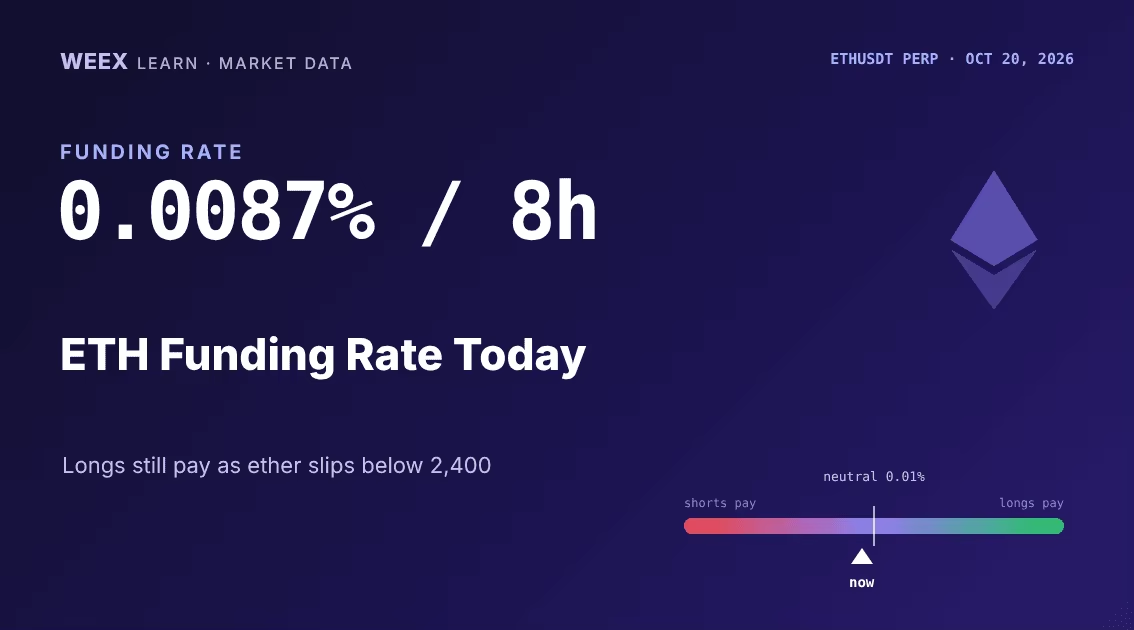
Ставка фінансування ETH сьогодні: 0,0087% за 8 годин, лонги на Ефірі знову нарощують плече
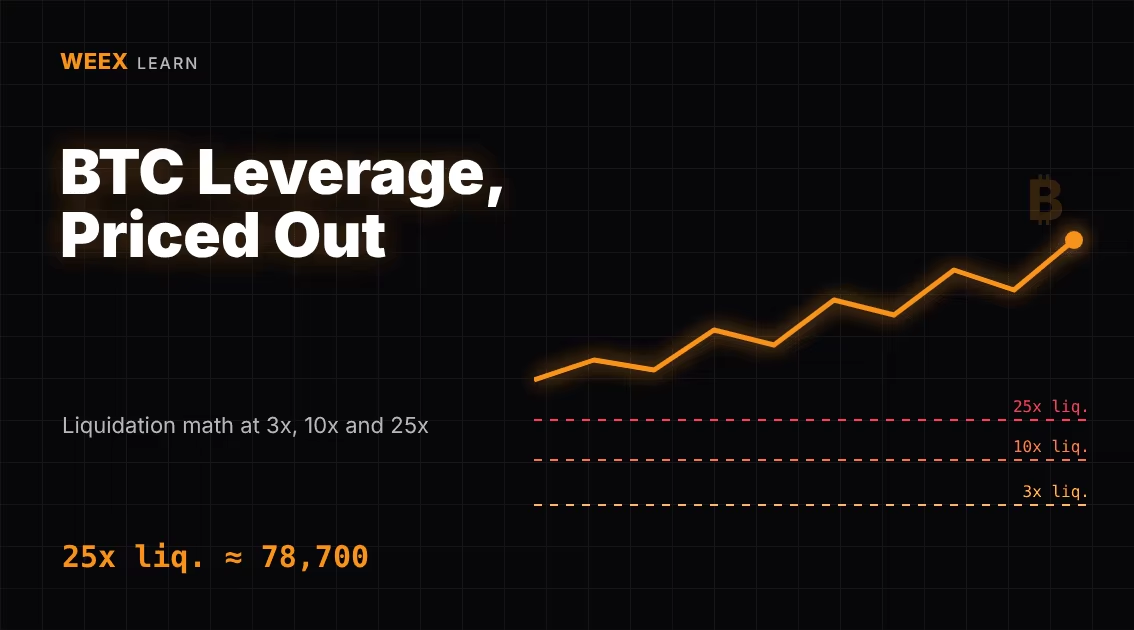
Маржинальна торгівля Біткоїном: розрахунок ліквідації BTC при плечі 3x, 10x і 25x
Платформа для торгівлі криптовалютою з кредитним плечем: 6 перевірок перед поповненням рахунку
Що таке маржинальна торгівля? Приклад із 1000 $ за кредитного плеча 3x і 10x
Що таке кредитне плече в торгівлі? Як працюють коефіцієнти 5x і 10x та як вони впливають на ризик
Що таке торгівля з кредитним плечем? Посібник для початківців із маржі, ліквідації та комісій за фінансування
Найкращий криптогаманець 2026: найкращі варіанти для кожного типу користувачів
Чи безпечний SafePal? Огляд його функцій безпеки
Як налаштувати та використовувати гаманець SafePal?
Що таке гаманець SafePal? Повний посібник для початківців
Фінансові результати SpaceX за Q3: зростання 161%, розмови про злиття з Tesla та акції SPCX
Як конвертувати BTC в USDT: покроковий посібник WEEX
Вміст
Популярні монети
Найновіші статті





