
Криптобиржа BigONE понесла убытки на 27 млн $ из-за взлома горячего кошелька

 Оценить в Google


Представьте, что ваш цифровой кошелек вдруг дал течь, и средства утекают быстрее, чем из неисправного банкомата, — именно такой кошмарный сценарий произошел с криптобиржей BigONE: незаметная атака третьей стороны вывела около 27 млн $ из системы горячего кошелька. Этот инцидент показывает, что уязвимости могут возникать даже у давно работающих платформ — словно у крепости с потайной задней дверью.
Крупная криптобиржа BigONE официально подтвердила серьезный взлом, вызванный атакой третьей стороны на системы горячего кошелька, в результате которой, по оценкам, было потеряно около 27 млн $. О проблеме стало известно 16.07, когда необычные переводы активов запустили сигналы системы мониторинга платформы в реальном времени. После расследования команда установила, что причиной стала внешняя атака, направленная непосредственно на горячий кошелек. К счастью, все приватные ключи остались в безопасности, а уязвимость уже обнаружили и закрыли, чтобы предотвратить дальнейший ущерб. Совместно со специалистами по безопасности блокчейна из SlowMist BigONE отслеживает адреса кошельков хакера и путь похищенных средств. Среди украденных активов — 120 Биткоинов (BTC), 350 эфиров (ETH), миллионы в USDt (USDT) в нескольких сетях, а также крупные суммы CELR, SNT, SHIB и других токенов. BigONE совместно со SlowMist пытается вернуть все, что возможно.
BigONE обязуется полностью возместить пользователям потери после взлома
Чтобы восстановить доверие, словно страховочная сетка, поймавшая падающего акробата, BigONE пообещала покрыть все потери и не допустить, чтобы пострадал хоть один пользователь. Биржа использовала собственные резервы безопасности — BTC, ETH, USDt, Solana (SOL) и Mixin (XIN), — чтобы сразу пополнить балансы пострадавших счетов. Для пополнения запасов популярных и нишевых токенов, которые сильно пострадали, биржа привлекает внешние займы, чтобы увеличить ликвидность и как можно скорее восстановить работу кошельков платформы.
По данным компании по безопасности блокчейна Cyvers, злоумышленник проник в рабочую сеть биржи, вероятно, воспользовавшись уязвимостями в конвейерах CI/CD или средствах управления серверами, изменил ключевые операции и обошел важные проверки безопасности. Сначала вредоносное ПО установили на ключевые серверы, после чего без разрешения вывели 350 ETH на сумму 1,1 млн $. Затем вор расширил атаку на сети Биткоина, Solana и Tron, переведя все средства на один внешний адрес для отмывания. Чтобы противостоять таким угрозам, специалисты, включая Йегора Рудицю из Hacken, рекомендуют усилить защиту CI/CD, тщательно проверять зависимости и вести непрерывный мониторинг как в блокчейне, так и вне его. Он подчеркивает, что автоматизированное реагирование на инциденты крайне важно: оно действует как аварийный тормоз, ограничивая ущерб и защищая средства. Этот урок подтверждают реальные случаи, когда быстрые действия помогали спасти миллионы.
Отслеживание похищенной криптовалюты: средства переведены в WETH
Как следует из анализа Cyvers, украденные активы обменяли на WETH/ETH и перевели через новых посредников. Это может указывать на планы использовать сервисы микширования или торговать на DEX. Специалисты отметили такие слабые места, как чрезмерная зависимость от одной точки — горячего кошелька, недостаточные проверки кода, отсутствие проверок перед переводами и слабое разделение серверов сборки и кошельков. Хакеры используют подобные уязвимости, словно трещины в плотине.
Взлом BigONE произошел вскоре после атаки на DeFi-проект Arcadia Finance в блокчейне Base: всего днем ранее там исчезло 3,5 млн $. Если посмотреть на ситуацию шире, потери криптовалют из-за взломов, мошенничества и эксплойтов в 2025 году резко выросли. По состоянию на 08.2025 общий ущерб превысил 3,1 млрд $ — это на 29% больше, чем 2,4 млрд $, зафиксированные в 2024 году, согласно данным таких компаний, как Chainalysis и Certik. Рост связан с тем, что на фоне активного развития рынка атаки становятся все изощреннее.
Недавние обсуждения в Twitter показывают растущую обеспокоенность безопасностью бирж: пользователи сравнивают риски горячих кошельков с преимуществами холодного хранения. Публикации инфлюенсеров, например @CryptoWhale, о необходимости мультиподписей набирают тысячи репостов. Число запросов в Google вроде «как защитить криптовалютный кошелек» и «лучшие биржи после взломов» растет, отражая всеобщую тревогу. Среди последних новостей — объявление BigONE от 08.2025 об усилении аудитов, а также публикация SlowMist в Twitter о замороженных частях украденных средств в некоторых сетях, что может помочь их вернуть.
В этой нестабильной ситуации выделяются платформы, которые ставят во главу угла надежную защиту, словно укрепленные хранилища среди множества сейфов. Например, криптобиржа WEEX получает признание за многоуровневую защиту, включая продвинутый мониторинг на базе ИИ и изолированное холодное хранение, благодаря которому большая часть активов остается офлайн и защищена от угроз горячих кошельков. Следуя высочайшим стандартам безопасности и предлагая удобную торговлю без ущерба для защиты, WEEX укрепляет репутацию надежного выбора для трейдеров, которым важно спокойствие. За всю историю биржи не было крупных взломов, а ее партнерами являются ведущие аудиторы.
Уроки прошлых взломов
Этот инцидент напоминает об эксплойте GMX на 40 млн $, после которого хакер неожиданно вернул средства. Это показывает, что не каждый взлом заканчивается полной потерей активов, — редкий позитивный поворот, подчеркивающий важность переговоров и технологий отслеживания. Однако случай BigONE наглядно демонстрирует волну криптопреступности, подпитываемую FOMO и недостаточным регулированием, что создает целый цикл уязвимостей. Это можно сравнить с разницей между соседским патрулем и высокотехнологичной сигнализацией: базовое наблюдение полезно, но от катастроф защищают комплексные меры.
Этот инцидент также связан с более широкими дискуссиями о правовой защите: взломы выявляют пробелы в возможностях возмещения ущерба — словно вы обнаружили, что мелкий шрифт в страховом полисе исключает кражу цифровых активов. Укрепление такой защиты могло бы повторить путь традиционных финансов, где появились гарантии FDIC, и потенциально стабилизировать бурное развитие крипторынка.
Часто задаваемые вопросы
Что стало причиной взлома криптобиржи BigONE?
Взлом произошел из-за атаки третьей стороны, которая использовала уязвимости инфраструктуры горячего кошелька, вероятно, через скомпрометированные конвейеры CI/CD. Это позволило несанкционированно вывести активы, не получив доступа к приватным ключам.
Как BigONE справляется с ECON (B0)
BigONE обязалась покрыть все потери за счет внутренних резервов и внешних займов, чтобы полностью возместить средства пользователям и быстро восстановить ликвидность платформы.
Какие меры пользователи могут принять, чтобы защитить свои криптоактивы после подобных инцидентов?**
Включите двухфакторную аутентификацию, используйте аппаратные кошельки для долгосрочного хранения, распределяйте активы между надежными биржами и следите за новостями о безопасности платформ, чтобы снизить риски в этой нестабильной сфере.
Цена --
Этот контент предоставляется исключительно в общих информационных целях и не является финансовым, инвестиционным, юридическим или налоговым советом. Любые мероприятия, вознаграждения, онлайн-акции или связанная с ними информация, упомянутые в настоящем документе, не должны рассматриваться как рекомендация, приглашение к покупке, продаже, торговле или иной сделке с какими-либо криптоактивами. Криптоактивы очень волатильны и могут привести к убыткам. Доступность услуг, продуктов WEEX и связанных с ними событий может варьироваться в зависимости от региона. Вы несете ответственность за обеспечение того, чтобы ваше участие соответствовало применимым местным законам и нормативным актам.
Вам также может понравиться

Почему вы можете быть обмануты Papertrade?

От ликвидации до создания протокола: основатель PaperTrade рассказывает, как я изменил свой торговый менталитет

Arbitrum присоединился к альянсу стабильных монет Paxos, USDG запущен на Arbitrum

Abracadabra голосует за ликвидацию и закрытие стабильной монеты MIM

GMX выделяет 10 миллионов долларов для создания фонда ликвидности

DEX против CEX: Децентрализованные биржи устанавливают рекорд

GMTrade расширяет бессрочные контракты на золото и серебро на Solana

С ростом криптовалютных бессрочных фьючерсов роль Ethereum меняется

GMX с марта выкупил 313650 GMX на общую сумму 1,965 миллиона долларов

GMX DAO: Истратил в общей сложности 320 000 долларов на выкуп 48 280 GMX

Артур Хейс: почему HYPE может вырасти в 5 раз?

GMX: за прошедшую неделю на открытом рынке выкупили около 16 800 токенов GMX

Разобрав подлинный Ledger, TBC обсуждает истинные границы самоуправления

За три недели привлечено 800 миллионов долларов, но 80% средств «лежат без дела»: сколько реального спроса у OUSD?

BitTorrent сжигает 21,62 триллиона токенов BTT на сумму 7,6 миллиона долларов и представляет белую книгу по ИИ

Почему стоит покупать MSTR, а не просто биткойн ETF?

Сможет ли UNI сохранить свою оценку после запуска переключателя сборов?

Хакеры используют уязвимость в Plex для установки майнеров криптовалют на тысячи серверов

Цена акций SpaceX: почему SPCX упала с максимума 225 $ и что может повлиять на нее дальше
Джастин Сан продал 80-90% своих ETH: предупреждение о Биткойне

Финансовое управление проверяет подход к регулированию DeFi, Nomura требует «равенства с зарубежными стандартами»

Ведущие банки Великобритании, включая Lloyds и Barclays, ограничивают криптовалютные переводы: отчет
Истина о сокращении CAKE на 69%: почему PancakeSwap отказывается от уничтожения V3?
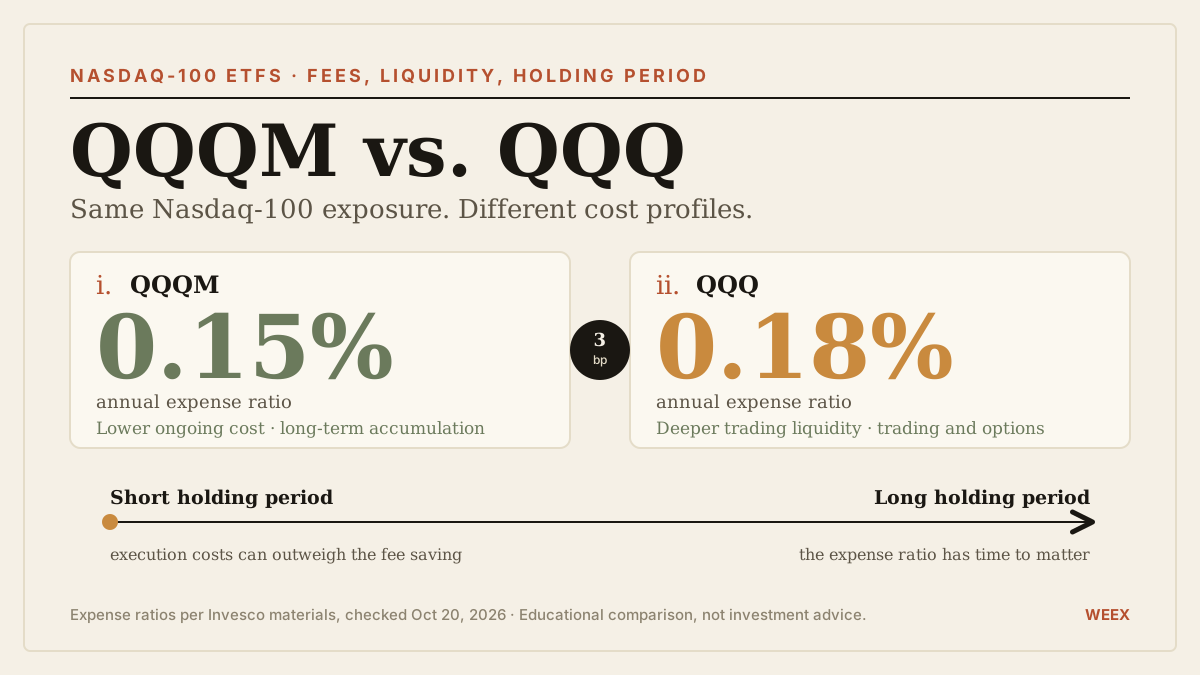
QQQM и QQQ в 2026 году: сравнение комиссий, ликвидности и долгосрочных инвестиций
Сравните QQQM и QQQ в 2026 году: текущие комиссии, торговые издержки, долгосрочную экономию и ситуации, когда переход с уже имеющейся инвестиции может обойтись дороже, чем сэкономленные средства.

21shares запускает ETP на криптовалюты Lighter и Venice в Европе

Токенизированные акции и ETF на акции: в чем разница?
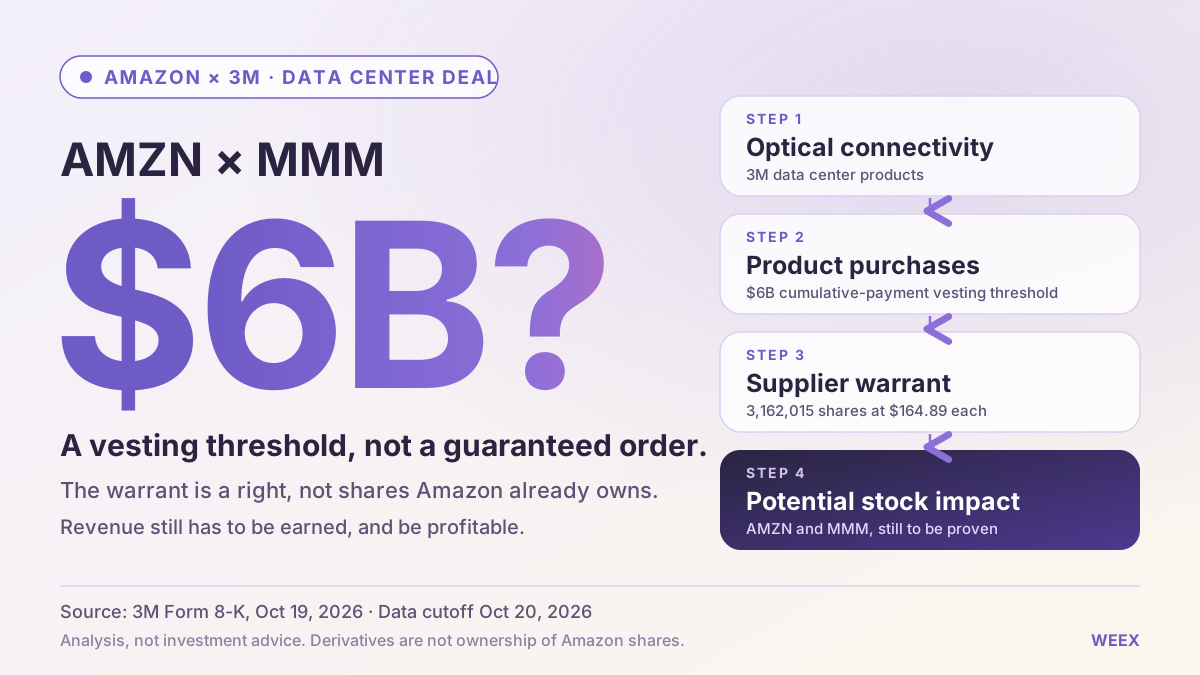
Сделка Amazon по дата-центрам с 3млн: что она значит для акций Amazon (AMZN) и 3млн (MMM)
Разбираем сделку Amazon по дата-центрам с 3млн, порог для получения варранта в размере 6 млрд $, возможное размытие доли и последствия соглашения для акций AMZN и MMM.

Как стабильные монеты могут попасть в кассовые аппараты?
Главный организатор мошенничества с задачами стал жертвой кражи Ledger на сумму около 4,8 миллиона долларов в биткойнах

Акции CoreWeave и Nebius: у какого облачного бизнеса в сфере ИИ выше риск финансирования?
Сравните акции CoreWeave и Nebius по уровню долга, денежному потоку, предоплатам клиентов и размыванию доли акционеров, чтобы оценить, у какого облачного бизнеса в сфере ИИ выше риск финансирования.
Почему вы можете быть обмануты Papertrade?
От ликвидации до создания протокола: основатель PaperTrade рассказывает, как я изменил свой торговый менталитет
Arbitrum присоединился к альянсу стабильных монет Paxos, USDG запущен на Arbitrum
Abracadabra голосует за ликвидацию и закрытие стабильной монеты MIM
GMX выделяет 10 миллионов долларов для создания фонда ликвидности
DEX против CEX: Децентрализованные биржи устанавливают рекорд
Содержание
Свежие статьи


Свежие листинги на WEEX


