
L'IA riduce drasticamente i costi di individuazione delle vulnerabilità, il settore delle criptovalute si divide in due fazioni per affrontare la situazione

 Preferiti su Google


Il settore delle criptovalute si sta dividendo in due percorsi di sicurezza: riparazione agile e immutabilità minimale.
Autore: @Bankless
Traduzione: AididiaoJP, Foresight News
La capacità dell'IA di individuare vulnerabilità è diventata così potente che il settore delle criptovalute deve riorganizzare le proprie strategie di sicurezza.
Prendiamo in considerazione la rete Bitcoin. Il 22 ottobre, Bitcoin Core ha integrato una modifica della strategia di sicurezza specificamente per affrontare le vulnerabilità che possono essere scoperte con un semplice suggerimento per i LLM (modelli di linguaggio di grandi dimensioni). In passato, problemi di questo tipo potevano rimanere riservati per un massimo di un anno; ora, le riparazioni e le pubblicazioni devono essere accelerate. L'autore della modifica, Antoine Poinsot, è stato chiaro: i LLM stanno "abbassando notevolmente la soglia per scoprire alcuni tipi di problemi".
Questo non è un caso isolato. Due vulnerabilità critiche in PHP scoperte grazie ai modelli di IA hanno esposto circa 1,3 milioni di host a rischio su Internet. Initia ha sospeso l'intera rete: gli aggressori hanno sfruttato il "bug del giorno zero" menzionato dal co-fondatore Zon per coniare monete e trasferire circa 2,7 milioni di dollari attraverso diverse catene. Non è ancora possibile confermare se l'attacco abbia utilizzato l'IA, ma affermare che sia stata coinvolta in qualche modo non è affatto azzardato.
I dati confermano questa tendenza. Il database degli eventi di hacking di DefiLlama mostra che dal 2026 ci sono stati 112 attacchi con importi superiori a 1 milione di dollari; nel 2025 ci sono stati 70 attacchi in totale. La ricerca sui contratti intelligenti di Anthropic ha rivelato che i modelli all'avanguardia del 2025 raddoppiano circa ogni 1,3 mesi in termini di "entrate da sfruttamento delle vulnerabilità" in ambienti simulati.
Cosa fare quando gli aggressori hanno a disposizione cacciatori di vulnerabilità instancabili e in continua evoluzione? Il settore delle criptovalute sta emergendo con due risposte molto diverse.
Fazione Agile: modifiche rapide e arresti immediati
La prima risposta è mantenere la flessibilità: essere in grado di applicare patch rapidamente e di fermarsi altrettanto velocemente.
Starknet è l'esempio più chiaro al momento. Giovedì, la sua comunità ha votato per studiare la trasformazione in un L1 post-quantistico indipendente. Uno dei motivi è la volontà di aggiornare la crittografia al proprio ritmo. StarkWare afferma: "Non possiamo fare affidamento su Ethereum per correre abbastanza veloce da garantire la nostra sicurezza." Il CEO Eli Ben-Sasson stima ora che l'arrivo del calcolo quantistico sia previsto tra "due anni" e ritiene che l'IA stia accelerando questa linea temporale.
Anche i ricercatori di Ethereum sono in allerta. All'inizio di questo mese, Justin Drake ha esortato il settore a prepararsi per la "modalità bunker", ovvero trasferire i fondi in indirizzi completamente nuovi e più sicuri. Il contesto è rappresentato da una serie di scoperte matematiche guidate dall'IA.
Ma la flessibilità ha un prezzo. Ogni chiave di amministratore, ogni percorso di aggiornamento, è sia un punto di attacco che un punto di dipendenza. Cambiare le regole può anche creare nuovi bug. Pertanto, Ethereum ha ritirato Glamsterdam dalla rete di test Hoodi questa settimana, poiché la ricerca ha dimostrato che le modifiche al Gas potrebbero alterare il comportamento dei contratti già distribuiti.
Fazione Minimalista: ridurre al minimo la superficie di attacco
La seconda risposta è ridurre l'obiettivo.
L'affermazione di Ross (z0r0z), sviluppatore di Ethereum, giovedì è stata molto diretta: spostare il codice delle infrastrutture digitali critiche sulla blockchain pubblica, in modo che tutti possano verificare cosa stia realmente accadendo; poi passare a un modello senza server; persino scrivere le applicazioni nel codice della blockchain, in modo che ogni volta che vengano eseguite siano identiche. Questa idea ora sembra meno strana.
Certo, ha un certo grado di ambizione. Ma in sostanza è il "test di rilascio" di Ross: se i costruttori scomparissero domani, il sistema potrebbe comunque funzionare in sicurezza? Meno codice c'è, più è certo e più facile è verificarlo, minori sono i punti vulnerabili e minori sono le entità di cui ci si deve fidare. Ross ha aggiunto in una risposta: "Gli sviluppatori dovrebbero concentrare le loro energie su codici più semplici."
La stessa intuizione si manifesta anche nella crittografia di Ethereum. Vitalik ha affermato che la roadmap di Ethereum si è già spostata verso "solo hash", in parte perché gli hash sono progettati per non avere strutture che possano essere accelerate matematicamente dall'IA.
L'opposto è altrettanto evidente. Il codice pubblico e immutabile può essere letto anche dagli aggressori IA; una volta online, non può essere patchato. Pertanto, il minimalismo è meglio applicato quando il codice è così piccolo da poter essere esaminato esaustivamente.
La prova dell'IA rende l'"impossibilità di riparazione" meno spaventosa
Qui entra in gioco la verifica formale. La verifica formale è l'uso di prove matematiche per garantire che il codice non violi determinate regole.
Storicamente, la verifica formale è stata estremamente costosa. La costruzione del kernel del sistema operativo seL4 ha richiesto solo due anni uomo, ma la verifica ha richiesto 20 anni uomo. Tuttavia, una nuova ricerca pubblicata giovedì da Anthropic e Theorem mostra che questo percorso sta diventando più economico: utilizzando Claude per verificare 239 punti di ingresso in 123 librerie open source, in determinate ipotesi, indipendentemente dall'input, fino a 64 MB, questi punti di ingresso non andranno in crash. L'intero processo ha richiesto solo alcune settimane.
Ci sono anche dei costi. La scala delle prove aumenterà con l'espansione del codice. Nel lavoro sopra citato, una prova tipica ha circa 600.000 righe, corrispondenti a circa 18.000 istruzioni macchina, e potrebbe consumare centinaia di milioni di token AI. Inoltre, la prova copre solo le proprietà specificate, non esclude tutti i bug.
Ma è importante notare chi ne trae maggior beneficio: codice piccolo e a uso singolo. Questo è esattamente il tipo di codice che i minimalisti vogliono portare sulla blockchain. Se l'IA continua a ridurre i costi delle prove, l'"impossibilità di patchare" diventa meno critica, poiché il codice non ha più bisogno di essere patchato.
Naturalmente, sistemi come L1 e rollup, che sono di grandi dimensioni e in continua evoluzione, non possono fare a meno della flessibilità. Solo che, nel nuovo paradigma dell'IA, il "test di rilascio" sta diventando sempre più il metro di misura delle strategie di sicurezza, e non solo un ideale di decentralizzazione. Queste tendenze meritano di essere monitorate.
Prezzo di --
Questo contenuto è fornito a solo scopo informativo generale e non costituisce consulenza finanziaria, di investimento, legale o fiscale. Qualsiasi evento, ricompensa, promozione online o informazione correlata menzionata nel presente documento non deve essere considerata una raccomandazione, una sollecitazione o un invito ad acquistare, vendere, fare trading o altrimenti negoziare criptovalute. Le criptovalute sono altamente volatili e possono comportare perdite. La disponibilità dei servizi, dei prodotti e degli eventi correlati di WEEX può variare a seconda della regione. È tua responsabilità assicurarti che la tua partecipazione sia conforme alle leggi e ai regolamenti locali applicabili.
Potrebbe interessarti anche

L'hack di Initia riduce le riserve del ponte USDC a 63 dollari dopo prelievi falliti

Hacking di Initia, fuga di 2,7 milioni di dollari

Alpha Hunter: i 5 progetti emergenti più promettenti e analisi dei token
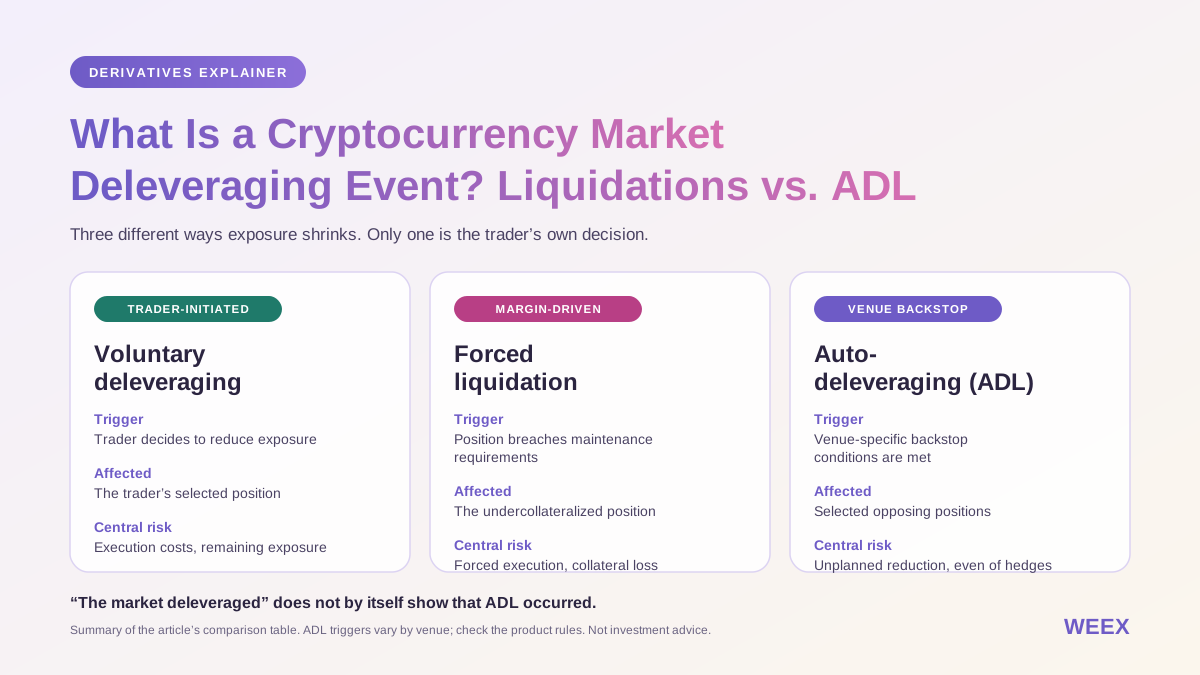
Cos’è un evento di deleveraging del mercato delle criptovalute? Liquidazioni vs. ADL
Scopri gli eventi di deleveraging nel mercato delle criptovalute: liquidazione vs. ADL, cali fuorvianti dell’open interest, rischi di copertura e controlli da effettuare prima di fare trading.

La Settimana Avanti: 4 momenti importanti per il mercato delle criptovalute

I mercati previsionali portano realmente valore? – Tiger Research

Chi possiede azioni tokenizzate? Un gran numero di investitori al dettaglio, ma gli asset sono altamente concentrati
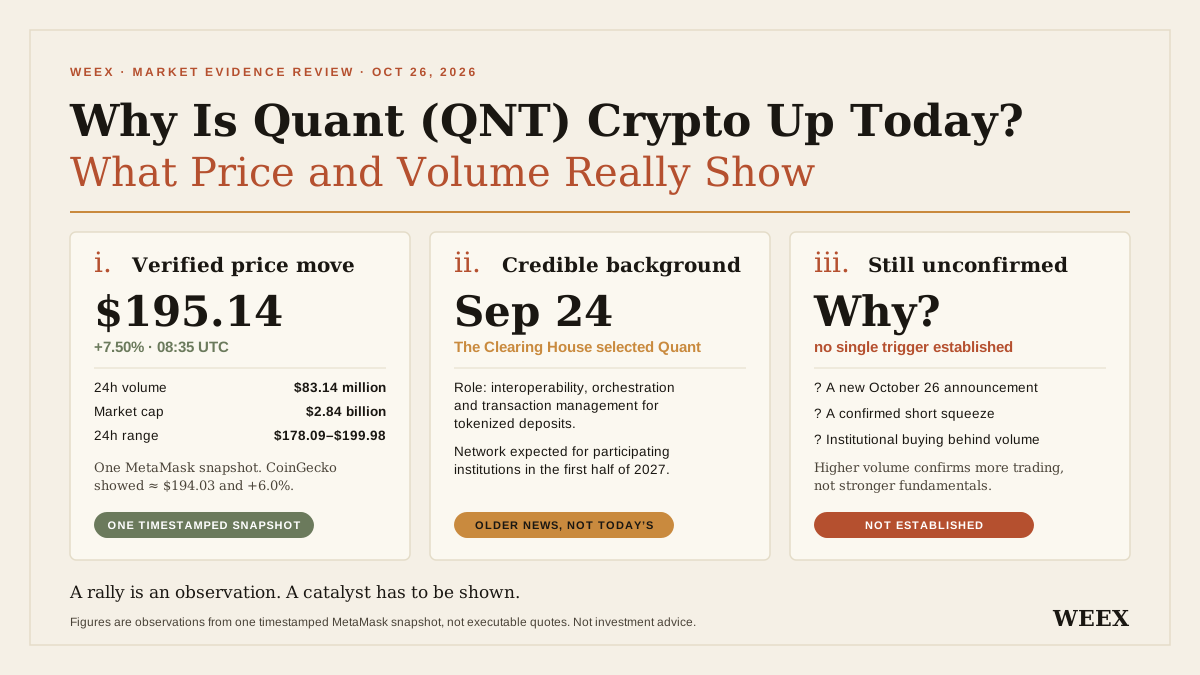
Perché Quant (QNT) è in rialzo oggi? Cosa mostrano davvero prezzo e volume
Perché Quant (QNT) è in rialzo oggi? Esamina i dati su prezzo e volume, le tempistiche della partnership bancaria, le ipotesi sulla domanda del token e i rischi prima di fare trading.
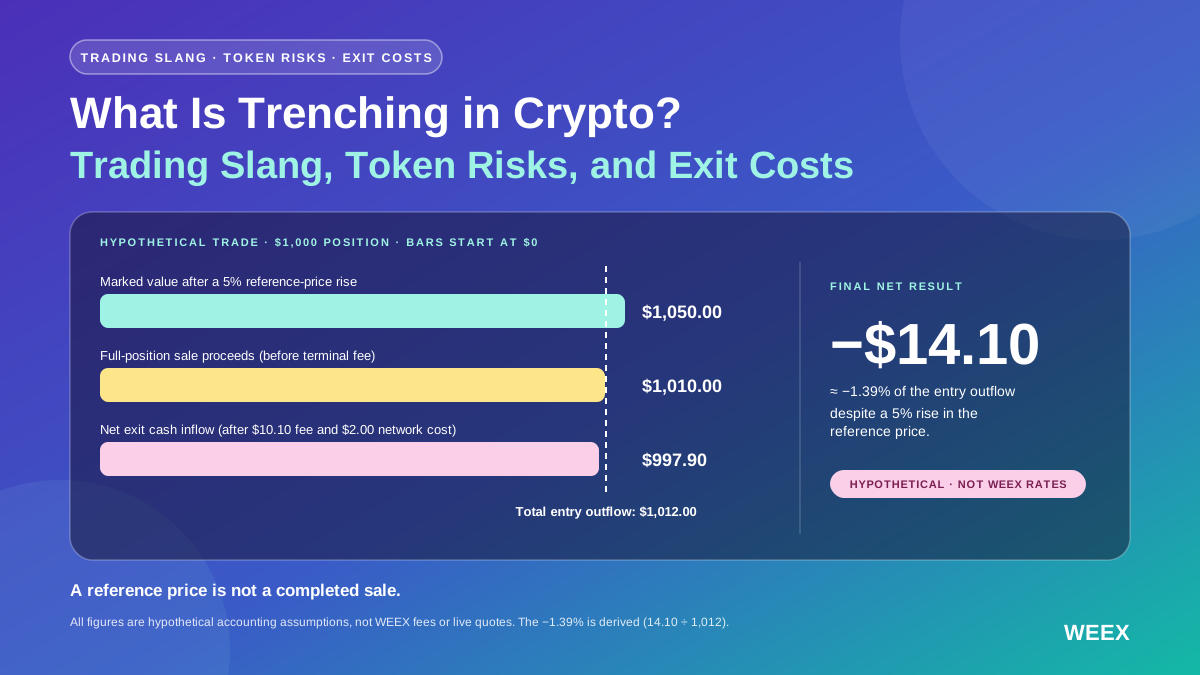
Che cos’è il trenching nel mondo crypto? Slang di trading, rischi dei token e costi di uscita
Che cos’è il trenching nel mondo crypto? Scopri lo slang, i controlli sui token, i rischi di liquidità e perché un token in rialzo può comunque causare una perdita dopo i costi di trading.

Flash loan conquista due seggi di governance, quali insegnamenti porta il furto di X100 all'industria?

Legge della Carolina del Nord sui rimborsi dei chioschi crypto: chi ne ha diritto e quando si applica?
Scopri la legge della Carolina del Nord sui rimborsi dei chioschi crypto: la data di decorrenza 01/2027, chi ne ha diritto, le scadenze per le segnalazioni e i documenti che le vittime dovrebbero conservare.
Ethereum: Glamsterdam rinviato dopo la rilevazione di rischi su 13 contratti
Chi guadagna soldi con il dollaro digitale? Ripartizione dei profitti tra emittenti di stablecoin, distributori e fornitori di pagamento

Pump.fun: Perché i guadagni mostrati possono ingannare gli appassionati del copy-trading

La divergenza nei sentimenti delle criptovalute: come operano le balene nel panico del mercato
La BCE afferma che l'euro digitale darà all'Europa il controllo sui suoi sistemi di pagamento

IOSG: KBW e TOKEN2049, dopo il ritiro delle criptovalute, chi sta ancora costruendo?

La comunità di Monero sostiene la proposta di 45 XMR per lo sviluppo del core

I rischi nell'economia globale si accumulano: doppia minaccia da Trump, allerta debito nell'intelligenza artificiale

Scadenza per le nuove normative sulla crittovaluta della SEC: quanto manca a un 'ICO conforme'?

HSBC avvia l'operatività di RedCoin, una stablecoin ancorata al dollaro di Hong Kong, su PayMe, raggiungendo oltre 3,3 milioni di utenti e 100.000 negozi affiliati

[Controversia sul Bitcoin a 0 dollari②] "0 dollari è esagerato"... Le ragioni del rifiuto di Wall Street
Il Canada propone il rimborso diretto delle stablecoin per i piccoli detentori con un limite di commissione dell'1%

[ETH Letter] Meritz Securities esamina la tokenizzazione dei titoli coreani basata su OP Stack

Memecoin LIBRA: archiviazione per Javier Milei, la giustizia argentina non vede frode

Decisione della Fed, PIL e PCE dettano il tono | Anteprima settimanale dei mercati WEEX (10.26-10.30)

L'oro scende sotto 4.000 $, Bitcoin arretra sotto 80.000 $ | WEEX TradFi Daily(26/10/2026)
Alla chiusura del 23/10, i principali indici hanno chiuso in ordine sparso, con il Dow più debole. Il Brent è salito a circa 116,7 $, vicino ai massimi degli ultimi sei mesi, mentre il settore energetico ha guidato i rialzi; l'oro è brevemente sceso sotto 4.000 $ mentre Bitcoin arretrava verso 80.000 $. La scorsa settimana i titoli della cybersicurezza si sono rafforzati, con CrowdStrike in rialzo di quasi 12%. I mercati osservano se la correzione di Bitcoin sia vicina alla conclusione e attendono oggi i risultati di Verizon, Cadence, Celestica e Amkor.

La Superintendencia del Mercado di Valori di Panama esclude le criptovalute dalla sua supervisione

Il fondo tokenizzato di Solana di JP Morgan: Cosa significano MONY e JLTXX per l'adozione RWA da parte degli investitori istituzionali

Il Primo Ministro Netanyahu propone l'uso di criptovalute e blockchain per evitare sanzioni finanziarie, ma la Banca d'Israele rifiuta
L'hack di Initia riduce le riserve del ponte USDC a 63 dollari dopo prelievi falliti
Hacking di Initia, fuga di 2,7 milioni di dollari
Alpha Hunter: i 5 progetti emergenti più promettenti e analisi dei token
Cos’è un evento di deleveraging del mercato delle criptovalute? Liquidazioni vs. ADL
Scopri gli eventi di deleveraging nel mercato delle criptovalute: liquidazione vs. ADL, cali fuorvianti dell’open interest, rischi di copertura e controlli da effettuare prima di fare trading.
La Settimana Avanti: 4 momenti importanti per il mercato delle criptovalute
I mercati previsionali portano realmente valore? – Tiger Research
Contenuti
Ultimi articoli


Ultimi listing di monete su WEEX


